
Meilleurs outils gratuits de Active Directory Management
Sep 6, 2026
Active Directory (AD) reste le principal référentiel d'identité dans la plupart des organisations, ce qui en fait également le premier endroit où un intrus cherche. Dans l'enquête derrière The Netwrix 2026 Data and Identity Security Report, 73 % des responsables de la sécurité et des TI ont déclaré ne pas être entièrement confiants que leur AD soit exempt de mauvaises configurations d'escalade de privilèges, et seulement 36 % avaient réalisé une évaluation complète de la sécurité AD au cours des 12 derniers mois.
Les outils représentent une grande partie de cet écart. Les bons outils AD raccourcissent le travail de routine, détectent les problèmes avant un auditeur et permettent à une petite équipe de couvrir un environnement qui nécessiterait autrement plus de personnes. Les mauvais créent une fausse impression de couverture.
Cette liste couvre les outils de gestion d’Active Directory à connaître, regroupés selon leur coût et leurs fonctionnalités réelles. Certains sont gratuits à vie, d’autres gratuits jusqu’à un certain nombre d’objets, et d’autres sont des versions d’essai qui expirent.
Outil | Modèle tarifaire | Idéal pour |
|---|---|---|
|
Active Directory Explorer |
Gratuit |
Navigation, édition et comparaison d'instantanés |
|
Microsoft AdRestore |
Gratuit |
Restauration d'objets supprimés (tombstoned) |
|
Netwrix Auditor for Active Directory Community Edition |
Gratuit |
Résumés quotidiens des modifications et des connexions |
|
Netwrix Account Lockout Examiner |
Gratuit |
Identification des causes de verrouillage de comptes |
|
Netwrix Effective Permissions Reporting Tool |
Gratuit |
Rapports de permissions à un instant donné |
|
Netwrix Bulk Password Reset |
Gratuit |
Réinitialisation à grande échelle des mots de passe admin locaux |
|
Netwrix Inactive User Tracker |
Gratuit |
Détection des comptes obsolètes sur site |
|
Netwrix Password Expiration Notifier |
Gratuit |
Rappels et rapports d'expiration des mots de passe |
|
Cjwdev Active Directory Info |
Édition gratuite |
Requêtes AD au niveau des attributs |
|
Cjwdev AD Permissions Reporter |
Édition gratuite |
Rapports de permissions |
|
Cjwdev AD Tidy |
Édition gratuite |
Nettoyage de comptes en masse |
|
LDAPSoft AD Browser |
Gratuit |
Navigation en lecture seule et requêtes SQL-LDAP |
|
wiseDATAman Password Control |
Gratuit |
Réinitialisation de mots de passe par le support |
|
SysOp Tools AD Query |
Gratuit, non commercial |
Recherche d'attributs d'objets et de schéma |
|
SysAdmin Anywhere |
Gratuit, open source |
Administration AD via le web |
|
AlbusBit AD FastReporter |
Édition gratuite, Pro à partir de 149 $ |
Rapports AD prédéfinis |
|
ManageEngine ADManager Plus |
Gratuit jusqu'à 100 objets |
Gestion en masse et délégation |
|
MaxPowerSoft AD Reports |
Gratuit jusqu'à 200 objets |
Rapports sur AD et Entra ID |
|
SolarWinds Access Rights Manager |
Essai de 30 jours |
Audit et provisioning des droits d'accès |
|
Adaxes |
Essai |
Gestion unifiée d'AD, Entra ID et Microsoft 365 |
|
Softerra LDAP Administrator |
Essai de 30 jours |
Gestion directe d'annuaires LDAP |
|
ENow AD Monitoring and Reporting |
Essai |
Surveillance en temps réel de l'infrastructure AD |
|
Zohno Z-Hire and Z-Term |
Essai |
Automatisation de l'onboarding et de l'offboarding |
|
CENTREL Solutions XIA Automation |
Essai |
Provisioning en masse à partir de CSV |
Netwrix PingCastle évalue un domaine Active Directory par rapport aux chemins d’attaque connus et aux mauvaises configurations avant qu’un attaquant ne les découvre.
Comment choisir un outil gratuit de Directory Management
Bien choisir repose sur quatre critères, et la plupart des outils installés une fois puis oubliés échouent à au moins un.
La portée est la première considération, car les utilitaires à tâche unique résolvent bien un problème, comme retrouver un compte verrouillé, tandis que les produits plus larges couvrent ensemble la gestion des accès, les rapports et l’audit. La plupart des équipes finissent par utiliser plusieurs utilitaires en plus d’un produit sous licence.
Le modèle d’accès est tout aussi important, car les outils en lecture seule sont sûrs à confier au personnel junior et aux équipes d’assistance, tandis que tout ce qui écrit dans AD nécessite des contrôles plus stricts, car une opération en masse appliquée à la mauvaise unité organisationnelle (OU) est difficile à annuler. Une bonne Active Directory delegation réduit la fréquence à laquelle quelqu’un a besoin de droits étendus dès le départ.
"Gratuit" signifie trois choses différentes dans cette liste, et les fournisseurs précisent rarement laquelle s'applique. Certains outils restent gratuits indéfiniment, d'autres sont des éditions gratuites limitées par nombre d'objets, et d'autres sont des essais qui expirent. Vérifiez ce que vous obtenez avant de mettre en place un processus récurrent dessus.
La piste d’audit est souvent le manque que les équipes découvrent seulement après coup. Un outil de reporting montre l’état actuel, donc si vous devez montrer qui a changé quoi et quand, vous avez besoin d’une solution qui suit les modifications dans AD.
Outils Microsoft pour gérer Active Directory
Microsoft propose un ensemble d’outils AD adaptés à des tâches de gestion spécifiques. Ils sont disponibles directement dans Windows Server et peuvent également fonctionner sur Windows 10 ou Windows 11 en installant Remote Server Administration Tools (RSAT).
Les outils Microsoft AD les plus couramment utilisés incluent les suivants :
- Active Directory Users and Computers (ADUC) : Ce composant logiciel enfichable de Microsoft Management Console (MMC) gère les tâches quotidiennes telles que la gestion des utilisateurs, des groupes, des ordinateurs et des unités d’organisation (OU). Installer et utiliser ADUC nécessite uniquement que la fonctionnalité RSAT soit activée sur le poste de travail.
- Active Directory Administrative Center (ADAC) : En tant qu’alternative moderne à ADUC, ADAC ajoute la Corbeille Active Directory, la gestion fine des politiques de mot de passe et un visualiseur d’historique PowerShell qui montre le cmdlet derrière chaque action effectuée dans l’interface. Cette dernière fonctionnalité fait d’ADAC un moyen pratique d’apprendre le scripting AD.
- Console de gestion des Group Policy (GPMC) : Cette console crée et gère des objets Group Policy (GPOs), qui configurent de manière centralisée les environnements utilisateurs et ordinateurs sur le réseau, des paramètres de sécurité au déploiement logiciel. Le Guide ultime de la gestion des Group Policy approfondit le sujet.
- Active Directory Sites and Services : Cet outil gère la réplication entre les contrôleurs de domaine (DC) et configure la topologie réseau AD.
- ADSI Edit : Un éditeur bas niveau qui expose chaque attribut de chaque objet AD, y compris ceux que d'autres consoles cachent. Il est puissant et impitoyable, utilisez-le donc en dernier recours.
- System Center Configuration Manager (SCCM) : SCCM couvre des environnements plus vastes, du déploiement d'applications, de mises à jour et de systèmes d'exploitation à la gestion des inventaires et de la conformité.
Ces outils gèrent la gestion basique d'AD, mais s'arrêtent avant l'automatisation et la profondeur des rapports.
Outils gratuits tiers de gestion d’Active Directory
Les outils ci-dessous sont gratuits à utiliser, bien que « gratuit » implique des conditions différentes dans chaque cas.
Explorateur Active Directory
Active Directory Explorer (AD Explorer) est un utilitaire Sysinternals gratuit pour visualiser et modifier AD. Il navigue dans l'annuaire, enregistre les emplacements favoris et inspecte les propriétés et attributs des objets. Les administrateurs peuvent modifier les permissions, examiner le schéma d'un objet et créer des recherches complexes à enregistrer et réutiliser.
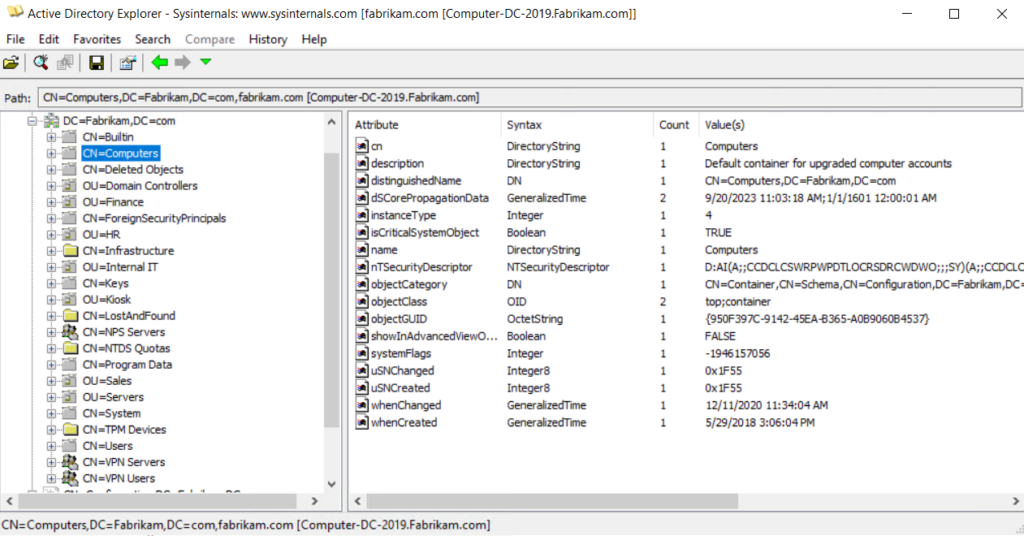
Explorateur Active Directory parcourant les objets et attributs du répertoire
Sa fonctionnalité la plus utile est les instantanés. AD Explorer capture la base de données AD pour une analyse hors ligne, puis charge l’instantané comme s’il était connecté à l’annuaire en direct. Un outil de comparaison intégré met en évidence les différences entre objets, attributs et permissions entre deux instantanés, ce qui vous donne un enregistrement approximatif des modifications sans produit de surveillance.
Microsoft AdRestore
Windows Server 2003 a introduit la restauration des objets supprimés ou tombstone. Microsoft AdRestore est un outil en ligne de commande à tâche unique qui énumère les objets tombstone dans un domaine et les restaure individuellement. Sur Windows Server 2008 R2 et versions ultérieures, la Corbeille Active Directory dans ADAC gère la plupart des restaurations de manière plus propre, donc AdRestore sert principalement les environnements plus anciens.
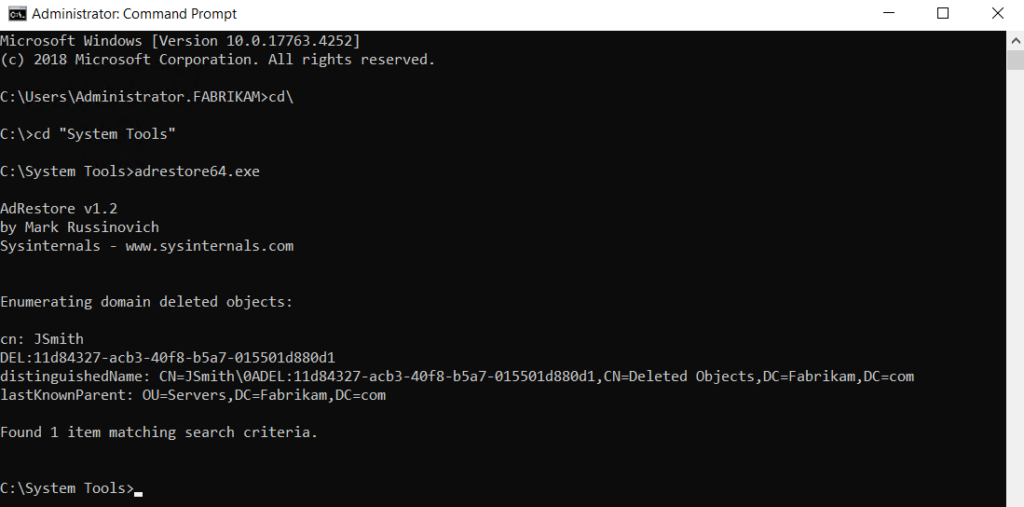
Microsoft AdRestore énumère les objets AD tombstone en ligne de commande
Netwrix Auditor for Active Directory Édition Communautaire
Netwrix Auditor pour Active Directory Community Edition suit les connexions utilisateur et les modifications des utilisateurs AD, groupes, UO, liens et stratégies GPO, puis envoie un résumé quotidien des 24 dernières heures. C'est un téléchargement gratuit sans date d'expiration.
L’édition gratuite rapporte ce qui a changé et quand, mais n’identifie pas quel compte a effectué la modification. Elle ne comprend pas non plus la recherche interactive, les rapports de conformité prédéfinis mappés sur des normes telles que PCI DSS, HIPAA et GDPR, les alertes, les tableaux de bord, le stockage à long terme ni les contrôles d’accès basés sur les rôles, et elle envoie son résumé à un seul destinataire. Cela en fait un outil de dépannage quotidien plutôt qu’une archive de conformité.
Netwrix Account Lockout Examiner
Netwrix Account Lockout Examiner réduit le temps passé à résoudre les blocages de comptes AD. Un clic permet de tracer la cause, qu'il s'agisse d'un lecteur réseau mal mappé, d'un service ou d'une tâche planifiée utilisant des identifiants périmés, ou d'un mot de passe obsolète mis en cache sur un appareil mobile. Les comptes de service verrouillés, souvent les plus difficiles à diagnostiquer, sont là où il fait la différence.
C'est un téléchargement gratuit sans période d'essai ni expiration, et cela nécessite Windows 8.1 ou une version ultérieure avec .NET Framework 4.5.
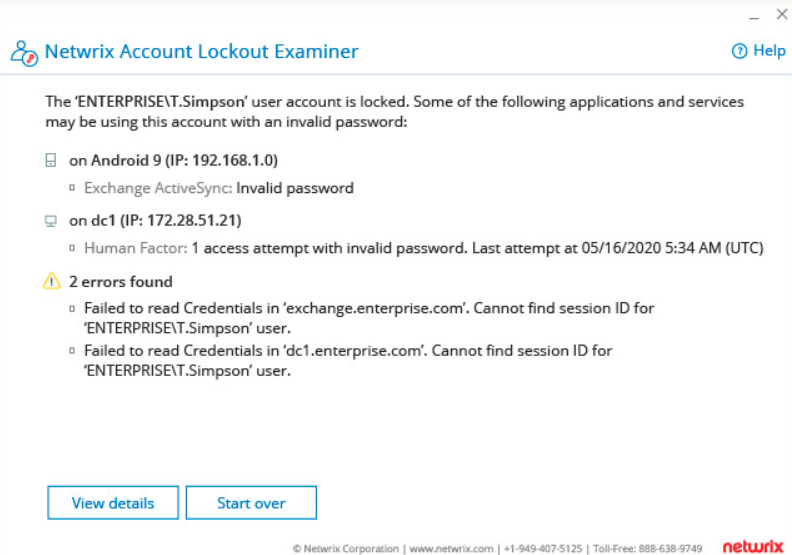
Netwrix Account Lockout Examiner montrant la cause principale d’un compte AD verrouillé.
Outil de rapport sur les permissions effectives de Netwrix
Netwrix Effective Permissions Reporting Tool rapporte les permissions utilisateur dans Active Directory et sur les serveurs de fichiers, en séparant les permissions explicitement attribuées de celles héritées via l'appartenance à un groupe. Cette distinction rend le résultat exploitable lors d'une revue d'accès.
L'outil est gratuit, sans frais de licence ni limite de temps. Il fournit une vue instantanée de qui a accès actuellement et n'enregistre pas qui a modifié cet accès ni quand, donc associez-le au suivi des modifications si vous avez besoin d'historique. Examiner régulièrement les permissions effectives est une étape pratique vers le principe du moindre privilège.
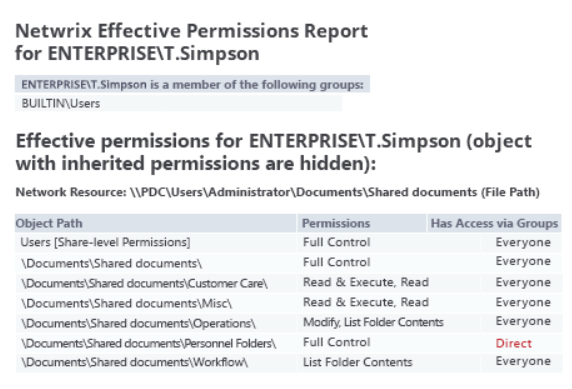
Sortie de Netwrix Effective Permissions Reporting Tool pour les permissions AD et serveur de fichiers
Réinitialisation massive de mot de passe Netwrix
Netwrix Bulk Password Reset réinitialise les mots de passe administrateurs locaux et utilisateurs sur de nombreuses stations de travail simultanément, à distance, sans se connecter à chaque machine. Vous pouvez cibler des machines spécifiques, des UO ou des domaines entiers, ou importer une liste personnalisée d’ordinateurs depuis un fichier texte. C’est gratuit, sans frais de licence et sans expiration.
Netwrix Auditor reprend là où s’arrête la Community Edition gratuite, ajoutant l’attribution des modifications, des rapports conformes et une conservation à long terme. Commencez un essai gratuit.
Netwrix Inactive User Tracker
Netwrix Inactive User Tracker détecte les comptes utilisateurs dormants et rapporte leur ancienneté et période d'inactivité, afin que vous puissiez décider quoi désactiver ou supprimer. Définissez un seuil comme 90 jours, et l'outil désactivera les comptes correspondants ou les déplacera vers une OU désignée selon un planning.
Il interroge directement les contrôleurs de domaine locaux et ne couvre pas Entra ID, ce qui est important si votre nettoyage doit couvrir les deux. Les comptes inactifs représentent un risque permanent, car chaque compte dormant avec des identifiants actifs est un candidat à privilege escalation.
Netwrix Password Expiration Notifier
Netwrix Password Expiration Notifier envoie des emails aux utilisateurs et à leurs managers avant l'expiration des mots de passe et envoie des rapports récapitulatifs des expirations à venir. Moins de mots de passe expirés signifie moins d'appels au support, et cela maintient la rotation des mots de passe conforme à la politique sans suivi manuel. C'est un téléchargement gratuit sans date d'expiration.
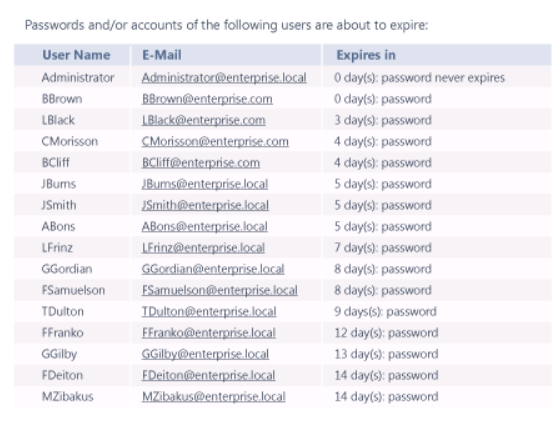
Rapport résumé de Netwrix Password Expiration Notifier sur les expirations de mots de passe à venir
Nettoyer les comptes inactifs et revoir les permissions sont les deux tâches les plus souvent reportées jusqu’à ce qu’un audit les impose. Si votre dernière évaluation complète d’AD date de plus d’un an, commencez par là plutôt que d’ajouter un autre outil.
Cjwdev Active Directory Info, Édition Gratuite
L’édition gratuite de Cjwdev Active Directory Info exécute des requêtes sur les attributs que vous choisissez. Elle résout l’appartenance directe et imbriquée aux groupes et interroge chaque contrôleur de domaine pour les attributs non répliqués, ce qui garantit des résultats précis dans les environnements multi-DC.
La requête multi-domaines fonctionne avec des entrées simples de nom de domaine et d’identifiants, et les rapports s’exportent en CSV, HTML ou TXT couvrant les comptes verrouillés, les utilisateurs désactivés, les comptes marqués "password never expires" et les GPO modifiées au cours des 30 derniers jours.
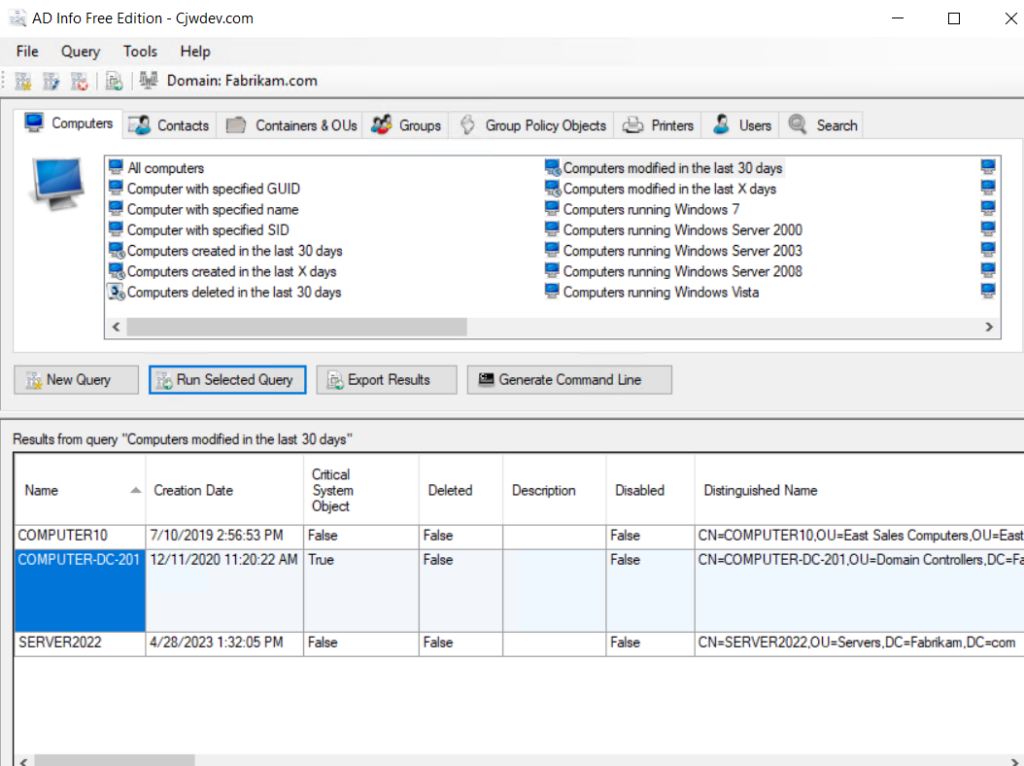
Cjwdev Active Directory Info générant un rapport AD au niveau des attributs
Cjwdev AD Permissions Reporter, Édition gratuite
L'édition gratuite de Cjwdev AD Permissions Reporter rapporte les permissions de sécurité pour les objets AD et exporte les résultats en CSV ou HTML. L'édition Standard payante ajoute plus d'options de rapports.
Gestionnaire de groupe Cjwdev
Cjwdev Group Manager permet au propriétaire d'un groupe de gérer l'appartenance et les paramètres du groupe, y compris l'ajout et la suppression de membres ainsi que l'exportation de la liste des membres au format CSV. Déléguer la gestion du groupe de cette manière évite que les modifications courantes d'appartenance passent par les comptes administrateurs de domaine.
Interface graphique Cjwdev Managed Service Accounts
L'interface graphique de Cjwdev Managed Service Accounts configure group managed service accounts via une interface plutôt que PowerShell, et fonctionne sur plusieurs domaines avec les bonnes informations d'identification.
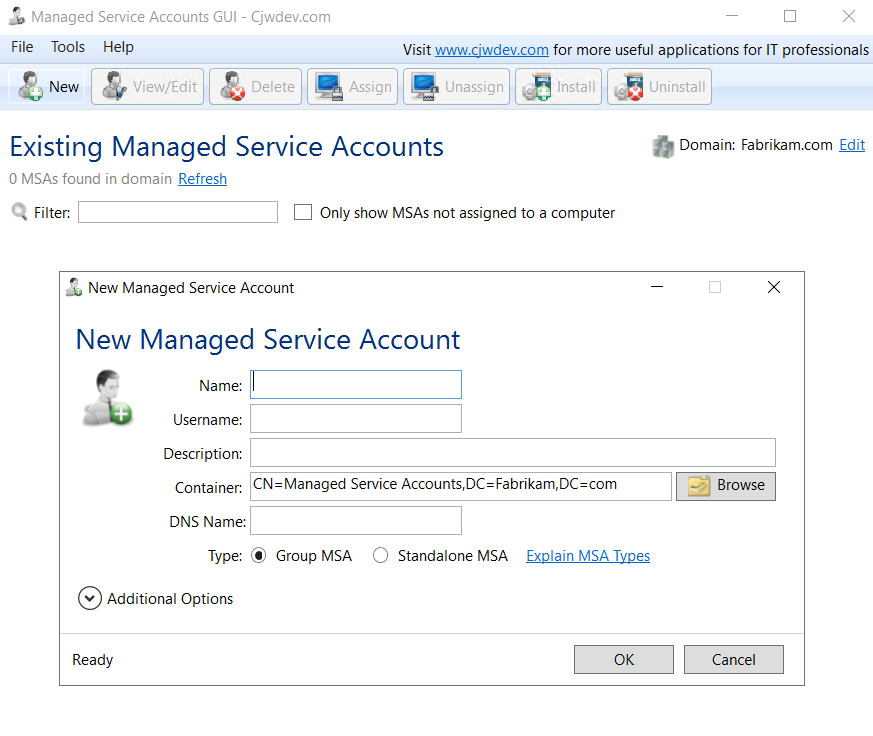
Interface GUI des comptes de service gérés Cjwdev configurant un MSA
Cjwdev AD Tidy
Cjwdev AD Tidy gère en masse les comptes AD et supprime ceux obsolètes ou inactifs. Les tâches typiques incluent l’ajout de nombreux comptes à un groupe de sécurité ou la définition de mots de passe aléatoires ou d’une date d’expiration spécifique pour un ensemble de comptes.
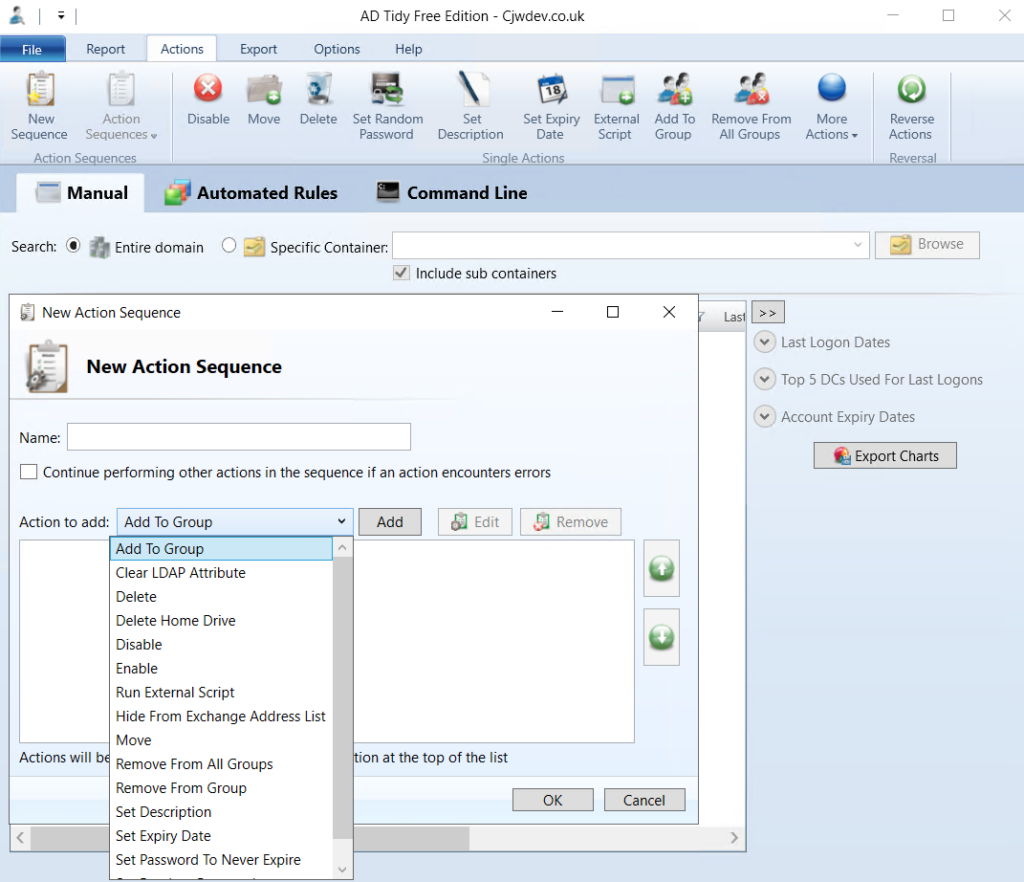
Cjwdev AD Tidy identifie les comptes inactifs pour un nettoyage en masse
LDAPSoft AD Browser
LDAPSoft AD Browser offre un accès en lecture seule à la hiérarchie AD, avec une recherche textuelle et visuelle incluant une barre de recherche rapide pour les recherches courantes telles que les e-mails et noms des employés. Il affiche tous les attributs disponibles, exécute des requêtes SQL-LDAP et prend en charge les versions 2 et 3 du Lightweight Directory Access Protocol (LDAP) sur plusieurs annuaires.
La version actuelle est une application de bureau Windows distribuée uniquement en 64 bits, et elle est gratuite pour un usage commercial et non commercial. L'accès en lecture seule la rend sûre à donner au personnel qui doit consulter des informations sans rien modifier.
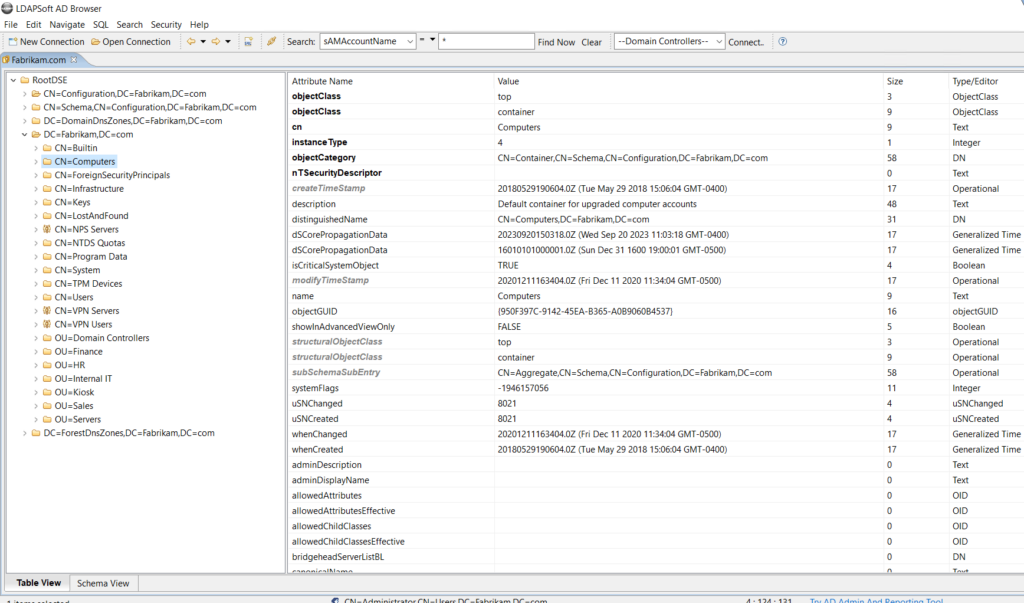
LDAPSoft AD Browser affichant les attributs des objets AD en mode lecture seule
Contrôle des mots de passe wiseDATAman
wiseDATAman Password Control offre aux équipes d'assistance une alternative à la console MMC pour les réinitialisations de mots de passe, y compris les réinitialisations en masse qui font gagner du temps dans la maintenance des comptes de service. L'outil a été déplacé avec son éditeur depuis le site retiré wisesoft.co.uk vers wisedataman.com, où il reste gratuit et ne nécessite plus d'inscription. Associez-le à une Active Directory password policy solide afin que les réinitialisations ne réintroduisent pas de mots de passe faibles.
Requête AD SysOp Tools
SysOp Tools AD Query recherche un utilisateur ou un ordinateur spécifique, y compris des attributs de schéma normalement illisibles, et exporte les résultats en XML. Il fonctionne sans installation. Deux conditions s'appliquent. Il est gratuit uniquement pour un usage non commercial, et le fournisseur demande une quantité importante d'informations personnelles avant le téléchargement.
SysAdmin partout
SysAdmin Anywhere est un outil polyvalent gratuit pour administrer des réseaux basés sur AD, couvrant la réinitialisation des mots de passe, les requêtes et la gestion des objets, ainsi que l'inventaire et les rapports au-delà d'AD lui-même. Le projet est désormais open-source, avec le code publié sur GitHub avec la version packagée.
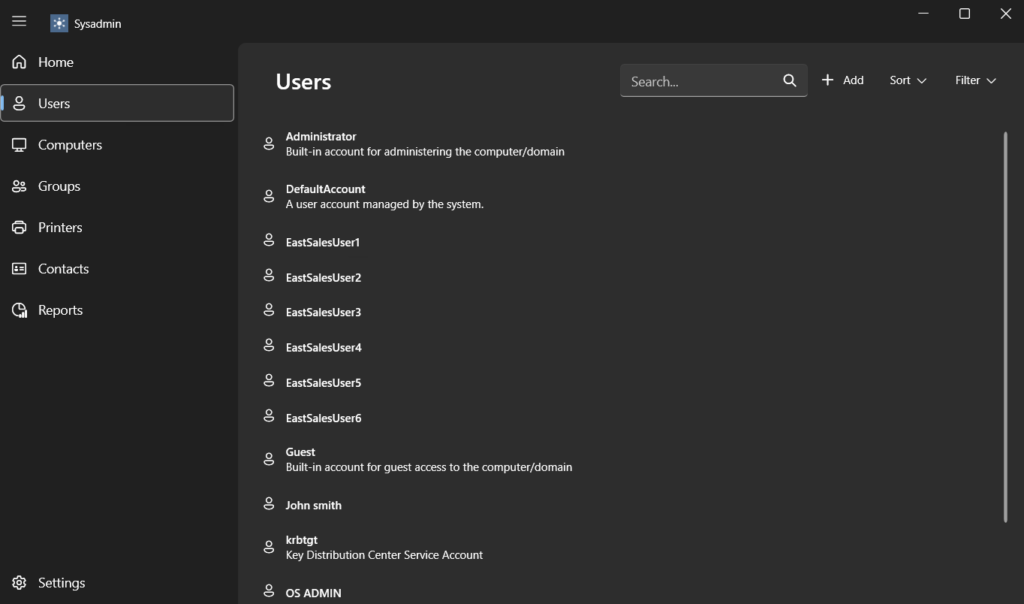
Interface web SysAdmin Anywhere pour l'administration d'Active Directory
Les outils gratuits prennent en charge la majeure partie du travail quotidien ici : verrouillages de comptes, instantanés des permissions, nettoyage des comptes inactifs. Le fossé apparaît lorsque la question passe de « quel est l’état actuel » à « prouver ce qui a changé et quand », c’est là que Netwrix Auditor intervient à partir de sa Community Edition gratuite.Demandez une démo personnalisée pour voir la piste d’audit consultable sur votre propre domaine
Outils payants de gestion d’Active Directory
Plusieurs produits ci-dessous proposent une édition gratuite en plus de la version sous licence, plutôt qu'une simple version d'essai, comme indiqué le cas échéant.
ManageEngine ADManager Plus
ManageEngine ADManager Plus gère la gestion en masse des comptes utilisateurs et autres objets AD, des rapports détaillés et l'automatisation du provisioning et du deprovisioning. Le contrôle d'accès basé sur les rôles prend en charge la délégation, et un workflow intégré couvre la gestion des tickets.
ADManager Plus propose désormais une édition gratuite au lieu d'une version d'essai. Le niveau gratuit couvre jusqu'à 100 objets de domaine et inclut plus de 200 rapports AD ainsi que la gestion des utilisateurs et des ordinateurs, ce qui suffit pour un petit domaine ou une évaluation approfondie. Les éditions Standard et Professional sous licence suppriment la limite d'objets et ajoutent l'automatisation.
AlbusBit AD FastReporter
AlbusBit AD FastReporter génère, stocke, planifie et partage des rapports AD, avec un large ensemble de rapports prédéfinis et un processus de génération en trois étapes.
L'édition gratuite n'a pas de limite de temps. Elle couvre plus de 250 rapports dans huit catégories, une personnalisation sur 370 champs et plusieurs connexions de domaine. L'exportation, le stockage des rapports, les filtres personnalisés, la planification automatique et le support prioritaire sont disponibles dans l'édition Pro, à partir de 149 $. Les équipes qui ont seulement besoin de lire les rapports à l'écran peuvent rester indéfiniment sur l'édition gratuite.
Rapports Active Directory de MaxPowerSoft
MaxPowerSoft Active Directory Reports génère des rapports sur les comptes utilisateurs, les appartenances aux groupes, les OU et les permissions, ce qui soutient à la fois la revue de sécurité et les preuves de conformité. Les administrateurs peuvent identifier les changements anormaux, trouver des comptes inactifs ou expirés, vérifier l’état des mots de passe et examiner l’activité de connexion, puis exporter dans plusieurs formats. Les versions récentes étendent la couverture à Entra ID en plus de l’AD sur site.
Deux options existent en dessous de la licence complète. AD Reports Lite est une édition gratuite limitée à 200 objets, et le produit complet offre un essai de deux semaines avec des objets illimités et sans carte de crédit. La licence est par utilisateur administrateur.
SolarWinds Access Rights Manager
SolarWinds Access Rights Manager (ARM) automatise les tâches AD liées à la gestion des utilisateurs et des groupes, la gestion des mots de passe, la conformité et les rapports d’audit, ainsi que la gestion des Group Policy. Le produit est l’ancien 8MAN, que SolarWinds a acquis et renommé, donc les anciens avis et documents utilisent encore ce nom.
Un essai de 30 jours comprend tout ce qui est dans la full edition. La Full Edition, qui débloque le provisioning, les modifications des permissions, l’automatisation des workflows et la délégation, commence à 3 448 $.
Adaxes
Adaxes fournit une gestion unifiée d’Active Directory, Entra ID, Exchange et Microsoft 365 depuis une seule interface. Il gère la délégation des droits administratifs, la surveillance proactive et les fonctionnalités en libre-service qui réduisent la charge du service d’assistance, et ses rapports soutiennent la conformité et les audits. Les organisations gérant plusieurs domaines AD ou des environnements hybrides sont les plus adaptées. Un essai gratuit est disponible.
Le produit est désormais commercialisé simplement sous le nom Adaxes plutôt que Softerra Adaxes, et sa documentation fait référence à Entra ID plutôt qu’à Azure AD.
Administrateur LDAP Softerra
Softerra LDAP Administrator gère directement les annuaires LDAP, permettant aux administrateurs de naviguer, rechercher et modifier les entrées de l'annuaire. Il prend en charge plusieurs services LDAP et ajoute l'édition de schéma, la gestion du contrôle d'accès, la synchronisation des annuaires ainsi que l'importation et l'exportation de données. Le fournisseur propose un essai gratuit de 30 jours.
Surveillance et rapports ENow AD
ENow AD Monitoring and Reporting surveille un environnement AD en temps réel depuis une console unique, identifiant les défauts sur les contrôleurs de domaine, DNS et réplication afin que les problèmes apparaissent avant que les utilisateurs ne les remarquent. Il n'existe pas d'édition gratuite, mais un essai est disponible, et il s'inscrit dans la catégorie plus large des outils de surveillance Active Directory conçus pour une visibilité continue de l'infrastructure plutôt que pour des contrôles ponctuels.
Zohno Z-Hire et Z-Term
Zohno Z-Hire et Z-Term sont des outils mono-tâche couvrant les extrémités opposées du cycle de vie des employés. Z-Hire automatise la création de comptes pour les nouvelles recrues dans Active Directory, Exchange et Microsoft 365, tandis que Z-Term désactive les comptes et supprime les accès dans les systèmes connectés lorsqu'une personne quitte. Les deux sont disponibles en essai.
CENTREL Solutions XIA Automatisation
CENTREL Solutions XIA Automation provisionne des comptes utilisateurs dans Active Directory, Exchange et Microsoft 365, et automatise ou délègue des tâches courantes telles que le provisioning en masse et les changements de mot de passe, y compris le provisioning en masse à partir de CSV. Les administrateurs travaillent via une interface web ou un appareil mobile, et un essai sans engagement est disponible.
Netwrix Access Analyzer calcule les permissions effectives sur Active Directory et les systèmes de fichiers en une seule passe, montrant exactement qui peut accéder à quoi avant qu’un auditeur ne le demande. Demandez un essai gratuit.
Quand les outils gratuits ne suffisent plus
Les utilitaires gratuits sont efficaces pour des tâches spécifiques : trouver des comptes inactifs, résoudre des blocages ou générer un rapport de permissions. Ce qu’ils ne fournissent pas, c’est un enregistrement continu des changements dans le domaine, des alertes quand quelque chose change alors que ça ne devrait pas, ou des rapports qu’un auditeur accepte sans questions complémentaires.
Les équipes franchissent généralement cette limite à l’un des trois moments suivants. Le premier est un audit, lorsque quelqu’un demande qui a accordé un accès privilégié à un compte il y a huit mois et que rien dans la stack ne peut répondre. Le deuxième est la montée en charge, lorsque le domaine de votre environnement AD dépasse les limites d’objets des éditions gratuites mentionnées ci-dessus. Le troisième est la délégation, lorsque le personnel du helpdesk doit effectuer des tâches AD sans détenir de droits leur permettant de faire autre chose.
Le problème sous-jacent est que la plupart des dommages dans AD ressemblent à une administration ordinaire lorsqu'ils se produisent, ce qui est le schéma derrière les erreurs de gestion AD les plus courantes qui continuent de réapparaître même dans des environnements déjà surveillés.
Comment Netwrix aide à la gestion et à la sécurité d’Active Directory
Netwrix couvre la gestion et la sécurité d’AD avec des produits distincts plutôt qu’un outil universel, donc le bon choix dépend de la tâche que vous souhaitez accomplir.
Netwrix Auditor
Netwrix Auditor enregistre chaque modification dans AD et Entra ID avec les valeurs avant et après dans une piste d’audit consultable, sans agent, et conserve cet historique comme preuve de conformité à long terme. Il répond à la question qui a changé quoi, quand et où, que la Community Edition laisse ouverte, et fournit des rapports prédéfinis conformes à PCI DSS, HIPAA, GDPR et autres normes. Le déploiement prend environ 30 minutes.
Chez Bank of Botetourt, remplacer les rapports de 200 pages d’un MSSP par le tableau de bord d’évaluation des risques de Netwrix Auditor a permis à une petite équipe informatique d’avoir une visibilité claire sur les changements réellement importants, réduisant les contrôles de sécurité quotidiens de plus de deux heures à 20 minutes.
Netwrix Directory Manager
Netwrix Directory Manager automatise la gestion du cycle de vie des groupes et des utilisateurs, y compris l’adhésion dynamique aux groupes basée sur les attributs de l’annuaire et les demandes en libre-service basées sur des workflows qui permettent aux utilisateurs de rejoindre ou de quitter des groupes avec l’approbation du manager ou des pairs. L’administration déléguée va plus loin, permettant aux propriétaires de groupes de gérer eux-mêmes les modifications d’adhésion et les réinitialisations de mot de passe sans passer chaque demande par le compte administrateur du domaine.
Netwrix Access Analyzer
Netwrix Access Analyzer calcule les permissions effectives dans Active Directory, les systèmes de fichiers et autres magasins de données, en résolvant les groupes imbriqués et les droits hérités en une vue unique de qui peut accéder à quoi. Il identifie également les conditions qui permettent un accès excessif, y compris les partages ouverts, l’héritage cassé et les permissions attribuées directement.
Netwrix PingCastle
Netwrix PingCastle évalue un domaine AD selon des chemins d’attaque connus et des mauvaises configurations, produisant un rapport de risque qui cartographie les routes d’escalade de privilèges qu’un attaquant pourrait suivre. Pour 73 % des équipes dans l’enquête Netwrix qui n’étaient pas sûres que leur AD soit exempt de mauvaises configurations d’escalade de privilèges, cette évaluation tranche la question.
Netwrix Identity Recovery
Netwrix Identity Recovery restaure les objets Active Directory, les attributs et les domaines entiers après une suppression accidentelle ou une attaque destructrice, y compris la récupération de forêt qui serait autrement effectuée via des runbooks manuels. Il couvre les cas d’échec que les utilitaires gratuits de restauration ne peuvent atteindre.
Construire la bonne pile d’outils Active Directory
Construire la bonne suite d’outils Active Directory signifie associer chaque tâche au produit adapté : utilitaires gratuits pour le travail quotidien, outils sous licence lorsque les enjeux justifient l’investissement.
Il n’y a pas de réponse universelle, mais commencer par les éditions perpétuellement gratuites et laisser les véritables lacunes, et non les listes de fonctionnalités, décider ce que vous licencez réduit rapidement le champ.
Pour les équipes qui doivent prouver ce qui a changé et combler les lacunes de visibilité laissées par les outils gratuits, Netwrix Auditor et Netwrix PingCastle offrent un historique des modifications consultable et une notation des chemins d’attaque sans les semaines de déploiement qu’exige une plateforme d’entreprise complète.
Demandez une démo de Netwrix pour voir l'historique des modifications et le score des chemins d'attaque sur votre propre domaine, pas dans un environnement d'exemple.
Avertissement : Les tarifs des outils, les limites des offres gratuites et les conditions d’essai dans cet article sont à jour en août 2026 ; vérifiez les détails auprès de chaque fournisseur avant de vous engager.
Partager sur
En savoir plus
À propos de l'auteur
Ian Andersen
Vice-président de l'ingénierie avant-vente
Ian a plus de deux décennies d'expérience dans le domaine de l'IT, avec une spécialisation dans la gouvernance des données et des accès. En tant que VP de l'Ingénierie Avant-Vente chez Netwrix, il est responsable de garantir un déploiement de produit fluide et l'intégration de Identity Management pour les clients dans le monde entier. Sa longue carrière l'a positionné pour répondre aux besoins des organisations de toutes tailles, avec des postes qui incluent la direction de l'équipe d'architecture de sécurité pour une institution financière américaine du Fortune 100 et la fourniture de solutions de sécurité aux petites et moyennes entreprises.
En savoir plus sur ce sujet
Qui est responsable de vos agents IA ? Probablement personne
Gouvernez l'agent IA comme l'identité qu'il est
Ils ont tout bien fait en hygiène des identités. Et subi 4 fois plus de violations
Contrôles étendus LDAP puissants : Anti-remédiation et reconnaissance invisible dans AD
Créez des utilisateurs AD en masse et envoyez leurs identifiants par e-mail à l'aide de PowerShell