
Qui est responsable de vos agents IA ? Probablement personne
Oct 15, 2026
Les agents IA se multiplient plus vite que la plupart des organisations ne peuvent les recenser, et encore moins les gouverner. IDC prévoit 1,3 milliard d'agents d'ici 2028.
Chaque équipe qui en adopte un crée aussi, souvent sans le vouloir, une nouvelle identité. Une identité qui peut accéder à des systèmes, déplacer des données et agir au nom de quelqu'un. La course actuelle consiste à prendre les devants avant que la situation ne dérape, et la première étape est de répondre à une question simple : à qui revient cette mission ?
Au service juridique, puisque quelqu'un doit écrire les règles de traitement des données par un agent ? À l'équipe identité, qui voit le nombre d'identités grimper pendant que les employés créent des agents sans demande d'accès ? Ou au responsable dont l'équipe l'a construit, selon l'idée que celui qui l'a créé doit en répondre ?
Si vous ne pouvez pas dire clairement qui, la réponse honnête est probablement personne. C'est cette ambiguïté qui fait que les accès ne sont pas revus, que les droits survivent à leur raison d'être et que des agents orphelins restent actifs.
Une étude récente d'Ivanti montre que 85 % des professionnels IT affirment que chaque agent IA a un propriétaire désigné, mais que seuls 42 % disent savoir clairement qui est ce propriétaire. Cela fait 43 points d'écart entre le récit que l'IT se fait d'elle-même et la réalité du terrain. C'est ce qui arrive quand "quelqu'un devrait en être responsable" ne devient jamais "ce rôle précis en est responsable, et voici comment nous saurions s'il cessait de l'être".
La propriété est un titre. La responsabilité est un flux de travail
La réponse à "qui est propriétaire de cet agent" n'est pas seulement une personne. C'est aussi le processus qui revérifie cet accès à intervalles réguliers, le révoque lorsqu'il n'est plus justifié et prouve que les deux ont eu lieu. Sans ce processus, la propriété est une fiction : un titre sans la responsabilité qui va avec. On ne peut pas attribuer la responsabilité une fois pour toutes en lui faisant confiance. Il faut la démontrer en continu, à un rythme défini, avec un flux de travail qui s'exécute que le propriétaire d'origine y prête attention ou non.
À quoi cela ressemble quand il manque
Prenez des développeurs qui exécutent des agents de codage autonomes sur leurs propres postes : l'IT n'a jamais validé ces outils et ne les voit souvent pas. Mais le réflexe ne doit pas être de les interdire. Il doit être de construire un flux de travail qui suit le rythme du travail réel.
Concrètement, il s'agit d'une autorisation unique liée à une personne précise, associée à un cycle récurrent de réattestation. Commencez par un cycle de réattestation de 30 jours. Il est assez court pour qu'un projet terminé ne conserve pas son accès pendant un trimestre entier. Il oblige quelqu'un à reconfirmer que l'accès est toujours justifié, plutôt que de supposer que l'approbation du trimestre dernier tient toujours.
C'est l'argument en faveur de la gouvernance plutôt que des organigrammes de propriété. L'organigramme indique un nom. Le cycle vérifie que ce nom correspond toujours à la réalité et révoque l'accès dans le cas contraire.
Comment Netwrix Identity Manager transforme un propriétaire désigné en propriétaire prouvé
Netwrix Identity Manager est une solution de gouvernance et d'administration des identités qui gère les identités non humaines depuis 2018, des années avant que les agents IA ne deviennent une préoccupation. Elle applique aux agents le même modèle de certification et de cycle de vie qu'aux comptes de service et aux identités machine.
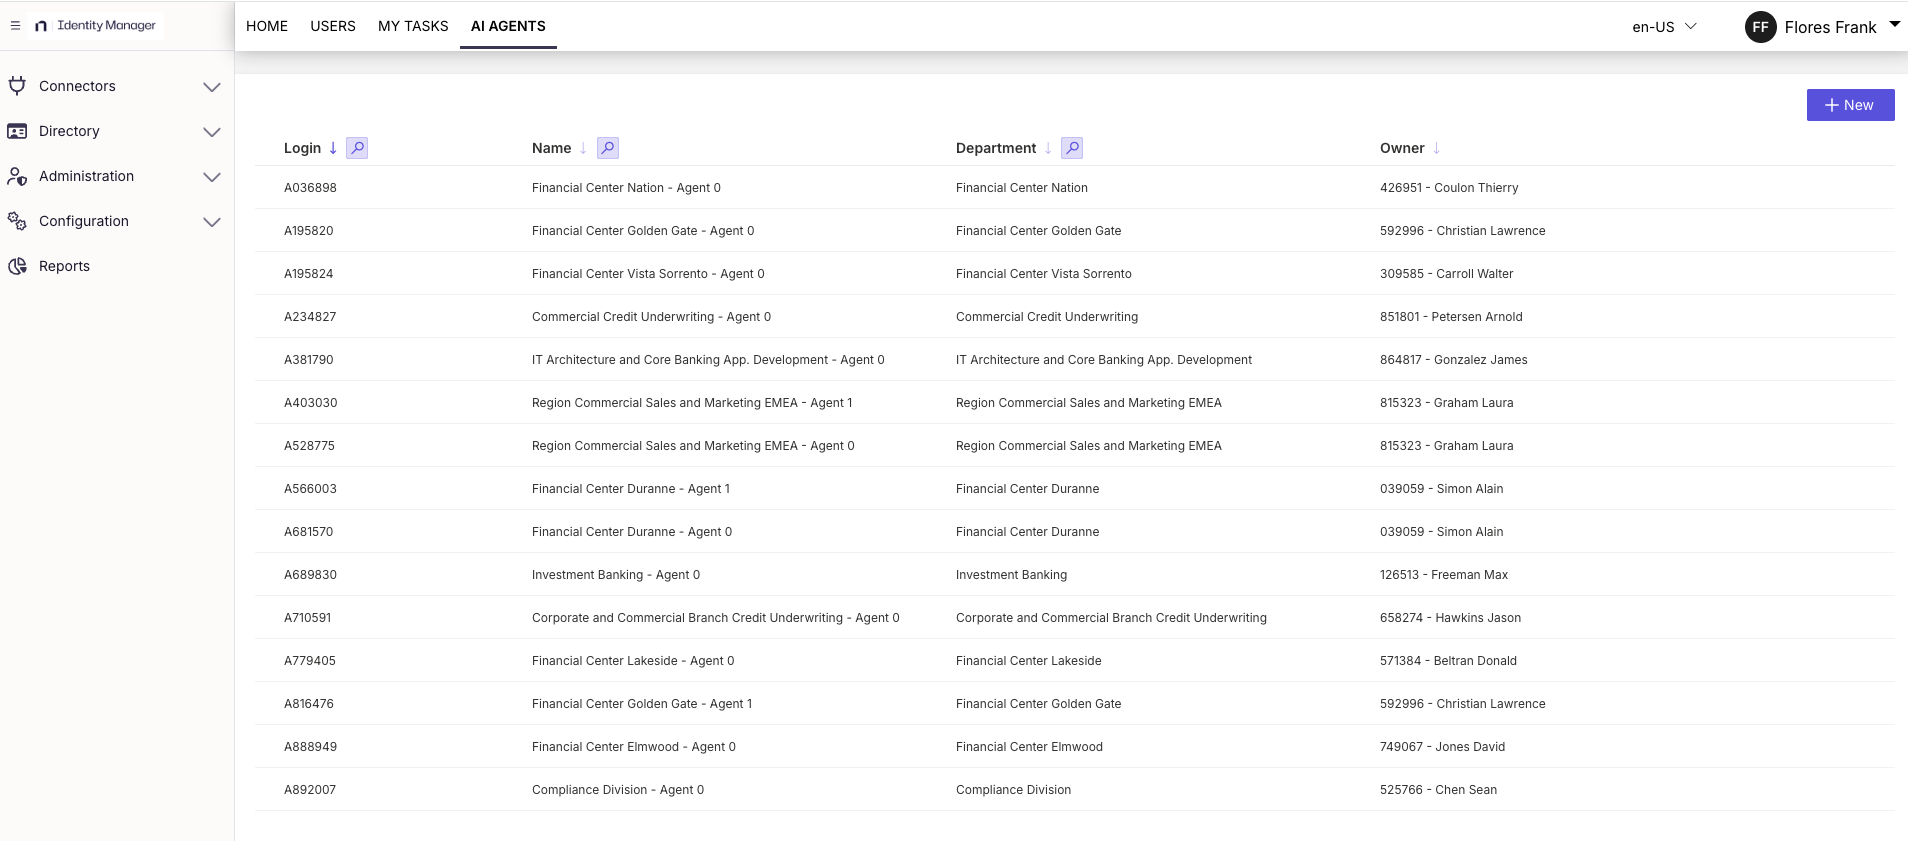
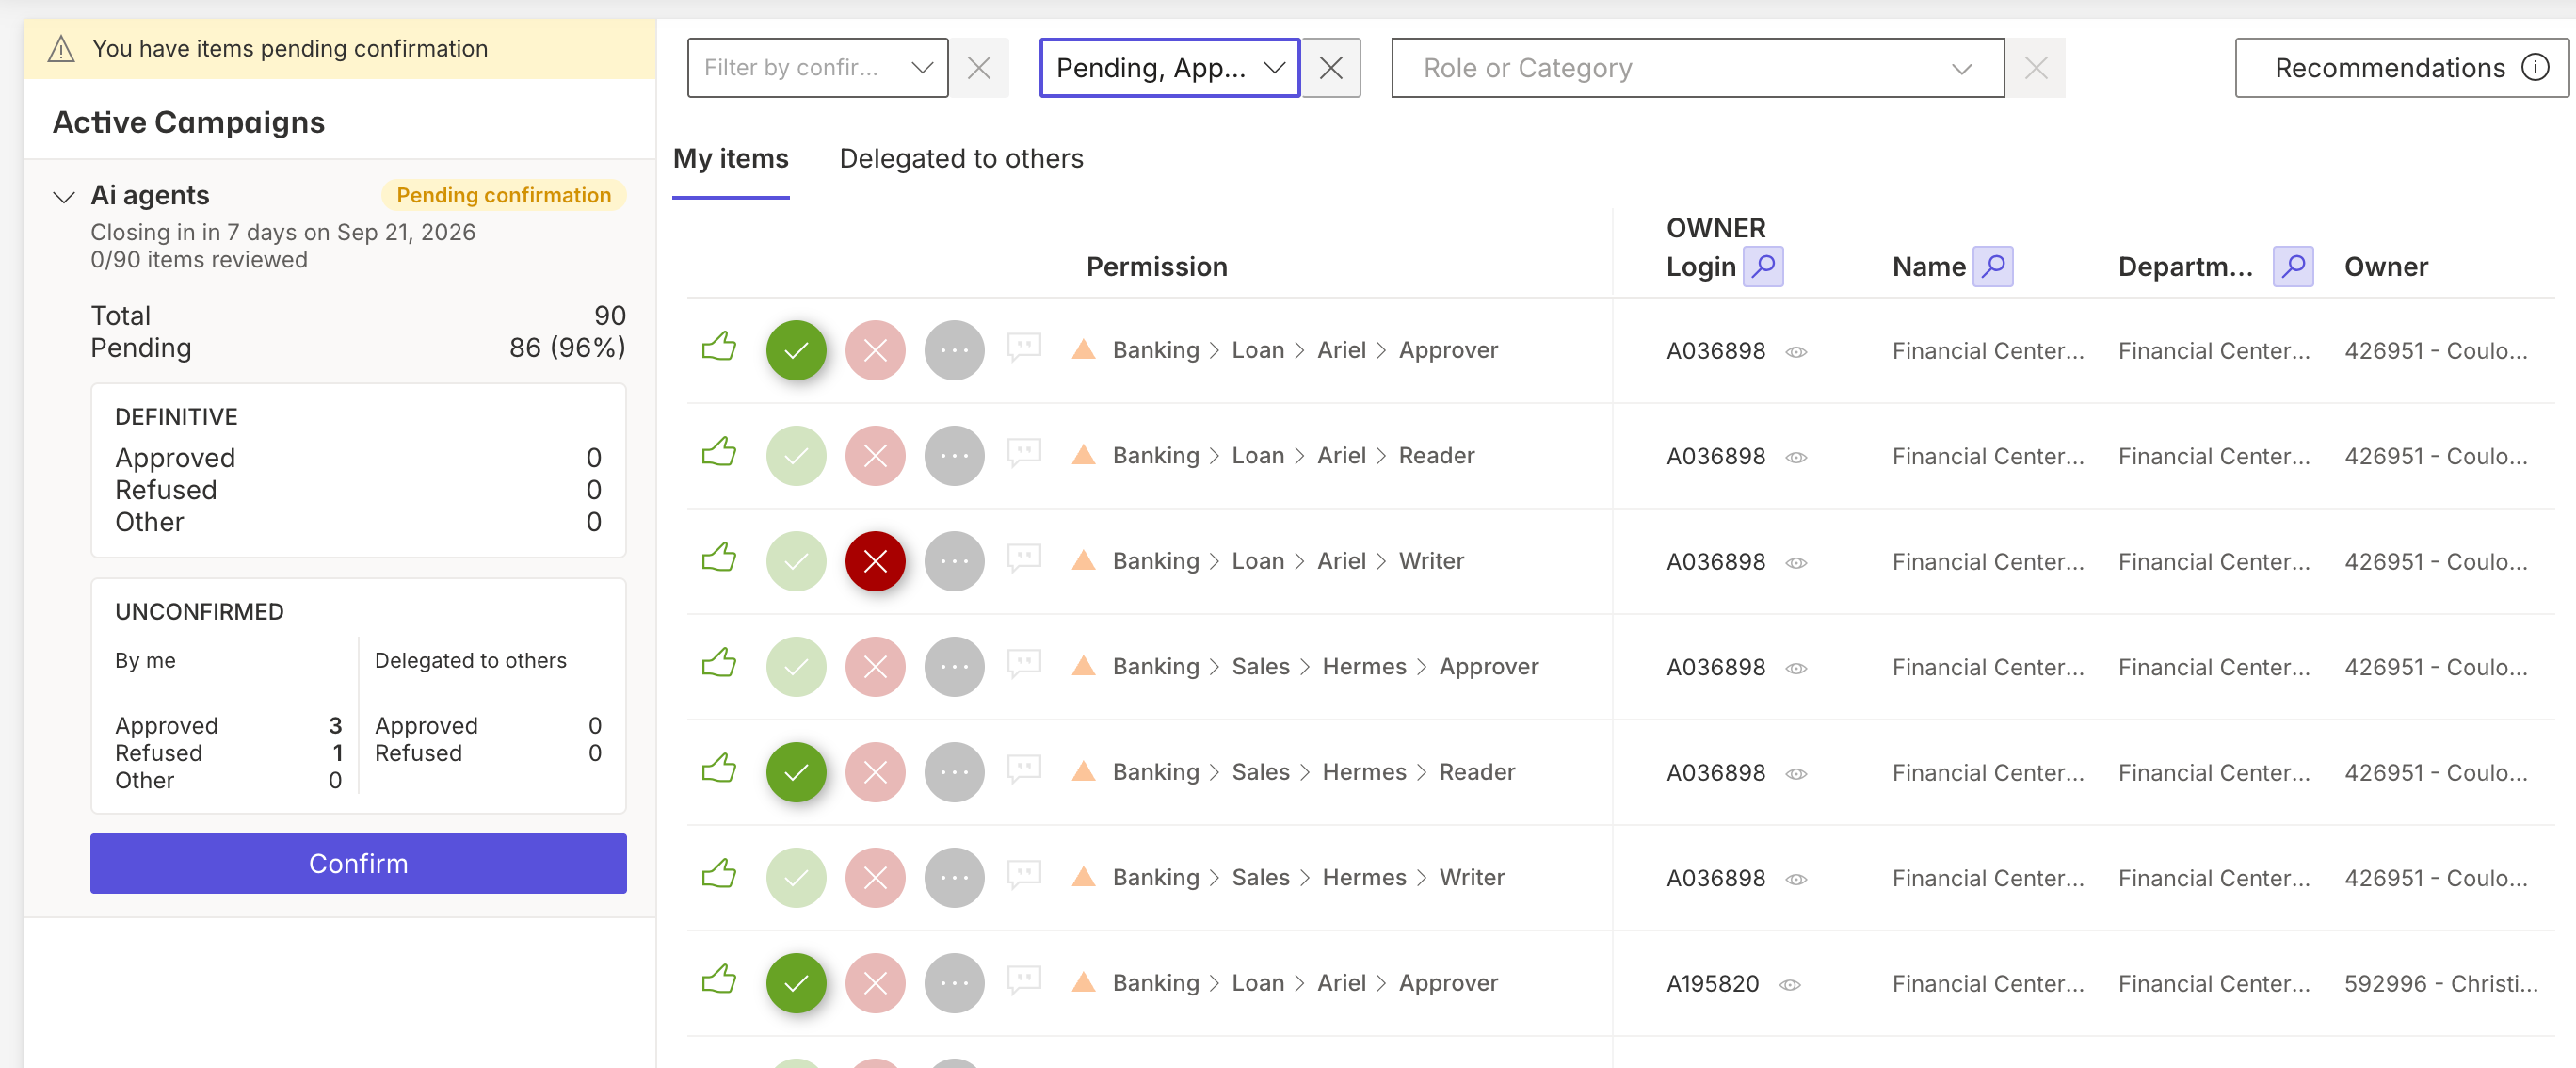
Identity Manager y parvient grâce au déprovisionnement automatique piloté par la certification. L'accès accordé à un agent IA est planifié pour une certification périodique, comme celui d'un utilisateur humain. Si le projet est terminé, si le propriétaire est parti ou si l'accès n'est plus justifié, le certificateur ne le réapprouvera pas et Identity Manager révoque automatiquement l'autorisation au lieu de la laisser active. Peu importe que 100 % des agents aient un nom associé si rien n'oblige à le revérifier. Un agent non vérifié ou abandonné perd son accès de lui-même.
Attribuez des propriétaires à vos agents
Certifiez les droits grâce à des campagnes planifiées
L'essentiel à retenir
Intégrez chaque agent IA à votre programme d'identité et attribuez-lui un propriétaire capable de vérifier son accès. Planifiez ensuite des campagnes de certification qui obligent ce propriétaire à recertifier à intervalles réguliers. Lorsqu'un propriétaire a besoin d'avis, activez la délégation pour qu'il puisse recueillir des recommandations auprès de collaborateurs plus proches du travail, sans céder la responsabilité.
Le propriétaire signe toujours, et l'accès est toujours examiné par quelqu'un qui décide s'il est maintenu, et non renouvelé par défaut.
Désigner un propriétaire répond à la question une seule fois. La gouvernance y répond en continu, de sorte que la responsabilité tient encore longtemps après que l'organigramme a changé.
Partager sur
En savoir plus
À propos de l'auteur
Kate Fleming
Chef de produit
Des perspectives d'un professionnel de la sécurité dédié à décomposer les défis d'aujourd'hui et à guider les équipes pour protéger les identités et les données.
En savoir plus sur ce sujet
Gouvernez l'agent IA comme l'identité qu'il est
Réussir votre projet IGA : commencez par les personas
Ils ont tout bien fait en hygiène des identités. Et subi 4 fois plus de violations
Stratégie de gouvernance de l'IA : Au-delà de la façade de conformité
Automatisation de la destruction des locataires Entra ID avec l'IA