
Purple Knight vs. Esposizione di Identità Unica di Tenable
Oct 20, 2026
Le esposizioni di Active Directory si accumulano silenziosamente tra le scansioni, quindi la frequenza delle valutazioni determina il personale, i costi e ciò che un team può dimostrare a un revisore mesi dopo. Una scansione gratuita on-demand stabilisce una base e si ferma lì. Una piattaforma con licenza monitora la directory senza interruzioni e interviene mentre l’attacco è ancora in corso. L’audit delle modifiche fornisce il registro prima e dopo che dimostra che la correzione ha tenuto.
Phishing, vishing e accessi rubati hanno rappresentato il 38% degli incidenti principali gestiti dal Computer Emergency Response Team di Wavestone nel 2025, quasi il doppio del 20% registrato l'anno precedente, secondo il rapporto di risposta agli incidenti 2025.
Le credenziali compromesse significano sempre più spesso un Active Directory compromessoActive Directory, poiché un accesso rubato è spesso tutto ciò che un attaccante serve per muoversi nella directory.
Nonostante questo cambiamento, il Rapporto sulla Sicurezza dei Dati e dell’Identità Netwrix 2026 ha rilevato che solo il 36% delle organizzazioni ha effettuato una valutazione completa della sicurezza AD negli ultimi 12 mesi.
Nella stessa indagine, il 74% non era completamente sicuro che il proprio AD fosse privo di configurazioni errate che consentono l'escalation dei privilegi. La maggior parte dei team attualmente non sa quale sia la reale situazione del proprio AD.
Purple Knight e Tenable One Identity Exposure mirano entrambi a colmare quel divario di visibilità, seppur in modi diversi.
Confronto rapido tra Purple Knight e Tenable One Identity Exposure
La tabella seguente confronta costo, frequenza, copertura delle directory, risposta agli attacchi, rimedio e prove di audit per Purple Knight e Tenable One Identity Exposure.
Dimension | Purple Knight | Tenable One Identity Exposure |
|---|---|---|
|
Cost model |
Free download |
Licensed per identity, quote-based |
|
Assessment cadence |
On-demand scans |
Live monitoring |
|
Directory coverage |
AD, Entra ID, Okta |
AD and Entra ID |
|
Attack response |
Reports what a scan finds |
Alerts on attacks in progress |
|
Remediation |
Guidance only |
Guidance plus scripts |
|
Audit evidence |
Scan-date snapshot |
Alert history |
Perché gli acquirenti confrontano Purple Knight e Tenable One Identity Exposure
Entrambi i prodotti scansionano Active Directory e Microsoft Entra ID, valutano ciò che trovano e pubblicano cataloghi di indicatori, collocandoli nella stessa lista per compiti davvero diversi.
Gratuito o con licenza richiede una discussione sul budget
Purple Knight è gratuito da scaricare, mentre Tenable One Identity Exposure richiede una licenza su preventivo per identità e un passaggio di abilitazione prima del primo risultato. I responsabili del budget vogliono sapere cosa offre la versione gratuita prima di approvare una spesa ricorrente, e questa domanda mette entrambi gli strumenti nella stessa valutazione.
Ricerche più ampie per alternative a Purple Knight e alternative a Semperis coprono diverse categorie di prodotti, poiché i due strumenti operano in mercati vicini; la scelta di due strumenti restringe la domanda a ciò che serve nei prossimi 90 giorni.
Le scansioni istantanee e il monitoraggio continuo hanno ritmi diversi
Purple Knight funziona su richiesta, una scansione alla volta, catturando la directory com’era in quel momento. Tenable One Identity Exposure opera senza interruzioni e la abbina a rilevamento delle minacce all’identità e risposta in tempo reale (ITDR).
Può rilevare una modifica a un gruppo privilegiato o a un oggetto Criteri di gruppo appena avviene, senza attendere la scansione programmata successiva. Le squadre che valutano le due opzioni scelgono in realtà un ritmo operativo, non solo una lista di funzionalità.
I cataloghi di indicatori sovrapposti portano a un confronto inappropriato
Gli acronimi in entrambe le pagine prodotto sembrano intercambiabili, motivo per cui i confronti basati sul conteggio grezzo ingannano gli acquirenti. Ogni termine impegna un proprietario diverso a una risposta differente:
- Indicatore di esposizione (IOE): una configurazione errata permanente e non sfruttata, come una delegazione Kerberos rischiosa o un account privilegiato obsoleto. Viene assegnato al proprietario della directory come attività arretrata.
- Indicatore di compromissione (IOC): prova che qualcosa è già accaduto. NIST definisce un IOC come un artefatto tecnico che indica che un attacco è imminente o in corso, o che una compromissione potrebbe essere già avvenuta, attivando una risposta agli incidenti.
- Indicatore di attacco (IoA): un modello comportamentale rilevato durante un attacco, che arriva come un avviso in tempo reale da gestire.
Purple Knight segnala esposizioni e prove di compromissione, mentre Tenable One Identity Exposure segnala esposizioni e attacchi. Confrontare il totale degli indicatori di Semperis con il catalogo delle esposizioni di Tenable più i suoi 17 indicatori di attacco documentati mette a confronto unità incompatibili.
Un singolo controllo di esposizione può segnalare zero oggetti o migliaia, e un indicatore di attacco rappresenta una sequenza di eventi correlati.
Netwrix PingCastle esegue lo stesso tipo di valutazione gratuita su Active Directory. Richiedi una demo.
Semperis Cavaliere Viola
Semperis Purple Knight è uno strumento gratuito di valutazione della sicurezza per Active Directory on-premises, Entra ID e Okta. Effettua scansioni su richiesta e fornisce un report con punteggio e indicazioni per la risoluzione.
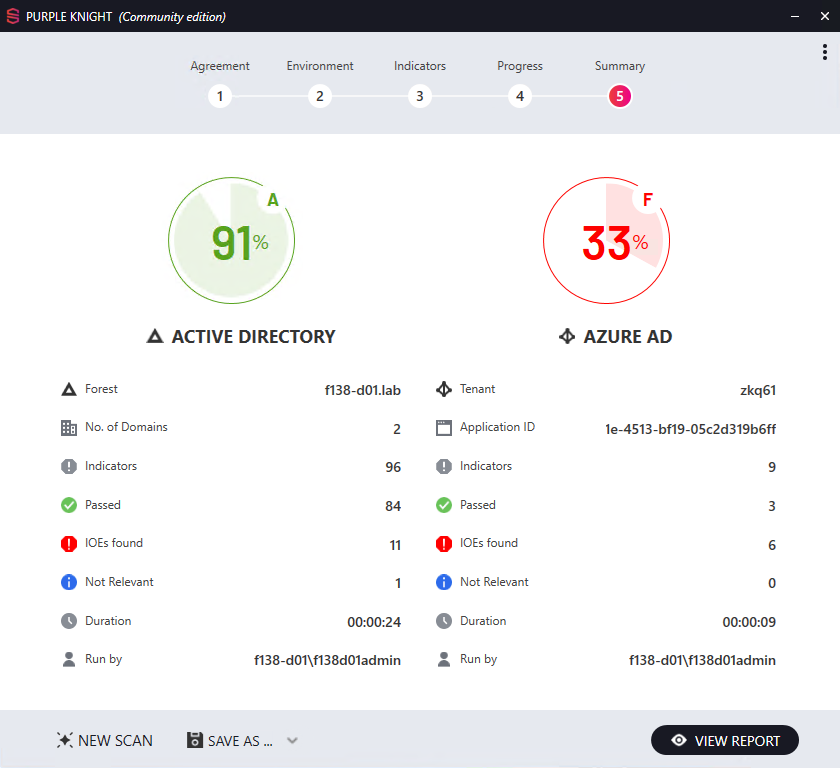
Fonte: semperis.com
Ciò che spicca
- Un report raggruppa i risultati in cinque categorie con un punteggio complessivo e indicazioni per la correzione.
- Gli indicatori corrispondono a MITRE ATT&CK e al framework dell'agenzia nazionale francese per la cybersicurezza (ANSSI), più una valutazione della probabilità di compromissione.
- La valutazione pesa la gravità dell'indicatore in base a quanti oggetti sono interessati, non solo a un semplice conteggio di superati/non superati.
- Lo strumento non modifica mai Active Directory; esegue solo query PowerShell e LDAP in sola lettura per produrre i risultati.
Cosa da considerare
- Le scansioni manuali on-demand lasciano invisibile la deriva della directory tra le esecuzioni e richiedono un prodotto Semperis a pagamento o un'automazione personalizzata per scansioni programmate e una vista combinata multi-foresta.
- Un dominio nuovo senza personalizzazioni o deleghe precedenti mostra comunque risultati, quindi considera il primo punteggio come un minimo, non come una certificazione di salute.
- Alcune scansioni richiedono accesso sufficiente per eseguire query PowerShell e LDAP tramite RPC, e ogni correzione ricade su un amministratore con abbastanza esperienza in Active Directory per interpretare correttamente un risultato come una delega rischiosa.
- I totali degli indicatori pubblicati sono cresciuti con gli aggiornamenti del prodotto, quindi i conteggi grezzi non si confrontano chiaramente tra le versioni.
Ideale per: Team che necessitano di una baseline valutata gratuita con competenze interne su Active Directory.
Esposizione Identità Tenable One
Tenable One Identity Exposure è una piattaforma autorizzata di gestione della postura di sicurezza dell’identità (ISPM) per Active Directory e Entra ID, precedentemente Tenable.ad e poi Tenable Identity Exposure. Utilizza due motori. Uno segnala continuamente le esposizioni in entrambi i directory, l’altro rileva attacchi in tempo reale.
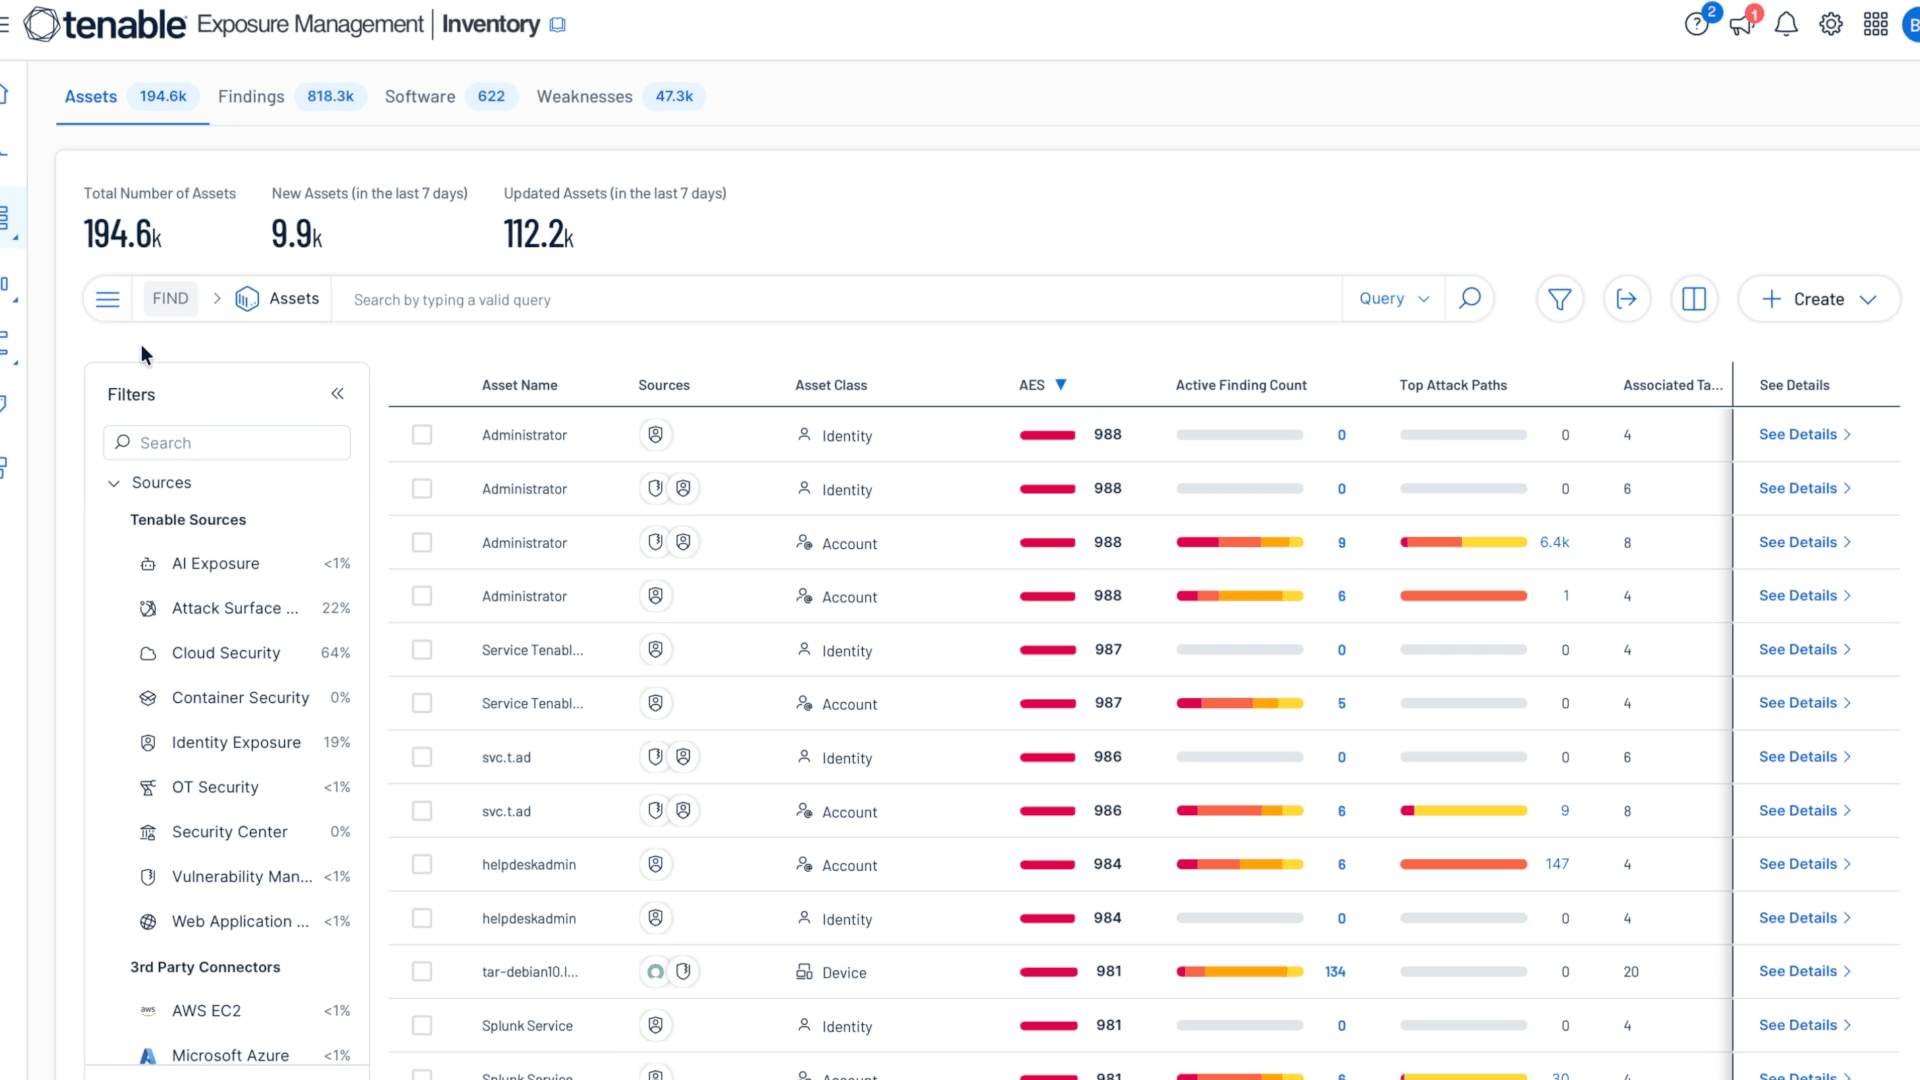
Fonte: tenable.com
Ciò che spicca
- Il motore di esposizione segnala continuamente configurazioni errate in Active Directory e Entra ID.
- Il motore di attacco rileva in tempo reale 17 tecniche documentate di Active Directory, tra cui DCSync, DCShadow, Kerberoasting, Golden Ticket, password spraying e tentativi di forza bruta.
- Identity 360 unifica identità umane e macchine in entrambi gli archivi con classificazione del rischio, script di rimedio e analisi del percorso d'attacco che mostrano come un attaccante potrebbe raggiungere un asset target.
- Gli avvisi vengono inoltrati via syslog in formato Common Event a raccolte come Splunk, IBM QRadar e ArcSight.
- Il deployment funziona come SaaS o come installazione on-premises gestita dal cliente, con connessione senza agenti tramite un account utente normale e senza permessi amministrativi.
Cosa da considerare
- La licenza basata su quote e una fase di abilitazione aumentano i tempi di approvvigionamento prima del primo risultato.
- Il motore di attacco rileva in tempo reale solo all’interno di Active Directory; il motore di esposizione copre Entra ID, ma il motore di attacco no.
- Tre eccezioni sono fuori da quel modello senza agenti. L'oggetto Criteri di Gruppo che alimenta il motore di attacco richiede credenziali amministrative, l'indicatore Kerberoasting dipende da un account honey, e l'analisi privilegiata necessita di diritti elevati.
- Le implementazioni solo identità rinunciano alle funzionalità cross-surface che giustificano il prezzo della piattaforma, inclusi Segnali di Esposizione, Vista Esposizione e il Percorso di Attacco a livello di piattaforma.
- Il supporto Okta in Identity 360 sembra più limitato rispetto al monitoraggio nativo di Active Directory e Entra ID di Tenable, quindi i team focalizzati su Okta dovrebbero confermare l'esatto ambito prima di firmare.
Ideale per: Organizzazioni con team di sicurezza che indirizzano gli alert di identità verso un SIEM.
Purple Knight e Tenable One Identity Exposure a confronto
La frequenza con cui ogni strumento scansiona la directory determina la sua profondità di rilevamento, il costo e cosa può dimostrare a un revisore.
Cadenza di valutazione
Purple Knight cattura la directory com’era nel momento in cui è stata eseguita la scansione. Se un gruppo privilegiato cambia la mattina dopo, o un oggetto Criteri di Gruppo viene modificato il mese successivo, resta invisibile fino alla prossima esecuzione, e individuarlo allora dipende da un amministratore che confronta manualmente due report. Tenable invece mantiene una baseline continua e avvisa di questi stessi cambiamenti non appena avvengono, senza aspettare la scansione programmata successiva.
Profondità di rilevamento delle minacce
Le prove di compromissione di Purple Knight emergono a posteriori, prova che qualcosa è già accaduto, talvolta scoperta settimane dopo nella scansione successiva. Il motore d’attacco di Tenable può attivarsi mentre un attacco come DCSync è ancora in corso, quando è ancora possibile interromperlo. Nessun metodo elimina da solo l’arretrato di configurazioni errate sottostanti, e entrambi gli strumenti lasciano quella coda a chi possiede la directory.
Costo e tempo fino al primo risultato
Purple Knight non costa nulla e non richiede un ordine di acquisto, quindi un rapporto valutato può essere disponibile lo stesso giorno in cui qualcuno decide di eseguirlo. Le licenze Tenable sono basate su preventivo per identità abilitata e non attivano automaticamente Identity Exposure, nemmeno per i clienti esistenti di Tenable One. Pertanto, l'acquisto e l'abilitazione precedono la prima rilevazione.
La misura più utile è il tempo per raggiungere un ritmo operativo funzionante, perché un rapporto valutato che nessuno programma e un flusso di avvisi che nessuno guarda producono lo stesso risultato. I team dovrebbero valutare il modello di personale insieme alla licenza.
Prova che la correzione ha funzionato
I revisori non accettano una singola data come prova che un controllo abbia funzionato. Un test di SOC 2 efficacia operativa richiede prove per l’intero periodo di revisione, e il test dei controlli generali IT traccia ogni modifica campionata dalla richiesta all’approvazione fino alla chiusura.
La scansione di Purple Knight dimostra che un controllo è passato alla data della scansione, e l'allerta di Tenable dimostra che la piattaforma ha rilevato un attacco. Nessuno fornisce il registro prima e dopo che mostra che un'esposizione segnalata è stata risolta e rimasta risolta, cosa che le linee guida di auditing continuo chiedono ai team di mantenere durante la finestra di osservazione.
Purple Knight risponde a dove si trova oggi la directory, Tenable One Identity Exposure risponde a cosa sta succedendo ora, e nessuno risponde se la correzione dell’ultimo trimestre è ancora valida.
Come scegliere tra Purple Knight e Tenable One Identity Exposure
La scelta dipende da ciò che serve nei prossimi 90 giorni, e i due strumenti eccellono in ambiti davvero diversi.
Scegli Purple Knight se:
- Okta funziona come directory principale insieme ad Active Directory e Entra ID, e la copertura della postura deve includere tutti e tre.
- La leadership necessita questa settimana un rapporto valutato e mappato nel framework, e l'approvvigionamento richiederebbe più tempo della bonifica.
- Il team ha competenze approfondite in Active Directory internamente, e il lavoro da fare è un arretrato di configurazioni errate senza incidenti attivi.
Scegli Tenable One Identity Exposure se:
- Qualcuno è in turno per gestire gli avvisi di identità, e questi devono essere inviati a un SIEM esistente.
- La rilevazione in tempo reale delle tecniche di attacco ad Active Directory è più importante dell'ampiezza tra i provider di identità non Microsoft.
- Una distribuzione più ampia di Tenable One abilita già funzionalità di esposizione cross-surface.
Per team snelli senza una funzione dedicata alle operazioni di sicurezza, la capacità di allerta determina la scelta prima della profondità delle funzionalità. Una piattaforma di rilevamento necessita di qualcuno che monitori e agisca sui suoi risultati per giustificarne l’uso. Valutazioni programmate o un fornitore gestito di rilevamento e risposta spesso si adattano meglio rispetto a un rilevamento che nessuno ha tempo di esaminare.
Quando scegliere Netwrix invece di Purple Knight o Tenable One Identity Exposure
Netwrix non ha un prodotto unico che sostituisca nessuno dei due strumenti. Netwrix PingCastle è l'equivalente diretto di Purple Knight, Netwrix Threat Prevention e Netwrix Threat Manager coprono il lavoro di attacco in tempo reale svolto dal motore di attacco di Tenable, e Netwrix Auditor fornisce il registro delle modifiche che nessuno dei due strumenti produce.
Quando il team ha bisogno di una valutazione gratuita e ripetibile invece di una scansione unica
Netwrix PingCastle valuta il rischio di Active Directory con oltre 170 controlli mappati MITRE ATT&CK e individua configurazioni errate, percorsi di attacco ed esposizione di privilegi. Lo strumento è gratuito, quindi una seconda o terza valutazione costa solo il tempo di esecuzione e fornisce una roadmap di rimedio prioritaria. I team che lo eseguono regolarmente riducono la finestra lasciata da una scansione annuale.
Quando il rilevamento deve diventare un blocco, non solo un avviso
Netwrix Threat Prevention blocca in tempo reale tentativi di DCSync, Kerberoasting e pass-the-hash su Active Directory, prima che abbiano successo. Per i team che già usano la rilevazione, Netwrix Threat Manager copre il rilevamento delle minacce all’identità come furto di credenziali, movimento laterale e escalation di privilegi. Ha aggiunto le tecniche di configurazione errata di Active Directory Certificate Services ESC1-ESC7 a fine aprile 2026.
AppRiver utilizza Netwrix Auditor per ricevere avvisi sui cambiamenti critici di Active Directory e Group Policy appena avvengono, e può tornare allo stato precedente in soli cinque minuti per 250 utenti in sei domini.
Quando la prova deve dimostrare che una correzione è stata mantenuta, non solo che è avvenuta una volta
Netwrix Auditor registra ogni modifica di Active Directory e Entra ID con chi, cosa e quando, più i valori prima e dopo. Il tracciamento è ricercabile e resta disponibile per il periodo di osservazione.
I suoi report predefiniti sono conformi a SOX, HIPAA, PCI DSS e GDPR, quindi l'audit delle modifiche di Active Directory le prove provengono dal registro, non da screenshot. Quando un esaminatore verifica un'esposizione risolta, la catena dal cambiamento alla chiusura è già registrata.
Con Netwrix Auditor, First National Bank and Trust of Beloit può prepararsi per le verifiche dell'Ufficio del Controllore della Valuta (OCC) in un'ora anziché in una settimana.
La separazione del prodotto comporta costi propri. Coprire valutazione, rilevamento, blocco e prove di audit significa definire ambito di distribuzione, licenze e proprietà per ciascuno. La copertura di Netwrix è inoltre più profonda nelle directory Microsoft, quindi le organizzazioni focalizzate su Okta dovrebbero verificarne l’idoneità prima dell’acquisto.
Adattare lo strumento al modello operativo
Purple Knight contro Tenable One Identity Exposure è una decisione di cadenza prima che di funzionalità. Nessuno strumento mostra se una correzione è stata mantenuta per l'intero periodo di revisione, che è il campione che un esaminatore probabilmente prenderà.
Valuta il modello operativo a cui ogni opzione impegna il team, poi scegli il compito più importante per i prossimi due trimestri.
Richiedi una demo per vedere come Netwrix PingCastle e Netwrix Auditor trasformano una valutazione gratuita in prova di controllo sul tuo directory.
Avvertenza: Le informazioni in questo articolo sono state verificate a ottobre 2026. Verificate le capacità attuali direttamente con ogni fornitore.
Domande frequenti su Purple Knight vs. Tenable One Identity Exposure
Condividi su
Scopri di più
Informazioni sull'autore

Netwrix Team
Scopri di più su questo argomento
Netwrix Innovation Week: 1Secure™ con sicurezza per l'IA agentica
Bring Your Own Vault: perché "rip and replace" non è l'unica opzione
Oltre il vault: lo zero standing privilege neutralizza più dei soli attacchi alle password
La password non è mai stata l'unico problema: PAM legacy contro PAM moderno
Netwrix Innovation Week: Perché la sicurezza dell'IA agentica è importante