
Bastano i token di IA per diventare hacker
Oct 23, 2026
L'IA ha eliminato le barriere di competenza, personalizzazione e velocità che un tempo limitavano gli attacchi informatici. Gli aggressori usano modelli linguistici in ogni fase della kill chain, dalla ricognizione alla persistenza, e gli strumenti underground vendono accesso già sbloccato (jailbreak) ai modelli più diffusi a partire da 50 $ a settimana. Ma poiché ogni attacco deve comunque modificare un file, una configurazione o uno script su un sistema reale, rilevare le modifiche non pianificate funziona a prescindere dal modello che ha scritto il payload.
I repository di codice pubblici sono già pieni di script di attacco. Gli strumenti di IA underground generano esche di phishing e malware funzionante su richiesta, quindi l'accesso all'API di un modello è quasi l'unico ostacolo rimasto. Con il requisito di competenza ridotto quasi a zero, aspettati più attacchi nella tua casella di posta, nel tuo help desk e nella tua pagina di login. Inoltre, sapere quale modello c'è dietro un attacco sta diventando un segnale di minaccia più utile di chi l'ha condotto.
Tre barriere eliminate dall'IA
Competenza. Scrivere malware richiedeva di conoscere un linguaggio di programmazione, capire come funzionano le firme degli antivirus e testare il codice finché non girava. Ora l'aggressore descrive in linguaggio naturale ciò che vuole e un modello lo scrive. Il phishing funziona allo stesso modo. Il modello sa già cosa rende un messaggio credibile, urgente e sicuro da aprire, quindi l'aggressore non deve scrivere testi persuasivi.
Personalizzazione. Il phishing tradizionale inviava migliaia di email generiche sperando che qualche punto percentuale ci cascasse. Se dai a un modello il profilo LinkedIn di una persona, un comunicato stampa dell'azienda e qualche post sui social, scrive un'esca che cita il suo ruolo reale, il nome del suo responsabile e i suoi rapporti con i fornitori. Un ingegnere sociale esperto impiegava ore per studiare un solo bersaglio. Un modello impiega pochi secondi e può scorrere un'intera lista di bersagli in una volta.
Velocità. Le difese tradizionali si basano su schemi: firme di malware, domini di phishing noti e baseline comportamentali. Gli attacchi generati dall'IA mutano più in fretta di quanto qualcuno riesca a catalogare questi schemi. Quando esiste una firma per una versione, il modello ne ha già prodotte altre dieci che non le corrispondono.
Insieme, questi cambiamenti sfumano il confine tra uno script kiddie e un attore di minacce serio.
Come l'IA cambia la kill chain degli attacchi
La kill chain in sé ha lo stesso aspetto. È la scala che è cambiata.
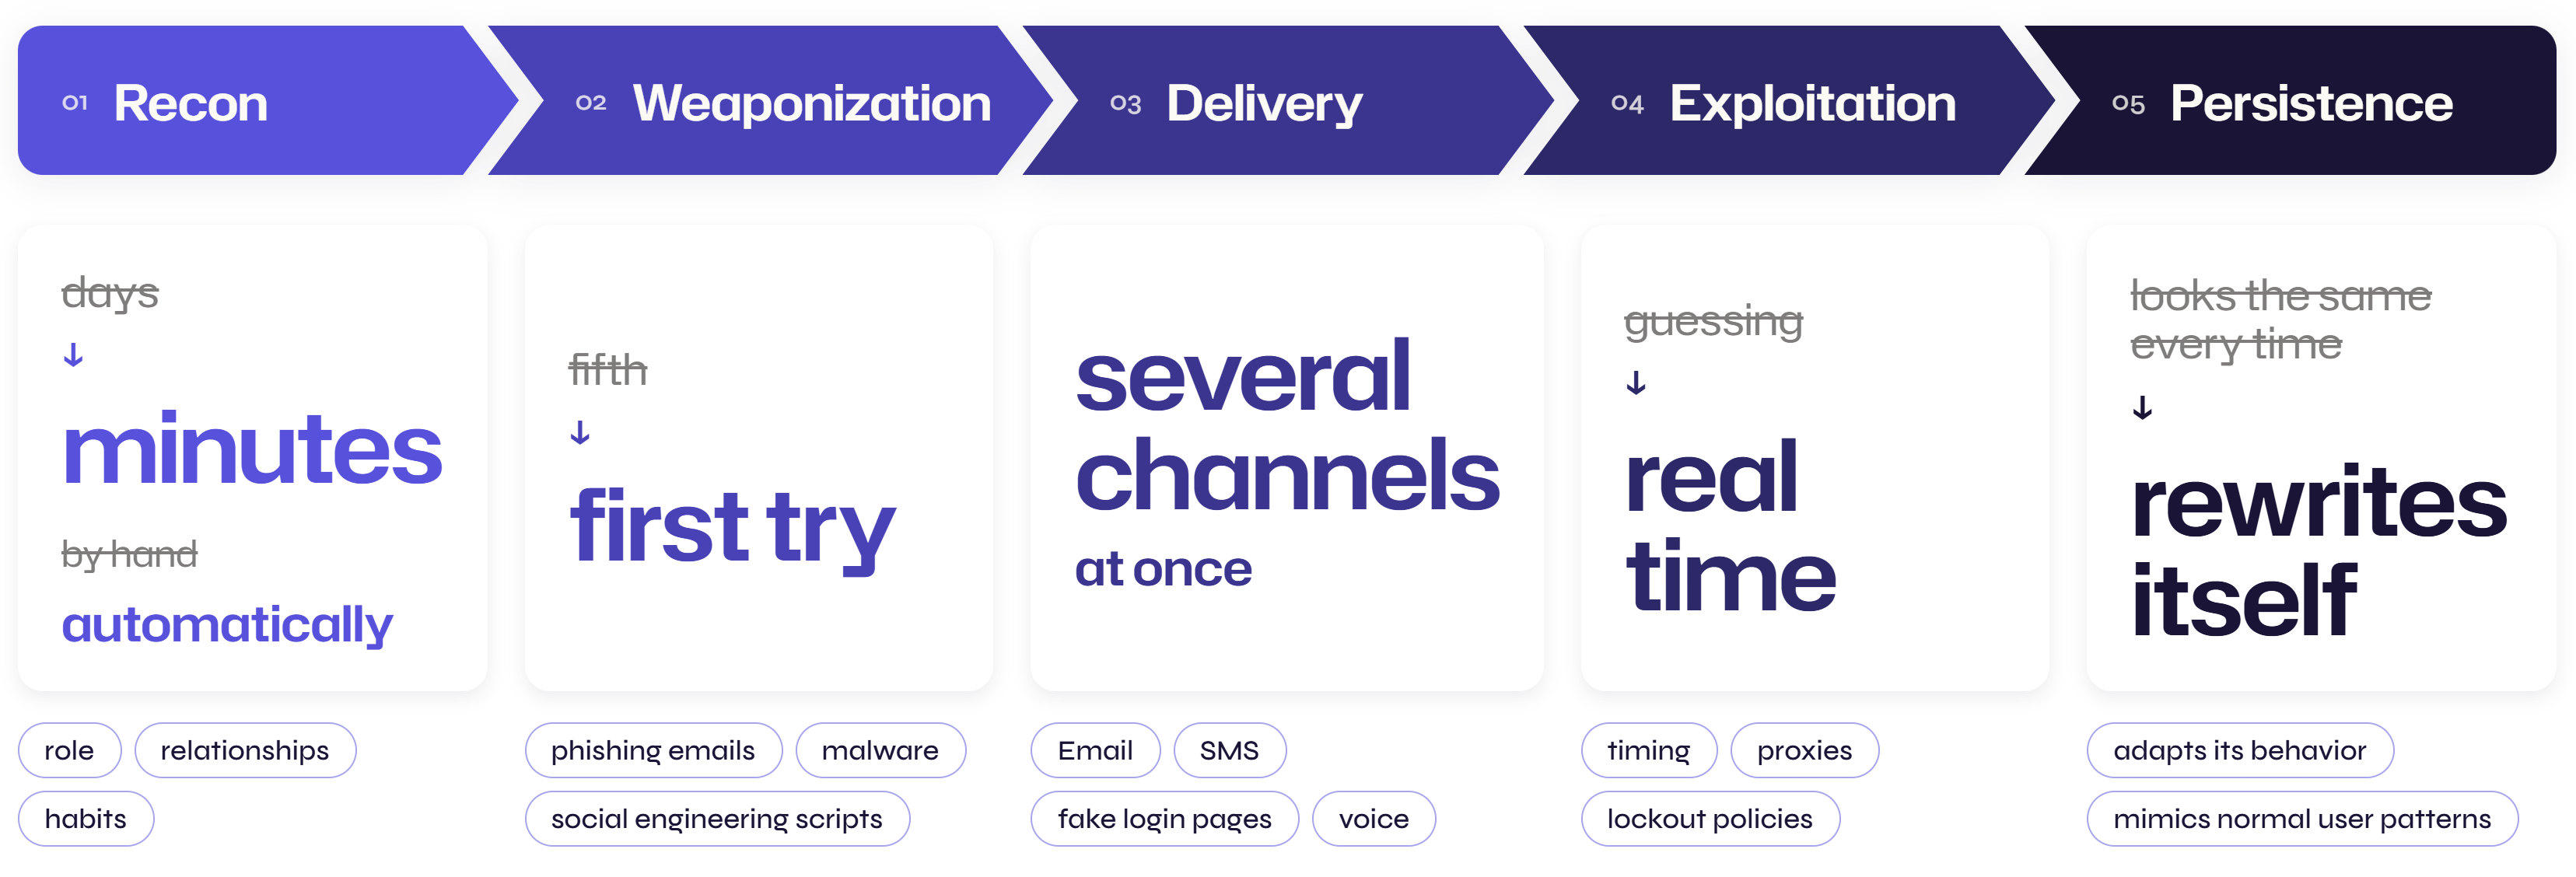
- Ricognizione. Un tempo gli aggressori scavavano a mano tra LinkedIn, elenchi aziendali e vecchie violazioni di dati. Oggi gli strumenti di IA raccolgono e incrociano quei dati in automatico, costruendo il profilo di ruolo, relazioni e abitudini di un bersaglio in pochi minuti invece che in giorni.
- Weaponization (armamento). Il modello scrive il materiale d'attacco: email di phishing calibrate su un tono preciso, malware che funziona al primo tentativo invece che al quinto e script di ingegneria sociale che imitano il modo in cui un reparto parla al proprio interno.
- Consegna. Gli aggressori raggiungono i bersagli tramite email, SMS, pagine di login false e voce. Generare contenuti costa poco, quindi colpiscono più canali insieme e vedono cosa funziona.
- Sfruttamento. Una volta ottenuto un punto d'appoggio, con credenziali rubate o una vulnerabilità, l'IA aiuta ad automatizzare le mosse successive. Ottimizza i tempi, ruota tra proxy e si adatta in tempo reale alle policy di blocco invece di tirare a indovinare.
- Persistenza. Il malware statico viene individuato perché ha sempre lo stesso aspetto. Il malware assistito dall'IA si riscrive, adatta il proprio comportamento e imita i normali schemi d'uso mentre estrae dati in silenzio.
L'IA interviene in tutte e cinque le fasi, ed è questo che distingue questa ondata dai precedenti strumenti del cybercrimine.
Quali modelli di IA usano gli aggressori e per cosa
I modelli più diffusi come ChatGPT, Claude, Gemini e Grok includono protezioni di sicurezza, quindi gli aggressori investono molto in prompt di jailbreak e prompt injection per ottenere risultati che il modello non dovrebbe produrre. Il vantaggio è la qualità. Sono i modelli più capaci sul mercato, quindi un jailbreak riuscito restituisce risultati di altissimo livello.
Poi c'è il livello underground: WormGPT, FraudGPT e GhostGPT. Nonostante la fama di strumenti "malvagi", molti sono semplici servizi wrapper: un'interfaccia di chat e un prompt di sistema ottimizzato per il jailbreak sopra modelli legittimi come Grok o Mixtral. Gli acquirenti ottengono un modello già sbloccato, quindi si risparmiano quel lavoro.
I casi d'uso si dividono in base alle capacità. I modelli di programmazione più solidi gestiscono malware ed exploit, perché la qualità dell'output decide se il payload funziona. I modelli conversazionali più solidi gestiscono phishing e business email compromise (BEC), perché tono e contesto rendono credibile un'esca. Con il miglioramento della generazione di voce e video, aspettati più vishing assistito da deepfake, inclusi messaggi vocali e videochiamate false di un "fornitore" o di un "responsabile" che chiede un bonifico.
Gli aggressori scelgono i modelli come si sceglie un prodotto, usando lo strumento più forte per ogni fase della kill chain, come uno sviluppatore sceglie lo strumento giusto per il lavoro.
L'economia degli attacchi guidati dall'IA
Ogni prompt e ogni output generato ha un costo reale sul backend, sia che l'aggressore usi un'API legittima sia un servizio wrapper criminale. I prezzi degli strumenti underground ormai sono pubblici. Le offerte su Telegram partono da circa 50 $ a settimana, mentre i servizi più consolidati costano circa 200 $ al mese, ovvero quasi 1.700 $ all'anno.
Confrontalo con il guadagno. Un solo attacco BEC riuscito può fruttare decine di migliaia di dollari in un unico bonifico, e un attacco ransomware può valere molto di più. Rispetto a questo potenziale, 200 $ al mese sono un errore di arrotondamento. L'IA rende gli attacchi economici da costruire e redditizi su volumi che cinque anni fa non esistevano.
Come Netwrix Change Tracker individua ciò che gli attacchi creati con l'IA lasciano dietro di sé
Ogni fase della kill chain, dalla preparazione di un payload alla persistenza su un sistema, finisce per toccare qualcosa di reale: un file, un'impostazione di configurazione, uno script o una chiave di registro. L'IA può rendere un attacco più veloce e più difficile da notare a occhio, ma quell'ultimo passaggio resta visibile. Netwrix Change Tracker segnala una modifica nel momento in cui avviene, la confronta con ciò che è pianificato e approvato e conserva una registrazione completa di cosa è cambiato, quando e se era conforme alla policy. Tratta allo stesso modo una modifica di un sistemista junior, di uno script kiddie che paga 50 $ a settimana e di un modello sbloccato che opera su larga scala.
La stessa logica vale per i sistemi di IA che la tua organizzazione gestisce. Non puoi osservare direttamente il comportamento di un modello, ma i prompt di sistema, i filtri di sicurezza e i file di configurazione che lo governano risiedono su server, e Change Tracker può monitorarli.
Gli strumenti dell'aggressore cambiano ogni settimana, ma il rilevamento basato su come dovrebbero apparire i tuoi sistemi non ha bisogno di tenere il passo. Deve solo accorgersi di quando sono diversi.
Scopri Change Tracker in azioneScopri tutte le conversazioni di Innovation Week per ascoltare Netwrix e gli esperti del settore parlare di sicurezza dei dati e delle identità.
Condividi su
Scopri di più
Informazioni sull'autore
Dan Piazza
Responsabile della Gestione del Prodotto
Dan Piazza è un Manager della Gestione del Prodotto presso Netwrix, responsabile di diversi prodotti Endpoint, DSPM e Directory. Lavora in ruoli tecnici dal 2013, con una passione per la cybersecurity, la protezione dei dati, l'automazione e il codice. Prima del suo ruolo attuale, ha lavorato come Product Manager e Systems Engineer per un'azienda di software per l'archiviazione dei dati, gestendo e implementando soluzioni B2B sia software che hardware.
Scopri di più su questo argomento
Cos'è l'esecuzione remota di codice (RCE)? Come l'IA accelera lo sfruttamento e come limitare i danni
Netwrix Innovation Week: innovazioni nella sicurezza delle identità
Cos'è il DLL hijacking e perché il tuo nuovo plugin AI potrebbe essere il modo più semplice per entrare
Il problema del jailbreak dell'IA non sta scomparendo e i framework di conformità devono adeguarsi
Automatizzare la distruzione del tenant Entra ID con l'IA