
DCSync 攻撃の解説:Active Directory セキュリティへの脅威
DCSync 攻撃は、攻撃者がドメイン コントローラーを装って、Active Directory から機密性の高いアカウント情報を要求するために用いられるステルス手法です。
属性 | 詳細 |
|---|---|
|
攻撃タイプ |
DCSync 攻撃 |
|
影響度 |
クリティカル |
|
対象 |
政府、医療、エネルギー、教育、テクノロジーおよびクラウド サービス プロバイダー、金融サービス |
|
主な攻撃ベクター |
ネットワーク、特権アカウントの悪用 |
|
動機 |
スパイ活動、経済的利益、持続性 |
|
一般的な予防方法 |
最小権限の強制、監査、ネットワーク検知 |
リスク要因 | レベル |
|---|---|
|
潜在的な損害 |
クリティカル |
|
実行の容易さ |
中 |
|
可能性 |
高 |
DCSync 攻撃とは?
DCSync 攻撃とは、脅威アクターが Active Directory(AD)環境でドメイン コントローラー(DC)の挙動をシミュレートするために用いる手法です。この攻撃では、Directory Replication Service Remote Protocol(MS-DRSR)の正規の機能を活用して、ドメインから機密データを抽出します。
攻撃者はマルウェアを展開したりコードを注入したりする代わりに、ツール(Mimikatz など)を使用して DC を装い、認証情報データのレプリケーション(複製)を要求します。特に、KRBTGT やドメイン管理者を含むユーザー アカウントのパスワード ハッシュを狙います。
DCSync 攻撃は通常、次のような意図があります。
- パスワード ハッシュの抽出——攻撃者は、特権ユーザーのものを含むドメイン アカウントの NTLM パスワード ハッシュを取得します。これらのハッシュは、オフラインで解読(クラッキング)するか、pass-the-hash または Golden Ticket 攻撃にそのまま使用できます。
- ドメインの支配を実現 — KRBTGT アカウントのハッシュを入手することで、攻撃者は Kerberos Ticket Granting Tickets(TGTs)を偽造でき、持続性(persistence)とドメイン全体の完全な制御を可能にします。これにより、AD 環境全体への長期的でステルスなアクセスが可能になります。
この攻撃は、いくつかの理由から危険です。
- マルウェアは不要 — DCSync は悪意のあるバイナリに依存せず、正当な機能を悪用します。そのため、アンチウイルスや EDR ツールによる検知が難しくなります。
- 正規の通信を模倣 — この攻撃は標準的な Active Directory レプリケーション要求を模倣するため、通常の運用と見分けにくくなります。
- APT やサイバー犯罪グループが使用 — 高度な持続的脅威(APT)グループやランサムウェア集団は、権限昇格と持続性(persistence)の確立のために DCSync 攻撃を頻繁に用います。
DCSync 攻撃はどのように動作しますか?
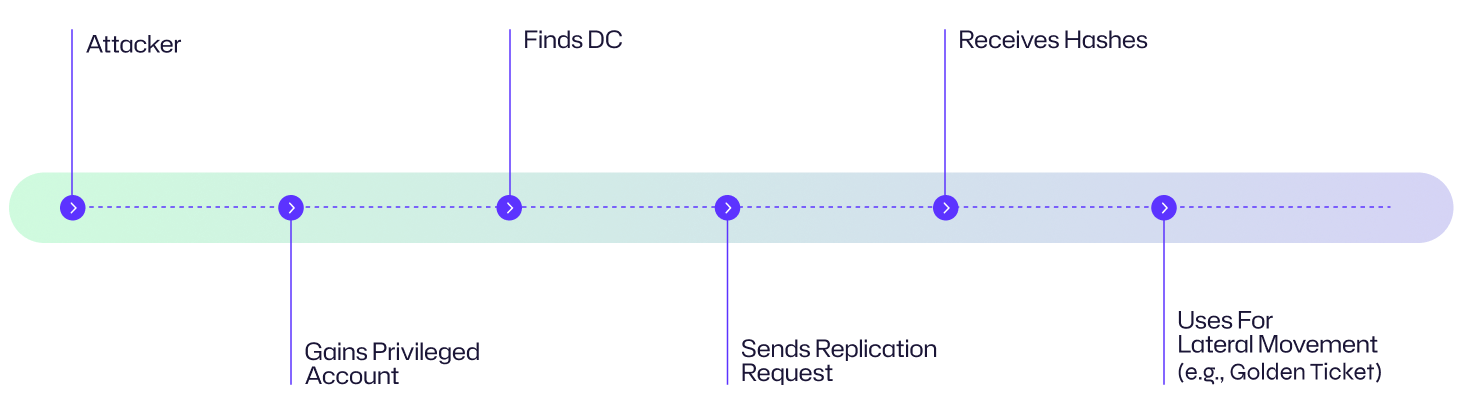
DCSync 攻撃は、正当な Active Directory の挙動を模倣する一連のステルス手順によって進行します。以下に、攻撃の手順を段階的に解説します。
1. アカウントを侵害する
攻撃者は最初に、複製権限を持つ特権アカウントへのアクセスを取得します。これは通常、次のいずれかを侵害することを意味します:
- ドメイン管理者(Domain Admin)アカウント、または
- 委任された複製権限を持つシステム アカウント、または
- "DS-Replication-Get-Changes" および "DS-Replication-Get-Changes-All" 権限を持つアカウント
これらの権限により、攻撃者は DC の複製リクエストを模倣できます。
2. DC を発見する
次に、攻撃者はネットワーク内でアクセス可能なドメイン コントローラーを特定します。nltest,nslookup のようなツール、または組み込みの Windows コマンドを使うことで、DC の特定に役立ちます。
3. DCになりすます
以下のようなツールを使用して、攻撃者は、その要求が Active Directory のレプリケーションに参加している正当な DC であるかのように作成します。
- Mimikatz(
lsadump::dcsync) - Impacket の secretsdump.py
4. データの要求
攻撃者は、DRSUAPI インターフェイスを使用してレプリケーション要求を送信します。具体的には GetNCChanges 関数です。これは、正当な DC-to-DC レプリケーションで使用されるのと同じ API 呼び出しです。
5. パスワードハッシュの抽出
DC は、要求されたデータ(以下を含む)を返します。
- NTLM ハッシュ
- Kerberos キー
- KRBTGT アカウントのハッシュ(Golden Tickets を作成するために重要)
このデータにより、パスワードの解読、なりすまし、または pass-the-hash 攻撃が可能になります。
6. 後続攻撃を実行する
攻撃者はパスワード ハッシュを入手すると、次のことができます。
- Golden Tickets を偽造(無制限・長期アクセス)
- Pass-the-Ticket または Pass-the-Hash 攻撃を実行する
- 特権を昇格するか、ドメイン内で横方向に移動する
攻撃フロー図
DCSync の攻撃フローは、脅威アクターが正当な Active Directory レプリケーション プロトコルを悪用してパスワード ハッシュを抽出し、ドメインに対して長期的でステルス性の高い制御を獲得できることを示しています。
こちらが攻撃の視覚的なイメージです。
組織の観点から、例を見てみましょう。
中堅の金融サービス企業では、フィッシングメールによってヘルプデスク担当技術者の認証情報が侵害されます。攻撃者はこれらの認証情報を使って Kerberoasting により権限を昇格し、やがて Domain Admin アカウントへのアクセスを獲得します。このアクセスにより攻撃者は内部DNSを用いてDCを特定し、Mimikatz の DCSync 関数を利用して複製データを要求します。DCは悪意の意図を認識していないため、パスワードハッシュ(KRBTGT アカウントのものを含む)を返します。攻撃者はその後 Golden Ticket を作成します。これは組織のネットワークに対して無制限かつ長期的なアクセスを可能にするものです。そして数週間にわたり、アラームを作動させることなく機密の顧客データを静かに持ち出します。
DCSync 攻撃の例
DCSync 攻撃は、攻撃者がドメインコントローラの挙動を模倣して Active Directory から機密の認証情報を抽出する、強力なポストエクスプロイト手法です。以下に、DCSync 攻撃の影響を示す実例を紹介します。
事例 | 影響 |
|---|---|
|
APT40 / Leviathan (2024) |
2024 年、(Leviathan とも呼ばれる)中国拠点の国家支援型サイバーエスピオナージ(サイバー機密窃取)グループ APT40 は、標的にした民間および政府のネットワークから認証情報を盗むために DCSync 攻撃を用いました。2024 年 7 月 9 日に、豪州の Australian Cyber Security Centre(ACSC)や米国の Cybersecurity and Infrastructure Security Agency(CISA)を含む複数のサイバーセキュリティ機関が公表した共同アドバイザリーは、DCSync が APT40 の手口(tradecraft)の一部であることを強調しました。 |
|
UNC5330 (2024) |
2024 年、UNC5330(中国と関連があるとされる脅威アクター)は、侵害済みネットワーク内での横方向の移動(lateral movement)中に DCSync 攻撃を実行するため、Ivanti Connect Secure VPN アプライアンスの脆弱性を悪用しました。 この攻撃により、脅威アクターは標的ネットワークへ深く継続的にアクセスできるようになり、政府・民間の両方の環境から機密データを外部に持ち出す(exfiltrate)可能性も高まりました。攻撃のステルス性により検知が難しくなり、侵入後の潜伏期間(dwell time)が延び、影響を受けた組織全体における侵害範囲が拡大しました。 |
|
Mustang Panda (2023) |
2023 年、中国と関連がある高度持続的脅威(APT)グループ Mustang Panda(Stately Taurus とも呼ばれる)は、フィリピン政府を狙ったサイバーエスピオナージ作戦を主導しました。攻撃者はスピアフィッシングメールを通じて初期アクセスを獲得し、DCSync 攻撃を実行するために MimiKatz などのツールを投入しました。 このキャンペーンは大きな影響を与え、Mustang Panda が侵害された政府ネットワークに対して長期的なアクセスを維持できるようにしました。認証情報を収集し、永続性(persistence)を確立することで、彼らは長期間にわたり機密文書やその他の重要データを外部へ持ち出すことができました。 |
|
LAPSUS$ (2022) |
2022 年、LAPSUS$ のサイバー犯罪グループ(DEV-0537 としても追跡される)は、標的組織内で権限を昇格させるために DCSync 攻撃を用いました。初期アクセスを獲得した後、Mimikatz などのツールを使って DCSync 操作を実行し、ドメイン管理者のものを含む認証情報を収集できるようにしました。これにより横方向の移動(lateral movement)が可能となり、被害者ネットワークへのより深い侵入が実現しました。 LAPSUS$ は Microsoft、Okta、T-Mobile など、複数の著名な組織を侵害しました。ドメイン管理者の認証情報を入手すると、社内システムへ広範にアクセスできるようになり、ソースコードや顧客情報などの機密データを外部へ持ち出すことが可能になりました。認証情報の窃取に加え、公開データの漏えいと恐喝(extortion)を組み合わせた同グループの手口によって、運用が妨げられ、影響を受けた組織にとって重大なセキュリティ課題となりました。 |
DCSync 攻撃の結果
DCSync 攻撃は、企業のセキュリティに対して重大な脅威となります。いったん成功すると、これらの攻撃によってアイデンティティおよびアクセス管理の根幹そのものが損なわれ、広範かつ長期にわたる影響につながる可能性があります。影響としては、コストのかかるインシデント対応、業務の中断、ブランドへの信頼の毀損、さらに、機密情報を保護できなかったことによる潜在的な法的措置や規制上の罰則などが挙げられます。
影響範囲 | 説明 |
|---|---|
|
財務 |
Active Directory のレプリケーション機能を悪用することで、攻撃者はドメイン管理者のものを含む認証情報を抽出でき、機密性の高いシステムへの不正アクセスを容易にします。この侵害は、業務の中断、インシデント対応コスト、ならびに身代金の支払いの可能性により、大きな金銭的損失につながる可能性があります。 たとえば、2024年におけるデータ侵害の平均コストは 488万ドルに達しており、MGM Resorts International のような企業では、サイバー攻撃の後に四半期業績で 1億ドルの打撃が出たと報告されています。 |
|
運用 |
DCSync 攻撃は、組織の IT インフラの中核 — Active Directory — を侵害し、認証および認可プロセスに対する統制を喪失させます。これにより、システムへの不正アクセス、データの流出、潜在的なダウンタイムなど、広範な運用上の混乱が発生し、事業継続性に深刻な影響を与えます。 |
|
風評 |
機密データの露出と長期にわたる不正アクセスは、顧客、パートナー、およびステークホルダー間の信頼を損ねる可能性があります。データ機密性が最重要となる医療などの政府・規制産業では、このような侵害が公的な信頼の喪失につながり、長期的な風評被害を引き起こすことがあります。 |
|
法務/規制 |
組織は、機密情報を適切に保護できなかったことにより、法的措置や規制上のペナルティを課される可能性があります。GDPR や HIPAA のようなデータ保護規制に違反している場合、重大な罰金や義務付けられた是正措置が発生することがあります。 |
DCSync 攻撃の一般的な標的:誰がリスクにさらされるのか?
DCSync 攻撃を実行するために、攻撃者はネットワーク内の特定のアカウントや権限を狙います。以下は、そのような攻撃にさらされやすい一般的な標的の概要です。
高権限アカウント
|
KRBTGT アカウント |
KRBTGT アカウントは Kerberos 認証に不可欠であり、ドメイン内のすべての Kerberos チケットを暗号化し、署名します。このアカウントが侵害されると、攻撃者は Golden Tickets を偽造できるようになり、ドメイン全体で無制限のアクセス権を得られます。 |
|
管理者アカウント |
Domain Admins、Enterprise Admins、Administrators などのグループに属するアカウントは、デフォルトで高い権限を持っています。これらのアカウントが侵害された場合、DCSync 攻撃を実行するために使用され、横方向への移動(lateral movement)やさらなる悪用を促進できます。 |
|
複製権限を持つサービスアカウント |
Microsoft Entra Connect で使用されるアカウント(例: MSOL_ アカウント)のように、特定のサービスアカウントでは、正当な操作のために複製の権限が必要です。ただし、これらのアカウントが侵害されると、攻撃者は権限を悪用して DCSync 攻撃を実行できます。 |
ドメインコントローラーのマシンアカウント
|
DC コンピューター アカウント |
ドメイン コントローラー(DC)のマシン アカウントは、複製権限を本来から保有しています。ドメインの運用に不可欠ですが、攻撃者が DC もしくはその認証情報を掌握すると、DCSync 攻撃を開始して、他の DC から認証情報データを抽出できます。 |
デフォルト以外のアカウントまたは誤設定のアカウント
|
委任された複製権限を持つアカウント |
複製タスクを本来想定していないアカウントでも、誤った設定により Replicating Directory Changes の権限を意図せず付与される場合があります。このようなデフォルト以外のアカウントは、攻撃者が完全な管理者権限を必要とせずにこれらの権限を悪用して DCSync 攻撃を実行できるため、格好の標的になります。 |
リスク評価
DCSync 攻撃に関連するリスクを理解するには、発生可能性、潜在的な重大度、使用される手法の巧妙さ、検知の難しさ、そして潜在的な影響を評価する必要があります。
|
可能性:高 |
DCSync 攻撃は非常に起こりやすく、特に既定以外のアカウントに複製(レプリケーション)の権限が意図せず付与されている環境で顕著です。このような設定ミスは、不適切な委任や見落としによって発生することがあり、見過ごされがちです。その結果、攻撃者は DCSync 操作を実行するために必要なアクセス権を得られます。Mimikatz のようなツールは、その起こりやすさをさらに高めます。 |
|
重大度:高 |
DCSync 攻撃では、多くの場合 "living-off-the-land" 手法が用いられ、正規のシステムツールやプロセスを利用します。このアプローチにより攻撃者はステルスに活動でき、従来のセキュリティ対策を回避しながらネットワーク内での存在を長く維持できます。 |
|
攻撃の巧妙さ:重大 |
DCSync を通じて KRBTGT アカウントのパスワードハッシュを取得することで、攻撃者は Golden Tickets を偽造できます。これによりドメイン全体で無制限のアクセス権が付与され、検知・緩和が難しい、持続的かつ秘匿的な操作が可能になります。 |
|
検知の難しさ:高 |
DCSync 攻撃の検知が難しいのは、正規の複製プロトコルを悪用するためです。攻撃者は Mimikatz のようなツールを使ってマルウェアを展開せずにこれらの攻撃を実行できるため、従来の検知手法では効果が下がります。 |
|
潜在的な影響:重大 |
DCSync 攻撃の結果は重大です。攻撃者は機密データにアクセスし、業務を妨害し、風評被害を引き起こす可能性があります。医療や金融などの規制業界では、これが法的および規制上の罰則につながることもあります。 |
DCSync 攻撃を防ぐ方法
DCSync 攻撃を防ぐには、厳格なアクセス制御、継続的な監視、そして Active Directory (AD) 環境の戦略的なセグメンテーションを組み合わせた多面的なアプローチが必要です。以下は、この種の攻撃のリスクを軽減するための主要な戦略です。
最小権限の適用
複製権限は、それを必要とするアカウントに厳密に限定してください。定期的に監査し、不必要な権限(特に次の拡張権限)を削除します。
- ディレクトリ変更の複製
- すべてのディレクトリ変更の複製
- フィルター処理されたセット内のディレクトリ変更の複製
これらの権限は DCSync 攻撃で悪用されることがよくあります。
監査と監視
不正なレプリケーション要求を検出するために、継続的な監視を実装してください。Netwrix PingCastle や Netwrix Threat Manager などのツールを利用して、レプリケーション権限を持つ既定以外のアカウントやその他の危険な設定をスキャンします。定期的な監査により、見過ごされがちな誤設定を明らかにできます。
ACE を制御する
意図しない権限が付与されないように、Access Control Entries(ACEs)を見直して管理してください。たとえば Enterprise Key Admins グループが、Domain Naming Context に対して誤って完全な制御権限を持ってしまい、セキュリティ上のリスクにつながる可能性があります。各セキュリティプリンシパルに対して、必要な権限だけが付与されるようにしてください。
AD のティアを分割する
階層化された管理モデルを採用し、高権限アカウントが標準ユーザー環境で使用されないように分離します。この分離により、セキュリティがより弱いワークステーション上で資格情報が露出するリスクを最小化し、潜在的な侵害を封じ込めるのに役立ちます。
高度な検知メカニズムを実装する
Security Information and Event Management (SIEM) ソリューションを導入し、異常なイベント ID 4662 の記録など、DCSync 攻撃を示唆する特定のイベントを監視します。非ドメインコントローラー アカウントからのレプリケーション要求の検知に重点を置いてください。これらは悪意のある活動を示している可能性があります。
Netwrix サポート
Netwrix は、DCSync 攻撃の検知と緩和のための堅牢なソリューションを提供しています。Netwrix Threat Manager と Threat Prevention により、組織は DCSync 攻撃を検知して防止する能力を高められます。その結果、Active Directory 環境全体のセキュリティ姿勢が強化されます。
Netwrix Threat Manager:DCSync の挙動を検知
Netwrix Threat Manager は AD の複製(レプリケーション)活動を継続的に監視し、DCSync 攻撃を示唆するパターンを特定します。非ドメイン コントローラーのマシンから発生するものを含め、異常な複製要求を検出し、要求元、対象アカウント、複製要求の内容といった、疑わしいアクティビティに関する詳細な情報を提供します。このリアルタイム検知により、セキュリティ チームは潜在的な脅威に迅速に対応できます。
Netwrix Threat Prevention:不正なレプリケーションをブロック
Netwrix Threat Prevention は、許可されていないレプリケーション(複製)活動を防止するポリシーを強制することで、AD 環境を積極的に保護します。DCSync に似た挙動が検出された場合、問題のあるアカウントまたはワークステーションがこれ以上の複製アクションを実行できないように自動的にブロックできます。この即時の対応メカニズムにより脅威を封じ込め、インシデント対応チームが問題を調査して解消するための貴重な時間を確保できます。
検知、緩和、対応の戦略
疑わしい DCSync 攻撃では、攻撃者がドメイン コントローラーになりすまして、複製(レプリケーション)の権限を使い、Active Directory から認証情報を抽出します。脅威を封じ込めるには、迅速な検知と対応が不可欠です。
早期の警告サイン
DCSync 攻撃を早期に検知するために監視すべき主要な兆候を以下に示します。
予期しないレプリケーション要求
|
症状 |
ドメインコントローラーに複製要求を発行している非DC(ドメインコントローラー)マシン。 |
|
検出方法 |
|
セキュリティ イベント ID 4662
|
症状 |
特権ユーザーまたは奇妙なアカウントに紐づく |
|
詳細 |
|
イベント ID 4670 / 4624 / 4742 のパターン
|
追加で役立つイベント |
|
迅速な対応
DCSync 攻撃が疑われる、または検出された場合は、迅速な封じ込めが重要です。
侵害されたシステムを隔離する
- 影響を受けたシステムを直ちにネットワークから切断してください。
- 複製権限を持つ不審なアカウントを一時停止してください(例:
DS-Replication-Get-Changes-All)。
昇格された権限を取り消す
次の項目からユーザーまたはサービスを削除してください:
- Active Directory の組み込みセキュリティ グループ(例:Administrators、Domain Admins、Enterprise Admins)。
- 「
Replicating Directory Changes」権限を持つアカウント。
ログを監査して調査する
ドメイン コントローラー上のログを確認します。特に:
- セキュリティ イベント ログ:複製(レプリケーション)関連の項目に注目する
- ディレクトリ サービス ログ
- Sysmon ログ:プロセスの作成とネットワーク接続
長期的な緩和戦略
先回りの防御により、DCSync のリスクが大幅に低減されます。
AD レプリケーション権限の監査
- BloodHound や PowerView などのツールを使って、権限を定期的に確認してください。
- 特権 AD グループに意図しないメンバーがいないか監査します。
欺瞞(Deception)メカニズムを導入する
- ハニーポット アカウントやデコイの DC オブジェクトを配置するなどの欺瞞技術を用います。
- Canarytokens や ADDecoy などのツールを使って、不正なアクセスを検出します。
階層型の管理モデルを導入する
権限レベル(Tier 0、1、2)ごとに職務を分離します。
- Tier 0:ドメイン コントローラーへの直接アクセス
- Tier 1:サーバー管理
- Tier 2:ワークステーションのサポート
高度な監査(Enhanced Auditing)を有効化
- 高度な監査ポリシー構成を有効にします。
- ディレクトリ サービスへのアクセス、特権の使用、オブジェクトの変更を追跡します。
安全なレプリケーション プロトコル
- 可能な範囲で、DC 以外のデバイスからのアウトバウンド RPC トラフィックをブロックします。
- ファイアウォール ルールを使用して、複製通信を既知の DC 間に限定します。
業界別の影響
DCSync 攻撃の影響は、規制要件、データの機微性、インフラの複雑さの違いによって、業界ごとに大きく異なります。金融、医療、政府、テクノロジーのいずれの分野でも、DCSync 攻撃が成功すると、認証情報の窃取、データ侵害、コンプライアンス違反、業務の混乱につながる可能性があります。
Industry | Impact |
|---|---|
|
Healthcare |
医療分野では、DCSync 攻撃により、次のような深刻な結果が生じる可能性があります。
|
|
Finance |
金融分野では、DCSync 攻撃はシステムとデータの機微な性質により、高いリスクの脅威となります。
|
|
Retail |
小売業では、DCSync 攻撃により業務が混乱し、顧客の信頼が損なわれる可能性があります。
|
攻撃の進化と今後のトレンド
DCSync 攻撃手法は、現代の対抗者(攻撃者)のツールキットにおける重要な構成要素へと進化しています。防御策が改善されるにつれて、DCSync の戦術も適応を続けており、ネイティブのシステム機能へのより深い統合を進めると同時に、新たに出現する脆弱性を活用して最大限の効果を狙います。
Living-off-the-Land (LotL)
攻撃者は、外部バイナリを導入せずに DCSync 攻撃を実行するために、ネイティブの Windows ツールと組み込みの Active Directory 機能にますます依存しています。DRSR のような標準プロトコルでレプリケーション権限を悪用することで、脅威アクターは通常のネットワーク挙動に紛れ込むことができます。この Living-off-the-Land(LotL)アプローチにより、フォレンジック上の痕跡が減少し、従来のシグネチャベースの検知メカニズムが悪意ある活動を特定しにくくなります。
ツールセットの拡張
Mimikatz は DCSync を実行するための最もよく知られたツールであり続けていますが、secretsdump.py(Impacket からのもの)や、台頭しているレッドチームのフレームワークによって、攻撃者の手札は広がっています。これらのツールは、多くの場合モジュール化されており、オープンソースで、頻繁に更新されます。そのため、検知やブロックがより困難です。現在のバリアントには、従来の EDR ソリューションを回避し、更新されたセキュリティ制御にも適応する難読化やスクリプト作成機能が含まれるようになっています。
高度な検知回避
高度な攻撃者は、DCSync を単に悪用するだけでは終わりません。現在は、痕跡を隠すための高度な戦術を実装しています。これには、Windows イベント ログの無効化または改ざん、暗号化またはトンネル化された通信チャネルの使用、そして DCSync を他のステルス手法と連鎖させることが含まれます。中には、ディスクへの書き込みを避け、エンドポイント監視ツールを回避するために、メモリ上から直接 DCSync に似た機能を実行する攻撃者もいます。
トレンドウォッチ
DCSyncの威力は、特権昇格(privilege escalation)の脆弱性と組み合わせるとさらに増幅されます。Zerologon(CVE-2020-1472)や PrintNightmare(CVE-2021-34527)のようなエクスプロイトにより、攻撃者はドメインレベルの特権へアクセスを迅速に引き上げることができ、その結果、長期的な横方向への移動(lateral movement)を必要とせずにDCSyncの前提条件を満たせます。今後の悪用チェーンでは、ゼロデイのAD設定ミスやサプライチェーン上の欠陥に依存して、DCSyncをより素早く、かつより秘匿にトリガーする可能性があります。
主要な統計情報とインフォグラフィック
2024年には、公開された報告の中で DCSync の手法に関連付けられた高度な脅威アクターが十数組以上確認されました。
たとえば2024年12月、Arctic Wolf Labsは、Fortinet FortiGate ファイアウォール装置を標的とする洗練されたサイバー攻撃キャンペーンを特定しました。脅威アクターは疑われるゼロデイ脆弱性を悪用して、装置の管理インターフェイスに不正にアクセスしました。その結果、ファイアウォール設定を変更し、DCSyncを使って資格情報(credentials)を抽出できるようになりました。
DCSync 関連インシデントの影響が最も大きい業界
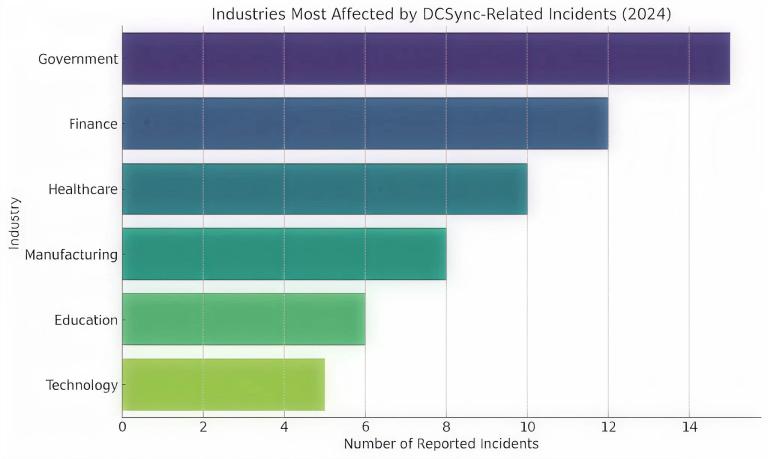
上の棒グラフは、影響を最も受けた業界を示しています:
- 政府と金融が上位に挙がっており、高価値データを保有していること、また AD 環境が一般に複雑であることを反映しています。
- ヘルスケアと製造業も、レガシーシステムやセグメンテーションの制限があることが原因で、目立ったリスクにさらされている可能性があります。
- 教育分野とテクノロジー分野もますます標的にされており、これは多くの場合、オープンなネットワークと研究 IP の価値が高いことが理由と考えられます。
DCSync 関連 APT 事件のタイムライン(2024 年)
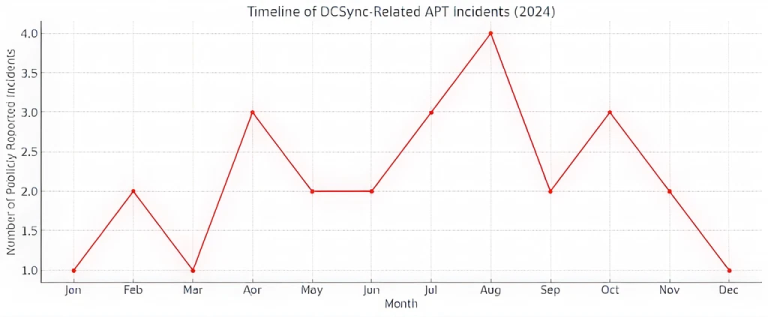
折れ線グラフは、1年間を通じたインシデント頻度を示しています:
- インシデント件数は第2四半期と第3四半期に大きく増加し、8月(4件)がピークでした。
- 4月、7月、10月のスパイクは、権限昇格のエクスプロイト(例:Zerologon のようなレガシー脆弱性)を含むことが知られている APT キャンペーンの期間と一致しています。
- この季節性の傾向は、予算サイクルや地政学的な出来事の際に戦略的に標的を絞っていることを示唆しています。
最後に
DCSync 攻撃は、Active Directory 環境に対する依然として強力な脅威です。攻撃者はドメイン コントローラーを偽装し、マルウェアを展開したりドメイン コントローラーへ直接アクセスしたりすることなく、機密性の高い認証情報を抽出します。正当なレプリケーション(複製)プロトコルを悪用することで、攻撃者はこっそりとパスワード ハッシュを収集し、横移動、権限昇格、および継続的なアクセスを可能にします。これらのリスクを軽減するために、組織はレプリケーション権限を厳格に監査し、最小権限の原則を徹底し、異常なレプリケーション活動に対する継続的な監視を実装する必要があります。
よくある質問(FAQs)
共有する
Entra ID アプリケーション権限の悪用—仕組みと防御戦略
AdminSDHolder の改変――仕組みと防御戦略
AS-REP Roasting 攻撃—仕組みと防御戦略
Hafnium 攻撃—仕組みと防御戦略
Kerberoasting 攻撃—仕組みと防御戦略
Golden SAML 攻撃の究極ガイド
Golden Ticket 攻撃とは?仕組み、検知、予防
gMSA の悪用攻撃と Golden gMSA 攻撃の解説
DCShadow 攻撃—仕組み、実例、そして防御戦略
ChatGPT プロンプトインジェクション:リスクの理解、例、予防
NTDS.dit 抽出攻撃の解説
パス・ザ・ハッシュ(PtH)攻撃を理解する
Pass-the-Ticket 攻撃の解説:リスク、例、そして防御戦略
パスワードスプレー攻撃を理解する
平文パスワードの抽出(Plaintext Password Extraction)解説:リスク、例、予防
Zerologon 脆弱性を解説:リスク、悪用、緩和策
ランサムウェア攻撃の完全ガイド
Skeleton Key 攻撃:仕組みと検知方法
ラテラルムーブメント(Lateral Movement):それは何か、仕組み、予防策
中間者(MITM)攻撃:それが何で、どうやって防ぐのか
なぜ攻撃者は PowerShell をこれほどまでに好むのでしょうか?
サービスアカウント攻撃と、その防御方法(4選)
ビジネスへのマルウェア攻撃の影響を防ぐ方法
クレデンシャルスタッフィング(Credential Stuffing)とは?
PowerUpSQL で SQL Server を侵害する
Mousejacking(マウス・ジャッキング)攻撃とは?そして防御方法
Security Support Provider(SSP)を使った認証情報の窃取
レインボーテーブル攻撃:仕組みと防御方法
パスワード攻撃を総合的に理解し、止める方法
LDAP Reconnaissance
Pass-the-Cookie 攻撃で MFA を回避する
Silver Ticket 攻撃