
現代の IT インフラは、組織全体で通信とリソース共有を可能にする、さまざまな相互接続されたネットワーク構成要素で構成されています。機密データの保護、コラボレーションの促進、あるいは単に中断のないアクセスの確保など、いずれの場合も、デバイス群で成り立つネットワークが機能しており、これらのデバイスの要素は、企業の成功した運用にとって不可欠です。
以下では ネットワーク機器 の定義、種類、機能、そして業務の効率性・セキュリティ・信頼性を維持するうえで重要な理由を解説します。
ネットワーク機器の定義
ネットワークデバイスとは、コンピューターとインターネットネットワーク間の通信に不可欠なハードウェアまたはソフトウェアのことです。一般的なネットワークデバイスは次のとおりです。
- ルーター
- スイッチ
- ハブ
- モデム
- ファイアウォール
- アクセスポイント
ネットワーク機器は、トラフィックの流れを管理し、データパケットを転送し、セキュリティを提供し、ネットワークセグメント間またはインターネットとの接続を可能にします。各デバイスは、組織の IT エコシステム全体で情報と接続が途切れなく流れることを可能にする特定の目的を担っています。
ネットワーク機器の重要性
ネットワーク機器は次の2つの重要な役割を担います。
- 1つ目は、ルーターやモデムのようにネットワーク接続を確立することです。
- 2つ目は、ハブ、リピーター、スイッチ、またはゲートウェイのように、その接続を維持し、保護し、強化することです
ネットワークデバイスは、ネットワークの構築と管理に欠かせない存在です。コンピューターネットワークの目的は、組織内のユーザーやデバイス同士で、ファイル、プリンター、インターネット接続などのリソースを共有することです。これにより、データが正確にルーティングされ、保護されることが保証され、ネットワークサービスやアプリケーションが効果的かつ信頼性の高い形で動作することを支えます。ネットワークデバイスがなければ、IT 基盤はデータ通信(トラフィック)を管理する機能を欠くことになり、非効率、データ損失、そしてセキュリティ上の脆弱性につながりかねません。また、ネットワークデバイスは企業のスケーラビリティも可能にし、ネットワークが変化するビジネスニーズに適応できるようにします。これは、最適なパフォーマンスを維持し、サイバー脅威から守るために不可欠です。
ネットワークデバイスの機能
ネットワークデバイスは、次のような一般的な目的に役立ちます:
- デバイス間のデータ伝送と通信を促進する
- 効率的で安全なネットワーク接続を実現する
- ネットワークのパフォーマンスを向上させ、トラフィックの流れを最適化する
- アクセス制御と脅威の防止を徹底して、ネットワークのセキュリティを確保する
- ネットワーク管理と設定を簡素化する
- ネットワークのカバレッジを拡張し、信号の制限を克服する
Netwrix Auditor for Network Devices でネットワークを保護する
ネットワーク デバイスを簡単に監視・監査し、安全に保護する方法を確認する
ネットワーク機器の種類
さまざまな種類のネットワーク機器を理解することは、組織のネットワーク インフラを最適化し、セキュリティを強化するうえで重要です。以下に、効果的なネットワーク管理と通信の基盤となるネットワーク機器の例のリストを示します。
- リピーター
- ハブ
- ブリッジ
- スイッチ
- ルーター
- ゲートウェイ
- Brouter
- ネットワーク・インターフェース・カード
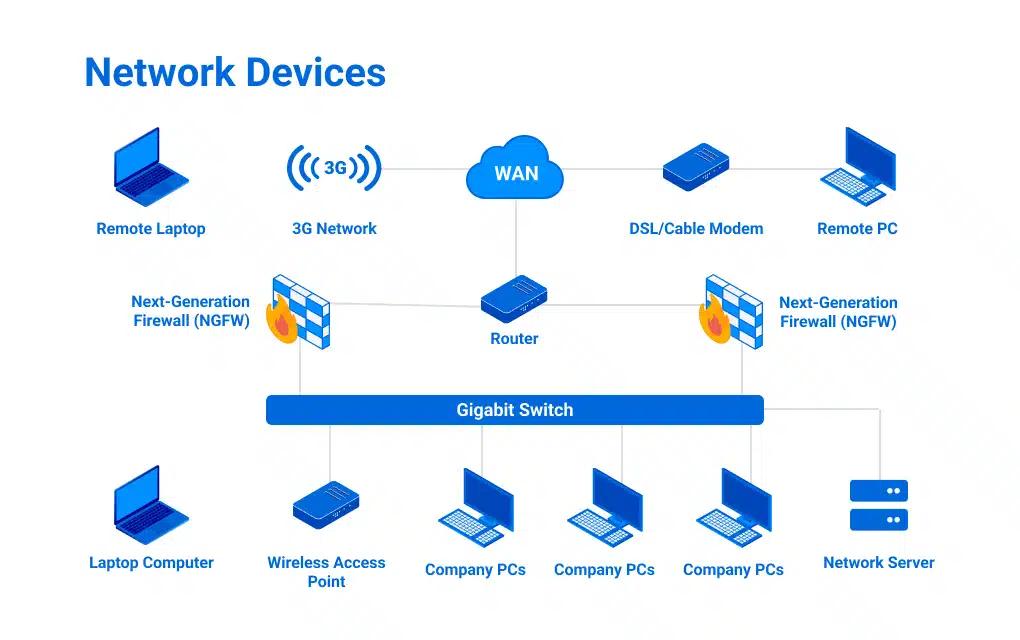
これらのネットワーク機器の各タイプとサブタイプを分析してみましょう。
リピーター
デジタル信号は、ケーブルを伝送している間に劣化が始まるまで、一定の距離しか進めません。このような段階的な弱まりは減衰率(attenuation rate)と呼ばれます。OSI参照モデルの物理層(レイヤー1)で動作するリピーターは、信号を再び活性化してさらに先へ伝送し続けるための電源供給型の装置です。現在は、電源付きハブ、スイッチ、ルーターがリピーターの役割を担うため、専用のリピーターはほとんど使われていません。とはいえ、リモートの無線アクセスポイントの範囲を広げるために、リピーターが時折使用されることがあります。
ハブ
ネットワークハブは、複数のイーサネット機器を1つのブロードキャスト・ネットワーク・セグメントに接続する必須のマルチポート装置であり、そのためトラフィックの輻輳が起こりやすくなります。ハブには3種類あります:
- パッシブ・ハブ
- アクティブ・ハブ
- インテリジェント・ハブ
それぞれ見ていきましょう:
- パッシブハブ: 増幅なしでデバイスを接続するために電源は不要です。
- アクティブハブ: このハブはブロードキャストする前に受信信号を増幅し、外部電源を必要とします。そのため、リピーターとして機能します。
- インテリジェントハブ: ネットワーク管理、監視、診断機能が含まれます。
かつては広く使われていましたが、スイッチに取って代わられたため、現在ではハブはほとんど使用されていません。リピーターと同様に、ハブは OSI モデルの物理層(レイヤー1)で動作します。
ブリッジ
ハブは複数のデバイスを接続しますが、ネットワークブリッジは2つ以上のネットワークセグメントを接続し、それらの間のトラフィックをフィルタリングします。その役割は、ローカルセグメント間のトラフィックを分離し、トラフィックの輻輳を減らして、より良いネットワークパフォーマンスを実現することです。ローカルブリッジは、同一の物理的な場所またはLAN内で2つ以上のネットワークセグメントを接続します。これに対してリモートブリッジは、地理的に離れたネットワークセグメントを接続し、しばしばWANリンクを介して行われます。
ブリッジの種類
ブリッジには2種類あります。
- 透過ブリッジ
- 送信元ブリッジ
それぞれ見ていきましょう:
- 透過ブリッジ 受信フレームの送信元アドレスを調べて MAC アドレス テーブルを構築・維持し、このテーブルに対して宛先 MAC アドレスを照合することで転送の判断を行います。
- 送信元ブリッジ 別のアプローチを用い、トークンリング ネットワークでよく使われていましたが、トークンリング ネットワークは事実上時代遅れです。ブリッジは OSI モデルのデータリンク層(レイヤー 2)で動作します。今日では、これらいずれかのタイプのブリッジを扱うことはほとんどないでしょう。
スイッチ
現在、さまざまな種類のスイッチが利用可能です。たとえば:
- アンマネージドスイッチ
- マネージドスイッチ
- スマートスイッチ
- レイヤー2スイッチ
- レイヤー 3 スイッチ
- PoE スイッチ
- ギガビットスイッチ
- ラックマウントスイッチ
- デスクトップスイッチ
- モジュール型スイッチ
Types of Switches | Functions of Switches |
|---|---|
|
Unmanaged Switches |
Unmanaged switches are plug-and-play devices with a fixed configuration that cannot be modified or optimized. They have limited functionality and provide no means of remote access or monitoring. These switches are designed for small networks or home use. |
|
Managed switches |
Managed switches are entirely configurable and can be managed or monitored through a web interface, command-line interface, or SNMP session. |
|
Smart switches |
Smart switches balances unmanaged and fully managed switches. It essentially provides the basics, with a web interface accessing management features. |
|
Layer 2 switch |
Layer 2 switch operates at the OSI model’s data link layer (Layer 2) and uses MAC addresses to forward data within a LAN. It connects local devices within the same network segment and uses MAC addresses to manage their traffic. These switches improve network efficiency by reducing collisions and segmenting traffic into separate collision domains. |
|
Layer 3 switch |
Combines the functionality of a Layer 2 switch and a router. They are often used at multiple virtual LANs (VLANs) sites. Packet switching is based on MAC addresses like a traditional switch, but this device also incorporates routing capabilities using IP addresses, allowing them to route traffic between different VLANs and subnets. |
|
PoE switch |
This delivers data and electrical power to network devices via a single Ethernet cable, eliminating the need for separate power supplies. Because the connected PoE devices have no power cords, it simplifies installation and reduces cabling. Examples of PoE devices include cameras, VoIP phones, and wireless access points. |
|
Gigabit switch |
This high-speed switch supports data transfer rates of 1 gigabit per second (Gbps) or more. |
|
Rack-mounted switch |
A rack-mounted switch is a network switch designed to fit a standard 19-inch server rack. |
|
Desktop switch |
This type of switch is commonly used for a small or home office environment and is typically stored on a desk or tabletop. |
|
Modular switch |
A flexible network switch that allows the addition of various modules or expansion cards for future customization and scalability |
ルーター
ルーターの主な役割は、トラフィックを振り向けることです。ルーターは、相互に接続されたネットワーク機器をさまざまなネットワークトポロジーで結びつける経路を選び、その経路を通じてパケットを宛先へ転送します。ルーターは、接続されているネットワークに関する情報を保存する知能的なデバイスです。ルーターは一般に、アクセス制御リスト(ACL)を使ってトラフィックをフィルタリングします。中には、パケットフィルタリングのファイアウォールとして機能するものもあります。
ルーターはまた、社内(内部)ネットワークを2つ以上のサブネットワークに分割し、ほかのルーターと内部で接続することで、それぞれが独立して動作するゾーンを作成できます。ルーターは、宛先やローカル接続に関するテーブルを維持することで通信を確立します。さらにルーターは、自分が接続されているルーターに関する情報も持っており、その情報を使って、知らない宛先であってもパケットを転送します。ルーターは OSI参照モデルのネットワーク層(レイヤー3)で動作します。ルーターには2種類があります:
- スタティックルーター
- ダイナミックルーター
それぞれを見ていきましょう。
スタティックルーター
スタティックルーター は、手動で設定したルートを使用してネットワークトラフィックを導き、ネットワークの変更に自動的に適応することなく、常に一貫した事前定義済みのデータパケット経路を確保します。小規模なネットワークに最適です。
ダイナミックルーター
動的 dynamic router は、実際のネットワーク状況に基づいてルーティングテーブルを変更するために、他の dynamic router と自動的に通信します。OSPF、RIP、BGP のような動的ルーティングプロトコルを使用して、ネットワークトポロジやリンク状態に関する情報を他のルーターと交換します。これらのプロトコルにより、ルーターは最適な経路を見つけ、ネットワークの変化に適応し、トラフィックを効率よく再ルーティングできます。dynamic router はルーティングテーブルを継続的に更新するため、自動フェイルオーバーと負荷分散が可能です。ネットワーク障害や輻輳(こんせつ)が発生しても、代替経路を見つけることで迅速に対応できます。この柔軟性により、手動設定が現実的でない大規模で複雑なネットワークに最適です。
ゲートウェイ
ネットワークを接続するために一般的に使われる装置がゲートウェイです。ゲートウェイは異なるネットワークを接続し、それらの間で通信できるようにします。1つのプロトコルや形式のデータを別のプロトコルや形式に変換する「翻訳者」のようなものだと考えてください。これにより、さまざまなネットワーク環境間での互換性を確保しやすくなります。異なるネットワークのアーキテクチャをまたいで行う通信には、ゲートウェイが不可欠です。
ゲートウェイの例
ゲートウェイのネットワーク機器の典型的な例は、広域ネットワーク(WAN)やインターネットに接続している LAN です。これらの機器は通常、OSI参照モデルのトランスポート層とセッション層(第5層・第6層)で動作します。ゲートウェイはファイアウォールなどのセキュリティ機能を提供することもあり、さらにネットワークのパフォーマンス最適化機能も提供します。
ブロウター
ブロウター(brouter)は「bridge router(ブリッジ・ルーター)」の略語で、ブリッジとルーターの両方の機能を組み合わせたものです。そのため、OSIモデルのデータリンク層(レイヤー2)とネットワーク層(レイヤー3)で動作します。ブロウターは、ブリッジのようにMACアドレスに基づいて、またルーターのようにIPアドレスに基づいてデータパケットを転送します。現在では多くのネットワークが専用のルーターとスイッチを使用しているため、ブロウターは使われなくなっています。
ネットワーク・インターフェース・カード
ネットワークに接続されたあらゆるデバイスには、Network Interface Card(NIC)が含まれます。このカードは、コンピューターとネットワークの間に専用の接続を提供し、データの送受信を管理します。もともとは、マザーボードのスロットに挿して使う拡張カードとして設計されたため、「カード」と呼ばれます。現在では、多くのNICがマザーボードに直接組み込まれています。NICには、次のようなさまざまな種類があります:
- 有線(例:Ethernet)
- 無線(例:Wi‑Fi)
- 光ファイバー
NIC は通常、いくつかの主要なコンポーネントで構成されています:
- データを処理するコントローラー
- ケーブルまたはトランシーバーを接続するためのポート
- コンピューターに接続するためのバス・インターフェース
- ネットワーク上で識別するための固有の MAC アドレス
仮想ネットワークデバイス
クラウドコンピューティングによって、あらゆる種類のネットワークデバイスのバリエーションが生まれました。仮想化されたインフラストラクチャ(IaaS)を運用するには、ルーター、スイッチ、ファイアウォール、インターフェースカードなど、これまでに扱った種類のネットワークデバイスが含まれます。それらは、組織が自社で運用する独立した仮想マシンとして存在することもあれば、使用中のクラウドサービスが提供する環境の一部として提供されることもあります。
追加のネットワークコンポーネント
以下は追加のネットワークコンポーネントです:
- モデム
- ネットワークケーブル
- ファイアウォール
- 無線アクセスポイント(WAP)
- 侵入検知・防止システム(IDPS)
- 仮想プライベートネットワーク(VPN)アプライアンス
モデム
モデム(modulator-demodulator の略)は、デジタル信号を異なる周波数のアナログ信号に変換し、受信側のモデムへ送信する装置です。モデムから送られるこれらの信号は、電話回線、有線ケーブル網、またはその他の通信媒体を介して伝送できます。さらにモデムは、受信したアナログ信号をデジタルデータに戻す役割も果たします。モデムは一般に、インターネットサービスプロバイダー(ISP)の利用者がインターネットに接続するための手段として用いられます。
モデムの種類
モデムには主に4つの種類があります:
- DSLモデム: 電話回線(電話ケーブル)を使用し、最も遅い接続とされています。
- ケーブルモデム: テレビ回線を使って情報を送信し、DSLよりも高速です。
- ワイヤレスモデム: Wi‑Fiネットワークを使って端末を接続し、近くのWi‑Fi信号に依存します。
- 携帯回線(セルラー)モデム: Wi‑Fiや固定回線の代わりに携帯通信ネットワークを使って、端末がインターネットに接続できるようにします。
ネットワークケーブル
ネットワークケーブルは、コンピューターネットワーク内の機器を接続するための物理媒体です。一般的な種類には次のようなものがあります:
- イーサネットケーブル(例:Cat5e、Cat6)
- 同軸ケーブル
- 光ファイバーケーブル。
これらのケーブルは、速度、帯域幅、伝送距離の能力が異なります。イーサネットケーブルは、コンピューターやカメラなどのデバイスをネットワークスイッチに接続するために一般的に使用されます。これに対して、光ファイバーケーブルはルーターをパイプラインに接続し、高いトラフィック負荷を運ぶために用いられます。種類にかかわらず、ケーブルは通常、絶縁された導体、シールド、および各端にあるコネクタで構成され、デバイス接続を容易にします。すべてのネットワークケーブルには減衰長(attenuation length)があり、電源ソースがケーブルに通電(energize)し直す必要があるまで、デジタル信号を運べるのは一定の期間(距離)に限られます。この長さは、ケーブルの種類、品質、そして送信する信号の周波数によって異なります。
ファイアウォール
ファイアウォールは、信頼できる社内ネットワークと信頼できない外部ネットワークの間に防壁を構築するネットワークセキュリティ機器です。ファイアウォールは、「ゾーン(zones)」と呼ばれる複数の領域を接続します。例:
- LAN
- WAN
- DMZ
割り当てられたセキュリティポリシーを用いて、異なるゾーン間を流れるデータパケットを調べることでトラフィックをフィルタリングします。もちろん、インターネットはあらゆるネットワークの中で最も信頼できないネットワークです。防火壁は、HR や財務(Finance)のような機密データを扱う社内部門を隔離するために、社内ネットワーク内に配置することもできます。防火壁は、ハードウェアベース、ソフトウェアベース、または両方の組み合わせにできます。
防火壁では、すべてのトラフィックを許可する一方で特定の種類だけを遮断するブロックリスト(deny list とも呼ばれます)を適用する場合があります。より厳格なセキュリティのためには、指定されたもの以外のすべてのトラフィックを遮断する許可リスト(allow list とも呼ばれます)を導入できます。防火壁にはいくつかの種類があり、どれが適しているかは運用に応じて決まります。代表的な防火壁の種類には次のようなものがあります:
- パケットフィルタリング
- ステートフル・インスペクション
- 次世代ファイアウォール(Next-Generation Firewall (NGFW))
ファイアウォールの3種類それぞれについて詳しく説明します。
パケットフィルタリング
ネットワーク層の検査ポイントとして機能し、IPアドレス、パケットの種類、ポート番号、またはネットワークプロトコルによってデータパケットを分析します。
状態監視(ステートフル・インスペクション)
ネットワーク層およびトランスポート層でデータを分析し、送信元 IP、宛先 IP、送信元ポート、宛先ポートを検査します。
次世代ファイアウォール(Next-Generation Firewall, NGFW)
この高度なネットワーク セキュリティ機器は、従来のファイアウォールの能力を超えており、製品に統合された複数のセキュリティ機能を備えています。例としては、ディープ パケット インスペクション、侵入防止システム(IPS)、アプリケーションの認識と制御、高度な脅威検知などがあります。NGFW は、パケットの内容を調べて、通信内のアプリケーションや潜在的な脅威を特定することで、巧妙な脅威に対抗するために AI を使用する場合もあります。
無線アクセスポイント(WAPs)
無線アクセスポイント(WAP)とは、内蔵アンテナ、送信機、アダプターを備えたネットワーク機器です。WAP は「ワイヤレス インフラストラクチャ ネットワーク モード」を使用し、WLAN と有線イーサネット LAN の間の接続ポイントを提供します。WLAN は本質的に、WLAN と固定の有線ネットワークとの間の相互接続ポイントとして機能します。
サービスセット識別子(SSID)名は、無線ネットワークに接続するために必要です。SID は同じネットワークに属するすべてのシステムを識別するために使用され、クライアント端末は WAP で認証されるために SSID を設定しておく必要があります。WAP は SSID をブロードキャストする場合があり、これにより周辺のすべての無線クライアントが WAP の SSID を確認できます。しかしセキュリティ上の理由から、AP は SSID をブロードキャストしないように設定することも可能です。その場合、管理者がクライアント端末に SSID を手動で知らせる必要があり、SSID を自動的に発見できるようにはしません。無線機器には、デフォルトの SSID、セキュリティ設定、チャネル、パスワード、ユーザー名が付属して出荷されます。セキュリティ上の理由から、多くのインターネットサイトがメーカーのデフォルト設定を掲載しているため、可能な限り早い段階でこれらのデフォルト設定を変更することが強く推奨されます。
ネットワークの規模によっては、十分なカバー範囲を提供するために 1 台以上の WAP が必要になることがあります。追加の WAP を導入すると、より多くの無線クライアントにアクセスでき、無線ネットワークの範囲も拡大します。各 WAP には送信範囲の上限があります。これは、クライアントが WAP からどれくらい離れていても、適度な信号とデータ処理速度を得られる距離のことです。この距離は、無線規格、障害物、そしてクライアントと WAP の間の環境条件に左右されます。上位機種の WAP には高出力アンテナが搭載されており、無線信号が届く距離をより長くできます。
WAP にはさまざまな種類があります。たとえば:
- スタンドアロン型アクセスポイント:
- コントローラベースのアクセスポイント
- クラウド管理型アクセスポイント:
- USB アクセスポイント
スタンドアロン アクセスポイント
これらの独立したデバイスは、クライアントに対して無線接続を提供します。これらのユニットは、アクセスポイントを限られた数だけ必要とする小規模な企業や家庭用ネットワークに適しています。
コントローラベースのアクセスポイント
これらの WAP は、複数のアクセスポイントの管理を簡素化するために、中央の無線 LAN コントローラーで管理されます。集中管理が効率的な運用とスケーラビリティにとって重要となる、より大規模なネットワークに最適です。
クラウド管理型アクセスポイント
これらはクラウドベースのプラットフォームで管理され、リモート管理および監視の機能を提供します。分散したネットワークや複数拠点の事業に非常に適しており、集中型のクラウド管理により、複数の場所にわたって効率的な監督と制御を行えます。
USBアクセスポイント
USBアクセスポイントは、USBポートに接続して無線ホットスポットを作成する、小型で持ち運び可能なデバイスです。臨時のセットアップ、出張や旅行、または小規模な家庭用ネットワークの拡張に役立ちます。
侵入検知・防止システム(Intrusion Detection & Preventing Systems、IDPS)
侵入検知・防止システム(Intrusion Detection and Prevention System、IDPS)は、コンピュータネットワークにおける悪意ある活動やセキュリティ脅威を監視、検知し、阻止するネットワークセキュリティツールです。
主な機能は、不審な活動がないかネットワークトラフィックを監視し、潜在的な脅威を検知し、考えられる 攻撃 を防止または軽減するための行動を取ることです。IDPSの重要な構成要素には、不審な活動を監視してアラートを作成する侵入検知システム(Intrusion Detection System、IDS)と、特定された脅威を積極的にブロックまたは防止する侵入防止システム(Intrusion Prevention System、IPS)があります。
統合脅威管理(Unified Threat Management、UTM)
UTM デバイスは、複数のセキュリティ機能を単一のハードウェアまたはソフトウェアソリューションに統合したセキュリティアプライアンスです。IDPSは、NGFW のような統合脅威管理(Unified Threat Management、UTM)デバイスに一般的に含まれます。
仮想プライベートネットワーク(VPN)アプライアンス
従来型の仮想プライベートネットワーク(VPN)とは、リモートユーザーが企業ネットワークに接続するために利用する安全な接続方式です。VPN 接続は主に 2 つの主要コンポーネントで構成されます。
- VPN サーバー(ファイアウォールまたは専用の VPN アプライアンス)
- 接続する端末にインストールされた VPN クライアントアプリケーション
この接続により、インターネット上に暗号化されたトンネルが作成され、VPN クライアント端末と企業ネットワーク間を流れるすべてのデータが暗号化されます。また、サードパーティの VPN サービスのサブスクリプションもあり、ユーザーが機密情報を保護したり、地理的制限を回避したり、自身の身元を保護したりするのに役立ちます。
ネットワークアーキテクチャの構成要素
以下は、ネットワークアーキテクチャの追加の構成要素です:
- 伝送媒体
- プロトコル
- トポロジ
伝送媒体
伝送媒体とは、データが通過するネットワーク内の「道路網」として機能する物理的な経路のことです。例として、イーサネットケーブル、光ファイバー、無線信号などがあります。伝送媒体の選択は、データ伝送の速度、到達距離、信頼性に影響します。
プロトコル
プロトコルとは、ネットワーク機器間でのデータ交換を管理するためのルールセットおよび慣行のことです。一定の標準を確立することで、複数ベンダーの異なる製品間でも相互運用性が確保されます。ネットワーク機器とその管理において、IPベースのプロトコル群で一般的なのは次のとおりです:
- TCP
- UDP
- (S)HTTP
- SSL/TLS
- DHCP(Dynamic Host Resolution Protocol)
広域ネットワーク向けのルーティングプロトコルには、BGP、Network Address Translation (NAT)、Port Address Translation (PAT) などに加え、それらの組み合わせや、fast forward(ファストフォワード) または store and forward(ストアアンドフォワード)。
トポロジ
トポロジは、ネットワークの配置と構造を説明し、さまざまなノードやデバイスがどのように相互接続されているかを概説します。一般的なトポロジには、スター、バス、リング、メッシュがあります。スター トポロジでは、すべてのネットワーク コンポーネントが中央ノードに接続されます。代表的な例は、複数のデスクトップ コンピューターが集中型スイッチに接続されている構成です。これは、今日においても最も人気のあるトポロジの選択肢です。各トポロジには、ネットワークの性能、スケーラビリティ、フォールト トレランスに影響を与え得る長所と短所があります。
ネットワーク デバイス管理におけるよくある課題
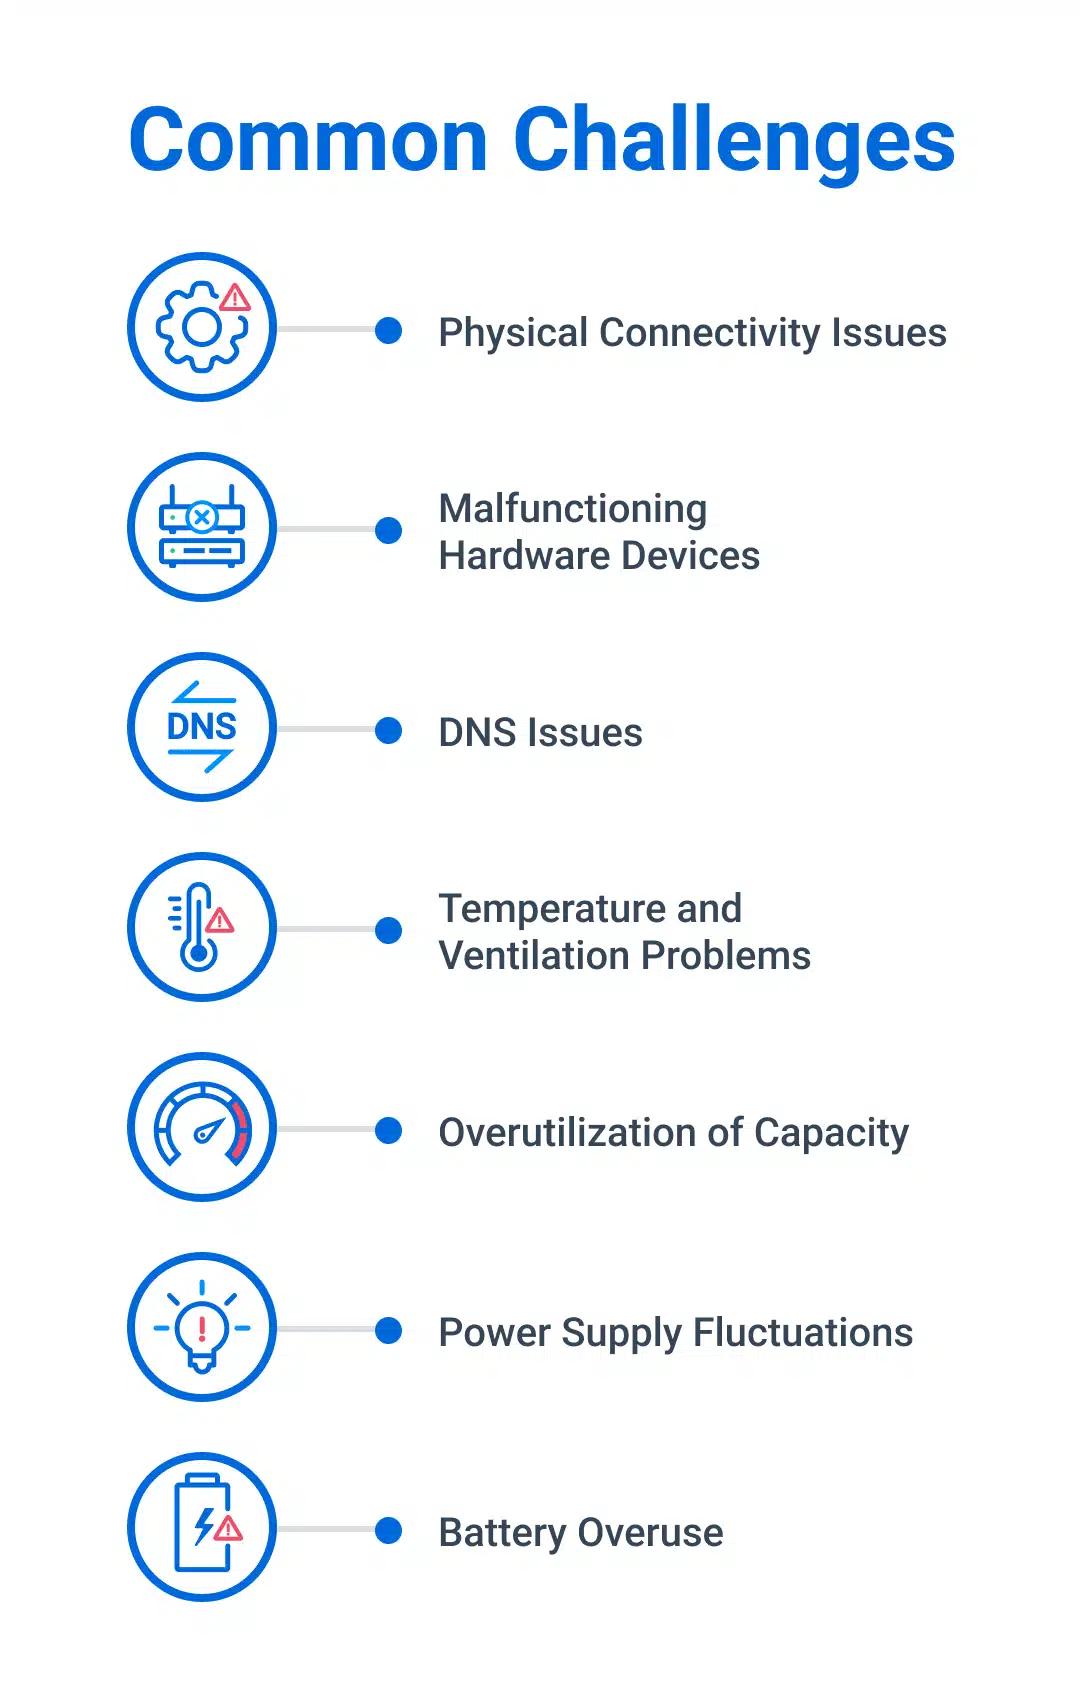
今日のモダンなネットワークには多くの可動要素があり、さまざまなことがうまくいかなくなる可能性があります。相互接続されたデバイスの複雑さや多様なプロトコルにより、ネットワーク管理は多面的な課題になります。IT プロフェッショナルは、ハードウェア障害、ソフトウェアの不具合、帯域幅の問題、ユーザー関連のトラブルなどがいつでも発生し得る環境を乗り越えなければなりません。ネットワーク サポート チームがネットワーク デバイスを管理する際に直面する、よくある課題をいくつか見ていきましょう:
- 物理的な接続の問題
- 誤動作するハードウェア機器
- DNS の問題
- 温度および換気の問題
- 容量の過剰利用
- 電源供給の変動
- バッテリーの過剰使用
コンピュータネットワークにおけるネットワーク機器の管理に関する各課題を見ていきましょう。
物理的な接続の問題
接続の問題は、2つの地点間で通信(トラフィック)が流れないときに発生します。この問題は、損傷したケーブル、故障したコネクタ、または誤動作するハードウェアなどが原因で起こり、ネットワーク障害、断続的な接続、データ転送の遅さ、そしてダウンタイムの増加につながります。接続の問題は業務を大きく妨げる可能性がありますが、調査・切り分けが比較的容易なケースであることが多いです。
誤動作しているハードウェア機器
ネットワーク機器が故障したり、最適ではない状態で動作したりすると、データ転送速度の低下、遅延の増加、パケットロス、さらにはネットワークの完全停止につながる可能性があります。単一の集中型ネットワーク コンポーネントを失うだけでも、業務運用を大きく混乱させ、生産性を低下させることがあります。そのため、今日では組み込みのレジリエンス(resiliency)が重要です。
DNS の問題
DNS は Domain Name System の略です。これは、インターネットまたはプライベート ネットワークに接続されたコンピューター、サービス、その他のリソースに対して、階層的かつ分散された命名方式を提供するシステムです。DNS の問題は、名前解決(name resolution)の処理を妨げることで、ネットワーク機能に大きな影響を与える可能性があります。利用可能な DNS サーバーがないと、インターネットを閲覧できないだけでなく、メールの確認もできず、Windows ドメインにログオンすることすらできません。
温度・換気の問題
サーバーやネットワーク アプライアンスには、大量の熱を発生させるプロセッサが含まれています。過熱するとネットワーク機器が損傷したり、製品寿命が短くなったり、予期しないシャットダウンが発生したりする可能性があります。 そのため、ネットワーク機器を設置する部屋には適切な冷却と換気が必要です。機器を収容しているデータセンターやキャビネット(closet)の温度は、温度上昇に対処するために監視しなければなりません。
容量の過剰利用
ネットワークの過剰利用は、ラッシュアワーにおける渋滞した高速道路に似ています。ネットワークのトラフィックが設計上の容量を超えると、デジタルの行き詰まり(グリッドロック)が発生します。この混雑は、応答時間の低下、遅延の増加、パケット損失として現れます。ユーザーは、動画ストリーミング中のバッファリング、VoIP 通話の切断、Web アプリケーションの動作のもたつきといった、やりにくい症状を体験することがあります。
電源供給の変動
会社のネットワークは電力によって動作します。電源供給の変動は、断続的な接続不良、パケット損失、遅延の増加につながる可能性があります。また、電力の変動が継続するとネットワーク機器の寿命が短くなり、より頻繁な交換が必要になるため、運用コストが高くなる結果を招きます。これらのリスクを最小限に抑えるには、無停電電源装置(UPS)、サージ保護器、および適切な電気設備の保守管理を使用することが不可欠です。
バッテリーの過剰使用
電池の消耗が急速に進むと、デバイスがパフォーマンスを低下(スロットリング)させ、その結果、時間の経過とともにネットワークとのやり取りの応答性や接続時間が悪化することがあります。切断と再接続を頻繁に繰り返すことで、信号の処理負荷とデータ使用量が増え、結果としてネットワークの混雑に寄与する可能性があります。
ネットワーク機器のセキュリティに関するベストプラクティス
現在利用可能なさまざまな種類のネットワーク機器を理解することは、信頼性の高いネットワークを構築するための最初のステップです。とはいえ、ネットワークを安全に保ち、効率よく運用し、さらに時間の経過とともに脆弱性が生じないようにすることも不可欠です。以下は、接続上の問題やセキュリティ上の問題を回避するのに役立つベストプラクティスです:
- マルチベンダー対応を選ぶ
- 重要なアラートを優先する
- 先回りして監視し、トラブルシュートする
- より深い可視性を得る
- 基本的な作業を自動化する
- ハードウェアの依存関係とプロセスを明確にする
- ケーブルの接続不良をトラブルシュートする
- 不良ポートを対応する
- トラフィック過負荷を確認する
- ファームウェアとソフトウェアを定期的に更新する
- すべてのネットワーク機器を強化する
- 強力なユーザー管理とアクセス制御を実装する
- ネットワークのセグメンテーションと VLAN を使用する
- 異常な活動を監視する
- 定期的なセキュリティ評価を実施する
複数ベンダーのサポートを選ぶ
ベンダーとの関係を多様化することは、最適な IT ソリューションを求める組織にとっての戦略的アプローチです。特定のベンダーにロックインされることを避けることで、企業はニーズや変化に合わせて最適な製品・サービスを選択できます。この戦略により、競争力のある価格やより有利なサポート契約を交渉する際の交渉力が高まり、変化する技術環境にも適応しやすくなります。また、複数のベンダーが提供する革新を活用できるため、IT 運用において機敏で効率的であり続けることができます。
重要なアラートを優先する
ネットワーク機器は、多数のアラート、通知、およびログファイルを生成します。IT サポートチームには、このノイズをふるいにかけて関連するイベントを特定する方法が必要です。重要なアラートを優先することは、最も重大な問題を迅速かつ効率的に対処して、発見と修復の時間を短縮するために不可欠です。
事前に監視してトラブルシュートする
プロアクティブなアプローチとは、問題が発生してからその都度反応するのではなく、起こり得るネットワーク上の問題を事前に回避することを意味します。潜在的な問題をあらかじめ見越すことで、業務を中断させるダウンタイム、パフォーマンスのボトルネック、そしてセキュリティインシデントをより適切に回避できます。このアプローチにより、ネットワークリソースを最適化し、ユーザー体験を向上させ、コンプライアンスを維持し、ネットワークの回復力(レジリエンス)を高めることができます。
より深い可視性を得る
現代の IT ネットワークの内部では多くのことが同時に進行しており、効果的に管理するには、そのすべてを目に見える形で把握できる必要があります。可視性が高いほど、問題をより正確に特定し、適切に是正できます。さらに、見えていないものは保護することができません。ネットワークのあらゆる領域への可視性により、不審な活動や潜在的な脅威を早期に検知できるため、潜在的な脅威への対応にかかる平均時間(MTTR)を短縮できます。可視性は、現在および将来の需要を支えるために、キャパシティを計画し、ネットワーク リソースを割り当てることにも役立ちます。
基本的な作業を自動化する
自動化によって、標準的な手順や繰り返し可能なプロセスが毎回、確立された一貫した方法で実行されます。手作業のルーチン業務を自動化すれば、人為的なミスが減り、貴重な時間を IT スタッフがより重要な業務に振り向けられるようになります。さらに、自動化は長期的に見ても大きなコスト削減につながる可能性があります。
ハードウェアの依存関係とプロセスを明確にする
ネットワークはさまざまなコンポーネントに依存しているため、ドミノ倒しのように連鎖することがあります。1 台の機器が故障すると、他の機器もすぐに連鎖して影響を受ける可能性があるのです。その結果、ネットワーク全体でパフォーマンスの問題や障害が連鎖的に発生することがあります。ネットワーク アプリケーションやワークロードの依存関係を理解していれば、サポート チームが小さな問題を、より大きな問題に発展する前に先回りして特定し、解決できます。
ケーブルの接続不良をトラブルシュートする
不良ケーブルは、接続の断続化、データ転送の遅延、さらにはネットワークの完全な停止を引き起こすことがあります。これらの問題を早期に特定して解決することで、ネットワークの潜在的な中断リスクを減らせます。多くの場合、ケーブルの交換で簡単に解決できます。
不良ポートに対処する
ケーブルを別のポートに挿すだけで、不良ポートの挙動を簡単に切り分けられます。この素早い対応により、その問題が特定のポートに起因するものかどうかをすぐに排除または確認できます。ポートが原因であれば、次のステップとして、スイッチの管理インターフェイスを使ってポート設定を確認してください。誤った VLAN の割り当ては、ポート設定ミスの典型例です。場合によってはハードウェアに起因することもあり、その場合は交換が必要になることがあります。
トラフィックの過負荷を確認する
ネットワークの一部が過剰に利用されるようになると、電話が鳴り続け、ユーザーからパフォーマンス低下の問題が報告されます。ネットワーク管理者は、トラフィックが集中して容量を超えてしまう可能性のあるボトルネックを特定する必要があります。 ネットワーク監視ツール を使用することで、ネットワーク トラフィックにおける異常な急増や、継続的な増加を検知できます。ネットワーク接続の利用率が一貫して高い状態が続く場合は、多くの場合、より多くの帯域幅が必要であることを示しています。
ファームウェアとソフトウェアを定期的に更新してください。
すべてのデバイスには、バグを解消し、正しく動作し続けるために定期的なアップデートが必要です。ネットワーク デバイスは、ハッカーがネットワークに侵入して情報を盗み出す新しい手口を絶えず考案しているため、頻繁な更新が必要になります。ファームウェアおよびソフトウェアのアップデートを確認することは、全容量で確実に稼働するインフラを維持するうえで不可欠です。
すべてのネットワーク デバイスを強化する
多くの場合、ネットワーク デバイスの初期設定は許可が広すぎるため、悪意のある攻撃者がネットワークに侵入するリスクが高まります。必ず、各デバイスの設定が、運用プロトコルと業界標準に従って適切に強化されていることを確認してください。不必要な機能、サービス、ポートはすべて無効化し、認証には強力なパスワードを必須にしてください。
強力なユーザー管理とアクセス制御を実装する
最小特権の原則を実装する ユーザーのアクセス権を、職務上必要な最小限に制限します。このアプローチにより、認可されたユーザーが機密データやネットワークにアクセスできる範囲を抑え、未授权の操作や データ侵害のリスクを低減します。アクセス一覧を維持し、誰も本来立ち入ってはいけない場所に入らないように統制を実装してください。理想的には、常時特権アカウントは just-in-time access(必要なタイミングでの権限付与) に置き換えて、セキュリティを強化します。
ユーザーネットワークのセグメンテーションと VLAN
ネットワークのセグメンテーションは、大規模なネットワークの中にサブネットワークを作成し、不正な訪問者が機密ファイルにアクセスするのを防ぐのに役立ちます。これによりサイバー攻撃の影響範囲を縮小でき、セキュリティ担当者が対応して被害を軽減するための時間も増えます。さらなる保護のために VLAN を導入し、セグメント化されたネットワークにアクセスできるのが特定のデバイスだけになるようにしてください。
異常なアクティビティを監視する
異常または疑わしい活動は悪意のある活動を示す可能性がありますが、多くの場合、「何か良くないことが起きるかもしれない」という重要なサインでもあります。そこで network activity monitoring が活きてきます。ネットワーク内で「正常」と見なされる振る舞いが何かを判断することが重要です。これは、時間の経過とともにすべてのユーザーおよびデバイスの包括的なログを維持することで行います。行動のベースラインが確立されると、既存のパターンから逸脱した疑わしい活動をより効果的に見つけ、対処できるようになります。
定期的にセキュリティ評価を実施する
セキュリティ用のネットワーク機器を導入しているからといって、万全だと決めつけてはいけません。常に検証の手段を用意しておくのが望ましいでしょう。ネットワーク基盤の定期的な監査は、こうした検証手段を提供するのに役立ちます。これらの監査は社内で実施することも、こうした機能を専門に扱う外部の関係者に依頼することもできます。定期的なセキュリティ評価は、単なるベストプラクティスであるだけでなく、HIPAA や GDPR のような各種規制または業界のフレームワークで義務付けられることもよくあります。
Netwrix はどのように支援できるか
Netwrix Auditor for Network Devices は、ネットワークデバイスに対する包括的な可視性を提供します。設定変更の監査を自動化し、リモートアクセスおよび疑わしい IP アドレスからのデバイスログインを追跡し、統合プラットフォームからセキュリティ脅威やデバイスの不具合をスキャンします。Netwrix Auditor を使えば、ビジネスの継続性を改善し、ネットワークのセキュリティ脅威にも無理なく常に対応できます。
まとめ
ルーターやスイッチからファイアウォール、アクセスポイントまで、ネットワーク内の各デバイスは重要な役割を担っています。これらのデバイスを適切に管理することで、ネットワークのパフォーマンスを最適化し、問題を迅速に切り分けて解決できます。ネットワークの構成を総合的に理解しておくことで、組織のビジネスや技術ニーズが変化しても、よりスムーズに進化していくことが可能になります。IT チームは、ネットワークの管理とセキュリティ確保においてもベストプラクティスを徹底する必要があります。この分野の知識とスキルを優先して身につけることで、IT プロフェッショナルは、ネットワークがレジリエンス(回復力)を備え、状況に素早く対応でき、企業が支える相互接続された世界の課題に備えられる状態を維持できます。
現代の企業ネットワークは、数十台の物理的および仮想デバイスの集合体であり、それぞれが特定の役割を担っています。ルーターはネットワーク間のトラフィックを制御します。スイッチは内部のデバイスを接続します。ファイアウォールは通過を許可するかどうかを決定します。侵入防止システムはリアルタイムで脅威を監視します。
以下では、最も一般的なネットワーク機器の種類、それらの分類方法、およびそれぞれに重要なセキュリティ上の影響について説明します。
ネットワークデバイスとは何ですか?
これらのデバイスのすべてが潜在的なターゲットでもあります。2025年に28%の組織がオンプレミスインフラストラクチャに対する標的型攻撃を経験したと、Netwrix Cybersecurity Trends Report 2025によると報告されています。
ネットワーク機器はトラフィックの流れを管理し、データパケットを転送し、セキュリティポリシーを適用し、ネットワークセグメント間やインターネットとの接続を可能にします。各機器の役割と悪用される可能性のある箇所を理解することは、現代の環境を管理するITやセキュリティチームにとって基礎となります。
ネットワーク機器が重要な理由
それらは攻撃対象範囲を定義します
一般的なネットワーク機器には、ルーター、スイッチ、ファイアウォール、ハブ、モデム、および無線アクセスポイントが含まれます。スイッチやルーターなどの一部の機器はデータを転送します。ファイアウォールや侵入検知システムなどの他の機器は、許可されたトラフィックを制御し、悪意のある可能性のあるトラフィックを検出します。ほとんどの現代のネットワークは、これら両方のカテゴリが連携して動作しています。
ネットワークデバイスは、コンピューターやその他の接続されたシステム間の通信に不可欠なハードウェアまたはソフトウェアのコンポーネントです。これらのデバイスはトラフィックの流れを管理し、データパケットを転送し、セキュリティを提供し、ネットワークセグメントやインターネット間の接続を可能にします。各デバイスは特定の目的を果たし、組織のITエコシステム内で情報の流れを可能にします。
ネットワーク機器は単なるIT環境の配管ではありません。セキュリティ態勢、攻撃への露出度、問題発生時の被害拡大範囲を決定するインフラです。
横方向の移動を許可または防止します
彼らは外部の脅威アクターの主要なターゲットです
ネットワークデバイスの種類
インターネットに面している、または誤って構成されたネットワークデバイスはすべて、攻撃者の潜在的な侵入口となります。 開いているポートを持つルーター、過度に許可されたファイアウォールルール、またはデフォルトの認証情報を持つ無線アクセスポイントは、すべて境界のギャップです。Netwrix Cybersecurity Trends Report 2025によると、過去12か月間に51%の組織がセキュリティチームによる専用の対応が必要な重大なセキュリティインシデントを経験しており、境界に面したネットワークデバイスがその対応の出発点となることが多いと報告されています。
リピーター
ネットワーク機器はソフトウェアを実行しており、そのソフトウェアには脆弱性があります。Cisco、Fortinet、Ivanti、Palo Alto Networksは2024年と2025年に重要なデバイスレベルのCVEを公開しました。攻撃者はパッチ適用前にこれらを悪用することが多く、多くの組織ではファームウェアの更新サイクルが脅威に大きく遅れています。使用している機器と適用されるCVEを把握することは、セキュリティ体制を維持する上で重要です。
さまざまなタイプのネットワークデバイスを理解することで、組織のネットワークインフラを最適化し、保護することができます。以下の表は、各デバイスをOSI層と主要な機能にマッピングし、その後に各タイプの詳細な内訳を示しています。
攻撃者がネットワーク内に足場を築くと、機密システムに到達するためにデバイス間を横断的に移動します。管理されたスイッチやファイアウォールを通じて適切にセグメント化されたネットワークは、その移動範囲を制限します。フラットなネットワークでワークステーションを侵害した攻撃者は環境内のすべてのサーバーにアクセスできますが、適切にセグメント化されたネットワークの攻撃者は境界にぶつかります。lateral movementとネットワーク機器がそれを可能にするか制限するかの理解は、ネットワークセキュリティ設計の中心です。
ハブ
ネットワークハブは複数のイーサネットデバイスを単一のネットワークセグメントに接続します。3つのタイプがあります:
セキュリティの観点から、リピーターはトラフィックの検査やフィルタリングを提供しません。リピーターは悪意のあるトラフィックを含め、すべてを増幅します。ネットワーク経路にリピーターがある場合、通過するものに対して保護を追加しません。
デジタル信号は距離に応じて劣化します。これを減衰と呼びます。OSIモデルの物理層(レイヤー1)で動作するリピーターは、信号を再生して損失なく遠くまで伝送できるようにします。専用のリピーターは現代のネットワークでは稀であり、スイッチやルーターがこの機能を標準動作の一部として処理します。ただし、産業環境やルーティングの複雑さを増やさずに信号を延長する必要がある長距離無線環境ではまだ使われています。
- パッシブハブ: 増幅なしでデバイスを接続し、電源を必要としません。
橋
- アクティブハブ: 受信信号を増幅してから再送信し、外部電源が必要で、実質的にリピーターとして機能します。
- インテリジェントハブ: 基本的なネットワーク管理、監視、および診断機能を追加します。
ハブは廃止されています。IEEE 802.3規格は2011年にハブを正式に廃止し、管理されたスイッチがほぼすべての最新ネットワークでハブに取って代わっています。理由は明確です。ハブは受信したデータを宛先に関係なくすべての接続ポートにブロードキャストします。そのハブ上のどのデバイスでもすべてのトラフィックを傍受できるため、パケットキャプチャは容易です。ネットワークでまだハブを使用している場合は、管理されたスイッチに置き換えることを優先すべきです。
ネットワークブリッジは、2つ以上のネットワークセグメントを接続し、それらの間のトラフィックをフィルタリングします。ハブがすべての接続デバイスにブロードキャストするのに対し、ブリッジは受信フレームの送信元MACアドレスを調べ、保持しているMACアドレステーブルに基づいて転送の判断を行い、不必要なトラフィックを減らしネットワークのパフォーマンスを向上させます。種類は2つあります:
- ソースブリッジ: 現在ほぼ廃止されているトークンリングネットワークで一般的な、異なる転送方式に依存しています。
ワイヤレスブリッジングは、ワイヤレスリンクを介して2つのネットワークセグメントを接続するもので、専用ブリッジデバイスの最も一般的な現代のユースケースです。ほとんどの現代的な環境では、管理されたスイッチがコア操作の一部としてブリッジングを処理します。
- トランスペアレントブリッジ: 受信フレームの送信元アドレスを調べてMACアドレステーブルを自動的に構築および維持します。現在使用されている標準タイプです。
スイッチ
- 未管理: 固定構成のプラグアンドプレイデバイス。リモートアクセスなし、監視なし。小規模または家庭用ネットワークにのみ適しています。
- スマート: 管理されていない状態と完全管理の中間で、基本的なウェブベースの管理機能を提供します。
スイッチは、あらゆるネットワークで最も重要なデバイスの一つです。LAN上の複数のデバイスを接続し、ハブのようにすべてのポートにブロードキャストするのではなく、受信したデータを宛先ポートに転送します。スイッチには、管理機能、OSI層、フォームファクターによって区別される複数のタイプがあります。
- 管理: ウェブインターフェース、CLI、またはSNMP経由で完全に構成可能。VLAN、ポートセキュリティ、802.1X認証、およびトラフィック監視をサポート。
- レイヤー2: データリンク層で動作し、MACアドレスを使用してLAN内のトラフィックを転送し、トラフィックを別々の衝突ドメインに分割して衝突を減らします。
- ギガビット: 1 Gbps以上のデータ転送速度をサポートします。
- レイヤー3: スイッチングとルーティングを組み合わせ、IPアドレスを使ってVLANやサブネット間のトラフィックルーティングを可能にします。
- PoE (Power over Ethernet): 1本のイーサネットケーブルでデータと電力を供給し、カメラ、VoIP電話、無線アクセスポイントによく使用されます。
- ラックマウント: データセンターやサーバールームで一般的な標準19インチサーバーラックに収まるよう設計されています。
- デスクトップ: 小規模オフィスや家庭環境に適したコンパクトスイッチ。
ルーター
- モジュラー: 将来の拡張性のためにアドオンモジュールや拡張カードをサポートします。
- スタティックルーター: 手動で設定されたルートを使用します。信頼性が高く予測可能です。小規模で安定したネットワークに最適です。
管理されたスイッチにはLayer 2、Layer 3、およびPoEのバリエーションが含まれ、ネットワーク分割の基盤となります。異なるユーザーグループ、サーバー、IoTデバイス、およびゲスト用に別々のVLANを作成することで、単一のエンドポイントが侵害された場合の攻撃者の移動範囲を制限します。ポートセキュリティは各ポートに接続できるMACアドレスを制御し、802.1Xはネットワークアクセスを許可する前にデバイス認証を要求します。
ルーターの主な役割は、ネットワーク間のトラフィックを制御することです。ルーターはIPアドレスを使用して相互接続されたデバイスを経由する経路をたどり、データパケットを目的地に転送します。ルーティングテーブルを維持し、宛先ネットワークを最適な経路にマッピングし、OSPF、RIP、BGPなどの動的ルーティングプロトコルを使用する場合は自動的に更新します。ルーティングモードは2種類あります:
ゲートウェイ
- 動的ルーター: 他のルーターと自動的に通信し、ルーティングテーブルをリアルタイムで更新します。複雑で大規模なネットワークでのフェイルオーバーと負荷分散をサポートします。
ネットワークインターフェースカード(NIC)
最新のルーターは、ファイアウォール機能、VPNエンドポイント、企業環境ではSD-WANサポートなど、追加機能をますます多く搭載しています。セキュリティの観点から、ルーターは主要な外部ターゲットです。デフォルトの認証情報、過度に許可されたアクセス制御リスト(ACL)、未パッチのファームウェアが最も一般的に悪用される経路です。ルーターはネットワークをサブネットに分割し、あらゆるセグメンテーション戦略の中心となります。
ゲートウェイは、異なるプロトコルやアーキテクチャを使用するネットワークを接続し、それらの間で変換を行います。ルーターは同じプロトコル(IP)を使用するネットワークを接続しますが、ゲートウェイは根本的に異なるシステム間の通信を可能にします。ISPを介してインターネットに接続されたLANは典型的な例であり、ゲートウェイは内部ネットワークとより広範なインターネットインフラストラクチャ間の変換を行います。
- 有線イーサネット: 物理的なケーブル接続にRJ45コネクタを使用します。
ゲートウェイは通常、トランスポート層およびセッション層(レイヤー4および5)で動作しますが、ウェブアプリケーションゲートウェイやAPIゲートウェイを含むアプリケーション層ゲートウェイはレイヤー7で動作します。ほとんどの最新の家庭用およびSMBルーターは、ルーティング機能とゲートウェイ機能を単一のデバイスに統合しています。企業環境では、特にハイブリッドおよびマルチクラウド接続のために、ゲートウェイはますますクラウド提供サービスとして登場しています。
ネットワークインターフェースカード(NIC)は、イーサネットカードまたはネットワークアダプターとも呼ばれ、デバイスをネットワークに接続し、データの送受信を管理します。サーバー、ワークステーション、プリンター、アクセスポイントなど、すべてのネットワーク接続デバイスには、物理的な拡張カードとして、またはマザーボードに直接統合されたコンポーネントとしてNICが含まれています。一般的なNICの種類は次のとおりです:
- ワイヤレス: 統合または外部アンテナを使用してWi-Fi経由で接続します。
モデム
- 光ファイバー: 高速で長距離の接続に光コネクタを使用します。
- ケーブルモデム: TVインフラ経由でデータを送信し、DSLより高速です。
- DSLモデム: 電話回線を使用します。一般的なモデムタイプの中で最も遅いです。
NICは、ネットワーク上で固有のMAC(Media Access Control)アドレスを使用して自身を識別します。セキュリティの観点から、NICファームウェアへの攻撃は新たな懸念事項となっています。NICファームウェアが侵害されると、OSレベルの下で持続し、再起動やOSの再インストール後も生き残る可能性があります。
モデム(変調・復調装置の略)は、ネットワークのデジタルデータを電話回線、ケーブルシステム、携帯電話ネットワークなどのアナログ媒体で送信可能な形式に変換し、受信した信号を再びデジタルデータに変換します。内部ネットワークがインターネットサービスプロバイダー(ISP)に接続されるポイントです。主なタイプは4種類あります:
- ワイヤレスモデム: 近くのWi-Fi信号を使用してデバイスを接続します。
- セルラーモデム: Wi-Fiや固定電話ではなく、セルラーネットワーク経由でインターネットに接続します。
ネットワークセキュリティ機器
ファイアウォール
デフォルトのユーザー名とパスワードを変更し、不要なリモート管理を無効にし、ファームウェアを最新の状態に保つことは、運用環境のあらゆるモデムにおける最低限のセキュリティ対策です。
多くの最新の導入環境では、光ファイバー接続の建物が従来のモデムの代わりに光ネットワーク端末装置(ONT)を使用しています。デフォルトの認証情報を持つ一般消費者向けモデムは、持続的で頻繁に悪用される攻撃ベクターです。
接続デバイスはデータを移動させます。セキュリティデバイスはそれを制御します。このセクションのデバイスはネットワークのアクティブ防御層を形成し、トラフィックの監視、ポリシーの適用、脅威の検出、リモートアクセスの保護を行います。機密データを扱う環境では、これらのデバイスが攻撃の成功または阻止を決定します。
ファイアウォールは、事前に定義されたセキュリティルールに基づいて、ネットワークの入出力トラフィックを監視および制御し、信頼された内部ネットワークと信頼されていない外部ネットワークの間に障壁を設けます。LAN、WAN、DMZなど複数のゾーンを接続し、それらの間を移動するトラフィックにセキュリティポリシーを適用します。ファイアウォールは3つの世代を経て進化してきました:
- ステートフルインスペクション: アクティブな接続の状態を追跡し、正当な戻りトラフィックと不正な受信パケットを区別します。
ワイヤレスアクセスポイント(WAP)
- パケットフィルタリング: IPアドレス、ポート番号、プロトコルごとに個別のパケットを検査します。高速ですがステートレスです。パケットが正当な進行中の接続に属しているかどうかを追跡できません。
ファイアウォールはクラウド提供サービス(Firewall-as-a-Service)としても展開可能であり、分散環境でますます一般的なモデルです。過度に許可されたルール、未使用のポートの開放、インターネットにさらされた管理インターフェースなど、誤設定されたファイアウォールはデータ漏洩の最も一般的な原因の一つです。
- 次世代ファイアウォール(NGFW): トラフィックフィルタリングを超え、ディープパケットインスペクション、統合侵入防止、アプリケーション認識、AI支援の脅威検出を含みます。NGFWはポート番号ではなく動作によってアプリケーションを識別し、攻撃者が一般的なポートを使って悪意のあるトラフィックを隠す場合に重要です。
ワイヤレスアクセスポイント(WAP)は、内蔵アンテナと送信機を使用して、ワイヤレスデバイスと有線ネットワーク間の接続ポイントを提供します。WAPには主に3つの展開モデルがあります:
- コントローラーベース: 中央の無線LANコントローラーが複数のWAPを管理し、集中ポリシー、ローミングサポート、統合監視を可能にします。企業環境の標準です。
- 自律型(スタンドアロン): 各WAPは独立して設定および管理されます。アクセスポイントの数が限られた小規模ネットワークに適しています。
WAPは重大なセキュリティ上の影響をもたらします。主なリスクは、デフォルトのSSIDやパスワードが変更されていないこと、弱い暗号化(WPA2対WPA3)、従業員や攻撃者によって設置された不正なアクセスポイントです。
- クラウド管理: 設定と監視はクラウドプラットフォームを通じて行われます。複数の拠点にまたがるアクセスポイントを管理する分散型組織に適しています。
エンタープライズWAPは802.1X認証をサポートしており、接続デバイスはアクセス前にRADIUSサーバーで認証する必要があります。コンシューマーグレードのWAPはこれをほとんどサポートしておらず、機密データを扱う環境には適していません。
侵入検知および防止システム(IDPS)
2つのコンポーネントは連携して動作します。侵入検知システム(IDS)は疑わしいトラフィックを検出して警告し、侵入防止システム(IPS)は被害が発生する前に悪意のあるパケットを積極的に破棄またはセッションを終了します。最新のIDPSソリューションは2つの検出方法に依存しています。
- 行動分析: 設定された基準から逸脱するトラフィックを検出し、しばしばAIを使って見逃された脅威のシグネチャを捕捉します。
VPN機器
侵入検知および防止システム(IDPS)は、ネットワークトラフィックを監視して疑わしい活動を検出し、潜在的な脅威を特定して、それらをブロックまたは封じ込めるための措置を取ります。
- シグネチャベースの検出: 既知の攻撃パターンのデータベースとトラフィックを照合します。
- サイト間VPN: 例えば支社を本社に暗号化トンネルで接続するなど、ネットワーク全体を接続します。
- リモートアクセスVPN: 個々のユーザーがネットワーク外から安全に接続できるようにします。リモートワーカーの標準モデルです。
IDPSの機能は一般的にNGFWおよびUnified Threat Management(UTM)機器に統合されており、ネットワーク全体の脅威を統合的に表示します。SIEMプラットフォームとの統合により、IDPSアラートが集中ログ記録およびインシデント対応ワークフローに連携され、 ネットワーク機器の継続的な監視 がその対応サイクルを効果的にします。
VPNアプライアンスは、パブリックネットワーク上に暗号化されたトンネルを作成し、リモートユーザーや支店が企業ネットワークに安全に接続できるようにします。接続は、VPNサーバー(専用アプライアンスまたはVPN機能を持つファイアウォールが多い)と、接続デバイス上のVPNクライアントアプリケーションで構成されます。VPNアプライアンスは主に2つの展開モデルをサポートします。
VPNファームウェアの脆弱性は、近年最も悪用されている攻撃カテゴリの一つとなっています。攻撃者はIvanti、Pulse Secure、Cisco、Palo Alto NetworksのVPN製品における重大なCVEを、公開後数日以内に積極的に悪用しています。VPNファームウェアを最新の状態に保ち、認証ログを監視して異常なアクセス試行を検出することは必須の対策です。
設定のずれと誤設定
ネットワーク機器管理における一般的な課題
リモートアクセスセキュリティのために、リモートアクセスセキュリティの環境でZero Trustに向かう中、Zero Trust Network Access(ZTNA)が新たな後継者として登場しています。VPNは認証後に広範なネットワークアクセスを許可しますが、ZTNAはユーザーが許可された特定のリソースへのアクセスのみを許可し、アカウントが侵害された場合の影響範囲を大幅に減らします。
現代のネットワークは数十台から数百台の相互接続されたデバイスで構成されており、複数の要因がそのセキュリティを脅かす可能性があります。以下の課題はハードウェアの故障や換気の問題ではありません。実際の攻撃を可能にするセキュリティ上のギャップです。
古いファームウェアと未修正の脆弱性
ネットワーク機器は、セキュリティよりも設定の容易さを優先するデフォルト構成で出荷されます。デフォルトの認証情報、開かれた管理インターフェース、および過度に許容的なファイアウォールルールが一般的な出発点であり、チームが展開前に積極的に機器を強化しない場合、これらの設定はそのまま残ることがよくあります。時間の経過とともに、段階的な変更が機器全体に蓄積され、ネットワークの実際の状態が文書化されたベースラインから逸脱します。これが構成のドリフトです。
不正アクセスと権限の悪用
Netwrix サイバーセキュリティトレンドレポート2025によると、保険加入組織の54%が補償条件としてパッチ管理のコントロールを維持する必要があります。ファームウェア更新のペースを確立し、環境内のすべてのデバイスモデルのCVEを追跡し、サーバーやエンドポイントと同様にネットワークデバイスにも同じパッチ適用の規律を適用することで、リスクを大幅に減らせます。
誤設定された単一のファイアウォールルールが内部システムをインターネットにさらす可能性があります。デフォルトの資格情報を持つスイッチは、攻撃者にネットワークセグメンテーションの管理権限を与えます。SMBのようなサービスプロトコルをネットワークセグメント間でアクセス可能にしておくことは、その露出をさらに拡大します。継続的な監視と自動構成監査が最も効果的な防御策です。検出できなければ修正できません。
ネットワーク機器のファームウェアには脆弱性があり、攻撃者はCVEの公開を注意深く追跡しています。脆弱性が公開されてから組織がパッチを適用するまでの間は、悪用が活発に行われる期間です。VPN機器、ルーター、ファイアウォールはファームウェア悪用の対象として最も狙われやすいデバイスカテゴリです。2024年および2025年の多くの重大なネットワーク侵害は、パッチ未適用の境界機器から始まりました。
ネットワーク機器のセキュリティに関するベストプラクティス
展開前にすべてのデバイス構成を強化する
ネットワーク機器は特権アカウントを通じて管理されており、これらは高価値のターゲットです。共有された管理者資格情報、回転されないアカウント、および広範なネットワークからアクセス可能な管理インターフェースは、すべて不正アクセスのリスクを高めます。コアスイッチやルーターへの管理者アクセスを得た攻撃者は、ネットワークのセグメンテーションを再構成したり、トラフィックを傍受したり、セキュリティ制御を完全に無効化したりできます。
ネットワーク機器の種類を理解することが基礎です。それらを保護することが、実際の攻撃に対してネットワークが耐えられるかを決定します。以下の対策はすべての機器タイプに適用され、防御可能なネットワークインフラの基盤となります。
ユーザーアカウントに適用されるのと同じ原則がデバイス管理にも適用されます。最小権限、共有資格情報の禁止、すべての管理インターフェースでのMFA。TACACS+およびRADIUSはネットワークデバイス管理のための集中認証を提供し、すべての管理セッションが記録され、個別のアカウントに紐づけられることを保証します。ネットワークデバイスでの不正な権限使用は、環境内での横移動を可能にする主要な経路の一つです。
VLANでネットワークをセグメント化する
ファームウェアを最新の状態に保つ
ネットワーク機器のデフォルト設定は、セキュリティよりも使いやすさを優先します。機器を本番環境に投入する前に、デフォルトの認証情報を変更し、未使用のサービスやポートを無効化し、管理プロトコルを安全でないオプション(Telnet、HTTP)から暗号化されたオプション(SSH、HTTPS)に切り替えてください。特定の機器モデルに対してCIS Benchmarkの強化ガイドラインを適用します。ほとんどの主要ベンダーがこれを無料で提供しています。デフォルト設定のまま展開された機器は、導入初日からリスクとなります。
最小権限の管理者アクセスを強制する
デバイスのアクティビティを継続的に監視する
定期的なセキュリティ評価を実施する
ネットワークセグメンテーションは、攻撃者が足掛かりを得た後に移動できる範囲を制限します。管理されたスイッチを使用して、ユーザーのワークステーション、サーバー、IoTデバイス、ゲストアクセスなど、異なる環境ごとに別々のVLANを作成してください。各環境は独自のセグメントに存在し、境界を越えた通信を制御する明確なルールが必要です。ネットワークセキュリティのベストプラクティスガイドではセグメンテーションの実装について詳しく説明しています。セグメンテーションは、侵害の影響範囲を制限する最も効果的な単一の対策です。
ネットワーク機器のファームウェアは、サーバーOSのパッチと同様に扱ってください。スキップすると重大な影響があるセキュリティ上重要な更新サイクルです。環境内のすべての機器モデルについてベンダーのセキュリティアドバイザリを購読し、各CVEの深刻度を反映したパッチSLAを設定しましょう。ルーター、ファイアウォール、VPNアプライアンスなど、インターネットに面した機器の重大な脆弱性は緊急パッチが必要です。ベンダーからのファームウェア更新が終了した機器はリスクを軽減できないため、交換すべきです。
すべてのネットワーク機器には、個別で役割に適した管理者アカウントを設定する必要があります。共有資格情報に頼らないでください。最小権限の原則がここに直接適用されます:各アカウントは、その役割に必要な権限のみを持ち、それ以上は持ちません。集中認証にはTACACS+またはRADIUSを使用し、すべての管理セッションが記録され特定のユーザーに紐づけられるようにします。特にインターネットに接続されている機器の管理インターフェースにはMFAを適用してください。重要なインフラの高権限操作には、ジャストインタイムアクセスモデルが資格情報の誤用可能な時間を制限します。
Netwrix Auditor for Network Devicesがネットワークデバイスのセキュリティを支援する方法
ネットワーク機器の設定変更、認証イベント、トラフィック異常はすべて集中ログに送られるべきです。不正なファイアウォールルールの変更、ルーター管理インターフェースでのログイン失敗、スイッチからのアウトバウンドトラフィックの急増は、調査が必要なサインです。効果的なネットワーク監視は、機器のログを実用的なセキュリティインテリジェンスに変換し、侵害と検知の間の時間を短縮します。
自動化された構成変更の監査
リモートおよび疑わしいアクセスの追跡
構成のずれ、不正アクセス、未パッチのファームウェアに対処する方法を知ることは一つの問題です。環境内のすべてのルーター、スイッチ、ファイアウォールで一貫して実行することは別の問題です。Netwrix Auditor for Network Devicesは、Cisco、Fortinet、Palo Alto、SonicWall、Juniper、Cisco Meraki、HPE Aruba、Pulse Connect Secureのデバイス全体で単一の可視性ソースを提供し、そのギャップを埋めます。
ネットワーク機器が安全であると想定しないでください。各機器の稼働中の設定を承認済みのベースラインと比較する定期的な設定監査により、侵害になる前にずれを検出します。ネットワークインフラを対象としたペネトレーションテストは、セグメンテーション、フィルタリングルール、およびアクセス制御が現実的な攻撃条件下でどのように機能するかを明らかにします。 CIS Control 13 は、このガイドのデバイスセキュリティコントロールに直接対応するネットワーク監視と防御の詳細なフレームワークを提供します。
Cisco、Fortinet、HP、Juniper、SonicWALLに対応するワンプラットフォーム
予期しないアカウント、場所、時間からのログインやアクセス試行を検出します。誰かが午前2時に見慣れないIPアドレスからコアスイッチにアクセスしたり、管理者権限のないアカウントがルーターの管理インターフェースに認証した場合、事後のインシデント対応ではなく即座に把握できます。
監視対象デバイスのすべての構成変更は自動的に記録され、変更を行ったアカウントに紐付けられます。数週間後の定期監査でずれたファイアウォールルールを発見する代わりに、変更が発生した時点で通知を受け、誰がいつ何を変更したかの明確な記録を得られます。これにより、構成のずれは定期的な清掃作業からリアルタイムで検知するものに変わります。
マルチベンダー環境は通常、それぞれ独自のログ形式とアラートの特徴を持つ複数のコンソールを意味します。8つのベンダーすべての活動を1つのプラットフォームに統合することで、チームは何が変更され、誰が変更したかを確認するために8か所のログをつなぎ合わせる必要がなくなります。
デモをリクエストして、Netwrixがネットワークデバイスの構成を監査し、不正な変更を検出し、ネットワークインフラ全体の継続的な可視性を維持する方法をご覧ください。
ネットワーク機器に関するよくある質問
共有する
もっと詳しく
著者について

Dirk Schrader
セキュリティ リサーチの VP
Dirk Schrader は Netwrix の Resident CISO (EMEA) であり、セキュリティ リサーチの VP です。CISSP (ISC²) および CISM (ISACA) の資格を持つ、IT セキュリティ分野で 25 年のベテランとして、サイバー脅威に取り組むための現代的なアプローチであるサイバー レジリエンスの推進に取り組んでいます。Dirk はキャリアの初期に技術およびサポートの役割からスタートし、その後、大規模な多国籍企業から小さなスタートアップまでで、営業、マーケティング、プロダクト マネジメントのポジションへと移行しながら、世界中のサイバーセキュリティ プロジェクトに携わってきました。彼はサイバー レジリエンスを実現するために、変更管理と脆弱性管理に取り組む必要性について、多数の記事を発表しています。