
Windows 보안의 기본은 간단합니다. 파일이나 폴더 같은 네트워크 리소스에 접근하려면 적절한 권한이 필요합니다. 하지만 구현은 더 복잡합니다. Windows 운영 체제에는 두 가지 유형의 권한이 있기 때문입니다. 파일 시스템 수준에서 작동하는 NTFS 권한과, 공유 리소스에 대한 네트워크 액세스를 제어하는 공유 권한입니다.
이 글에서는 NTFS 권한과 공유 권한을 비교해, 각 권한 유형이 무엇을 할 수 있는지, 어떻게 다른지, 그리고 NTFS 권한과 공유 권한을 함께 사용해 모든 Windows 머신 전반에 걸쳐 최소 권한의 원칙 을 적용하는 방법을 살펴봅니다.
NTFS 권한 관리 모범 사례
더 알아보기NTFS란?
NTFS(New Technology File System)는 Microsoft Windows NT 및 이후 운영체제의 표준 파일 시스템으로, File Allocation Table(FAT)이라는 기존 파일 시스템을 대체합니다. 하지만 FAT(특히 FAT32)는 여전히 사용되며, 특히 이동식 저장 장치에서 많이 사용됩니다.
NTFS는 디스크의 모든 파일과 디렉터리를 추적하는 Master File Table(MFT)를 통해 효율적인 저장 및 검색을 지원합니다. 이러한 구조를 통해 NTFS는 빠른 액세스 시간을 유지하면서도 대량의 데이터를 효과적으로 관리할 수 있습니다. 또한 파일 크기 지원 기능은 오늘날의 현대적인 애플리케이션과 미디어 저장 요구를 처리할 수 있습니다. 보안 측면에서 NTFS는 파일 및 폴더 수준 모두에서 암호화를 지원하며, 관리자가 파일과 폴더에 대해 자세한 권한을 설정할 수 있도록 해줍니다.
NTFS 권한이란?
NTFS 권한은 액세스를 관리하는 데 사용됩니다 NTFS 파일 시스템에 저장된 데이터에 대한 액세스를 제어합니다. NTFS 공유 권한의 주요 장점은 로컬 사용자와 네트워크 사용자 모두에게 영향을 미치며, 사용자가 연결하는 위치와 무관하게 Windows 로그온 시 개인 사용자에게 부여된 권한을 기반으로 한다는 점입니다.
기본 NTFS 권한과 고급 NTFS 권한이 모두 있습니다. 각 권한을 허용(Allow) 또는 거부(Deny)로 설정하여 NTFS 개체에 대한 액세스를 제어할 수 있습니다. 다음은 기본적인 액세스 권한 유형입니다:
- 전체 제어 — 사용자는 파일과 디렉터리를 추가, 수정, 이동, 삭제할 수 있으며, 해당 속성도 변경할 수 있습니다. 또한 사용자는 모든 파일과 하위 디렉터리에 대한 권한 설정을 변경할 수 있습니다.
- 수정 — 사용자는 디렉터리에 파일을 추가하거나 디렉터리에서 파일을 삭제하는 것, 또는 파일에 파일 속성을 추가하거나 파일에서 파일 속성을 삭제하는 것을 포함하여, 파일과 파일 속성을 보고 수정할 수 있습니다.
- 읽기 및 실행 — 사용자는 스크립트를 포함한 실행 파일을 실행할 수 있습니다.
- 읽기 — 사용자는 파일, 파일 속성 및 디렉터리를 볼 수 있습니다.
- 쓰기 — 사용자는 파일에 쓰기 및 디렉터리에 파일을 추가할 수 있습니다.
NTFS 권한 설정 방법(단계별 안내)
- 공유 폴더를 마우스 오른쪽 버튼으로 클릭하세요.
- 보안 탭을 열고 편집 아래와 같이 클릭합니다.

- 클릭 추가. 그런 다음 원하는 그룹을 선택합니다 (HR Personnel 아래 예시에서는), 그리고 아래에 표시된 것처럼 허용(Allow) 및 거부(Deny) 확인란을 사용하여 원하는 권한을 할당하세요.
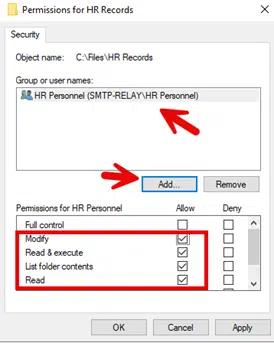
- 클릭 적용 하여 권한을 적용합니다.
공유 권한이란 무엇인가요?
공유 권한은 중앙에서 호스팅되는 파일 서버에 있는 공유 폴더와 같이, 네트워크를 통해 공유되는 폴더에 대한 액세스를 관리합니다. 공유 권한은 로컬로 로그인하는 사용자에게는 적용되지 않습니다. 공유 권한은 공유에 포함된 모든 파일과 폴더에 적용됩니다. 즉, 공유 내의 하위 폴더나 개체에 대한 액세스를 세밀하게 제어할 수 없습니다. 공유 폴더에 액세스하도록 허용할 사용자 수를 지정할 수 있습니다. 공유 폴더 권한은 NTFS, FAT, FAT32 파일 시스템과 함께 사용할 수 있습니다.
공유 권한에는 세 가지 유형이 있습니다:
- 읽기 — 사용자는 파일 및 하위 폴더 이름을 볼 수 있고, 파일의 데이터를 읽으며, 프로그램을 실행할 수 있습니다. 기본적으로 Everyone 그룹에 읽기 권한이 할당됩니다.
- 변경 — 사용자는 읽기 권한에서 허용되는 모든 작업을 수행할 수 있을 뿐만 아니라 파일 및 하위 폴더를 추가하고, 파일의 데이터를 변경하며, 하위 폴더와 파일을 삭제할 수도 있습니다. 이 권한은 기본적으로 할당되지 않습니다.
- 전체 제어 — 사용자는 읽기 및 변경 권한에서 허용되는 모든 작업을 수행할 수 있으며, NTFS 파일과 폴더에 대해서만 권한을 변경할 수도 있습니다. 기본적으로 Administrators 그룹에는 전체 제어 권한이 부여됩니다.
공유 권한 설정 방법(단계별 가이드)
- 공유 폴더를 마우스 오른쪽 버튼으로 클릭합니다.
- 클릭 속성.
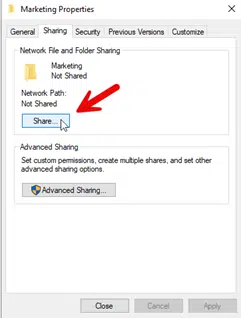
- 공유(Sharing) 탭을 열고 Share 버튼을 클릭하여 폴더를 공유합니다:
- 폴더를 공유할 그룹을 선택하고 아래와 같이 공유 권한을 지정합니다:
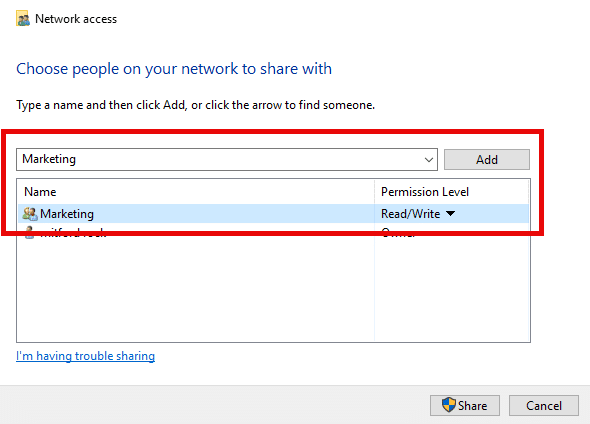
- 오른쪽 아래에 있는 Share 버튼을 클릭하세요.
- 폴더를 공유하면 고급 옵션을 설정합니다. 먼저 Advanced Sharing 을 클릭합니다:
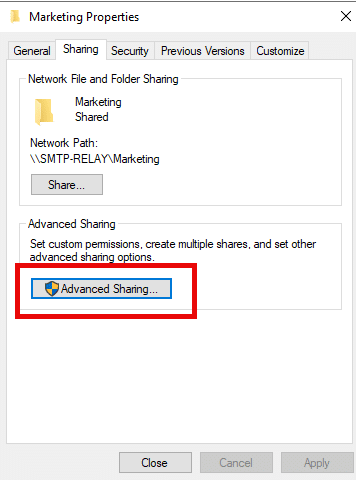
그런 다음 Permissions 버튼을 클릭합니다. 팝업 창에서 아래와 같이 사용자 또는 그룹을 선택하고 원하는 권한을 지정합니다. 그런 다음 OK 를 클릭하여 할당을 완료합니다.

NTFS 권한과 공유 권한의 주요 차이점
공유 권한과 NTFS 권한 의 차이를 이해하는 것은 Windows 환경에서 파일과 폴더에 대한 액세스를 올바르게 관리하는 데 필수입니다. 두 항목의 주요 차이점은 다음과 같습니다:
Feature | Share Permissions | NTFS Permissions |
|---|---|---|
|
Ease of Management |
Easy to apple and manage |
More granular control of folder and contents |
|
File System Compatibility |
Works with both NTFS and FAT or FAT32 file systems |
Available for NTFS file systems only |
|
Connection Restrictions |
Can limit concurrent connections |
Cannot limit connections |
|
Configuration Location |
Advanced Sharing > Permissions |
File/Folder Properties > Security tab |
|
Scope of Access Control |
Regulates remote network access only |
Secures both local and remote access |
|
Local Access Impact |
Does not affect local access |
Controls local and remote access |
|
Security Coverage |
Limited to networked environments |
Secures both local and remote access |
|
Complementary Use |
Requires NTFS permissions for full protection |
Functions independently but enhances overall security |
NTFS 권한과 공유 권한은 어떻게 상호 작용하나요
NTFS 권한과 공유 권한을 모두 사용하는 경우, 두 권한이 겹치면 어떻게 될까요? 예를 들어 폴더에 공유 권한은 전체 제어(Full Control)로 설정되어 있지만 NTFS 권한은 읽기(Read)만 설정되어 있다면, 최종 결과는 무엇이 될까요?
NTFS 권한과 공유 권한을 동시에 사용하는 경우에는 항상 가장 제한이 큰 권한이 우선 적용됩니다. 예를 들어 Everyone 그룹에 대한 공유 폴더 권한이 읽기(Read)로 설정되고 NTFS 권한이 수정(Modify)으로 설정되어 있다면, 공유 권한이 더 제한적이므로 공유 권한이 적용됩니다. 즉 사용자는 공유 드라이브의 파일을 변경할 수 없습니다.
일반적으로 공유 권한은 더 상위 수준에서 설정하고, 특정 접근 제어를 적용하려면 NTFS 권한을 사용하는 것이 권장됩니다. 예를 들어, 협업 환경에서 팀이 파일에 자주 접근해야 하는 공유 폴더를 생각해 보겠습니다. 사용자 그룹에 대해 공유 권한을 "전체 제어(Full Control)"로 설정하면, 사용자가 네트워크를 통해 공유 폴더에 연결할 때 접근 문제를 겪지 않고 파일을 손쉽게 생성, 수정, 삭제할 수 있습니다. 하지만 해당 공유 폴더 안에 있는 민감한 데이터를 보호하려면, 특정 파일이나 하위 폴더에 대한 접근을 제한하는 더 엄격한 NTFS 권한을 적용할 수 있습니다. 이 방식은 사용자가 공유 폴더의 대부분 콘텐츠와 자유롭게 상호작용할 수 있으면서도, 민감한 정보는 더 강력한 NTFS 제어로 여전히 보호되도록 합니다.
Netwrix Identity Manager
권한 관리 모범 사례
다음은 권한을 효과적이고 안전하게 관리하기 위한 몇 가지 모범 사례입니다:
- 정말로 꼭 필요한 경우가 아니라면 개별 사용자보다 그룹에 권한을 항상 할당하세요. 개별 사용자 계정에 권한을 할당하면 복잡하고 관리하기 어려운 권한 구조가 될 수 있습니다. 예를 들어 사용자가 삭제되면, 해당 사용자를 위한 권한 항목이 Access Control List (ACL)에 고아(오르판) SIDs로 남아 시스템을 어지럽히고 권한 관리를 복잡하게 만들 수 있습니다.
- 최소 권한 원칙을 적용하세요 (PoLP): 사용자에게 필요한 권한만 부여하고 그 이상은 주지 마세요. 예를 들어, 사용자가 폴더 내 정보를 읽어야 하지만 파일을 삭제, 생성 또는 변경할 정당한 필요가 전혀 없다면 읽기 권한만 갖도록 설정하세요.
- 사용자 계정이 아니라 그룹에 권한을 할당하세요: 그룹에 권한을 할당하면 공유 리소스의 관리를 더 쉽게 할 수 있습니다. 사용자의 역할이 변경되면, 해당 사용자를 새로 필요한 그룹에 추가하고 더 이상 관련이 없는 그룹에서는 제거하기만 하면 됩니다.
- 로컬 사용자에는 NTFS 권한만 사용하세요: 공유 권한은 네트워크를 통해 공유 리소스에 액세스하는 사용자에게만 적용되며, 로컬로 로그인하는 사용자에게는 적용되지 않습니다.
- 동일한 보안 요구사항이 있는 개체를 같은 폴더에 배치하세요: 예를 들어 한 부서의 사용자가 여러 폴더에 대해 읽기 권한이 필요하다면, 각 폴더를 개별적으로 공유하기보다 해당 폴더들을 같은 상위 폴더에 저장하고 그 상위 폴더를 공유하세요.
- Everyone 및 Administrators 그룹을 현명하게 관리하세요: Everyone 그룹은 공개 자료 또는 중요하지 않은 리소스로만 제한하고, 중요 시스템이나 데이터에 대한 액세스 권한을 부여하지 마세요. Administrators 그룹의 구성원은 최소한으로 유지하고, 일상 계정에 관리자 권한을 부여하기보다는 관리 작업용 별도 계정을 사용하세요.
- 중첩 권한 충돌을 피하기: 폴더 구조에서 가능한 한 최상위 수준에 권한을 설정하고, 의도치 않은 상속을 방지하기 위해 깊게 중첩된 그룹이나 폴더 구조의 사용을 제한하세요. 명시적 거부를 신중하게(필요할 때만) 사용하여 권한 상속이 깨지는 것을 피하십시오.
- 권한 관리 및 감사를 위한 도구를 사용하기: 감사 도구를 활용해 누가 무엇에 언제 접근 권한을 받았고, 권한이 언제 변경되었는지에 대한 보고서를 생성하고, 예상치 못한 권한 변경 및 액세스 시도에 대해 알림을 구성하세요.
- 권한 전략과 프로세스를 문서화하고 설명하기: NTFS 및 공유 권한을 ad-hoc 방식으로 처리하면 불필요한 복잡성과 보안 취약점이 생길 수 있습니다. 가장 좋은 방법은 권한에 대한 철학과 전략을 미리 정의하고, 권한을 부여·모니터링·제거하는 검증된 프로세스를 빈번하고 정기적으로 결합하는 것입니다.
권한 문제 해결
손상된 권한 진단 및 수정
권한이 깨지는 현상은 잘못된 구성으로 인해 사용자가 사용이 허가된 리소스에 접근하지 못하거나, 의도치 않은 영역에 접근하게 될 때 발생합니다. 이러한 문제를 식별하고 해결하려면:
- 도구 또는 운영 체제 기능을 사용해 특정 리소스에 대한 사용자 또는 그룹의 유효 권한을 확인하세요.
- 권한 항목에 알 수 없거나 해석되지 않은 SID(보안 식별자)가 있는지 확인하고 제거하세요. 이는 고아 계정을 의미할 수 있습니다.
- 소유권은 다른 권한을 재정의할 수 있으므로, 리소스를 올바른 사용자 또는 그룹이 소유하도록 보장하세요. 관리자라면 파일 또는 폴더의 소유권을 가져온 뒤 권한을 재설정해야 할 수 있습니다.
- 중요한 그룹의 경우 상속에만 의존하기보다는 필요한 권한을 명시적으로 할당하는 방안을 고려하세요.
중첩 공유 권한 충돌 해결
중첩으로 인해 상호 겹치거나 상속된 권한이 예상치 못한 액세스 문제나 충돌을 일으킬 수 있습니다. 이러한 문제를 해결하려면:
- 공유 권한과 NTFS 권한을 함께 확인하여 실제 적용 권한을 검토하되, 가장 제한적인 권한이 우선 적용된다는 점을 기억하세요.
- 가능한 경우 중첩 공유 사용을 피하세요. 중첩 공유는 혼란스러운 권한 시나리오를 만들 수 있습니다.
- 수준 간에 상속되는 권한을 매핑하여 권한 계층 구조를 추적하면, 권한 흐름을 이해하고 충돌을 식별하는 데 도움이 됩니다.
- 계층 구조에서 더 위에 있는 Allow 권한을 무시할 수 있으므로 어떤 수준에서도 Deny 권한이 있는지 확인하세요.
권한 상속을 효과적으로 사용하는 방법
상위 개체에서 권한을 상속하도록 리소스를 설정하면 관리가 간소화됩니다. 하지만 권한 상속이 어떻게 작동하는지 반드시 이해해야 합니다. 상위 폴더에서 상속된 권한이 하위 폴더에 직접 할당된 명시적 권한을 덮어써서, 의도한 것보다 더 넓은 범위의 액세스가 제공될 수 있기 때문입니다. 다음 모범 사례가 도움이 될 수 있습니다:
- 상속된 설정이 조직의 정책과 일치하는지 주기적으로 검토하세요.
- 폴더 권한을 수정할 때 모든 하위 폴더와 파일을 업데이트하려면 다음 이 개체에서 상속 가능한 권한 항목으로 모든 하위 개체 권한 항목을 바꾸기 옵션을 사용하세요.
- 상속을 끊을 때는 주의하세요. 예상치 못한 액세스 문제가 발생할 수 있습니다. 꼭 필요한 경우에만 상속을 비활성화하고, 그로 인한 영향을 충분히 이해하고 있는지 확인하세요.
NTFS vs. 공유 권한: 올바른 전략 선택
대부분의 상황에서는 NTFS 권한이 파일 시스템 자체에 연결되어 있으므로 가장 좋은 선택이 됩니다. 사용자가 로그인한 Windows 머신에서 리소스를 직접 액세스해야 하는 경우에는 파일 공유 권한이 로컬 액세스를 제한하지 않기 때문에 NTFS만 선택할 수 있습니다. 또한 NTFS 권한은 공유 폴더 내의 파일 및 하위 폴더에 대해 더 세밀한 제어를 제공하며, 특정 파일이나 하위 폴더에 대해 여러 사용자 또는 그룹별로 서로 다른 권한을 설정해야 할 때 더 복잡한 권한 구조를 수용할 수 있습니다.
Windows 공유 권한이 더 적합한 경우도 있습니다. 특히 FAT32로 분할된 드라이브의 경우에는 NTFS 권한을 사용할 수 없습니다. 또한 공유 권한을 사용하면 공유 폴더에 동시에 액세스할 수 있는 원격 사용자의 수를 제한할 수 있습니다. 공유 권한은 네트워크를 통해서만 리소스에 액세스하는 소규모 사무실 환경에서도 적합할 수 있으며, 환경을 관리할 전담 관리자가 없는 경우에도 도움이 됩니다.
하지만 NTFS 권한과 공유 권한을 함께 사용하면 가장 좋은 결과를 얻을 수 있습니다. 가장 제한적인 권한이 항상 우선 적용된다는 점을 기억하세요. 공유 권한은 넓게 설정하고, 세부 액세스 제어에는 NTFS 권한을 사용하세요. 간단한 기준으로는 관리자는 공유 권한을 Full Control로, 도메인 사용자는 Change로 설정하고, 더 세밀한 제어가 필요할 때는 NTFS 권한을 사용하는 것입니다.
권한 관리 자동화
권한을 수동으로 관리하는 작업은 번거롭고 시간이 많이 소요될 수 있으며, 보안을 위협할 수 있는 사람의 실수에 취약합니다. 자동화는 보안을 강화하고 행정 업무 부담을 줄일 수 있습니다.
역할 기반 액세스 제어(RBAC)와 자동화 도구
With RBAC, 액세스 권한은 개별 사용자에게가 아니라 역할에 부여되고, 이후 각 사용자는 직무 기능에 따라 적절한 역할 또는 역할들에 할당됩니다. 새로운 애플리케이션이나 데이터베이스를 도입하는 등 역할의 필요가 바뀌면, 해당 역할에 적절한 새 권한이 부여되며 그 역할을 가진 모든 사용자는 자동으로 그 권한을 상속받습니다. 특정 사용자의 업무가 변경되면, 역할 할당을 변경하는 것만으로 해당 사용자의 권한을 쉽게 업데이트할 수 있습니다.
사용자 액세스와 권한을 관리하는 기본 도구 중 하나는 Active Directory (AD)입니다. AD는 계정 생성 과정을 간소화하고, 그룹 기반 권한 할당을 가능하게 하며, 수많은 타사 애플리케이션과 원활하게 통합되는 사용자 템플릿을 제공합니다. 또한 시장에는 훌륭한 타사 도구들도 있습니다. 예를 들어 SolarWinds Access Rights Manager (ARM)와 Lepide는 사용자 프로비저닝을 자동화하는 데 도움이 될 수 있으며, Netwrix Identity Manager 는 사용자 역할에 따라 리소스에 대한 적절한 액세스 권한이 제공되도록 신원 수명주기 관리, 액세스 인증, 감사 보고를 제공합니다
결론
공유 권한과 NTFS 권한의 차이를 정확히 이해하는 것은 Windows 환경에서 최소 권한 원칙을 적용하는 데 필수적입니다. 권한 상속을 활용하고, 역할 기반 액세스 제어를 적용하며, 고급 자동화 도구를 사용하면 관리자로서 액세스 관리를 훨씬 더 쉽게 할 수 있습니다. 이 가이드에 제시된 모범 사례를 적용하고 적절한 도구에 투자함으로써 효과적인 권한 관리를 보장하고 더 강력한 사이버 보안을 구축할 수 있습니다.
FAQ
공유 권한과 NTFS 권한의 차이는 무엇인가요?
공유 권한과 NTFS 권한은 Windows 보안에서 서로 다른 역할을 수행하지만 상호 보완적인 관계입니다.
- 공유 권한 공유 리소스에 대한 네트워크 액세스만 제어합니다. 이러한 권한은 파일 및 폴더에 대한 로컬 액세스에는 영향을 주지 않습니다. 기본 수준은 세 가지입니다: 읽기, 변경, 전체 제어.
- NTFS 권한 로컬 및 네트워크 액세스 모두를 포괄적으로 보호하며, 6가지 세분화된 권한 수준이 있습니다: 읽기, 쓰기, 폴더 내용 나열, 읽기 및 실행, 수정, 전체 제어. NTFS 권한은 NTFS 볼륨의 모든 파일과 폴더에 적용되고, 상속 및 특수 권한을 지원하며, 파일 암호화를 가능하게 합니다.
NTFS 권한과 공유 권한 중 무엇이 우선 적용되나요?
NTFS 권한과 공유 권한이 모두 있는 경우, Windows는 가장 제한적인 권한을 적용합니다. 예를 들어, 공유 권한은 전체 제어를 허용하지만 NTFS에서 읽기로 제한하는 경우 사용자는 읽기 권한만 갖게 됩니다.
공유 권한과 NTFS 권한을 함께 적용하면 어떻게 되나요?
공유 권한과 NTFS 권한을 함께 사용하면, 항상 가장 제한이 큰 권한이 적용됩니다. 이는 공유 권한이든 NTFS 권한이든 관계없이 사용자가 가장 제한된 권한 수준을 초과할 수 없도록 하여 추가적인 보안 계층을 제공합니다.
NTFS 권한의 목적은 무엇인가요?
NTFS 권한의 핵심 목적은 리소스에 로컬로 액세스하든 네트워크를 통해 액세스하든 일관된 최소 권한(least-privilege) 기반 접근 제어를 가능하게 하는 것입니다. 또한 다음과 같은 기능을 제공합니다:
- 폴더 계층 구조를 통한 상속 지원
- 공유 폴더 및 해당 콘텐츠에 대한 세밀한 제어 제공
- 파일 및 폴더 암호화를 허용합니다
- 액세스 시도에 대한 감사(로깅)를 활성화합니다
NTFS 권한이 공유 권한을 재정의(우선)하나요?
기본적으로 NTFS 권한은 공유 권한을 재정의하지 않습니다. 다만 네트워크를 통해 리소스에 접근하는 경우, 공유 권한은 활성화된 NTFS 권한보다 더 높은 수준의 액세스를 부여할 수 없습니다. 두 권한 유형이 모두 활성화되어 있을 때는 가장 제한적인 권한이 우선 적용됩니다.
공유에 대해 공유 권한과 NTFS 권한을 함께 적용하면 어떻게 되나요?
공유 리소스에서 공유 권한과 NTFS 권한을 함께 적용할 때는 가장 제한적인 권한이 우선 적용됩니다. 공유 권한은 로컬 액세스에는 적용되지 않지만, 네트워크 액세스에는 공유 권한과 NTFS 권한을 모두 적용할 수 있습니다. 예를 들어 공유 권한이 전체 제어(Full Control)이고 NTFS 권한이 읽기(Read)라면, 사용자는 읽기(Read) 권한만 갖게 됩니다
공유 권한과 NTFS 권한에 대한 모범 사례는 무엇인가요?
- 공유 권한은 광범위한 액세스 제어에 사용하고, 세부 권한 관리는 NTFS에 의존하세요.
- 권한을 단순하고 체계적으로 유지하세요
- NTFS가 아닌 파티션에 있는 파일을 제외하고는, 공유 권한만으로 절대 의존하지 마세요.
- 불필요한 관리자 권한은 제거하세요.
- 명시적 Deny 권한은 특별한 경우에만 사용하세요.
- 액세스 패턴을 모니터링하여 민감한 데이터에 접근하려는 의심스러운 시도를 파악하세요.
- 권한 설정을 정기적으로 검토하여 현재의 업무 관행과 보안 요구 사항에 부합하는지 확인하세요.
Windows 보안의 기본은 간단합니다. 파일이나 폴더와 같은 네트워크 리소스에 접근하려면 사용자가 적절한 권한을 가져야 합니다. 구현은 더 복잡한데, Windows가 두 개의 별도 권한 시스템을 동시에 적용하기 때문입니다.
두 가지를 혼동하거나 Windows가 특정 사용자에게 더 엄격한 규칙을 항상 적용한다는 사실을 잊는 것은 액세스 거부 오류의 가장 흔한 원인 중 하나이며, 덜 명백하지만 감사에서 발견되지 않은 우발적 과도한 권한 부여의 원인이기도 합니다.
NTFS 권한은 파일 시스템 수준에서 작동하며 기본 파일 및 폴더에 대한 액세스를 관리합니다. 공유 권한은 네트워크 공유 수준에서 작동하며 누군가 네트워크를 통해 폴더에 접근할 때만 해당 폴더에 대한 액세스를 관리합니다.
NTFS란 무엇인가요?
이 가이드는 각 권한 유형이 수행하는 작업, 구성 방법, 상호 작용 방식 및 발생하는 액세스 문제 해결 방법을 다룹니다.
이 작업을 올바르게 수행하는 것은 단순한 편의 이상의 의미가 있습니다. 관리자가 최소 권한 원칙을 환경 내 모든 Windows 파일 서버에 적용하는 방법입니다.
NTFS 권한이란 무엇인가요?
보안 측면에서 NTFS는 파일 및 폴더 수준의 암호화를 모두 지원하며, 관리자가 각 객체에 첨부된 보안 설명자를 통해 개별 파일과 폴더에 세분화된 권한을 설정할 수 있도록 합니다.
NTFS는 디스크의 모든 파일과 디렉터리를 추적하는 Master File Table(MFT)을 통해 효율적인 저장 및 검색을 지원합니다. 이 구조 덕분에 NTFS는 대용량 데이터를 효율적으로 관리하면서 빠른 접근 시간을 유지하고 현대 애플리케이션 및 멀티미디어 저장에 필요한 파일 크기를 지원할 수 있습니다.
NTFS 권한은 NTFS 파일 시스템에 저장된 데이터에 대한 액세스를 관리하며, 로컬 또는 네트워크를 통한 액세스 모두에 적용됩니다.
NTFS(New Technology File System)는 Windows NT 및 이후 모든 Windows 운영 체제의 표준 파일 시스템으로, 이전의 File Allocation Table(FAT)을 대체합니다. FAT, 특히 FAT32는 오늘날에도 주로 이동식 저장 장치에서 사용되지만, NTFS는 1993년 Windows NT 3.1부터 Windows Server 및 데스크톱 버전의 기본 파일 시스템입니다.
이 로컬 및 네트워크 범위는 NTFS 권한이 공유 권한보다 가지는 주요 이점입니다. NTFS 권한은 로그온 위치에 관계없이 Windows에 로그인하는 개별 사용자에 연결됩니다.
Windows는 NTFS 권한을 두 단계로 구성합니다: 일상적인 사용을 위한 기본 권한과 소유권 획득 또는 권한 변경과 같은 개별 작업에 대한 세밀한 제어를 위한 특수 권한입니다. 모든 기본 권한은 허용 또는 거부로 설정할 수 있습니다. 여섯 가지 기본 권한 수준은 다음과 같습니다:
- 전체 제어: 파일 및 하위 폴더에 대한 읽기, 쓰기, 수정 및 삭제 권한과 권한 변경 및 소유권 취득 기능을 부여합니다.
- 읽기 및 실행: 파일 및 폴더 내용을 보고 실행 파일과 스크립트를 실행할 수 있습니다.
- 수정: 파일 및 폴더를 읽고, 쓰고, 삭제할 수 있지만 권한 변경이나 소유권 획득은 할 수 없습니다.
- 폴더 내용 나열: 폴더 내 파일과 하위 폴더를 볼 수 있도록 허용합니다. 이 권한은 폴더에만 적용됩니다.
- 읽기: 변경 없이 파일 및 폴더 내용을 볼 수 있습니다.
공유 권한이란 무엇인가요?
- 쓰기: 새 파일과 하위 폴더를 만들고 기존 파일에 쓸 수 있습니다.
각 기본 권한은 삭제, 권한 변경, 소유권 획득과 같은 특정 특수 권한 조합에 매핑됩니다. 서비스 계정이 전체 권한 없이 파일을 삭제하도록 허용하는 등 특이한 조합이 필요한 관리자는 고급 보안 설정 대화 상자를 통해 특수 권한을 직접 구성합니다.
공유 권한은 중앙 파일 서버에 위치한 네트워크의 공유 폴더에 대한 액세스를 관리합니다. 로컬로 로그인하는 사용자에게는 적용되지 않으며, 공유 내 모든 파일과 폴더에 일관되게 적용됩니다.
Windows는 관리자가 NTFS 권한처럼 공유 내 개별 하위 폴더나 객체에 대한 접근을 세밀하게 조정할 수 없으며, 공유 권한은 전체 공유에 적용됩니다.
공유 권한은 또한 관리자가 공유 폴더에 동시에 액세스할 수 있는 사용자 수를 제한할 수 있게 해주며, 이는 NTFS 권한에서는 제공하지 않는 제어 기능이고, NTFS, FAT 또는 FAT32 파일 시스템에 적용할 수 있습니다.
공유 권한에는 세 가지 유형이 있습니다:
- 변경: 공유 내 파일과 폴더를 읽고, 쓰고, 삭제할 수 있습니다.
- 전체 권한: 공유 폴더에서 읽기, 쓰기, 삭제 및 권한 변경이 가능합니다.
- 읽기: 변경 없이 폴더 내용을 보고 파일을 열 수 있습니다. Everyone 그룹은 기본적으로 읽기 권한을 받습니다.
NTFS 권한과 공유 권한: 주요 차이점
Netwrix Auditor는 파일 서버에서 NTFS 또는 공유 권한이 변경될 때마다 변경 전후 값을 기록하므로 광범위한 Full Control 권한 부여나 조용한 권한 편집도 결코 간과되지 않습니다. 무료 평가판을 다운로드하세요
공유 권한은 NTFS 권한보다 더 포괄적이고 네트워크 액세스에만 적용되기 때문에 대부분의 Windows 관리자는 Everyone 또는 Authenticated Users 그룹에 대해 공유 권한을 전체 제어로 설정하고 실제 액세스 제어는 NTFS 권한에 의존합니다. 이 방법은 두 개의 중복 권한 시스템 관리를 피하고 시간이 지남에 따라 구성 변화 감소에 도움이 됩니다.
NTFS 권한 설정 방법
파일 또는 폴더 객체에서 NTFS 권한을 직접 구성하세요.
실용적인 요점: NTFS 권한이 세부 작업을 수행하고 공유 권한이 그 앞에서 넓은 문 역할을 합니다. 두 권한이 충돌할 경우 Windows는 해당 사용자에게 더 제한적인 권한을 적용하며, 이 규칙은 아래 상호작용 섹션에서 자세히 다룹니다.
2. Security 탭을 열고, 그런 다음 편집을 클릭합니다.
1. 파일 또는 폴더를 마우스 오른쪽 버튼으로 클릭하고 속성.
3. 목록에서 사용자 또는 그룹을 선택하거나 추가를 클릭하여 새 항목을 포함하세요.
4. 부여하려는 기본 권한 수준에 해당하는 상자를 선택하세요: 전체 제어, 수정, 읽기 및 실행, 폴더 내용 나열, 읽기 또는 쓰기.
5. Advanced를 클릭하여 기본 수준이 요구 사항을 충족하지 못할 경우 특별 권한, 상속 설정 또는 감사를 구성하세요.
공유 권한 설정 방법
네트워크 공유 자체를 생성하거나 편집할 때 기본 NTFS 권한과 별도로 공유 권한을 구성하세요.
6. Apply를 클릭한 다음 OK를 클릭하여 변경 사항을 저장합니다.
수십 또는 수백 대의 파일 서버에 대한 NTFS 권한은(는) 속성에서 수동으로 구성하는 것이 확장되지 않습니다. 대부분의 관리자는 PowerShell의 icacls 명령어로 대량 권한 변경을 스크립팅하고, 변경하기 전에 통합된 NTFS 권한 보고서를 가져오거나 전용 액세스 거버넌스 도구를 통해 권한을 중앙에서 관리합니다.
1. 폴더를 마우스 오른쪽 버튼으로 클릭하고 속성.
3. 공유할 사용자 또는 그룹을 선택하고 드롭다운에서 권한 수준을 선택합니다.
2. Sharing 탭을 열고 Share를 클릭합니다.
5. Permissions를 클릭하고 사용자 또는 그룹을 선택한 다음 전체 제어, 변경 또는 읽기에 해당하는 상자를 선택합니다.
기존 공유 구성을 감사하는 관리자는 변경하기 전에 누가 액세스 권한을 가지고 있는지에 대한 최신 보고서가 필요한 경우가 많습니다. 공유 권한 할당은 수십 개의 공유에서 쉽게 추적하기 어렵기 때문입니다.
NTFS 권한과 공유 권한이 상호 작용하는 방법
6. 적용을 클릭한 다음 확인을 클릭합니다.
4. Share를 클릭한 다음, 공유 탭에서 Advanced Sharing를 클릭하여 세부 권한을 설정합니다.
사용자가 네트워크를 통해 파일에 접근할 때 Windows는 해당 사용자에 대한 공유 권한과 NTFS 권한을 모두 평가하고 더 제한적인 권한을 적용합니다. 이 단일 규칙이 관리자가 겪는 대부분의 접근 문제를 설명합니다.
- 시나리오 1: Share 권한은 읽기, NTFS 권한은 전체 제어입니다. 사용자는 읽기 권한을 받습니다. 전체 제어 NTFS 권한은 Share 권한이 제한하므로 적용되지 않습니다.
- 시나리오 2: Share 권한은 전체 제어이고, NTFS 권한은 읽기입니다. 사용자는 여전히 읽기 권한을 가지며, NTFS가 두 권한 중 더 제한적인 권한이기 때문입니다.
공유 권한이 네트워크를 통한 NTFS 권한 부여를 제한하기 때문에 많은 관리자가 모든 공유를 전체 제어로 설정하고 실제 제한은 NTFS를 통해 관리합니다. 이렇게 하면 문제 해결이 간소화됩니다. 액세스가 예상대로 작동하지 않을 때 하나의 권한 시스템만 검토하면 됩니다.
권한 관리 모범 사례
강력한 권한 관리로 시간이 지남에 따라 누적되는 대신 실제 비즈니스 요구에 맞게 액세스를 유지합니다.
- 시나리오 3: 두 권한 모두 제한적이지만 서로 다른 방식입니다. 공유 권한이 Change(삭제 허용)이고 NTFS 권한이 Read & Execute(스크립트 실행 허용, 삭제 불가)라고 가정합니다. 사용자는 두 권한의 교집합을 가지게 됩니다: 파일을 읽고 실행할 수 있지만 삭제는 불가능합니다. Windows는 어느 한 계층도 허용하지 않는 이상 더 많은 접근 권한을 부여하지 않으므로, 공유 리소스에 대해 현재 Active Directory 권한을 가진 사용자를 확인하는 것이 사용자의 실제 접근 권한을 확인하는 가장 빠른 방법입니다.
- 공유 권한을 전체 제어로 설정하고 NTFS를 통해 제한을 적용하세요: 공유 권한은 네트워크 액세스에만 적용되므로 동일한 데이터에 대해 두 개의 별도이면서 중복되는 액세스 제어 시스템을 관리할 필요가 없습니다.
- 개별 계정 대신 그룹에 권한을 할당하세요: 다음에 대한 액세스 권한 부여: Active Directory 보안 그룹에 개별 사용자 계정 대신 권한을 부여하세요. 개별 계정에 대한 권한은 복잡하고 감사하기 어려운 구조를 만들며, 사용자가 삭제되면 해당 권한 항목이 액세스 제어 목록에 고아 SID로 남아 목록을 더욱 복잡하게 만듭니다.
- 최소 권한 원칙을 적용하세요: 사용자가 업무 수행에 필요한 최소 권한만 부여하세요. 예를 들어, 누군가가 폴더를 읽기만 해야 하고 파일을 삭제, 생성 또는 수정할 정당한 이유가 없다면 읽기 전용 권한을 부여하세요.
- 동일한 보안 요구 사항을 가진 항목을 함께 그룹화하세요: 부서 내 사용자가 여러 폴더에 읽기 권한이 필요한 경우, 각 폴더를 개별 공유하는 대신 공통 루트 폴더 아래에 배치하고 루트 폴더를 공유하세요.
- Everyone 및 Administrators 그룹을 신중하게 관리하세요: Everyone 그룹은 공개 또는 비민감 리소스로 제한하고, Administrators 그룹은 관리 작업을 위한 별도 계정을 사용하여 일상 계정에 관리자 권한을 부여하지 않고 작게 유지하세요.
권한 문제 해결
- 중첩된 권한 충돌을 피하세요: 폴더 구조에서 가능한 한 상위에 권한을 설정하고, 의도치 않은 상속을 방지하기 위해 깊게 중첩된 그룹이나 폴더를 제한하세요. 명시적인 Deny 항목은 Allow 권한을 무시하므로 신중히 사용하세요.
대부분의 권한 문제는 몇 가지 반복되는 패턴에 해당합니다.
- 정해진 일정에 따라 권한을 검토하세요: 직원이 역할을 변경하거나 조직을 떠나면서 접근 권한이 변동되므로, 정기 검토를 통해 더 이상 직무에 맞지 않는 권한을 찾아낼 수 있습니다.
권한이 올바르게 보이는데도 액세스가 거부됨
- 권한 전략을 문서화하세요: 임시로 NTFS 및 공유 권한을 관리하면 불필요한 복잡성과 보안 취약점이 발생합니다. 권한 철학을 미리 정의하고 정기적으로 액세스를 부여, 모니터링 및 제거하는 검증된 프로세스와 결합하세요.
정기적으로 현재 폴더 권한을 스프레드시트로 내보내면 보안 및 컴플라이언스 팀이 이전 검토와 비교할 수 있는 시점 기록을 제공하여 변경 사항을 쉽게 파악할 수 있습니다.
사용자가 의도한 것보다 더 많은 액세스 권한을 가지고 있습니다
영향을 받는 사용자의 공유 권한과 NTFS 권한을 모두 확인하고, 두 권한 중 더 제한적인 권한이 우선한다는 점을 기억하세요. 공유 권한이 Read로 설정되어 있으면 Full Control NTFS 할당은 중요하지 않습니다.
권한은 올바른 것 같지만 액세스가 계속 실패합니다
파일에 누가 접근하거나 변경했는지 조사하기
Netwrix가 돕는 방법
이는 일반적으로 직접 권한 부여보다는 그룹 구성원 자격에서 비롯됩니다. 중첩된 그룹 구성원 자격이 가장 흔한 원인입니다. 사용자는 자신이 속한 그룹을 통해 액세스를 상속받으며, 그 그룹은 더 넓은 권한을 가진 다른 그룹에 속해 있습니다. 특정 파일 공유에 대해 실제로 직접 권한을 가진 사용자를 확인하는 것은 속성 대화 상자에서 명확하게 표시되지 않는 간접 권한 부여를 드러냅니다.
상속 설정은 하위 폴더 수준에서 설정된 명시적 권한을 무시할 수 있으며, 폴더 트리 어딘가에 설정된 Deny 권한은 다른 곳에서 Allow 권한이 부여하는 액세스를 차단할 수 있습니다. Deny 권한은 계층 구조 내 위치에 관계없이 항상 Allow 권한보다 우선합니다.
속성 대화 상자는 한 번에 하나의 폴더 권한만 표시합니다. 사용자의 실제 접근 권한이 세 단계 중첩된 그룹에서 비롯되었거나, 3년 전에 Full Control로 설정된 공유 권한이 지난달 누군가가 추가한 NTFS 제한을 조용히 무시하고 있다는 사실은 보여주지 않습니다. 관리자가 폴더별로 볼 수 있는 것과 사용자가 실제로 접근할 수 있는 것 사이의 그 간극이 대부분의 과도한 권한이 감사에서 발견되지 않고 남아 있는 곳입니다.
네이티브 Windows 감사는 Group Policy를 통해 객체 접근 감사를 활성화하고 이벤트 뷰어 로그를 검색해야 하며, 이는 몇 대 이상의 서버에서는 비현실적인 과정입니다. 여러 파일 서버에서 권한 변경 사항을 추적해야 하는 또는 특정 파일을 누가 읽었는지 확인해야 하는 팀은 수동 로그 검토가 더 이상 확장되지 않을 때 중앙 집중식 감사 도구로 전환하는 경우가 많습니다.
Netwrix Access Analyzer는 NTFS 및 공유 권한 뒤에 있는 중첩된 AD 그룹과 폴더 상속을 해결하여 누가 파일에 접근할 수 있는지 정확히 보여주고, 권한이 과도하게 노출된 부분을 표시합니다. 무료 평가판을 다운로드하세요
The Netwrix 2026 Data and Identity Security Report에 따르면 AI가 신원을 크게 확장한 조직의 43%가 지난 12개월 동안 침해를 보고한 반면, AI가 접근 패턴을 실질적으로 변경하지 않은 조직은 11%에 불과했습니다. 이 보고서는 그룹 구성원 및 권한 변경 속도를 따라가지 못하는 거버넌스와 이 격차를 연결합니다.
Netwrix Auditor는 문제의 다른 절반을 다룹니다: NTFS 또는 공유 권한이 변경될 때마다 변경 전후 값을 기록합니다. 이렇게 하면 액세스 거부 티켓을 발생시키는 권한 변동이나 규정 준수 문제를 일으키는 과도한 권한 부여를 정확한 변경 사항, 정확한 시간, 그리고 변경을 수행한 정확한 계정으로 추적할 수 있습니다.
NTFS 대 공유 권한: 올바른 전략 선택
Netwrix Access Analyzer 중첩된 AD 그룹과 폴더 상속을 해석하여 단일 ACL에 나열된 권한 대신 실제 권한을 보여주므로 관리자가 모든 그룹 구성원 자격과 상속 설정을 고려한 후 누가 파일에 액세스할 수 있는지 정확히 확인할 수 있습니다. 또한 공유 및 NTFS 권한이 충돌하는 폴더나 Everyone이 여전히 광범위한 액세스 권한을 가진 폴더를 표시하고, 이러한 결과를 IT가 수동으로 추적하는 대신 데이터 소유자에게 검토를 위해 전달합니다.
공유가 몇 개 없는 단일 서버 환경에서는 누군가 실제로 액세스 제어를 시행하는 시스템을 문서화하는 한, 어느 권한 시스템이든 자체적으로 작업 부하를 처리할 수 있습니다.
RBAC를 사용한 권한 관리 자동화
이 접근 방식에는 두 가지 장점이 있습니다. 첫째, 공유 계층이 사실상 통과 계층이기 때문에 관리자는 문제 해결이나 액세스 감사 시 단일 권한 시스템만 검토하면 됩니다.
둘째, NTFS 권한이 AD 보안 그룹과 직접 통합되므로 Active Directory 그룹 구조가 작동하는 방식과 일치하도록 권한 관리를 유지합니다. 반면 공유 권한은 동일한 세분성을 제공하지 않습니다.
더 큰 규모의 경우, 대부분의 Windows 관리자가 선택하는 가장 확장성 있는 전략은 공유 권한을 Authenticated Users에 대해 전체 제어로 설정한 다음 NTFS 권한과 액세스 제어 그룹을 사용하여 액세스를 적용하는 것입니다.
RBAC 모델에서는 관리자가 Finance-ReadOnly 또는 HR-Modify와 같은 역할을 정의하고 개별 계정이 아닌 해당 역할 기반 그룹에 NTFS 권한을 부여합니다.
NTFS 및 공유 권한 올바르게 설정하기
폴더별로 NTFS 및 공유 권한을 수동으로 할당하는 것은 소수의 공유를 넘어 확장되지 않으며, 감사 작업을 어렵게 만드는 권한 확산 문제를 정확히 발생시킵니다.역할 기반 액세스 제어 (RBAC)는 권한을 개별 사용자 대신 직무 기능에 연결하여 이 문제를 해결합니다.
누군가 재무 부서에 합류하면 관리자가 해당 사용자를 Finance-ReadOnly 그룹에 추가하고 적절한 액세스 권한을 자동으로 부여합니다. 사용자가 떠나면 그룹에서 제거하여 폴더 권한을 직접 변경하지 않고도 액세스가 취소됩니다.
NTFS 권한과 공유 권한은 서로 다른 문제를 해결합니다. 하나는 파일 시스템 수준에서 접근을 관리하고, 다른 하나는 네트워크 공유 수준에서 관리하며, Windows는 항상 두 권한 중 더 제한적인 것을 적용합니다.
관리자가 겪는 대부분의 접근 혼란을 단일 규칙으로 해결하고, NTFS 및 RBAC를 통해 실제 제한을 관리하면서 공유 권한을 전체 제어로 설정하면 시스템이 성장해도 감사가 더 쉬워집니다.
데모 요청하여 Netwrix가 중첩 그룹 권한 문제를 해결하고, 파일 서버 접근을 감사하며, Microsoft 환경 전반의 권한 확산을 줄이는 데 어떻게 도움을 주는지 확인하세요.
NTFS 권한과 공유 권한에 대한 자주 묻는 질문
공유하기
더 알아보기
저자 소개

Dirk Schrader
보안 연구 부문 VP
Dirk Schrader는 Netwrix의 레지던트 CISO(EMEA)이며 보안 연구 부문 VP입니다. CISSP (ISC²) 및 CISM (ISACA) 자격증을 보유한 IT 보안 분야 25년 경력의 베테랑으로, 사이버 위협에 대응하는 현대적 접근 방식으로서 사이버 복원력을 발전시키기 위해 노력하고 있습니다. Dirk는 커리어 초기에 기술 및 지원 역할에서 시작해, 이후 대규모 다국적 기업과 소규모 스타트업 모두에서 영업, 마케팅, 제품 관리 직무로 자리를 옮기며 전 세계의 사이버보안 프로젝트에 참여해 왔습니다. 그는 사이버 복원력을 달성하기 위해 변화 관리와 취약점 관리의 필요성을 다룬 수많은 글을 게재해 왔습니다.