
1990년대 초, 웹사이트 관리자들은 사용자에 대한 데이터를 기억할 방법이 필요하다고 판단했고, 그 결과 쿠키가 탄생했습니다. 브라우저 쿠키(HTTP 쿠키라고도 함)는 웹사이트를 방문하는 동안 컴퓨터에 저장되는 작은 텍스트 파일입니다. 인터넷 사용 활동에 따라 컴퓨터에 수십 개, 심지어 수백 개까지 저장될 수도 있습니다.
이러한 컴퓨터 쿠키는 도입 이후로 계속 논란의 중심에 있어 왔습니다. 개인정보 보호 옹호자들은 이를 광고업체가 사용자의 활동을 추적하고 광고와 제품을 유도하는 침해적인 방식으로 봅니다. 반면 웹사이트 소유자는 쿠키가 사용자가 사이트의 기본 설정, 자격 증명, 설정 등을 유지할 수 있게 해 온라인 경험을 개선해 준다고 말합니다.
쿠키란 무엇인가요?
쿠키는 사용자가 웹사이트를 방문할 때 웹 브라우저에 저장되는 아주 작은 데이터 또는 코드 조각입니다. 쿠키에는 해당 웹사이트에서 사용자의 활동에 대한 정보가 담기며, 예를 들어 선호 설정, 로그인 상태, 장바구니에 담긴 항목 등이 포함됩니다. 사용자가 다음에 같은 웹사이트를 방문하면, 사이트가 쿠키를 인식하고 저장된 데이터를 불러옵니다.
쿠키는 인터넷 사용자에게 어떤 도움을 주나요?
온라인 쇼핑몰을 방문해서 장바구니에 상품을 담아두었는데, 나중에 사이트를 떠난 적이 있나요? 많은 경우 다음 날 다시 사이트를 방문하면 상품이 그대로 남아 있어, 작업을 다시 반복할 필요가 없습니다. 하지만 좋든 나쁘든, 이후 며칠 동안 그 상품이나 비슷한 제품을 홍보하는 광고가 쏟아질 수도 있습니다.
쿠키가 작동하는 방식의 또 다른 이점은, 재방문 시 웹사이트에 더 쉽게 인증할 수 있다는 점입니다. 이는 브라우저에 저장된 쿠키에 고유 식별자가 포함되어 있기 때문입니다. 한 번 로그인하면 쿠키가 이전 세션의 로그인 정보를 기억해 줍니다.
쿠키는 수신하는 콘텐츠를 맞춤 설정하여 사용자의 경험을 개인화하는 데에도 사용할 수 있습니다. 예를 들어 온라인 뉴스 사이트에서는 과거에 클릭했던 것과 유사한 기사를 추천할 수 있고, 온라인 쇼핑몰에서는 이전에 구매한 제품과 잘 어울리는 보완 제품을 제안할 수도 있습니다.
브라우저 쿠키는 어떻게 작동하나요?
많은 웹사이트의 HTML 또는 JavaScript 코드에는 사용자의 브라우저에 새 쿠키를 생성하거나 이미 존재하는 쿠키를 검색하도록 지시하는 코드 조각이 포함되어 있습니다. 웹사이트 서버는 쿠키의 이름과 만료일 같은 쿠키 생성에 필요한 정보를 브라우저에 제공합니다. 쿠키에 포함될 수 있는 다른 정보로는 사용자의 브라우저 유형과 버전 또는 IP 주소에 대한 기술 정보가 있으며, 이를 통해 각 브라우저나 컴퓨팅 장치에 맞게 웹사이트를 최적화할 수 있습니다. 그런 다음 저장된 쿠키를 사용해 사용자에게 동일한 미래의 사용자 경험을 다시 제공하게 됩니다.
쿠키의 종류에는 어떤 것들이 있나요?
- 세션 쿠키는 일시적입니다. 실제 브라우징 세션 동안에만 장치에 저장됩니다. 사용자가 사이트에 접속하는 동안 정보를 유지하기 위해 사용되며, 웹 브라우저를 닫으면 삭제됩니다.
- 지속 쿠키는 브라우저를 닫은 후에도 기기에 그대로 남아 있습니다. 지속 쿠키에는 만료 날짜가 있으며, 해당 시점에만 삭제됩니다. 이 쿠키는 로그인 자격 증명과 같이 사용자를 식별하는 기타 개인 정보 등, 향후 방문을 위해 정보를 저장하는 데 사용됩니다.
- 서드파티 쿠키는 두 가지 유형이 있습니다. 퍼스트 파티 쿠키는 이를 생성한 웹사이트에서만 접근하고 사용됩니다. 서드파티 쿠키는 광고 네트워크가 사용자의 탐색 기록을 추적하는 데 자주 사용합니다. 이러한 추적 쿠키는 웹사이트 분석, 맞춤형 광고 분석 및 소셜 미디어 연동과 같은 용도로 사용됩니다. 따라서 디지털 마케팅에 매우 유용한 도구가 됩니다.
- 좀비 쿠키 는 온라인 행동을 추적하고 맞춤형 광고를 전달하기 위해 광고 네트워크와 분석 회사에서 자주 사용됩니다. 저장된 이후에는 기기에서 제거하기가 어려워서, 때때로 슈퍼 쿠키라고도 불립니다. 상대적으로 더 영구적인 특성 때문에, 알지 못하는 사용자를 대상으로 장기적인 프로필을 만들기 위해 자주 사용됩니다.
브라우저 쿠키는 기기에서 어디에 저장되나요?
쿠키는 사용자의 기기에서 폴더 형태로 저장됩니다. 이 폴더의 위치는 쿠키를 생성한 웹 브라우저와 기기의 운영 체제에 따라 달라집니다.
Microsoft의 File Explorer 같은 파일 탐색 도구를 사용하면 컴퓨터에서 쿠키를 찾는 것은 가능하지만, 이 방법으로 쿠키를 삭제하거나 수정하는 것은 일반적으로 좋은 생각이 아닙니다. 그렇게 하면 쿠키에 의존하는 웹사이트와 서비스에 문제가 생길 수 있기 때문입니다. 대신 아래에 설명된 대로 브라우저의 쿠키 관리 기능을 사용하세요.
브라우저 쿠키는 안전한가요?
일반적으로 브라우저 쿠키는 안전합니다. 쿠키는 바이러스, 악성코드 또는 랜섬웨어 같은 것으로 컴퓨터를 감염시키지 못하므로, 백신 프로그램이 시스템의 쿠키를 악성으로 표시하지는 않습니다. 하지만 좀비 쿠키나 타사 추적 쿠키는 일부 스파이웨어 응용 프로그램의 표적이 될 수 있습니다. 결국 이러한 쿠키는 다른 사람들이 사용자를 감시할 수 있게 해주기 때문입니다.
쿠키는 가족 구성원이 노트북을 함께 사용하거나, 한 대의 교실 컴퓨터를 여러 학생이 사용하는 경우처럼 여러 사용자가 함께 쓰는 기기에서도 프라이버시 문제를 일으킬 수 있습니다. 서로 다른 개인에 대한 콘텐츠를 구분할 방법이 없을 수 있기 때문에, 한 사용자가 해당 기기를 사용하는 다른 사람의 개인 정보에 접근할 수 있습니다.
또한 숙련된 위협 행위자는 쿠키를 조작할 수도 있습니다. 예를 들어 공격자는 쿠키를 훔쳐 웹사이트에서 다른 사람인 것처럼 가장하고 해당 사용자의 계정에 로그인하는 데 사용할 수 있습니다. 쿠키는 교차 사이트 스크립팅( XSS ) 공격을 수행하거나, 해당 웹사이트를 방문하는 사용자의 컴퓨터에서 악성 코드를 실행하는 데 활용될 수 있습니다.
점점 더 많은 정부 규정에 쿠키에 대한 요구 사항이 포함되고 있습니다. 예를 들어, GDPR 는 조직이 사용자의 개인 데이터를 수집하기 위해 쿠키를 사용하기 전에 사용자로부터 동의를 얻도록 요구합니다. 브라우저가 쿠키를 저장하지 못하게 하려면 어떻게 해야 하나요?
브라우저에서 쿠키를 삭제하려면 어떻게 해야 하나요?
주요 브라우저 모두 쿠키를 쉽게 지울 수 있습니다. Microsoft Edge와 Google Chrome의 단계는 다음과 같습니다.
Microsoft Edge
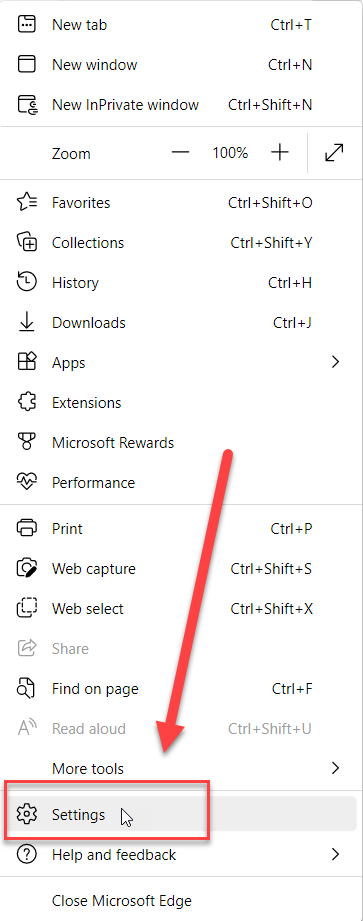
브라우저 창의 오른쪽 상단에 있는 세 개의 점(…)을 클릭한 다음 Settings을 선택하세요.
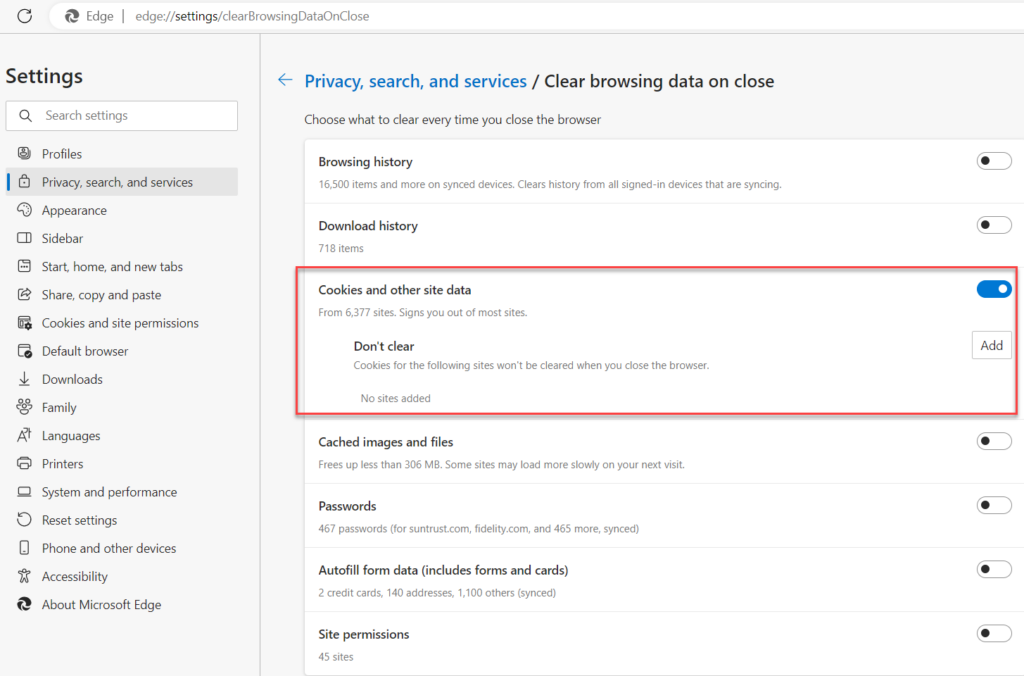
설정 페이지에서 Privacy, search, and services 를 선택한 다음 아래로 스크롤하여 Clear Browsing Data 를 찾으세요. 그런 다음 지우려는 데이터 유형을 선택합니다:
Google Chrome
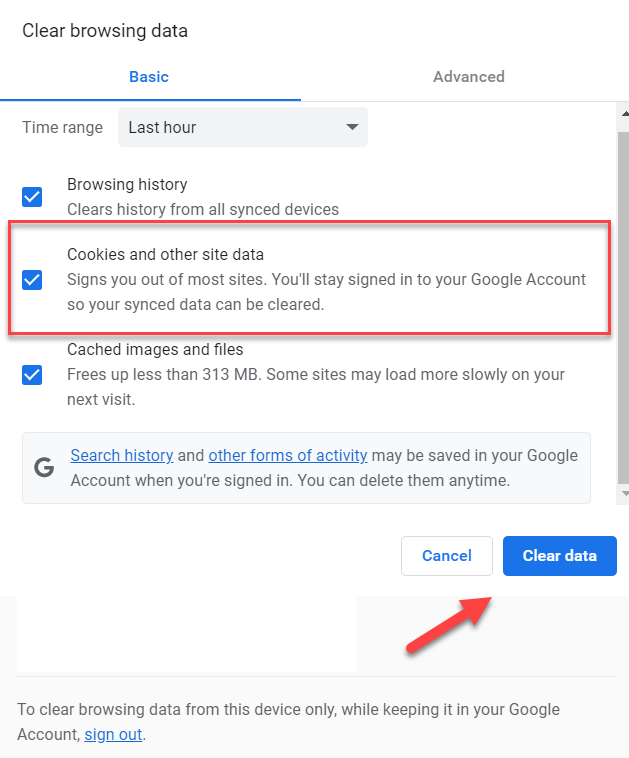
Chrome 브라우저를 사용하는 경우, 오른쪽 상단의 세 개의 점(…)을 클릭한 다음 Settings. 설정 창에서 Privacy and Security 를 선택한 후 아래로 스크롤하여 Clear browsing data 를 선택하고 Cookies and other site data 확인란을 선택합니다:
쿠키가 내 컴퓨터에 저장되지 않게 하려면 어떻게 해야 하나요?
상황별로 브라우저 쿠키를 피하고 싶다면 다음 옵션을 고려해 보세요:
- 웹 브라우저를 사용할 때 시크릿(Incognito) 모드를 사용하세요. 이 모드는 검색 기록과 쿠키가 컴퓨터에 저장되는 것을 방지합니다.
- 프록시 서버를 사용해 신원을 익명으로 유지하세요. 모든 요청은 웹사이트에 직접 전송되는 대신 프록시 서버를 통해 전달됩니다. 프록시 서버는 요청을 웹사이트로 전달하기 전에 쿠키 헤더를 제거하도록 구성하여 쿠키를 차단하거나 제거할 수 있습니다.
- 현재 시장에 나와 있는 여러 브라우저 확장 프로그램 중 하나를 설치해 쿠키를 관리하거나 차단하세요.
또는 브라우저 설정에서 쿠키 사용을 완전히 비활성화할 수도 있습니다. Edge와 Chrome의 단계는 아래와 같습니다.
Microsoft Edge
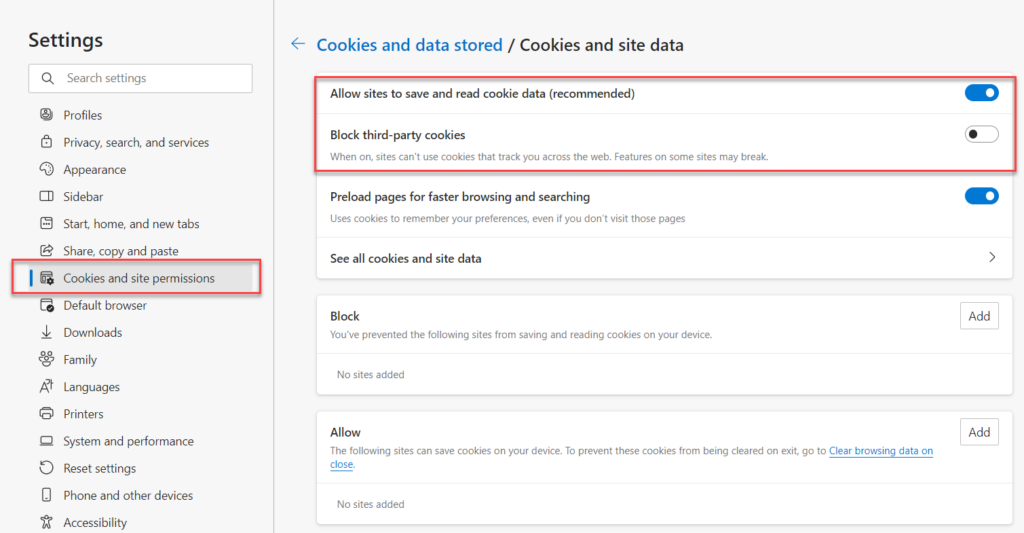
다음으로 이동: 설정 > 쿠키 및 사이트 권한에서 원하는 쿠키 관리 설정을 지정하세요:
Chrome
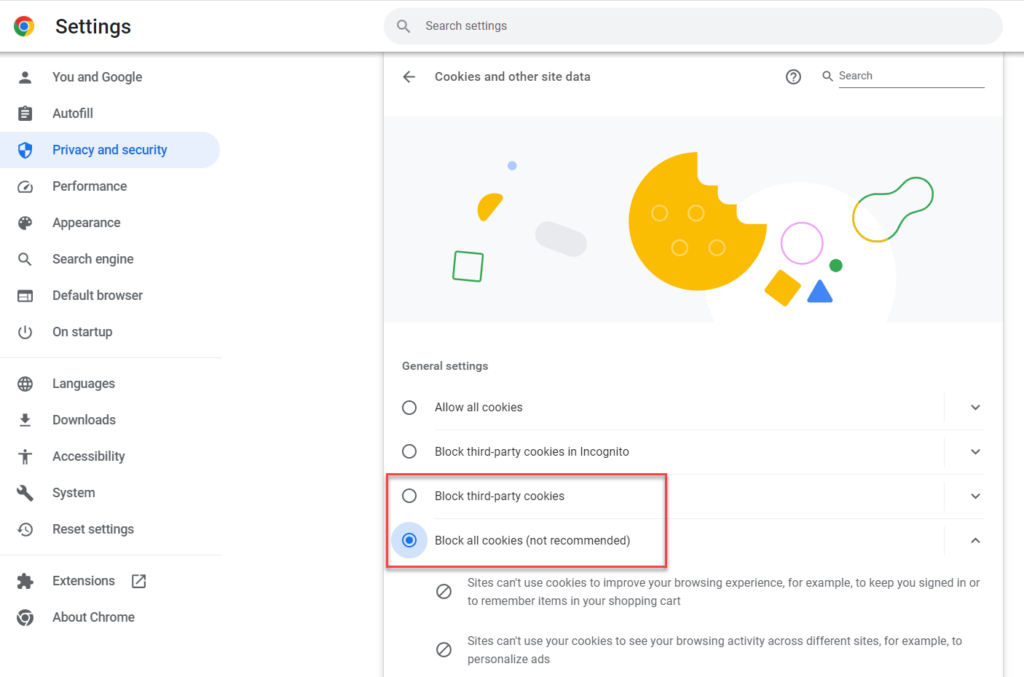
개인정보 및 보안 설정 화면으로 이동한 다음, 모든 쿠키를 차단할지 아니면 타사 쿠키만 차단할지 선택할 수 있습니다:
결론
이제 쿠키가 어떻게 작동하는지, 그로 인해 얻을 수 있는 이점과 수반되는 위험을 이해했으므로, 브라우저에서 쿠키를 어떻게 관리할지에 대해 정보에 기반한 결정을 내릴 수 있습니다. 물론, 여기에서 설명한 설정 중 어떤 부분에 대해 마음이 바뀌면 언제든지 기본 설정을 쉽게 변경할 수 있습니다.
자주 묻는 질문(FAQ)
iPhone 및 Android 기기에서 쿠키를 지우는 방법은 무엇인가요?
iPhone 사용자의 경우 설정(Settings) > Safari > 기록 삭제 및 웹사이트 데이터 지우기에서 모든 쿠키와 브라우징 데이터를 제거할 수 있습니다. 보다 선택적으로 관리하려면 설정(Settings) > Safari > 고급(Advanced) > 웹사이트 데이터(Website Data)로 이동해 특정 사이트의 쿠키를 확인하고 삭제하세요. Android 기기에서는 Chrome을 열고 오른쪽 상단의 점 세 개 메뉴를 누른 뒤 설정(Settings) > 개인정보 보호 및 보안(Privacy and Security) > 인터넷 사용 기록 삭제(Clear browsing data)로 이동한 다음 “쿠키 및 사이트 데이터(Cookies and site data)”를 선택하고 원하는 기간을 지정합니다. 대부분의 모바일 브라우저는 세션이 끝난 뒤 쿠키를 저장하지 않는 시크릿 또는 프라이빗(개인정보 보호) 브라우징 모드도 제공합니다. 모바일 쿠키 관리는 특히 개인 기기에서 민감한 회사 데이터를 이용할 때 프라이버시와 보안을 유지하는 데 매우 중요합니다. Data security that starts with identity means controlling how your credentials and access patterns are tracked across all your devices.
브라우저 쿠키의 보안 위험은 무엇인가요?
브라우저 쿠키는 세션 하이재킹(session hijacking), 교차 사이트 스크립팅(cross-site scripting, XSS) 공격, 무단 사용자 추적과 같은 여러 보안 위험에 조직을 노출시킬 수 있습니다. 가장 심각한 위협은 안전하지 않은 네트워크에서 세션 쿠키가 가로채져 공격자가 합법적인 사용자로 가장하고 민감한 시스템에 접근할 수 있게 되는 경우입니다. 타사(Third-party) 추적 쿠키는 여러 웹사이트에 걸쳐 사용자의 행동을 바탕으로 상세한 프로필을 구축함으로써 프라이버시 위험을 초래하며, 그 결과 기업의 활동이 경쟁사에 노출될 가능성도 있습니다. 인증 토큰을 저장하는 영속(지속) 쿠키는 기기가 침해되거나 공유되는 경우 보안상 부담이 될 수 있습니다. 또한 쿠키는 교차 사이트 요청 위조(cross-site request forgery, CSRF) 공격을 통해 민감한 정보를 유출할 수 있는데, 악성 사이트가 브라우저를 속여 합법적인 서비스에 대해 무단 요청을 하게 만들기 때문입니다. 조직은 이러한 위험을 최소화하기 위해 HTTPOnly 및 Secure 플래그를 포함한 안전한 쿠키 정책을 적용하고, 정기적인 쿠키 감사를 수행하며, 쿠키 관리에 대한 사용자 교육을 제공해야 합니다.
비즈니스 사용자를 위한 Chrome에서 쿠키를 활성화하는 방법은?
비즈니스 환경용 Chrome은 대개 기본적으로 쿠키가 활성화되어 있지만, 관리자는 Group Policy 또는 Chrome Enterprise 정책을 통해 쿠키 동작을 제어할 수 있습니다. 쿠키를 수동으로 활성화하려면 Chrome 설정 > 개인정보 및 보안 > 쿠키 및 기타 사이트 데이터로 이동한 다음, 균형 잡힌 보안을 위해 “모든 쿠키 허용” 또는 “시크릿 모드에서 타사 쿠키 차단”을 선택하세요. 엔터프라이즈 배포의 경우 IT 관리자는 “DefaultCookiesSetting” 정책을 구성해 쿠키는 허용하되 잠재적으로 유해한 타사 추적기는 차단해야 합니다. 사이트별 쿠키 권한은 CookiesAllowedForUrls 및 CookiesBlockedForUrls 정책을 통해 관리하여, 비즈니스에 핵심적인 애플리케이션에 대해 세밀한 제어를 수행할 수 있습니다. 쿠키 정책을 지나치게 엄격하게 설정하면 정당한 비즈니스 애플리케이션과 싱글 사인온 시스템이 정상적으로 작동하지 않을 수 있음을 기억하세요. 핵심은 보안과 기능성 사이의 적절한 균형을 찾는 것입니다. 즉, 신뢰하는 비즈니스 애플리케이션에 대해서는 쿠키를 허용하되, 공개 웹 전반에서 불필요한 추적은 차단하세요.
엔터프라이즈 보안을 위해 쿠키 설정을 구성하는 방법은?
엔터프라이즈 쿠키 보안은 브라우저 정책, 네트워크 제어, 사용자 교육을 결합한 다층적 접근이 필요합니다. 먼저 조직 전반에 걸쳐 안전한 쿠키 설정을 강제하는 Chrome Enterprise 또는 Microsoft Edge for Business 정책을 적용하세요. 예를 들어 기본적으로 타사 쿠키를 차단하고, 인증용 쿠키에 대해서는 보안 전송을 요구합니다. 세션 쿠키에 대해 HTTPOnly 및 Secure 플래그를 사용하도록 신원 관리 시스템을 구성하여, JavaScript 접근을 막고 전송 중 암호화를 보장해야 합니다. 쿠키 사용 패턴을 모니터링하고 잠재적 위험이나 정책 위반을 식별하는 보안 도구를 통해 정기적인 쿠키 감사를 구현하세요. 어떤 사이트가 쿠키를 설정할 수 있는지, 쿠키를 얼마나 오래 유지할지, 언제 삭제해야 하는지를 정의하는 명확한 쿠키 정책을 수립합니다. 고보안 환경을 위해 프라이버시에 초점을 둔 브라우저 또는 추가 쿠키 제어 기능을 제공하는 브라우저 확장 프로그램을 배포하는 것도 고려해 보세요. 무엇보다도 사용자가 쿠키 관련 보안 위험을 인식하고, 특히 민감한 데이터를 다루거나 공유 기기를 사용할 때 언제 쿠키를 지워야 하는지 이해하도록 교육해야 합니다. 스마트한 쿠키 관리는 종합적인 신원 보안 전략의 일부입니다.
쿠키로 인한 로그인 문제를 해결하는 방법은?
쿠키와 관련된 로그인 문제는 일반적으로 차단된 쿠키, 만료된 세션 또는 인증 시스템이 제대로 작동하지 못하게 하는 브라우저 호환성 문제에서 비롯됩니다. 먼저 문제가 발생한 특정 사이트에서 쿠키가 활성화되어 있는지 확인하세요. 많은 업무용 애플리케이션은 세션 관리를 위해 쿠키가 필요하며, 쿠키가 차단되면 오류가 조용히 발생하고 로그인에 실패할 수 있습니다. 문제가 있는 사이트에 대해 기존 쿠키를 삭제하여 손상되었거나 충돌하는 세션 데이터의 가능성을 제거한 다음, 다시 로그인해 보세요. 애플리케이션이 교차 도메인 쿠키 공유에 의존하는 연동(페더레이티드) 인증이나 단일 로그온(SSO) 시스템을 사용하는 경우, 브라우저가 타사(서드파티) 쿠키를 차단하지 않는지 확인하세요. 엔터프라이즈 환경에서는 보안 소프트웨어나 네트워크 정책이 쿠키 기능을 방해하지 않는지도 점검해야 합니다. 특히 엄격한 콘텐츠 필터링이 적용되는 기업 네트워크에서는 더욱 그렇습니다. 인증 흐름과의 충돌 가능성을 배제하기 위해 브라우저 확장 기능을 일시적으로 비활성화해 보세요. 여러 브라우저에서도 문제가 지속된다면, 원인은 브라우저 설정이 아니라 애플리케이션의 쿠키 구성일 가능성이 큽니다. 구체적인 오류 메시지와 브라우저 콘솔 출력 값을 문서화하여 IT 지원팀이 서버 측 쿠키 정책 오구성 문제를 진단하는 데 도움이 되도록 하세요. 신원 기반 보안은 신뢰할 수 있는 세션 관리에 달려 있으므로, 쿠키 문제는 더 광범위한 액세스 문제로 연쇄적으로 이어질 수 있다는 점을 기억하세요.
공유하기
더 알아보기
저자 소개
Jeremy Moskowitz
제품 관리 부사장(Endpoint Products)
Jeremy Moskowitz는 컴퓨터 및 네트워크 보안 업계에서 널리 인정받는 전문가입니다. PolicyPak Software의 공동 창립자이자 CTO(현재 Netwrix의 일부)로, 또한 그룹 정책, 엔터프라이즈 모빌리티 및 MDM 분야에서 마이크로소프트 Microsoft 20x MVP 출신이기도 합니다. Jeremy는 “Group Policy: Fundamentals, Security, and the Managed Desktop”와 “MDM: Fundamentals, Security, and the Modern Desktop”을 포함해 여러 베스트셀러 도서를 집필했습니다. 아울러 그는 데스크톱 설정 관리 등 다양한 주제에 대한 인기 연사로 활동하고 있으며, MDMandGPanswers.com의 창립자이기도 합니다.