
DCSync 공격이란: 탐지 및 방지
Dec 13, 2024
위임된 권한 하나만 있으면 DCSync 공격이 도메인 내 모든 비밀번호 해시를 가져올 수 있으며, 여기에는 모든 Kerberos 티켓을 서명하는 키도 포함됩니다. 복제 권한이 전제 조건이며, 마이그레이션과 통합을 통해 조용히 누적됩니다. 이 공격은 도메인 컨트롤러가 동기화에 사용하는 동일한 인터페이스를 사용하기 때문에 패치는 존재하지 않습니다. 노출 정도는 권한을 가진 사람과 비정상적인 복제를 감지하는 사람에 따라 달라집니다.
DCSync는 공격자가 도메인 컨트롤러(DC)의 동작을 시뮬레이션하고 도메인 복제를 통해 비밀번호 데이터를 가져올 수 있게 해주는 공격입니다. DCSync의 대표적인 용도는 Golden Ticket 공격에 앞서 사용하는 것으로, KRBTGT 해시를 검색하는 데 활용될 수 있기 때문입니다.
구체적으로 DCSync는 오픈 소스 Mimikatz 도구의 명령입니다. 이는 Directory Replication Service Remote Protocol (MS-DRSR) 를 사용하여 도메인 컨트롤러의 동작을 시뮬레이션하고 다른 도메인 컨트롤러에게 정보를 복제하도록 요청합니다. 즉, Active Directory 의 유효하고 필수적인 기능을 악용하되, 해당 기능은 끌 수 없고 비활성화할 수도 없습니다.
엄선한 관련 콘텐츠:
공격 프로세스
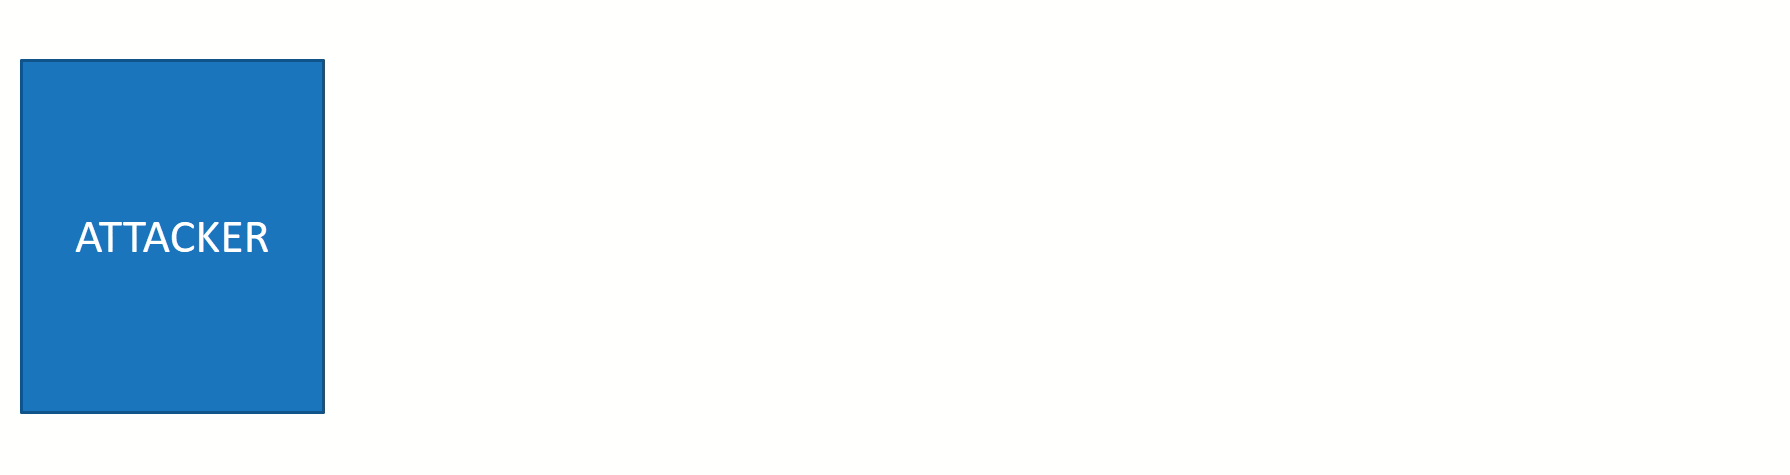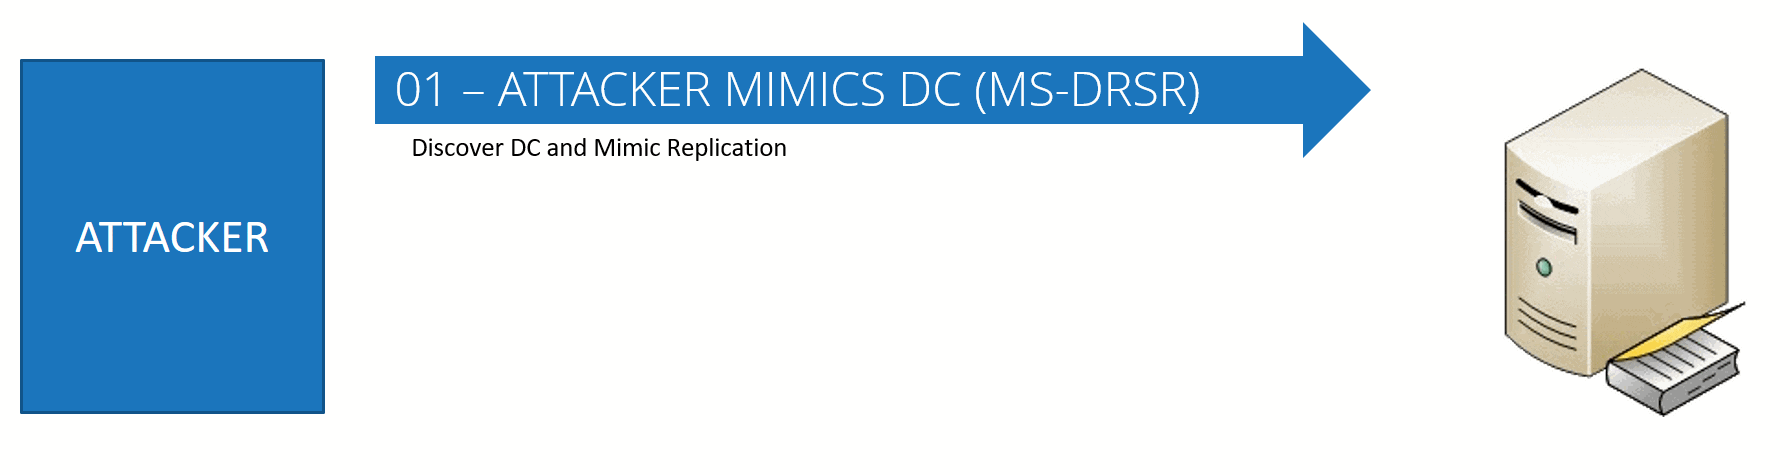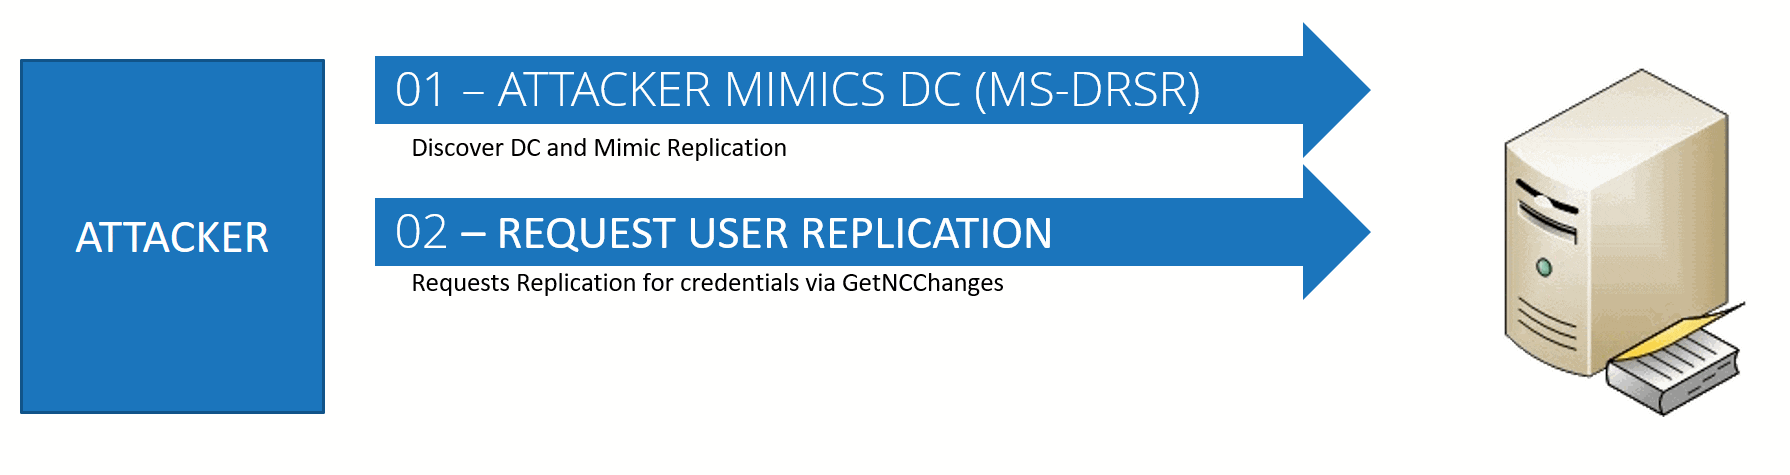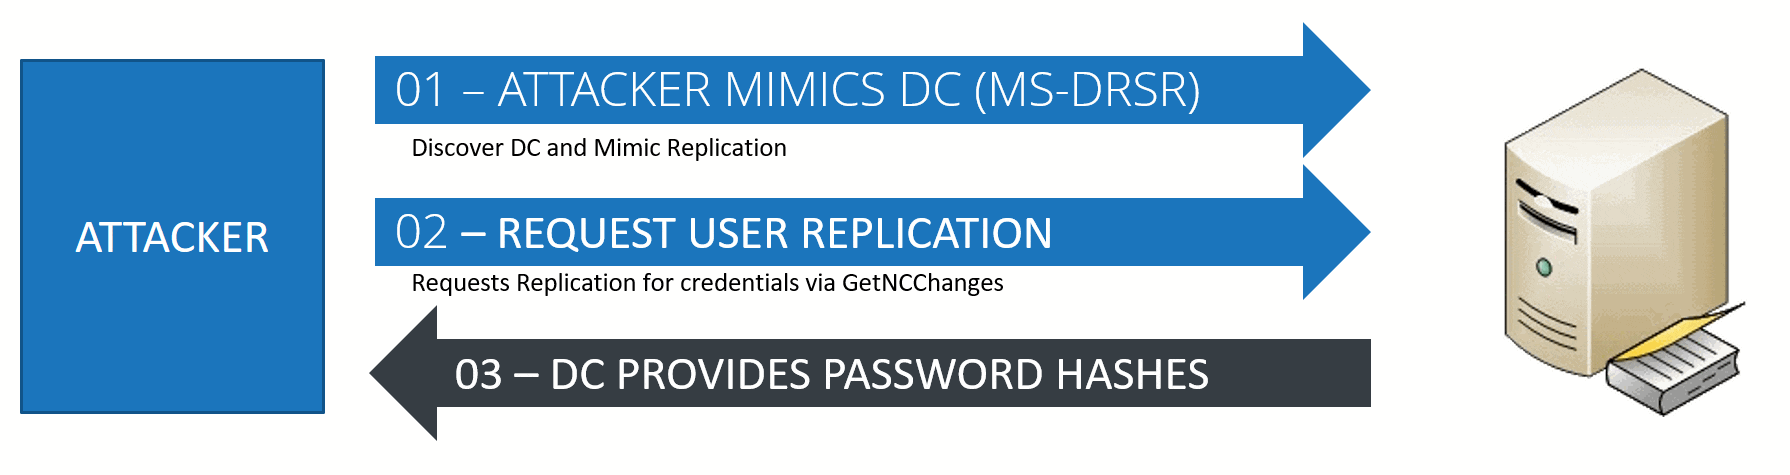
DCSYNC 공격은 다음과 같이 작동합니다:
- 공격자는 복제를 요청할 도메인 컨트롤러를 찾습니다.
- 를 사용해 사용자 복제를 요청합니다GetNCChanges
- 도메인 컨트롤러(DC)는 비밀번호 해시를 포함한 복제 데이터를 요청자에게 반환합니다.
필요한 권한
DCSync 공격을 실행하려면 매우 높은 수준의 특권 권한이 필요합니다. 공격자가 이러한 권한을 확보하는 데 일반적으로 시간이 걸리기 때문에, 이 공격은 킬 체인의 후반 단계 공격으로 분류됩니다.
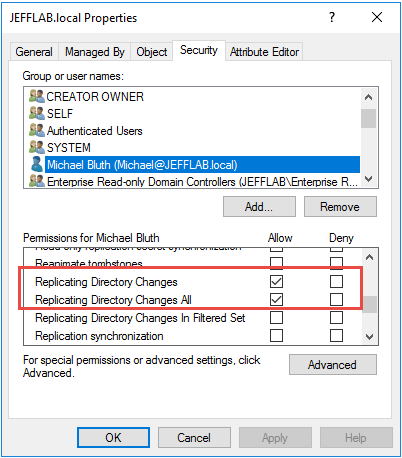
일반적으로 관리자(Administrators), 도메인 관리자(Domain Admins), 엔터프라이즈 관리자(Enterprise Admins)는 DCSync 공격을 실행하는 데 필요한 권한을 보유합니다. 구체적으로, 다음 권한이 필요합니다:
- 디렉터리 변경 사항 복제
- 모든 디렉터리 변경 사항을 복제
필터링된 세트에서 디렉터리 변경 사항 복제
Netwrix 솔루션이 DCSync 공격을 탐지하고 차단하는 데 어떻게 도움이 되는지
탐지
Netwrix Threat Manager 도메인 복제 트래픽 전체를 DCSync 징후에 대해 모니터링합니다. 이벤트 로그나 네트워크 패킷 캡처에 의존하지 않습니다. 주요 탐지 방법은 DCSync와 일치하는 행위 패턴을 찾아내는 것으로, 도메인 컨트롤러와 도메인 컨트롤러가 아닌 머신 간의 복제 활동도 포함됩니다.
이 솔루션은 의심스러운 활동에 대한 명확한 요약과 함께, 어떤 사용자가 공격을 수행했는지, 공격 대상인 도메인과 사용자, 그리고 공격을 뒷받침하는 증거를 보여주는 시각화를 제공합니다. 동일한 사용자가 여러 건의 DCSync 공격을 실행한 경우에도 이 중요한 정보가 함께 포함됩니다.
대응
DCSync를 실행하려면 공격자는 권한 상승이 필요한 경우가 많으므로, 공격을 저지하기 위한 핵심은 즉시 privilege escalation 를 차단하는 것입니다. 공격이 진행 중인 것을 확인하는 시점에는 공격자가 사용할 수 있는 다른 리소스와 선택지가 이미 다수 확보되어 있을 가능성이 있으므로, 사용자 계정을 비활성화하는 표준 플레이북 대응만으로는 충분하지 않을 수 있습니다.
Netwrix Threat Prevention 는 차단 정책을 제공하여 계정 또는 워크스테이션이 추가 복제를 수행하지 못하도록 막을 수 있습니다. 그 결과 공격이 느려지고, 대응자가 위협을 완전히 제거하는 데 더 많은 시간을 확보할 수 있습니다.
Netwrix Threat Manager 는 DCSync 공격의 가해자, 소스, 대상, 그리고 조회된(쿼리된) 개체에 대한 세부 정보를 제공함으로써 이러한 대응 단계를 지원합니다.
Netwrix Threat Manager 실제 작동 보기
DCSync 공격이란 무엇인가요?
공격자는 손상된 관리자 계정보다 남아 있는 위임을 통해 더 자주 접근합니다. 복제 권한이 마이그레이션 및 통합 중에 서비스 계정에 부여되고 이후에 취소되지 않기 때문입니다.
그러나 DCSync 자체에는 패치가 없으며, 이는 도메인 컨트롤러가 동기화를 유지하기 위해 사용하는 동일한 복제 인터페이스를 사용하기 때문입니다. 이를 차단하면 Active Directory가 손상됩니다. 결과 트래픽은 로그를 대충 훑어보는 사람에게 일반 복제와 동일하게 보입니다.
DCSync 공격 작동 방식
Netwrix 2026 Data and Identity Security Report에 따르면 조직의 단 26%만이 Active Directory에 권한 상승을 허용하는 잘못된 구성이 없다고 확신합니다. Netwrix 2026 Data and Identity Security Report 이 불확실성은 근거가 있습니다. DCSync는 도메인의 모든 비밀번호 해시를 넘기기 위해 잊혀진 서비스 계정에 단 하나의 위임 권한만 필요하기 때문입니다.
이 시퀀스는 몇 초 만에 완료되며 도메인 컨트롤러에서 코드 실행이 필요하지 않습니다.
1. 공격자는 도메인의 모든 domain controller를 대상으로 합니다
DCSync 공격은 공격자가 도메인 컨트롤러(DC)를 시뮬레이션하고 도메인 복제를 통해 암호 데이터를 가져오는 침입 기법입니다. 일반적으로 Golden Ticket attack에 앞서 발생합니다.
3. 대상 도메인 컨트롤러가 비밀번호 해시를 반환합니다
특정 컴퓨터에 대한 사전 접근 권한이 필요하지 않습니다. 요청은 다른 복제 트래픽과 마찬가지로 네트워크를 통해 전송되며, 모든 도메인 컨트롤러가 응답합니다.
2. 공격자가 도메인 컨트롤러를 가장하여 복제를 요청합니다
DCSync는 또한 open-source Mimikatz 도구에 있는 명령어 이름입니다. 이 명령어는 Directory Replication Service Remote Protocol (MS-DRSR)를 사용하여 도메인 컨트롤러를 가장하고 실제 도메인 컨트롤러에 디렉터리 정보를 복제하도록 요청하며, AD 복제가 설계된 대로 정확히 작동하는 것을 악용합니다. MITRE는 이를 T1003.006로 OS Credential Dumping 아래 추적하며, 수정할 근본적인 취약점은 없습니다.
공격자는 MS-DRSR 복제 인터페이스인 DRSUAPI로도 알려진 IDL_DRSGetNCChanges를 호출하여 도메인 컨트롤러로 가장한 상태에서 사용자 복제 데이터를 요청합니다. 이 호출은 정상적인 복제 API 사용이며, 잘못되거나 비정상적인 요청이 아니므로 프로토콜 수준 방어를 유발하지 않습니다.
도메인 컨트롤러는 인터페이스가 적절한 권한을 가진 계정과 합법적인 도메인 컨트롤러를 구분할 수 없기 때문에 암호 해시를 포함한 복제 데이터를 응답합니다.
4. 기존 도구가 요청을 수행합니다
Netwrix Threat Prevention은 Active Directory에서 DCSync 및 Pass-the-Hash 시도를 실시간으로 차단하고 Kerberoasting 노출을 표시하여 수정합니다. 데모를 요청하세요.
DCSync 공격에 필요한 권한
Administrators, Domain Admins 및 Enterprise Admins는 기본적으로 필요한 권한을 보유합니다. 이러한 권한을 얻는 데 시간이 걸리기 때문에 DCSync는 공격 사슬에서 늦게 나타나는 경향이 있습니다. 구체적인 권한은 다음과 같습니다:
- Directory 변경 복제 (
DS-Replication-Get-Changes)
DSInternals PowerShell 모듈은 이를 Get-ADReplAccount를 통해 노출합니다. Mimikatz DCSync로 사용자 비밀번호 데이터를 추출하는 전체 명령 시퀀스를 다룹니다.
Mimikatz의 lsadump::dcsync 모듈은 가장 잘 알려진 구현체로 남아 있으며, 다른 도구들도 동일한 복제 요청을 수행합니다. Impacket의 secretsdump.py는 네트워크를 통해 실행하며, DSInternals PowerShell 모듈은 Get-ADReplAccount를 통해 노출합니다.
- Directory Changes All 복제 (
DS-Replication-Get-Changes-All) - 필터링된 집합에서 Directory 변경 사항 복제(일부 환경에서만 필요)
두 가지 권한이 같은 문을 열며, 권한 그룹 멤버십 검토에서 거의 드러나지 않습니다. 도메인 수준에서 GenericAll(전체 제어) 또는 AllExtendedRights 권한을 가진 계정은 어떤 권한 그룹에도 속하지 않아도 DCSync를 실행할 수 있습니다.
공격자가 해시로 하는 일
도메인 명명 컨텍스트에서 이러한 권한이 위임된 모든 계정은 복제할 수 있습니다. 일반적으로 MSOL_ 접두사가 붙은 Entra Connect 서비스 계정은 이러한 권한을 정당하게 보유하고 있으며, 마이그레이션이나 오래전에 잊혀진 통합에서 권한을 상속받은 계정도 마찬가지입니다.
DCSync를 가능하게 하는 복제 권한은 권한이며, 반환하는 해시는 권한이 아닙니다. 해시는 자격 증명 자료로, 비밀번호의 암호화된 표현이며, 해시를 소유하면 공격자가 실제 비밀번호를 알지 못해도 해당 계정 소유자를 가장할 수 있습니다. 공격자가 다음에 하는 행동은 어떤 계정의 해시를 가져왔는지에 따라 다릅니다.
KRBTGT 해시: 도메인의 모든 계정에 대한 티켓 위조
오늘날 권한을 가진 사람을 나열하는 것은 가장 저렴한 노출 검사입니다. 위임이 디렉터리 평가 도구가 직접 읽는 액세스 제어 목록(ACL)에 있기 때문이며, 공격 경로 분석은 이러한 권한이 어떻게 연결되는지 보여줍니다.
공격자는 privilege escalation을 통해 이러한 권한을 얻으므로, 이를 가진 모든 계정은 Domain Admin과 같은 privileged account management 규율이 필요하며, 아무도 다시 확인하지 않는 상시 접근 권한이 되어서는 안 됩니다.
일반 계정 해시: 아무 것도 크랙하지 않고 측면 이동
KRBTGT 계정에 도달하는 DCSync 실행은 자격 증명 탈취를 도메인 침해로 전환합니다. KRBTGT 해시는 도메인의 모든 Kerberos 티켓에 서명합니다. 이를 가진 공격자는 해당 계정의 자격 증명을 건드리지 않고도 모든 계정에 대해 Ticket Granting Tickets(TGT)를 위조할 수 있으며, 위조된 접근은 가장된 계정의 일반 비밀번호 재설정을 견딥니다. 오직 KRBTGT 재설정만이 위조된 티켓을 무효화합니다.
약한 자격 증명 자료: 평문 비밀번호를 오프라인에서 크랙
DCSync 공격을 감지하는 방법
일반 및 권한 있는 계정용 NT LAN Manager(NTLM) 해시가 Pass-the-Hash 공격에 직접 사용됩니다. 공격자는 해시 자체를 재생하여 해당 계정으로 인증하므로 자격 증명이 도메인의 다른 곳에서 사용 가능해지기 전에 해시를 해독할 필요가 없습니다.
DCSync 요청을 감지할 수 있는 세 곳이 있으며, 각 장소는 서로 다른 것을 감지합니다: 도메인 컨트롤러의 이벤트 로그, 네트워크 자체, 그리고 요청을 하는 아이덴티티의 행동입니다.
동일한 복제 응답에서 복구된 Kerberos 키와 저장된 암호 기록은 해시 유형이 충분히 약할 경우 오프라인에서 크랙됩니다. 평문 암호는 가역 암호화로 구성된 계정에 대해서만 직접 노출되며, 이 설정은 바로 이 이유로 감사를 수행할 가치가 있습니다.
Directory Service 감사를 활성화하고 복제 GUID에 대해 경고를 설정하세요
DS-Replication-Get-Changes용 1131f6aa-9c07-11d1-f79f-00c04fc2dcd21131f6ad-9c07-11d1-f79f-00c04fc2dcd2 DS-Replication-Get-Changes-All용
비 DC 호스트에서 복제를 위해 네트워크 트래픽을 모니터링하세요
단일 이벤트로는 포착할 수 없는 기본적인 identity 행동
먼저 Directory Service Access에 대한 Advanced Audit Policy를 켜십시오. Windows는 기본적으로 이를 끄며, Event ID 4662는 이 설정 없이는 발생하지 않습니다. 설정 후에는 친숙한 이름 대신 전역 고유 식별자(GUID)로 식별되는 이 복제 속성 GUID를 특히 주시하십시오:
해당 GUID가 도메인 컨트롤러나 알려진 복제 서비스 계정이 아닌 계정에서 나타날 때 경고하고, 경고 전에 필터링하세요. 바쁜 도메인 컨트롤러에서 필터링되지 않은 4662 이벤트가 많으면 아무도 읽지 않는 노이즈가 발생합니다. 이 신호를 주요 제어 수단이 아닌 보조 수단으로 간주하세요. 도메인 컨트롤러에 도달한 공격자는 4662 전용 전략이 의존하는 로그를 삭제하거나 지연시킬 수도 있기 때문입니다.
DCSync 공격 방지 방법
새로운 복제 권한을 다음 검토 시점이 아니라 프로비저닝 시점에서 제어하세요
프로토콜 수준에서 DCSync를 차단하는 제어가 없으므로, 예방은 복제를 호출할 수 있는 사람을 통제하고 해당 권한으로 이어지는 경로를 단축하는 데 달려 있습니다.
도메인 컨트롤러가 아닌 모든 호스트에서 IDL_DRSGetNCChanges를 포함하는 DRSUAPI 바인딩을 모니터링하세요. 정상적인 복제는 도메인 컨트롤러 간에만 이루어지며, 이 트래픽의 정상적인 버전은 존재하지 않습니다. 이벤트 로그 감지보다 이 신호를 우선시하세요. 네트워크 모니터링은 도메인 컨트롤러가 기록했는지 여부와 상관없이 요청을 포착하므로 공격자가 엔드포인트 로그를 조작해도 신호가 유지됩니다.
각 계정의 정상 행동 기준선을 구축하는 Identity Threat Detection 플랫폼에 복제 이벤트를 제공하세요. 단일 4662 이벤트나 DRSUAPI 바인드는 개별적으로는 합법적으로 보일 수 있으나 해당 계정의 이력과 비교하면 비정상일 수 있습니다. 이전에 복제 요청을 한 번도 하지 않은 계정이 한 번 요청하는 패턴을 이 계층이 감지하며, 정적 허용 목록이나 일회성 규칙은 이를 완전히 놓칠 수 있습니다.
마이그레이션이나 통합 중에 부여된 권한은 프로젝트가 끝난 후에도 오랫동안 유지되는 경향이 있습니다. 아무도 부여한 기억이 없는 접근 권한을 제거하는 것이 처음에 부여하는 것보다 더 어려운 결정이기 때문입니다.
누구도 정당화할 수 없는 복제 권한을 검토하고 제거하세요
복제 RPC를 알려진 도메인 컨트롤러 주소로 제한
도메인 명명 컨텍스트에서 세 가지 복제 권한과 GenericAll 및 AllExtendedRights를 보유한 모든 계정을 검토하고 정당화할 수 없는 권한을 제거하세요. 새로운 통합이 권한을 다시 부여하므로 정기적으로 검토를 반복하세요.
공격자가 복제 권한에 도달하는 경로를 차단하세요
토폴로지가 허용하는 경우, 원격 프로시저 호출(RPC) 복제를 알려진 도메인 컨트롤러 주소 간에만 허용하세요. 이는 이미 유효한 복제 권한을 가진 공격자를 막지는 못하지만, 정당한 이유 없이 요청하는 호스트의 요청은 차단합니다.
의심되는 DCSync 공격에 대응하는 방법
공격자가 실제로 조회한 내용을 범위 지정하세요
Enterprise Key Admins는 반복되는 예입니다. Windows Server 2016에서 adprep /domainprep가 해당 그룹에 Domain Naming Context 및 하위 객체에 대한 전체 제어 권한을 부여했기 때문입니다. Microsoft는 이를 취약점이 아닌 버그로 간주하고 1709 업데이트부터 새로운 도메인 준비에 대해 이를 해결했지만, 해당 수정 이전에 준비된 도메인은 별도의 수정 스크립트가 필요합니다; 도메인 전체 스키마 업데이트만으로는 해결되지 않습니다.
해시가 이미 사라졌다고 가정하세요. 데이터가 경고가 발생하기 전에 도메인을 떠났기 때문입니다. 다음에 무엇을 하느냐에 따라 공격자가 이 접근 권한을 얼마나 오래 활용할지가 결정됩니다.
새로운 통합 또는 마이그레이션이 DS-Replication-Get-Changes, DS-Replication-Get-Changes-All, GenericAll, 또는 AllExtendedRights 권한을 받기 전에 문서화된 정당성과 명명된 소유자가 필요하며, 권한을 먼저 부여하고 다음 감사 주기에서 재검토하는 대신에 그렇게 해야 합니다.
공격자가 조회한 객체를 파악하기 위해 이벤트 ID 4662, Directory Service 및 Sysmon 로그를 검토하여 격리 및 복구 범위를 결정하세요. 여기서 확인된 내용에 따라 대응이 단일 계정에서 멈출지 도메인 전체 자격 증명 재설정으로 확장될지 결정됩니다.
다음 사항을 확인하십시오: Zerologon (CVE-2020-1472)이 해결되었는지, 도메인 권한을 부여하는 취약점은 공격 전체 과정을 바로 단축시키기 때문입니다. Kerberoasting과 같은 자격 증명 탈취 경로를 공격자가 처음에 복제 권한을 얻는 방법으로 간주하고, 나중에 해결할 별도의 문제로 보지 마십시오. 두 가지 수정 사항 모두 더 넓은 Active Directory 보안 모범 사례의 일부로, 도메인의 다른 권한 경로를 관리합니다.
해시 목록에 포함된 경우 KRBTGT를 두 번 재설정하세요
관련 계정뿐만 아니라 출처를 차단하세요
관련 계정을 비활성화하는 것은 본능적인 반응이지만, 그 자체로는 거의 효과가 없습니다. 공격자는 이제 해당 계정과 독립적으로 작동하는 자격 증명을 보유하고 있기 때문입니다. 대신 복제 권한과 privileged group memberships를 취소하고 출처 호스트를 격리하세요.
Netwrix가 DCSync 공격을 탐지하고 차단하는 방법
복제 권한을 가진 모든 계정을 찾으세요
평가, 탐지 및 예방은 여기서 다양한 제품을 통해 이루어지며, 함께 작동합니다.
KRBTGT가 포함되어 있었다면, KRBTGT 비밀번호를 두 번 재설정하되 두 재설정 사이 간격이 최대 티켓 수명(기본 10시간)과 전체 복제 주기보다 길게 두십시오. 한 번의 재설정은 이전 키를 유효하게 남겨 위조된 티켓이 계속 작동합니다. 로그에서 범위를 확인할 수 없을 경우 추측하지 말고 도메인 전체 자격 증명 재설정을 기본으로 하십시오.
비-DC 호스트에서 복제 요청 감지
복제 요청이 완료되기 전에 차단하세요
Netwrix PingCastle는 MITRE ATT&CK에 매핑된 검사 기준에 따라 Active Directory를 평가하며, 기본 그룹 외부에서 복제 권한을 가진 계정을 포함하여 위의 위임 검토를 반복 가능한 검사로 전환합니다.
이 경고는 요청 뒤에 있는 계정, 대상 도메인 및 계정, 조회된 객체를 표시하여 분석가가 단순히 실행 여부를 확인하는 대신 실행 범위를 파악하는 데 필요한 세부 정보를 제공합니다.
DCSync 탐지는 Netwrix Threat Prevention AD Replication Monitoring 정책에서 가져오므로 두 제품이 함께 작동합니다.
Netwrix Threat Manager는 도메인 컨트롤러가 아닌 머신에서 발행된 복제 요청을 포함하여 Active Directory에 대한 자격 증명 탈취 기법을 탐지하고 경고합니다.
Netwrix Threat Prevention은 특정 계정이나 워크스테이션이 추가 복제를 실행하지 못하도록 차단 정책을 적용합니다. 두 가지 모두 identity threat detection and response에 속하며, Threat Manager는 Entra ID로 탐지를 확장하고 Threat Prevention은 온프레미스 Active Directory 계층에서 적용합니다.
DCSync 노출 시작 지점
[이미지 자리 표시자: 제품, PMM에 요청. Netwrix Threat Manager 제품 스크린샷 필요 (소스 호스트, 대상 계정 및 쿼리된 객체가 표시된 감지된 DCSync 이벤트의 현재 보기)]
복제 권한이 여기서 대부분의 방어 역할을 하며, 마지막 마이그레이션 이후 아무도 검토하지 않은 위임 목록이 현실적인 공격 경로입니다. 이를 나열하는 데는 반나절이 걸립니다.
데모 요청하여 Netwrix가 복제 권한을 찾고, 실시간 DCSync 시도를 감지하며, 자체 Active Directory 환경에서 다음 시도를 차단하는 방법을 확인하세요.
도메인 컨트롤러가 아닌 호스트에서의 복제에 대한 경고는 시도 자체를 포착하며, Directory Service 감사가 활성화되었는지 여부와 관계없이 해당 신호는 유지됩니다. 문서화된 KRBTGT 재설정 절차가 성공적인 실행이 공격자에게 얼마나 오래 이득을 주는지 결정합니다.
DCSync 공격에 대한 자주 묻는 질문
공유하기
더 알아보기
저자 소개
Kevin Joyce
제품 관리 책임자
Netwrix의 제품 관리( Product Management ) 책임자입니다. Kevin은 사이버 보안에 대한 열정이 있으며, 특히 공격자들이 조직 환경을 악용하기 위해 사용하는 전술과 기술을 이해하는 데 집중합니다. Active Directory 및 Windows 보안에 초점을 맞춰 제품 관리 분야에서 8년의 경험을 쌓아, 조직이 Identity, 인프라 및 데이터를 보호할 수 있도록 솔루션을 구축하는 데 그 열정을 더했습니다.