
Quem é o responsável pelos seus agentes de IA? Provavelmente ninguém
Oct 15, 2026
Os agentes de IA se multiplicam mais rápido do que a maioria das organizações consegue rastrear, quanto mais governar. A IDC prevê 1,3 bilhão de agentes até 2028.
Toda equipe que adota um também está criando, muitas vezes sem querer, uma nova identidade. E é uma identidade que pode acessar sistemas, mover dados e agir em nome de alguém. A corrida agora é se antecipar a isso antes que saia do controle, e o primeiro passo é responder a uma pergunta básica: de quem é essa responsabilidade?
Do Jurídico, já que alguém precisa escrever as regras de como um agente processa dados? Da equipe de identidade, que vê o número de identidades crescer enquanto funcionários criam agentes sem solicitar acesso? Ou do gestor cuja equipe o construiu, na teoria de que quem criou deve responder por ele?
Se você não consegue dizer com clareza quem, a resposta honesta provavelmente é ninguém. Essa ambiguidade é o que faz o acesso ficar sem revisão, as permissões sobreviverem ao seu propósito e os agentes órfãos continuarem ativos.
Um estudo recente da Ivanti constatou que 85% dos profissionais de TI afirmam que todo agente de IA tem um proprietário nomeado, mas apenas 42% dizem que está claro quem é esse proprietário. São 43 pontos de diferença entre a história que a TI conta sobre si mesma e o que realmente acontece. É o que ocorre quando "alguém deveria ser responsável" nunca se transforma em "este papel específico é responsável, e assim saberíamos se deixasse de ser".
Propriedade é um título. Responsabilidade é um fluxo de trabalho
A resposta para "quem é o dono deste agente" não é apenas uma pessoa. É também o processo que reverifica esse acesso periodicamente, o revoga quando não é mais justificado e comprova que ambos aconteceram. Se esse processo não existe, a propriedade é ficção: um título sem a responsabilidade por trás. Não dá para atribuir responsabilidade uma vez e confiar. É preciso continuar provando, com uma cadência, por meio de um fluxo de trabalho que roda quer o proprietário original esteja prestando atenção ou não.
Como isso aparece quando está faltando
Pense em desenvolvedores que executam agentes de codificação autônomos em seus próprios endpoints: a TI nunca aprovou essas ferramentas e muitas vezes não consegue vê-las. Mas o instinto não deve ser proibi-las. Deve ser criar um fluxo de trabalho que acompanhe o ritmo do trabalho real.
Na prática, isso é uma autorização única vinculada a uma pessoa específica, combinada com um ciclo recorrente de reatestação. Comece instituindo um ciclo de reatestação de 30 dias. É curto o bastante para que um projeto concluído não mantenha o acesso por um trimestre inteiro. Isso obriga alguém a reconfirmar que o acesso ainda se justifica, em vez de presumir que a aprovação do trimestre passado continua valendo.
Esse é o argumento a favor da governança em vez de organogramas de propriedade. O organograma lista um nome. O ciclo verifica se o nome ainda corresponde à realidade e revoga o acesso quando não corresponde.
Como o Netwrix Identity Manager transforma um proprietário nomeado em um proprietário comprovado
Netwrix Identity Manager é uma solução de governança e administração de identidades que governa identidades não humanas desde 2018, anos antes de os agentes de IA se tornarem uma preocupação. Aplica aos agentes o mesmo modelo de certificação e ciclo de vida usado para contas de serviço e identidades de máquina.
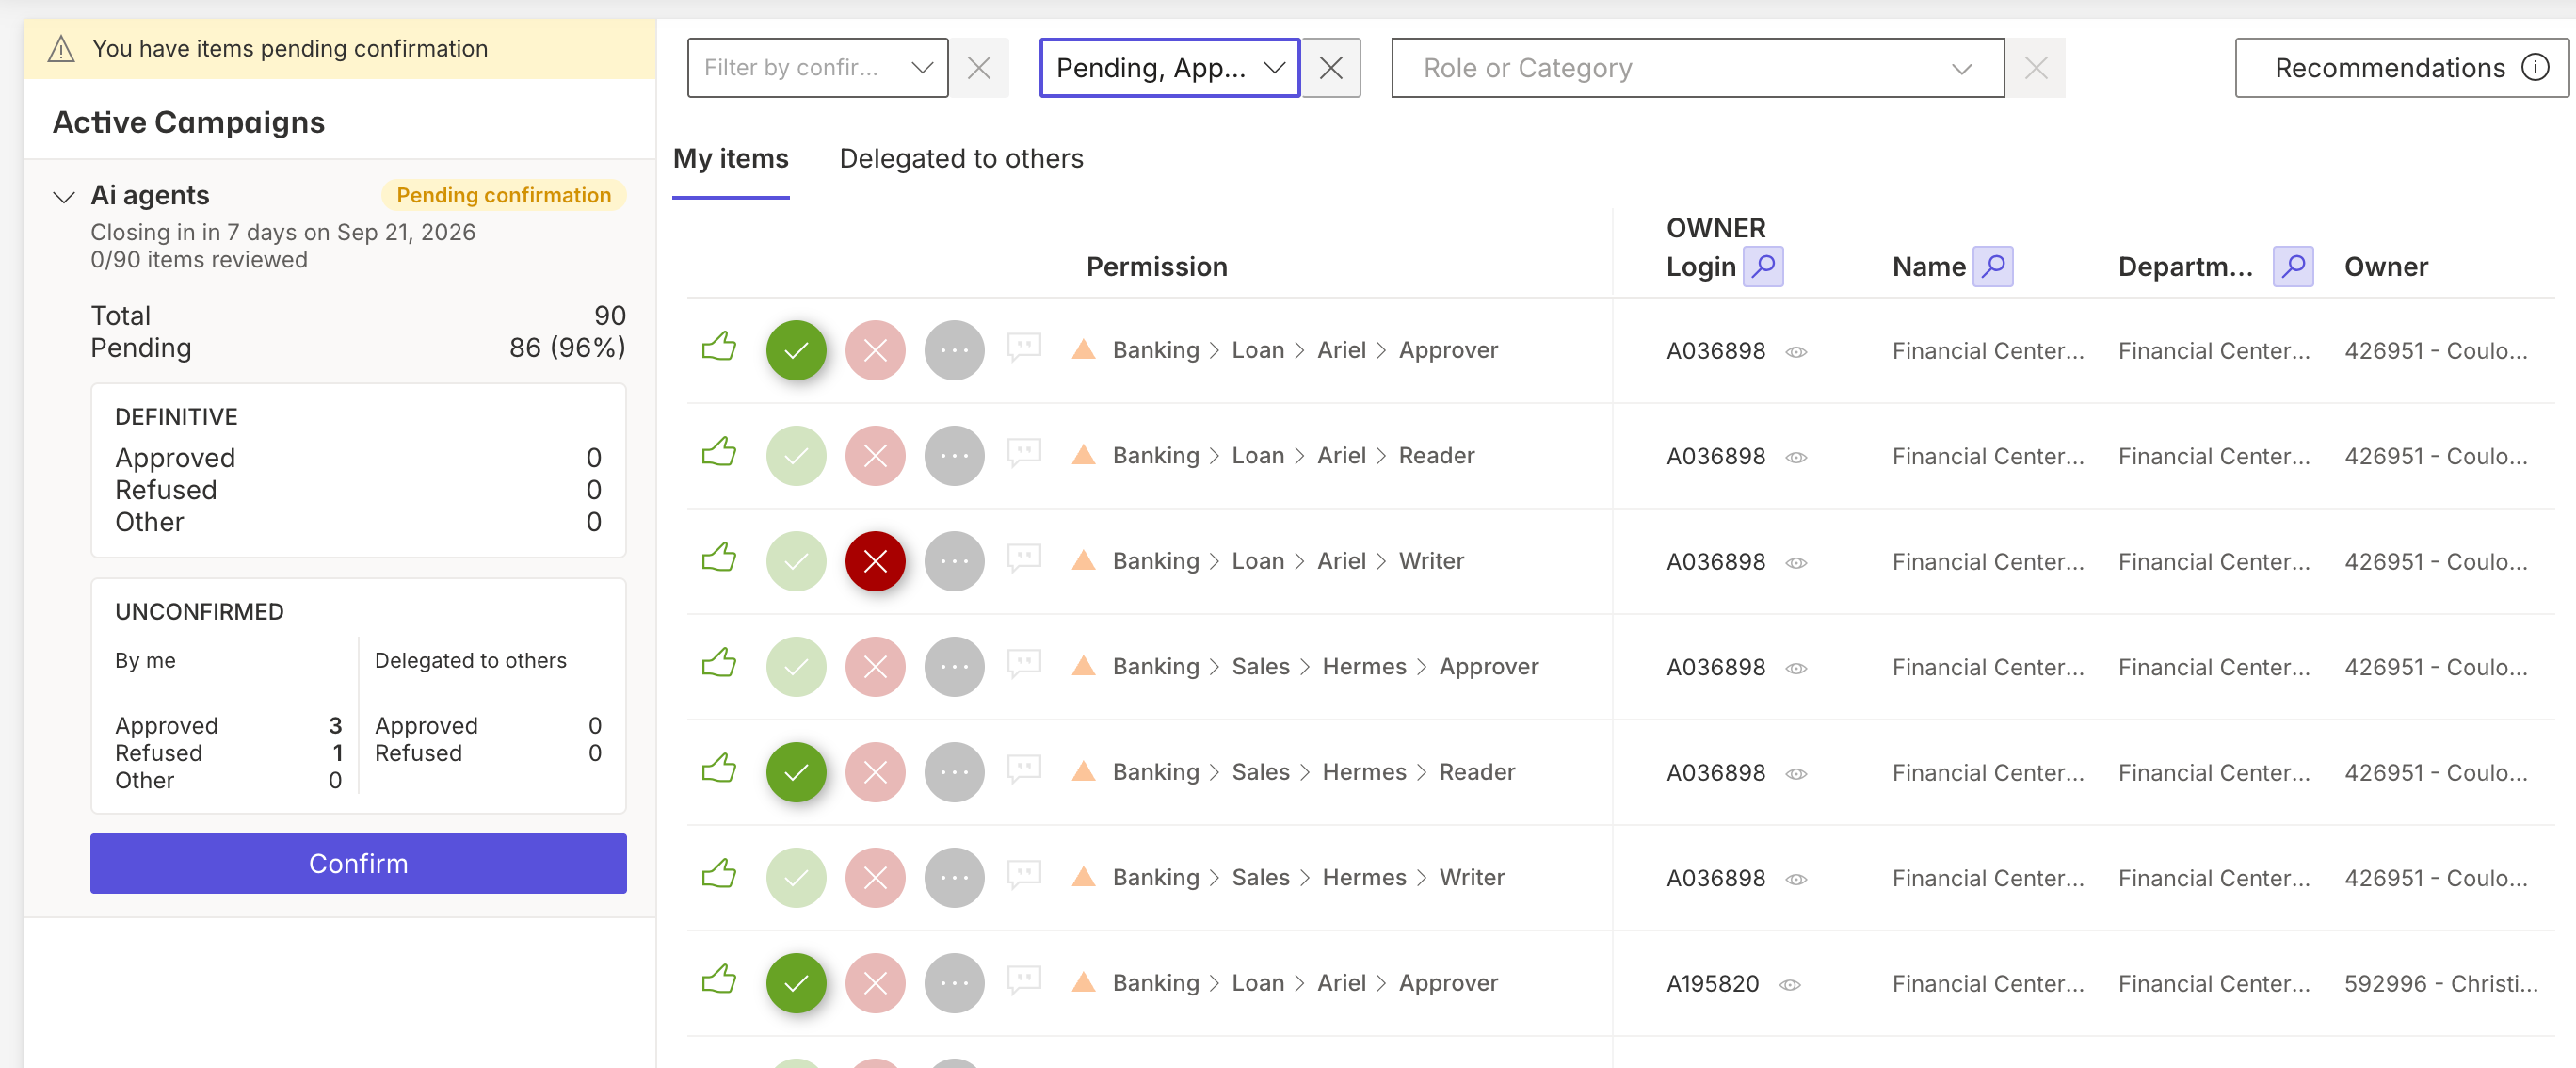
O Identity Manager faz isso por meio do desprovisionamento automático orientado por certificação. O acesso concedido a um agente de IA é programado para certificação periódica, da mesma forma que o de um usuário humano. Se o projeto terminou, o proprietário saiu ou o acesso não é mais justificado, o certificador não o aprovará novamente e o Identity Manager desprovisiona a permissão automaticamente em vez de deixá-la ativa. Não importa se 100% dos agentes têm um nome associado se nada obriga a reverificar esse nome. Um agente não verificado ou abandonado perde o acesso por conta própria.
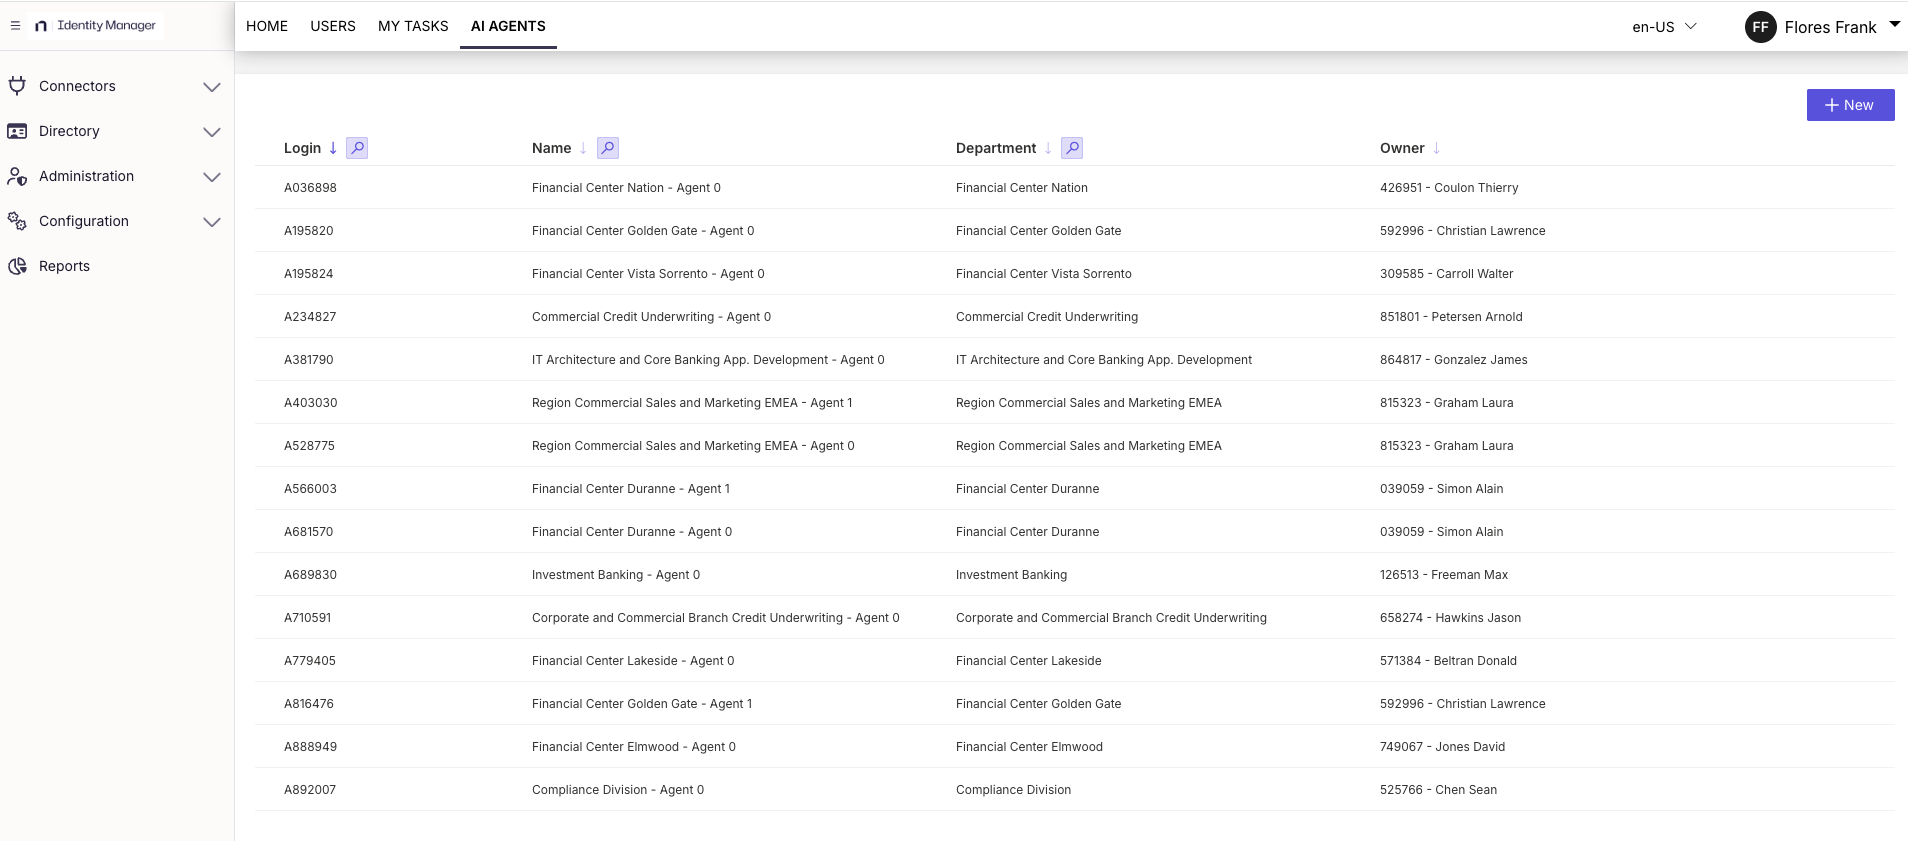
Atribua proprietários aos seus agentes
Certifique permissões por meio de campanhas agendadas
Em resumo
Traga cada agente de IA para o seu programa de identidade e atribua a ele um proprietário capaz de verificar seu acesso. Depois agende campanhas de certificação que exijam que esse proprietário recertifique em uma cadência definida. Quando um proprietário precisar de apoio, ative a delegação para que ele obtenha recomendações de colaboradores mais próximos do trabalho, sem transferir a responsabilidade.
O proprietário continua assinando, e o acesso continua sendo revisado por alguém que decide se ele permanece, e não renovado por padrão.
Nomear um proprietário responde à pergunta uma vez. A governança a responde continuamente, de modo que a propriedade continua valendo muito depois de o organograma mudar.
Compartilhar em
Saiba Mais
Sobre o autor
Kate Fleming
Gerente de Produto
Percepções de um profissional de segurança dedicado a desvendar os desafios atuais e orientar equipes na proteção de identidades e dados.
Saiba mais sobre este assunto
Governe o agente de IA como a identidade que ele é
Como acertar no seu projeto de IGA: comece pelas personas
Fizeram tudo certo em higiene de identidades. E sofreram 4 vezes mais violações
Estratégia de governança de IA: Além da fachada de conformidade
Automatizando a destruição do locatário Entra ID com IA