
Permissões NTFS vs permissões Share: O guia completo
Jun 12, 2025
Os servidores de arquivos do Windows aplicam dois sistemas de permissões separados ao mesmo tempo, e a maioria dos problemas de acesso está relacionada à interação entre eles, e não a apenas um deles. As permissões NTFS governam o acesso no nível de arquivos e pastas, enquanto as permissões de compartilhamento governam o acesso no nível do compartilhamento de rede. O Windows sempre aplica a permissão mais restritiva para um usuário específico, e essa regra única resolve a maioria dos chamados de acesso negado.
A base da segurança do Windows é simples: para acessar um recurso de rede, como um arquivo ou pasta, o usuário precisa das permissões apropriadas. A implementação é mais complexa porque o Windows aplica dois sistemas de permissões separados ao mesmo tempo.
As permissões NTFS operam no nível do sistema de arquivos e regulam o acesso aos arquivos e pastas subjacentes. As permissões de compartilhamento operam no nível do compartilhamento de rede e regulam o acesso a uma pasta somente quando alguém a acessa pela rede.
Confundir os dois, ou esquecer que o Windows sempre aplica o mais rigoroso para um usuário específico, é uma das causas mais comuns de erros de acesso negado e, menos óbvio, de permissões excessivas acidentais que passam despercebidas em auditorias.
Fazer isso corretamente é importante para mais do que conveniência: é assim que os administradores aplicam o princípio do menor privilégio em todos os servidores de arquivos Windows no ambiente.
Este guia explica o que cada tipo de permissão faz, como configurá-las, como interagem e como solucionar os problemas de acesso resultantes.
O que é NTFS?
NTFS (New Technology File System) é o sistema de arquivos padrão para Windows NT e todos os sistemas operacionais Windows posteriores, substituindo a antiga File Allocation Table (FAT). FAT, especialmente FAT32, ainda é usado hoje, principalmente em dispositivos de armazenamento removíveis, mas NTFS tem sido o padrão para as edições Windows Server e desktop desde o Windows NT 3.1 em 1993.
O NTFS suporta armazenamento e recuperação eficientes através da sua Master File Table (MFT), que rastreia cada arquivo e diretório no disco. Essa estrutura permite que o NTFS gerencie grandes volumes de dados de forma eficiente, mantendo tempos de acesso rápidos e suportando os tamanhos de arquivo exigidos por aplicações modernas e armazenamento multimídia.
No lado da segurança, o NTFS suporta criptografia tanto a nível de arquivo quanto de pasta e permite que os administradores definam permissões granulares em arquivos e pastas individuais por meio do descritor de segurança anexado a cada objeto.
O que são permissões NTFS?
As permissões NTFS gerenciam o acesso aos dados armazenados em sistemas de arquivos NTFS e se aplicam tanto ao acesso local quanto pela rede.
Esse alcance local e de rede é a principal vantagem que as permissões NTFS têm sobre as permissões de compartilhamento: uma permissão NTFS está vinculada ao usuário individual que faz login no Windows, independentemente de onde essa entrada ocorra.
O Windows organiza as permissões NTFS em dois níveis: permissões básicas para uso diário e permissões especiais para controle granular sobre ações individuais, como assumir a propriedade ou alterar permissões. Cada permissão básica pode ser configurada para Permitir ou Negar. Os seis níveis básicos de permissão são:
- Controle total: Concede direitos de leitura, escrita, modificação e exclusão em arquivos e subpastas, além da capacidade de alterar permissões e assumir a propriedade.
- Modificar: Permite ler, escrever e excluir arquivos e pastas, mas não alterar permissões ou assumir a propriedade.
- Ler e executar: Permite visualizar o conteúdo de arquivos e pastas e executar arquivos e scripts executáveis.
- Listar o conteúdo da pasta: Permite visualizar arquivos e subpastas dentro de uma pasta; esta permissão aplica-se apenas a pastas.
- Leitura: Permite visualizar o conteúdo de arquivos e pastas sem fazer alterações.
- Escrever: Permite criar novos arquivos e subpastas e escrever em arquivos existentes.
Cada permissão básica corresponde a uma combinação específica de permissões especiais abaixo dela, como excluir, alterar permissões e assumir propriedade. Administradores que precisam de uma combinação incomum, como permitir que uma conta de serviço exclua arquivos sem conceder controle total, configuram permissões especiais diretamente através da caixa de diálogo Configurações avançadas de segurança.
O que são permissões de compartilhamento?
As permissões de compartilhamento gerenciam o acesso a pastas compartilhadas em uma rede, como aquelas localizadas em um servidor de arquivos centralizado. Elas não se aplicam a usuários que fazem login localmente e se aplicam uniformemente a todos os arquivos e pastas no compartilhamento.
O Windows não permite que os administradores ajustem o acesso a subpastas ou objetos individuais dentro de um compartilhamento da mesma forma que as permissões NTFS; a permissão de compartilhamento cobre todo o compartilhamento.
As permissões de compartilhamento também permitem que os administradores limitem o número de usuários que podem acessar uma pasta compartilhada simultaneamente, um controle que as permissões NTFS não oferecem, e podem ser aplicadas em sistemas de arquivos NTFS, FAT ou FAT32.
Existem três tipos de permissões de compartilhamento:
- Controle total: Permite ler, escrever, excluir e alterar permissões na pasta compartilhada.
- Alterar: Permite ler, gravar e excluir arquivos e pastas dentro do compartilhamento.
- Leitura: Permite visualizar o conteúdo da pasta e abrir arquivos sem fazer alterações. O grupo Everyone recebe Leitura por padrão.
Como as permissões de compartilhamento são mais amplas que as permissões NTFS e se aplicam apenas ao acesso à rede, a maioria dos administradores do Windows define as permissões de compartilhamento como Controle total para o grupo Everyone ou Authenticated Users e confia nas permissões NTFS para gerenciar o controle real de acesso. Essa abordagem evita gerenciar dois sistemas de permissões sobrepostos e reduz o desvio de configuração ao longo do tempo.
Netwrix Auditor registra os valores antes e depois sempre que uma permissão NTFS ou de compartilhamento muda nos seus servidores de arquivos, para que uma concessão ampla de Full Control ou uma edição silenciosa de permissão nunca passe despercebida. Baixe uma avaliação gratuita
Permissões NTFS vs. permissões de compartilhamento: As principais diferenças
Permissões NTFS | Permissões de compartilhamento |
|
|---|---|---|
|
Aplica-se a |
Arquivos e pastas locais em um volume NTFS |
Apenas compartilhamentos de rede |
|
Efetiva para acesso local |
Sim |
Não |
|
Efetiva para acesso de rede |
Sim |
Sim |
|
Níveis de permissão |
6 básicos, mais permissões especiais granulares |
3 (Controle Total, Alterar, Ler) |
|
Granularidade |
Alta (usuários individuais, grupos, herança) |
Baixa |
|
Prática recomendada |
Mecanismo principal de controle de acesso |
Defina como Controle Total; deixe o NTFS impor o acesso |
A conclusão prática: as permissões NTFS fazem o trabalho detalhado, e as permissões de compartilhamento atuam como um portão amplo à frente delas. Quando os dois entram em conflito, o Windows aplica a permissão mais restritiva para esse usuário, uma regra explicada em detalhes na seção de interação abaixo.
Como definir permissões NTFS
Configure as permissões NTFS diretamente no arquivo ou pasta.
1. Clique com o botão direito no arquivo ou pasta e selecione Propriedades.
2. Abra a aba Security, depois clique em Editar.
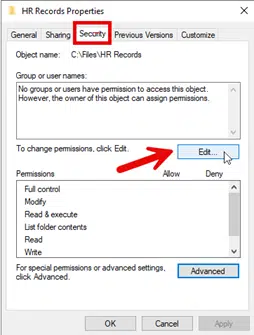
3. Selecione um usuário ou grupo da lista ou clique em Adicionar para incluir um novo.
4. Marque as caixas para o nível básico de permissão que deseja conceder: Controle total, Modificar, Ler e executar, Listar conteúdo da pasta, Ler ou Gravar.
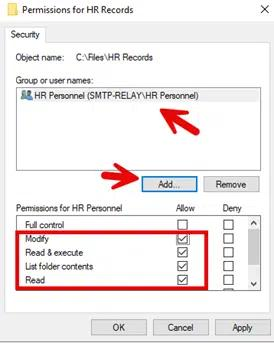
5. Clique em Advanced para configurar permissões especiais, configurações de herança ou auditoria se os níveis básicos não atenderem às suas necessidades.
6. Clique em Apply, depois em OK para salvar as alterações.
Para permissões NTFS em dezenas ou centenas de servidores de arquivos, a configuração manual via Propriedades não é escalável. A maioria dos administradores automatiza alterações em massa de permissões com o comando icacls do PowerShell, obtêm um relatório consolidado de permissões NTFS antes de fazer alterações ou gerenciam permissões centralmente por meio de uma ferramenta dedicada de governança de acesso.
Como definir permissões de compartilhamento
Configure as permissões de compartilhamento ao criar ou editar o compartilhamento de rede em si, separadamente das permissões NTFS subjacentes.
1. Clique com o botão direito na pasta e selecione Propriedades.
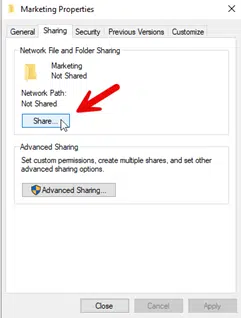
2. Abra a aba Sharing e clique em Share.
3. Selecione o usuário ou grupo para compartilhar e escolha um nível de permissão no menu suspenso.
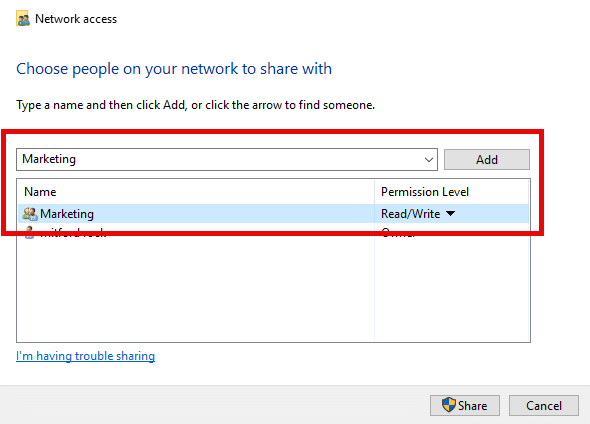
4. Clique em Share, depois na aba Compartilhar, clique em Advanced Sharing para definir permissões detalhadas.
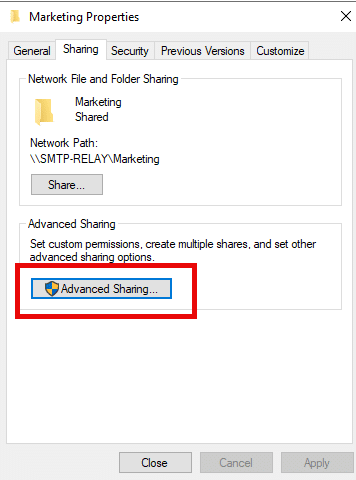
5. Clique em Permissions, selecione um usuário ou grupo e marque as caixas para Controle total, Alterar ou Ler.
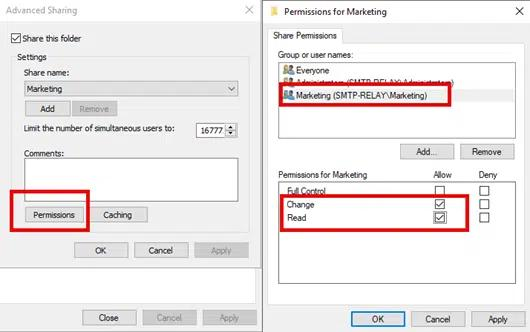
6. Clique em Aplicar, depois em OK.
Administradores que auditam configurações de compartilhamento existentes frequentemente precisam de um relatório atualizado de quem tem acesso antes de fazer alterações, pois as atribuições de permissões de compartilhamento são fáceis de perder o controle entre dezenas de compartilhamentos.
Como as permissões NTFS e de compartilhamento interagem
Quando um usuário acessa um arquivo pela rede, o Windows avalia tanto a permissão de compartilhamento quanto a permissão NTFS para esse usuário e aplica a que for mais restritiva. Essa única regra explica a maioria dos problemas de acesso que os administradores enfrentam.
- Cenário 1: A permissão de Share é Leitura, a permissão NTFS é Controle Total. O usuário obtém acesso de Leitura. A permissão NTFS de Controle Total nunca entra em ação porque a permissão de Share a limita.
- Cenário 2: A permissão de Share é Controle total, a permissão NTFS é Leitura. O usuário ainda obtém acesso de Leitura, pois NTFS é agora a permissão mais restritiva das duas.
- Cenário 3: Ambas as permissões são restritivas, mas de maneiras diferentes. Suponha que a permissão de compartilhamento seja Change (permite excluir) e a permissão NTFS seja Read & Execute (permite executar scripts, mas não excluir). O usuário fica com a interseção de ambas: pode ler e executar arquivos, mas não pode excluir nada. O Windows nunca concede mais acesso do que qualquer uma das camadas permite, por isso revisar quem atualmente possui permissões do Active Directory em um recurso compartilhado é a maneira mais rápida de confirmar o acesso efetivo de um usuário.
Como as permissões de compartilhamento limitam o que as permissões NTFS podem conceder pela rede, muitos administradores definem cada compartilhamento para Controle Total e gerenciam todas as restrições reais via NTFS. Isso simplifica a solução de problemas: você só precisa revisar um sistema de permissões quando o acesso não funcionar como esperado.
Melhores práticas para gerenciar permissões
Uma forte higiene de permissões mantém o acesso alinhado com a real necessidade do negócio, em vez de acumular ao longo do tempo.
- Atribua permissões a grupos em vez de contas individuais: Conceda acesso a Active Directory grupos de segurança em vez de contas de usuário individuais. Permissões em contas individuais criam uma estrutura complexa e difícil de auditar, e quando um usuário é excluído, suas entradas de permissão permanecem como SIDs órfãos na lista de controle de acesso, deixando-a ainda mais desordenada.
- Aplique o princípio do menor privilégio: Conceda aos usuários apenas as permissões mínimas necessárias para realizar seu trabalho. Por exemplo, se alguém precisa apenas ler uma pasta, mas nunca tem uma razão legítima para excluir, criar ou modificar arquivos, conceda acesso somente leitura.
- Defina as permissões de compartilhamento para Controle total e aplique restrições via NTFS: As permissões de compartilhamento aplicam-se apenas ao acesso à rede, evitando assim a gestão de dois sistemas de controle de acesso separados e sobrepostos para os mesmos dados.
- Agrupe itens com os mesmos requisitos de segurança: Se os usuários de um departamento precisarem de acesso de leitura a várias pastas, coloque-as sob uma pasta raiz comum e compartilhe a pasta raiz, em vez de compartilhar cada pasta individualmente.
- Gerencie os grupos Everyone e Administrators de forma deliberada: Restrinja o grupo Everyone a recursos públicos ou não sensíveis e mantenha o grupo Administrators pequeno usando contas separadas para tarefas administrativas em vez de conceder direitos de administrador a contas comuns.
- Evite conflitos de permissões aninhadas: Defina permissões o mais alto possível na estrutura de pastas e limite grupos ou pastas profundamente aninhados para evitar herança não intencional. Use entradas Deny explícitas com moderação, pois elas substituem permissões Allow em outros locais.
- Revise as permissões em um cronograma definido: Os direitos de acesso mudam conforme os funcionários mudam de função ou deixam a organização, portanto, revisões programadas identificam permissões que não correspondem mais a nenhuma função.
- Documente sua estratégia de permissões: Gerenciar permissões NTFS e de compartilhamento de forma ad hoc cria complexidade e brechas de segurança desnecessárias. Defina a filosofia de permissões desde o início e combine-a com um processo testado para conceder, monitorar e remover acessos regularmente.
Exportar periodicamente as permissões atuais da pasta para uma planilha fornece às equipes de segurança e conformidade um registro pontual que podem comparar com a revisão anterior, facilitando a identificação de desvios.
Solução de problemas de permissões
A maioria dos problemas de permissão se enquadra em alguns padrões recorrentes.
Acesso negado apesar das permissões parecerem corretas
Verifique tanto a permissão de compartilhamento quanto a permissão NTFS para o usuário afetado, e lembre-se de que a mais restritiva prevalece. Uma atribuição Full Control NTFS não importa se a permissão de compartilhamento estiver definida como Read.
Um usuário tem mais acesso do que o pretendido
Isso geralmente está relacionado à associação a grupos, e não a uma concessão direta de permissões. A associação a grupos aninhados é a causa mais comum: um usuário herda o acesso por meio de um grupo ao qual pertence, que por sua vez pertence a outro grupo com permissões mais amplas. Verificar quem realmente tem permissões diretas em um compartilhamento de arquivos específico revela concessões indiretas que os diálogos de Propriedades não mostram claramente.
As permissões parecem corretas, mas o acesso ainda falha
As configurações de herança podem substituir permissões explícitas definidas em um nível inferior da pasta, ou uma permissão Deny definida em algum lugar na árvore de pastas pode bloquear o acesso que permissões Allow em outros locais concederiam. Permissões Deny sempre têm precedência sobre permissões Allow, independentemente de onde cada uma esteja definida na hierarquia.
Investigar quem acessou ou alterou um arquivo
A auditoria nativa do Windows exige habilitar a auditoria de acesso a objetos via Group Policy e depois pesquisar nos logs do Visualizador de Eventos, um processo que se torna impraticável em mais de alguns servidores. As equipes que precisam rastrear alterações de permissões em vários servidores de arquivos ou confirmar quem leu um arquivo específico normalmente mudam para uma ferramenta de auditoria centralizada quando a revisão manual de logs não escala mais.
Como a Netwrix ajuda
A caixa de diálogo Propriedades mostra as permissões de uma pasta por vez. Ela não mostra que o acesso real de um usuário vem de três grupos aninhados, nem que uma permissão de compartilhamento definida como Full Control há três anos está silenciosamente substituindo as restrições NTFS adicionadas no mês passado. Essa lacuna entre o que um administrador pode ver pasta por pasta e o que um usuário pode realmente acessar é onde a maioria das permissões excessivas passa despercebida nas auditorias.
O Netwrix 2026 Data and Identity Security Report constatou que 43% das organizações onde a IA expandiu significativamente as identidades relataram uma violação nos últimos 12 meses, em comparação com 11% das organizações onde a IA não alterou materialmente os padrões de acesso. O relatório atribui essa diferença à governança que não consegue acompanhar a rapidez com que a associação a grupos e permissões realmente mudam.
Netwrix Access Analyzer resolve grupos AD aninhados e herança de pastas para mostrar permissões efetivas em vez das listadas em um único ACL, para que um administrador possa ver exatamente quem pode acessar um arquivo depois que todas as associações de grupo e configurações herdadas forem consideradas. Também sinaliza pastas onde permissões de compartilhamento e NTFS entram em conflito ou onde Everyone ainda tem amplo acesso, e encaminha essas descobertas aos proprietários dos dados para revisão, em vez de deixar o TI procurá-las manualmente.
Netwrix Auditor cobre a outra metade do problema: registrar os valores antes e depois sempre que uma permissão NTFS ou de compartilhamento é alterada. Dessa forma, uma deriva de permissão que cause um ticket de acesso negado, ou uma concessão excessivamente ampla que cause uma constatação de conformidade, pode ser rastreada até a alteração exata, o momento exato e a conta exata que a realizou.
Netwrix Access Analyzer resolve os grupos AD aninhados e a herança de pastas por trás das permissões NTFS e de compartilhamento para mostrar exatamente quem pode acessar um arquivo, e depois sinaliza onde essas permissões estão superexpostas. Baixe uma avaliação gratuita
NTFS vs. permissões de compartilhamento: escolhendo a estratégia certa
Em um ambiente de servidor único com poucas pastas compartilhadas, qualquer um dos sistemas de permissão pode lidar com a carga de trabalho sozinho, desde que alguém documente qual deles está realmente aplicando o controle de acesso.
Para qualquer coisa maior, a estratégia que escala melhor é aquela na qual a maioria dos administradores Windows converge: definir permissões de compartilhamento para Controle Total para Authenticated Users, depois usar permissões NTFS e grupos de controle de acesso para aplicar o acesso.
Esta abordagem tem duas vantagens. Primeiro, significa que os administradores precisam revisar apenas um sistema de permissões ao solucionar problemas ou auditar acessos, pois a camada de compartilhamento funciona como um encaminhamento.
Em segundo lugar, mantém a gestão de permissões consistente com o funcionamento das estruturas de grupo do Active Directory, pois as permissões NTFS se integram diretamente com os grupos de segurança do AD, enquanto as permissões de compartilhamento não oferecem a mesma granularidade.
Automatizando o gerenciamento de permissões com RBAC
Atribuir manualmente permissões NTFS e de compartilhamento pasta por pasta não escala além de um pequeno número de compartilhamentos e gera exatamente o tipo de proliferação de permissões que torna as auditorias difíceis.O controle de acesso baseado em funções (RBAC) resolve isso vinculando permissões às funções de trabalho em vez de aos usuários individuais.
Sob um modelo RBAC, os administradores definem funções, como Finance-ReadOnly ou HR-Modify, e concedem permissões NTFS a esses grupos baseados em funções, em vez de contas individuais.
Quando alguém entra no financeiro, um administrador o adiciona ao grupo Finance-ReadOnly, e ele herda automaticamente o acesso apropriado. Quando sai, removê-lo do grupo revoga o acesso sem alterar diretamente as permissões das pastas.
Configurar corretamente as permissões NTFS e de compartilhamento
As permissões NTFS e de compartilhamento resolvem problemas diferentes: uma governa o acesso no nível do sistema de arquivos, a outra no nível do compartilhamento de rede, e o Windows sempre aplica a mais restritiva das duas.
Entender que uma única regra resolve a maior parte da confusão de acesso enfrentada pelos administradores, e definir permissões de compartilhamento para Controle Total enquanto gerencia restrições reais via NTFS e RBAC mantém todo o sistema mais fácil de auditar conforme cresce.
Solicite uma demonstração para ver como Netwrix pode ajudar a resolver permissões de grupos aninhados, auditar o acesso ao servidor de arquivos e reduzir a proliferação de permissões no seu ambiente Microsoft.
Perguntas frequentes sobre permissões NTFS vs. permissões de compartilhamento
Compartilhar em
Saiba Mais
Sobre o autor

Dirk Schrader
VP de Pesquisa de Segurança
Dirk Schrader é um Resident CISO (EMEA) e VP de Pesquisa de Segurança na Netwrix. Com 25 anos de experiência em segurança de TI e certificações como CISSP (ISC²) e CISM (ISACA), ele trabalha para promover a ciberresiliência como uma abordagem moderna para enfrentar ameaças cibernéticas. Dirk trabalhou em projetos de cibersegurança ao redor do mundo, começando em funções técnicas e de suporte no início de sua carreira e, em seguida, passando para posições de vendas, marketing e gestão de produtos em grandes corporações multinacionais e pequenas startups. Ele publicou numerosos artigos sobre a necessidade de abordar a gestão de mudanças e vulnerabilidades para alcançar a ciberresiliência.
Saiba mais sobre este assunto
O custo oculto das contas de serviço com permissões excessivas
NIST CSF 2.0: Novidades no Cybersecurity Framework
Leis de Privacidade de Dados por Estado: Abordagens Diferentes para a Proteção da Privacidade
Exemplo de Análise de Risco: Como Avaliar Riscos
O que é Gerenciamento de Registros Eletrônicos?