
As 7 melhores soluções de Privileged Access Management em 2026
Sep 4, 2026
As soluções de PAM em 2026 devem abranger identidades não humanas, impor o privilégio zero permanente e ser implementadas em dias, não em trimestres. As ferramentas legadas centradas em cofres mantêm contas permanentes entre as rotações, oferecendo aos atacantes alvos persistentes em contas de serviço e cargas de trabalho de máquinas. Avaliar o PAM moderno exige testar a profundidade do acesso JIT, a integração com AD/Entra ID e os prazos reais de implementação no seu ambiente híbrido.
Identidades não humanas (NHIs), incluindo service accounts, chaves de API e cargas de trabalho de máquinas, superam em número os usuários humanos na maioria dos ambientes empresariais. Os atacantes sabem disso. Operadores de ransomware coletam credenciais de service accounts tão facilmente quanto senhas de administrador.
No entanto, a maioria das soluções de Privileged Access Management (PAM) ainda trata o acesso privilegiado como um problema de administração humana, deixando contas não humanas com privilégios elevados entre as rotações de senha. O Netwrix 2026 Data and Identity Security Report constatou que 76% das organizações não conseguem revogar imediatamente o acesso permanente quando ele não é mais necessário.
As ferramentas mais recentes de Privileged Access Management adotam uma abordagem diferente. Em vez de gerenciar contas permanentes, elas as removem completamente, criam credenciais temporárias limitadas a uma tarefa específica e as revogam quando a sessão termina. Essa mudança da rotação de senhas para privilégios permanentes zero é a maior transformação na forma como as soluções de Privileged Access Management funcionam hoje.
Quer esteja escolhendo sua primeira solução de Privileged Access Management ou substituindo uma que não atende mais, os seguintes critérios de avaliação, uma comparação lado a lado e perfis de sete soluções são feitos para equipes de médio porte e empresas.
Como avaliamos as melhores soluções de Privileged Access Management
Avaliamos cada solução com base em critérios alinhados às preocupações reais dos compradores, incluindo:
- Cobertura de Identity e sistema: Administradores humanos, contas de serviço, identidades API e cargas de trabalho de máquinas em on-prem, cloud e SaaS. Pesamos a abrangência especificamente em identidades não humanas, pois é onde aparecem a maioria das lacunas de cobertura.
- Profundidade dos controles privilegiados: Vaulting, rotação, elevação JIT, gestão de elevação de privilégios e delegação (PEDM) e aplicação do zero standing privilege. A questão principal: a ferramenta remove o acesso persistente ou apenas o registra e rotaciona?
- Visibilidade da sessão: Gravação, supervisão ao vivo, políticas em nível de comando e término de sessão, com atenção especial à capacidade de busca e término ao vivo.
- Integração da pilha de Identity e segurança: Conectores nativos para AD, Entra ID, SSO/MFA, SIEM/SOAR, ITSM e ferramentas cloud/DevOps. Menos lacunas de integração significam menos atrito na implantação.
- Adequação de implantação e operacional: SaaS vs. on-prem, agent vs. agentless, e cronogramas realistas de implantação desde a instalação até a primeira aplicação da política.
- Conformidade e prontidão para auditoria: Relatórios pré-construídos mapeados para frameworks específicos (NIST, PCI-DSS, HIPAA, SOX) em vez de exportações genéricas de logs.
Netwrix Privilege Secure substitui contas administrativas permanentes por sessões privilegiadas just-in-time que são revogadas automaticamente. Baixe uma avaliação gratuita
As melhores soluções de Privileged Access Management de relance
Esses fornecedores abordam o mesmo problema de privilégios permanentes a partir de pontos de partida diferentes, alguns construídos em torno de um cofre central, outros eliminando completamente a função do cofre.
A tabela abaixo mostra onde cada um se posiciona em foco e modelo de implantação antes que as análises completas expliquem como e quão bem cada um realmente executa isso.
Fornecedor | Foco principal | Implementação | Ideal para |
|---|---|---|---|
|
Mercado intermediário, centrado em identidade |
Local, híbrido, BD em nuvem |
Ambientes híbridos Microsoft do mercado intermediário |
|
|
CyberArk |
Privileged Access Management empresarial |
SaaS, local, híbrido |
Grandes empresas com equipes de segurança dedicadas |
|
BeyondTrust |
Privileged Access Management convergente |
SaaS (Azure), local, híbrido |
Organizações que consolidam acesso remoto e privilégios de endpoint |
|
Delinea |
Usabilidade para o mercado intermediário |
SaaS, local, híbrido |
Equipes que priorizam usabilidade e implementação rápida |
|
ManageEngine PAM360 |
Integrado às operações de TI |
Local, nuvem |
Clientes do ecossistema ManageEngine |
|
WALLIX Bastion |
PASM com certificação europeia |
Local, híbrido, SaaS |
Organizações europeias regulamentadas |
|
Microsoft Entra PIM |
Controles nativos da Microsoft |
Nuvem (Entra ID) |
Ambientes exclusivamente Microsoft ou complemento a um Privileged Access Management dedicado |
Os perfis abaixo explicam como cada um lida com a elevação JIT, a cobertura de identidade não humana e o tamanho do projeto de implantação para o qual você está se inscrevendo.
1. Netwrix Privilege Secure
Netwrix Privilege Secure é uma plataforma PAM que elimina contas privilegiadas persistentes criando credenciais temporárias específicas para tarefas, em vez de armazenar credenciais permanentes. Contas de login Activity Token geram credenciais efêmeras sob demanda, limitadas à tarefa específica, e as revogam automaticamente ao fim da sessão, integrando-se nativamente com AD, Entra ID, PIM, LAPS e Intune por meio de descoberta sem agente.
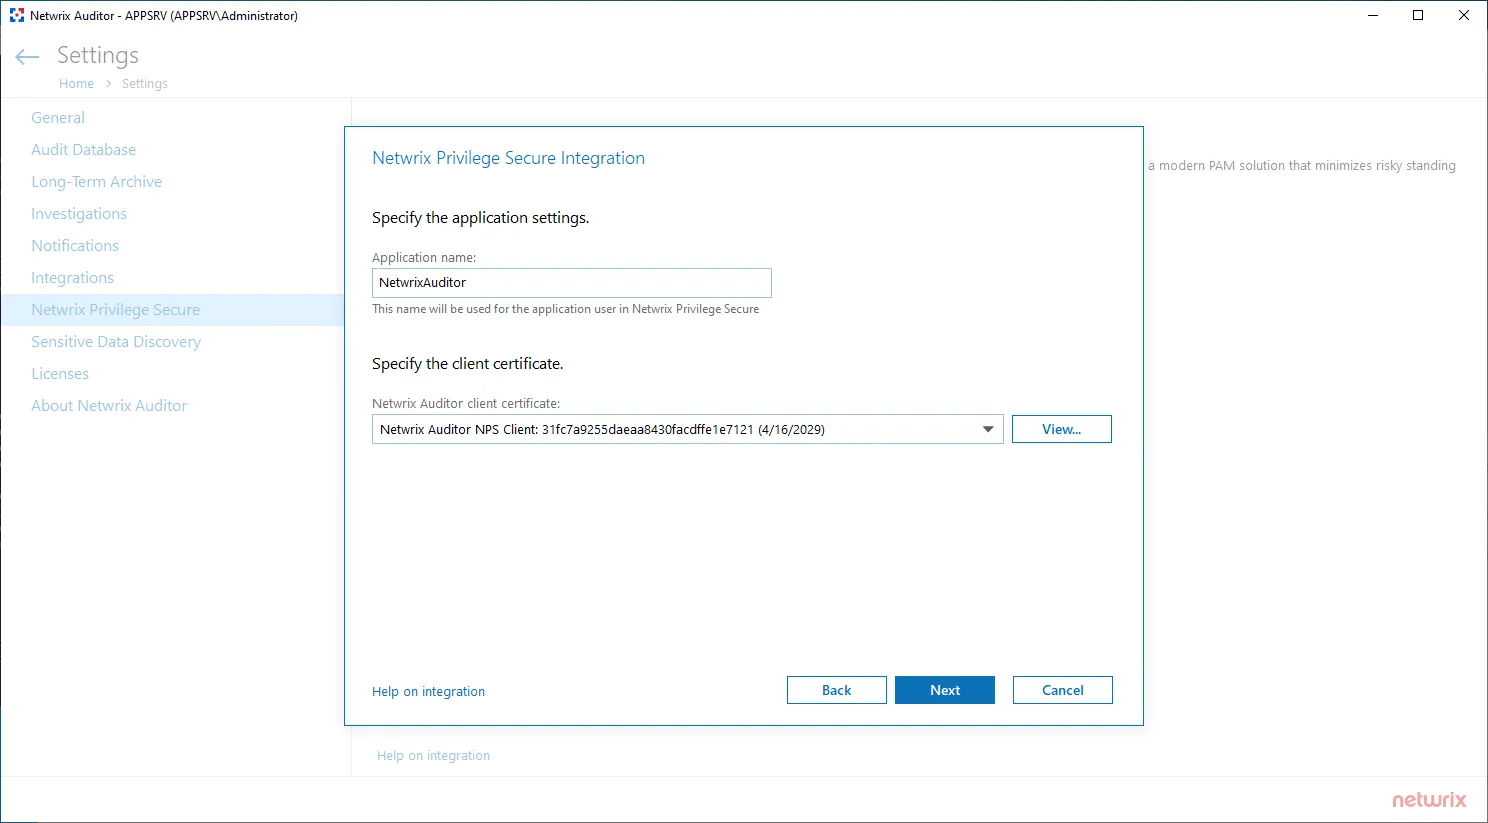
Fonte: docs.netwrix.com
Principais recursos:
- Privilégio permanente zero por meio da geração de contas efêmeras e revogação automática de direitos.
- Fluxos de trabalho de acesso JIT com políticas de aprovação detalhadas e elevação com limite de tempo.
- Registro de sessões com pesquisa por tecla através de Netwrix Auditor integração.
- Flexibilidade Bring-your-own-vault e integração nativa Microsoft via PowerShell remoting.
- Implantação relatada pelo fornecedor em dias com descoberta sem agente.
- Preços competitivos em relação a fornecedores empresariais centrados em cofres.
- Aplicação automática da associação autorizada a grupos locais e eliminação da exposição permanente de administradores de domínio.
- Acesso privilegiado seguro sem VPN para funcionários e terceiros com controle de sessão isolado baseado em proxy.
O que considerar:
- A cobertura é mais profunda em ambientes híbridos centrados na Microsoft, portanto, equipes fortemente nativas AWS ou GCP devem validar a profundidade do conector durante a avaliação.
- A flexibilidade Bring-your-own-vault significa que as equipes que mantêm um vault existente devem confirmar a profundidade da integração com seu fornecedor específico de vault durante uma prova de conceito.
Na prática, a diferença aparece rapidamente. Eastern Carver County Schools, um distrito que protege dados de 9.300 estudantes, removeu completamente privilégios permanentes após testadores de penetração explorarem repetidamente contas administrativas superprovisionadas.
Implementaram o Netwrix Privilege Secure em dias, não meses, substituindo privilégios permanentes por acesso just-in-time que é automaticamente revogado após cada sessão.
Ideal para: Organizações reguladas de médio porte (100 a 5.000 funcionários) com infraestrutura híbrida centrada na Microsoft que desejam PAM centrado na identidade com baixa fricção na troca de cofres existentes.
2. CyberArk
CyberArk é uma plataforma empresarial PAM centrada em cofres que cobre descoberta de credenciais, rotação, isolamento de sessões e gerenciamento de privilégios de endpoint em ambientes on-prem e multi-cloud. Palo Alto Networks adquiriu a CyberArk em fevereiro de 2026, e a CyberArk continua sendo a escolha padrão para empresas que buscam a segurança de uma marca estabelecida, mesmo que isso implique um rollout mais longo.
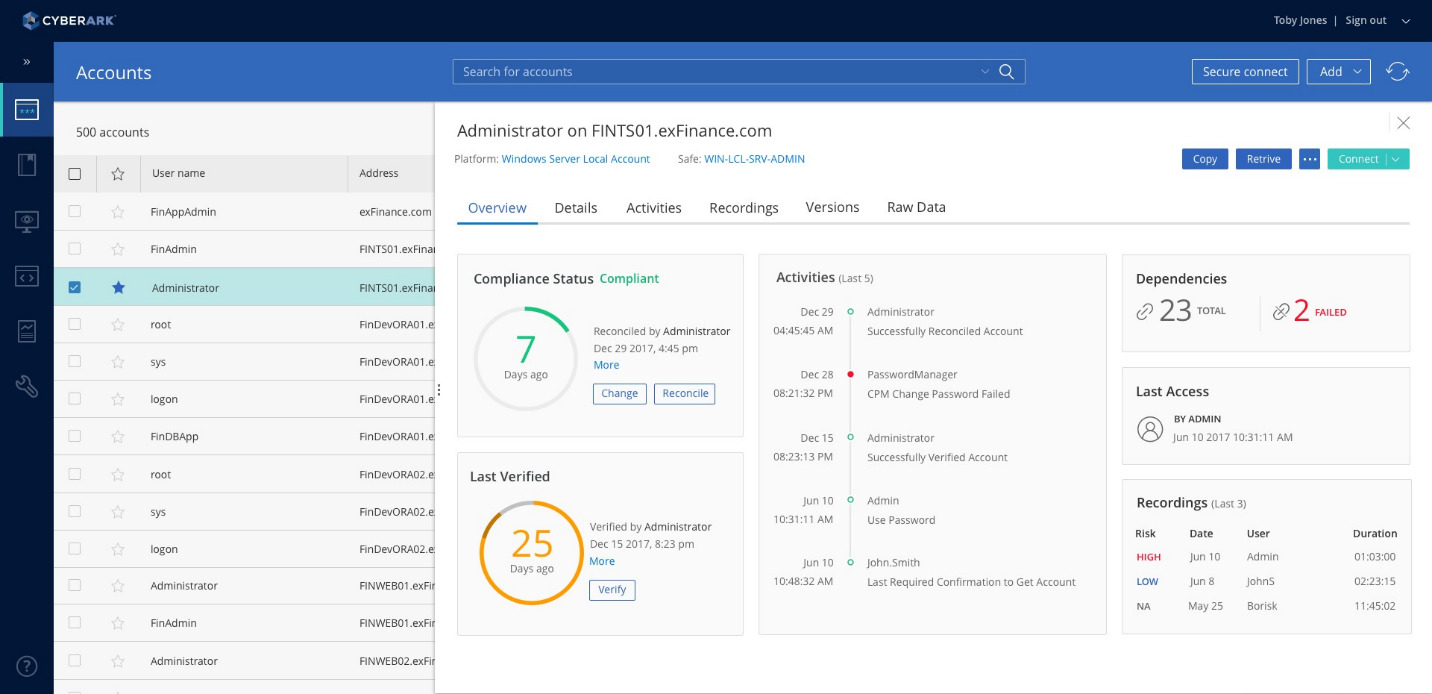
Fonte: cybersecurity-excellence-awards.com
Principais recursos:
- Cofre Digital Empresarial com criptografia AES-256, descoberta e rotação automática.
- Monitoramento de sessões com isolamento, gravação e reprodução.
- Privilégio permanente zero com JIT em on-prem e multi-cloud (AWS, Azure, GCP).
- Endpoint Privilege Manager removendo direitos de administrador local no Windows, Mac e Windows Server.
O que considerar:
- Implementações completas em empresas geralmente levam de 12 a 18 meses antes de entregar valor.
- Arquitetura complexa requer equipe dedicada para configurar, manter e escalar.
- Agora parte do portfólio mais amplo da Palo Alto Networks, o que adiciona considerações de bloqueio de plataforma para compradores que avaliam uma compra independente de Privileged Access Management.
Ideal para: Grandes empresas com equipes de segurança dedicadas e orçamento para serviços profissionais dispostas a aceitar implementações mais longas e maior TCO.
3. BeyondTrust
BeyondTrust é uma plataforma PAM convergente para organizações que buscam consolidar acesso remoto, Endpoint Privilege Manager (EPM) e armazenamento de credenciais sob um único fornecedor. O portfólio abrange Password Safe, Privilege Management e Privileged Remote Access, unificados por meio de uma plataforma Pathfinder movida por IA.
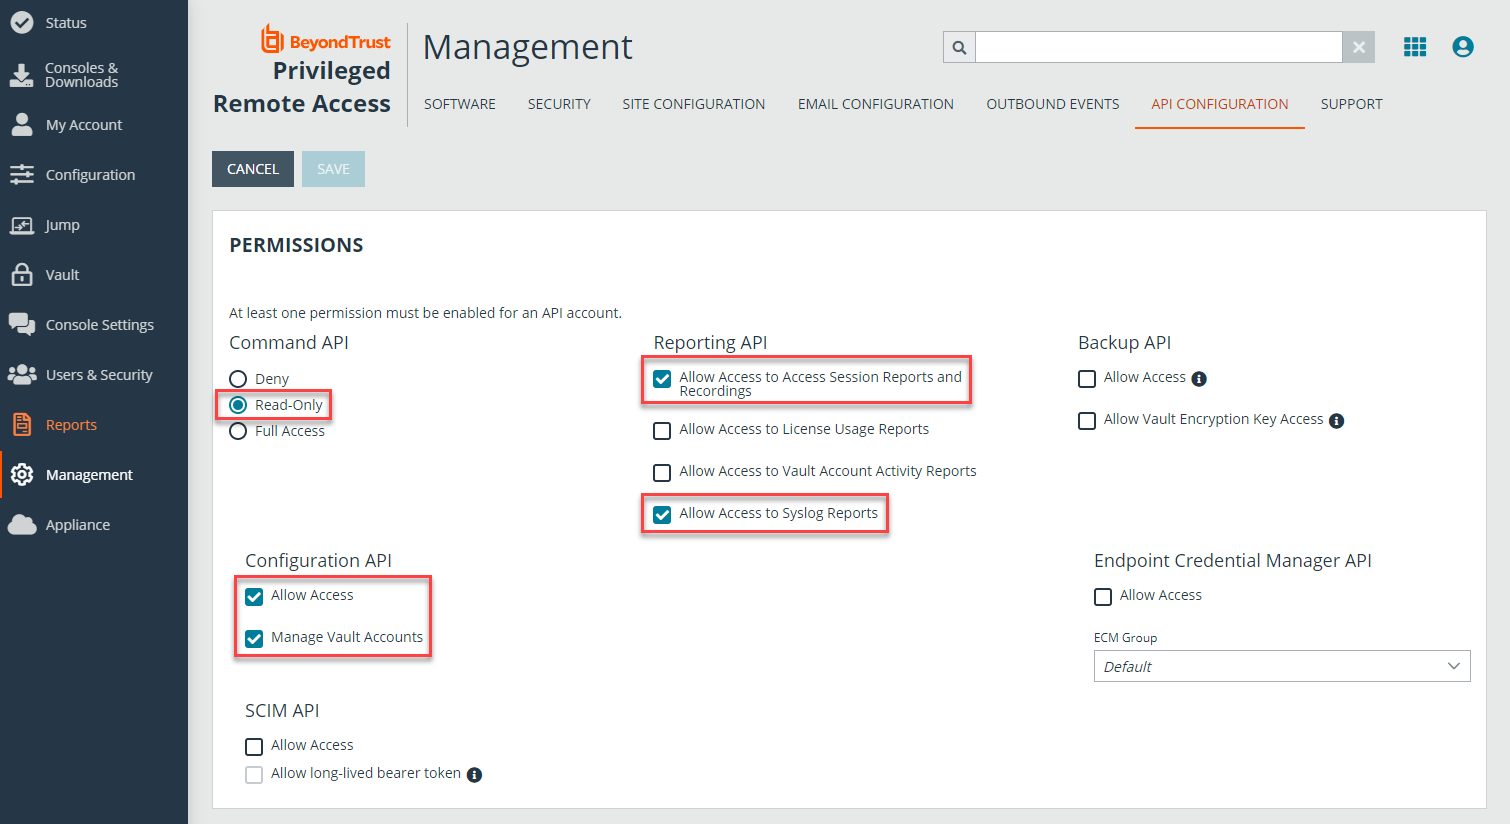
Fonte: beyondtrust.com
Principais recursos:
- Password Safe com descoberta automatizada, injeção de credenciais e gerenciamento de segredos.
- Endpoint Privilege Manager remove direitos de administrador local no Windows, Mac e Linux.
- Acesso remoto privilegiado com acesso sem VPN e gravação de sessão.
- True Privilege Graph mapeando relações ocultas de privilégios.
O que considerar:
- A configuração do EPM requer serviços profissionais e expertise técnica.
Ideal para: Organizações que consolidam acesso remoto, Endpoint Privilege e gestão de credenciais sob um único fornecedor, especialmente aquelas que priorizam a profundidade da gestão de sessões.
4. Delimite
Delinea é uma plataforma PAM para o mercado médio construída em torno da usabilidade e velocidade para equipes que desejam controles de acesso privilegiado sem a complexidade de nível empresarial. A arquitetura subjacente permanece em grande parte centrada no cofre, gerenciando contas privilegiadas permanentes em vez de removê-las, embora a aquisição da StrongDM pela Delinea em março de 2026 esteja começando a mudar isso.
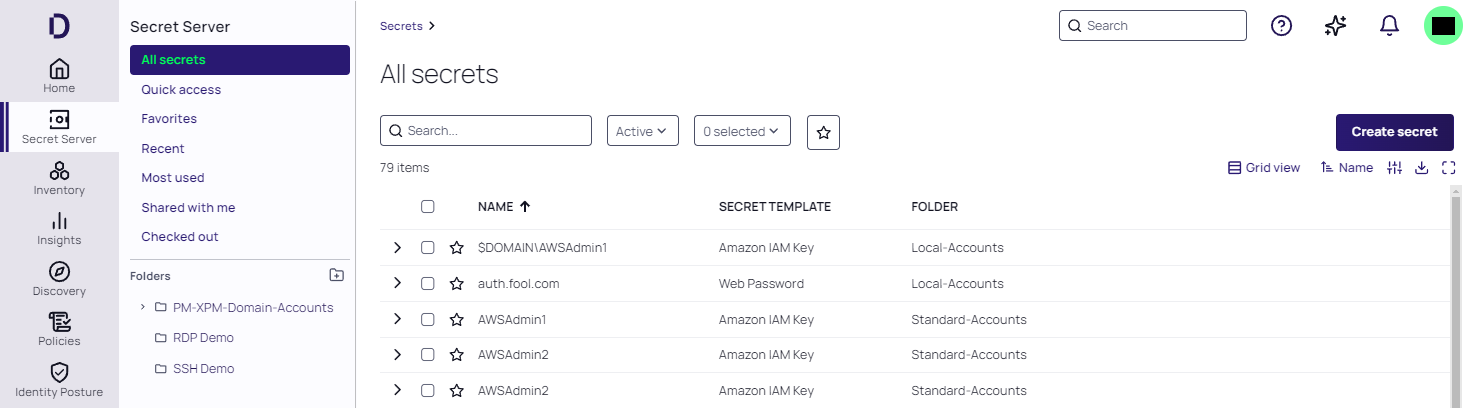
Fonte: docs.delinea.com
Principais recursos:
- Secret Server gerencia contas privilegiadas em identidades humanas, de máquinas e de serviços com criptografia AES-256.
- Privilege Manager remove direitos de administrador local no Windows e macOS com aplicação de MFA.
- Server PAM com JIT e elevação de privilégio just-enough para Windows, Linux e Unix.
- Intermediação multi-diretório entre AD, OpenLDAP, Ping Identity e Entra ID.
O que considerar:
- A arquitetura central centrada em cofre ainda gerencia privilégios permanentes na maioria dos módulos, em vez de removê-los por padrão.
- A autorização de tempo de execução JIT baseada em Cedar da StrongDM aplica-se atualmente a módulos específicos, e não à linha completa de produtos, portanto, os compradores que avaliam zero standing privilege devem confirmar exatamente quais módulos a possuem hoje.
- Atrito na integração, especialmente durante a migração do Secret Server para Delinea Platform.
- Problemas técnicos complexos podem exceder as capacidades da equipe de suporte.
- A configuração inicial do conector AD requer expertise especializada.
Ideal para: Equipes que priorizam usabilidade e adoção rápida, especialmente organizações de médio porte que priorizam a rotação gerenciada de credenciais em vez do privilégio permanente zero.
5. ManageEngine PAM360
ManageEngine PAM360 é uma plataforma PAM criada para equipes de TI que já utilizam o ecossistema ManageEngine. Oferece armazenamento seguro de credenciais, monitoramento de sessões e relatórios de conformidade com integração nativa ao conjunto mais amplo de ferramentas de operações de TI da ManageEngine.
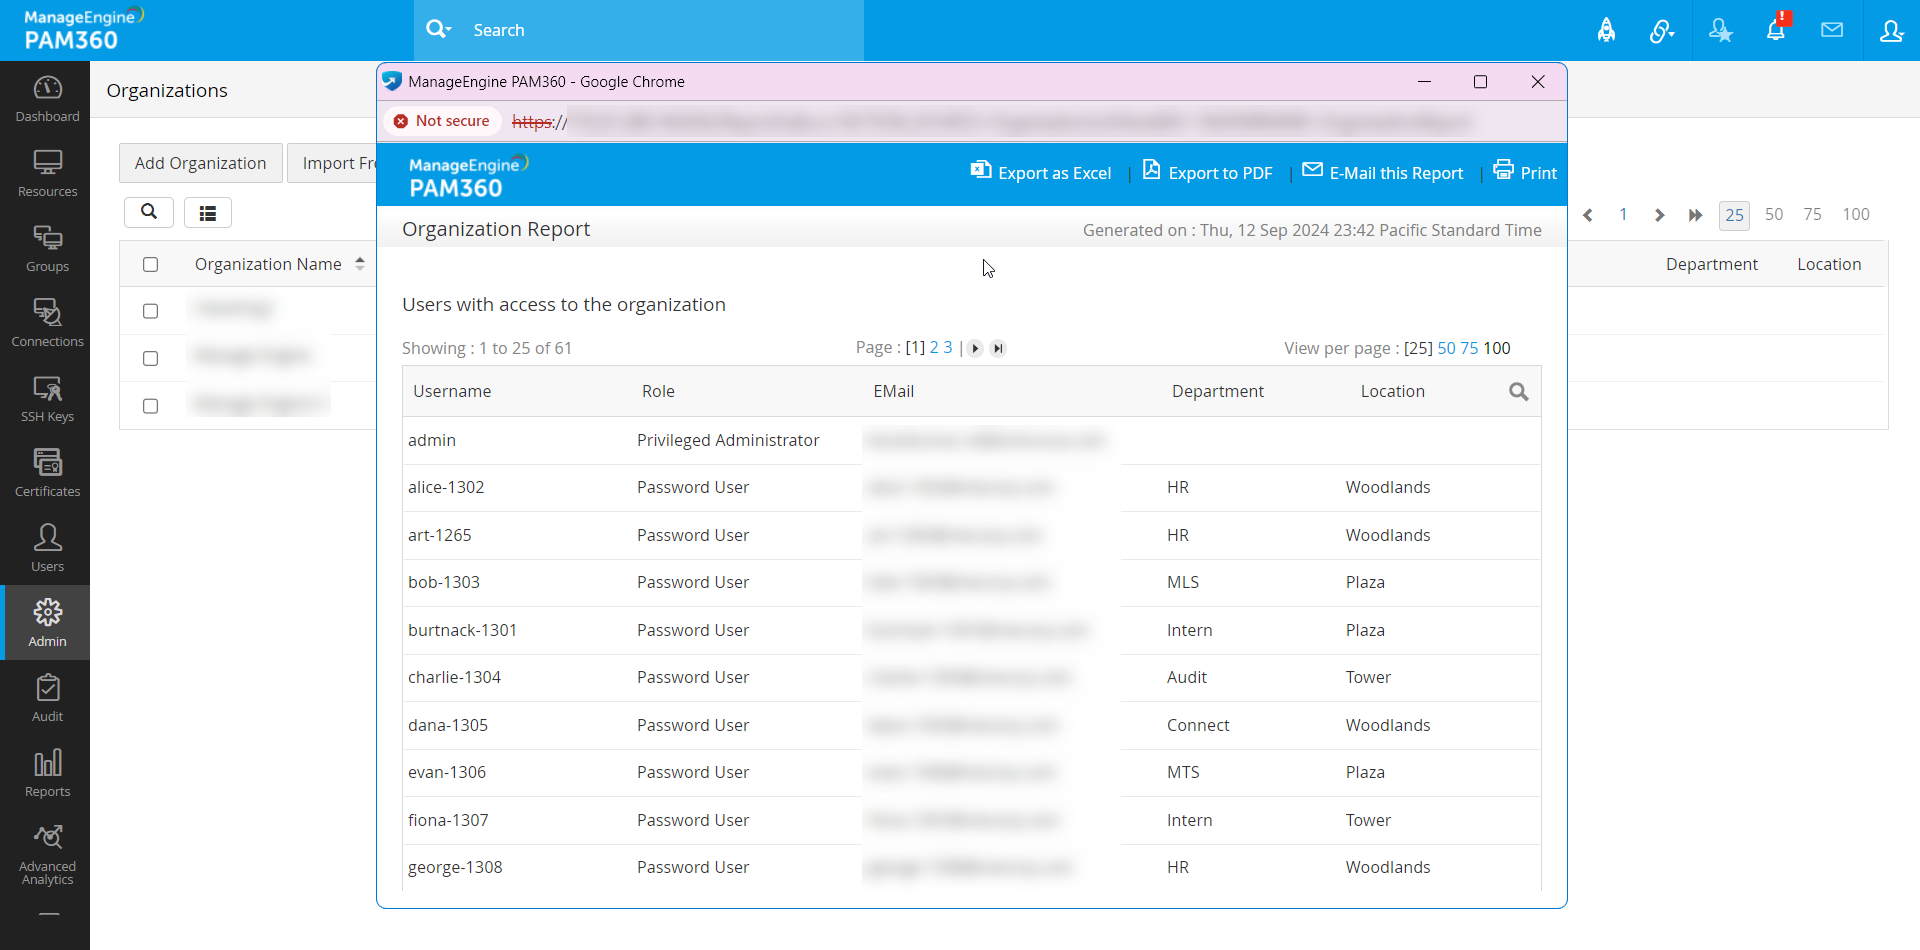
Fonte: manageengine.com
Principais recursos:
- Armazenamento de credenciais com rotação e descoberta automática de senhas.
- Gravação de sessões e monitoramento em tempo real para privileged access.
- Elevação de privilégios JIT com fluxos de trabalho de aprovação.
- Integração nativa do ecossistema ManageEngine mais 800+ conectores de aplicativos via Zoho Flow.
- Relatórios de conformidade para PCI-DSS, HIPAA e SOX.
O que considerar:
- Suporte nativo limitado para MFA, que pode exigir integração externa para alguns casos de uso.
- Problemas documentados de integração Linux e problemas de sincronização de senhas do Windows.
- Construído para o ecossistema ManageEngine; menos flexível fora dele.
Ideal para: equipes de TI padronizadas em ManageEngine que buscam PAM econômico dentro de seu ecossistema existente.
6. WALLIX Bastion
WALLIX Bastion é uma plataforma PAM focada na Europa com certificações duplas do Bundesamt für Sicherheit in der Informationstechnik (BSI) e da Agence nationale de la sécurité des systèmes d'information (ANSSI). Foi construída em torno dos requisitos regionais de conformidade e soberania de dados, particularmente GDPR, a Diretiva de Segurança de Redes e Informação (NIS2) e o Digital Operational Resilience Act (DORA), com alcance mais limitado fora da EMEA.
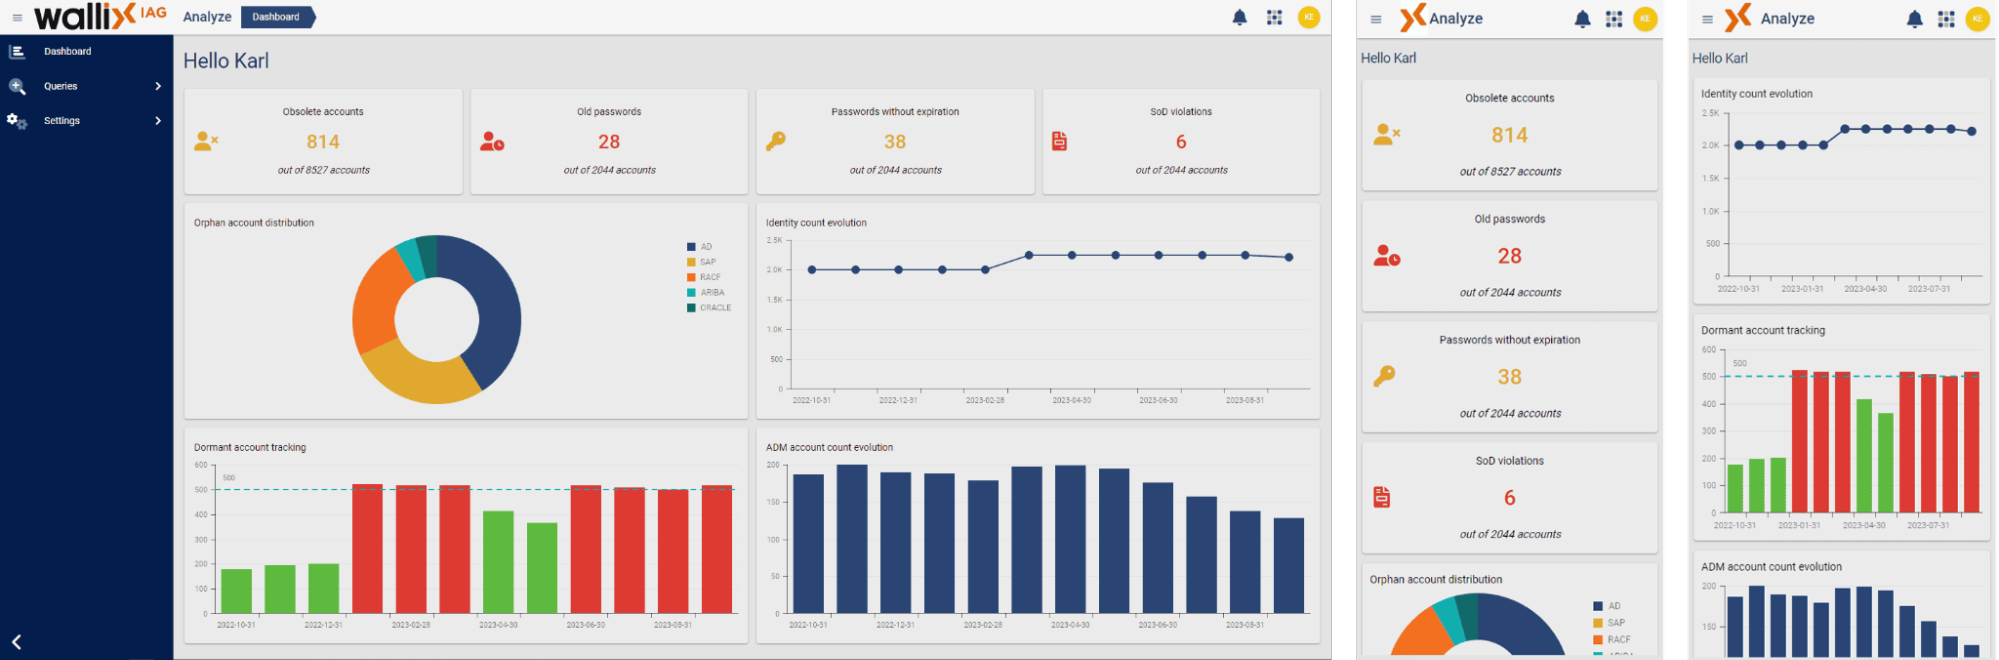
Fonte: wallix.com
Principais recursos:
- Armazenamento e rotação de credenciais com criptografia AES-256, SHA2 e ECC.
- Gerenciamento de sessões com monitoramento em tempo real e trilhas de auditoria pesquisáveis por OCR.
- Gerenciamento de sessões baseado na web sem agentes e sem instalação em endpoints.
- Suporte nativo a protocolos para RDP, SSH, HTTP, HTTPS, VNC, Telnet e SFTP.
O que considerar:
- Análise de comportamento limitada para implantações on-premises.
- Ecossistema de parceiros e integrações menor que o dos fornecedores globais.
Ideal para: Organizações europeias que precisam de conformidade regional (GDPR, NIS2, DORA) e soberania de dados.
7. Microsoft Entra PIM
Microsoft Entra PIM é uma funcionalidade nativa do Microsoft PAM que oferece acesso JIT, fluxos de aprovação e revisões de acesso para funções de recursos do Azure, funções administrativas do Microsoft 365 e permissões do Entra ID. Está incluído com Entra ID P2, Entra ID Governance ou licenciamento Microsoft 365 E5 sem custo adicional, mas a cobertura limita-se a ambientes Microsoft e não se estende a AD local, servidores Linux ou bancos de dados.
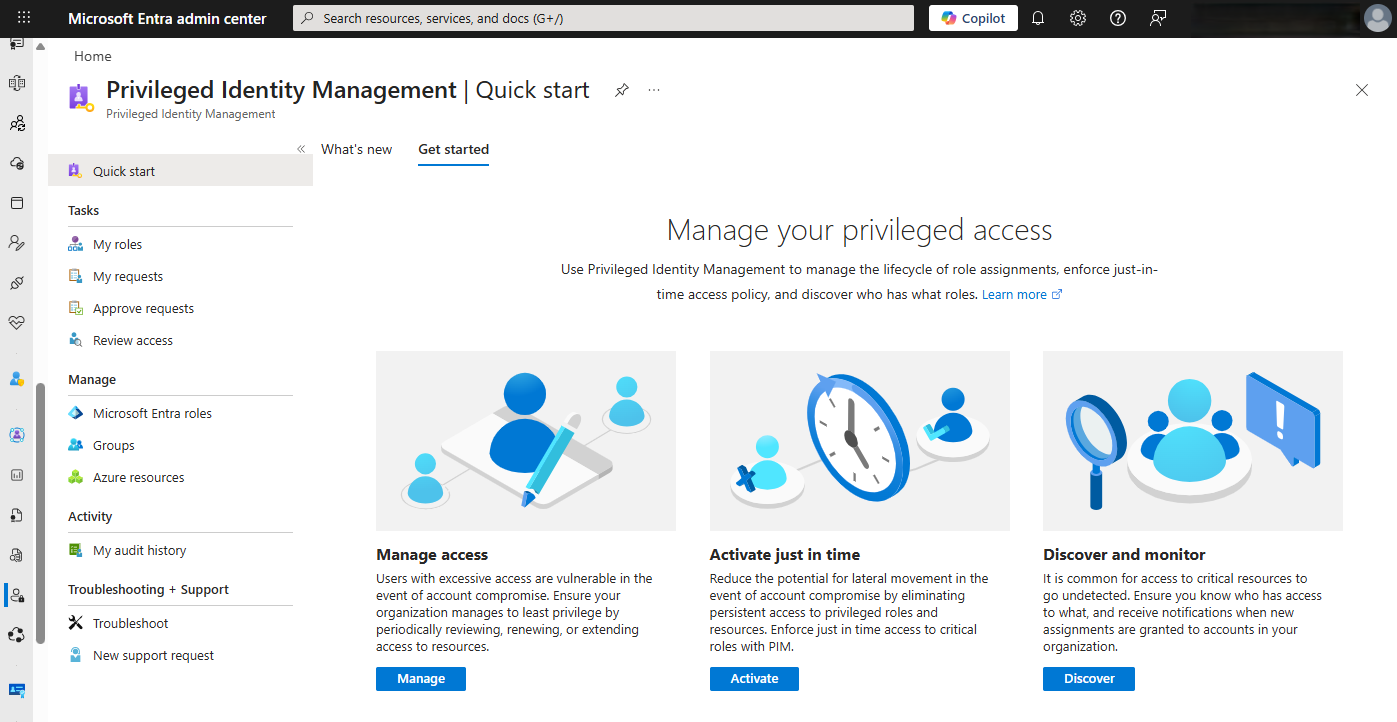
Fonte: learn.microsoft.com
Principais recursos:
- Atribuições de funções elegíveis por tempo limitado que exigem ativação explícita com MFA obrigatória.
- Fluxos de aprovação configuráveis com justificativa comercial e registro completo de auditoria.
- Revisões de acesso com agendamento periódico e remediação automatizada.
- Cobertura de mais de 120 funções integradas do Entra ID, funções de recursos do Azure e funções do Microsoft 365.
O que considerar:
- Sem cobertura para infraestrutura não Microsoft (AWS, GCP, servidores Linux, bancos de dados, dispositivos de rede).
- Sem recursos de gravação de sessão ou registro de teclas.
- Sem armazenamento seguro de credenciais ou rotação automática para contas de serviço.
- Os limites de aposentadoria do Entra Permissions Management restringem os recursos de concessão na nuvem.
Ideal para: ambientes exclusivos Microsoft ou como complemento a uma solução dedicada de Privileged Access Management para cobertura híbrida mais ampla. Entra PIM gerencia funções do Azure e Microsoft 365, enquanto uma ferramenta dedicada cobre on-premises, bancos de dados e sistemas não Microsoft.
Como escolher a solução PAM certa em 2026
O mercado de Privileged Access Management está mudando da rotação de credenciais centrada em cofres para arquiteturas que removem completamente as contas permanentes.
Essa mudança altera a avaliação: a questão prioritária passa a ser qual ferramenta remove o acesso persistente que os atacantes visam, em vez de qual ferramenta gerencia melhor as senhas.
Analise isto antes de se comprometer com um fornecedor:
- Audite privilégios permanentes antes de comparar recursos: Uma avaliação da superfície de ataque de contas privilegiadas do seu ambiente indica quais contas, humanas e não humanas, têm acesso elevado sempre ativo. Esse inventário, e não a lista de recursos de um fornecedor, deve guiar sua avaliação.
- Teste se a ferramenta remove o acesso permanente ou apenas o rotaciona: Execute uma prova de conceito e confirme que nenhuma conta de administrador persistente permanece para um invasor descobrir entre as mudanças de senha. Esta é a linha real entre o PAM legado centrado em cofres e as arquiteturas de privilégio zero que estão ganhando espaço.
- Confirme o caminho de migração do vault: Se você já está usando um credential vault, verifique se a nova plataforma exige rip-and-replace ou suporta bring-your-own-vault, pois essa decisão afeta tanto os custos de troca quanto o cronograma de implantação.
- Valide a visibilidade da sessão em relação ao seu framework de conformidade: Confirme que a trilha de auditoria da plataforma vincula sessões bloqueadas ou elevadas às identidades por trás delas e as mapeia para o framework específico (NIST, PCI-DSS, HIPAA, SOX) que seus auditores solicitarão.
- Avalie uma plataforma convergente em relação à capacidade da sua equipe: Uma ferramenta independente que opera isolada da governança de identidade pode adicionar mais carga do que remove para equipes já sobrecarregadas. Um privileged access management best practices framework ajuda a separar controles essenciais dos que são apenas desejáveis.
Para equipes que precisam de controles de acesso privilegiado que removem contas permanentes em vez de armazená-las, Netwrix Privilege Secure é implantado em dias, oferece monitoramento de sessões centrado na atividade e suporta ambientes híbridos em sistemas Microsoft e não Microsoft.
Faz parte da plataforma mais ampla Netwrix 1Secure™, que combina Privileged Access Management, Data Security Posture Management, Identity Threat Detection & Response e relatórios de conformidade em um único fornecedor.
Netwrix Privilege Secure fecha as lacunas deixadas pelo PAM de contas permanentes e pelas ferramentas nativas da Microsoft, sem exigir uma equipe PAM dedicada para operar.
Solicite uma demonstração para ver como eliminar privilégios permanentes se compara a armazená-los no seu ambiente.
Aviso legal: As informações neste artigo estão atualizadas até agosto de 2026; verifique os detalhes com cada fornecedor para as últimas atualizações.
Perguntas frequentes sobre soluções PAM
Compartilhar em
Saiba Mais
Sobre o autor

Netwrix Team
Saiba mais sobre este assunto
Ninguém pergunta se você ainda precisa desse acesso
Microsoft RAMP para na borda da sua autoridade certificadora
O jogo de acertar a toupeira com os acessos nunca acaba. Há um motivo para isso
Governe o agente de IA como a identidade que ele é
Convergência de ITDR, PAM e IGA. Qual dos três está presente quando o ataque chega?