
Purple Knight vs. Exposição de Identidade Única da Tenable
Oct 20, 2026
As exposições do Active Directory se acumulam silenciosamente entre as varreduras, então a frequência da avaliação determina a equipe, o custo e o que um time pode provar a um auditor meses depois. Uma varredura gratuita sob demanda estabelece uma linha de base e para por aí. Uma plataforma licenciada monitora o diretório sem pausa e age enquanto o ataque ainda está em andamento. A auditoria de mudanças fornece o registro antes e depois que comprova que a correção funcionou.
Phishing, vishing e credenciais roubadas representaram 38% dos principais incidentes tratados pela Equipe de Resposta a Emergências de Computadores da Wavestone em 2025, quase o dobro dos 20% registrados no ano anterior, segundo o relatório de resposta a incidentes de 2025.
Credenciais comprometidas significam cada vez mais um Active Directory comprometidoActive Directory, pois um login roubado é frequentemente tudo que um invasor precisa para começar a se mover pelo diretório.
Apesar dessa mudança, o Relatório de Segurança de Dados e Identidade Netwrix 2026 constatou que apenas 36% das organizações realizaram uma avaliação completa de segurança do AD nos últimos 12 meses.
Na mesma pesquisa, 74% não tinham total confiança de que seu AD estava livre de configurações incorretas que permitem escalonamento de privilégios. A maioria das equipes atualmente não sabe qual é a real situação do seu AD.
Purple Knight e Tenable One Identity Exposure têm como objetivo fechar essa lacuna de visibilidade, porém de formas diferentes.
Comparação rápida entre Purple Knight e Tenable One Identity Exposure
A tabela abaixo compara custo, frequência, cobertura de diretórios, resposta a ataques, remediação e evidências de auditoria para Purple Knight e Tenable One Identity Exposure.
Dimension | Purple Knight | Tenable One Identity Exposure |
|---|---|---|
|
Cost model |
Free download |
Licensed per identity, quote-based |
|
Assessment cadence |
On-demand scans |
Live monitoring |
|
Directory coverage |
AD, Entra ID, Okta |
AD and Entra ID |
|
Attack response |
Reports what a scan finds |
Alerts on attacks in progress |
|
Remediation |
Guidance only |
Guidance plus scripts |
|
Audit evidence |
Scan-date snapshot |
Alert history |
Por que os compradores comparam Purple Knight e Tenable One Identity Exposure
Ambos os produtos escaneiam o Active Directory e o Microsoft Entra ID, avaliam o que encontram e publicam catálogos de indicadores, colocando-os na mesma lista para trabalhos realmente diferentes.
Grátis versus licenciado exige conversa sobre orçamento
Purple Knight é gratuito para baixar, enquanto Tenable One Identity Exposure exige licença por orçamento por identidade e uma etapa de ativação antes da primeira descoberta. Os responsáveis pelo orçamento querem saber o que a versão gratuita oferece antes de aprovar um gasto recorrente, e essa questão coloca as duas ferramentas na mesma avaliação.
Buscas mais amplas por alternativas ao Purple Knight e alternativas ao Semperis abrangem várias categorias de produtos, pois as duas ferramentas atuam em mercados adjacentes; a decisão por duas ferramentas restringe a questão ao que os próximos 90 dias precisam produzir.
Verificações pontuais e monitoramento contínuo definem ritmos diferentes
Purple Knight funciona sob demanda, uma varredura de cada vez, capturando o diretório como estava naquele momento. Tenable One Identity Exposure opera sem pausa e combina isso com detecção de ameaças à identidade e resposta em tempo real (ITDR).
Ele pode detectar uma alteração em um grupo privilegiado ou uma edição de um objeto de política de grupo no momento em que ocorre, sem esperar pela próxima varredura agendada. As equipes que avaliam os dois estão realmente escolhendo um ritmo operacional, não apenas uma lista de recursos.
Catálogos de indicadores sobrepostos levam a comparações inadequadas
As siglas em ambas as páginas de produtos parecem intercambiáveis, o que faz com que comparações por contagem bruta enganem os compradores. Cada termo compromete um proprietário diferente a uma resposta distinta:
- Indicador de exposição (IOE): uma má configuração permanente e não explorada, como uma delegação Kerberos arriscada ou uma conta privilegiada obsoleta. É atribuída ao proprietário do diretório como item pendente.
- Indicador de comprometimento (IOC): evidência de que algo já aconteceu. O NIST define um IOC como um artefato técnico que sugere que um ataque está iminente ou em andamento, ou que um comprometimento pode já ter ocorrido, acionando uma resposta a incidentes.
- Indicador de ataque (IoA): um padrão de comportamento detectado durante um ataque, que chega como um alerta ao vivo para ser tratado.
Purple Knight relata exposições e evidências de comprometimento, enquanto Tenable One Identity Exposure relata exposições e ataques. Comparar o total de indicadores da Semperis com o catálogo de exposições da Tenable mais seus 17 indicadores de ataque documentados compara unidades incompatíveis.
Uma única verificação de exposição pode sinalizar zero ou milhares de objetos, e um indicador de ataque representa uma sequência de eventos correlacionados.
Netwrix PingCastle realiza o mesmo tipo de avaliação gratuita para Active Directory. Solicitar uma demonstração.
Semperis Cavaleiro Roxo
Semperis Purple Knight é uma ferramenta gratuita de avaliação de segurança para Active Directory local, Entra ID e Okta. Realiza varreduras sob demanda e gera um relatório pontuado com orientações para correção.
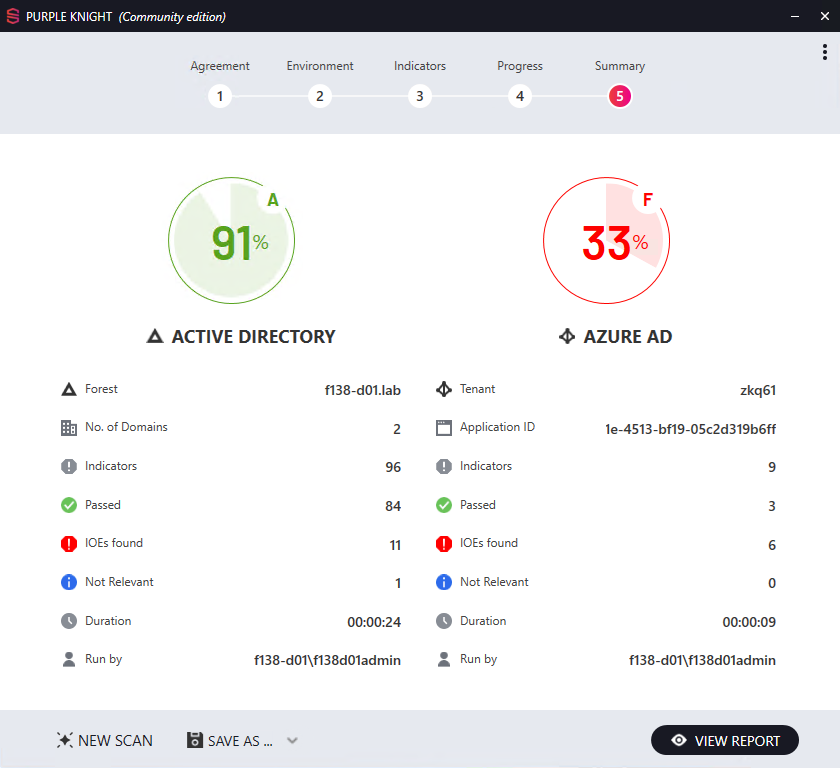
Fonte: semperis.com
O que se destaca
- Um relatório agrupa os resultados em cinco categorias com uma pontuação geral e orientações para correção.
- Os indicadores correspondem ao MITRE ATT&CK e ao framework da agência nacional francesa de cibersegurança (ANSSI), além de uma avaliação da probabilidade de comprometimento.
- A pontuação considera a gravidade do indicador em relação a quantos objetos são afetados, não apenas uma contagem simples de aprovado/reprovado.
- A ferramenta nunca modifica o Active Directory; apenas executa consultas PowerShell e LDAP somente leitura para gerar seus resultados.
O que considerar
- As varreduras manuais sob demanda deixam a deriva do diretório invisível entre execuções e exigem um produto Semperis pago ou automação personalizada para varreduras agendadas e uma visão combinada de múltiplas florestas.
- Um domínio novo, sem personalizações ou delegações antigas, ainda apresenta resultados, então considere a primeira pontuação como um piso, não como um atestado de saúde.
- Algumas varreduras precisam de acesso suficiente para executar consultas PowerShell e LDAP via RPC, e toda correção ainda depende de um administrador com conhecimento profundo em Active Directory para interpretar corretamente um achado como uma delegação arriscada.
- Os totais de indicadores publicados aumentaram com as atualizações do produto, portanto, as contagens brutas não se comparam claramente entre versões.
Ideal para: Equipes que precisam de uma linha de base avaliada gratuita com expertise interna em Active Directory.
Exposição de Identidade Tenable One
Tenable One Identity Exposure é uma plataforma licenciada de gestão da postura de segurança de identidade (ISPM) para Active Directory e Entra ID, anteriormente Tenable.ad e depois Tenable Identity Exposure. Opera com dois motores. Um sinaliza continuamente exposições em ambos os diretórios, e o outro detecta ataques ao vivo em tempo real.
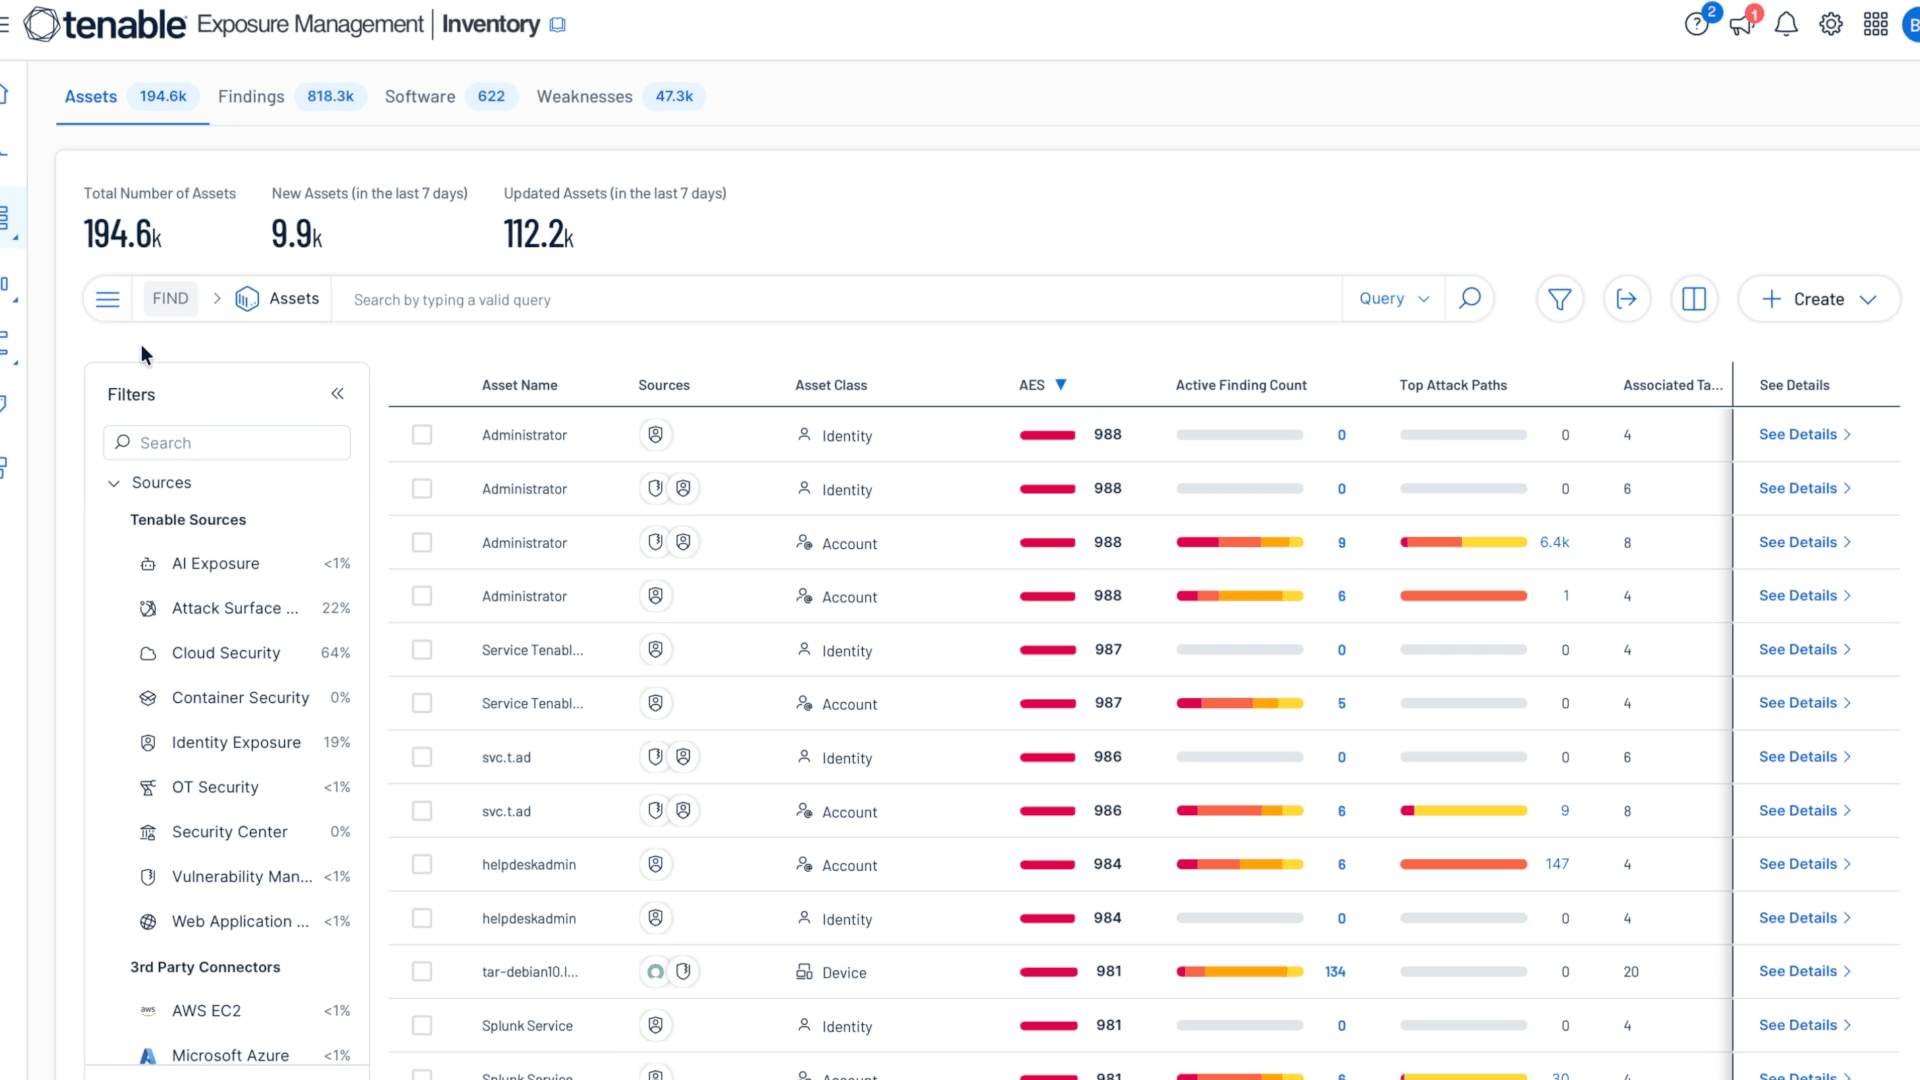
Fonte: tenable.com
O que se destaca
- O mecanismo de exposição sinaliza continuamente configurações incorretas no Active Directory e Entra ID.
- O mecanismo de ataque detecta em tempo real 17 técnicas documentadas do Active Directory, incluindo DCSync, DCShadow, Kerberoasting, Golden Ticket, pulverização de senhas e tentativa de força bruta.
- Identity 360 unifica identidades humanas e de máquinas em ambos os diretórios com classificação de risco, scripts de remediação e análise de caminho de ataque mostrando como um invasor poderia alcançar um ativo alvo.
- Alertas são enviados via syslog no formato Common Event para coletores como Splunk, IBM QRadar e ArcSight.
- A implantação funciona como SaaS ou instalação local gerenciada pelo cliente, conectando-se sem agentes com uma conta de usuário comum e sem permissões administrativas.
O que considerar
- Licenciamento baseado em citações e uma etapa de habilitação aumentam o tempo de aquisição antes da primeira descoberta.
- O motor de ataque detecta em tempo real apenas dentro do Active Directory; o motor de exposição cobre o Entra ID, mas o motor de ataque não.
- Três exceções ficam fora desse modelo sem agente. O Objeto de Política de Grupo que alimenta o motor de ataque precisa de credenciais administrativas, o indicador de Kerberoasting depende de uma conta honey, e a análise privilegiada requer direitos elevados.
- Implantações apenas de identidade perdem os recursos cross-surface que justificam o preço da plataforma, incluindo Sinais de Exposição, Visualização de Exposição e o Caminho de Ataque a nível de plataforma.
- O suporte Okta dentro do Identity 360 parece mais limitado que o monitoramento nativo de Active Directory e Entra ID da Tenable, então equipes focadas em Okta devem confirmar o escopo exato antes de assinar.
Ideal para: Organizações com operações de segurança que encaminham alertas de identidade para um SIEM.
Purple Knight e Tenable One Identity Exposure frente a frente
A frequência com que cada ferramenta escaneia o diretório determina sua profundidade de detecção, custo e o que pode comprovar a um auditor.
Cadência de avaliação
Purple Knight captura o diretório como estava no momento em que o scan foi executado. Se um grupo privilegiado mudar na manhã seguinte, ou um Objeto de Política de Grupo for modificado no mês seguinte, isso permanece invisível até a próxima execução, e detectá-lo depende de um administrador comparando dois relatórios manualmente. A Tenable mantém uma linha de base contínua e alerta sobre essas mesmas mudanças assim que ocorrem, sem esperar pelo próximo scan agendado.
Profundidade da detecção de ameaças
As evidências de comprometimento do Purple Knight surgem após o fato, prova de que algo já aconteceu, às vezes descobertas semanas depois na próxima varredura. O motor de ataque da Tenable pode disparar enquanto um ataque como o DCSync ainda está em andamento, quando ainda é possível interrompê-lo. Nenhuma das abordagens limpa sozinha o acúmulo de configurações incorretas subjacentes, e ambas as ferramentas deixam essa fila para quem possui o diretório.
Custo e tempo até a primeira descoberta
Purple Knight não custa nada e não precisa de ordem de compra, então um relatório pontuado pode ser entregue no mesmo dia em que alguém decide executá-lo. As licenças Tenable são baseadas em cotação por identidade habilitada e não ativam automaticamente o Identity Exposure, mesmo para clientes existentes do Tenable One. Portanto, a aquisição e habilitação vêm antes da primeira descoberta.
A medida mais útil é o tempo para alcançar um ritmo operacional funcional, pois um relatório pontuado que ninguém agenda e um fluxo de alertas que ninguém observa produzem o mesmo resultado. As equipes devem precificar o modelo de pessoal junto com a licença.
Evidência de que a correção funcionou
Auditores não aceitam uma única data como prova de que um controle funcionou. Um teste de SOC 2 eficácia operacional exige evidências durante todo o período de revisão, e o teste dos controles gerais de TI rastreia cada alteração amostrada desde a solicitação até a aprovação e o encerramento.
A varredura do Purple Knight prova que um controle foi aprovado na data da varredura, e o alerta da Tenable prova que a plataforma detectou um ataque. Nenhum fornece o registro antes e depois mostrando que uma exposição sinalizada foi corrigida e permaneceu corrigida, o que as diretrizes de auditoria contínua pedem que as equipes mantenham durante a janela de observação.
Purple Knight responde onde o diretório está hoje, Tenable One Identity Exposure responde o que está acontecendo agora, e nenhum responde se a correção do último trimestre ainda está válida.
Como escolher entre Purple Knight e Tenable One Identity Exposure
A escolha depende do que os próximos 90 dias precisam entregar, e as duas ferramentas se destacam em coisas realmente diferentes.
Escolha Purple Knight se:
- Okta funciona como um diretório principal junto com Active Directory e Entra ID, e a cobertura da postura deve alcançar os três.
- A liderança precisa esta semana de um relatório pontuado e mapeado no framework, e a aquisição levaria mais tempo que a remediação.
- A equipe tem profundo conhecimento interno em Active Directory, e o trabalho à frente é um acúmulo de configurações incorretas sem incidentes ativos.
Escolha Tenable One Identity Exposure se:
- Alguém está de plantão para agir sobre alertas de identidade, e esses alertas precisam chegar a um SIEM existente.
- A detecção em tempo real de técnicas de ataque ao Active Directory é mais importante que a abrangência entre provedores de identidade não Microsoft.
- Uma implantação mais ampla do Tenable One já permite recursos de exposição entre superfícies.
Para equipes enxutas sem uma função dedicada de operações de segurança, a capacidade de alertas decide a escolha antes da profundidade dos recursos. Uma plataforma de detecção precisa de alguém para monitorar e agir sobre seus resultados para justificar seu uso. Avaliações programadas ou um provedor gerenciado de detecção e resposta costumam ser mais adequados do que uma detecção que ninguém tem tempo para analisar.
Quando escolher Netwrix em vez de Purple Knight ou Tenable One Identity Exposure
A Netwrix não possui um produto único que substitua qualquer uma das ferramentas. O Netwrix PingCastle é o equivalente direto ao Purple Knight, o Netwrix Threat Prevention e o Netwrix Threat Manager cobrem o trabalho de ataques ao vivo feito pelo motor de ataques da Tenable, e o Netwrix Auditor fornece o registro de alterações que nenhuma das ferramentas gera.
Quando a equipe precisa de uma avaliação gratuita e repetível em vez de uma varredura única
Netwrix PingCastle avalia o risco do Active Directory com mais de 170 verificações mapeadas pelo MITRE ATT&CK e identifica configurações incorretas, caminhos de ataque e exposição de privilégios. A ferramenta é gratuita, então uma segunda ou terceira avaliação custa apenas o tempo de execução e oferece um roteiro de remediação priorizado. Equipes que a executam regularmente reduzem a janela que uma única varredura anual deixa aberta.
Quando a detecção precisa virar bloqueio, não apenas alerta
Netwrix Threat Prevention bloqueia em tempo real tentativas de DCSync, Kerberoasting e pass-the-hash no Active Directory, antes que tenham sucesso. Para equipes que já usam detecção, Netwrix Threat Manager cobre a detecção de ameaças de identidade como roubo de credenciais, movimentação lateral e escalonamento de privilégios. Adicionou técnicas de má configuração do Active Directory Certificate Services ESC1 a ESC7 no final de abril de 2026.
AppRiver usa o Netwrix Auditor para receber alertas sobre mudanças críticas no Active Directory e na Política de Grupo assim que ocorrem, e pode restaurar o estado anterior em apenas cinco minutos para 250 usuários em seis domínios.
Quando a evidência precisa provar que a correção se manteve, não apenas que aconteceu uma vez
Netwrix Auditor registra todas as alterações no Active Directory e Entra ID com contexto de quem, o quê e quando, além dos valores antes e depois. O registro é pesquisável e permanece durante o período de observação.
Seus relatórios predefinidos correspondem a SOX, HIPAA, PCI DSS e GDPR, então a auditoria de alterações do Active Directory as evidências vêm do registro, não de capturas de tela. Quando um examinador analisa uma exposição corrigida, a cadeia da alteração ao encerramento já está registrada.
Com o Netwrix Auditor, First National Bank and Trust of Beloit pode se preparar para auditorias do Office of the Comptroller of the Currency (OCC) em uma hora, em vez de uma semana.
A separação de produtos tem seu próprio custo. Cobrir avaliação, detecção, bloqueio e evidências de auditoria significa definir o escopo de implantação, licenciamento e propriedade para cada um. A cobertura da Netwrix também é mais profunda nos diretórios Microsoft, então organizações centradas em Okta devem validar a adequação antes da compra.
Adaptar a ferramenta ao modelo operacional
Purple Knight versus Tenable One Identity Exposure é uma decisão de cadência antes de ser uma decisão de recurso. Nenhuma ferramenta mostra se uma remediação se manteve durante todo o período de revisão, que é a amostra que um examinador provavelmente escolherá.
Avalie o modelo operacional que cada opção compromete a equipe, depois escolha a tarefa mais importante para os próximos dois trimestres.
Solicite uma demonstração para ver como Netwrix PingCastle e Netwrix Auditor transformam uma avaliação gratuita em prova de controle sobre seu próprio diretório.
Aviso: As informações neste artigo foram verificadas em outubro de 2026. Verifique as capacidades atuais diretamente com cada fornecedor.
Perguntas frequentes sobre Purple Knight vs. Tenable One Identity Exposure
Compartilhar em
Saiba Mais
Sobre o autor

Netwrix Team
Saiba mais sobre este assunto
Netwrix Innovation Week: 1Secure™ com segurança de IA agêntica
Bring Your Own Vault: por que "rip and replace" não é a única opção
Além do cofre: o privilégio permanente zero neutraliza mais do que ataques a senhas
A senha nunca foi o único problema: PAM legado vs. PAM moderno
Netwrix Innovation Week: Por que a segurança da IA agente é importante