
12 riscos críticos de segurança de IA sombra que sua organização precisa monitorar
12 riscos críticos de segurança de IA sombra que sua organização precisa monitorar
Feb 13, 2026
Os funcionários adotam ferramentas de IA mais rápido do que as equipes de segurança conseguem avaliá-las, e grande parte dessa adoção acontece fora dos canais aprovados. O resultado é a IA sombra: trabalho autorizado que passa por modelos não autorizados, com dados sensíveis chegando a servidores que a organização não controla.
A escala da discrepância é mensurável. O Netwrix 2026 Data and Identity Security Report constatou que organizações em que a IA expandiu significativamente o número de identidades que acessam dados relataram uma taxa de violação de 43% no ano anterior, em comparação com 11% para organizações onde a IA não havia alterado os padrões de acesso. Essa diferença de quatro vezes é onde a shadow AI prospera.
IA no trabalho impulsiona ganhos reais de produtividade. O risco vem do uso fora dos canais regulamentados. Quando os funcionários adotam ferramentas sem supervisão, a exposição se agrava: vazamentos de dados por meio de modelos não verificados, lacunas de conformidade que surgem durante auditorias e caminhos que as equipes de segurança não conseguem monitorar.
Este guia explica o que são os riscos de segurança da shadow AI, detalha os 12 riscos que valem a pena monitorar e apresenta como avaliá-los e priorizá-los.
Quais são os riscos de segurança da shadow AI?
Shadow AI é um subconjunto de shadow IT que se refere especificamente ao uso de ferramentas ou plataformas de IA sem a aprovação ou supervisão do departamento de TI. Um risco de segurança Shadow AI ocorre sempre que os dados da empresa passam por ferramentas e canais de IA que o TI não pode ver ou controlar.
Shadow AI geralmente acontece porque os funcionários querem aproveitar os sistemas existentes para acelerar seu trabalho. Mas quando um representante de vendas cola uma lista de clientes com nomes e e-mails no ChatGPT para criar mensagens personalizadas, esses dados agora estão em servidores fora do seu perímetro de segurança. Isso introduz riscos que as equipes de segurança não podem monitorar ou mitigar.
De acordo com o IBM 2025 Cost of a Data Breach Report, violações envolvendo altos níveis de shadow AI custam em média 4,63 milhões de dólares, 670.000 dólares a mais do que violações com pouco ou nenhum shadow AI.
Aqui está o que torna a shadow AI difícil de gerenciar:
- Esconde-se à vista de todos: A Shadow AI muitas vezes está dentro de extensões de navegador, plugins ou recursos de IA em ferramentas SaaS já aprovadas, o que a mantém invisível para os métodos tradicionais de descoberta.
- Ele processa dados por meio de prompts: Ao contrário do software tradicional, as ferramentas de IA recebem dados sensíveis por meio de entradas em linguagem natural, depois os processam e às vezes os armazenam em servidores de terceiros.
- Os frameworks tradicionais não o contemplam: Frameworks de cibersegurança estabelecidos como NIST CSF, ISO 27001 e CIS Controls continuam essenciais, mas são anteriores aos fluxos de dados específicos de IA, portanto, os métodos de detecção e os requisitos de governança diferem dos da shadow IT tradicional.
- Agentes autônomos adicionam complexidade: Shadow AI pode incluir agentes que tomam decisões e executam ações muito além do simples acesso a dados, o que cria uma exposição imprevisível.
Shadow AI em números
Três descobertas do mesmo Netwrix 2026 Data and Identity Security Report mostram o quão grande a lacuna se tornou:
- Apenas 20% das organizações monitoram ou governam totalmente o uso de shadow AI pelos funcionários.
- 76% não governam ou monitoram completamente identidades não humanas, incluindo agentes de IA e contas de serviço.
- Apenas 11% se consideram totalmente prontos para IA, com políticas aplicadas e monitoramento contínuo em vigor.
O impacto crescente da IA na cibersegurança significa que essas lacunas aumentam a cada trimestre em que a governança permanece parada.
Netwrix Endpoint Protector bloqueia uploads de dados sensíveis para ferramentas de IA em endpoints e sessões de navegador. Solicite uma demonstração
Os 12 riscos críticos de segurança da IA sombra
Os riscos de segurança da Shadow AI podem existir independentemente, mas na prática se acumulam. Um funcionário que usa uma conta pessoal de IA para processar dados regulamentados por meio de uma ferramenta sem registro de auditoria cria uma exposição de conformidade maior do que qualquer risco individual.
1. Exposição não autorizada de dados a modelos de IA de terceiros
Cada solicitação enviada a um modelo de IA de terceiros é um dado que sai do ambiente. A menos que a organização tenha avaliado e aprovado a ferramenta, não tem controle sobre como o modelo armazena, retém ou treina com esses dados.
Informações sensíveis fluem para servidores fora do perímetro de segurança sem barreiras. A maioria das organizações não consegue ver para onde esses dados vão. Na mesma pesquisa da Netwrix, apenas 21% têm visibilidade total sobre quais dados sensíveis fluem para ferramentas de IA, modelos e copilotos, e apenas 31% conseguem impedir totalmente que sejam enviados para ferramentas de IA externas ou contas pessoais.
Um único prompt pode conter código proprietário, projeções financeiras ou customer PII em um modelo que a equipe de segurança nunca revisou. Se esse modelo usar entradas de clientes para treinamento, os dados podem aparecer posteriormente em respostas entregues a usuários totalmente não relacionados.
2. Uso de contas pessoais que contornam os controles empresariais
Os funcionários muitas vezes não distinguem entre suas contas pessoais e de trabalho de IA. Quando usam uma conta pessoal de chatbot para tarefas de trabalho, a organização perde visibilidade, trilhas de auditoria e a capacidade de aplicar políticas de manuseio de dados. A atividade ocorre totalmente fora dos controles que o TI tem em vigor. Quando ocorre uma investigação de violação, a organização não possui registros para delimitar a extensão da exposição e nenhum recurso contratual contra o provedor da conta pessoal.
3. Lacunas no framework de governança
A adoção de ferramentas de IA supera consistentemente a governança destinada a gerenciá-la. Um funcionário pode se inscrever em um novo serviço de IA em minutos, enquanto o processo de aprovação leva semanas. Ferramentas não aprovadas entram nos fluxos de trabalho muito antes de qualquer revisão começar.
As equipes de segurança não podem aplicar políticas em ferramentas que desconhecem, e as equipes jurídicas não podem revisar os termos de tratamento de dados para serviços que ninguém relatou ter adotado. Essa falha surge quando uma violação ou investigação regulatória exige um inventário que a organização nunca criou.
4. Integrações não autorizadas de IA agentiva e ferramentas
Uma categoria emergente de shadow AI abrange modelos, ferramentas e agentes autônomos não autorizados integrados aos fluxos de trabalho empresariais. Isso inclui plugins, servidores Model Context Protocol e frameworks de orquestração que podem acessar dados de produção além da visão da equipe de segurança.
A IA agentiva já está em produção: 41% das organizações executam IA agentiva que acessa dados em nome dos humanos, mas 76% não governam totalmente as identidades não humanas por trás dela. Ao contrário da shadow IT tradicional, esses agentes tomam decisões autônomas, encadeiam ações entre sistemas e podem escalar seus próprios privilégios dependendo de como são configurados. Um prompt elaborado pode redirecionar um agente com acesso de gravação a um sistema de produção para modificar registros, exfiltrar dados ou criar novos caminhos de acesso que o operador nunca pretendia.
5. Ataques de injeção de prompt
A injeção de prompt explora uma característica central do design dos grandes modelos de linguagem: eles processam a entrada do usuário e as instruções do sistema como o mesmo tipo de dado. Um atacante que cria a entrada correta pode extrair informações sensíveis, manipular saídas ou acionar ações não autorizadas por meio de uma interface conversacional não projetada para uso adversarial. Uma instrução maliciosa incorporada em um documento que a IA resume pode ser executada silenciosamente, redirecionando a saída do modelo sem que o usuário ou a equipe de segurança vejam a carga útil.
6. Vazamento do prompt do sistema expondo credenciais
Quando as equipes configuram ferramentas de IA com chaves de API, credenciais de banco de dados ou outros segredos em seus prompts do sistema, ataques de engenharia de prompts podem extrair esses segredos. Uma interface conversacional torna-se um vetor de ataque quando a entrada correta leva o modelo a revelar informações que deveriam permanecer ocultas. Uma vez extraídas, essas credenciais abrem acesso direto a todas as APIs, bancos de dados ou serviços por trás da ferramenta de IA.
7. Envenenamento da cadeia de suprimentos de IA
A cadeia de suprimentos de IA introduz novos caminhos de risco por meio de dependências maliciosas em modelos pré-treinados, conjuntos de dados e frameworks de aprendizado de máquina. Estes visam especificamente desenvolvedores de IA e integrações LLM, e evitam a análise padrão de composição de software.
As ferramentas Shadow AI ignoram completamente o processo de avaliação, de modo que a equipe de segurança nunca avalia a proveniência de um modelo ou seus dados de treinamento antes que os funcionários insiram dados sensíveis. Um modelo ou framework comprometido pode exfiltrar prompts, manipular resultados ou executar código malicioso no sistema host, tudo isso antes que a organização saiba que a ferramenta está em uso.
8. Aplicações de alto risco com controles de segurança inadequados
Aplicações Shadow AI adotadas sem a aprovação da TI frequentemente carecem de controles fundamentais, incluindo criptografia, autenticação multifator, registro de auditoria e garantias de residência de dados. Sem esses controles, os dados sensíveis processados pela ferramenta não têm proteção em repouso ou em trânsito. Um invasor que intercepta uma sessão não criptografada ou acessa um servidor compartilhado recupera esses dados sem uma barreira de autenticação e sem uma entrada de registro que registre o acesso.
9. Lacunas nas evidências de conformidade para controles específicos de IA
Um programa de conformidade geralmente gera evidências para controles de acesso, gerenciamento de mudanças e manipulação de dados. Quando os auditores perguntam como a organização governa o uso de ferramentas de IA, quais dados os funcionários enviam por meio de prompts ou como monitora o comportamento dos agentes, a maioria das equipes não tem nada para mostrar.
Apenas algumas equipes conseguem produzir essa evidência hoje. Na mesma pesquisa da Netwrix, apenas 21% se sentem muito confiantes de que poderiam demonstrar conformidade com as regulamentações emergentes de IA, como o EU AI Act, e apenas 19% designaram um responsável dedicado para o risco de IA. A lacuna aparece no momento em que um auditor a solicita, e, então, a constatação já está feita.
10. Registro e visibilidade inadequados
Sem registro das interações de IA, as equipes não conseguem detectar comportamentos anômalos nem realizar uma investigação eficaz de incidentes. A auditoria inadequada também viola o Requisito 10 do PCI DSS, o requisito de controles de auditoria HIPAA em 45 CFR 164.312(b) e SOC 2 CC7.2.
Esse ponto cego é onde o movimento de dados não monitorado se transforma em um incidente não detectado. Um invasor que move dados por canais de IA não deixa registros de atividade para disparar um alerta ou apoiar uma investigação do incidente.
11. Agentes de IA, plugins e extensões de navegador
Agentes de IA, extensões de navegador e plugins introduzem riscos na camada de integração. Cada um opera com suas próprias permissões, conecta-se a sistemas externos e processa dados de maneiras difíceis de monitorar em grande escala. Uma extensão que solicita permissões amplas pode ler tokens de sessão, capturar o conteúdo da página e transmitir esses dados para um servidor externo por meio de solicitações em segundo plano que o monitoramento padrão de rede raramente detecta. A maioria das organizações não tem registro de quais extensões os funcionários instalaram.
12. Contaminação da propriedade intelectual e viés algorítmico
O uso de Shadow AI cria risco de propriedade intelectual quando dados proprietários são usados para treinar modelos comerciais fora do controle organizacional. Quando os funcionários colam código-fonte, roteiros de produtos ou dados de clientes em ferramentas não aprovadas, o modelo pode absorver essas informações no treinamento e expô-las a outros usuários.
As organizações também enfrentam responsabilidade por viés algorítmico quando os funcionários usam ferramentas de IA não autorizadas para decisões de emprego ou interações com clientes. Os reguladores podem responsabilizar a organização por resultados discriminatórios, independentemente de a liderança ter aprovado a ferramenta, o que transforma a IA não autorizada em uma exposição legal muito além da segurança de dados.
Como avaliar e priorizar os riscos de shadow AI
Se a sua organização ainda não tem um processo formal de avaliação de riscos de TI, comece por aí. Mas a IA sombra introduz riscos que os frameworks tradicionais não foram criados para detectar, então você precisará de uma camada específica para IA.
O NIST AI Risk Management Framework fornece essa estrutura por meio de quatro funções: Governar, Mapear, Medir e Gerenciar. Comece classificando as ferramentas descobertas pelo risco de manuseio de dados:
- Risco crítico: Ferramentas que processam dados regulados (PCI, PHI, PII). Requerem ação imediata.
- Alto risco: Ferramentas com acesso a dados comerciais proprietários. Requerem avaliação e controles.
- Risco médio: Ferramentas que processam dados internos, mas não sensíveis. Requerem cobertura de política.
- Baixo risco: Ferramentas sem acesso a dados sensíveis. Requerem apenas monitoramento.
Depois de classificar cada ferramenta pelo risco de manuseio de dados, o próximo passo é mapear essas classificações contra os requisitos específicos de conformidade aos quais sua organização está sujeita.
É aqui que a shadow AI cria a exposição de auditoria mais aguda: uma ferramenta classificada como "risco crítico" que processa dados de titulares de cartão, por exemplo, aciona mandatos específicos de registro e controle de acesso que você não pode cumprir se não souber que ela existe.
Para indústrias regulamentadas, o mapa descobriu ferramentas de IA sombra em relação a requisitos específicos de conformidade:
- Requisito 10 do PCI DSS exige o registro de acesso a ambientes de dados do titular do cartão
- Controles de auditoria HIPAA (45 CFR §164.312(b)) exigem o rastreamento do acesso a PHI
- SOC 2 CC7.2 requer monitoramento dos componentes do sistema para anomalias
- Artigo 28 do GDPR exige acordos documentados de processamento de dados com qualquer processador que manipule dados pessoais
Um modelo de governança com foco em visibilidade oferece a sequência mais prática: detectar todas as ferramentas de IA em uso, classificar cada uma pelo risco de manipulação de dados, restringir ferramentas de alto risco e fornecer alternativas seguras e aprovadas.
O relatório Netwrix 2026 mapeia organizações em cinco estágios de maturidade, desde o Reativo, onde o trabalho de segurança segue os incidentes, até o Otimizado, onde identidade, dados e IA operam como uma única disciplina com remediação automatizada. A maioria das organizações ainda está em um dos três primeiros estágios.
Uma avaliação gratuita de Netwrix security maturity assessment avalia sua visibilidade de dados, governança de acesso e prontidão para IA em relação a essas etapas, para que você possa ver onde está e o que corrigir primeiro.
Protegendo agentes, plugins e integrações shadow AI
Agentes autônomos ampliam o raio de impacto porque agem nos sistemas em vez de apenas ler deles. À medida que a IA multiplica identidades, 58% das organizações agora relatam que mais identidades têm acesso aos dados empresariais, expandindo a superfície de ataque que cada agente pode alcançar.
A camada de integração é onde você tem mais controle. Comece com esses controles:
- Aplique uma arquitetura de menor privilégio para agentes de IA: Restrinja cada agente aos sistemas e dados específicos exigidos pela sua tarefa. Um agente de atendimento ao cliente deve ter acesso apenas aos dados de tickets e bases de conhecimento, sem acesso a sistemas financeiros ou de RH. Documente cada concessão de permissão e defina acessos com tempo limitado que expirem automaticamente.
- Avalie plugins e extensões antes da implantação: Antes de aprovar qualquer plugin de IA ou extensão de navegador, avalie as práticas de segurança do fornecedor, as políticas de tratamento de dados e os requisitos de permissão. Fique atento a extensões que solicitam permissões amplas além da função declarada, têm termos de retenção de dados pouco claros ou são de fornecedores sem certificações de segurança documentadas.
- Imponha controles de extensão do navegador: Permita extensões aprovadas via Group Policy ou Endpoint Management. Monitore instalações não autorizadas e gere alertas quando novas extensões relacionadas a IA aparecerem em dispositivos gerenciados.
- Servidores Secure Model Context Protocol e frameworks de orquestração: Esses pontos de integração podem acessar dados de produção além da sua visibilidade de segurança. Registre toda ação do agente, monitore acessos a dados que desviem do comportamento esperado e exija uma revisão de segurança antes de conectar qualquer nova integração aos sistemas empresariais.
- Registre as ações do agente de forma abrangente: Muitas equipes não conseguem rastrear o uso de dados de agentes de IA, então capture logs detalhados sobre quais dados cada agente acessa, quais ações realiza e a quais sistemas externos se conecta. Esse registro apoia tanto o monitoramento de segurança quanto a comprovação de conformidade.
Executar tudo isso manualmente em um ambiente híbrido é onde a maioria das equipes trava. Os controles são claros, mas exigem detecção shadow AI contínua e uma abordagem orientada por dados e consciente da exposição que vincula o alcance de cada agente aos dados sensíveis por trás dele.
Como a Netwrix apoia a segurança da shadow AI
A governança de Shadow AI falha quando as equipes podem ver seus dados sem saber quem os acessa, ou rastrear identidades sem saber quais dados sensíveis essas identidades acessam. Fechar essa lacuna exige ambas as visões ao mesmo tempo, e esse é o problema que a Netwrix resolve.
A plataforma Netwrix oferece Data Security Posture Management (DSPM) através do Netwrix 1Secure™ e descoberta e classificação de dados através do Netwrix Access Analyzer.
Juntos, eles cobrem dados sensíveis em ambientes híbridos, incluindo fontes que as ferramentas nativas da Microsoft não alcançam, como arrays de armazenamento NetApp e buckets Amazon S3, por meio dos mais de 40 módulos de coleta de dados do Access Analyzer.
Para shadow AI especificamente, Netwrix 1Secure relata quais dados sensíveis o Microsoft Copilot pode acessar e apresenta avaliações de risco que apoiam decisões informadas sobre a implementação da IA.
No lado da identidade, Netwrix identity threat detection and response (ITDR) identifica picos incomuns de acesso a dados, alterações de permissões e padrões de autenticação falhada que podem indicar o uso de ferramentas de IA sombra.
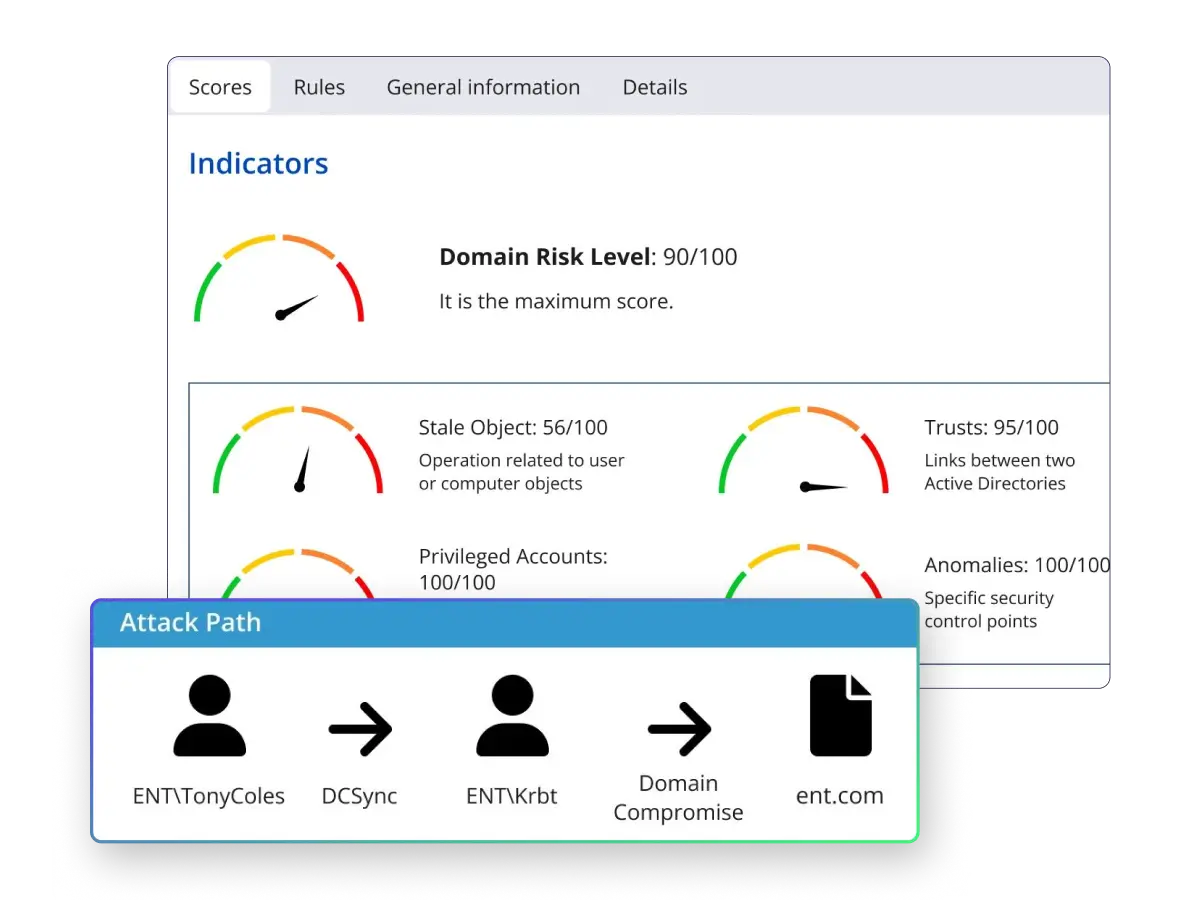
Os painéis de avaliação de risco destacam os problemas de higiene de identidade que tornam a shadow AI mais perigosa, incluindo contas inativas, privilégios excessivos e lacunas de sincronização entre Active Directory local e Entra ID.
Netwrix é projetado para rápido time-to-value. Netwrix 1Secure oferece resultados de alto impacto desde o primeiro dia sem implantação complexa, enquanto Netwrix Auditor fornece relatórios prontos para leitura, compreensíveis, que respondem a perguntas de auditoria sobre acesso a dados relacionados à IA em minutos, e não horas.
Os relatórios de conformidade correspondem diretamente ao PCI DSS, HIPAA, SOC 2, GDPR e CMMC, portanto, a evidência solicitada por um auditor é uma extração de relatório em vez de um exercício manual de coleta de dados.
Se sua equipe precisa de visibilidade sobre o risco de shadow AI, mas não pode esperar por um projeto de implementação de seis meses, você precisa de uma plataforma que comece a entregar respostas no primeiro dia. Solicite uma demonstração da Netwrix para começar.
Perguntas frequentes sobre os riscos de segurança da shadow AI
Compartilhar em
Saiba Mais
Sobre o autor

Netwrix Team
Saiba mais sobre este assunto
Descobrindo caminhos de ataque indiretos para controladores de domínio virtualizados no Azure
Leis de Privacidade de Dados por Estado: Abordagens Diferentes para a Proteção da Privacidade
O que é Gerenciamento de Registros Eletrônicos?
Expressões Regulares para Iniciantes: Como Começar a Descobrir Dados Sensíveis
Compartilhamento Externo no SharePoint: Dicas para uma Implementação Sábia