
Você só precisa de tokens de IA para virar hacker
Oct 23, 2026
A IA eliminou as barreiras de habilidade, personalização e velocidade que antes limitavam os ciberataques. Os atacantes usam modelos de linguagem em todas as etapas da cadeia de ataque, do reconhecimento à persistência, e ferramentas clandestinas vendem acesso a modelos populares já liberados de suas restrições (jailbreak) por apenas US$ 50 por semana. Mas, como todo ataque ainda precisa alterar um arquivo, uma configuração ou um script em um sistema real, detectar mudanças não planejadas funciona independentemente de qual modelo escreveu o payload.
Os repositórios públicos de código já estão cheios de scripts de ataque. Ferramentas de IA clandestinas geram iscas de phishing e malware funcional sob demanda, então o acesso à API de um modelo é quase tudo o que resta no caminho. Com o requisito de habilidade próximo de zero, espere mais ataques chegando à sua caixa de entrada, ao seu help desk e à sua página de login. Saber qual modelo está por trás de um ataque também está se tornando um sinal de ameaça mais útil do que saber quem o executou.
Três barreiras que a IA eliminou
Habilidade. Escrever malware antes exigia conhecer uma linguagem de programação, entender como funcionam as assinaturas de antivírus e testar o código até ele rodar. Agora o atacante descreve em linguagem comum o que quer e um modelo escreve. O phishing funciona do mesmo jeito. O modelo já sabe o que faz uma mensagem parecer legítima, urgente e segura para clicar, então o atacante não precisa redigir textos persuasivos.
Personalização. O phishing à moda antiga disparava milhares de e-mails genéricos e torcia para que alguns por cento clicassem. Dê a um modelo o perfil de LinkedIn de alguém, um comunicado de imprensa da empresa e algumas postagens em redes sociais, e ele escreve uma isca que cita o cargo real da pessoa, o nome do gestor e os relacionamentos com fornecedores. Um engenheiro social experiente levava horas para pesquisar um único alvo. Um modelo leva segundos e consegue processar uma lista inteira de alvos de uma vez.
Velocidade. As defesas tradicionais dependem de padrões: assinaturas de malware, domínios de phishing conhecidos e linhas de base de comportamento. Ataques gerados por IA mudam mais rápido do que alguém consegue catalogar esses padrões. Quando existe uma assinatura para uma versão, o modelo já produziu outras dez que não correspondem a ela.
Juntas, essas mudanças apagam a linha entre um script kiddie e um agente de ameaça sério.
Como a IA muda a cadeia de ataque
A cadeia de ataque em si parece a mesma. O que mudou foi a escala.
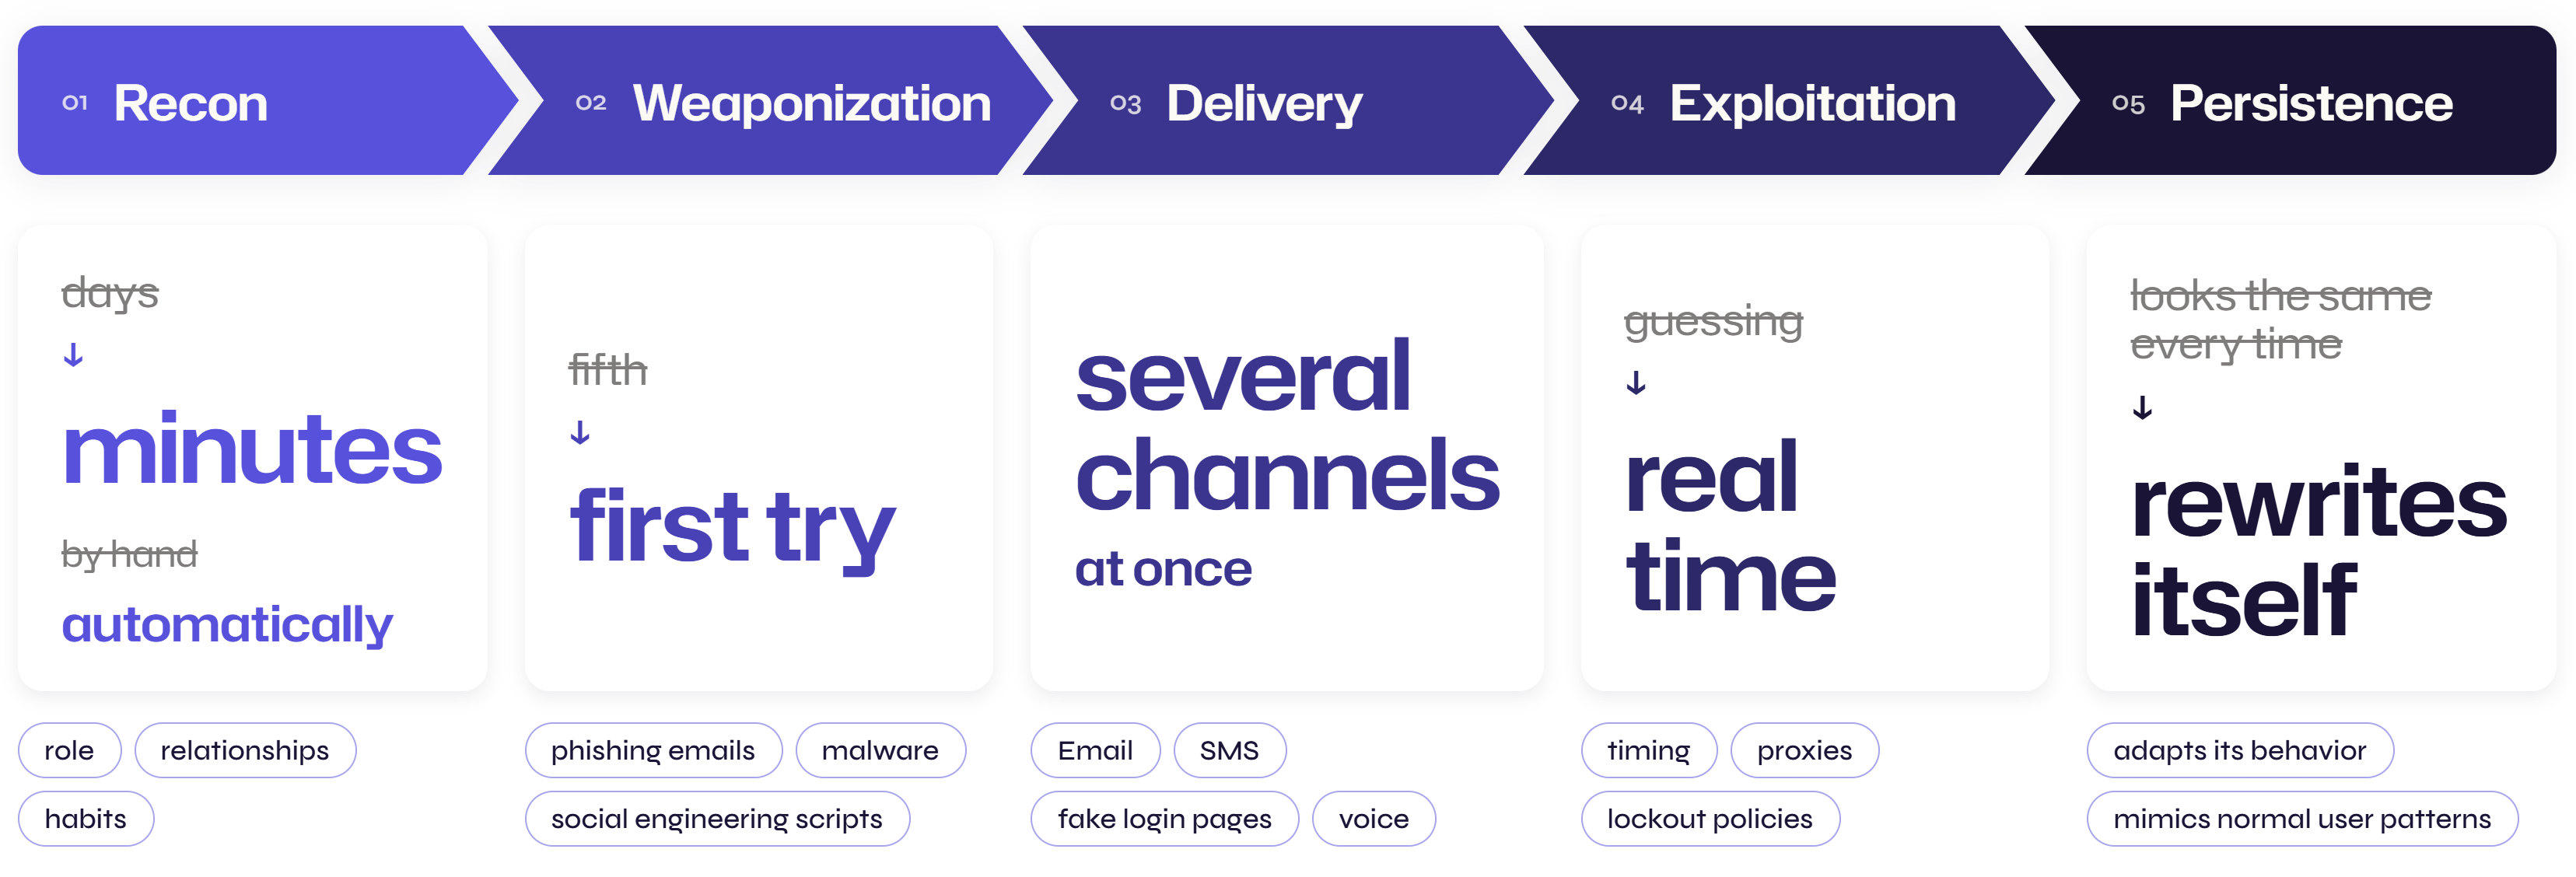
- Reconhecimento. Os atacantes costumavam vasculhar à mão o LinkedIn, diretórios de empresas e vazamentos de dados antigos. Hoje as ferramentas de IA coletam e cruzam esses dados automaticamente, montando o perfil do cargo, dos relacionamentos e dos hábitos de um alvo em minutos em vez de dias.
- Weaponization (armamento). O modelo escreve o material de ataque, incluindo e-mails de phishing ajustados a um tom específico, malware que funciona de primeira em vez de na quinta tentativa e roteiros de engenharia social que imitam como um departamento fala internamente.
- Entrega. Os atacantes alcançam os alvos por e-mail, SMS, páginas de login falsas e voz. Gerar conteúdo é barato, então eles atingem vários canais ao mesmo tempo e veem o que funciona.
- Exploração. Quando há uma porta de entrada, por credenciais roubadas ou uma vulnerabilidade, a IA ajuda a automatizar os próximos passos. Ela otimiza o momento, alterna entre proxies e se ajusta em tempo real às políticas de bloqueio em vez de chutar.
- Persistência. Malware estático é pego porque sempre tem a mesma aparência. O malware assistido por IA se reescreve, adapta seu comportamento e imita os padrões normais de um usuário enquanto tira dados discretamente.
A IA atua nas cinco etapas, e isso diferencia esta onda das ferramentas de crime cibernético anteriores.
Quais modelos de IA os atacantes usam e para quê
Modelos populares como ChatGPT, Claude, Gemini e Grok vêm com barreiras de segurança, então os atacantes se esforçam bastante em prompts de jailbreak e prompt injection para obter respostas que o modelo não deveria gerar. A recompensa é a qualidade. São os modelos mais capazes do mercado, então um jailbreak bem-sucedido devolve resultados de primeira linha.
Depois há o nível clandestino: WormGPT, FraudGPT e GhostGPT. Apesar da fama de "malignas", muitas são apenas camadas finas de serviço: uma interface de chat e um prompt de sistema ajustado para jailbreak sobre modelos legítimos como Grok ou Mixtral. Os compradores recebem um modelo já liberado e poupam esse trabalho.
Os usos se dividem conforme a capacidade. Modelos fortes de programação cuidam de malware e geração de exploits, porque a qualidade da saída decide se o payload funciona. Modelos conversacionais fortes cuidam de phishing e comprometimento de e-mail corporativo (BEC), porque tom e contexto tornam uma isca convincente. À medida que a geração de voz e vídeo melhora, espere mais vishing com deepfakes, incluindo mensagens de voz e chamadas de vídeo falsas de um "fornecedor" ou de um "gestor" pedindo uma transferência bancária.
Os atacantes comparam modelos e escolhem a ferramenta mais forte para cada etapa da cadeia de ataque, do jeito que um desenvolvedor escolhe a ferramenta certa para cada tarefa.
A economia dos ataques movidos a IA
Cada prompt e cada saída gerada têm um custo real no backend, seja o atacante usando uma API legítima ou um serviço criminoso de camada fina. Os preços das ferramentas clandestinas já são públicos. As opções baseadas em Telegram começam em cerca de US$ 50 por semana, e os serviços mais estabelecidos custam cerca de US$ 200 por mês, ou perto de US$ 1.700 por ano.
Compare isso com o retorno. Um único ataque BEC bem-sucedido pode render dezenas de milhares de dólares em uma só transferência, e uma implantação de ransomware pode valer muito mais. Diante desse ganho, US$ 200 por mês são um erro de arredondamento. A IA torna os ataques baratos de montar e lucrativos em um volume que não existia há cinco anos.
Como o Netwrix Change Tracker detecta o que os ataques criados com IA deixam para trás
Toda etapa da cadeia de ataque, de armar um payload a persistir em um sistema, acaba tocando em algo real: um arquivo, uma configuração, um script ou uma chave de registro. A IA pode deixar um ataque mais rápido e mais difícil de notar a olho nu, mas esse último passo continua visível. Netwrix Change Tracker sinaliza uma mudança no momento em que ela acontece, compara com o que foi planejado e aprovado e mantém um registro completo do que mudou, quando e se estava de acordo com a política. Ele trata da mesma forma uma mudança de um administrador júnior, de um script kiddie que paga US$ 50 por semana e de um modelo liberado atuando em escala.
A mesma lógica vale para os sistemas de IA que a sua própria organização executa. Você não consegue observar diretamente o comportamento de um modelo, mas os prompts de sistema, os filtros de segurança e os arquivos de configuração que o governam ficam em servidores, e o Change Tracker pode monitorá-los.
O arsenal do atacante muda toda semana, mas uma detecção baseada em como seus sistemas deveriam ser não precisa acompanhar esse ritmo. Ela só precisa perceber quando eles são diferentes.
Veja o Change Tracker em açãoExplore todas as conversas da Innovation Week para ouvir a Netwrix e especialistas do setor falarem sobre segurança de dados e identidades.
Compartilhar em
Saiba Mais
Sobre o autor
Dan Piazza
Gerente de Gestão de Produto
Dan Piazza é Gerente de Gestão de Produto na Netwrix, responsável por vários produtos Endpoint, DSPM e Directory. Trabalha em funções técnicas desde 2013, com paixão por cibersegurança, proteção de dados, automação e código. Antes do seu cargo atual, trabalhou como Gerente de Produto e Engenheiro de Sistemas para uma empresa de software de armazenamento de dados, gerenciando e implementando soluções B2B de software e hardware.
Saiba mais sobre este assunto
ESC9 vs. ESC16: mesma falha, raio de impacto diferente
ESC8 ainda é a descoberta mais comum de AD CS que vemos
Microsoft RAMP para na borda da sua autoridade certificadora
Comprometimento de email empresarial: como a IA muda os ataques BEC e como preveni-los
O que é execução remota de código (RCE)? Como a IA acelera a exploração e como limitar os danos