
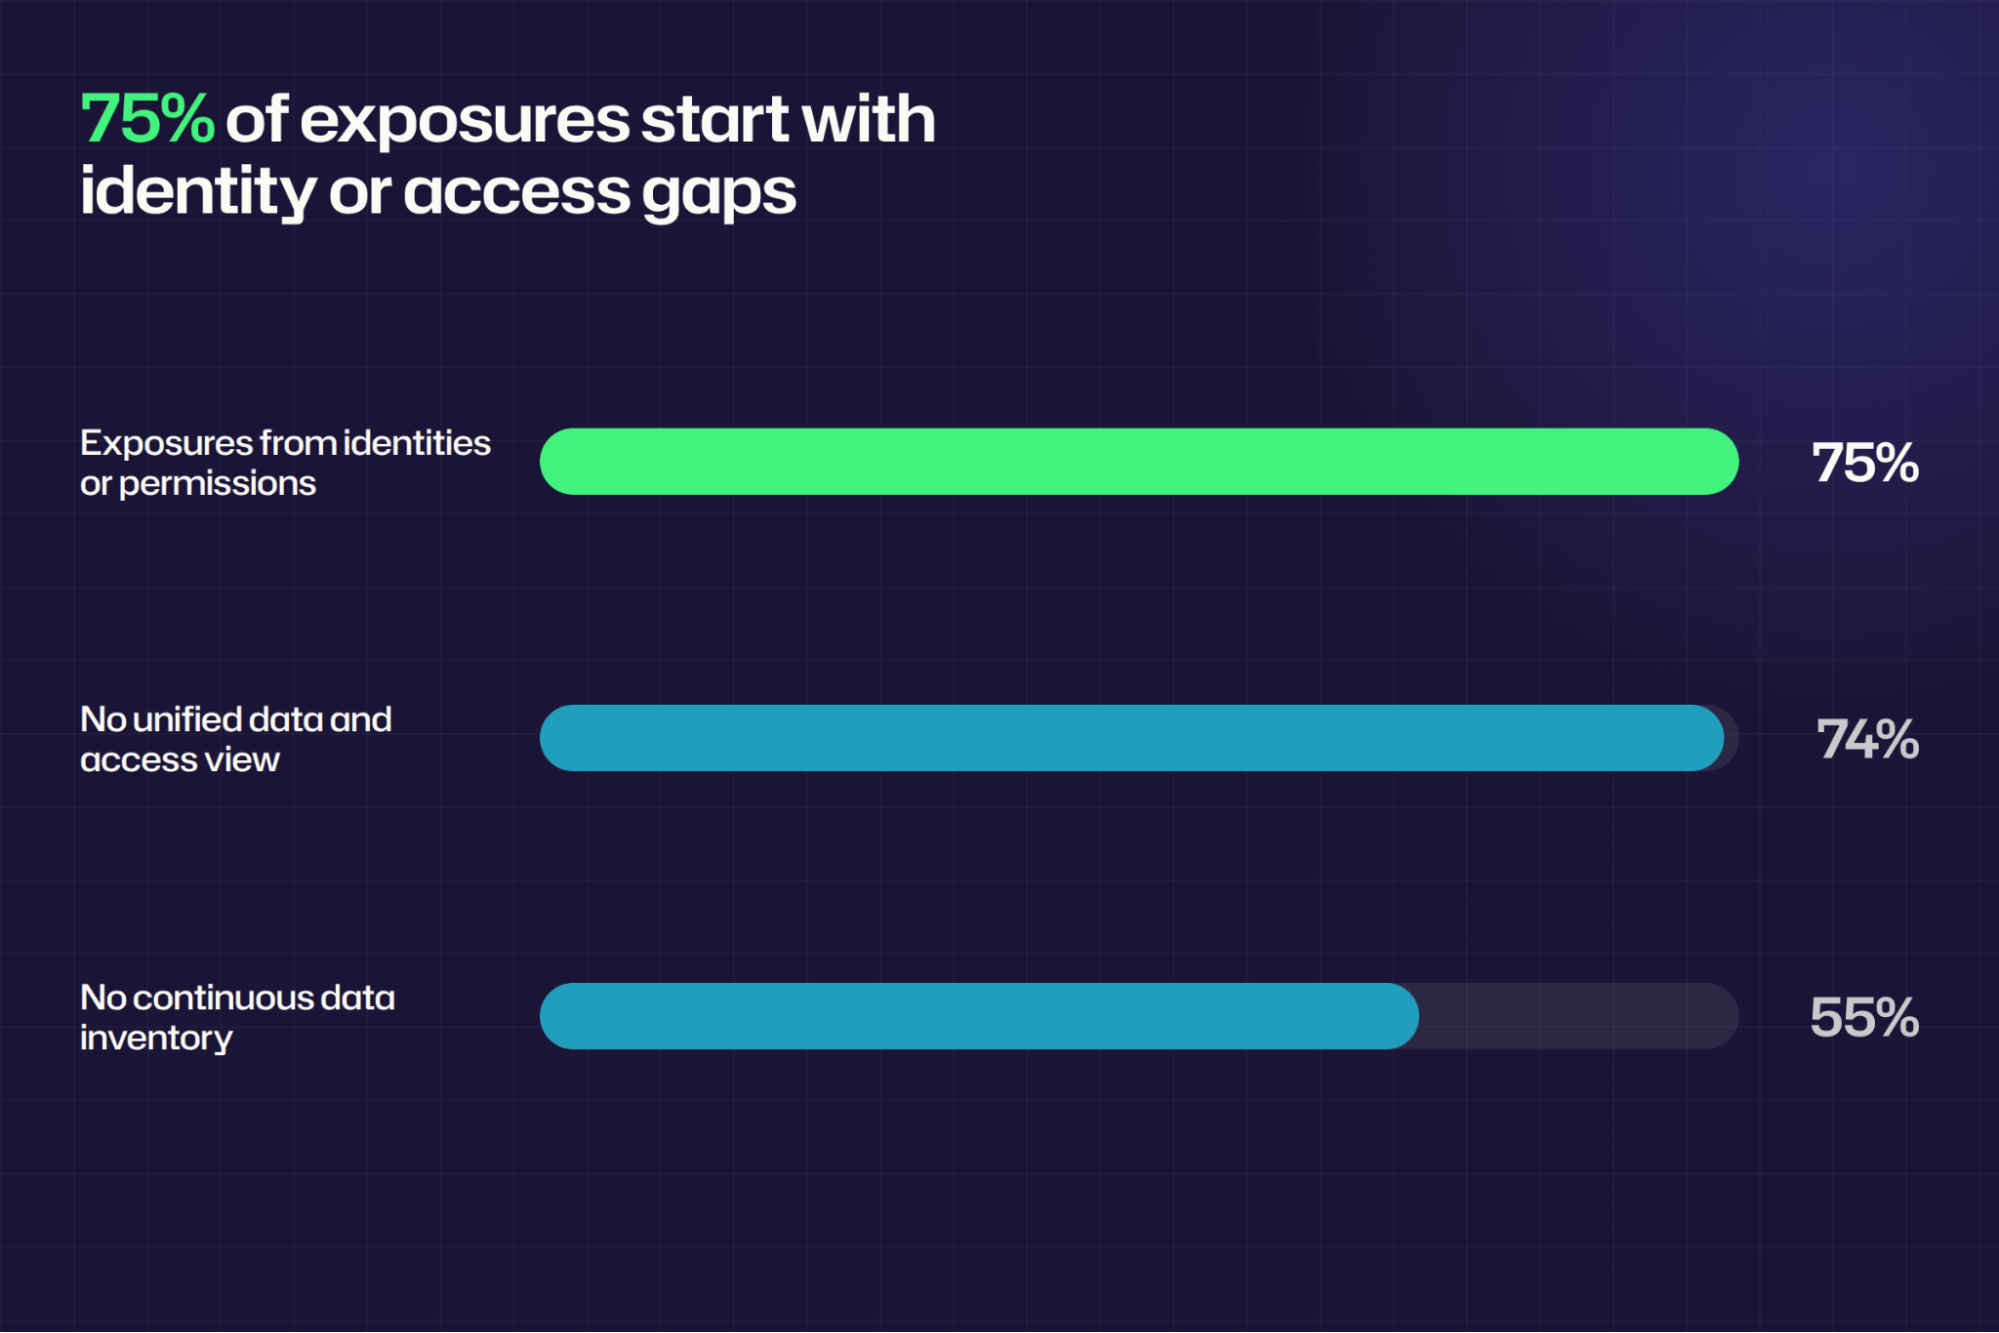
大多数组织无法回答DLP策略依赖的两个问题:敏感数据存放在哪里以及谁可以访问它。在对2,317名IT和安全专业人员进行的Netwrix 2026 Data and Identity Security Report调查中,74%的人没有对敏感数据及其访问身份有统一的视图。
该可见性问题影响了DSPM与DLP的决策。DLP在内容通过受监控渠道时执行策略,每条规则都假设团队已知数据内容。
DSPM 生成这些规则背后的清单和访问地图,DLP 则阻止传输。这两类问题回答不同,正确的顺序取决于团队今天无法回答哪一个。
该表对DSPM和DLP在发现、访问、执行和优先级这四个方面进行了对比,这四个方面是它们的分歧点。
Question | DSPM | DLP |
|---|---|---|
|
Where does sensitive data sit? |
Discovers and classifies it across repositories |
Reports matches in the locations and channels it monitors |
|
Who can reach it? |
Maps permissions and identifies excessive or open access |
Evaluates the user and action at the moment of use |
|
What happens when someone moves it? |
Reports the exposure for cleanup at the source |
Warns, blocks, encrypts, quarantines, or logs |
|
Which risks need action first? |
Ranks exposure by sensitivity and access |
Ranks by policy-match alerts |
通过表格跟踪一个文件,展示了两者如何结合。DSPM发现了保存在团队站点上的员工税号电子表格,对其进行了分类,显示整个部门都可以打开,并对该站点进行了清理排名。
当有人试图将该电子表格通过电子邮件发送到公司外部时,DLP会介入,发出警告、阻止或记录该尝试。
团队为何比较DSPM和DLP
DSPM和DLP都保护敏感数据,因此尽管它们在数据生命周期的不同阶段发挥作用,但仍会进入同一候选名单。
一条预算线迫使做出选择
一个有空间添加新控制的团队必须决定,是不知道敏感数据的位置更昂贵,还是无法控制数据去向更昂贵。DSPM回答第一个问题,DLP回答第二个问题,因此缺失的答案应决定购买。
这两类都依赖于分类
DLP规则将内容与敏感信息类型、敏感度标签和其他分类器进行匹配,因此规则的准确性取决于其背后的分类的准确性。DSPM在各个存储库中提供该分类,使DLP规则能够针对带标签的内容以及模式。
Netwrix 2026 Data and Identity Security Report发现,55%的组织未持续维护敏感数据清单,因此许多DLP规则在没有其假设的清单的情况下开始。
人工智能工具同时提出了两个问题
Microsoft 365 Copilot 利用用户可访问的内容,因此过度共享成为数据访问问题,DSPM for Copilot readiness在其成为传输问题之前解决该问题。
在聊天工具中输入或粘贴的敏感文本会成为只有执行控制才能看到的传输问题。DSPM覆盖第一个问题,DLP覆盖第二个问题,使AI工具的采用成为最明显需要两者的案例。
Netwrix DSPM 可在本地、混合和云环境中发现并分类敏感数据。请求演示。
什么是DSPM?
Data Security Posture Management 持续发现和分类敏感数据,映射谁和什么可以访问它,并优先处理暴露以进行修复。它发现 先前未知的数据,涵盖本地数据中心和云提供商,分类结构化和非结构化数据,并评估访问权限,以显示每个存储库在隐私、安全和人工智能风险方面的暴露程度。
DSPM的主要功能
- 持续发现:在本地数据中心和云提供商中查找敏感数据,包括无策略的存储库,以便清单反映实际存在的内容。
- 自动分类:根据敏感性、隐私和合规要求,对结构化和非结构化数据进行大规模标记,使后续的每个控制都具有相同的敏感定义。
- 访问映射:确定谁和什么可以访问每个位置,包括通过嵌套的组成员资格,使常驻访问在任何变动之前可见。
- 暴露优先级排序:根据敏感度和现有访问权限对位置进行排名,以便修复首先针对最高风险。
- 源头修复:指向过度暴露的共享和陈旧的敏感数据,可在任何规则触发前清理。
什么是DLP?
数据丢失防护是一组控制措施,用于检测并阻止敏感数据通过端点、电子邮件、网页上传和云应用等受监控渠道泄露。当内容符合策略时,控制会警告用户、阻止操作、加密项目、隔离或记录事件。
DLP的主要功能
- 多渠道监控:监控端点、电子邮件、网页上传和云应用中的敏感内容。
- 基于策略的执行: 当内容符合规则时发出警告、阻止、加密、隔离或记录,阻止数据在传输时刻泄露。
- 覆盖所有数据状态:通过endpoint、network和存储操作保护使用中、传输中和静止中的数据,正如NIST定义的DLP。
- 细粒度范围: 将规则应用于特定渠道、目标和数据类型,如USB传输、外发邮件、浏览器上传和粘贴到AI工具中。
- 执行证据:记录每次匹配和采取的行动,支持审计和报告。
通过四个问题了解DSPM和DLP的区别
DSPM 从数据开始,DLP 从策略开始。
敏感数据存放在哪里?
DSPM会爬取存储库,无论是否有人为其编写了策略,并根据发现内容构建清单。DLP会报告其在监控的位置和渠道中发现的内容,因此位于所有策略之外的存储库将保持不可见。
谁可以访问它?
DLP传输规则评估用户对项目的操作,而DSPM评估对存储库的持续访问。薪资共享上的Everyone条目在任何传输规则触发之前就会造成暴露,DSPM读取权限,解析组嵌套,并将该访问作为清理的一部分进行报告 data access governance。
Netwrix 2026 Data and Identity Security Report发现,75%的敏感数据泄露始于身份被攻破或权限配置错误,因此具有现有共享访问权限的身份在任何传输发生之前就可能存在风险。
当有人移动它时会发生什么?
DLP在其监控的通道上执行传输策略,而DSPM则通过减少风险访问在上游工作,防止任何数据移动。
例如,Purview endpoint DLP 限制上传到受限云服务域,并限制 Windows 和 macOS 上不允许的浏览器访问,同时限制 Windows 上支持浏览器的粘贴功能,macOS 处于预览阶段。
Purview's Edge for Business 和网络控制覆盖了 ChatGPT、Google Gemini、DeepSeek 和 Microsoft Copilot 等 AI 目的地。USB 传输、个人邮件、浏览器上传和 AI 提示粘贴等每个渠道都需要相应的控制。
哪些风险需要优先处理?
DSPM根据位置上的内容及可访问者进行排名,因此对Domain Users开放的客户记录共享位置排名高于仅含一个敏感文件的锁定文件夹。
DLP根据匹配规则的事件数量进行排名,衡量规则的广度和风险。例如,正则表达式 (regex) 对16位数字的匹配包括订单ID、零件号和测试数据以及卡片数据,每次匹配都会膨胀警报队列,但不会增加真实风险。
Microsoft Purview DLP 的适用范围
许多Microsoft 365组织从Purview DLP开始。它本地支持Exchange、SharePoint、OneDrive和Teams;Office应用;Windows 10和11设备;最新的三个macOS版本;以及Fabric和Power BI工作区,还包括非Microsoft连接的应用和Microsoft 365 Copilot预览版。
超出这些位置的覆盖范围取决于设置、项目年龄和操作系统,并受Purview的文档限制的约束。
- 本地文件共享和 SharePoint Server 需要 Microsoft Purview Information Protection 扫描器,该扫描器按配置的周期爬取文件,不会实时发现或标记。
- Exchange DLP 扫描新消息,不扫描或匹配已存储在邮箱或存档中的电子邮件。
- Endpoint DLP 支持 Windows 10 和 11、Windows Server 2019 及更高版本,以及最新的三个 macOS 版本;不支持域控制器和 Server Core 安装,也不支持 Linux、iOS 或 Android。
您应该先选择DSPM还是DLP?
从回答缺失问题的控制开始,然后将第二个控制按顺序放置在其后。
何时选择Data Security Posture Management
当团队无法确定敏感数据的位置或谁拥有访问权限时,请优先选择DSPM,因为之前制定的所有DLP规则都基于猜测。
Data Security Posture Management 过程提供库存和访问发现,修复过度暴露可在编写任何执行规则之前缩小资产范围。这些情况指向 Data Security Posture Management。
- 团队无法按要求提供当前的敏感数据清单。
- 最近没有人审核过对 shares、sites 和数据库的常设访问权限。
- 已知的过度暴露,如 Everyone 或 Authenticated Users 条目,仍未得到修复。
- AI 或 Copilot 的部署需要一张模型可能达到范围的地图。
何时选择DLP
当敏感数据已通过USB驱动器、个人邮箱和上传至AI工具等已知渠道外泄时,优先选择DLP,因为这些传输现在需要在Endpoint或电子邮件渠道进行控制。
首先将策略范围限定在已知泄露的渠道和团队已识别的数据类型,然后随着发现进展逐步扩大。这些情况指向DLP。
- 事件或审计发现,包括insider threat案例,显示敏感数据通过特定渠道泄露。
- 监管义务要求对电子邮件、端点或云应用进行可证明的传输控制。
- 团队已经知道需要保护哪些数据类型以及它们的位置。
- AI 工具使用处于激活状态,需要立即进行粘贴和上传控制。
何时将DSPM添加到现有的DLP程序中
审查当前DLP策略匹配背后的数据类型和存储库,并检查基于标签的规则是否遵循组织的data classification policy。当策略调整需要更好的分类或DLP策略匹配未涵盖的常驻访问发现时,添加DSPM。
如何让DSPM和DLP协同工作
安排工作顺序,使DLP范围跟随已分类数据和已知访问,然后让事件引导下一次发现运行。
1. 对DLP将监控的存储库中的敏感数据进行分类
在所有DLP覆盖的存储库中运行data classification,然后针对标签、分类器以及模式编写策略条件。
例如,在 Purview 中,DLP 条件可以匹配敏感信息类型、敏感度标签和保留标签。在扫描完所有相关存储库并且基于标签的规则已标记内容以供评估后,完成此步骤。
2. 映射谁可以访问每个分类位置并移除开放访问权限
在决定策略保护什么之前,将访问发现附加到每个分类位置。具有敏感数据和严格权限的位置需要严格规则,而对认证用户开放的相同数据则需要先根据有效权限进行清理。
在设置执行范围之前,删除过时的HR导出和其他陈旧的敏感数据。Purview的本地DLP操作还可以从文件的访问控制列表中删除Everyone、Authenticated Users和Domain Users安全标识符(SID)。当每个分类位置都有当前有效访问者列表时执行此步骤。
3. 将DLP策略限定于分类数据和高风险目的地
从最高敏感度的位置开始,优先处理外部邮件、可移动介质和上传到AI工具。以模拟模式运行每个新的DLP policy,在执行前评估其影响。当每种适用数据类型都有一项命名其位置、目标和执行模式的策略时,完成此步骤。
4. 审查事件并按计划重新运行发现
使用来自一个站点或一种数据类型的重复DLP事件,选择下一个要重新扫描或修复的位置,并在出现新的存储库和数据类型时重新运行发现。
例如,Purview 的按需分类可以扫描 SharePoint、OneDrive 和 endpoints 中的历史文件,默认针对过去一年内创建或修改的文件。根据团队需求,安排每月、每季度或每次存储库入职时的审核。
Netwrix如何帮助Data Security Posture Management和DLP
Netwrix DSPM由Netwrix Access Analyzer驱动,覆盖存储数据的安全状态,Netwrix Endpoint Protector负责传输中数据的执行。
发现并分类敏感数据
Netwrix DSPM 在本地、混合和云环境中发现并分类敏感数据。 Netwrix Access Analyzer 提供对40多个支持的数据源的发现和分类,为DLP规则提供准确的标签。
识别过度和开放的访问权限
Netwrix DSPM识别过度或开放访问,并优先处理需要修复的风险。Netwrix Access Analyzer映射文件服务器、SharePoint站点、数据库和云存储的有效权限,为团队提供DLP策略匹配之外的持续访问视图。
阻止敏感数据从端点外泄
Netwrix Endpoint Protector 在 Windows、macOS 和 Linux 端点上应用内容感知的 DLP 策略,以控制 USB 设备和可移动媒体,并阻止敏感上传。
使用 Netwrix Endpoint Protector,Alloy 阻止未经授权的文件传输,并在混合操作系统中强制执行 USB 加密。
对于AI工具,Netwrix Endpoint Protector会检查输入的提示和附加文件内容,针对包括ChatGPT、Microsoft Copilot、Google Gemini、DeepSeek、X AI Grok和Claude在内的目标。
将控件与缺失的答案匹配
最强大的程序将这两类作为一个循环运行,其中DSPM设定DLP规则保护的内容,DLP事件则向DSPM显示下一步要检查的存储库。
根据团队今天无法回答的问题选择第一个控制,并在第一个控制产生可操作的发现后立即引入第二个控制。
请求演示,了解 Netwrix DSPM 如何发现敏感数据并识别开放访问,以及 Netwrix Endpoint Protector 如何在数据离开端点时执行策略。
关于DSPM与DLP的常见问题
分享到
了解更多
关于作者
