
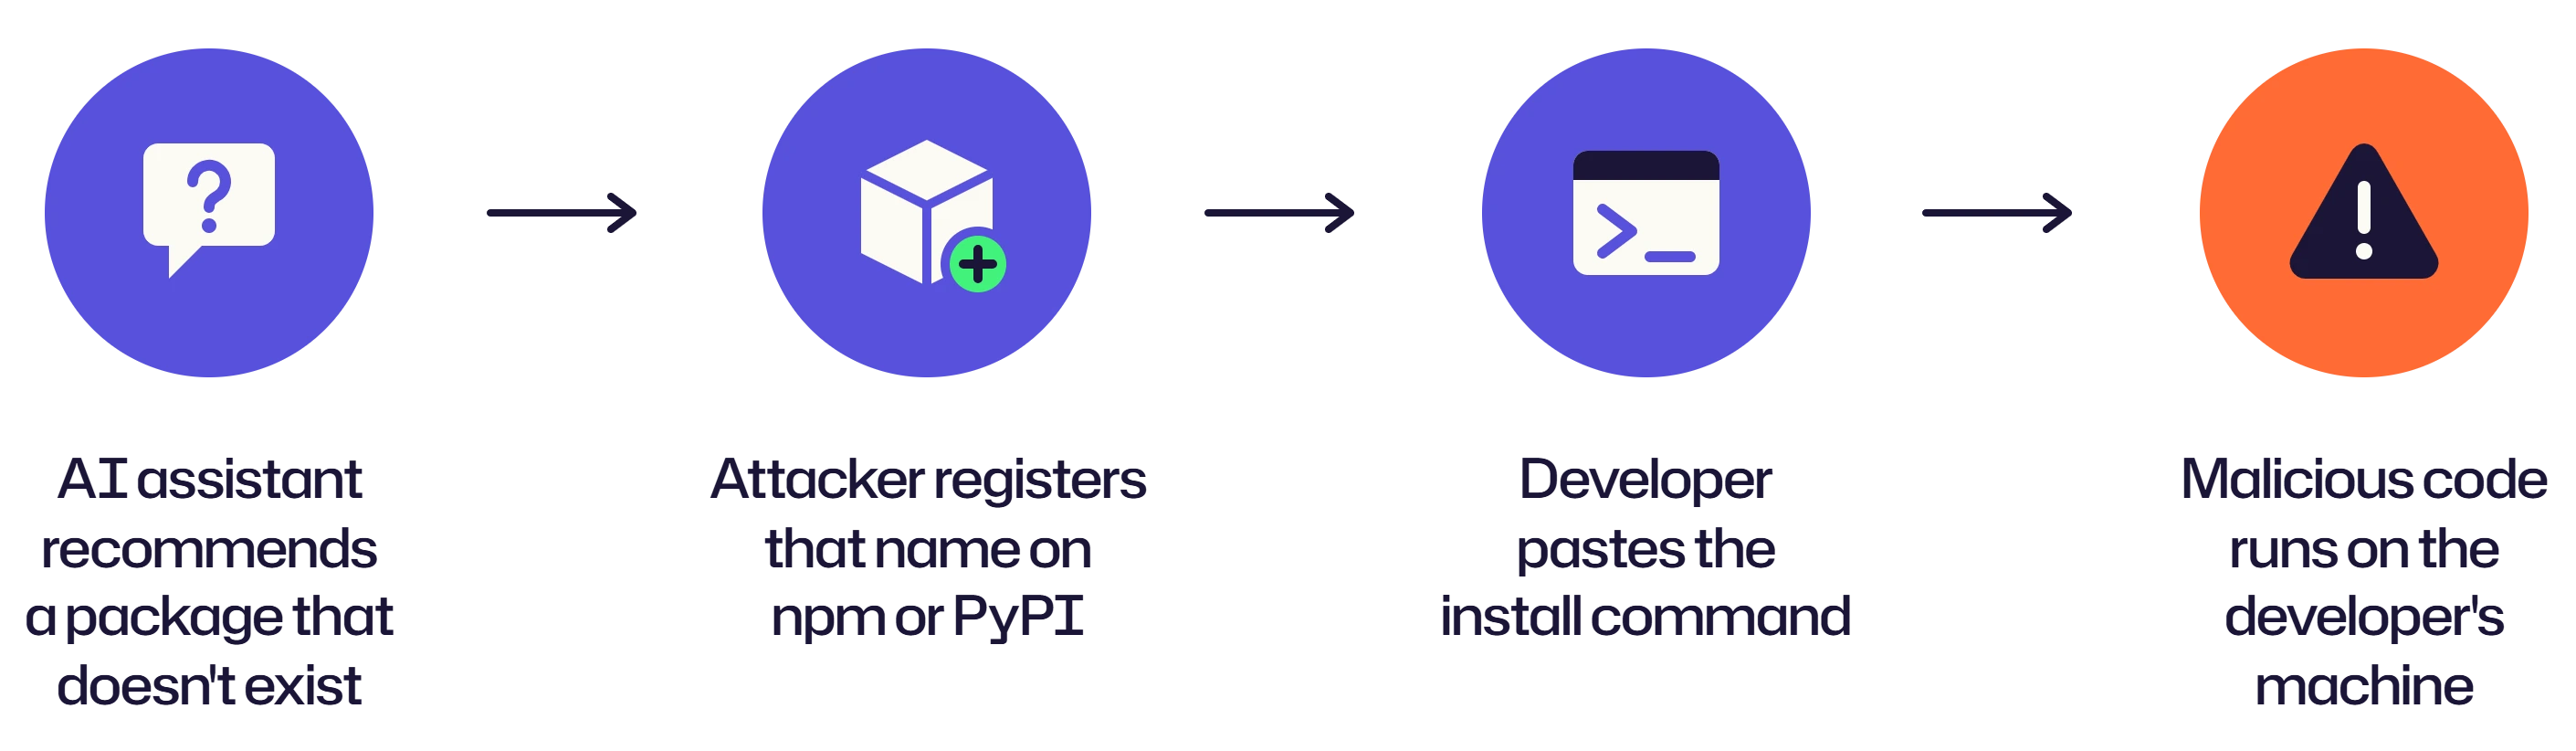
Slopsquatting 是指攻击者注册了一个 AI 编码工具虚构的包名,然后在其下发布恶意软件。开发者向助手请求代码,助手推荐了一个不存在的库,开发者执行安装命令。如果攻击者先注册了该名称,攻击者的代码就会出现在开发者的机器上。
该名称结合了表示低质量AI输出的俚语“slop”和声称不属于自己的名称的旧习惯“squatting”。安全团队会识别出typosquatting的模式,即攻击者注册流行软件包的拼写错误。Slopsquatting使用的是模型创造之前从未存在过的名称。两者都是软件供应链攻击,都会将恶意代码植入构建中。
AI模型发明包名,这些名字会重复出现
来自University of Texas at San Antonio、University of Oklahoma和Virginia Tech的研究人员在16个语言模型中生成了576,000个Python和JavaScript代码样本,其中19.7%的样本推荐的软件包不存在。商业模型平均至少有5.2%的虚构软件包,开源模型平均为21.7%。在所有模型中,研究记录了205,474个独特的虚构名称。该研究在USENIX Security 2025上发表。研究测试了2024年初可用的模型,作者指出较新的模型可能表现不同。
相同的假名反复出现。当研究人员重新运行产生幻觉的500个提示时,43%的虚构包在所有10次重复运行中出现,58%出现超过一次。这为攻击者提供了一份简短且可预测的值得注册的名称列表。
少数发明的名称类似于真实名称。在Python幻觉中,只有13.4%与真实包相差一两个字符,48.6%与任何真实名称都非常不同。
仅检查建议的名称是否在已知软件包列表中并不能解决问题。攻击者可能已经以该名称发布了恶意软件,因此该软件包看起来像是存在的。
攻击者注册名称并等待
攻击者向流行模型提出常见的编码问题,并记录所有不存在的包名。他们将这些名称注册到公共注册表,如npm或PyPI,然后发布一个大致符合开发者预期、但带有隐藏负载的包。
最终,开发者收到相同的建议并粘贴安装命令。安装开源的Python或JavaScript包可能允许其作者在机器上运行任意代码,因此载荷可能在安装过程中触发,甚至在任何人阅读包代码之前。
开发者笔记本包含cloud密钥、API令牌、SSH密钥、源代码和VPN访问权限。一旦其中一个被攻破,攻击者便能在构建管道中立足,并获得通往生产环境的路径。
Vibe编码移除最后的检查点
Vibe 编码意味着接受 AI 生成的代码且几乎不进行审查,而审查是唯一能发现错误包名的步骤。该攻击依赖于用户在没有充分验证的情况下安装推荐包,信任模型只会命名真实的包。没人会查看依赖列表,因此一个没人听说过的库会被直接安装而不加复查。使用助手构建内部工具的人可能不知道合法库的样子,因此更不可能注意到。仅审查生成代码的评审永远看不到依赖,这是 AI 代码安全的盲点。
开发者端点需要自己的限制
管道控制减少了恶意软件包的进入。它们不能保证零风险,且通过的包会在开发者的端点上运行。
Netwrix PolicyPak 通过 Group Policy、MDM 或其云服务应用端点控制。PolicyPak 移除本地管理员权限并使用安全提升规则,使开发人员仅获得批准任务所需的访问权限。其基于文件所有权的允许列表阻止不受信任的应用和脚本运行,限制恶意软件包在设备上的行为。
请求 PolicyPak 演示,了解开发者端点上的最小权限和允许列表。
了解更多Slopsquatting 常见问题解答
分享到
了解更多
关于作者

Dirk Schrader
安全研究高级副总裁(VP)
Dirk Schrader 是 Netwrix 的常驻 CISO(EMEA)以及安全研究高级副总裁(VP)。他拥有 CISSP(ISC²)和 CISM(ISACA)等资质,是一位在 IT 安全领域拥有 25 年经验的老兵。Dirk 致力于以现代化的方式应对网络威胁,从而推动网络韧性的发展。Dirk 曾参与全球范围内的网络安全项目:职业初期从技术与支持岗位做起,随后在大型跨国公司和小型初创企业中分别担任销售、市场与产品管理等职务。他已发表大量文章,强调为实现网络韧性,需要重视变更管理与漏洞管理。