
在Netwrix的2026年数据与身份安全报告中,76%的组织在用户不再需要时不会立即自动移除对敏感数据的访问权限,71%无法立即确定哪些身份拥有对特定敏感数据的访问权限。即使存在未管理数据存储的列表,也不会显示每个存储的所有者或最后一次访问审查的时间。
未管理的数据存储是数据治理失效的地方。一个大家可能都知道的仓库,但没有人对其发生的事情负责。缺乏所有权削弱了本地、云端和SaaS环境中的访问可见性、审计准备和数据安全态势。解决这一问题需要持久的所有权和审查控制,确保系统和人员变动时依然有效。
是什么让数据存储变得不受管理
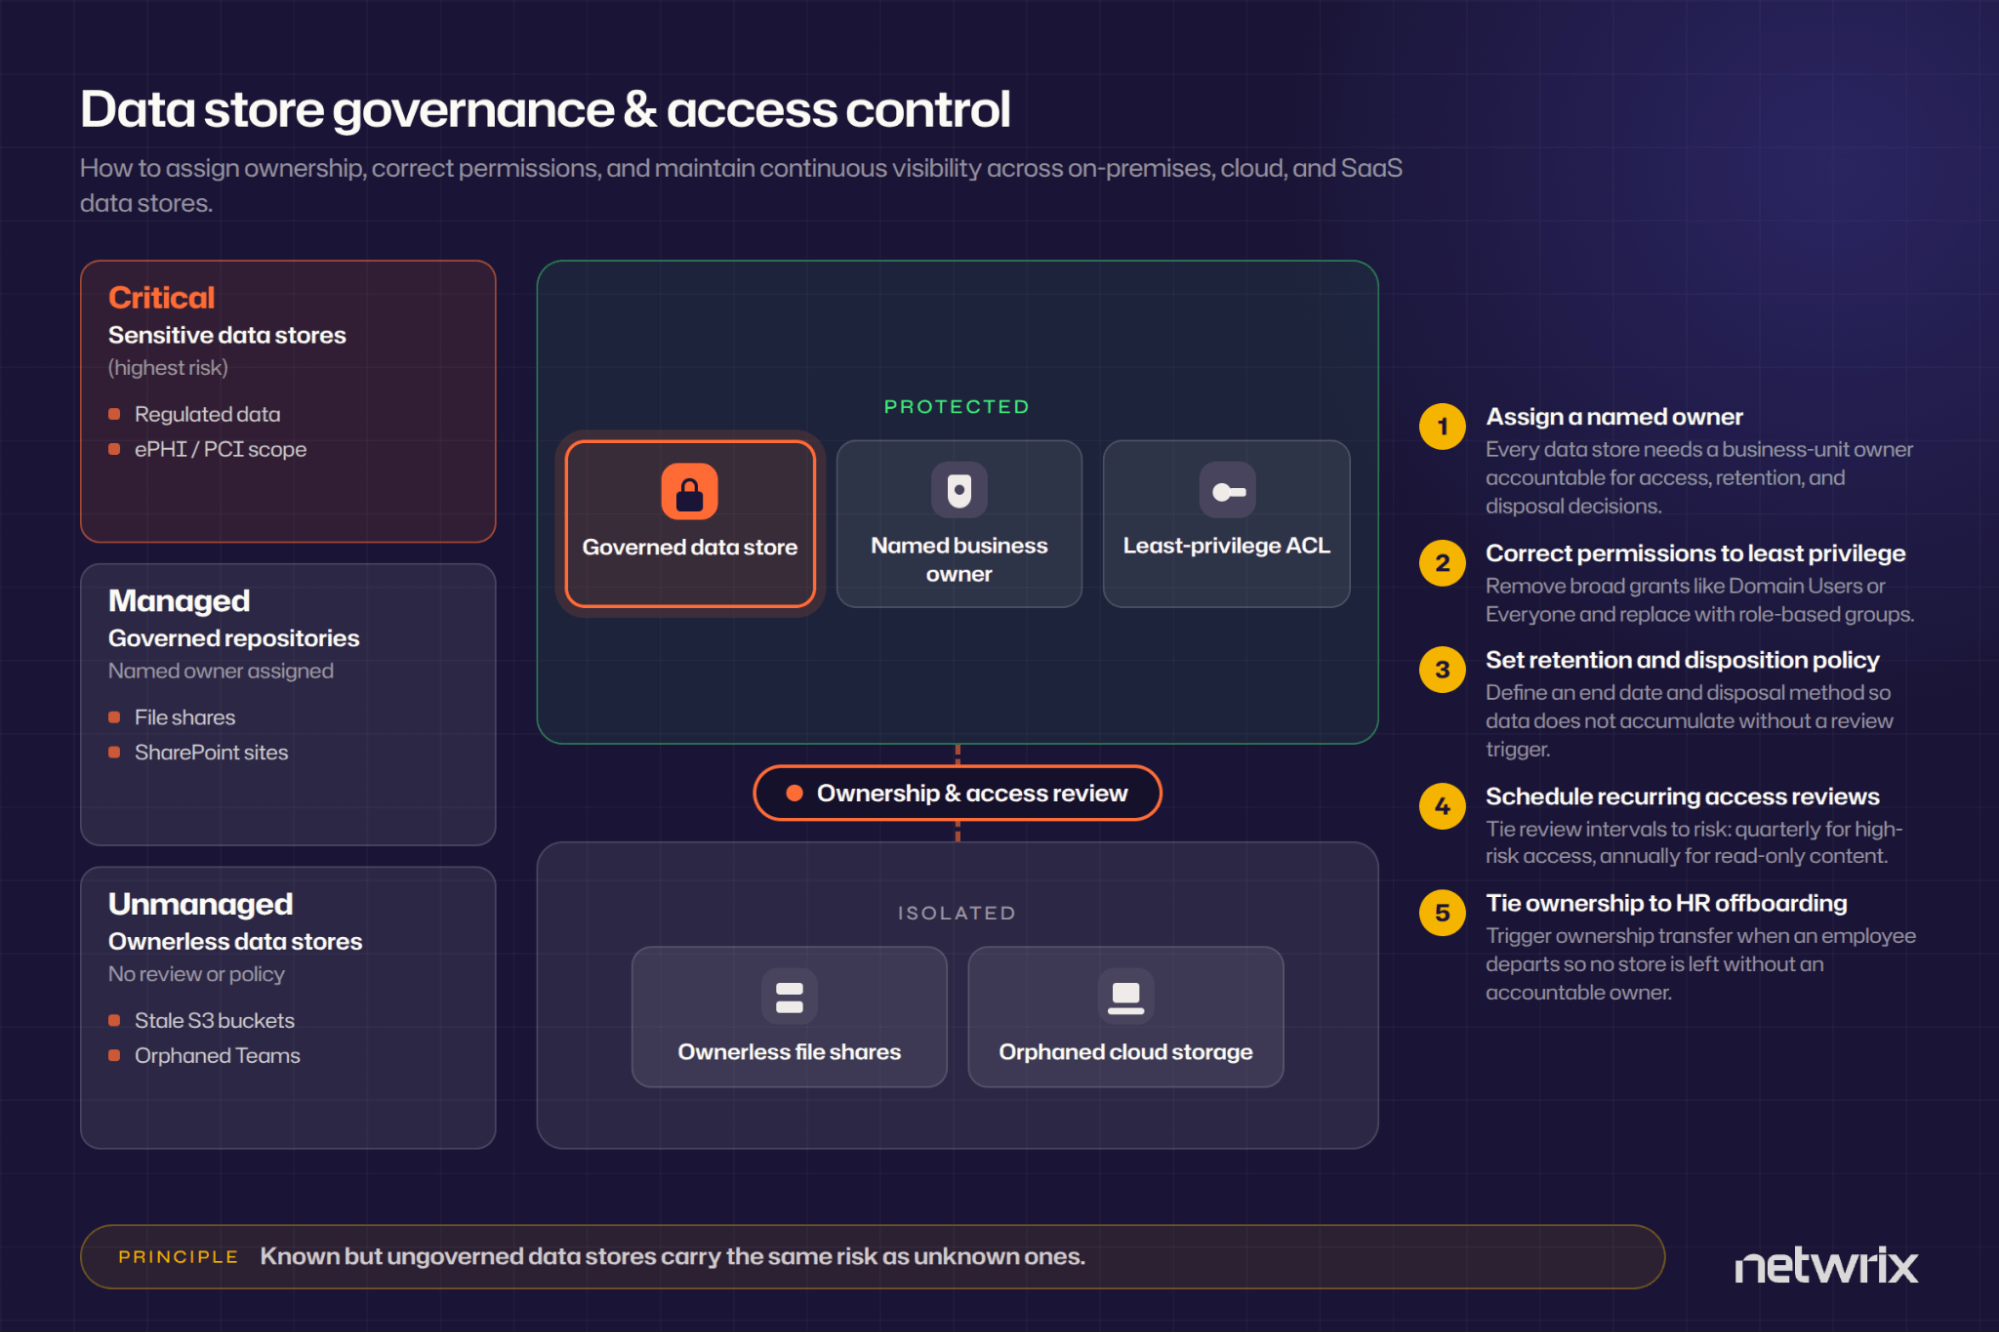
未管理的数据存储会出现在清单中,但没有有效的治理:没有指定负责人对其内容负责,没有定期的访问审查,也没有保留或处置政策。它不同于完全未出现在清单中的未知数据资产;未管理的存储是可见且无人拥有的。
想象一个部门文件共享,每个管理员都能在配置管理数据库(CMDB)中找到。IT 每晚备份,但访问控制列表(ACL)仍保留着一次迁移中的域用户条目,且列出的所有者三年前已离职。没人决定谁应有访问权限或应删除什么。
美国国家标准与技术研究院(NIST)网络安全框架 (NIST CSF) 2.0 要求对数据及其相应元数据进行清单编制,而互联网安全中心 (CIS) Controls v8 要求有一个记录在案的数据管理流程来确定数据所有者;该共享满足了清单要求,但未满足所有者要求。
即使IT知道数据存储存在,为什么仍未被管理
给仓库命名一次并不能保证其被管理。所有权因特定且反复出现的原因失效,每次都会留下IT能看到但无人管理的存储。
- 所有权变更:创建或管理共享的人离开或更换角色,且商店在没有正式交接的情况下继续存在。删除 Microsoft 365 中所有者的账户会导致关联的团队或组变得无人拥有,且不会自动重新分配。
- 合并与重组负债:被收购的系统和合并的部门留下了当前组织架构中无人拥有的存储库。AIIM将非结构化数据描述为“一个关键盲点”,在并购(M&A)整合中,文件被移动却无人负责管理。
- 捆绑式配置:IT在更大范围的部署中配置存储,但创建时未指定命名所有者,因此治理从未开始。微软承认,随着站点数量的增加,管理员难以识别不活跃且无主的站点或不再符合业务需求的站点。
- 审查疲劳:访问审查程序仅存在于纸面上,首次审计周期结束后实际上就不再执行。2024年学术研究发现审查员预期过多授权,但撤销的授权很少。
这些模式使所有者验证成为生命周期控制,而非一次性库存任务。
Netwrix Access Analyzer 根据实际使用模式识别可能的所有者,并标记无验证所有者的存储,使所有权缺口在访问漂移之前显现。请求演示
未管理的数据存储所带来的风险不同于未知的风险
未知资产存在风险,因为没有任何控制覆盖。未管理的存储存在风险,因为控制曾经覆盖过但随后停止,导致数据安全态势和审计准备出现明显漏洞。
权限会随着无人管理商店的时间越长而越偏离
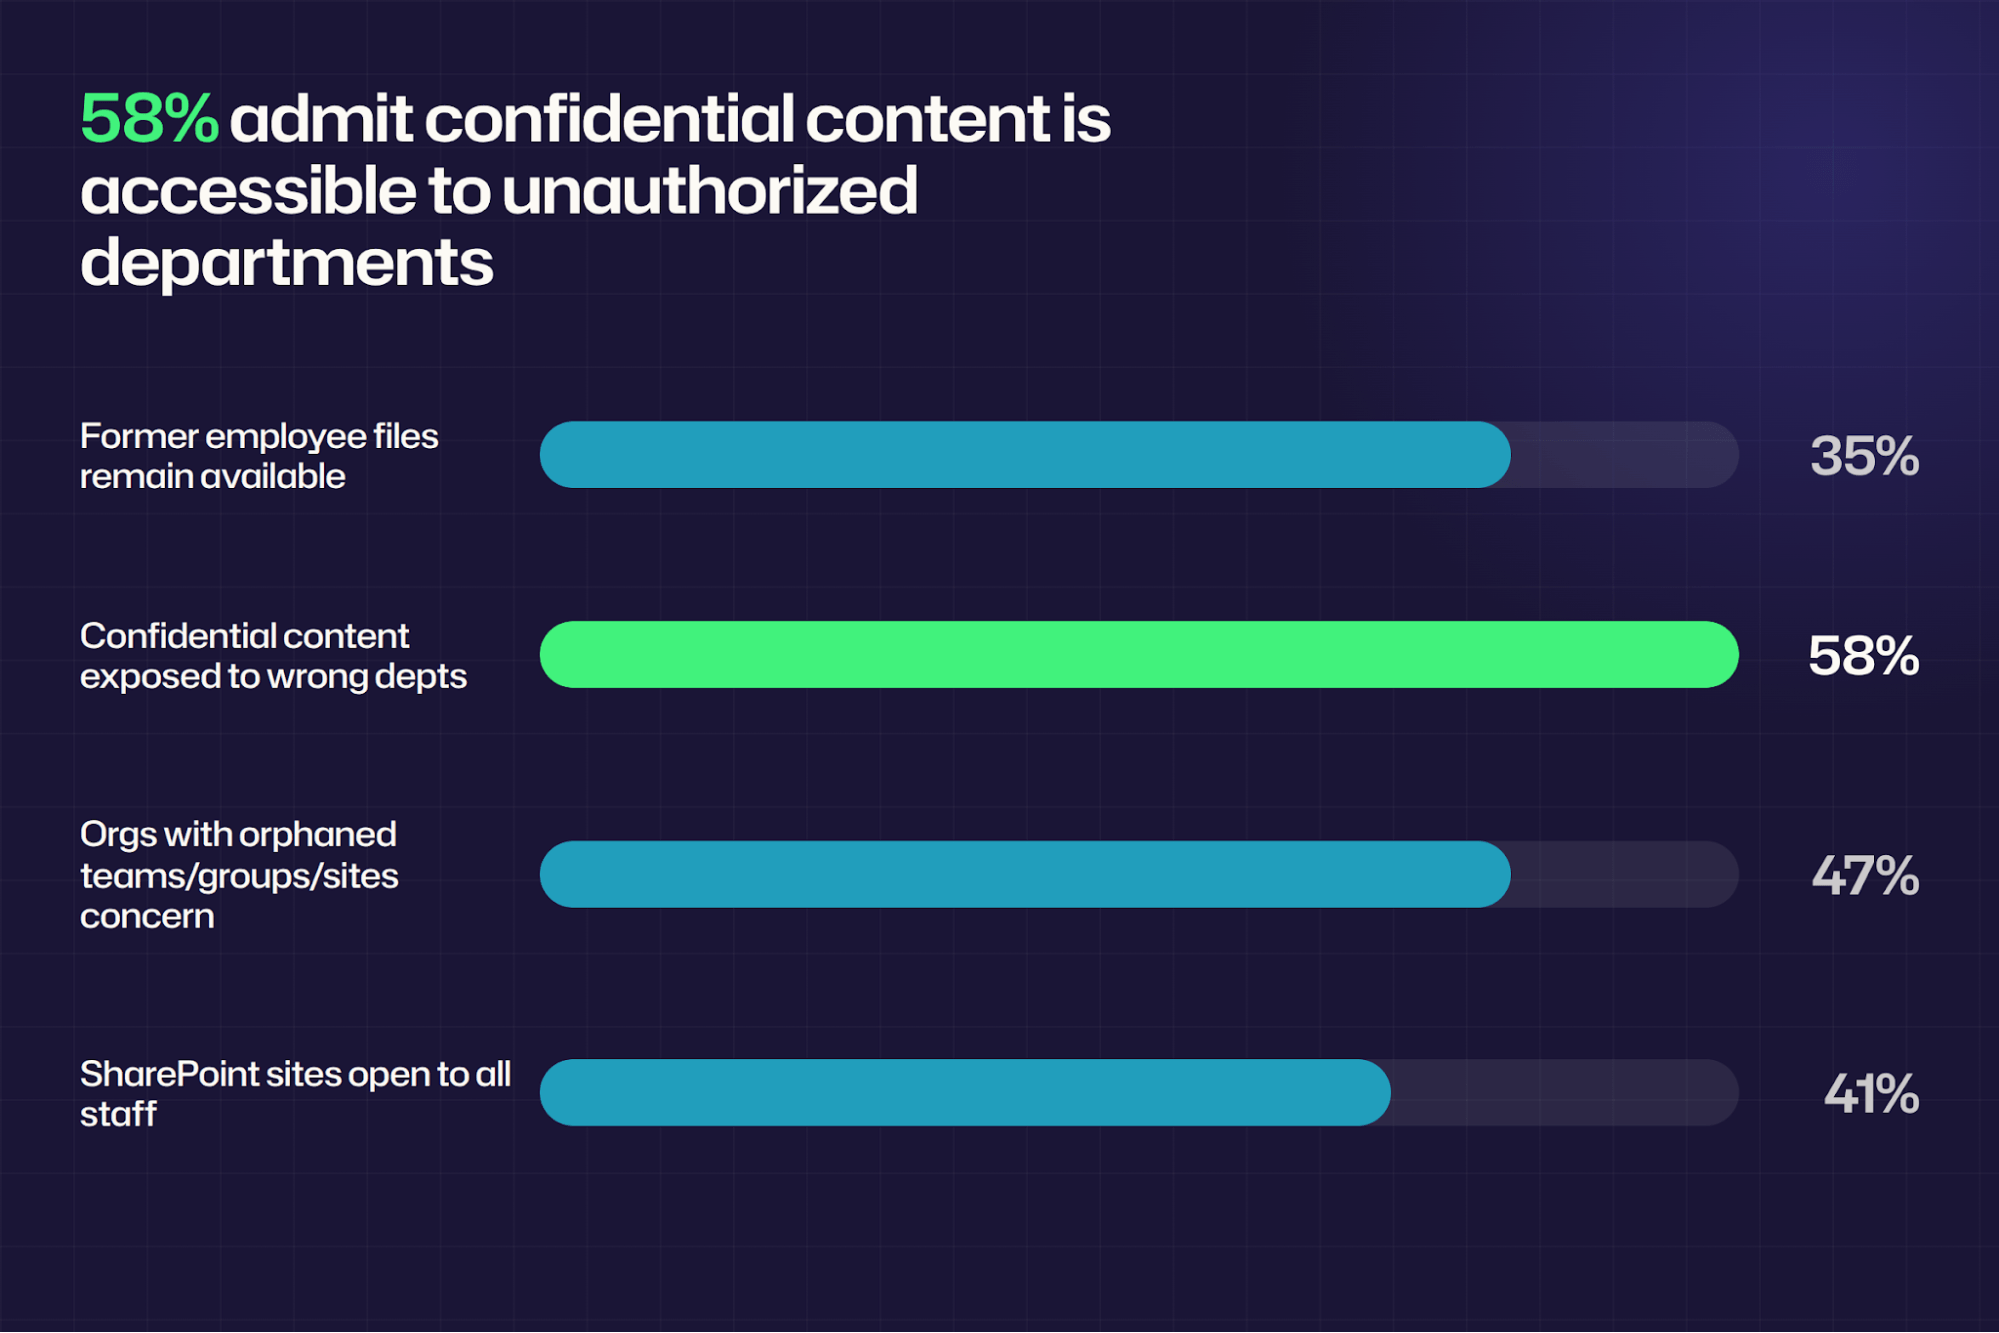
如果没有负责人来管理访问权限,群组成员资格和权限授予可能会累积。商业版Syskit M365治理状况报告2026发现58%的安全决策者承认机密内容可被不应访问的部门查看。
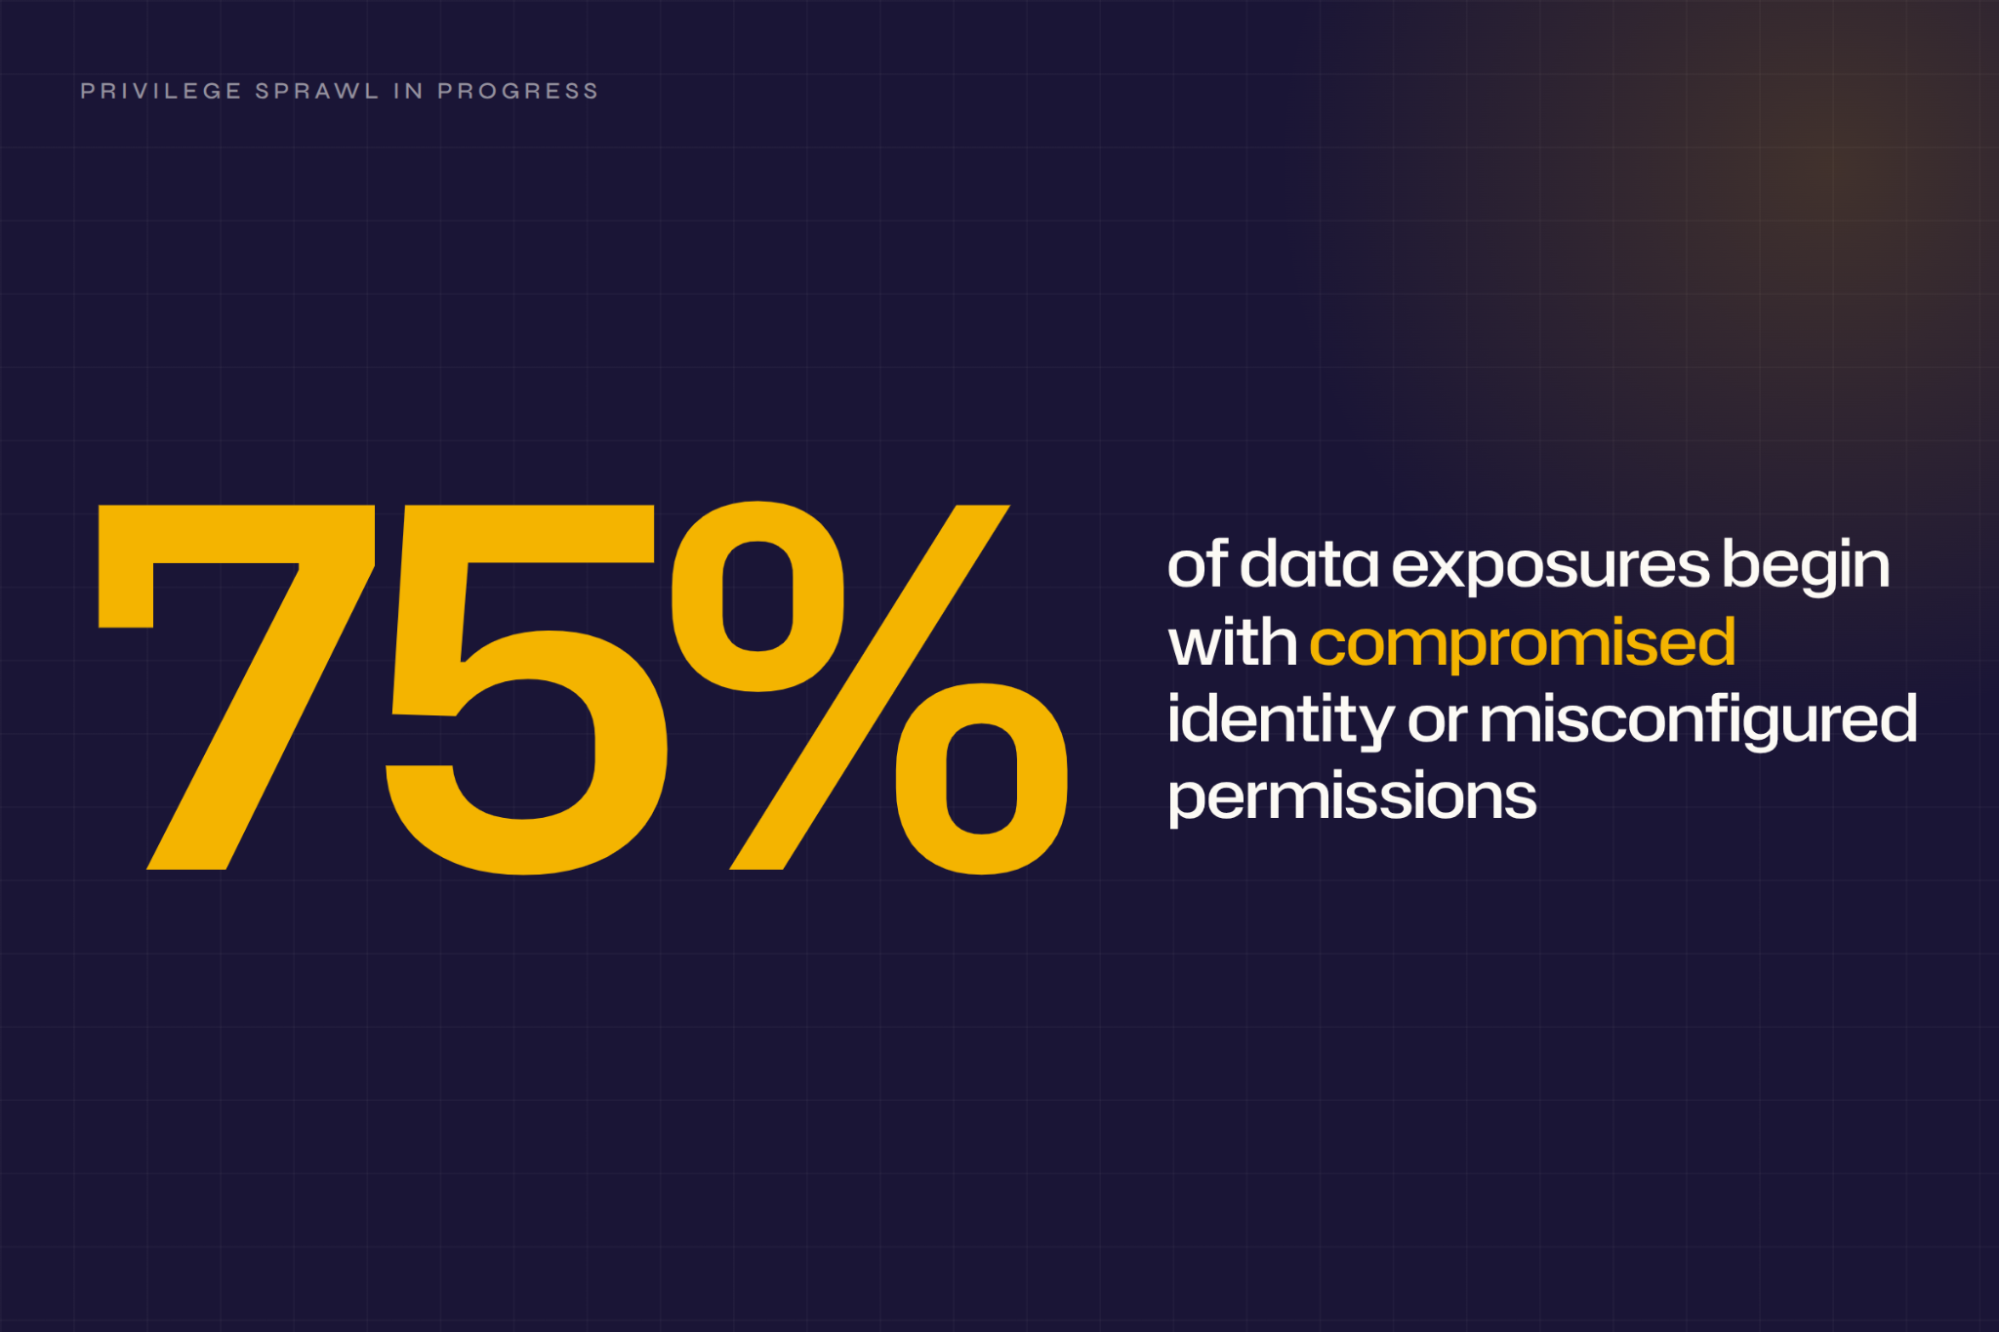
Netwrix 2026年数据与身份安全报告发现,75%的基于事件的数据泄露始于身份被攻破或权限配置错误,Verizon 2026年数据泄露调查报告指出,解决一半的弱密码和权限配置错误问题需要将近八个月。持续的访问可见性帮助团队在问题成为审计异常或持续的安全漏洞之前纠正偏差。
协议路径绕过了授权正门的控制
存储可以有一个受控入口和多个 nobody 列表。例如,图像存档和通信系统(PACS)可以为其网页查看器设置密码保护,而其数字成像和通信医学(DICOM)服务仍在协议端口响应。
Trend 2026年5月的研究发现有3,627台DICOM影像服务器可从互联网访问,且99.56%接受未验证应用实体(AE)标题的连接。
同样的划分出现在通过服务器消息块(SMB)可访问的文件共享和网页门户,以及具有直接端口或API访问权限的数据库和存储桶中。所有权和审查仅涵盖有人知道列出的路径。
合规和审计结果首先出现在未管理的商店
没有分配所有者的资产登记册未能满足 NIST CM-8(4),因为该控制要求识别负责和问责的个人。在系统与组织控制(SOC)2 类型2审查中,审计员根据CC6.3测试定期访问审查。缺失的证据在控制测试部分作为例外出现,影响审计员的意见。
Deer Oaks Behavioral Health 在一个已停用的患者门户导致电子受保护健康信息(ePHI)公开可访问后达成和解,民权办公室(OCR)指出“未能识别组织中ePHI的位置”和“未能定期审查信息系统活动”。
执法行动显示,薄弱的库存和审查控制可能使敏感系统暴露。明确的所有权和审查证据减少审计准备工作,使责任可辩护。
一种将未管理数据存储纳入治理的可重复方法
以下每一步都适用于IT已知的门店,因此工作从所有权开始。
1. 清点所有已知数据存储,并标记那些当前未分配命名所有者的存储
每条记录的所有者、保管人、分类、位置、保留规则和最后审查日期; CIS Controls v8 要求有一套文档化的数据管理流程,涵盖数据敏感性、数据所有者、处理、保留期限和处置要求。将指向已禁用账户或通用IT组的所有者字段视为空。
2. 指派使用该商店的业务单元负责人
ISACA明确指出:“IT职能可以处理数据、存储数据、备份数据并执行其他服务,但不拥有数据。”数据所有者决定谁可以访问数据并授权其处置;IT保留管理者角色。保持这两个角色分开,以便问责和责任不由同一人承担。
3. 对每个店铺进行访问审查,并将权限调整为最小权限
数据访问审查必须解决 嵌套的组成员身份 ,然后再删除任何内容,因为用户的有效访问权限通常通过一系列组实现。
微软记录了Microsoft Entra ID访问审核后嵌套成员资格仍然存在,因此用户保留对审核资源的访问权限。在Windows共享中,移除Everyone组并用基于角色的组替代。在SharePoint Online中,移除“Everyone except external users”权限并删除Anyone链接,因为微软无法审核它们授予的访问权限。
在结束审核前,请列出所有进入存储的方式,如网页门户、SMB、NFS、FTP、数据库端口、存储API或共享链接,并对每种方式应用相同的访问规则。网页前端的控制无法覆盖绕过它的协议路径。
4. 设定具有明确截止日期的保留和处置政策
NIST SP 800-53 第5版涵盖整个信息生命周期,要求组织在保留期后采用定义的处置方法。对于Microsoft 365内容,当需要处置审查时,请使用保留标签,因为保留策略限制 处置审查。Microsoft Purview保留策略不包括文件共享,因此旧有共享需要单独机制。删除前请检查法律保留。
5. 为每家门店安排定期审核时间
将间隔与风险挂钩:PCI DSS v4.0要求7.2.4规定至少每六个月审查所有账户,ISACA建议基于风险的频率,“高风险交易访问每季度审查,唯读访问每年审查”。将下次审查日期写入资产登记册,以确保频率不受设置者影响而持续。
这些步骤为审计员创建可重复的证据,减少手动访问分析,增强您的数据安全态势。
未管理数据存储积累最快的地方
常见的积累点结合了陈旧内容、持续访问和薄弱的所有权记录。
- 与已解散团队相关的遗留文件共享:Komprise估计,大多数企业中60–70%的数据一年或更长时间未被访问,陈旧数据就这样停留,且没有自动提示进行审查。
- 为一次性项目创建的 SharePoint 站点:商业版 Syskit M365 治理现状报告 2026 发现,47% 的组织 将孤立的团队、组和站点视为主要问题,41% 允许所有员工无限制访问 SharePoint 站点。微软的非活动站点策略可以检测到这些,但需要 SharePoint 站点管理插件或 Microsoft 365 Copilot 许可证。
- 迁移完成后遗留的云存储:废弃的存储仍可访问:watchTowr发现了被遗弃的Amazon S3存储桶 仍在接收请求 来自政府机构、银行和大型公司。
- 项目结束后仍保持活跃的共享邮箱和Teams频道:微软表示,没有剩余组织成员的共享频道 “保持无主状态”,Teams管理员必须手动分配频道所有者。共享邮箱造成更大的可见性差距:邮箱使用报告 “仅显示共享邮箱的数量”,因为它们没有独立于用户邮箱的活动。
这些环境需要与生命周期事件相关联的所有权检查,因为仅凭不活跃无法移除访问权限或确立责任。
如何防止受控数据存储再次失控
生命周期控制在人员、角色和业务需求变化时保持所有权。
在配置时要求指定业务负责人作为硬性门槛
ISACA建议在配置时确定所有权:“收集或生成的数据所有权的记录应在规划阶段处理,以避免事后补救。”在SharePoint Online中,站点所有权策略可以设置最低所有者数量;将最低值设为2会在单一所有者站点归零前标记其进行修复。
将数据所有权记录与人力资源(HR)离职流程关联
NIST SP 800-53 AC-2 要求 离职通知:“在用户被终止或调动时,于[组织定义的时间段内]通知账户管理员。”
Microsoft Entra ID Governance 生命周期工作流在 employeeLeaveDateTime 属性触发。该属性来自 Workday 或 SAP SuccessFactors。预定义的离职任务会移除组和 Teams 成员资格。将工作流与所有离职人员拥有的门店资产登记查询的所有权转移步骤配对。
在固定日历上运行访问审查,并在其上添加事件触发器
ISACA还建议事件触发的认证,当身份系统检测到角色或权限变更时进行,同时对未变更的部分进行固定间隔的认证。请关注结果和日期:大量的审核请求可能导致疲劳和系统性的形式化批准。
将连续两次审核失败视为退役触发条件
反复缺少授权审核员的商店可能不再具备合理的商业理由。微软的非活跃站点政策示范路径为:三次每月通知,然后根据配置的只读期限进入3、6、9或12个月的只读模式,最后归档。
这些控制将所有权转化为持久的运营流程,减少重复的修复工作,并通过持续治理增强网络弹性。
Netwrix Access Analyzer 如何保持数据存储的主动所有权
数据访问治理将存储库所有权、有效权限和定期认证整合到一个工作流程中。 Netwrix Access Analyzer 是一款企业级数据访问治理产品,能够分析支持的数据源中的可能所有权和有效访问权限。它直接支持上述三个步骤。
显示所有未分配所有者的门店
为遗留共享找到所有者通常意味着从活动日志中猜测。 Access Analyzer 用基于实际使用模式的排名候选列表替代了猜测。
- 根据内容所有权、管理活动和访问频率的加权得分,排名Windows 和 NAS 共享的可能所有者
- 从Netwrix Activity Monitor事件填充共享审计报告的可能所有者卡
- 通过 SP_ProbableOwner 任务报告 SharePoint 资源的最可能所有者
- 显示已知股份的所有权候选人,便于团队优先处理可能缺乏当前所有者的门店
对于Windows和NAS文件系统,该方法的第一步可以依赖此常设报告来指定所有者,无需手动追踪每条活动记录。
正确访问用户实际持有的内容
原始ACL很少反映谁实际上能访问文件,因为嵌套的组成员身份隐藏了真实的访问路径。Access Analyzer解析该链条,使修复针对有效权限。
- 当“所有人”或“域用户”可以直接或通过嵌套组访问文件夹时,视为该文件夹已打开
- 当租户存在已完成的 身份同步 时,在有效权限计算期间展开 Microsoft Entra ID 组成员资格
- 显示用户实际拥有的访问权限,而非原始的ACL条目
- 为企业主提供可辩护的最小权限决策依据
方法的第三步基于实际访问权限,而非权限列表,取代了逐项手动审核权限,目标更明确。
保持审查频率
只有当企业主能无需与管理控制台斗争而采取行动时,审核程序才有效。Access Analyzer 将决策传递给最接近数据的人,并记录结果。
- 将审核任务分配给了解每个门店的数据和应用负责人
- 接受、拒绝或推迟推荐的更改访问信息中心
- 支持定时自动访问审核活动,批准或撤销用户和组的访问权限
- 保留缩短审计准备时间的决策记录
这些控制措施防止审计间隔中断,并提供审计员根据SOC 2 CC6.3和PCI DSS要求7.2.4等框架所需的证据。
从无人认领的商店开始
优先处理无验证所有者的存储,因为访问漂移会持续,直到有人承担责任。按数据敏感度、有效访问范围、非活跃度和监管范围对其进行排序,然后在进一步投资前要求做出所有权决定。对于包含Amazon S3和Azure Blob存储的混合环境,Netwrix DSPM 扩展了对支持的本地和云源的数据安全态势管理(DSPM)覆盖。
请求演示,了解 Netwrix Access Analyzer 如何发现无人认领的存储,按敏感度和有效访问进行排名,并保持所有权和访问审查的最新状态。
关于非托管数据存储的常见问题
分享到
了解更多
关于作者
