
Netwrix Auditor for Sharepoint
- 运行 Netwrix Auditor → 导航到 “Reports” → 展开 “SharePoint” 部分 → 进入 “SharePoint – State-in-Time” → 选择 “Account Permissions in SharePoint” → 单击 “View”。
- 默认情况下,你将看到对指定站点集内所有对象的 Full Control 权限。但是,你可以使用筛选器,将报表限制为站点集中某些特定权限类型以及任何可进行安全配置的对象,例如列表、文档库或特定项。
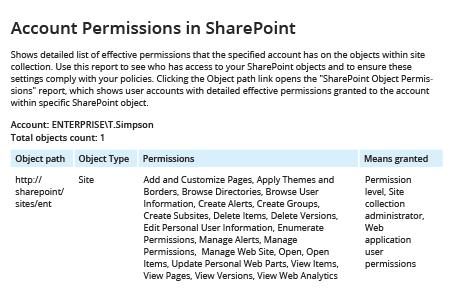
- 要将报表导出为 CSV 或其他格式,请单击“Export”按钮 → 从下拉菜单中选择一种格式 → 单击“Save”
了解更多:Netwrix Auditor for SharePoint
原生审计
- 打开你的 SharePoint 站点设置 → 单击“Site Permissions”。
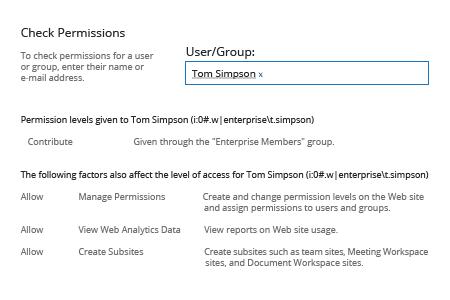
- 点击“检查权限(Check Permissions)”→ 输入要检查其权限的用户名 → 点击“立即检查(Check Now)”。
- 查看结果:
简化对任意用户帐户的权限定期复核
审计 SharePoint 权限对于保护 SharePoint 网站上的内容至关重要。被黑客入侵或意外授予的权限会使用户能够添加、查看、复制、编辑或删除他们本不应该拥有访问权限的信息。因此,定期审计用户权限(包括唯一权限)对于最大限度降低文档泄露和合规违规的风险至关重要。你可以通过使用 SharePoint 站点设置来检查 SharePoint 站点集合的当前权限,但输出结果不够友好,且无法轻松筛选或导出。检查 SharePoint 站点权限还有更好的方法。
Netwrix Auditor for SharePoint 可报告 SharePoint 权限的状态;列出存在继承关系中断的对象;并审计对权限、权限级别、权限继承、组成员资格以及安全策略所做的更改。它提供 IT 管理员所需的全部细节,包括每次更改由谁执行、何时何地执行、哪些 SharePoint 组或用户受到影响,以及更改前后的数值。Netwrix Auditor for SharePoint 还能全面了解 SharePoint farm 配置的变更,以及对 Microsoft SharePoint 服务器上数据的更改或读取尝试。你可以让任意报表通过电子邮件自动发送,以便促进定期复核,并确保包括有限访问在内的访问权限被正确分配。此外,你还可以使用预定义和自定义警报,在出现关键更改或可疑访问尝试时立即收到通知。
权限级别将用户和组的单独权限捆绑在一起,而继承则将这些分配传递到站点、库、文件夹和项目。
错误的授权、断裂的继承和共享链接可能让用户添加、查看、复制、编辑或删除他们本不该访问的信息。这种蔓延可能始于一个断裂的继承链或共享链接。
默认 SharePoint 权限级别及其各自授予的权限
网站主页显示的是其上的组,而不是决定谁实际可以进入的共享链接、断开的继承或安全组嵌套。根据 Netwrix 2026 Data and Identity Security Report 调查,过度权限和缺乏对谁有访问权限的可见性是组织报告的敏感数据泄露的两大主要原因,分别占35%和37%。可靠地检查 SharePoint 权限意味着追踪主页之外的每条路径。
自动
访问权限限制于特定的列表、库、文件夹或项目,以及其所依赖的共享资源。当有人获得子对象的访问权限但没有父对象的访问权限时,SharePoint 会自动分配此权限。
发布网站添加了批准(编辑和批准页面、列表项和文档)以及管理层级(创建网站和编辑页面、列表项和文档)。
SharePoint的默认权限级别在标准团队网站上包括Full Control、Design、Edit、Contribute、Read、View Only和Limited Access,发布网站则增加更多。每个级别都是一组固定的单独权限,这些级别从最高访问权限到最低访问权限排列。
Contribute和Edit容易混淆,它们之间的区别是结构性的。Contribute用户可以在库中上传、编辑和删除文档,但不能添加列、更改视图或创建新列表。
读取权限同样重要,因为它包括下载。任何拥有库读取权限的人都可以下载其中每个文件的副本,这就是为什么存在仅查看权限,用于用户仅在浏览器中查看内容。
每个级别内的网站、列表和个人权限
网站权限管理网站本身:
您可以在 Permission Levels 页面更改大多数默认级别,但 Full Control 和 Limited Access 除外,编辑内置级别会更改其在所有使用位置的含义。请复制最接近的级别并编辑副本。
- 管理权限
SharePoint 将每个权限级别从按站点、列表和个人类别分类的单个权限组装而成。打开权限级别的编辑页面时,您会看到这些复选框
- 管理网站
- 创建子站点
- 查看页面
- 列举权限
列表权限管理内容:
管理权限和枚举权限是在任何自定义级别中需要关注的两个权限,因为它们一起允许用户查看并重写谁有访问权限。
- 覆盖列表行为
- 管理列表
- 编辑项目
- 添加项目
- 删除项目
- 批准项目
- 查看项目
- 查看版本
- 未完成事项
- 删除版本
- 创建警报
- 查看应用页面
依赖权限
锁定模式
Override List Behaviors 涉及放弃或签入其他用户已签出的文档。与审批相关的权限单独处理内容审批。个人权限控制用户对页面的查看,包括管理个人视图以及添加、删除或更新个人 Web 部件。它们只改变个人所见,因此很少影响治理。
SharePoint 组及其与权限级别的映射方式
启用后,匿名用户和Limited Access用户将无法打开表单和应用页面。在任何不希望普通访客浏览列表结构的已发布网站上,这都是值得做的。
有限访问用户通常可以访问应用程序页面,如列表表单,因为该级别允许他们打开所有者授予的唯一项目。Microsoft 为此提供了一个站点集合功能:有限访问用户权限锁定模式。
- 成员 拥有 Edit 权限,涵盖列表的创建和删除以及项目级别的更改。
大多数访问通过基于组的分配进行,而不是直接分配给个人。SharePoint组包含用户和Active Directory or Microsoft Entra ID security groups,权限级别附加到SharePoint组。
依赖关系表管理自定义权限的交互方式。Manage Lists 依赖于允许用户查看和打开列表内容的权限,因此在编辑页面勾选它时,也会勾选那些权限。清除依赖关系会清除依赖它的权限。这决定了您构建的任何自定义级别。您无法创建“删除但不查看”的权限集,且表面上看似最小的级别,在依赖关系解析后可能包含比预期更多的权限。
有关创建、编辑和审核这些组的日常工作,请参阅 如何管理 SharePoint permission groups。Owners、Members 和 Visitors 随每个团队站点提供,每个都包含一个级别。
Netwrix Access Analyzer 解析嵌套的 AD 组和 SharePoint 继承,揭示过度暴露的敏感数据。下载免费试用
- 访客 拥有读取权限。
自定义组还是自定义权限级别?
在连接到 Microsoft 365 组的团队网站上,Owners 和 Members 组成员来自该组的成员。将某人添加到 Teams 团队或 Microsoft Entra ID 中的组,会将该人置于具有编辑权限的 SharePoint Members 组中。
分别决定组问题和级别问题。当同一组人员需要在多个站点保持一致访问权限,或当业务角色(项目经理、审计员、承包商池)与Owners、Members或Visitors不匹配时,创建自定义组。
权限继承的工作原理,以及如何中断或恢复它
当没有合适的默认权限级别时,创建自定义权限级别,例如用于记录库的“贡献但不删除”级别,或允许创建警报的读取级别。通过复制最接近的默认级别并进行调整来构建自定义级别,以保持依赖关系完整,且默认级别保持标准。
要为库、文件夹或项目分配自己的访问列表,必须先中断继承自父级的权限,然后才能分配唯一权限。该对象以父级权限的副本开始,然后走自己的路。
新的列表、库、文件夹或项目 继承权限 自其父级,网站继承自网站集合根。更改顶部的Members组,变更将传递到所有继承的下级对象。
- 父对象的后续更改不再影响该对象。将已离职的承包商从站点的成员组中移除后,仍需检查所有已断开继承的库,因为父级权限更改不会影响具有唯一权限的库。
- 在断点以下授予某人访问权限后,有限访问条目会出现在每个父级直到站点根目录,这就是为什么这些条目会随着时间在站点的权限页面上堆积的原因。
与同事共享单个文档会为该项目赋予独立的权限范围,因此用户自由共享的库可能会产生数百个独特的权限范围,而无需任何人打开权限界面。恢复继承会撤销所有这些更改。
在对象的权限页面,选择 Delete unique permissions,对象将恢复继承自其父级,丢弃断点以下的所有唯一分配。只要父级权限符合您的需求,这是清理权限漂移库的最快方法。
规划一个可靠的SharePoint权限策略
权限策略只有在这些决策被有意做出,而不是随着网站和内容的积累而默认执行时才有效:
在实际租户中依然有效的规则,比微软关于权限级别和组的规划指导更为严格。分配允许人们完成工作的最低权限级别,将其分配给组而非个人,并分配在仍适合受众的层级结构最高点。
- 将完全控制权限保留给少数已知所有者。完全控制包括Manage Permissions,因此每个所有者都可以授予任何人任何权限。在访问审查周期内,审查每个站点集合中的Owners组。
- 在构建网站之前,先围绕权限设计网站层级结构。 针对不同受众的内容应放在不同的网站或至少不同的库中,这样继承机制才能发挥作用。在共享库内的文件夹上后期添加独特权限可能导致权限泛滥。
- 避免广泛的项目级权限。 项目级的碎片化会悄然累积,因为没人回头清理。当业务需求强制设置唯一权限时,需求结束后应尽快恢复继承。
如何在现代界面中查看和更改 SharePoint 权限级别
1. 打开权限页面
- 在站点级别管理外部共享和访问请求。 外部共享设置决定用户是否可以与访客共享,访问请求设置决定谁批准持有受监管的数据的网站上的访客请求,并将访问请求路由到指定所有者,因为批准的访问请求授予的权限级别与手动分配完全相同。
每个列表和库都有自己的权限页面,您可以在其中查看、更改或移除访问权限,且在网站级别的“网站权限”下也存在相同的控制。您打开的页面决定了您在那里所做每项更改的范围。
2. 更改用户或组的权限级别
3. 移除用户权限
- 按计划审查权限。 组成员身份、共享链接和继承中断可能会在审查之间发生变化。Netwrix 2026 Data and Identity Security Report发现,76%的组织不会在不再需要时立即自动移除对敏感数据的访问。将审查绑定到您现有的access certification cycle,以季度为周期,作为受监管环境的实用起点。
4. 创建自定义权限级别
选择用户或组,然后 移除用户权限。这只会移除他们在此对象上的直接权限。如果用户还通过 SharePoint 组或共享链接访问该对象,则该路径仍然开放,因此您应在任何移除操作后运行权限检查。
选中用户或组旁的复选框,选择 编辑用户权限 功能区中的选项,勾选新的权限级别,取消旧的。如果对象仍在继承权限,功能区会显示 停止继承权限;请先选择该选项,确认后编辑控件将出现。
1. 打开检查权限
如何检查特定用户的 SharePoint 权限
打开您的 SharePoint 网站设置,选择“网站权限”,然后打开完整的权限设置页面。
对于网站,选择齿轮图标,选择 Site permissions,然后打开完整的权限设置页面。对于列表或库,打开其设置并选择 Permissions for this list 或 Permissions for this document library。该页面列出所有有访问权限的用户和组、各自的权限级别,以及指示对象是否继承自其父项的横幅。
本地的 Check Permissions 工具回答了“一名用户或组在某个站点上能做什么?”这个问题。它返回一个权限级别(Read、Contribute、Full Control 或其他级别)以及该权限的授予方式。
2. 运行检查
3. 审查结果
在站点集合根目录的 Site permissions 中,选择功能区的 Permission Levels,然后选择 Add a Permission Level,为其命名,并选择应包含的各个权限。从其编辑页面复制现有级别并修改副本更快,并保持默认级别不变。
在功能区中选择“检查权限”,输入要检查访问权限的用户或组的名称,然后选择“立即检查”。
对话框列出了用户拥有的每个权限级别及授予该权限的组或直接分配,例如,“通过 Marketing Members 组授予的编辑权限”或“直接授予的完全控制权限”。
Check Permissions 一次针对一个主体检查一个站点,因此拥有数十个站点访问权限的用户需要对每个站点进行检查。对话框仅在屏幕上显示结果,因此从中构建访问审查意味着需要重新输入。
团队为何生成 SharePoint 权限报告
PowerShell、时点报告工具或权限页面的手动浏览会生成它。结果是一个扁平化的导出文件,包含您指定站点上的每个主体、权限级别和范围,您可以对其进行筛选、排序,并保留以备下次审查周期使用。
Check Permissions 针对一个站点的一个人提供答案;当问题涉及整个库或整个租户时,需要导出。团队在审计前或共享事件后会导出,当有人需要书面证明谁可以访问特定库时使用。
它仅报告站点范围;除非您从该对象的权限页面运行相同的检查,否则某人与用户共享的三层文件夹中的文档不会显示。对于诸如“该承包商是否仍有财务站点访问权限”之类的一次性问题,Check Permissions 是正确的工具。更广泛的需求需要脚本或报告。
Copilot 和 SharePoint 权限
Copilot的结果取决于用户可访问的内容,因此每个过于宽泛的读取授权和每个被遗忘的共享链接都可能扩大提示能返回的内容。实际上,一个没人通过浏览能找到的文件,在有人请求时会变得可检索。
如何使用Netwrix Auditor检查SharePoint权限
构建该导出文件并了解其中每个字段的含义是一个独立的过程。请参阅 如何获取 SharePoint Online 权限报告,包括适用于 SharePoint Online 和本地服务器的 PowerShell 脚本、本机管理中心路径以及每个导出列的含义。
Netwrix 2026 Data and Identity Security Report发现,79%的组织无法完全掌握用于AI工具、模型或副驾驶的敏感数据。
1. 打开 SharePoint 中的账户权限报告
想象一个人力资源网站,其访客组中包含“Everyone except external users”。这在Copilot出现之前是一个潜在问题,Copilot之后,关于薪资范围的提示可能会揭示它。审查哪些组在包含敏感内容的网站上拥有读取权限,以及哪些库具有授予广泛访问权限的独特权限,是决定Copilot可访问范围的预部署工作。
SharePoint 权限报告涵盖当前访问、权限变更以及可重复审核所需的证据。Netwrix Auditor 提供时点 SharePoint 报告、权限变更审计、变更历史和整个站点集合的合规证据。它解决了本地工具逐个用户回答的相同访问问题。
2. 进入网站集合并进行筛选
通过使跨范围权限证据可筛选、导出和计划,填补了Microsoft本地报告中单个主体的屏幕检查与整个站点集合的可重复访问审查之间的空白。在报告树中,SharePoint和SharePoint Online作为单独的报告位置显示,其下的导航路径也不同。
3. 导出结果
安排报告订阅通过电子邮件发送,这样季度审查就能自动进行,无需有人记得去拉取报告。
点击 Export → 从下拉菜单中选择格式 → 点击 Save。
在报告的筛选窗格中,在 Object Path 字段中指定站点集合,然后点击 查看报告。默认情况下,您将看到指定站点集合中所有对象的完全控制权限。使用筛选器将报告限制为特定权限级别和可保护对象,例如列表、库或站点集合中的特定项目。
超越当前状态,Auditor 列出继承中断的对象,并审计权限、权限级别、权限继承、组成员资格和安全策略的更改。它记录每次更改的执行者、时间和地点、受影响的 SharePoint 组或用户,以及更改前后的值。Auditor 还跟踪配置更改和尝试读取或修改数据的行为。
您还可以针对您标记的网站,使用预定义或自定义警报来监控关键权限更改,例如新的Full Control授权或继承链断裂。清理零散的唯一权限范围并保留带日期的快照,可缩短审计准备期间的证据收集时间。
打开 Netwrix Auditor,进入 Reports,展开 SharePoint(或 Microsoft 365 租户的 SharePoint Online),打开 State-in-Time,选择 Account Permissions in SharePoint,然后点击 View。
保持跨环境的SharePoint访问权限可见性
First National Bank and Trust of Beloit,一家拥有17个分支机构的家族银行,使用了Netwrix Auditor的完整套件,包括其SharePoint覆盖,将Office of the Comptroller of the Currency(OCC)审计准备时间从一周缩短到一小时。
权限级别、组和继承描述了 SharePoint 访问应如何工作。随着每个共享链接、组更改以及在 SharePoint Online 中停止继承的库,设计与用户实际可访问内容之间的差距不断扩大,file servers 和 SharePoint Server 农场。
Netwrix Auditor涵盖SharePoint时点报告、权限变更审计和合规证据。Netwrix Access Analyzer通过解析嵌套组成员身份并显示实际访问权限,即谁能实际访问文件服务器和Active Directory中的内容,支持更广泛的数据访问治理分析。
其40多个数据收集模块支持企业数据发现、分类和访问治理。这两个产品共同将SharePoint权限证据与访问背后的身份路径连接起来。
请求演示,了解 Netwrix Auditor 和 Netwrix Access Analyzer 如何将 SharePoint 权限数据转化为定期报告和审计证据。
- 所有者 拥有完全控制权,管理网站、其权限及其组。
关于如何检查SharePoint权限的常见问题
分享到