
Purple Knight vs. Tenable One Identity Exposure
Oct 20, 2026
Active Directory-Schwachstellen sammeln sich still zwischen Scans an, daher bestimmen die Prüfungsfrequenz Personal, Kosten und was ein Team Monate später einem Prüfer nachweisen kann. Ein kostenloser On-Demand-Scan legt eine Basislinie fest und endet dort. Eine lizenzierte Plattform überwacht das Verzeichnis ohne Unterbrechung und schlägt Alarm, während der Angriff noch läuft. Die Änderungsprüfung liefert den Vorher-Nachher-Nachweis, dass die Lösung gehalten hat.
Phishing, Vishing und gestohlene Zugangsdaten machten 38 % der größeren Vorfälle aus, die das Computer Emergency Response Team von Wavestone 2025 bearbeitete, fast doppelt so viel wie die 20 % im Vorjahr, laut dem Vorfallreaktionsbericht 2025.
Kompromittierte Zugangsdaten bedeuten zunehmend ein kompromittiertes Active Directory, da ein gestohlener Login oft alles ist, was ein Angreifer benötigt, um sich im Verzeichnis zu bewegen.
Trotz dieser Veränderung hat der Netwrix 2026 Bericht zur Daten- und Identitätssicherheit ergeben, dass nur 36 % der Organisationen in den letzten 12 Monaten eine umfassende AD-Sicherheitsbewertung durchgeführt haben.
In derselben Umfrage waren 74 % nicht sicher, dass ihr AD frei von Fehlkonfigurationen ist, die eine Privilegieneskalation ermöglichen. Die meisten Teams wissen derzeit nicht, wie der tatsächliche Zustand ihres AD ist.
Purple Knight und Tenable One Identity Exposure wollen beide diese Sichtbarkeitslücke schließen, allerdings auf unterschiedliche Weise.
Schneller Vergleich von Purple Knight und Tenable One Identity Exposure
Die folgende Tabelle stellt Kosten, Rhythmus, Verzeichnisabdeckung, Angriffserkennung, Behebung und Auditnachweise für Purple Knight und Tenable One Identity Exposure gegenüber.
Dimension | Purple Knight | Tenable One Identity Exposure |
|---|---|---|
|
Cost model |
Free download |
Licensed per identity, quote-based |
|
Assessment cadence |
On-demand scans |
Live monitoring |
|
Directory coverage |
AD, Entra ID, Okta |
AD and Entra ID |
|
Attack response |
Reports what a scan finds |
Alerts on attacks in progress |
|
Remediation |
Guidance only |
Guidance plus scripts |
|
Audit evidence |
Scan-date snapshot |
Alert history |
Warum Käufer Purple Knight und Tenable One Identity Exposure vergleichen
Beide Produkte scannen Active Directory und Microsoft Entra ID, bewerten die Ergebnisse und veröffentlichen Indikatorenkataloge, wodurch sie für wirklich unterschiedliche Aufgaben auf derselben Auswahlliste stehen.
Kostenlos oder lizenziert erfordert eine Budgetdiskussion
Purple Knight ist kostenlos zum Download, während Tenable One Identity Exposure eine lizenzbasierte Genehmigung pro Identität und eine Aktivierung vor dem ersten Ergebnis erfordert. Budgetverantwortliche wollen wissen, was die kostenlose Basisversion bietet, bevor sie eine wiederkehrende Ausgabe genehmigen, und diese Frage stellt beide Tools in dieselbe Bewertung.
Umfassendere Suchen nach Alternativen zu Purple Knight und Alternativen zu Semperis erstrecken sich über mehrere Produktkategorien, da die beiden Tools in angrenzenden Märkten angesiedelt sind; eine Entscheidung für zwei Tools fokussiert die Frage darauf, was die nächsten 90 Tage bringen müssen.
Punktuelle Scans und kontinuierliche Überwachung folgen unterschiedlichen Rhythmen
Purple Knight läuft auf Abruf, ein Scan nach dem anderen, und erfasst das Verzeichnis so, wie es in diesem Moment war. Tenable One Identity Exposure läuft ununterbrochen und kombiniert dies mit Erkennung von Identitätsbedrohungen und Reaktion in Echtzeit (ITDR).
Es kann eine Änderung an einer privilegierten Gruppe oder an einem Gruppenrichtlinienobjekt sofort erkennen, ohne auf den nächsten geplanten Scan zu warten. Teams, die zwischen beiden wählen, entscheiden sich tatsächlich für einen Betriebsrhythmus, nicht nur für eine Funktionsliste.
Überlappende Indikatorenkataloge führen zu unpassenden Vergleichen
Die Akronyme auf beiden Produktseiten wirken austauschbar, weshalb rohe Mengenvergleiche Käufer irreführen. Jeder Begriff verpflichtet einen anderen Eigentümer zu einer anderen Reaktion:
- Indikator für Exposition (IOE): eine bestehende, ungenutzte Fehlkonfiguration, wie eine riskante Kerberos-Delegierung oder ein veraltetes privilegiertes Konto. Es wird als Rückstandspunkt dem Verzeichnisbesitzer zugewiesen.
- Indikator für Kompromittierung (IOC): Hinweis darauf, dass etwas bereits passiert ist. NIST definiert ein IOC als ein technisches Artefakt, das darauf hindeutet, dass ein Angriff unmittelbar bevorsteht oder im Gange ist, oder dass eine Kompromittierung bereits stattgefunden haben könnte, was eine Incident-Response auslöst.
- Angriffsindikator (IoA): ein Verhaltensmuster, das während eines Angriffs erkannt wird und als Live-Alarm zur Bearbeitung eintrifft.
Purple Knight meldet Expositionen und Kompromittierungsnachweise, während Tenable One Identity Exposure Expositionen und Angriffe meldet. Der Vergleich der Gesamtindikatoren von Semperis mit Tenables Expositionskatalog plus 17 dokumentierten Angriffsindikatoren vergleicht unvereinbare Einheiten.
Eine einzelne Expositionsprüfung kann null oder tausende Objekte markieren, und ein Angriffsindikator steht für eine korrelierte Ereignisfolge.
Netwrix PingCastle führt dieselbe Art von kostenloser Bewertung für Active Directory durch. Demo anfordern.
Semperis Purpurritter
Semperis Purple Knight ist ein kostenloses Sicherheitsbewertungstool für lokale Active Directory-, Entra ID- und Okta-Systeme. Es scannt auf Abruf und liefert einen bewerteten Bericht mit Handlungsempfehlungen.
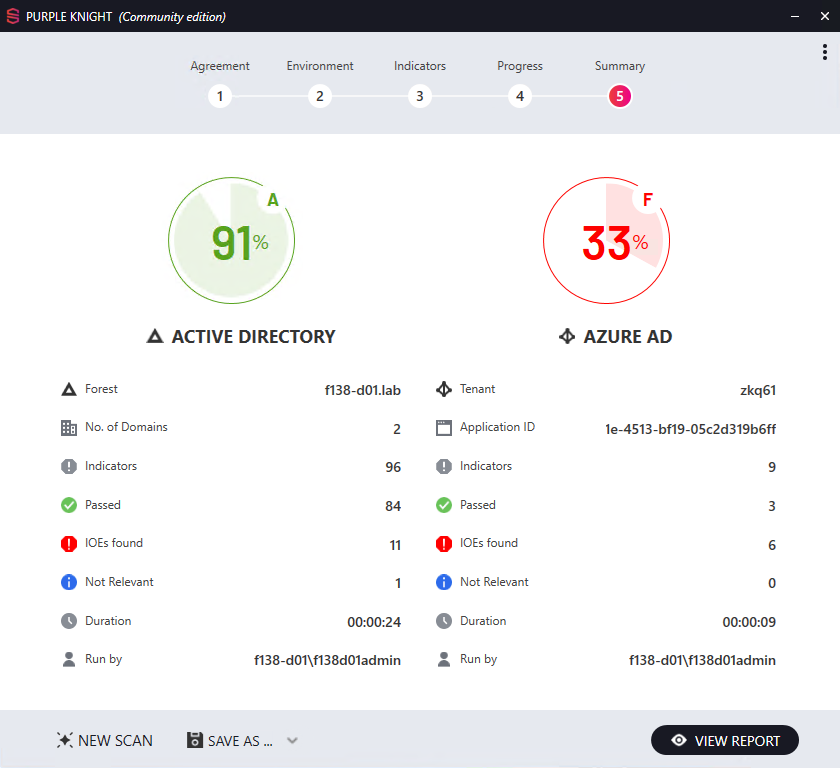
Quelle: semperis.com
Was auffällt
- Ein Bericht fasst die Ergebnisse in fünf Kategorien mit Gesamtbewertung und Korrekturhinweisen zusammen.
- Indikatoren entsprechen MITRE ATT&CK und dem Rahmenwerk der französischen nationalen Cybersicherheitsbehörde (ANSSI) sowie einer Bewertung der Kompromittierungswahrscheinlichkeit.
- Die Bewertung berücksichtigt die Schwere des Indikators in Bezug auf die Anzahl betroffener Objekte, nicht nur eine einfache Bestanden/Nicht Bestanden-Zählung.
- Das Tool ändert Active Directory nie; es führt nur schreibgeschützte PowerShell- und LDAP-Abfragen aus, um Ergebnisse zu liefern.
Was zu beachten ist
- Manuelle On-Demand-Scans lassen Verzeichnisabweichungen zwischen den Durchläufen unsichtbar und erfordern ein kostenpflichtiges Semperis-Produkt oder eine individuelle Automatisierung für geplante Scans und eine kombinierte Multi-Forest-Ansicht.
- Eine brandneue Domain ohne Anpassungen oder alte Delegationen zeigt dennoch Ergebnisse, daher betrachten Sie die erste Bewertung als Mindestwert, nicht als Gesundheitszeugnis.
- Manche Scans benötigen ausreichenden Zugriff, um PowerShell- und LDAP-Abfragen über RPC auszuführen, und jede Behebung liegt bei einem Administrator mit genügend Active-Directory-Kenntnissen, um einen Befund wie eine riskante Delegierung korrekt zu verstehen.
- Die Gesamtzahl veröffentlichter Indikatoren ist mit Produktupdates gewachsen, daher sind Rohzahlen zwischen Versionen nicht direkt vergleichbar.
Am besten für: Teams, die eine kostenlose bewertete Basis mit interner Active Directory-Expertise benötigen.
Tenable One Identitätsexposition
Tenable One Identity Exposure ist eine lizenzierte Plattform zur Verwaltung der Identitätssicherheitslage (ISPM) für Active Directory und Entra ID, früher Tenable.ad und dann Tenable Identity Exposure. Sie nutzt zwei Engines. Eine erkennt kontinuierlich Schwachstellen in beiden Verzeichnissen, die andere erkennt Live-Angriffe in Echtzeit.
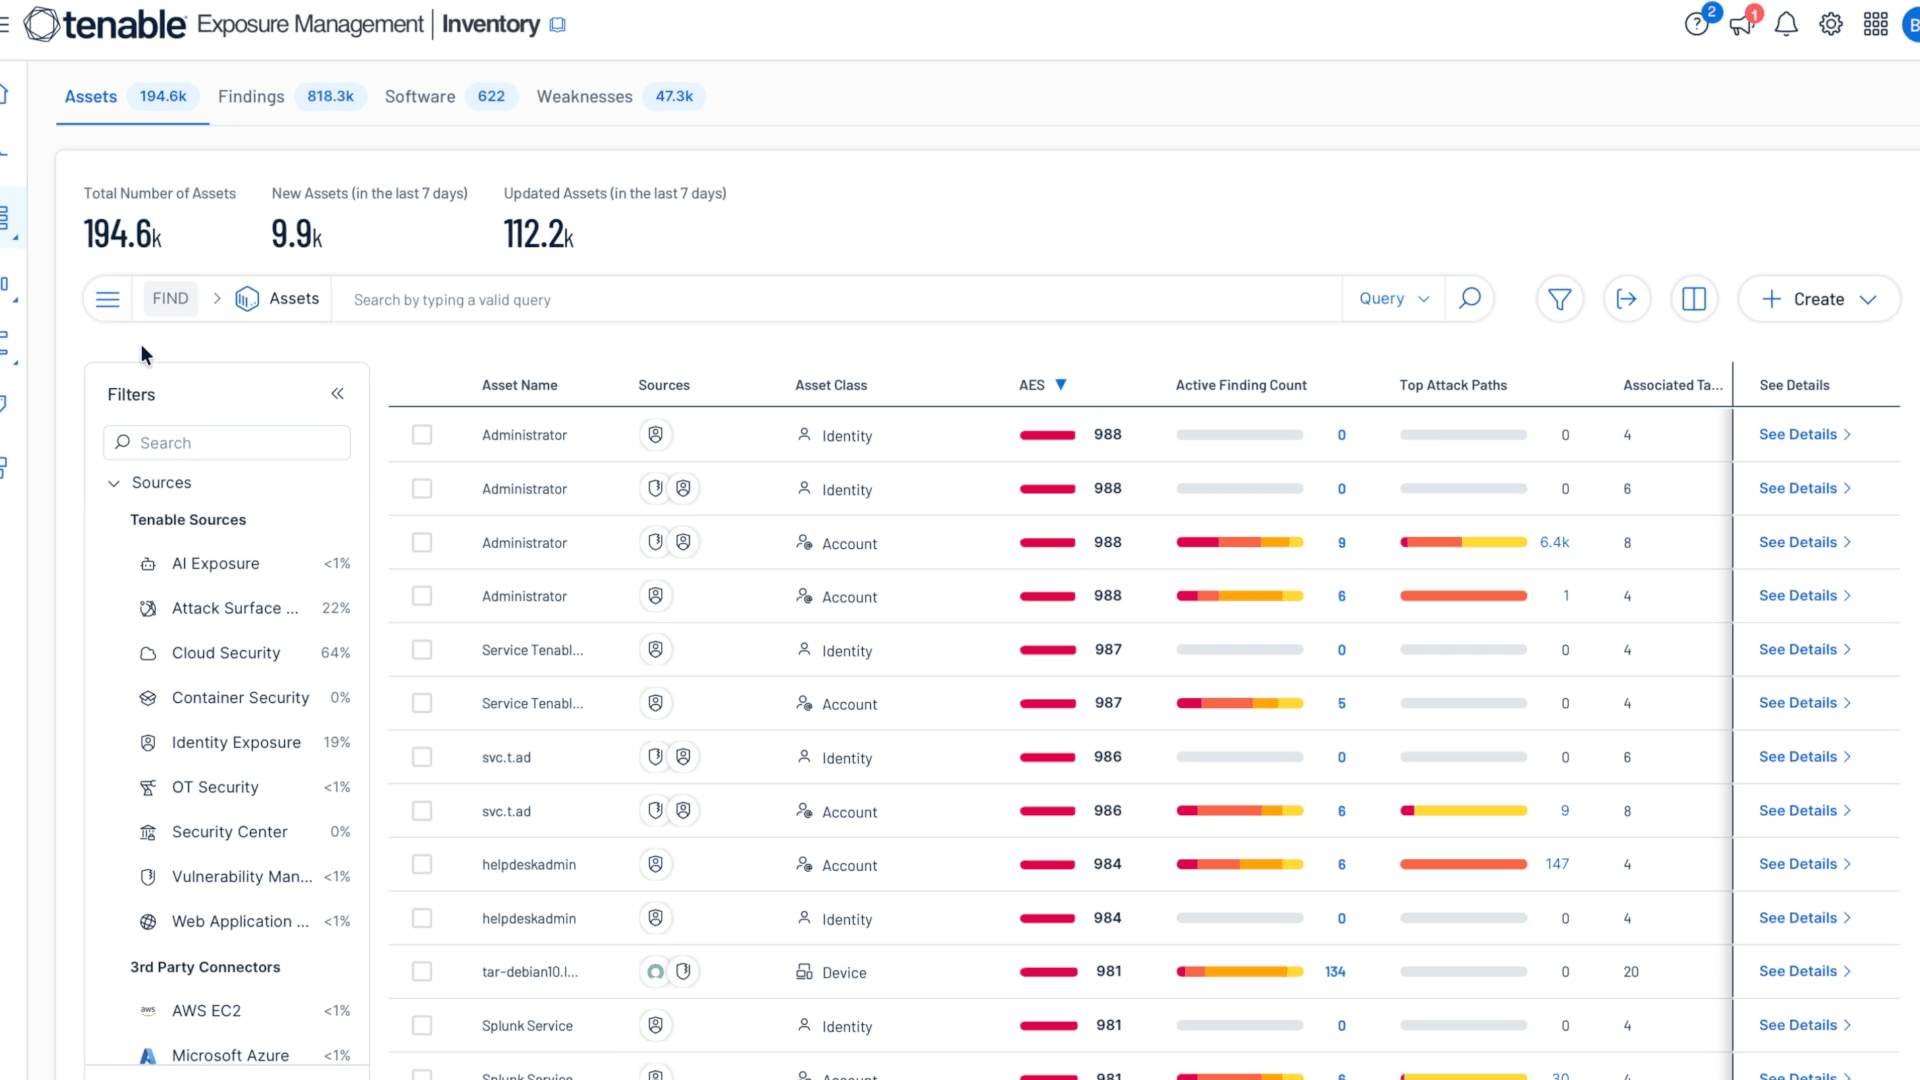
Quelle: tenable.com
Was auffällt
- Die Exposure-Engine erkennt kontinuierlich Fehlkonfigurationen in Active Directory und Entra ID.
- Die Angriffs-Engine erkennt in Echtzeit 17 dokumentierte Active Directory-Techniken, darunter DCSync, DCShadow, Kerberoasting, Golden Ticket, Passwort-Spraying und Brute-Force-Angriffe.
- Identity 360 vereint menschliche und maschinelle Identitäten in beiden Verzeichnissen mit Risikobewertung, Behebungsskripten und Angriffspfadanalyse, die zeigt, wie ein Angreifer ein Ziel erreichen könnte.
- Warnungen werden per Syslog im Common Event Format an Collector wie Splunk, IBM QRadar und ArcSight weitergeleitet.
- Die Bereitstellung erfolgt als SaaS oder als kundenseitig verwaltete On-Premises-Installation, die agentenlos mit einem normalen Benutzerkonto ohne Administratorrechte verbunden wird.
Was zu beachten ist
- Lizenzierung nach Zitaten und ein Aktivierungsschritt verlängern die Beschaffungszeit vor dem ersten Ergebnis.
- Die Angriffs-Engine erkennt in Echtzeit nur innerhalb von Active Directory; die Exposure-Engine deckt Entra ID ab, die Angriffs-Engine jedoch nicht.
- Drei Ausnahmen liegen außerhalb dieses agentenlosen Modells. Das Gruppenrichtlinienobjekt, das die Angriffs-Engine speist, benötigt Administratoranmeldedaten, der Kerberoasting-Indikator hängt von einem Honeypot-Konto ab, und die privilegierte Analyse erfordert erhöhte Rechte.
- Identitätsbasierte Deployments verzichten auf die plattformübergreifenden Funktionen, die den Preis der Plattform rechtfertigen, einschließlich Exposure Signals, Exposure View und dem plattformweiten Angriffspfad.
- Die Okta-Unterstützung in Identity 360 wirkt eingeschränkter als Tenables native Überwachung von Active Directory und Entra ID, daher sollten Okta-zentrierte Teams den genauen Umfang vor der Unterzeichnung klären.
Am besten geeignet für: Organisationen mit besetzten Sicherheits-Teams, die Identitätswarnungen an ein SIEM weiterleiten.
Purple Knight und Tenable One Identity Exposure im direkten Vergleich
Wie oft jedes Tool das Verzeichnis scannt, bestimmt seine Erkennungstiefe, die Kosten und was es einem Prüfer nachweisen kann.
Bewertungsrhythmus
Purple Knight erfasst das Verzeichnis genau zum Zeitpunkt des Scans. Wenn sich eine privilegierte Gruppe am nächsten Morgen ändert oder ein Gruppenrichtlinienobjekt im nächsten Monat modifiziert wird, bleibt dies bis zum nächsten Lauf unsichtbar, und das Erkennen hängt dann davon ab, dass ein Administrator zwei Berichte manuell vergleicht. Tenable hingegen hält eine laufende Basislinie und warnt sofort bei diesen Änderungen, ohne auf den nächsten geplanten Scan zu warten.
Tiefe der Bedrohungserkennung
Die Beweise für eine Kompromittierung durch Purple Knight tauchen erst nachträglich auf, als Nachweis, dass etwas bereits passiert ist, manchmal erst Wochen später beim nächsten Scan entdeckt. Tenables Angriffs-Engine kann feuern, während ein Angriff wie DCSync noch läuft, wenn eine Unterbrechung noch möglich ist. Keine der beiden Methoden beseitigt allein den zugrundeliegenden Fehlkonfigurationsrückstau, und beide Werkzeuge überlassen diese Warteschlange dem Besitzer des Verzeichnisses.
Kosten und Zeit bis zum ersten Ergebnis
Purple Knight kostet nichts und benötigt keine Bestellung, sodass ein bewerteter Bericht am selben Tag vorliegen kann, an dem jemand beschließt, ihn auszuführen. Tenable-Lizenzen basieren auf einem Angebot pro aktivierter Identität und aktivieren Identity Exposure nicht automatisch, auch nicht für bestehende Tenable One-Kunden. Beschaffung und Aktivierung erfolgen daher vor dem ersten Befund.
Maßgeblich ist die Zeit bis zu einem funktionierenden Betriebsrhythmus, denn ein bewerteter Bericht, den niemand plant, und ein Alarmstrom, den niemand verfolgt, führen zum gleichen Ergebnis. Teams sollten das Personalmodell zusammen mit der Lizenz kalkulieren.
Nachweis, dass die Lösung gehalten hat
Prüfer akzeptieren kein einzelnes Datum als Nachweis, dass eine Kontrolle wirkte. Ein SOC 2 Wirksamkeitstest verlangt Belege für den gesamten Prüfzeitraum, und die Prüfung der IT-Grundkontrollen verfolgt jede Stichprobenänderung von der Anforderung bis zur Genehmigung und zum Abschluss.
Der Scan von Purple Knight beweist, dass eine Kontrolle am Scan-Datum bestanden wurde, und die Tenable-Warnung beweist, dass die Plattform einen Angriff erkannt hat. Keiner liefert den Vorher-Nachher-Nachweis, dass eine markierte Schwachstelle behoben wurde und behoben blieb, was die kontinuierlichen Prüfungsrichtlinien Teams auffordern, während des Beobachtungszeitraums einzuhalten.
Purple Knight zeigt, wo das Verzeichnis heute steht, Tenable One Identity Exposure, was gerade passiert, und keiner sagt, ob die Korrektur des letzten Quartals noch gilt.
Wie man zwischen Purple Knight und Tenable One Identity Exposure wählt
Die Wahl hängt davon ab, was die nächsten 90 Tage bringen müssen, und die beiden Werkzeuge glänzen in wirklich unterschiedlichen Bereichen.
Wählen Sie Purple Knight, wenn:
- Okta läuft als Hauptverzeichnis neben Active Directory und Entra ID, und die Posture-Abdeckung muss alle drei umfassen.
- Die Führung benötigt diese Woche einen bewerteten, rahmenbezogenen Bericht, und die Beschaffung würde länger dauern als die Behebung.
- Das Team verfügt über umfassende Active-Directory-Kenntnisse im Haus, und die anstehenden Aufgaben sind ein Rückstau von Fehlkonfigurationen ohne aktiven Vorfall.
Wählen Sie Tenable One Identity Exposure, wenn:
- Jemand ist im Dienst, um auf Identitätswarnungen zu reagieren, und diese Warnungen müssen in ein bestehendes SIEM gelangen.
- Die Live-Erkennung von Angriffstechniken auf Active Directory ist wichtiger als die Abdeckung bei nicht-Microsoft-Identitätsanbietern.
- Eine umfassendere Tenable One-Implementierung ermöglicht bereits Funktionen zur Oberflächenübergreifenden Exposition.
Für schlanke Teams ohne eigene Sicherheitsoperationsfunktion entscheidet die Alarmkapazität vor der Funktionsvielfalt. Eine Erkennungsplattform braucht jemanden, der ihre Ergebnisse überwacht und darauf reagiert, um ihren Nutzen zu rechtfertigen. Geplante Bewertungen oder ein verwalteter Anbieter für Erkennung und Reaktion passen oft besser als eine Erkennung, die niemand zeitlich bewerten kann.
Wann man Netwrix statt Purple Knight oder Tenable One Identity Exposure wählt
Netwrix bietet kein einzelnes Produkt, das eines der beiden Tools ersetzt. Netwrix PingCastle entspricht Purple Knight, Netwrix Threat Prevention und Netwrix Threat Manager übernehmen die Live-Angriffe, die Tenables Angriffsmotor ausführt, und Netwrix Auditor liefert das Änderungsprotokoll, das keines der beiden Tools erstellt.
Wenn das Team eine kostenlose, wiederholbare Bewertung statt eines einmaligen Scans benötigt
Netwrix PingCastle bewertet Active Directory-Risiken anhand von über 170 MITRE ATT&CK-geprüften Checks und erkennt Fehlkonfigurationen, Angriffswege und Privilegienexposition. Das Tool ist kostenlos, sodass eine zweite oder dritte Bewertung nur die Laufzeit kostet und einen priorisierten Behebungsplan liefert. Teams, die es regelmäßig ausführen, verkürzen das Zeitfenster, das ein jährlicher Scan offenlässt.
Wenn Erkennung zu Blockierung werden muss, nicht nur zu einer Warnung
Netwrix Threat Prevention blockiert in Echtzeit DCSync-, Kerberoasting- und Pass-the-Hash-Versuche auf Active Directory, bevor sie erfolgreich sind. Für Teams, die bereits Erkennung nutzen, Netwrix Threat Manager deckt die Erkennung von Identitätsbedrohungen wie Anmeldeinformationen-Diebstahl, laterale Bewegungen und Privilegieneskalation ab. Ende April 2026 wurden die Fehlkonfigurations-Techniken ESC1 bis ESC7 für Active Directory Certificate Services hinzugefügt.
AppRiver verwendet Netwrix Auditor, um sofort bei kritischen Änderungen an Active Directory und Gruppenrichtlinien benachrichtigt zu werden, und kann den vorherigen Zustand in nur fünf Minuten für 250 Benutzer in sechs Domänen wiederherstellen.
Wenn der Nachweis erbringen muss, dass eine Lösung gehalten hat, nicht nur dass sie einmal stattfand
Netwrix Auditor zeichnet jede Änderung in Active Directory und Entra ID mit wer, was und wann sowie Vorher-Nachher-Werten auf. Die Aufzeichnung ist durchsuchbar und bleibt während der Beobachtungszeit erhalten.
Seine vordefinierten Berichte entsprechen SOX, HIPAA, PCI DSS und GDPR, sodass Active Directory Änderungsüberwachung die Beweise stammen aus dem Protokoll, nicht aus Screenshots. Wenn ein Prüfer eine behobene Schwachstelle überprüft, ist die Kette von der Änderung bis zum Abschluss bereits dokumentiert.
Mit Netwrix Auditor kann First National Bank and Trust of Beloit sich in einer Stunde statt einer Woche auf Prüfungen des Office of the Comptroller of the Currency (OCC) vorbereiten.
Die Produkttrennung verursacht eigene Kosten. Die Abdeckung von Bewertung, Erkennung, Blockierung und Auditnachweisen bedeutet, den Umfang von Bereitstellung, Lizenzierung und Eigentum für jedes zu definieren. Die Netwrix-Abdeckung ist zudem in Microsoft-Verzeichnissen am umfassendsten, daher sollten Okta-zentrierte Organisationen die Eignung vor dem Kauf prüfen.
Das Werkzeug an das Betriebsmodell anpassen
Purple Knight versus Tenable One Identity Exposure ist eher eine Entscheidung zum Rhythmus als zu den Funktionen. Kein Tool zeigt, ob eine Behebung während des gesamten Prüfzeitraums gehalten hat, was die Probe ist, die ein Prüfer wahrscheinlich zieht.
Bewerte das Betriebsmodell, zu dem jede Option das Team verpflichtet, und wähle dann die wichtigste Aufgabe für die nächsten zwei Quartale.
Demo anfordern und sehen Sie, wie Netwrix PingCastle und Netwrix Auditor eine kostenlose Bewertung in einen Nachweis für eine Kontrolle Ihres eigenen Verzeichnisses verwandeln.
Haftungsausschluss: Die Informationen in diesem Artikel wurden im Oktober 2026 geprüft. Prüfen Sie die aktuellen Funktionen direkt bei jedem Anbieter.
Häufig gestellte Fragen zu Purple Knight vs. Tenable One Identity Exposure
Teilen auf
Erfahren Sie mehr
Über den Autor

Netwrix Team
Erfahren Sie mehr zu diesem Thema
Netwrix Innovation Week: 1Secure™ mit Sicherheit für agentische KI
Bring Your Own Vault: Warum „Rip and Replace“ nicht die einzige Option ist
Jenseits des Tresors: Zero Standing Privilege schützt vor mehr als nur Passwortangriffen
Das Passwort war nie das einzige Problem: Klassisches PAM vs. modernes PAM
Netwrix Innovation Week: Warum agentische KI-Sicherheit wichtig ist