
10 herramientas de monitorización de red para equipos de mercado medio en 2026
10 herramientas de monitorización de red para equipos de mercado medio en 2026
Jun 24, 2025
Las herramientas de monitorización de red te indican que un enlace está saturado a las 2 a. m. Mucho menos te dicen quién inició sesión en el firewall y cambió la regla que lo causó. Esta lista cubre diez herramientas: nueve que supervisan el rendimiento, la disponibilidad y la salud de la infraestructura, y una que audita los cambios de configuración y los inicios de sesión con la cuenta detrás de cada uno. La mayoría de los equipos de mercado medio necesitan cubrir ambos trabajos antes de que un incidente plantee la segunda pregunta.
Los firewalls, las pasarelas VPN y otros dispositivos de borde se sitúan entre internet y todo lo demás. En el Verizon 2026 Data Breach Investigations Report, las víctimas de ataques de ransomware en organizaciones con menos de 1,000 empleados tenían vulnerabilidades sin parchear en dispositivos de borde en el 29% de los casos y credenciales comprometidas en el 38%.
Una vez que un dispositivo así es comprometido, las preguntas son sobre cambios y accesos, no sobre el ancho de banda
La mayoría de las herramientas de monitorización de red responden bien a la cuestión del rendimiento. Consultan los dispositivos, grafican la utilización de interfaces y alertan cuando algo deja de responder. Mucho menos registran los cambios de configuración, los intentos fallidos de inicio de sesión y las actualizaciones de firmware que explican por qué el entorno se ve diferente esta mañana que anoche.
Las diez herramientas siguientes se dividen en dos grupos. Nueve supervisan el rendimiento, la disponibilidad y la salud de la infraestructura, y una audita quién cambió un dispositivo y cuál fue el cambio.
¿Qué es una herramienta de monitoreo de red?
Una herramienta de monitorización de red es un software que observa continuamente los dispositivos y el tráfico de la red, recopila datos de rendimiento y disponibilidad, y alerta a los administradores cuando las condiciones superan los umbrales definidos.
Normalmente consulta routers, switches, firewalls, servidores y endpoints mediante protocolos estándar, y luego presenta los resultados como paneles, informes y alertas.
La categoría se divide según una línea que vale la pena nombrar desde el principio. El monitoreo del rendimiento responde si la red está funcionando, cubriendo la accesibilidad de dispositivos, la saturación del enlace y el aumento de la latencia.
La supervisión de seguridad y configuración responde quién lo cambió, cuál era el valor antes y si ese cambio fue autorizado. La mayoría de los productos se enfocan principalmente en lo primero. La respuesta a incidentes y las auditorías dependen de lo segundo.
Herramientas de monitorización de red de un vistazo
La tabla a continuación relaciona cada herramienta con su función principal, implementación, disponibilidad de nivel gratuito más allá de la prueba y el entorno que mejor se adapta.
Herramienta | Trabajo principal | Implementación | Nivel gratuito | Ideal para |
|---|---|---|---|---|
|
Netwrix Auditor for Network Devices |
Auditoría de cambios de configuración y accesos |
On-premises |
Prueba |
Equipos que necesitan evidencia de auditoría para dispositivos de red |
|
SolarWinds Network Performance Monitor |
Monitoreo de rendimiento y fallos |
On-premises |
Prueba |
Entornos grandes con enrutamiento y necesidades profundas de SNMP |
|
Paessler PRTG Network Monitor |
Monitoreo todo en uno basado en sensores |
On-premises |
Sí, sensores limitados |
Entornos mixtos que desean una sola herramienta |
|
ManageEngine OpManager |
Monitoreo de rendimiento y fallos |
On-premises |
Solo prueba |
Equipos con presupuesto limitado que monitorean por cantidad de dispositivos |
|
Zabbix |
Monitoreo de infraestructura de código abierto |
Autoalojado |
Sí, completamente de código abierto |
Equipos con tiempo de ingeniería para invertir |
|
Nagios XI |
Monitoreo de infraestructura con plugins |
Autoalojado |
Nagios Core es gratuito |
Entornos que ya ejecutan Nagios Core |
|
Datadog Network Performance Monitoring |
Monitoreo de flujo en la nube e híbrido |
SaaS |
Prueba |
Cargas de trabajo nativas en la nube y containerizadas |
|
Auvik Network Management |
Mapeo automatizado y respaldo de configuración |
SaaS |
Prueba |
Equipos reducidos y proveedores de servicios gestionados |
|
LM Envision by LogicMonitor |
Observabilidad híbrida sin agentes |
SaaS |
Prueba |
Entornos híbridos que desean mantenimiento mínimo |
|
Progress WhatsUp Gold |
Monitoreo de rendimiento y disponibilidad |
On-premises |
Herramientas gratuitas disponibles |
Redes de mercado medio centradas en Windows |
Tipos de herramientas de monitorización de red
Las herramientas en este ámbito recopilan datos de formas fundamentalmente diferentes, y el método de recopilación determina qué preguntas puede responder la herramienta. La mayoría de los equipos terminan usando dos o tres categorías juntas.
Monitoreo basado en SNMP
La sondeo de Simple Network Management Protocol (SNMP) sustenta la monitorización tradicional de redes. La herramienta consulta dispositivos a intervalos para obtener contadores como el rendimiento de la interfaz, tasas de error, CPU y memoria, luego grafica y alerta sobre los resultados. Casi todos los routers, switches y firewalls lo soportan, lo que hace que SNMP sea la opción con mayor cobertura disponible.
Su limitación es que la consulta muestra el estado, no los eventos. Un dispositivo consultado cada cinco minutos puede absorber un cambio de configuración, un reinicio y una reversión entre muestras sin que se registre nada más que una pequeña brecha en el gráfico.
Monitoreo basado en flujo
La monitorización de flujo utiliza NetFlow, sFlow o Internet Protocol Flow Information Export (IPFIX) para recopilar metadatos sobre las conversaciones que atraviesan la red, incluyendo origen, destino, puerto, protocolo y volumen. Esto responde a preguntas que SNMP no puede, como qué host consumió el ancho de banda y qué aplicación causó el pico.
Los datos de flujo describen el tráfico sin capturar el contenido, lo que mantiene el almacenamiento manejable. No te dirá qué había dentro de la sesión.
Captura de paquetes e inspección profunda de paquetes
La captura de paquetes registra el tráfico en sí, y la inspección profunda de paquetes (DPI) lo analiza para identificar aplicaciones y características de la carga útil. Los productos de seguridad también usan DPI para detectar tráfico malicioso correlacionando paquetes en ataques. Esta es la opción de mayor fidelidad y la más costosa en almacenamiento y procesamiento, por lo que los equipos generalmente la implementan en puntos críticos en lugar de en todas partes. Las herramientas a continuación no se centran en la detección de amenazas basada en DPI, que pertenece a productos de detección de intrusiones y detección y respuesta de red.
Monitoreo sintético y activo
La monitorización sintética genera tráfico de prueba programado, midiendo la accesibilidad, latencia y tiempo de respuesta en rutas específicas. Detecta problemas antes de que los usuarios los reporten y valida el rendimiento en enlaces que no posees, incluidos internet y rutas de proveedores.
Monitoreo de infraestructura basado en agentes
Los agentes instalados en servidores y endpoints informan métricas que la red no puede ver, incluyendo el uso de recursos a nivel de proceso y la salud de las aplicaciones. Las plataformas modernas de observabilidad se basan en este modelo y consideran la telemetría de red como una de varias entradas.
Auditoría de configuración y cambios en registros
Esta categoría supervisa dispositivos, no el tráfico. Registra cambios de configuración con valores antes y después, inicios de sesión administrativos exitosos y fallidos, y actualizaciones de firmware, asignando cada uno a una cuenta de usuario específica.
Es importante porque las otras cinco categorías en gran medida lo pasan por alto. Una herramienta de rendimiento nota que un firewall comenzó a bloquear el tráfico de manera diferente. Solo la auditoría de cambios muestra que un administrador modificó una regla de acceso a las 02:14 y qué decía la regla antes.
Cuando un auditor pregunta quién cambió un dispositivo, o una investigación necesita determinar si una intrusión involucró credenciales legítimas, esta es la única categoría que responde.
Netwrix aborda la supervisión de redes desde aquí, por eso las dos capacidades suelen estar lado a lado en lugar de competir.Auditoría nativa de dispositivos de red rara vez cubre la brecha por sí sola.
Qué buscar en las herramientas de monitoreo de red
Seis criterios separan las herramientas que superan una prueba de concepto de las que solo lucen bien en una demostración.
- Cobertura de protocolos y dispositivos: Confirme el soporte para el hardware específico en su entorno, no solo los nombres de los proveedores. Cisco IOS, Cisco ASA, Fortinet FortiGate, Palo Alto, SonicWall, Juniper y Cisco Meraki exponen datos de manera diferente, y la cobertura de un modelo rara vez significa la cobertura de toda la línea. Diferentes tipos de dispositivos de red exponen contadores completamente diferentes, por lo que una lista corta basada en logotipos de proveedores tiende a fallar durante las pruebas.
- Modelo de licencia: Aquí es donde se rompen los presupuestos. Los proveedores cobran por dispositivo, por sensor, por interfaz, por host o por volumen de registros, y la misma red puede costar cantidades muy diferentes según cuál se elija. La tarificación por sensor penaliza entornos con muchos elementos monitorizados por dispositivo, y la tarificación por volumen de registros penaliza los firewalls muy activos.
- Ajuste de alertas: Una herramienta que alerta de todo hace que el equipo la ignore. Observe cómo se establecen los umbrales, si las alertas pueden depender de relaciones entre dispositivos padre e hijo y si las ventanas de mantenimiento suprimen automáticamente el ruido.
- Retención y calidad de la evidencia: Los datos de rendimiento suelen agregarse y promediarse con el tiempo, lo que está bien para la planificación de capacidad y es inútil para una investigación seis meses después. Si los datos deben servir para una auditoría, confirme qué se conserva con fidelidad completa y por cuánto tiempo. Las prácticas de Audit log management se aplican aquí tanto como en los servidores, y el event log monitoring cubre el mismo terreno para los sistemas detrás de ellos.
- Atribución de cambios: Pregunte si la herramienta registra quién hizo un cambio, no solo que algo cambió. Muchos productos de rendimiento detectan la desviación de configuración y reportan la diferencia sin un nombre de usuario adjunto, lo que detiene una investigación en el momento equivocado.
- Integración con flujos de trabajo de seguridad: La telemetría de red gana valor cuando llega a las herramientas que ejecutan la respuesta. Verifique el soporte nativo para su SIEM, ya que SIEM and firewall integration decide si los eventos del dispositivo llegan analizados y buscables, o como texto syslog sin procesar que nadie consulta.
Netwrix Auditor for Network Devices registra cambios de configuración, intentos de inicio de sesión y actualizaciones de firmware en routers, switches y firewalls con la cuenta asociada a cada uno. Comience una prueba gratuita.
Herramientas de monitorización de red para equipos de mercado medio
Cada entrada a continuación explica qué hace la herramienta, en qué es fuerte, dónde falla y en qué entorno encaja.
1. Netwrix Auditor for Network Devices
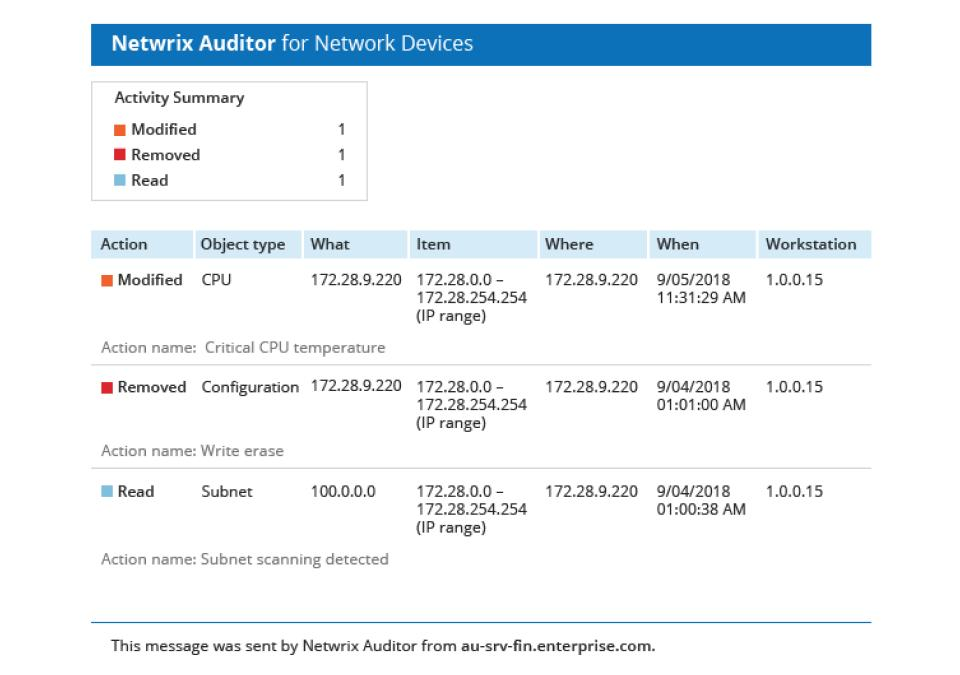
Netwrix Auditor for Network Devices audita los cambios de configuración, la actividad de inicio de sesión y los eventos relevantes para la seguridad en routers, switches, firewalls y dispositivos VPN. Responde quién inició sesión, qué configuración cambió y si el dispositivo funciona dentro de los parámetros aprobados, en lugar de si está activo o inactivo.
Lo que destaca:
- Auditoría de cambios de configuración con atribución: Registra los cambios de configuración, quién los hizo y cuándo, utilizando logs nativos y syslog. Las plataformas compatibles incluyen Cisco ASA e IOS, Cisco Firepower Threat Defense (FTD), Fortinet FortiGate, Palo Alto, SonicWall, Juniper, Cisco Meraki, HPE Aruba y Pulse Connect Secure.
- Supervisión de VPN e inicio de sesión directo: Captura intentos de inicio de sesión y actividad administrativa en dispositivos de red. Para Pulse Connect Secure, los eventos auditados incluyen inicio y cierre de sesión, túneles VPN, inicios de sesión de administrador y cambios de administrador.
- Visibilidad de escaneo y alerta de mal funcionamiento del hardware: Detecta actividad de escaneo de puertos, fallos en la fuente de alimentación y eventos críticos de temperatura de la CPU, combinando visibilidad del comportamiento con la salud del hardware antes de que cualquiera escale.
- Informes de cumplimiento predefinidos: Incluye informes agrupados por PCI DSS, HIPAA, SOX y GDPR, con cobertura documentada que se extiende a NIST SP 800-53 e ISO/IEC 27001, para que la evidencia del dispositivo llegue en la estructura que esperan los auditores.
- Licenciamiento predecible: Cargos por usuario de Active Directory en lugar de por fuente de registro o cantidad de dispositivos, lo que mantiene los costos estables a medida que crece el número de dispositivos monitoreados.
Qué considerar:
- Cubre la auditoría de registros y configuraciones en lugar del monitoreo de rendimiento SNMP, por lo que debe combinarse con una herramienta dedicada para el rendimiento de ancho de banda y disponibilidad.
- La cobertura depende del proveedor. Verifique la lista de plataformas y versiones compatibles con su propia infraestructura de red antes de la implementación.
- La implementación es local, lo que se adapta a entornos regulados e híbridos y descarta su uso para equipos comprometidos con herramientas totalmente alojadas en la nube.
Ideal para: Equipos de seguridad y cumplimiento en organizaciones de tamaño medio que necesitan evidencia lista para auditoría de la actividad de inicio de sesión y cambios de configuración en dispositivos de red para programas PCI DSS, HIPAA, SOX o GDPR.
Aeropuerto de Christchurch, el segundo aeropuerto más concurrido de Nueva Zelanda, cerró esa brecha, obteniendo una auditoría detallada en routers, firewalls y switches para PCI DSS mientras ahorraba aproximadamente cinco horas a la semana que antes se dedicaban a auditar manualmente.
2. SolarWinds Network Performance Monitor
SolarWinds Network Performance Monitor (NPM) es una plataforma consolidada para la supervisión de fallos, disponibilidad y rendimiento en entornos con enrutamiento y conmutación, basada en sondeo SNMP con mapeo de topología y análisis de rutas.
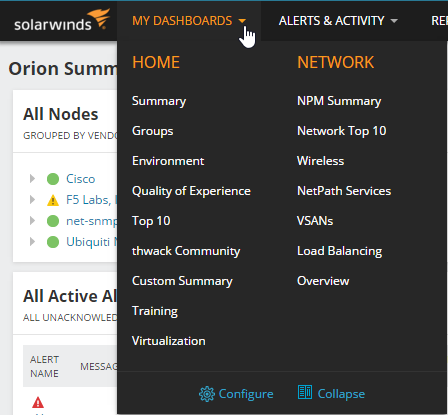
fuente: documentation.solarwinds.com
Lo que destaca:
- El análisis hop a hop de NetPath rastrea el rendimiento a través de redes que no controlas, incluidas las rutas de internet y proveedores.
- Soporte profundo para dispositivos de múltiples proveedores con una gran biblioteca de plantillas que cubren hardware que la mayoría de las herramientas no detectan.
- Alertas avanzadas con conciencia de dependencias, para que una falla aguas arriba no genere alertas para cada dispositivo detrás.
Qué considerar:
- La plataforma completa Orion es pesada de desplegar y mantener, y normalmente requiere un propietario dedicado.
- La licencia se escala según los elementos monitoreados y aumenta rápidamente en entornos grandes.
- La capacidad llega a través de módulos separados, por lo que la conversación sobre derechos se complica.
Ideal para: Entornos enrutados grandes con personal para administrar una plataforma local completa.
3. Paessler PRTG Network Monitor
PRTG supervisa redes mediante sensores configurables, cada uno rastreando una métrica en un dispositivo. La cobertura abarca SNMP, protocolos de flujo, captura de paquetes, Windows Management Instrumentation y comprobaciones HTTP en un solo producto.
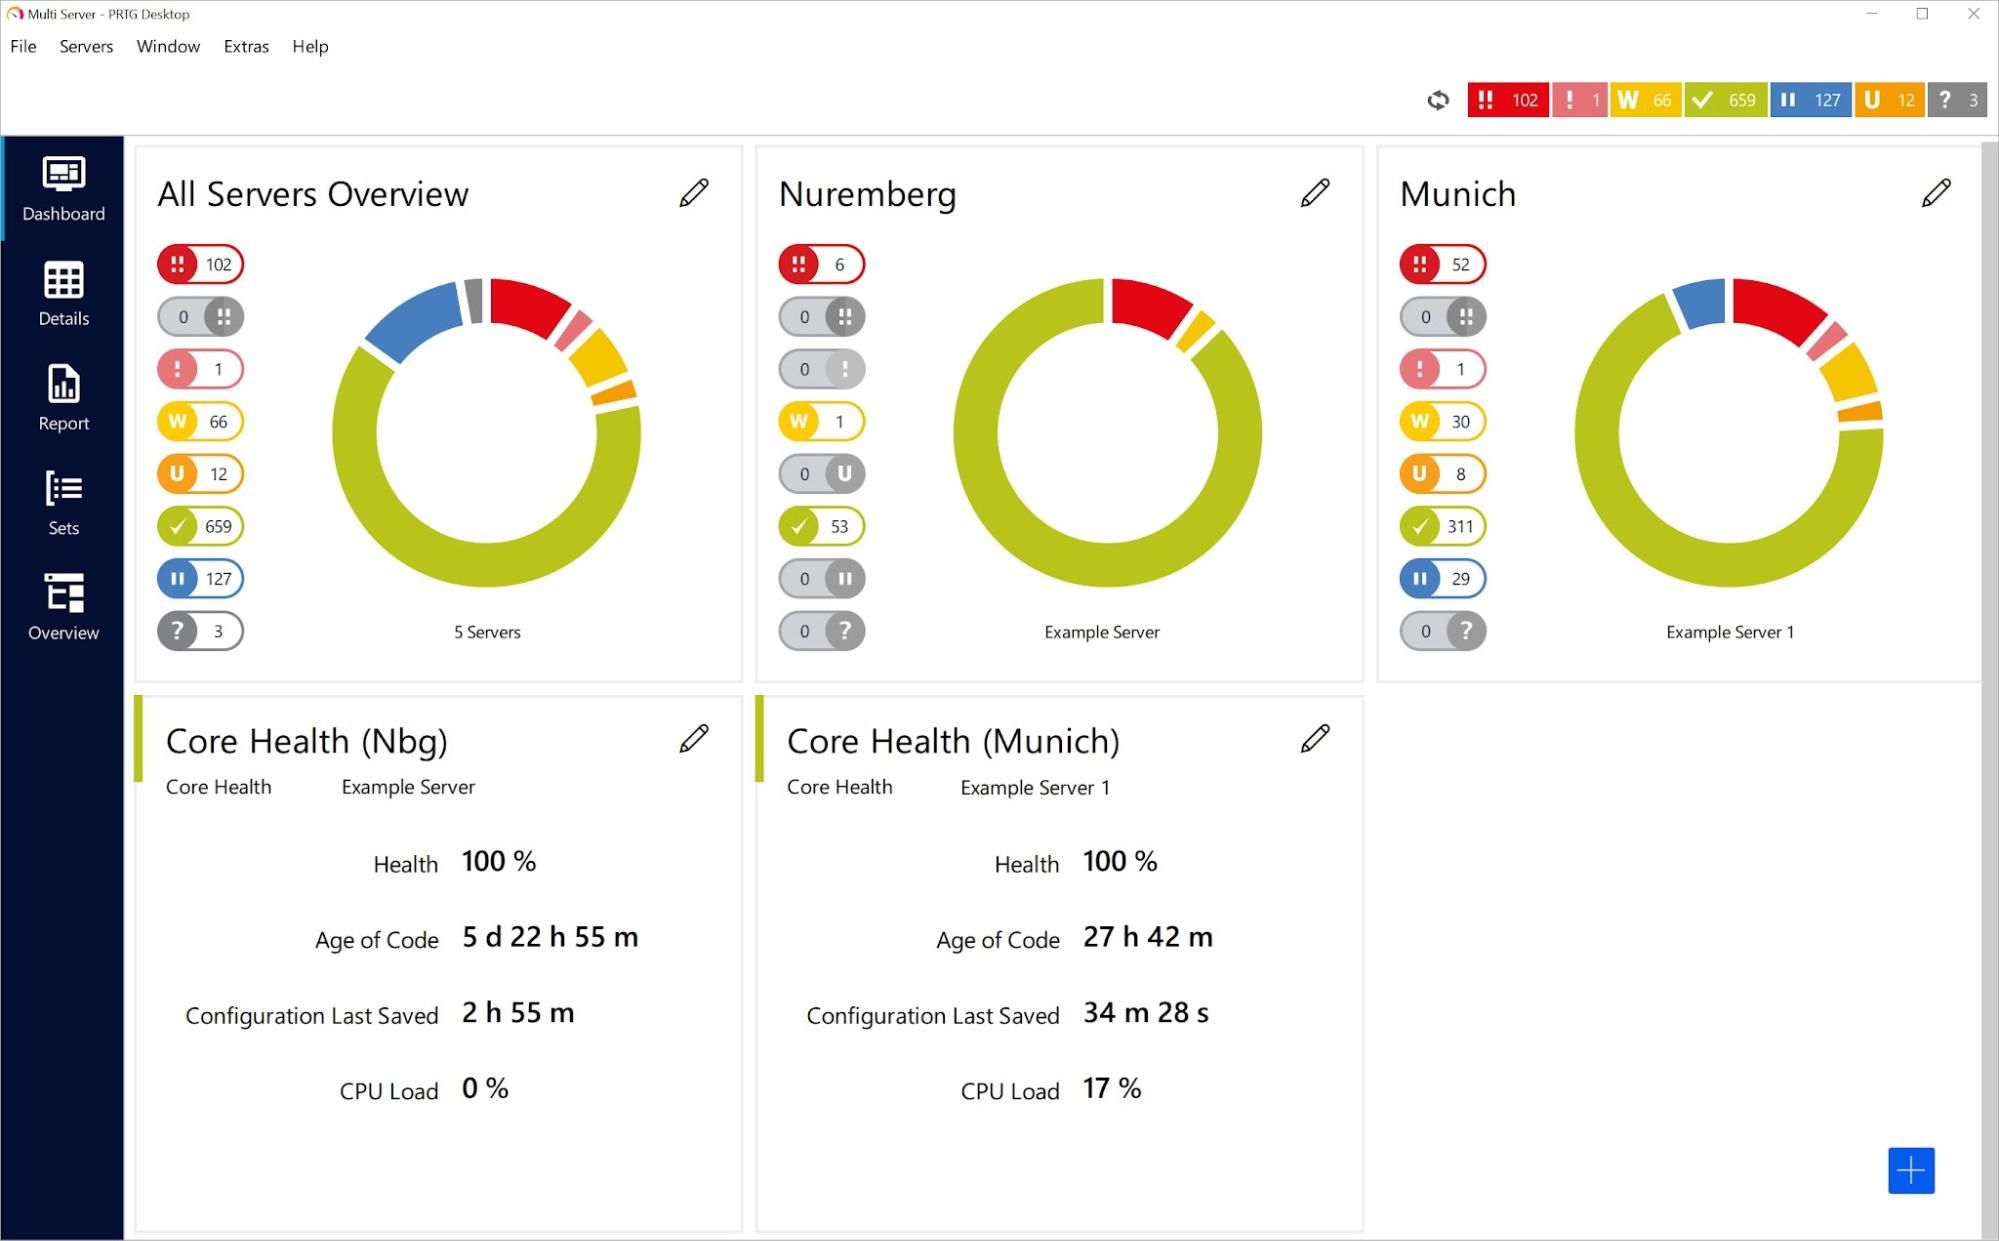
fuente: paessler.com
Lo que destaca:
- Un producto cubre varias categorías de monitoreo, lo que es ideal para equipos que prefieren no integrar herramientas.
- El auto-descubrimiento crea rápidamente un inventario inicial de dispositivos, acortando la configuración.
- Existe un nivel gratuito permanente por debajo de un umbral de sensores, por lo que los entornos pequeños pueden usarlo indefinidamente.
Qué considerar:
- Modela cuidadosamente la licencia basada en sensores. Un solo switch puede consumir docenas de sensores, y los costos aumentan más rápido de lo que sugiere el número de dispositivos.
- La profundidad de auditoría de seguridad y cambios es limitada en comparación con herramientas dedicadas.
- La interfaz tiene mucha historia y lleva tiempo navegarla con comodidad.
Ideal para: Entornos mixtos pequeños y medianos que buscan una cobertura amplia con una sola herramienta.
4. ManageEngine OpManager
ManageEngine OpManager ofrece monitoreo de rendimiento y fallos para redes, servidores e infraestructura virtual, con licenciamiento por dispositivo y una amplia biblioteca de plantillas.
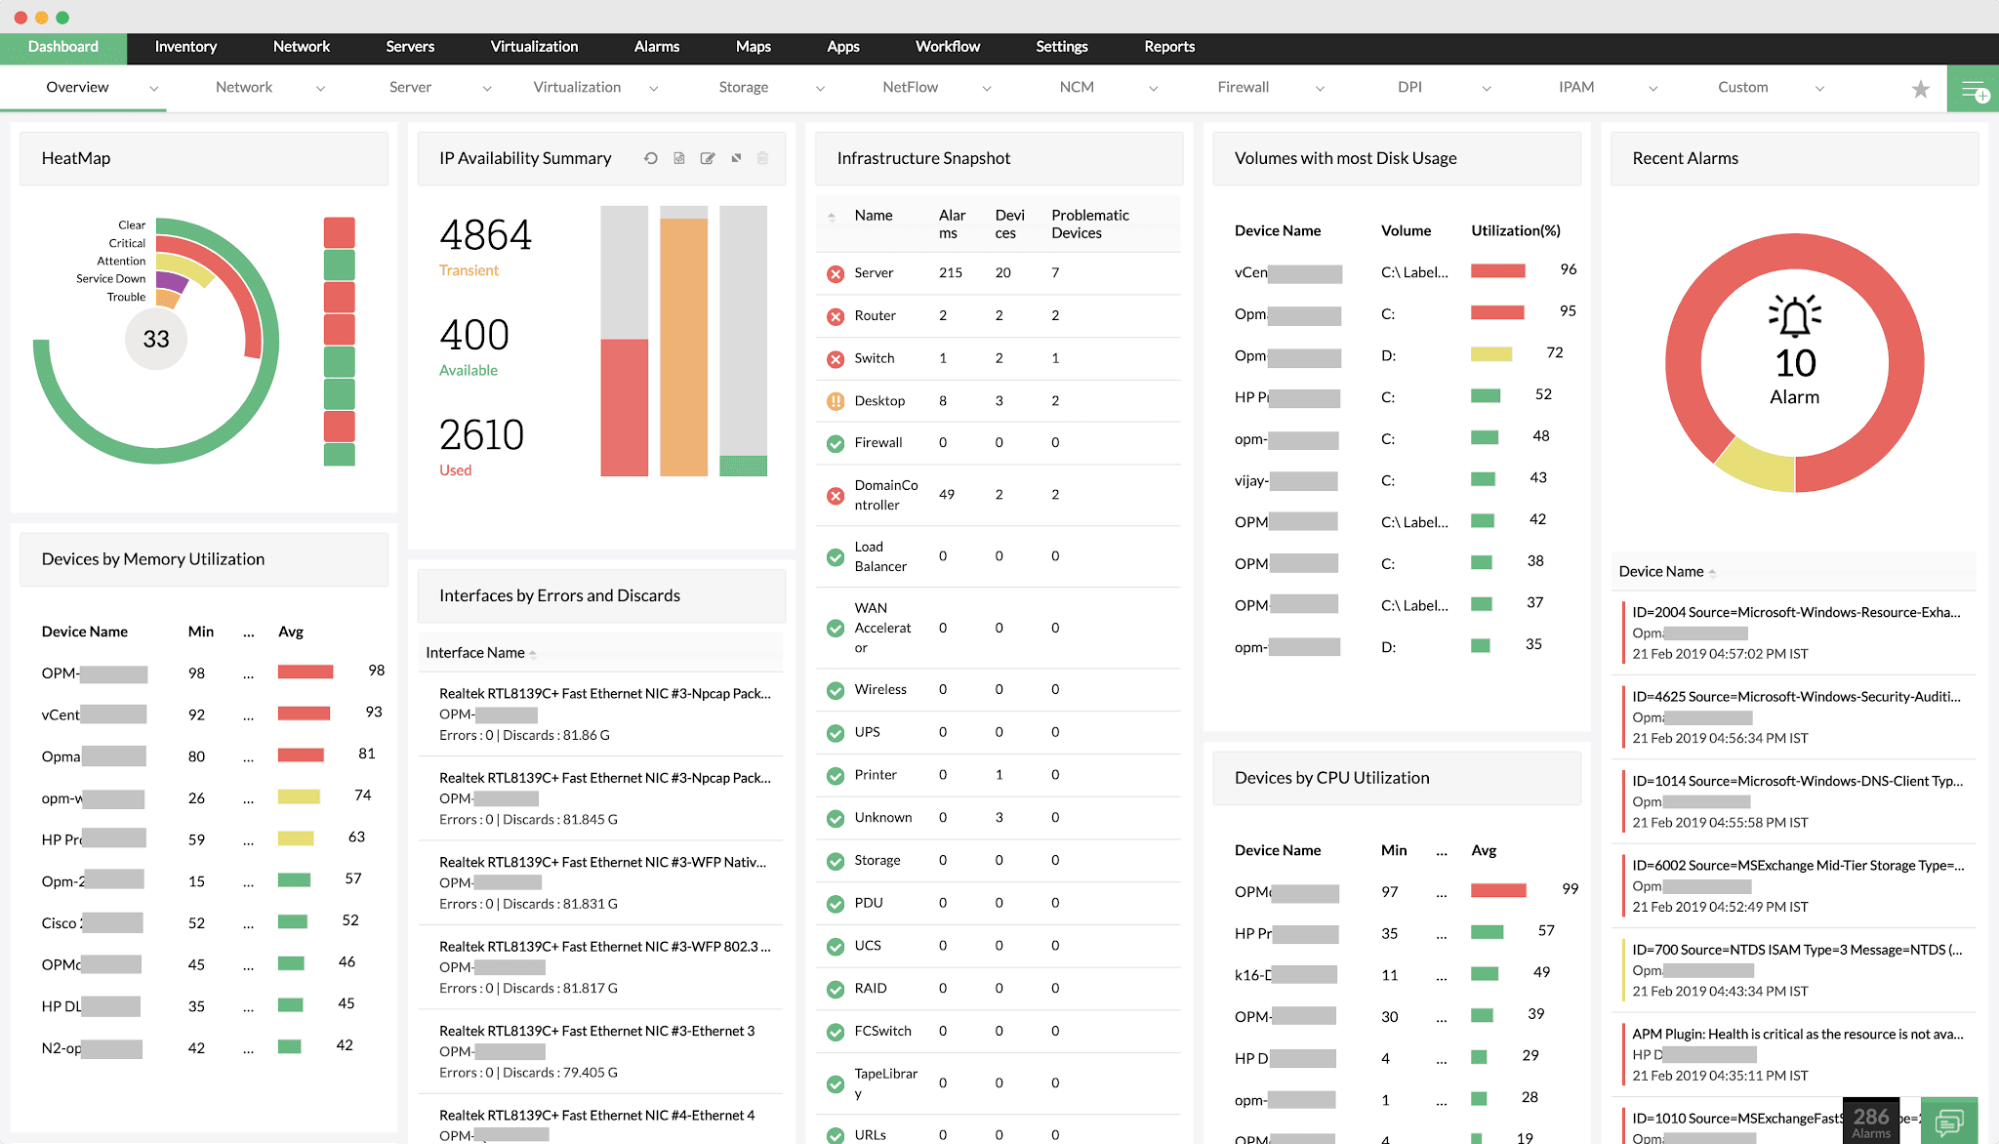
fuente: manageengine.com
Lo que destaca:
- Precios transparentes basados en dispositivos, desde $245 por 25 dispositivos en la edición Standard y $345 por 25 dispositivos en Professional, con Enterprise a $4,595 por 250 dispositivos.
- Amplia cobertura de virtualización en VMware, Hyper-V y Nutanix junto con dispositivos de red.
- La automatización del flujo de trabajo puede ejecutar acciones correctivas cuando se cumplen las condiciones definidas.
Qué considerar:
- No hay edición gratuita permanente. La evaluación se realiza con una prueba de 30 días.
- La capacidad completa requiere complementos como NetFlow Analyzer y Network Configuration Manager, por lo que el precio cotizado del dispositivo rara vez refleja el costo final.
- La auditoría de cambios en todo el entorno de Microsoft utiliza licencias por fuente de registro, un modelo de coste diferente al precio basado en usuarios de Active Directory.
Ideal para: Equipos con presupuesto limitado que supervisan un número contable de dispositivos.
5. Zabbix
Zabbix es una plataforma de monitoreo completamente de código abierto que cubre redes, servidores, servicios en la nube y aplicaciones, sin costo de licencia a cualquier escala.
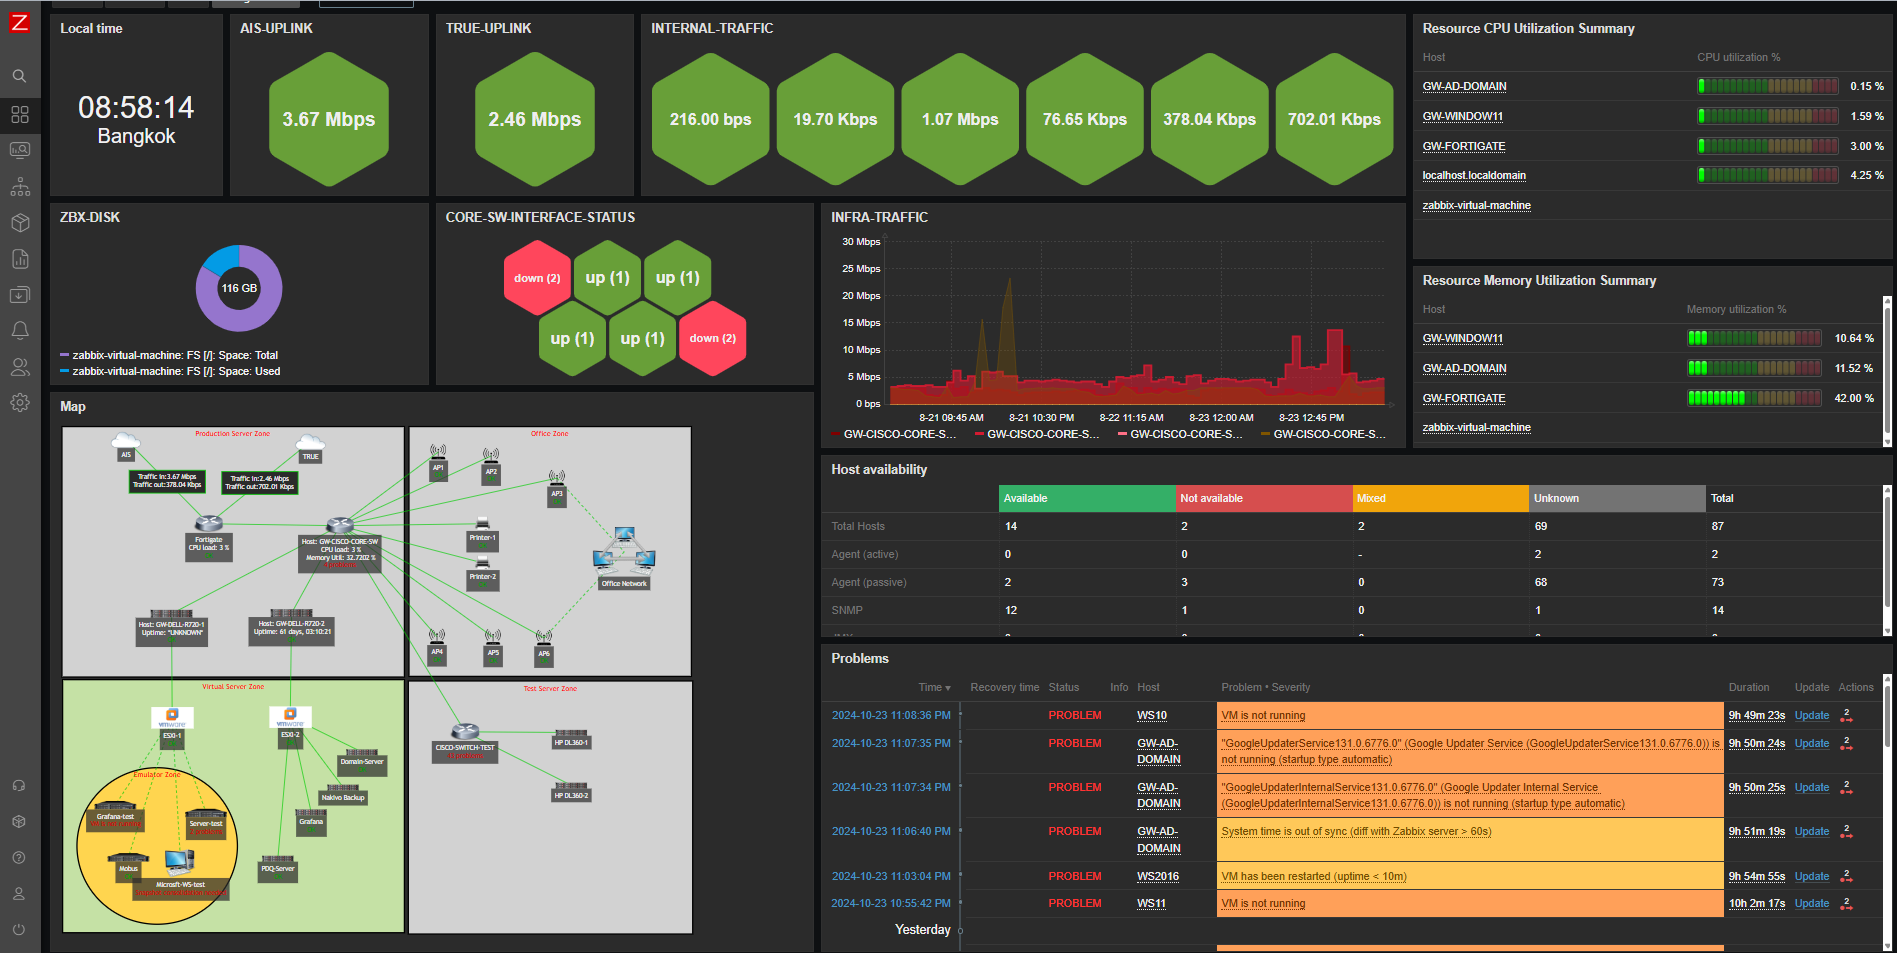
fuente: blog.zabbix.com
Lo que destaca:
- Realmente gratuito, sin límites de dispositivos, sensores o hosts, lo que lo convierte en la opción más económica para una cobertura amplia.
- Plantillas, disparadores y paneles altamente personalizables para equipos dispuestos a crear.
- Una gran comunidad y soporte comercial maduro para las organizaciones que lo necesitan.
Qué considerar:
- El tiempo de ingeniería reemplaza el costo de la licencia. La configuración inicial y el ajuste continuo requieren un esfuerzo considerable.
- Las plantillas para hardware menos común a menudo deben crearse o adaptarse manualmente.
- La auditoría de cambios orientada a la seguridad no es su propósito, así que combínelo en consecuencia.
Ideal para: Equipos con capacidad de ingeniería interna que prefieren invertir tiempo en lugar de presupuesto.
6. Nagios XI
Nagios XI es la edición comercial del proyecto Nagios de larga duración, que añade una interfaz web, asistentes de configuración, informes y soporte al motor gratuito Nagios Core.
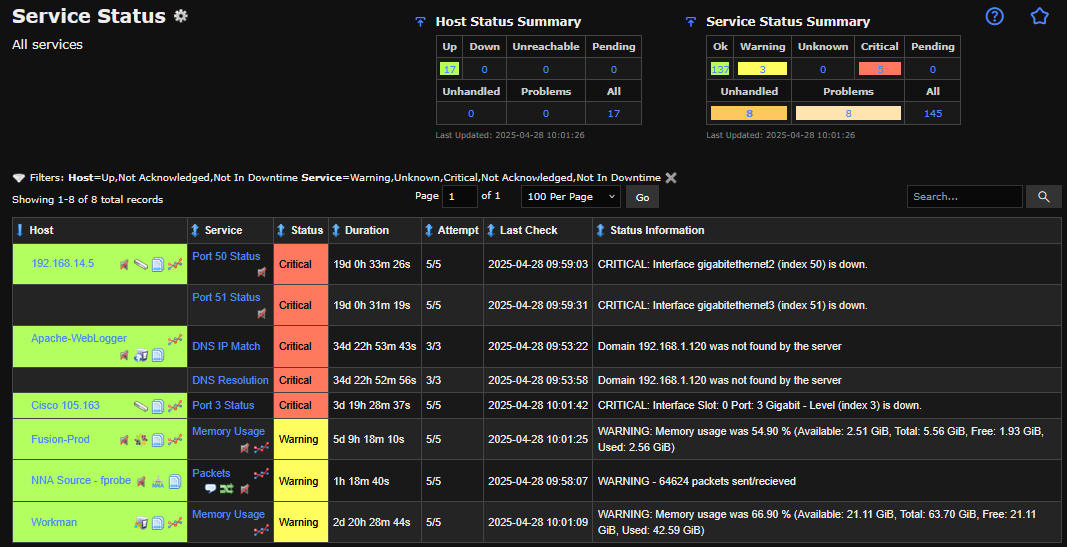
fuente: assets.nagios.com
Lo que destaca:
- Un enorme ecosistema de plugins desarrollado durante dos décadas cubre casi cualquier dispositivo o servicio.
- Nagios Core sigue siendo gratuito, lo que permite un inicio sin coste y una ruta de actualización posterior.
- Los asistentes de configuración y los paneles eliminan gran parte de la edición de archivos que Core requiere.
Qué considerar:
- La arquitectura muestra su antigüedad frente a plataformas más nuevas, y la interfaz lo refleja.
- La calidad del plugin varía, ya que gran parte del ecosistema es mantenido por la comunidad.
- Escalar a entornos grandes requiere un diseño cuidadoso y, a menudo, componentes adicionales.
Ideal para: Entornos que ya han invertido en Nagios Core y desean herramientas compatibles para ello.
7. Monitorización del Rendimiento de Red de Datadog
Datadog Network Performance Monitoring analiza el flujo entre servicios, contenedores, zonas de disponibilidad y hosts locales, integrándose dentro de la plataforma de observabilidad más amplia de Datadog.
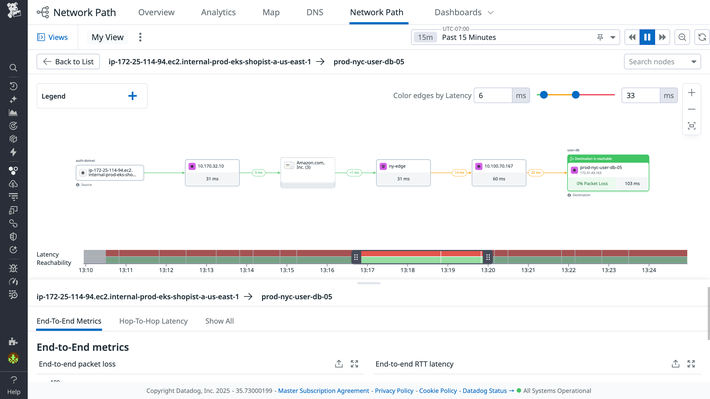
Lo que destaca:
- La telemetría de red se correlaciona directamente con el monitoreo del rendimiento de aplicaciones, los registros y las métricas de infraestructura en un solo lugar.
- Cobertura sólida de entornos cloud-native y containerizados donde la sondeo SNMP tradicional no llega.
- Los mapas de dependencia entre servicios se generan automáticamente en lugar de configurarse.
Qué considerar:
- Los precios basados en el consumo en múltiples líneas de producto dificultan la previsión y los costos pueden aumentar.
- La cobertura del hardware de red tradicional es menor que la de las herramientas dedicadas de monitoreo de red.
- El modelo basado en agentes requiere implementación en toda la infraestructura.
Ideal para: Organizaciones cloud-native e híbridas que ya estandarizaron Datadog.
8. Gestión de Red Auvik
Auvik es una plataforma de gestión de red basada en la nube, centrada en el mapeo automático de topologías, respaldo de configuraciones y solución remota de problemas, diseñada pensando en proveedores de servicios gestionados y equipos de TI eficientes.
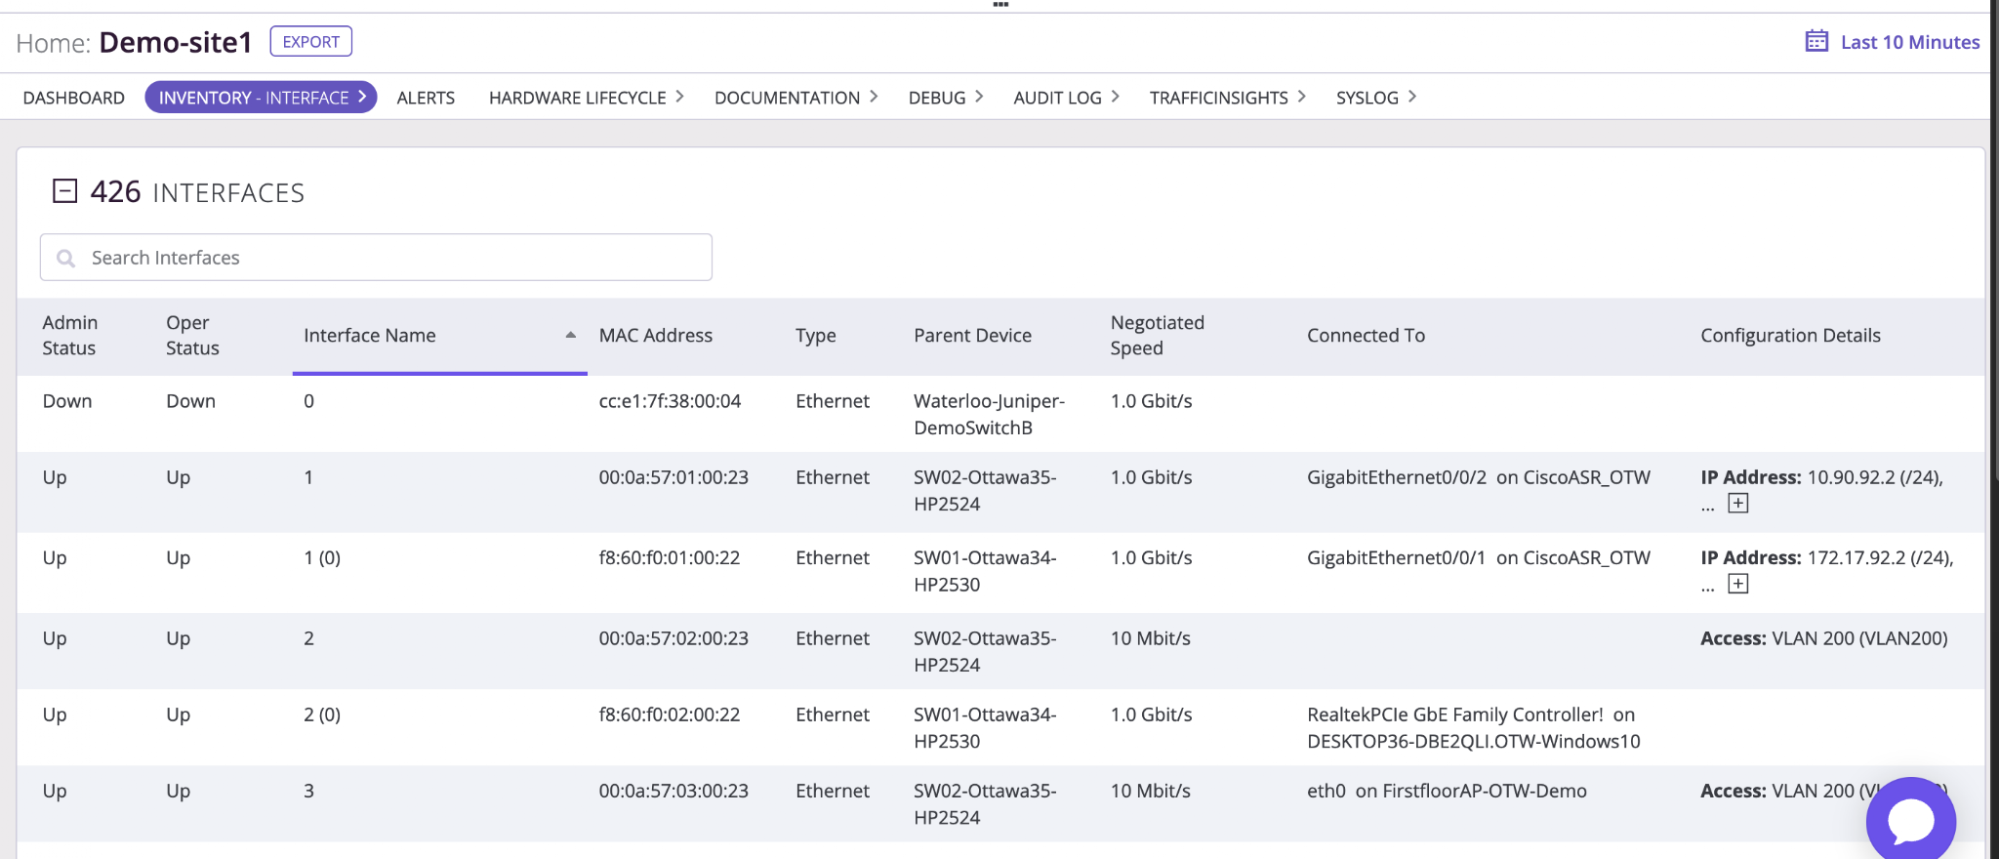
Fuente: support.auvik.com
Lo que destaca:
- El mapeo automático de red y el inventario se mantienen actualizados sin mantenimiento manual.
- Copia de seguridad automática de la configuración con detección de cambios, incluida la capacidad de comparar y restaurar versiones anteriores.
- La gestión multi-sitio y multi-inquilino es adecuada para organizaciones distribuidas y proveedores de servicios.
Qué considerar:
- La facturación por dispositivo se aplica a los dispositivos de infraestructura de red, por lo que el modelo de costos favorece un número reducido de dispositivos.
- El análisis profundo del rendimiento es más ligero que en plataformas on-premises dedicadas.
- La entrega solo en la nube puede no satisfacer entornos con restricciones de residencia de datos.
Ideal para: Proveedores de servicios gestionados y pequeños equipos que gestionan múltiples sitios.
9. LM Envision de LogicMonitor
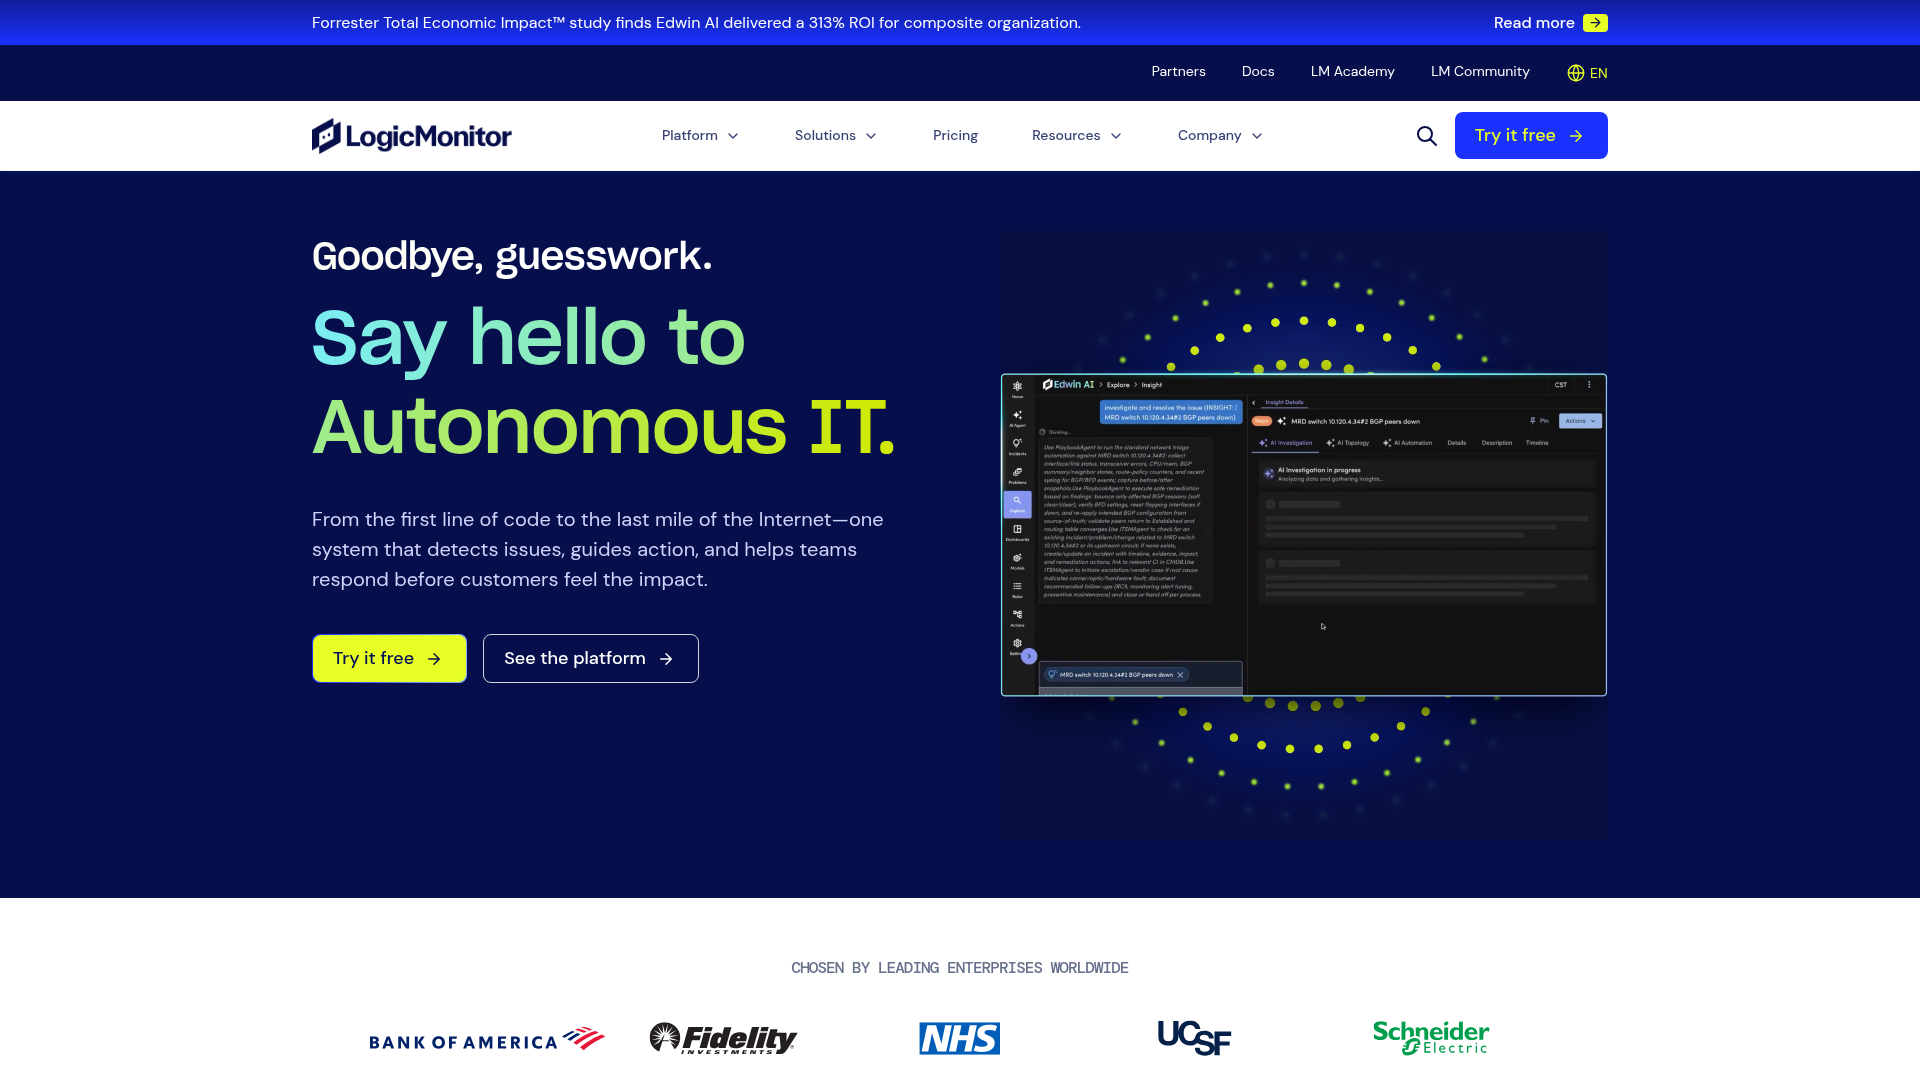
LM Envision es una plataforma SaaS de observabilidad que monitorea redes, servidores, la nube y aplicaciones mediante colectores que recopilan datos sin agentes de los sistemas monitoreados.
fuente: logicmonitor.com
Lo que destaca:
- El descubrimiento automatizado y las plantillas de monitoreo predefinidas reducen significativamente el tiempo para la cobertura.
- La recopilación sin agentes reduce la carga de implementación en grandes entornos.
- La cobertura híbrida abarca la infraestructura local y los servicios en la nube en una sola vista.
Qué considerar:
- Los precios están en el rango alto y escalan según el número de recursos monitorizados.
- La personalización profunda está más limitada que en las alternativas de código abierto.
- La auditoría de cambios se centra en la deriva operativa más que en la evidencia de seguridad.
Ideal para: Entornos híbridos que buscan una cobertura amplia con un mantenimiento mínimo de la plataforma.
10. Progress WhatsUp Gold
Progress WhatsUp Gold supervisa dispositivos de red, servidores, máquinas virtuales y aplicaciones, con una interfaz de mapeo visual y un modelo de licencias basado en dispositivos supervisados.
fuente: progress.com
Lo que destaca:
- Un mapa de topología visual claro facilita la lectura de las relaciones de dependencia durante el triaje.
- Utilidades independientes gratuitas están disponibles por separado para tareas puntuales.
- La licencia basada en dispositivos es fácil de modelar según un inventario.
Qué considerar:
- Funciones como la gestión de configuración y el monitoreo de flujo son complementos separados.
- La cobertura de entornos no Windows es más débil que la supervisión centrada en Windows.
- La profundidad de los informes queda por detrás de las plataformas empresariales más grandes.
Ideal para: redes de mercado medio centradas en Windows que desean una supervisión visual sencilla.
Elija las herramientas adecuadas de monitorización de red para su entorno
La mayoría de los entornos necesitan dos cosas que rara vez vienen en un solo producto. El monitoreo del rendimiento mantiene la red en funcionamiento, y la auditoría de cambios explica qué sucedió. Los equipos que compran solo el primero suelen descubrir la brecha durante un incidente o auditoría, cuando la pregunta cambia de cómo funciona la red a quién la modificó y cuándo.
Un enfoque práctico es elegir la herramienta de rendimiento que se adapte a tu hardware y modelo de licencias, y luego confirmar por separado que los cambios en la configuración del dispositivo y los inicios de sesión administrativos se registran con atribución. Omitir ese segundo paso es la razón por la que monitoring network devices sigue apareciendo en las revisiones posteriores a incidentes y por qué pertenece a cualquier lista seria de network security best practices.
Netwrix Auditor cubre la auditoría de cambios en dispositivos de red y en el entorno Microsoft más amplio desde una sola consola. Solicite una demostración para ver los cambios de configuración e inicios de sesión en su propio entorno.
Preguntas frecuentes sobre las mejores herramientas de monitorización de red
Compartir en
Aprende más
Acerca del autor

Dirk Schrader
Vicepresidente de Investigación de Seguridad
Dirk Schrader es un Resident CISO (EMEA) y VP de Security Research en Netwrix. Con 25 años de experiencia en seguridad informática y certificaciones como CISSP (ISC²) y CISM (ISACA), trabaja para promover la ciberresiliencia como un enfoque moderno para enfrentar las amenazas cibernéticas. Dirk ha trabajado en proyectos de ciberseguridad en todo el mundo, comenzando en roles técnicos y de soporte al inicio de su carrera y luego pasando a posiciones de ventas, marketing y gestión de productos tanto en grandes corporaciones multinacionales como en pequeñas startups. Ha publicado numerosos artículos sobre la necesidad de abordar la gestión de cambios y vulnerabilidades para lograr la ciberresiliencia.
Aprende más sobre este tema
DLP de Endpoint como respuesta de cumplimiento: lo que exigen los reguladores
Descubriendo rutas de ataque indirectas a controladores de dominio virtualizados en Azure
Clasificación de datos y DLP: Prevenga la pérdida de datos, demuestre el cumplimiento
Cumplimiento de CMMC y el papel crítico del control de USB estilo MDM en la protección de CUI
Leyes de Privacidad de Datos por Estado: Diferentes Enfoques para la Protección de la Privacidad