
DSPM vs DLP : différences et comment utiliser les deux
Oct 24, 2026
DSPM vs DLP est une décision de séquençage entre savoir où se trouvent les données sensibles et contrôler où elles vont. Data Security Posture Management (DSPM) découvre et classe les données sensibles et cartographie l’accès à celles-ci, tandis que la prévention de la perte de données (DLP) applique la politique lors du déplacement des données, et chaque règle DLP est aussi précise que sa classification. Les équipes sans inventaire devraient commencer par DSPM, et celles avec des canaux de fuite connus devraient commencer par DLP.
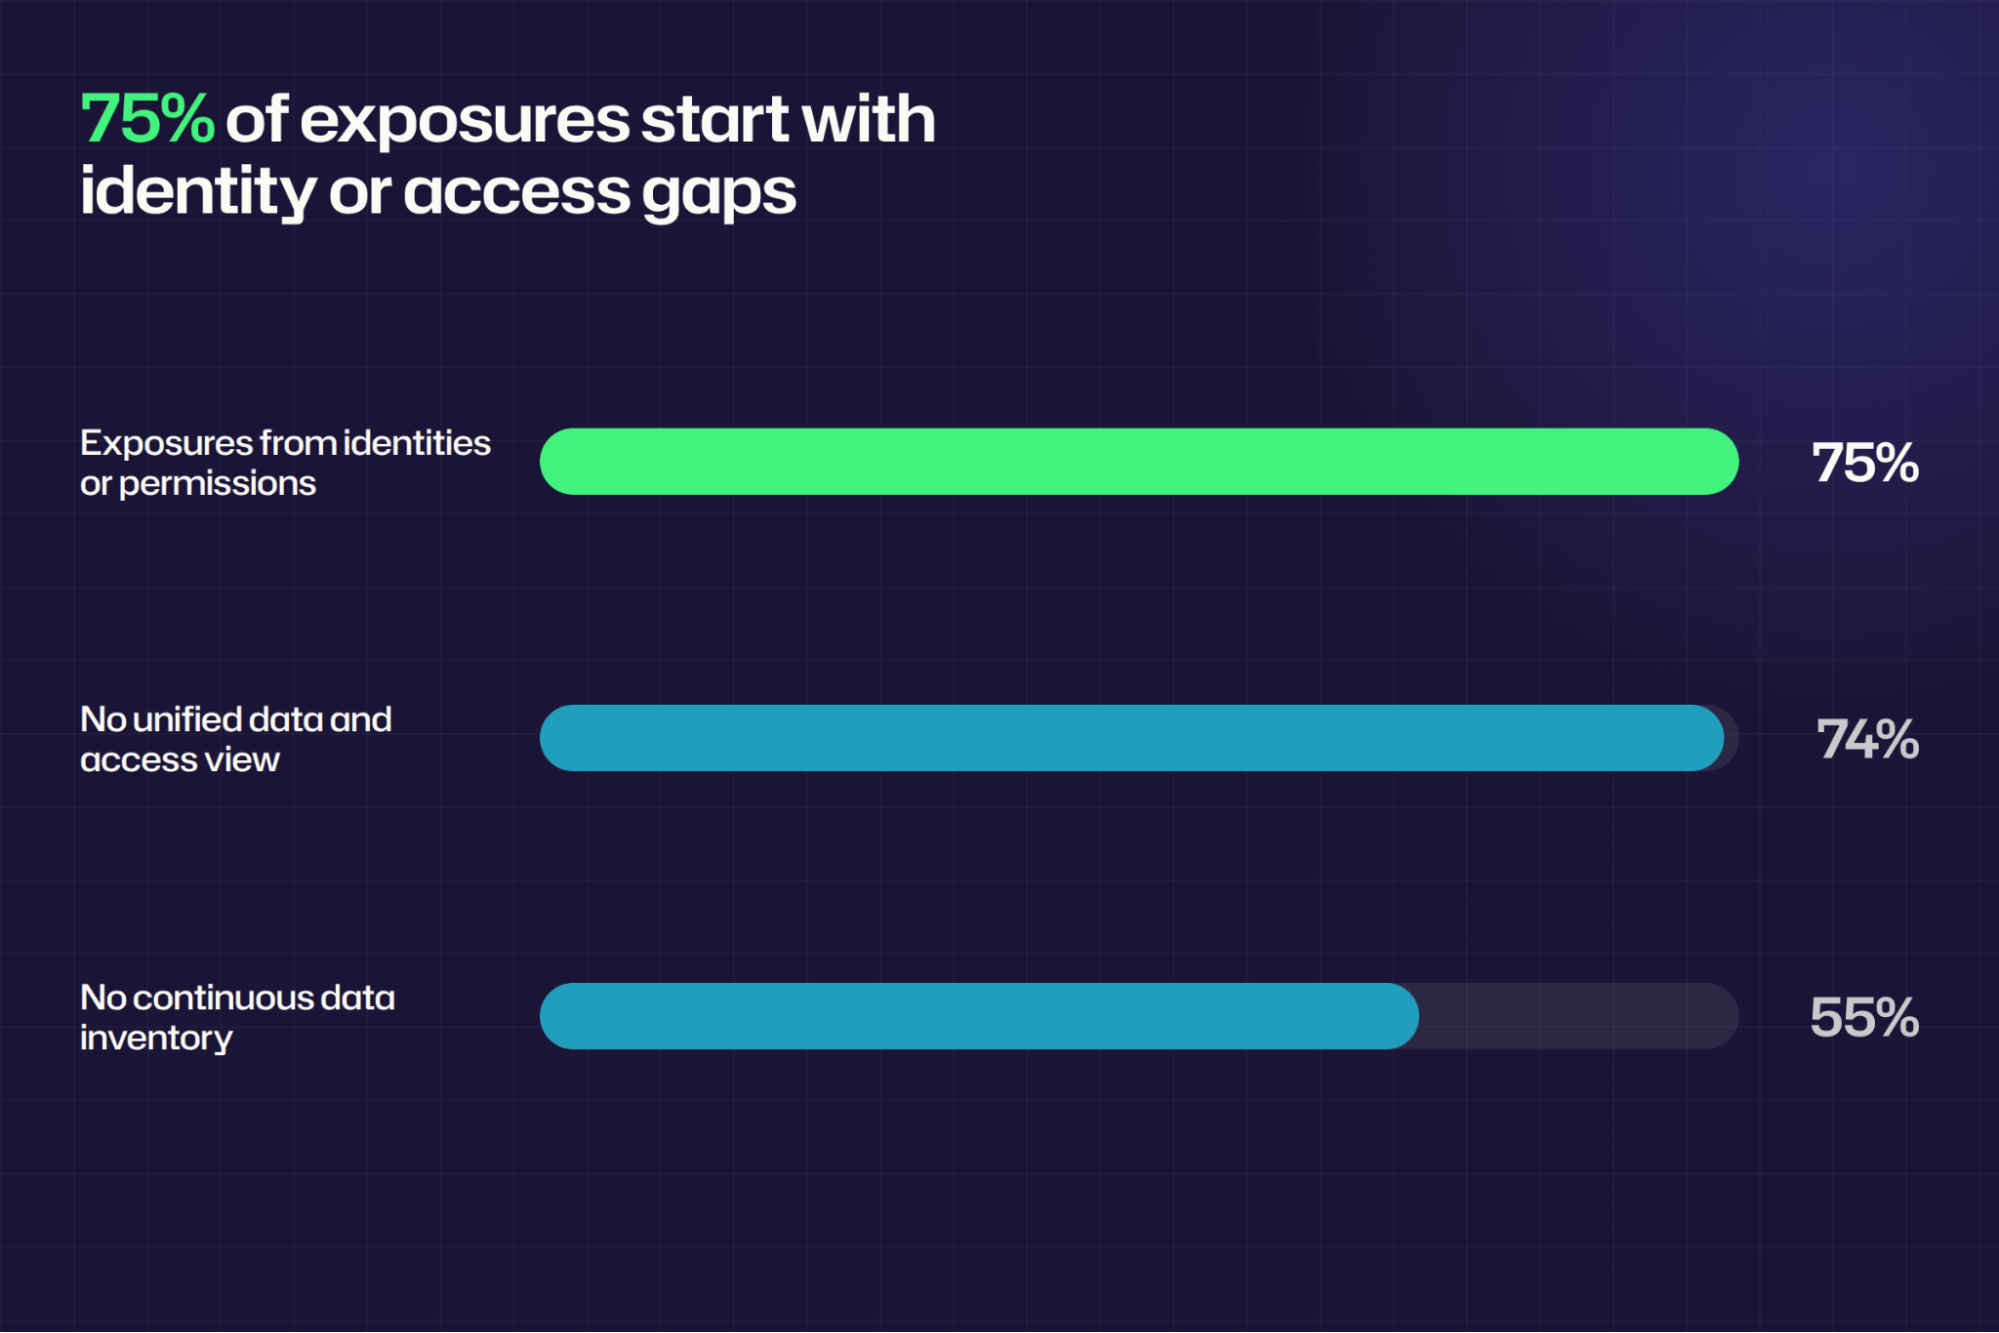
La plupart des organisations ne peuvent pas répondre aux deux questions sur lesquelles repose une politique DLP : où se trouvent les données sensibles et qui peut y accéder. Parmi les 2 317 professionnels IT et sécurité interrogés pour le Netwrix 2026 Data and Identity Security Report, 74 % n’ont pas une vue unique et unifiée des données sensibles ni des identités qui y ont accès.
Ce problème de visibilité influence la décision entre DSPM et DLP. DLP applique la politique sur le contenu lorsqu’il circule dans des canaux surveillés, chaque règle supposant que l’équipe connaît déjà la nature des données.
DSPM produit l'inventaire et la carte d'accès derrière ces règles, et DLP arrête les transferts. Les deux catégories répondent à des questions différentes, et le bon ordre dépend de celle à laquelle une équipe ne peut pas répondre aujourd'hui.
Le tableau compare DSPM et DLP sur la découverte, l'accès, l'application et la priorisation, les quatre points où ils divergent.
Question | DSPM | DLP |
|---|---|---|
|
Where does sensitive data sit? |
Discovers and classifies it across repositories |
Reports matches in the locations and channels it monitors |
|
Who can reach it? |
Maps permissions and identifies excessive or open access |
Evaluates the user and action at the moment of use |
|
What happens when someone moves it? |
Reports the exposure for cleanup at the source |
Warns, blocks, encrypts, quarantines, or logs |
|
Which risks need action first? |
Ranks exposure by sensitivity and access |
Ranks by policy-match alerts |
Suivre un fichier dans le tableau montre comment les deux s’intègrent. DSPM trouve un tableur contenant les identifiants fiscaux des employés enregistré sur un site d’équipe, le classe, montre que tout le département peut l’ouvrir, et classe le site pour nettoyage.
Le DLP prend le relais lorsqu’une personne tente d’envoyer ce tableur par e-mail en dehors de l’entreprise, et il avertit, bloque ou enregistre la tentative.
Pourquoi les équipes comparent DSPM et DLP
DSPM et DLP protègent tous deux les données sensibles, ils figurent donc sur la même liste restreinte même s'ils interviennent à différents moments de leur cycle de vie.
Une ligne budgétaire impose un choix
Une équipe disposant d’un contrôle supplémentaire doit décider si le fait de ne pas savoir où se trouvent les données sensibles ou de ne pas contrôler où elles vont coûte plus cher. DSPM répond à la première question, et DLP à la seconde, donc la réponse manquante devrait décider de l’achat.
Les deux catégories dépendent de la classification
Les règles DLP comparent le contenu aux types d'informations sensibles, aux étiquettes de sensibilité et à d'autres classificateurs, donc la précision d'une règle dépend de la précision de la classification qui la sous-tend. DSPM fournit cette classification à travers les référentiels, ce qui permet aux règles DLP de cibler le contenu étiqueté ainsi que les modèles.
Le Rapport sur la Sécurité des Données et de l'Identity Netwrix 2026 a révélé que 55 % des organisations ne maintiennent pas en continu un inventaire des données sensibles, de sorte que de nombreuses règles DLP commencent sans l'inventaire qu'elles supposent.
Les outils d’IA soulèvent les deux questions à la fois
Microsoft 365 Copilot s'appuie sur le contenu auquel l'utilisateur peut accéder, donc le partage excessif devient une question d'accès aux données que DSPM for Copilot readiness traite avant que cela ne devienne une question de transfert.
Le texte sensible tapé ou collé dans un outil de chat devient une question de transfert que seul un contrôle d’application peut voir. DSPM couvre la première question, et DLP couvre la seconde, faisant de l’adoption d’outils IA le cas le plus clair nécessitant les deux.
Netwrix DSPM découvre et classe les données sensibles dans les environnements on-premises, hybrides et cloud. Demandez une démo.
Qu'est-ce que DSPM ?
Data Security Posture Management découvre et classe en continu les données sensibles, cartographie qui et quoi peut y accéder, et priorise l’exposition pour la remédiation. Il trouve des données auparavant inconnues dans les centres de données sur site et chez les fournisseurs cloud, classe les données structurées et non structurées, et évalue l’accès pour montrer à quel point chaque référentiel est exposé aux risques de confidentialité, de sécurité et d’IA.
Principales fonctionnalités de DSPM
- Découverte continue : Trouve des données sensibles dans les centres de données sur site et chez les fournisseurs cloud, y compris les dépôts sans politique, afin que l'inventaire reflète ce qui existe.
- Classification automatisée : Étiquette les données structurées et non structurées selon la sensibilité, la confidentialité et les exigences de conformité à grande échelle, ce qui donne à chaque contrôle ultérieur la même définition de sensible.
- Cartographie des accès : Détermine qui et quoi peut atteindre chaque emplacement, y compris via l'appartenance imbriquée aux groupes, afin que l'accès permanent soit visible avant tout changement.
- Priorisation de l'exposition : Classe les emplacements selon la sensibilité et l'accès en cours, afin que la remédiation cible d'abord le risque le plus élevé.
- Correction à la source : Indique les partages surexposés et les données sensibles obsolètes pouvant être nettoyés avant le déclenchement de toute règle.
Qu'est-ce que le DLP ?
La prévention de la perte de données est un ensemble de contrôles qui détectent et bloquent les données sensibles sortant par des canaux surveillés tels que les endpoints, les emails, les téléchargements web et les applications cloud. Lorsque le contenu correspond à une politique, le contrôle avertit l’utilisateur, bloque l’action, chiffre l’élément, le met en quarantaine ou enregistre l’événement.
Fonctionnalités clés de DLP
- Surveillance multicanale : Surveille les endpoints, les emails, les téléchargements web et les applications cloud pour détecter les contenus sensibles.
- Application basée sur des règles : Avertit, bloque, chiffre, met en quarantaine ou enregistre lorsque le contenu correspond à une règle, stoppant les données au moment du transfert.
- Couverture à travers les états des données : Protège les données en cours d’utilisation, en mouvement et au repos avec des actions sur endpoint, network et stockage, comme défini par NIST pour DLP.
- Portée granulaire : Applique des règles à des canaux, destinations et types de données spécifiques, tels que les transferts USB, les emails sortants, les téléchargements via navigateur et les collages dans des outils IA.
- Preuve d'application : Enregistre chaque correspondance et l'action prise, ce qui soutient l'audit et le reporting.
La différence entre DSPM et DLP en quatre questions
DSPM commence par les données, et DLP commence par la politique.
Où se trouve la donnée sensible ?
DSPM explore les dépôts qu'une politique ait été écrite ou non, et construit l'inventaire à partir de ses découvertes. DLP rapporte ce qu'il trouve dans les emplacements et canaux qu'il surveille, donc un dépôt hors de toute politique reste invisible.
Qui peut y accéder ?
Les règles de transfert DLP évaluent l'action d'un utilisateur sur un élément, tandis que DSPM évalue l'accès permanent au référentiel. Une entrée Everyone sur un partage de paie crée une exposition avant qu'une règle de transfert ne soit déclenchée, et DSPM lit les permissions, résout l'imbrication des groupes et signale cet accès pour nettoyage dans le cadre de data access governance.
Le rapport Netwrix 2026 Data and Identity Security Report a révélé que 75 % des expositions de données sensibles commencent par des identités compromises ou des permissions mal configurées, donc une identité avec un accès partagé existant peut présenter un risque avant tout transfert.
Que se passe-t-il lorsque quelqu’un le déplace ?
DLP applique les politiques de transfert sur les canaux qu’il surveille, tandis que DSPM agit en amont en réduisant les accès risqués avant tout mouvement.
Par exemple, Purview endpoint DLP restreint les téléchargements vers des domaines de services cloud restreints et l'accès depuis des navigateurs non autorisés sous Windows et macOS, et limite le collage dans les navigateurs pris en charge sous Windows, macOS étant en aperçu.
Purview's Edge for Business et les contrôles réseau couvrent des destinations IA telles que ChatGPT, Google Gemini, DeepSeek et Microsoft Copilot. Les transferts USB, les emails personnels, les téléchargements via navigateur et les collages de prompts IA nécessitent chacun un contrôle sur ce canal spécifique.
Quels risques nécessitent une action en priorité ?
DSPM classe un emplacement selon ce qui s’y trouve et qui peut y accéder, donc un partage rempli de dossiers clients accessible aux Domain Users est mieux classé qu’un dossier verrouillé contenant un seul fichier sensible.
Le classement DLP dépend du nombre d'événements correspondant à une règle, mesurant à la fois l'étendue de la règle et le risque. Par exemple, une expression régulière (regex) pour les nombres à 16 chiffres correspond aux ID de commande, numéros de pièce et données de test ainsi qu'aux données de carte, et chaque correspondance gonfle la file d'alerte sans augmenter le risque réel.
Où s’intègre Microsoft Purview DLP
De nombreuses organisations Microsoft 365 commencent avec Purview DLP. Il couvre nativement Exchange, SharePoint, OneDrive et Teams ; les applications Office ; les appareils Windows 10 et 11 ; les trois dernières versions de macOS ; ainsi que les espaces de travail Fabric et Power BI, en plus des applications connectées non Microsoft et de Microsoft 365 Copilot en aperçu.
La couverture au-delà de ces emplacements dépend de la configuration, de l'ancienneté de l'élément et du système d'exploitation, et est soumise aux limitations documentées.
- Les partages de fichiers sur site et SharePoint Server nécessitent le scanner Microsoft Purview Information Protection, qui analyse les fichiers selon un cycle configuré et ne découvre ni n’étiquette en temps réel.
- Exchange DLP analyse les nouveaux messages et ne scanne ni ne correspond aux emails déjà stockés dans une boîte aux lettres ou une archive.
- Endpoint DLP prend en charge Windows 10 et 11, Windows Server 2019 et versions ultérieures, ainsi que les trois dernières versions de macOS ; il exclut les contrôleurs de domaine et les installations Server Core, et ne mentionne aucun support pour Linux, iOS ou Android.
Lequel devez-vous choisir en premier, DSPM ou DLP ?
Commencez par le contrôle qui répond à la question manquante, puis placez le second contrôle derrière.
Quand choisir Data Security Posture Management
Choisissez DSPM en premier lorsque l'équipe ne sait pas où se trouvent les données sensibles ni qui y a accès, car chaque règle DLP écrite avant repose sur des suppositions.
Un passage de Data Security Posture Management fournit un inventaire et des résultats d’accès, et la correction de la surexposition réduit l’étendue avant que vous n’écriviez une seule règle d’application. Ces situations indiquent Data Security Posture Management.
- L'équipe ne peut pas fournir un inventaire actuel des données sensibles sur demande.
- Personne n'a récemment examiné l'accès permanent aux shares, sites et bases de données.
- Une surexposition connue, telle que les entrées Everyone ou Authenticated Users, reste non corrigée.
- Un déploiement d’IA ou de Copilot nécessite une carte de ce que le modèle pourrait atteindre.
Quand choisir DLP
Choisissez d'abord DLP lorsque des données sensibles quittent déjà les canaux connus tels que les clés USB, les emails personnels et les téléchargements vers des outils d'IA, car ces transferts nécessitent désormais des contrôles sur l'endpoint ou le canal email.
Limitez les premières politiques aux canaux connus pour fuir et aux types de données déjà identifiés par l'équipe, puis élargissez-les au fur et à mesure de la découverte. Ces situations indiquent la DLP.
- Les incidents ou constats d’audit, y compris les cas de insider threat, montrent des données sensibles quittant par des canaux spécifiques.
- Les obligations réglementaires exigent des contrôles de transfert démontrables sur les emails, les endpoints ou les applications cloud.
- L'équipe sait déjà quels types de données protéger et où elles se trouvent.
- L'utilisation de l'outil IA est active et nécessite des contrôles immédiats de collage et de téléchargement.
Quand ajouter DSPM à un programme DLP existant
Examinez les types de données et les référentiels derrière les correspondances des politiques DLP actuelles, et vérifiez si les règles basées sur les étiquettes suivent la data classification policy. Ajoutez DSPM lorsque l'ajustement des politiques nécessite une meilleure classification ou des résultats d'accès permanent qu'une correspondance de politique DLP ne fournit pas.
Comment faire fonctionner DSPM et DLP ensemble
Organisez le travail pour que la portée de DLP suive les données classifiées et les accès connus, puis laissez les incidents diriger la prochaine phase de découverte.
1. Classifiez les données sensibles dans les dépôts que DLP surveillera
Exécutez la data classification sur chaque référentiel couvert par DLP, puis rédigez des conditions de politique contre les étiquettes et les classificateurs ainsi que les modèles.
Dans Purview, par exemple, les conditions DLP peuvent correspondre à des types d’informations sensibles, des étiquettes de sensibilité et des étiquettes de rétention. Terminez cette étape après que chaque référentiel concerné a été analysé et que les règles basées sur les étiquettes ont étiqueté le contenu à évaluer.
2. Cartographiez qui peut accéder à chaque emplacement classifié et supprimez l'accès ouvert
Associez les résultats d'accès à chaque emplacement classifié avant de décider ce qu'une politique protège. Un emplacement avec des données sensibles et des autorisations strictes nécessite une règle étroite, tandis que les mêmes données ouvertes aux Utilisateurs Authentifiés nécessitent d'abord un nettoyage, guidé par les autorisations effectives sur chaque emplacement.
Supprimez les exportations RH obsolètes et autres données sensibles périmées avant de définir la portée de l'application. L'action DLP sur site de Purview peut également supprimer les identifiants de sécurité (SID) Everyone, Authenticated Users et Domain Users de la liste de contrôle d'accès d'un fichier. Effectuez cette étape lorsque chaque emplacement classifié dispose d'une liste à jour des personnes ayant un accès effectif.
3. Ciblez les politiques DLP sur les données classifiées et les destinations à haut risque
Commencez par les emplacements les plus sensibles et priorisez les emails externes, les supports amovibles et les téléchargements vers les outils IA. Exécutez chaque nouvelle DLP policy en mode simulation pour évaluer son impact avant de passer à l’application. Terminez cette étape lorsque chaque type de données concerné dispose d’une politique nommant ses emplacements, destinations et mode d’application.
4. Examiner les incidents et relancer la découverte selon un planning
Utilisez les incidents DLP répétés d’un site ou d’un type de données pour choisir les emplacements à rescanner ou à corriger ensuite, et relancez la découverte à mesure que de nouveaux référentiels et types de données apparaissent.
Par exemple, la classification à la demande de Purview peut analyser les fichiers historiques dans SharePoint, OneDrive et les endpoints, en ciblant par défaut les fichiers créés ou modifiés au cours de l’année écoulée. Planifiez des revues mensuelles, trimestrielles ou à chaque intégration de dépôt, selon les besoins de l’équipe.
Comment Netwrix aide avec Data Security Posture Management et DLP
Netwrix DSPM, propulsé par Netwrix Access Analyzer, couvre la posture des données stockées, et Netwrix Endpoint Protector couvre l’application pour les données en transit.
Découvrez et classez les données sensibles
Netwrix DSPM découvre et classe les données sensibles dans les environnements sur site, hybrides et cloud. Netwrix Access Analyzer fournit la découverte et la classification sur plus de 40 sources de données prises en charge, offrant des balises précises pour les règles DLP.
Identifier les accès excessifs et ouverts
Netwrix DSPM identifie les accès excessifs ou ouverts et priorise les risques nécessitant une remédiation. Netwrix Access Analyzer cartographie les permissions effectives sur les serveurs de fichiers, sites SharePoint, bases de données et stockage cloud, offrant à l'équipe une vue des accès permanents en dehors des correspondances des politiques DLP.
Bloquez les données sensibles pour qu’elles ne quittent pas les endpoints
Netwrix Endpoint Protector applique des politiques DLP sensibles au contenu sur les endpoints Windows, macOS et Linux pour contrôler les périphériques USB et les supports amovibles et bloquer les téléchargements sensibles.
Avec Netwrix Endpoint Protector, Alloy bloque les transferts de fichiers non autorisés et applique le chiffrement USB sur des systèmes d’exploitation mixtes.
Pour les outils d’IA, Netwrix Endpoint Protector inspecte les invites saisies et le contenu des fichiers joints pour des destinations telles que ChatGPT, Microsoft Copilot, Google Gemini, DeepSeek, X AI Grok et Claude.
Associez le contrôle à la réponse manquante
Les programmes les plus performants exécutent les deux catégories en une seule boucle, dans laquelle DSPM définit ce qu’une règle DLP protège, et les incidents DLP indiquent à DSPM quels dépôts inspecter ensuite.
Choisissez le premier contrôle en fonction de la question à laquelle l'équipe ne peut pas répondre aujourd'hui, et introduisez le second dès que le premier génère des résultats à traiter.
Demandez une démo pour voir comment Netwrix DSPM découvre les données sensibles et identifie les accès ouverts, et comment Netwrix Endpoint Protector applique les politiques lorsque les données quittent le point de terminaison.
Questions fréquentes sur DSPM vs DLP
Partager sur
En savoir plus
À propos de l'auteur
