
PingCastle vs. BloodHound : Analyse des chemins d'attaque AD
Sep 2, 2026
Un paramètre faible ou une chaîne de privilèges non détectée peut offrir à un attaquant un accès complet au domaine. L’évaluation de la configuration et l’analyse des chemins d’attaque ferment cette exposition sous différents angles : l’une note les mauvaises configurations et fournit une liste classée de corrections, tandis que l’autre cartographie comment les permissions existantes s’enchaînent aux comptes privilégiés. Le bon choix dépend de la profondeur de l’analyse, de l’effort de déploiement et de l’intégration dans un programme continu d’identité.
Selon le Netwrix 2026 Data and Identity Security Report, 75 % des expositions de données sensibles commencent par des identités compromises ou des permissions mal configurées.
Active Directory est au centre de cette exposition : le joint advisory de la National Security Agency (NSA), de la Cybersecurity and Infrastructure Security Agency (CISA), ainsi que des agences cybernétiques australiennes, néo-zélandaises, canadiennes et britanniques qualifient la surface d’attaque d’AD d’« exceptionnellement grande et difficile à défendre ».
Cet avertissement façonne presque toutes les évaluations PingCastle vs. BloodHound. Les deux outils répondent à des questions différentes concernant le même environnement Active Directory.
PingCastle demande où la configuration est faible, tandis que BloodHound demande comment un attaquant enchaînerait les privilèges existants pour atteindre Domain Admin.
Cette comparaison prend en compte la profondeur de l'évaluation de la configuration, l'analyse des chemins d'attaque, l'effort de déploiement et la gestion continue.
Netwrix PingCastle vs. BloodHound en un coup d'œil
Dimension | Netwrix PingCastle | BloodHound |
|---|---|---|
|
Primary focus |
AD security assessment and configuration risk scoring |
AD and Microsoft Entra ID attack path graphing and attack path management |
|
Core problem addressed |
Misconfigurations, outdated objects, insecure policies, privilege sprawl |
Chained permissions and relationships that form exploitable attack paths |
|
Output style |
HTML reports and risk scorecards: Domain Risk Score, Maturity Assessment, Global Risk Score |
Attack path graphs and pre-built queries showing routes to privileged groups; Enterprise adds historical tracking |
|
Attack path analysis depth |
Flags access control list (ACL) vulnerabilities, Kerberos delegation misconfigurations, and privileged-account risks; full path graphs require a graphing platform |
Models chained abuses, nested groups, and lateral movement at every tier |
|
Ease of setup |
Single offline executable that delivers a scored report within minutes, at every tier |
Community Edition requires collectors, a graph database, and tuning; Enterprise is SaaS |
|
Continuous monitoring |
Community Edition runs on demand; Netwrix identity security posture management adds ongoing risk scoring across AD and Entra ID |
Community Edition runs on demand; Enterprise adds continuous attack path management |
|
Deployment model and licensing |
Offline, single executable; Community Edition is free for personal use, and commercial use requires a Service Provider or Enterprise license |
Community Edition is self-hosted, Docker-based, and free; Enterprise is SaaS |
|
Best for |
Admins needing fast, scored AD health checks or a supported assessment program with AD and Entra ID context |
Security teams that need deep attack path analysis and ongoing path management |
Pourquoi les acheteurs comparent PingCastle et BloodHound
Les directives gouvernementales recommandent les deux outils dans la même phrase, mais ils répondent à des questions adjacentes, donc la plupart des évaluations sérieuses de renforcement d’AD finissent par les regrouper.
Les directives gouvernementales conjointes recommandent les deux outils
L'avis conjoint de 2024 de la NSA, de la CISA et des agences cybernétiques australiennes, néo-zélandaises, canadiennes et britanniques sur la détection et la mitigation des compromissions AD recommande explicitement BloodHound, Netwrix PingCastle et Purple Knight ensemble. Il décrit BloodHound pour la visualisation graphique des chemins d'attaque, Netwrix PingCastle pour le reporting de sécurité, et Purple Knight pour l'évaluation de la sécurité de l'environnement. Cette seule recommandation place les deux outils côte à côte dans presque toutes les évaluations sérieuses de durcissement AD.
Les outils natifs de Microsoft laissent encore des failles d’exposition
La couverture native de Microsoft s'améliore, mais les acheteurs ont encore des questions sur l'exposition hybride. Microsoft Defender for Identity ajoute des évaluations de posture, mais ses recommandations hybrides nécessitent un capteur sur les serveurs exécutant Microsoft Entra Connect.
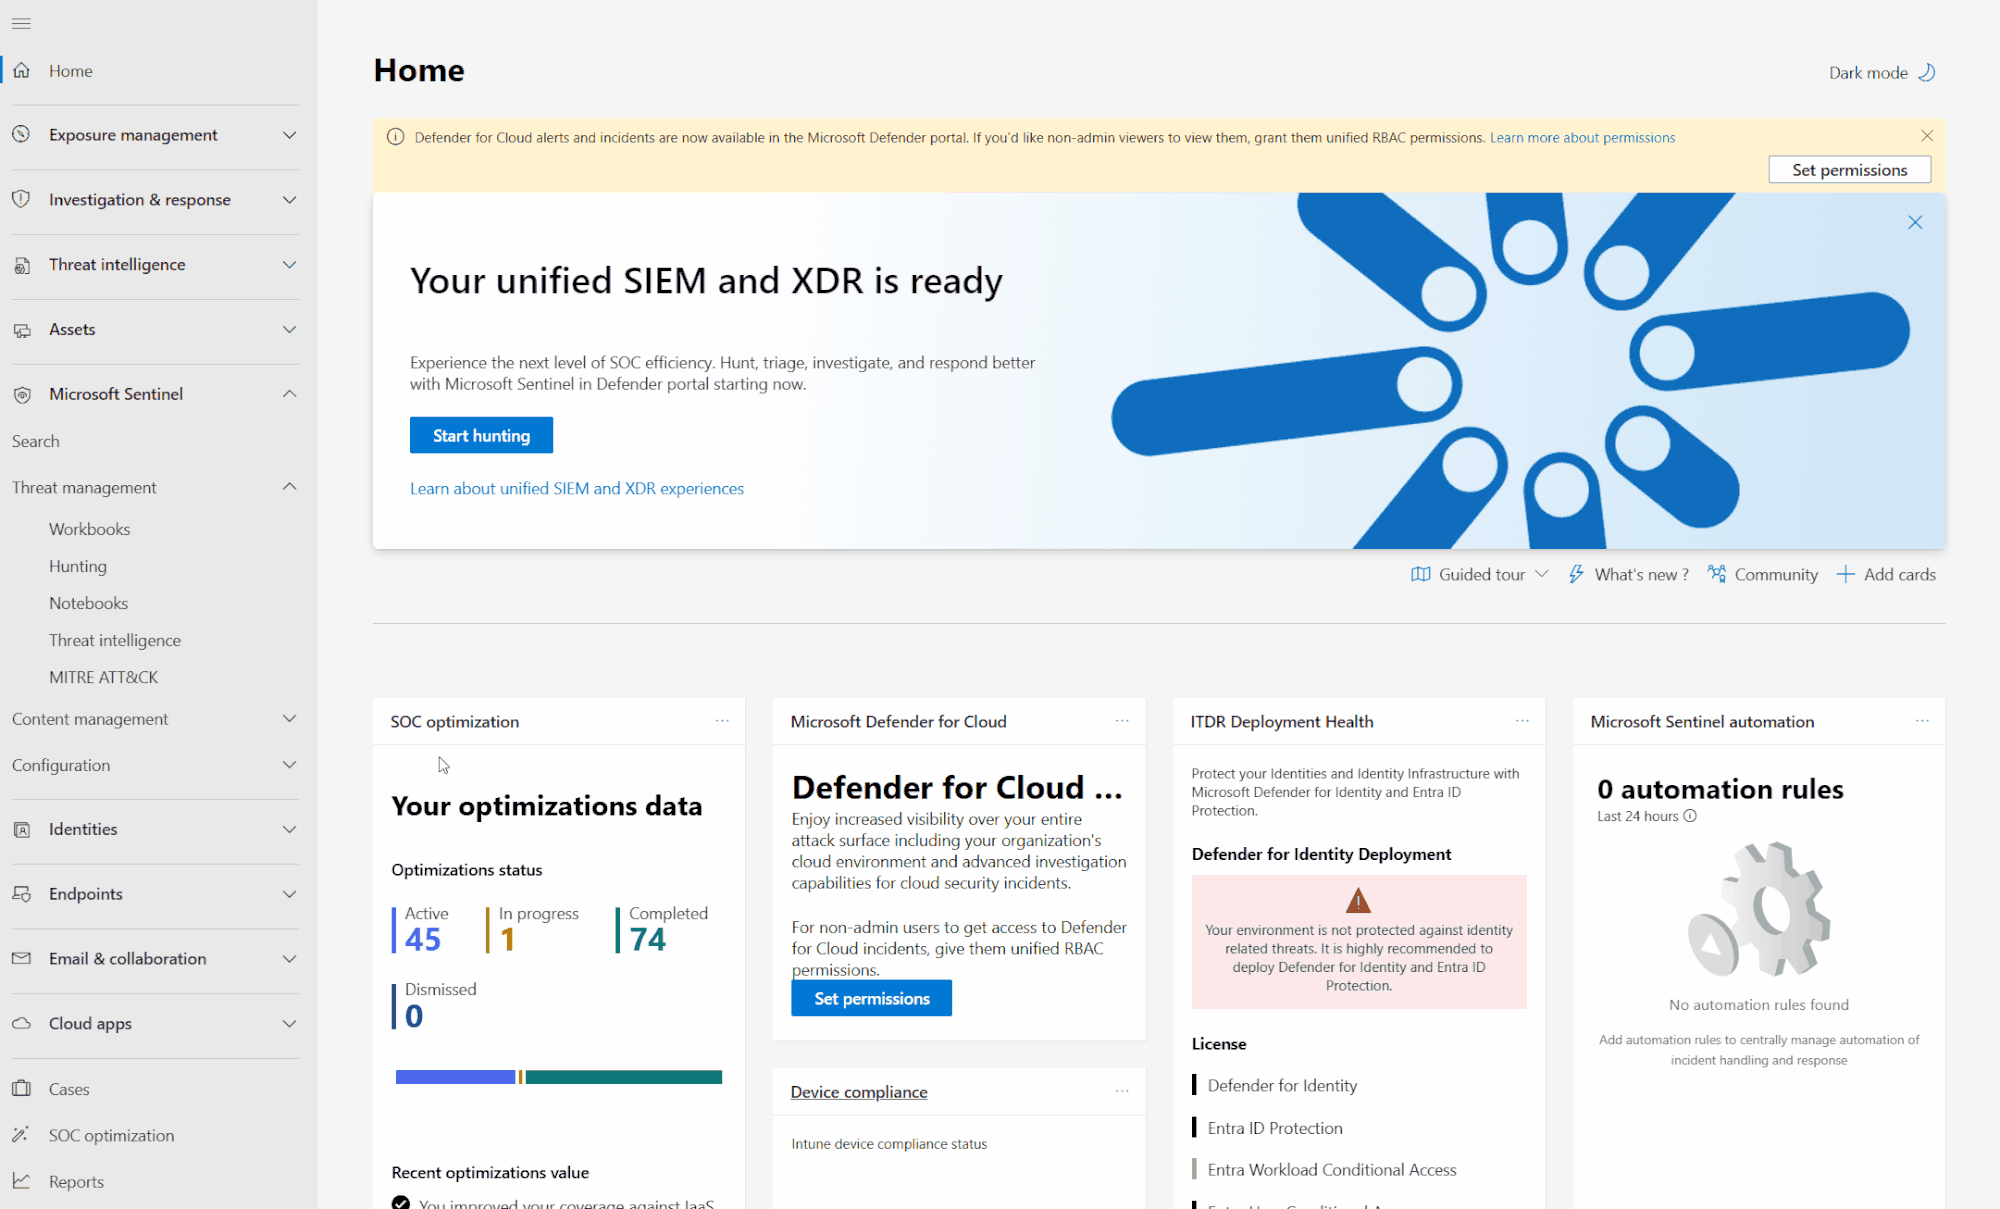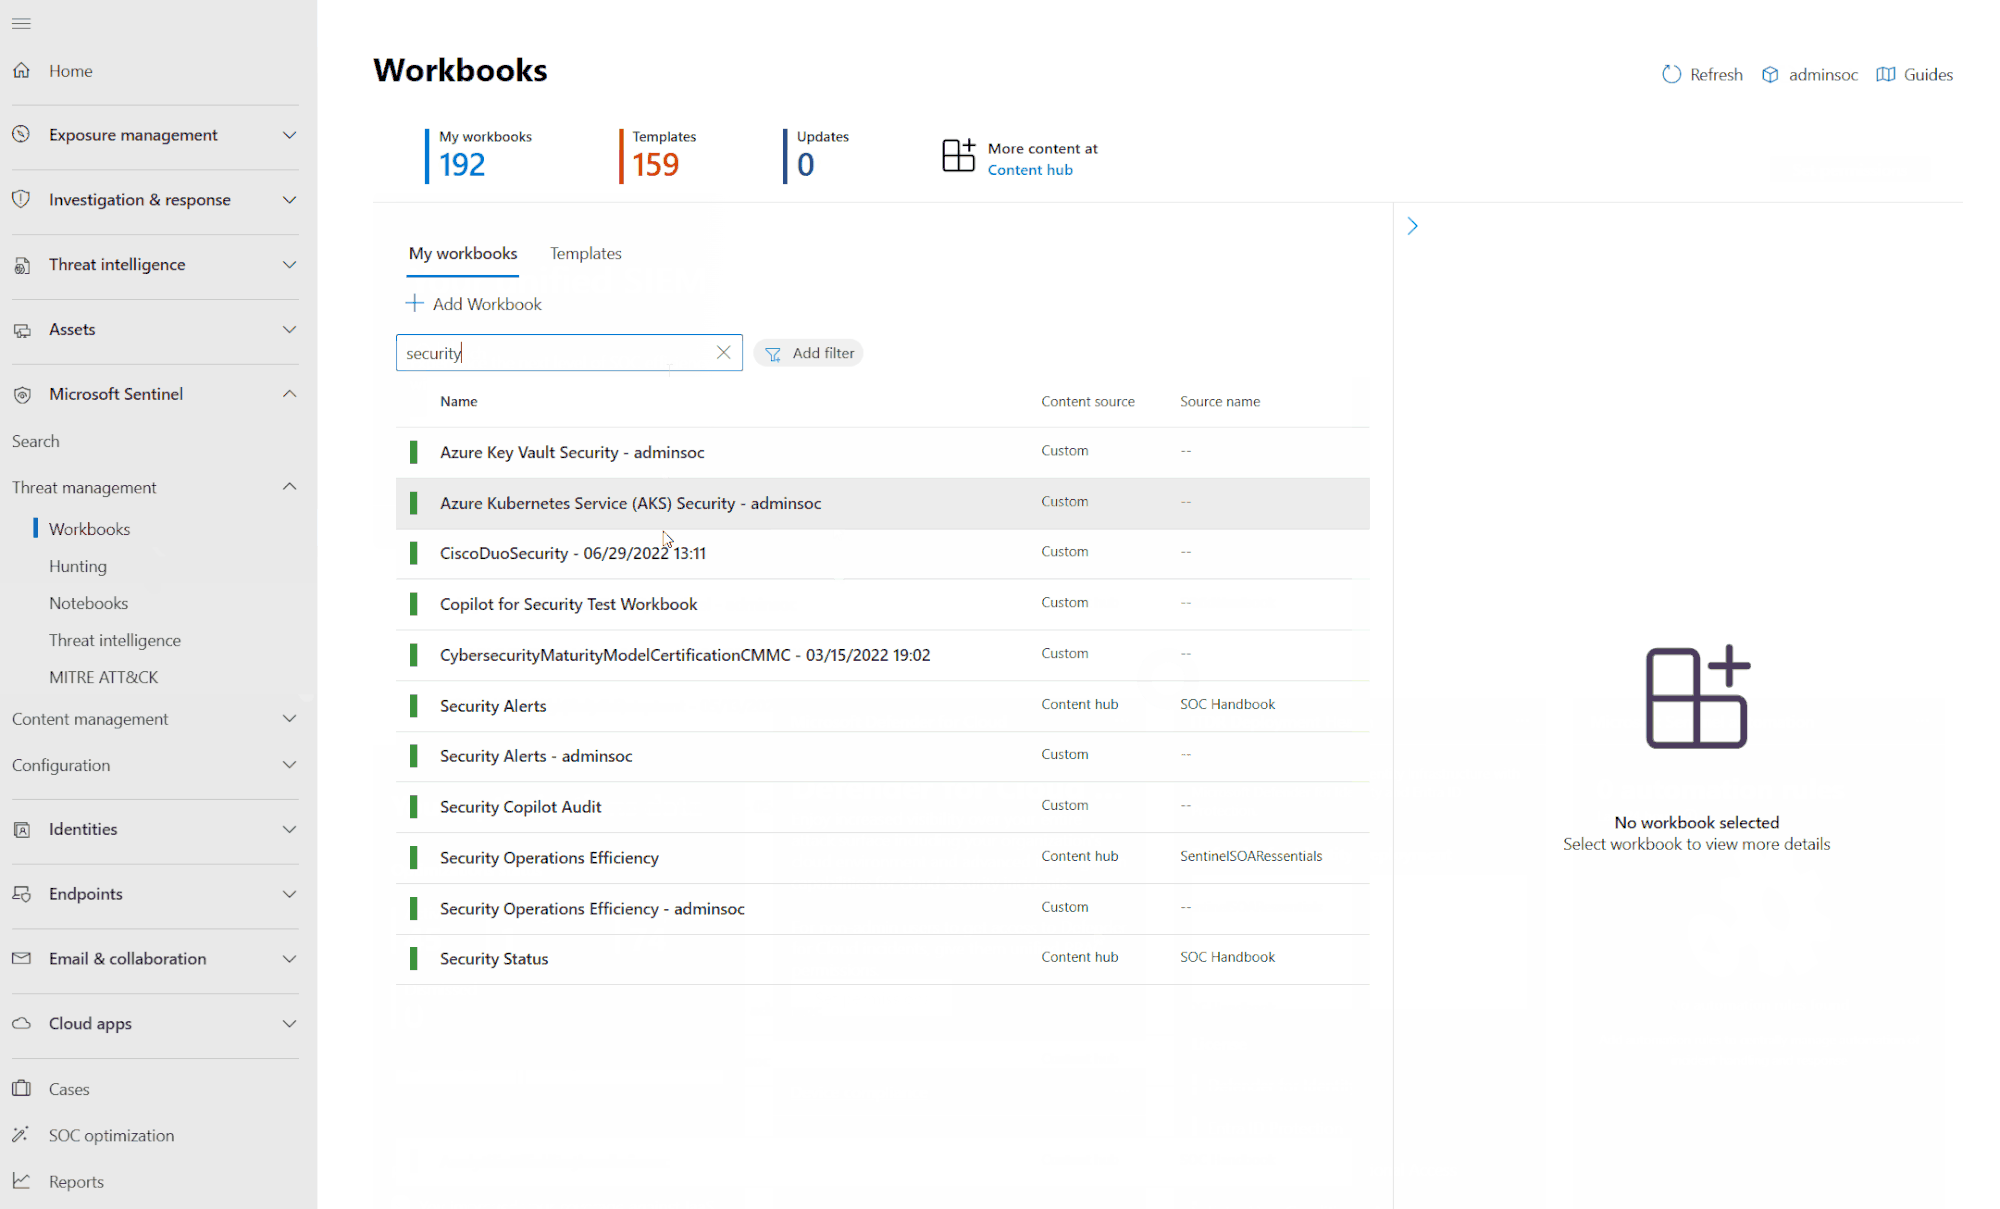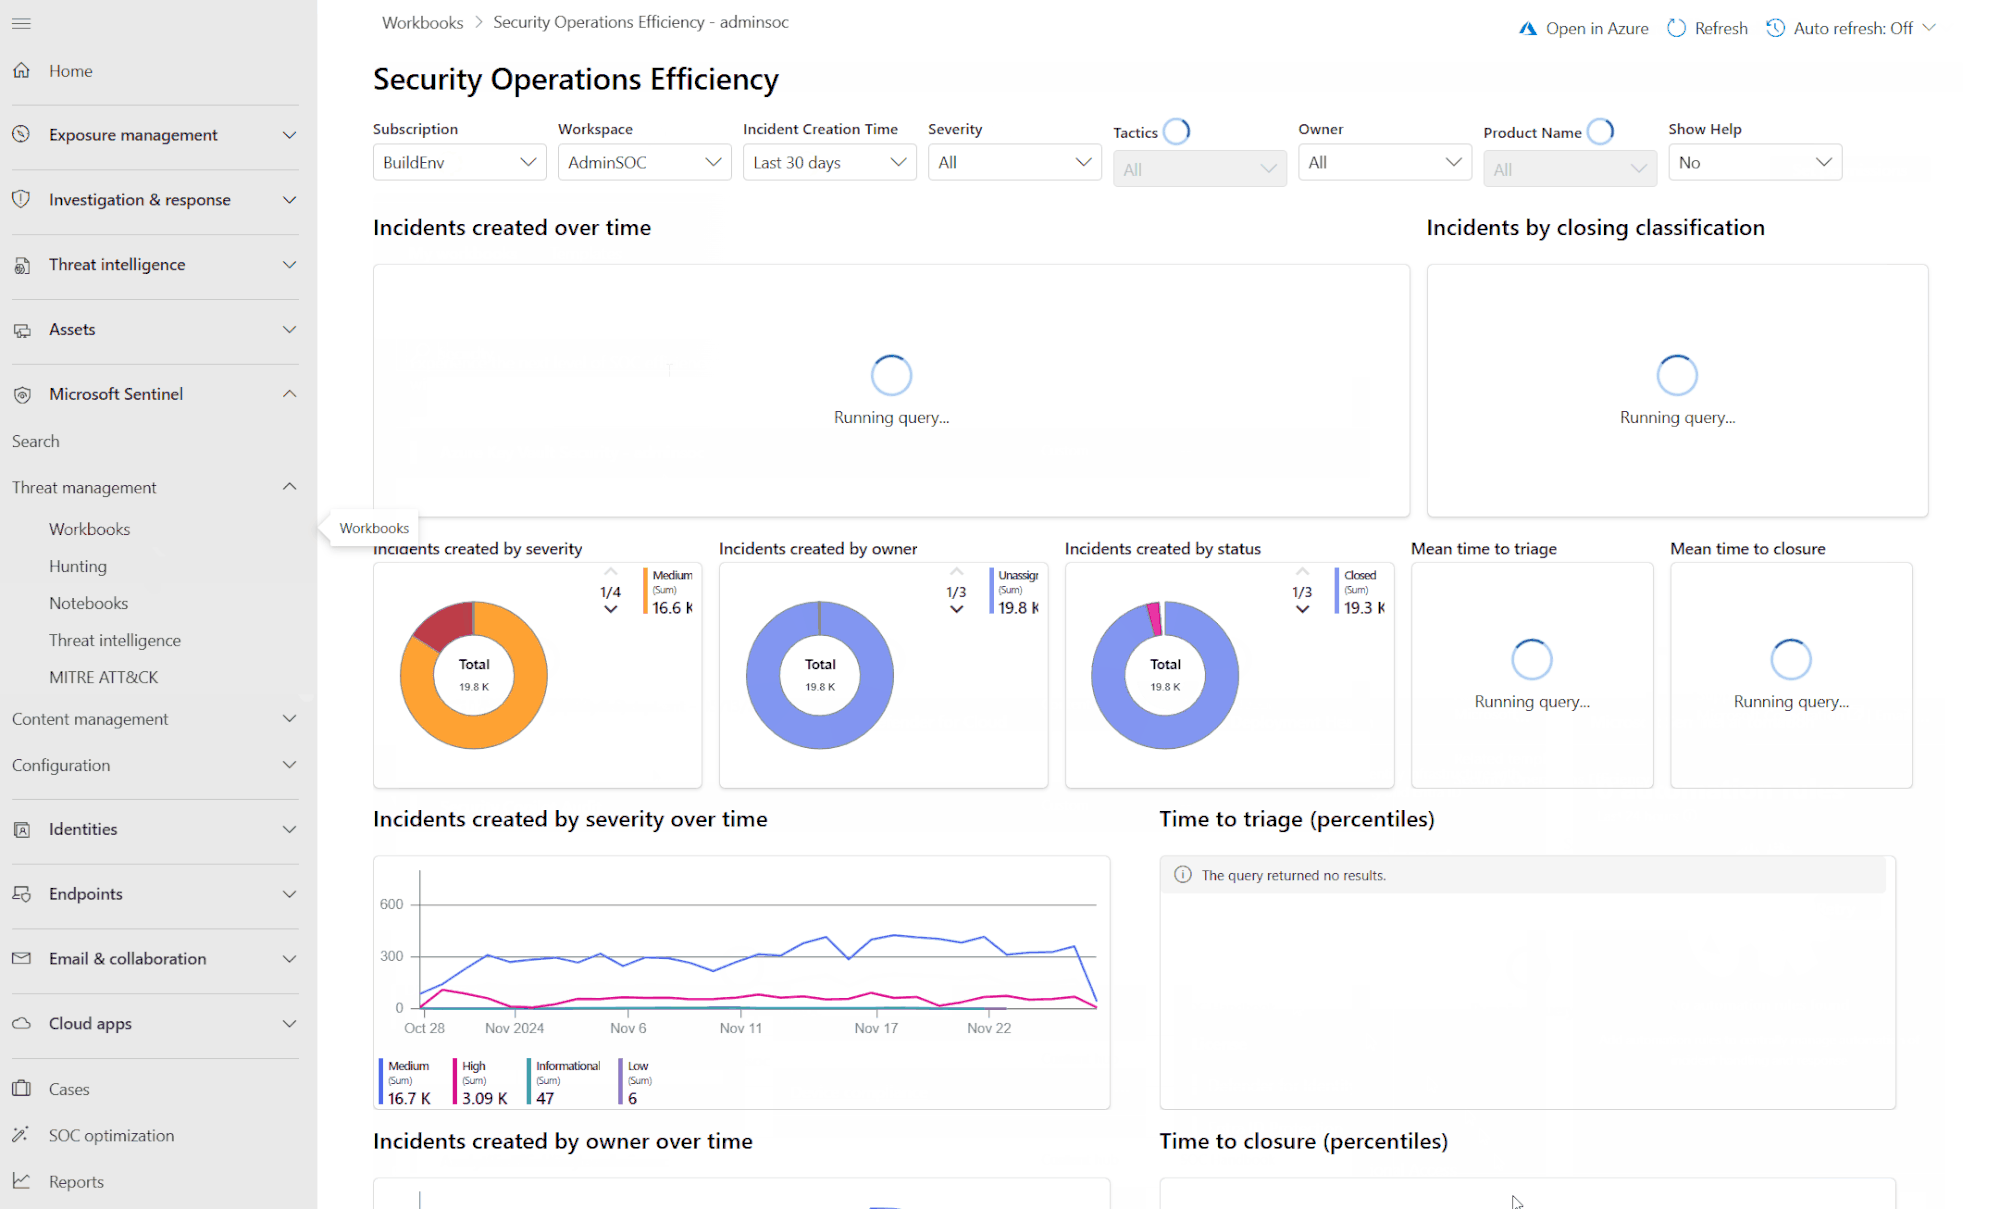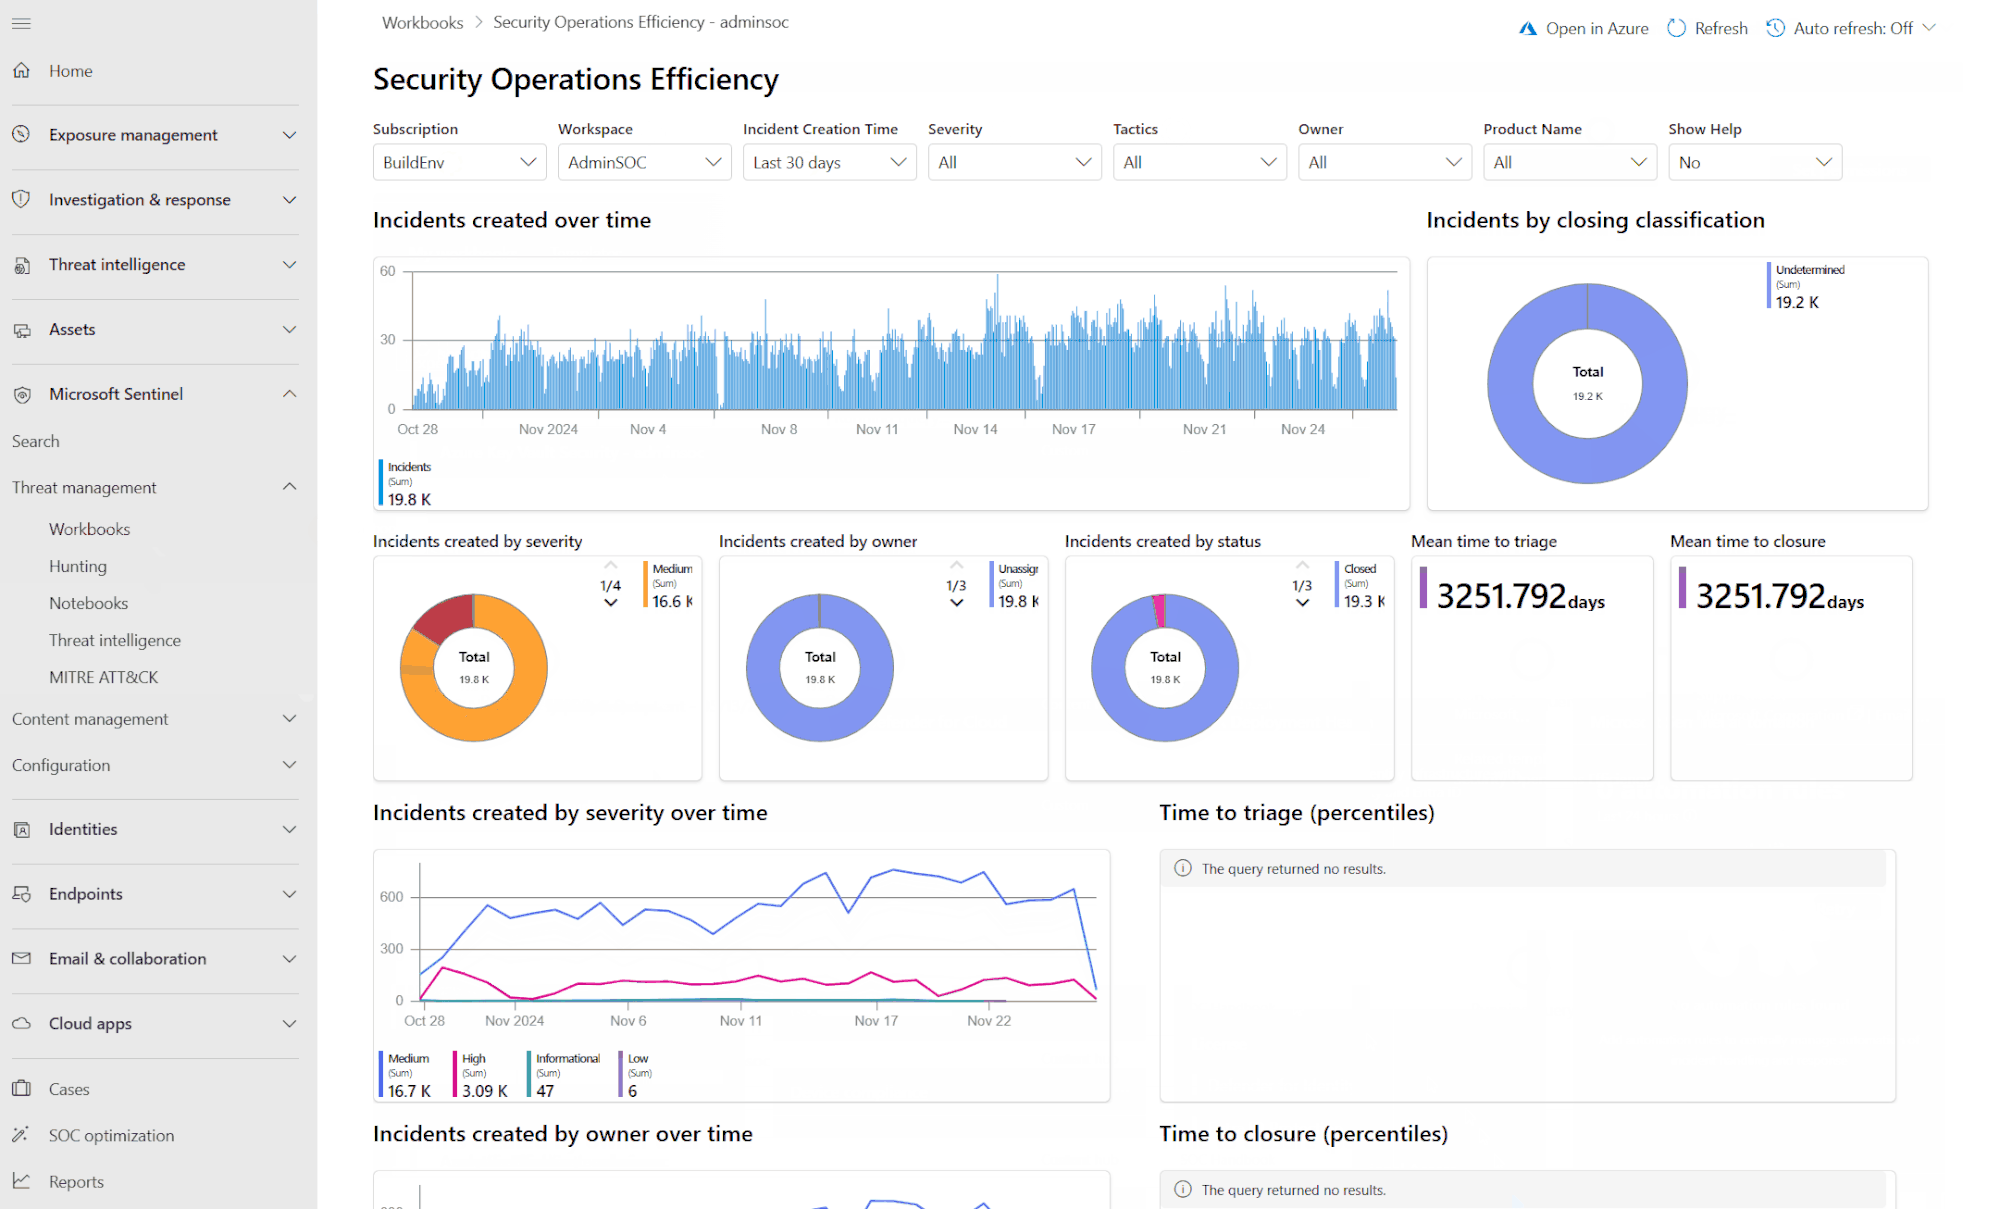
Source : learn.microsoft.com. Le identity attack graph de Microsoft Sentinel est toujours en aperçu.
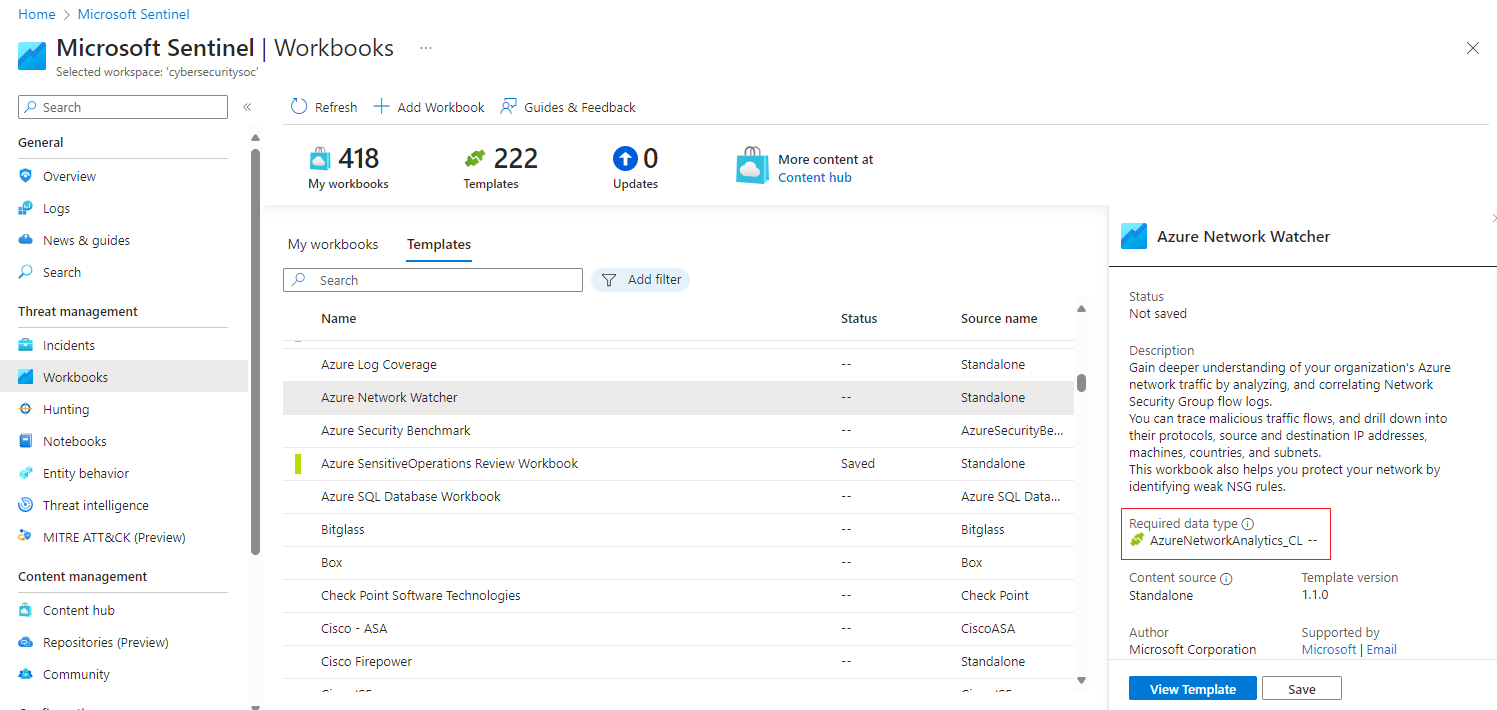
Source : techcommunity.microsoft.com
Pour les équipes qui ont besoin d'un contexte d'identité continu au-delà des analyses ponctuelles, Netwrix PingCastle évalue le risque de sécurité AD, tandis que identity security posture management connecte le risque d'identité entre AD et Microsoft Entra ID.
Le risque de configuration et le risque de chemin d’attaque sont des questions différentes
Les acheteurs réalisent souvent que ces outils résolvent des problèmes adjacents seulement après avoir comparé les listes de fonctionnalités côte à côte. Un outil évalue les objets individuels et Group Policy paramètres par rapport à des configurations connues comme mauvaises. L'autre enchaîne les relations en routes multi-sauts qu'un scan par objet révèle rarement seul.
Les environnements hybrides AD et Entra ID augmentent les enjeux
As on-premises AD and Entra ID blend, the cost of an unnoticed misconfiguration or an unmapped escalation path grows. According to the Netwrix 2025 Cybersecurity Trends Report, 77% of organizations operate in a hybrid IT environment, making exposure to AD and Entra ID a mainstream operational reality.
Les composants de synchronisation tels que Entra Connect, Password Hash Sync et Active Directory Federation Services (AD FS) créent des ponts de confiance persistants que les attaquants utilisent pour pivoter entre les environnements.
L’abus de service principal, où une identité d’application reçoit des permissions excessives, Golden SAML, où des assertions SAML falsifiées accordent l’accès au cloud, et SyncJacking, où les attaquants abusent des chemins de synchronisation des annuaires, franchissent la frontière on-prem-to-cloud.
Beaucoup de ces identités sont non humaines et elles reçoivent rarement le même examen que les comptes utilisateurs : le Netwrix 2026 Data and Identity Security Report a révélé que 76 % des organisations ne gèrent pas entièrement les identités non humaines.
La propriété et la feuille de route de PingCastle ont changé
Netwrix a acquisé PingCastle en août 2024. Depuis, le contexte d'évaluation a changé : PingCastle reste un outil d'évaluation de la sécurité AD, et Netwrix identity security posture management associe PingCastle à Netwrix 1Secure™ pour connecter les risques AD et Entra ID. Les acheteurs qui recherchent aujourd'hui devraient réévaluer les anciens conseils "utiliser les deux" à la lumière de la feuille de route actuelle de PingCastle.
Netwrix PingCastle : évaluation de la configuration et de la santé d’AD
Netwrix PingCastle est un outil d’évaluation de la sécurité d’Active Directory qui analyse AD pour détecter les mauvaises configurations, les objets obsolètes, les politiques non sécurisées et la prolifération des privilèges. Il fonctionne comme un exécutable unique hors ligne .NET 8, avec une édition Community gratuite et des niveaux payants pour Service Providers et Enterprise.
Chaque analyse renvoie un Domain Risk Score de 0 à 100, reflétant la découverte la plus risquée parmi les comptes privilégiés, trusts, objets obsolètes et anomalies de sécurité.
Les contrôles couvrent les comptes inactifs, les systèmes d'exploitation obsolètes, les faiblesses de la politique de mot de passe, les mauvaises configurations de délégation Kerberos, les vulnérabilités ACL et les menaces connues telles que MS17-010 et les comptes Kerberoastable, chacune accompagnée d'étapes de remédiation dans le rapport HTML.
Ce qui ressort :
- Les analyses automatisées d’AD détectent les vulnérabilités, les mauvaises configurations et les paramètres risqués que les attaquants pourraient exploiter.
- Des rapports HTML détaillés et des tableaux de bord résument la santé d’AD et suivent la posture dans le temps.
- L’évaluation des risques et la priorisation permettent aux administrateurs de se concentrer d’abord sur les problèmes les plus critiques.
- Les contrôles de vulnérabilité ACL et de délégation Kerberos signalent la sur-provisionnement avant qu’il n’alimente un chemin d’attaque.
- L'exécution hors ligne en fichier unique ne nécessite aucun trafic sortant, ce qui est important dans les réseaux réglementés ou isolés, et les rapports prennent en charge le chiffrement RSA pour le transfert.
- Dans un programme de posture de sécurité d'identité Netwrix, 1Secure ajoute une évaluation continue des risques sur AD et Entra ID, les tendances de posture et la remédiation classée par risque.
À considérer :
- PingCastle privilégie la configuration et la santé, donc les équipes qui ont besoin de chemins complets dans le graphe peuvent nécessiter une analyse complémentaire.
- Community Edition permet uniquement une utilisation personnelle ; les évaluations commerciales nécessitent une licence Service Provider ou Enterprise.
- Une gouvernance plus large de l'identité et une sécurité au niveau des données nécessitent des outils supplémentaires, les acheteurs doivent donc planifier leur architecture.
Idéal pour : les administrateurs AD et Entra ID qui ont besoin d’évaluations rapides et notées des risques de configuration.
BloodHound : plateforme d’analyse des chemins d’attaque AD et Entra ID
BloodHound construit un modèle graphique des identités, groupes, sessions et permissions dans AD et Entra ID pour montrer des chemins concrets qu’un attaquant pourrait utiliser pour atteindre Domain Admin ou d’autres ressources Tier Zero, c’est-à-dire des systèmes d’identity où une compromission donne le contrôle de l’environnement.
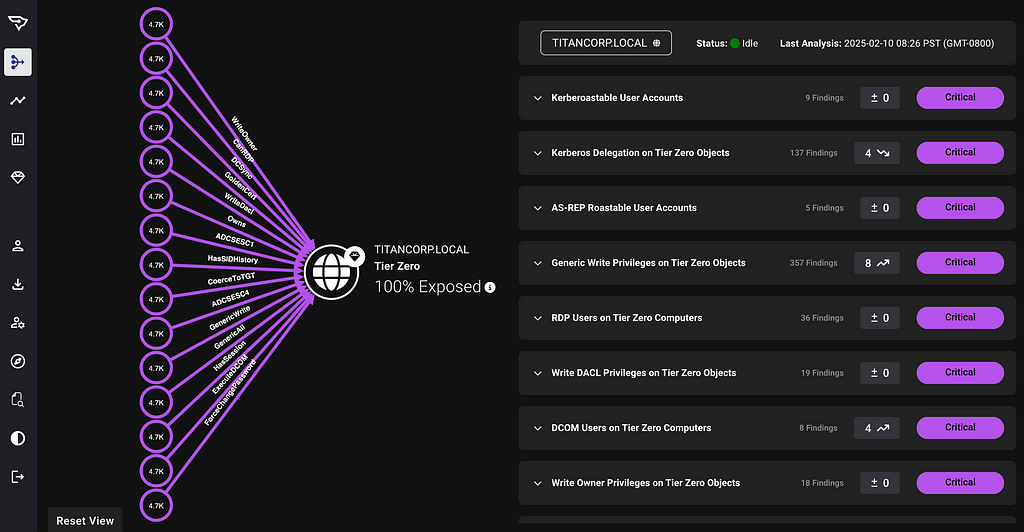
Source : posts.specterops.io
Le mécanisme est la théorie des graphes : les utilisateurs, ordinateurs, groupes et permissions deviennent des nœuds, et les relations entre eux deviennent des arêtes que la recherche de chemin peut parcourir pour permettre le mouvement latéral ou l'escalade de privilèges. BloodHound dérive également des arêtes composites, telles que DCSync et ADCSESC1, en combinant plusieurs relations en un chemin exploitable unique que le scan de configuration par objet révèle rarement.
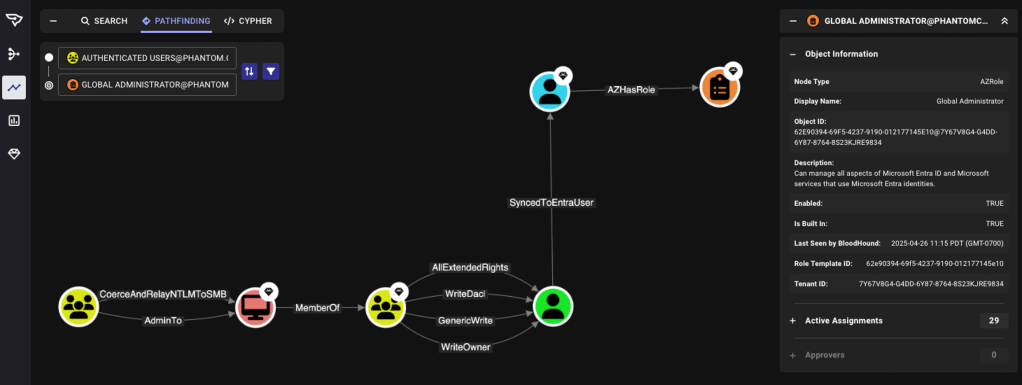
Source : specterops.io
Ce qui ressort :
- Les collecteurs SharpHound et AzureHound rassemblent les relations et les permissions d’AD et Entra ID pour construire le graphe d’attaque.
- Une vue graphique visualise les chemins de privilèges, mettant en évidence les routes vers Domain Admins et d'autres actifs Tier Zero.
- Les requêtes Cypher sélectionnées identifient les chemins les plus courts, les points de congestion et les configurations à haut risque.
- Les chemins d’attaque hybrides sont générés automatiquement lorsque les collecteurs rassemblent des données synchronisées d’Entra ID et AD.
- Les workflows de gestion des chemins d’attaque permettent de prioriser et de remédier aux chemins à fort impact.
- Community Edition est gratuite, auto-hébergée et basée sur Docker ; Enterprise est SaaS avec suivi historique et support fournisseur.
À prendre en compte :
- Community Edition nécessite collectors, PostgreSQL, Neo4j et tuning, donc les équipes réduites ont plus de charges lors des pilotes.
- Les petits environnements AD peuvent tirer suffisamment de valeur d’évaluations plus simples avant d’adopter les opérations de graphe comme pratique.
- SpecterOps a conçu la Community Edition pour une utilisation ponctuelle, donc une gouvernance continue nécessite une évaluation Enterprise.
- Les acheteurs doivent valider le coût total d'exploitation lors de la planification et de l'approbation des achats.
Ensemble, ces résultats graphiques aident les équipes de sécurité à prioriser les chemins qui exposent le plus de privilèges.
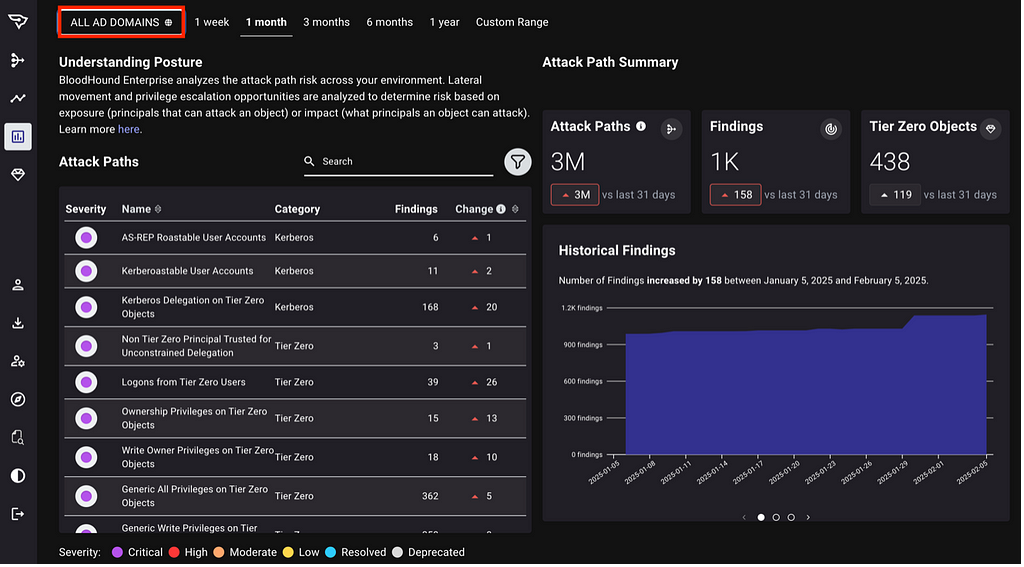
Idéal pour : Équipes de sécurité ayant besoin d’une analyse approfondie des chemins d’attaque AD et Entra ID.
Netwrix PingCastle vs. BloodHound : comparaison directe
L'analyse de l'état de la configuration et du chemin d'attaque répond à différentes questions opérationnelles. La comparaison ci-dessous montre où chaque outil excelle, a des limites ou est absent.
Risque de configuration vs. risque de chemin d'attaque
Netwrix PingCastle se concentre sur la santé de la configuration : objets obsolètes, politiques non sécurisées, mauvaises configurations et surprovisionnement, présenté sous forme de tableaux de bord avec des conseils de remédiation. BloodHound modélise les chemins d'attaque en cartographiant les relations et les permissions pour montrer comment ces faiblesses s'enchaînent en routes d'escalade des privilèges.
Pour « où ma configuration AD est-elle faible ? » PingCastle est la réponse la plus directe. Pour « comment un attaquant se déplacerait-il réellement dans mon environnement ? » BloodHound est la réponse.
Netwrix PingCastle identifie et évalue les vulnérabilités sous-jacentes ; BloodHound montre comment elles s’enchaînent.Netwrix identity security posture management opérationnalise l’évaluation avec un scoring continu des risques et la priorisation des remédiations sur AD et Entra ID.
Facilité de déploiement et délai pour obtenir de la valeur
Netwrix PingCastle est un exécutable unique hors ligne qui fournit un rapport noté à chaque niveau en quelques minutes après son lancement. Cette rapidité de valeur est importante pour les équipes réduites qui ont besoin d’un point de départ pratique sans infrastructure de base de données. BloodHound Community Edition nécessite des collecteurs, une base de données graphique et des réglages avant de produire un résultat exploitable. BloodHound Enterprise supprime l’infrastructure locale mais ajoute un processus d’intégration SaaS.
Pour des contrôles rapides initiaux de AD health checks, Netwrix PingCastle l'emporte ; pour une analyse approfondie des chemins d'attaque, BloodHound gagne malgré une configuration plus lourde.
Profondeur de l'analyse et planification de la remédiation
L'analyse de Netwrix PingCastle est large, couvrant la configuration et les politiques ; corriger ses résultats ferme souvent de nombreuses voies avant qu'elles ne deviennent des chemins d'attaque exploitables. L'analyse de BloodHound est approfondie sur la mécanique des chemins, les abus en chaîne, les groupes imbriqués et les mouvements latéraux, avec un accent sur les relations entre les chemins. PingCastle couvre des problèmes de configuration plus larges en dehors de ces chemins.
Les recommandations de remédiation de Netwrix PingCastle peuvent fermer de nombreuses voies d’attaque à la source, et le suivi continu de la posture via 1Secure transforme cette remédiation en un programme reproductible.
Analyse ponctuelle vs. surveillance continue
Les éditions gratuites et Community des deux outils fonctionnent généralement à la demande, ce qui les rend utiles pour des revues périodiques. BloodHound Enterprise ajoute une gestion continue des chemins d'attaque en tant que niveau SaaS payant, tandis que Netwrix identity security posture management ajoute une évaluation continue du risque d'identité sur AD et Entra ID avec des tendances de posture dans le temps.
Les deux niveaux gratuits nécessitent des exécutions manuelles, et la voie Enterprise dans chaque catégorie est la solution payante pour une couverture continue.
Comment choisir entre PingCastle et BloodHound
Les deux outils traitent le même problème d’exposition AD par des approches opposées, donc le choix dépend généralement de la question à laquelle vous souhaitez répondre en premier.
Choisissez PingCastle si :
- La tâche immédiate est une base de configuration AD notée avec des étapes de remédiation classées.
- L'équipe a besoin de valeur en quelques minutes à partir d'un seul exécutable hors ligne, sans mettre en place d'infrastructure de base de données.
- L'environnement est réglementé ou isolé, et le trafic sortant est une préoccupation.
Choisissez BloodHound si :
- Le risque urgent est celui des privilèges en chaîne : groupes imbriqués, droits délégués et voies de mouvement latéral vers les actifs Tier Zero.
- L'équipe dispose de la capacité opérationnelle pour exécuter des collectors et une base de données graphique, ou du budget pour Enterprise SaaS.
- La gestion des chemins d’attaque doit devenir une pratique continue, pas un audit ponctuel.
Le choix se résume généralement à deux questions : faut-il d'abord évaluer les résultats ou cartographier les chemins, et quelle charge de déploiement l'équipe peut-elle supporter ? Une équipe légère du marché intermédiaire sans infrastructure dédiée aux conteneurs ressentira immédiatement l'écart.
Les programmes d’identité s’arrêtent rarement à l’évaluation. La réduction des chemins d’attaque conduit souvent à la gouvernance des privilèges, Privileged Access Management, des identifiants just-in-time (JIT) de courte durée, certification d’accès, et le travail de revue des accès géré par des outils plus larges de identity governance tools.
Eastern Carver County Schools montre à quoi ressemble cette étape suivante : le district a supprimé l'accès administrateur permanent aux systèmes contenant les données de 9 300 élèves en passant aux privilèges just-in-time avec Netwrix Privilege Secure et a terminé le déploiement en quelques jours.
Les clients existants de PingCastle peuvent étendre l’évaluation à ce programme plus large avec la surveillance continue d’AD, Identity Threat Detection and Response (ITDR), et la récupération d’AD.
Demandez une démo pour voir comment PingCastle et Netwrix 1Secure connectent les données de risque AD et Entra ID dans une vue unique de la posture de sécurité d'identité.
Avertissement : Les informations de cet article ont été vérifiées en juillet 2026. Les fonctionnalités du produit, les feuilles de route et les tarifs peuvent changer ; vérifiez directement auprès de chaque fournisseur avant l'achat.
Questions fréquentes sur PingCastle vs. BloodHound
Partager sur
En savoir plus
À propos de l'auteur

Netwrix Team
En savoir plus sur ce sujet
Qu'est-ce que le détournement de DLL et pourquoi votre nouveau plugin IA pourrait être la voie d'entrée la plus facile
Automatisation de la destruction des locataires Entra ID avec l'IA
Trouver des autorisations Active Directory abusables avec BloodHound
Services de certificats AD : Paramètres à risque et leur remédiation
Qu'est-ce qu'une attaque DCSync : détection et prévention