
PingCastle vs. Purple Knight : Comparaison des scanners AD
Sep 3, 2026
L'analyse des vulnérabilités AD offre aux acheteurs une vue instantanée du risque du répertoire, tandis que l'évaluation hybride de l'identité étend cette vue aux plateformes cloud. Les mauvaises configurations des comptes, des permissions et des politiques créent une exposition récurrente, les équipes ont donc besoin d'une notation, d'une remédiation priorisée, d'une clarté sur les licences, de preuves réutilisables et d'une voie vers une gestion continue de la posture.
Les mauvaises configurations d'Active Directory (AD) sont la principale cause d'exposition qui atteint désormais des données sensibles. Le Netwrix 2026 Data and Identity Security Report a révélé que 74 % des organisations ne sont pas entièrement confiantes que leur environnement AD soit exempt de mauvaises configurations pouvant permettre une élévation de privilèges.
PingCastle et Purple Knight dominent la conversation sur la détection de ces mauvaises configurations, et Netwrix a acquis PingCastle le 1er août 2024.
Netwrix PingCastle demande où la configuration et la maturité d’AD sont faibles. Purple Knight demande quels indicateurs spécifiques d’exposition et indicateurs de compromission (IOE et IOC) doivent être corrigés immédiatement dans AD et Entra ID.
Cette comparaison prend en compte la méthodologie, la couverture, l’effort de déploiement et la manière dont chaque évaluation s’intègre dans la gestion continue de la sécurité des identités.
PingCastle vs. Purple Knight en un coup d'œil
Le tableau ci-dessous compare Netwrix PingCastle et Purple Knight selon les dimensions les plus importantes pour cette évaluation, ainsi que la manière dont la pile de sécurité d'identité plus large de Netwrix étend l'un ou l'autre. La décision principale est de savoir si l'évaluation nécessite une notation plus approfondie de la configuration AD ou une couverture plus large de l'identité hybride.
Dimension | Netwrix PingCastle | Purple Knight | Netwrix |
|---|---|---|---|
|
Primary focus |
AD security assessment and maturity-style risk scoring |
Point-in-time exposure assessment for Active Directory and Microsoft Entra ID, scanning for attack-relevant risks |
AD assessment (Netwrix PingCastle) plus continuous identity security posture management via Netwrix 1Secure™ |
|
Core problem addressed |
Misconfigurations, outdated objects, insecure policies, privilege sprawl |
Exposure indicators and active-compromise signals across hybrid identity environments |
Point-in-time scoring plus continuous drift detection, real-time attack blocking, and privileged access remediation |
|
Output style |
HTML reports and risk scorecards; Domain Risk Score, Maturity Assessment |
Color-coded report card, graded categories, prioritized remediation checklist |
Domain Risk Score and CMMI maturity scoring from Netwrix PingCastle, plus ongoing risk scoring and alerting through 1Secure |
|
Coverage |
Both on-premises Active Directory and Microsoft Entra ID, while capabilities vary by edition |
On-premises AD + Entra ID + Okta |
On-premises AD and Entra ID; Okta isn't covered |
|
Ease of setup |
Standalone executable that can produce a scored HTML healthcheck report, with scan times typically ranging from a few minutes to an hour depending on environment size |
Lightweight installed GUI tool; AD scans run with standard domain-user permissions |
Same standalone Netwrix PingCastle executable, with 1Secure layered on for ongoing monitoring |
|
Continuous monitoring |
Community Edition runs on demand; Netwrix 1Secure adds ongoing identity security posture management across AD and Entra ID |
Community Edition runs on demand; Semperis Directory Services Protector adds continuous monitoring as a separate product |
Netwrix 1Secure adds always-on identity security posture management, closing the gap that the free tier leaves between scans |
|
Deployment model and licensing |
Offline single executable; Free under the Non-Profit Open Software License 3.0 for internal use; a paid licence covers reselling assessments |
Installed executable; Community Edition free, with current commercial-use terms requiring vendor verification |
Netwrix PingCastle Community Edition free for personal use; 1Secure, Threat Prevention, Threat Manager, and Privilege Secure licensed separately for the fuller program |
|
Best for |
Admins needing fast, scored AD health checks with a path into a broader identity security program |
Teams needing a fast hybrid exposure snapshot across AD, Entra ID, and Okta with guided remediation |
Teams that want the AD assessment tool to plug directly into ongoing monitoring, real-time attack blocking, and privileged access remediation |
Note sur le décompte des indicateurs : les chiffres exacts peuvent varier selon l'édition et la cartographie du cadre, considérez donc les chiffres comme approximatifs et non comme des faits établis.
Pourquoi les acheteurs comparent PingCastle et Purple Knight
Les deux outils produisent un rapport ponctuel sur le risque de l'infrastructure d'identity, les évaluations les prennent donc généralement en compte ensemble.
Les directives gouvernementales conjointes recommandent les deux outils
Un avis de septembre 2024 sur la détection et la mitigation des compromissions d’Active Directory recommande BloodHound, Netwrix PingCastle et Purple Knight ensemble par nom. Il provient de la National Security Agency (NSA), de la Cybersecurity and Infrastructure Security Agency (CISA) et des agences cybernétiques d’Australie, du Canada, de Nouvelle-Zélande et du Royaume-Uni.
L’avis décrit Netwrix PingCastle comme un outil de rapport de sécurité Active Directory et Purple Knight comme une application d’évaluation de la sécurité de l’environnement Active Directory, plaçant ainsi les deux côte à côte dans des évaluations sérieuses.
Le risque de configuration et le risque lié à l'indicateur d'exposition sont des questions différentes
Netwrix PingCastle évalue la configuration et la maturité des politiques dans un format conçu pour être réexécuté dans le temps. Purple Knight signale des indicateurs spécifiques d’exposition, de mauvaises configurations et de vulnérabilités à un instant donné. Les acheteurs reconnaissent souvent la différence après avoir comparé directement les listes de fonctionnalités, car les deux outils produisent un score numérique à partir d’un scan rapide.
Les environnements hybrides AD, Entra ID et Okta augmentent les enjeux
Le rapport Netwrix 2025 sur les tendances en cybersécurité a révélé que 77 % des organisations fonctionnent désormais dans des environnements informatiques hybrides. La couverture de Purple Knight est la plus approfondie pour Active Directory et Microsoft Entra ID, donc toute exigence Okta doit être validée spécifiquement ici.
Le niveau gratuit de Netwrix PingCastle se concentre sur AD sur site plutôt que sur Entra ID ou Okta, donc les acheteurs hybrides doivent prendre une décision concrète sur la couverture.
La propriété et la feuille de route de PingCastle ont changé
L'acquisition de PingCastle par Netwrix signifie que la plupart des conseils existants pour utiliser les deux outils datent d'avant ce changement, y compris la comparaison de Semperis de septembre 2022. Les acheteurs qui évaluent aujourd'hui doivent réfléchir à la place de Netwrix PingCastle dans une architecture de sécurité d'identité plus large.
Netwrix PingCastle pour la configuration et l’évaluation de la santé d’AD
Netwrix PingCastle est un outil d’évaluation de la sécurité AD qui évalue le risque du répertoire et priorise les travaux de durcissement. Il fonctionne comme un exécutable autonome sous un compte utilisateur de domaine standard, via Lightweight Directory Access Protocol (LDAP), Active Directory Web Services (ADWS) et Server Message Block.
Chaque analyse est introduite par un Domain Risk Score, qui prend le maximum de quatre sous-scores de catégorie dans Privileged Accounts, Trusts, Stale Objects et Security Anomalies, plafonné à 100. Une évaluation de maturité distincte basée sur le modèle Capability Maturity Model Integration (CMMI) note 20 mesures dans cinq domaines.
Ce qui ressort :
Ces fonctionnalités rendent Netwrix PingCastle utile pour le suivi répétable de la posture AD :
- Les analyses automatisées signalent les mauvaises configurations, les objets obsolètes, les politiques non sécurisées et les paramètres risqués que les attaquants pourraient exploiter, organisés selon les quatre catégories de risque ci-dessus.
- Les rapports HTML et les tableaux de bord prennent en charge le suivi de la posture lors des réexécutions ; la sortie XML alimente les rapports de consolidation et les cartes des relations de confiance pour les environnements multi-domaines
- Le score de risque pointe d'abord les administrateurs dans la catégorie la moins bien notée, ce qui aide à transformer un contrôle général en une séquence de remédiation
- L'exécution hors ligne en fichier unique maintient l'analyse dans l'environnement, et la documentation Enterprise prend explicitement en charge le fonctionnement isolé, ce qui est important pour les réseaux réglementés
- L’édition Enterprise ajoute un tableau de bord centralisé, des évaluations planifiées via Windows Task Scheduler, le suivi du score de maturité dans le temps et des vues d’état codées par couleur pour les rapports de gestion
- Dans le cadre d'un programme Netwrix plus large, 1Secure met en lumière le score de risque d'identité en cours sur AD et Entra ID, avec plus de 170 vérifications cartographiées sur MITRE ATT&CK
Le suivi des tendances et les rapports de gestion restent faciles à produire sans modifier le flux de travail de numérisation sous-jacent.
À considérer :
Les acheteurs doivent également prendre en compte ces limites avant de se fier au scan gratuit :
- Les consultants et les fournisseurs de services gérés ont besoin d'une licence payante, car la licence gratuite couvre l’évaluation interne mais pas la vente d’évaluations à des tiers.
- La couverture spécifique à l’édition d’Entra ID nécessite une vérification, les acheteurs hybrides doivent donc confirmer la profondeur avant de comparer des scanners plus larges.
- Les analyses à la demande laissent des lacunes entre les exécutions, les équipes ont donc besoin d’outils continus pour le suivi de la dérive de posture et l’historique des preuves.
La révision de l’édition et de la licence fait partie de l’évaluation de Netwrix PingCastle avec les résultats du scan.
Purple Knight pour l’évaluation hybride d’exposition et de compromission
Purple Knight est un outil d’évaluation gratuit de Semperis qui fonctionne comme une application avec interface graphique (GUI) et analyse AD et Microsoft Entra ID pour détecter les IOE et IOC. Une analyse retourne un score global de sécurité de 0 à 100, noté de A+ à F.
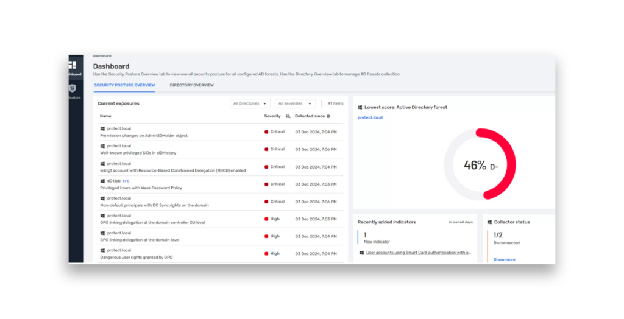
Source : semperis.com
Ce qui ressort :
Les points forts de Purple Knight reposent sur une couverture hybride rapide et une remédiation guidée :
- Le bulletin de notes codé par couleur et prescriptif est accessible aux équipes sans expertise approfondie en sécurité AD et fournit une liste de contrôle des travaux de remédiation
- Un scan gratuit couvre AD, Entra ID et Okta ; les indicateurs Okta incluent des vérifications des rôles personnalisés privilégiés, des jetons API récemment créés et des nouvelles attributions de Super Admin.
- Chaque indicateur est mappé à MITRE ATT&CK, et ces indicateurs peuvent aider les équipes à corréler les résultats avec des cadres de sécurité plus larges où ces correspondances sont documentées, donnant à chaque résultat un contexte de technique d’attaque.
- Les analyses AD s'exécutent en tant qu'utilisateur de domaine standard avec des permissions classiques ; les analyses Entra ID nécessitent un enregistrement unique de l'application effectué par un Global Admin
Le rapport s'oriente clairement de l'évaluation au travail de remédiation.
À considérer :
Les équipes doivent peser ces compromis par rapport à la couverture de scan hybride de l'outil :
- Le fonctionnement à la demande crée des lacunes de visibilité entre les réévaluations, donc les acheteurs ont besoin de processus séparés pour la détection des dérives.
- Le score pondère les indicateurs échoués, la gravité et le volume des objets, ce qui limite le suivi de la maturité au cours des cycles de remédiation.
- Le chemin de mise à niveau oriente les acheteurs vers l'acquisition d'Identity threat detection & response (ITDR), ce qui peut dépasser un budget ou un périmètre d'évaluation uniquement.
- Les métadonnées de réplication aident à identifier les changements, mais l'attribution des acteurs et la reconnaissance LDAP nécessitent des sources de télémétrie supplémentaires.
Purple Knight est plus efficace en tant qu’instantané rapide plutôt qu’en tant que programme continu de sécurité des identités à lui seul.
PingCastle vs. Purple Knight : comparaison directe
La configuration et la maturité de la santé ainsi que l'indicateur d'exposition au risque répondent à différentes questions opérationnelles.
Profondeur AD vs étendue hybride
Netwrix PingCastle approfondit la configuration spécifique à AD et le suivi de maturité, avec un moteur de règles organisé autour des comptes privilégiés, des trusts, des objets obsolètes et des anomalies de sécurité. Purple Knight couvre plus largement, incluant Entra ID et Okta dans le même scan gratuit.
Pour les organisations fonctionnant uniquement avec AD sur site, les deux outils couvrent le cas d'utilisation principal de l'annuaire. Pour les environnements hybrides, la couverture Okta de Purple Knight est un avantage concret que la Community Edition de Netwrix PingCastle ne propose pas, donc le choix dépend de la priorité entre un score approfondi de configuration AD ou un instantané hybride rapide incluant Okta.
Rapports et convivialité
Les rapports HTML de Netwrix PingCastle sont plus techniques et conviennent aux administrateurs à l’aise avec la lecture des résultats de configuration, avec des détails approfondis et des recommandations de remédiation par règle. La fiche de notation et la checklist Excel de Purple Knight sont plus rapides à utiliser pour les équipes aux compétences variées, car le résultat associe un score à des tâches de remédiation.
Les équipes avec peu d'expertise en AD peuvent utiliser les deux outils, bien que l'interprétation des résultats diffère. Le bulletin de Purple Knight est plus facile à lire pour un public non spécialiste, tandis que le score de Netwrix PingCastle suit plus utilement l'amélioration dans le temps.
Facilité d'installation
Netwrix PingCastle s’exécute à partir d’un seul exécutable. Purple Knight fonctionne comme un outil GUI installé, et ses contrôles d’indicateurs les plus longs sont désélectionnés par défaut pour qu’un premier scan se termine rapidement. Les deux outils se déploient rapidement, et Netwrix PingCastle garde un léger avantage pour les environnements hors ligne ou isolés lors des tests.
Analyse ponctuelle vs. surveillance continue
Les niveaux gratuits fonctionnent à la demande et fournissent des instantanés, et le Netwrix 2025 Cybersecurity Trends Report a constaté que 51 % des organisations ont rencontré un incident de sécurité au cours des 12 derniers mois nécessitant une réponse dédiée. Un instantané établit une base de référence, et une dérive peut apparaître dès la semaine suivante.
Le niveau Enterprise de Netwrix PingCastle ajoute des évaluations programmées dans le même outil, tandis que Semperis Directory Services Protector sert les utilisateurs de Purple Knight en tant que produit distinct. Netwrix 1Secure étend les utilisateurs de Netwrix PingCastle à une gestion continue de la posture de sécurité d’identité sur AD et Entra ID.
Comment choisir entre PingCastle et Purple Knight
Les deux approches d’évaluation traitent du même problème d’exposition sous différents angles, et le choix dépend de la question à laquelle vous devez répondre en premier.
Choisissez Netwrix PingCastle si :
- L'objectif est une base de référence notée de configuration et de maturité d'AD pouvant être relancée pour suivre l'amélioration dans le temps, notamment dans un environnement isolé ou réglementé.
- L'environnement est uniquement AD sur site, où la couverture de Purple Knight pour Entra ID et Okta apporte peu.
- L'utilisation commerciale n'est pas un facteur, ou l'équipe est prête à passer à une édition payante de Netwrix PingCastle
Choisissez Purple Knight si :
- La priorité est une capture instantanée hybride rapide et guidée sur AD, Entra ID et Okta, surtout pour une équipe sans expertise approfondie en sécurité AD.
- Okta fait partie du patrimoine d’identité et doit être couvert dans la même analyse que AD et Entra ID.
- Un bulletin noté et une liste de contrôle de remédiation comptent plus que le suivi de maturité réexécutable.
La pression de conformité règle souvent la situation. Pour les organisations de taille moyenne dans des secteurs réglementés tels que la santé, les services financiers et les marchés de la défense, des preuves répétables d’évaluation AD peuvent aider à satisfaire la préparation aux audits, la conformité continue et la planification des échéances de Cybersecurity Maturity Model Certification (CMMC).
Les rapports de l’un ou l’autre outil peuvent montrer que les équipes ont identifié, assigné, corrigé et revérifié les risques liés à l’identité. Les équipes soumises à HIPAA, PCI DSS, ou GDPR peuvent s’appuyer sur l’outil qui correspond déjà à leur empreinte AD, Entra ID et Okta.
Utiliser les deux outils pour la validation croisée est défendable, et l'avis des six agences recommande les trois outils d'évaluation plutôt que de choisir entre eux. Cependant, les programmes d'Identity s'arrêtent rarement à l'évaluation. Les équipes qui dépassent les outils d'évaluation gratuits passent généralement à une évaluation continue des risques AD et Entra ID, à la détection des menaces et à la Privileged Access Management.
Quand choisir Netwrix plutôt que PingCastle ou Purple Knight
Netwrix convient aux acheteurs qui souhaitent que l’étape d’évaluation alimente directement un programme appliqué.
Lorsque l’évaluation doit s’exécuter en continu
Seules 36 % des organisations ont réalisé une évaluation complète de la sécurité AD au cours des 12 derniers mois, selon le Netwrix 2026 Data and Identity Security Report. 64 % supplémentaires n’ont pas évalué leur posture AD l’année dernière ou ne savent pas si c’est le cas, ce qui expose la plupart des environnements à des dérives entre les analyses.
Netwrix 1Secure comble cette lacune en exécutant en continu le moteur d’évaluation de Netwrix PingCastle. Il ajoute identity security posture management sur AD et Entra ID, avec plus de 170 contrôles cartographiés sur MITRE ATT&CK, au lieu de laisser les équipes avec un seul score ponctuel.
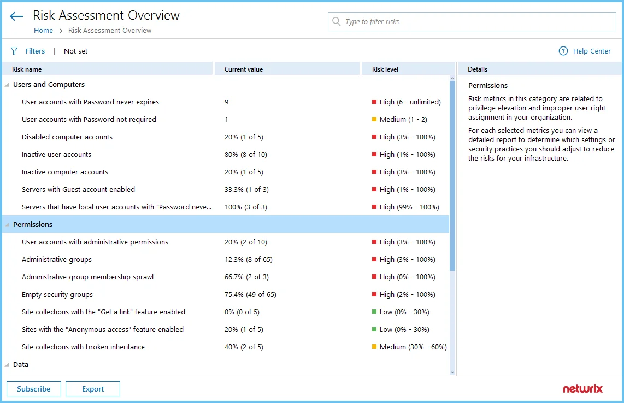
Source : documentation produit Netwrix
Lorsque les attaques AD doivent être bloquées en temps réel
Ni Netwrix PingCastle ni Purple Knight n’arrêtent une attaque en cours ; tous deux rapportent le risque après coup. Netwrix Threat Prevention bloque les attaques AD telles que DCSync, Kerberoasting et Pass-the-Hash en temps réel.
Netwrix Threat Manager détecte les schémas d’exploitation d’Active Directory Certificate Services (AD CS) incluant ESC1, ESC3, ESC4 et ESC7, cette détection ayant été ajoutée dans la version Netwrix Threat Manager 3.2.
Lorsque l'étape suivante consiste à fermer l'accès privilégié permanent
Les résultats des évaluations révèlent régulièrement des comptes privilégiés sur-provisionnés, et Netwrix Privilege Secure remplace ces comptes permanents par des comptes éphémères, des sessions privilégiées limitées à une tâche qui se révoquent automatiquement au lieu de rester actives entre les utilisations.
Eastern Carver County Schools a éliminé l'accès privilégié permanent sur les systèmes contenant les données de 9 300 élèves après qu'une évaluation a révélé un accès excessif. Le déploiement de Netwrix Privilege Secure s'est terminé en quelques jours, et non en plusieurs mois comme un projet PAM traditionnel.
Les équipes qui ont besoin d’évaluation AD, de surveillance continue et de remédiation des accès privilégiés obtiennent les trois services d’un seul fournisseur au lieu d’assembler Netwrix PingCastle ou Purple Knight avec des outils séparés.
Demandez une démo pour voir comment Netwrix PingCastle, 1Secure, Threat Prevention et Privilege Secure fonctionnent ensemble sur Active Directory hybride et Entra ID.
Avertissement : Les informations de cet article ont été vérifiées en juillet 2026. Veuillez vérifier les capacités et les tarifs actuels directement auprès de chaque fournisseur.
Questions fréquentes sur PingCastle vs. Purple Knight : comparaison des scanners de vulnérabilités AD
Partager sur
En savoir plus
À propos de l'auteur

Netwrix Team
En savoir plus sur ce sujet
Classification des données et DLP : Prévenir la perte de données, prouver la conformité
Conformité CMMC et le rôle crucial du contrôle de type MDM des clés USB dans la protection des CUI
Partage externe dans SharePoint : Conseils pour une mise en œuvre judicieuse
L'importance de la Data Classification pour la prévention de la perte de données
10 pratiques essentielles pour votre politique de prévention des pertes de données (DLP)