
Purple Knight vs. Exposition d'Identité Unique de Tenable
Oct 20, 2026
Les expositions d’Active Directory s’accumulent silencieusement entre les analyses, donc la fréquence des évaluations détermine le personnel, le coût et ce qu’une équipe peut prouver à un auditeur des mois plus tard. Une analyse gratuite à la demande établit une base et s’arrête là. Une plateforme sous licence surveille l’annuaire sans interruption et agit pendant que l’attaque est encore en cours. L’audit des changements fournit le registre avant-après qui prouve que la correction a tenu.
Le phishing, le vishing et les identifiants volés ont représenté 38 % des incidents majeurs traités par l'équipe de réponse aux incidents informatiques de Wavestone en 2025, soit près du double des 20 % enregistrés un an plus tôt, selon le rapport de réponse aux incidents 2025.
Les identifiants compromis signifient de plus en plus un Active Directory compromisActive Directory, car une connexion volée est souvent tout ce dont un attaquant a besoin pour commencer à se déplacer dans l'annuaire.
Malgré ce changement, le Rapport Netwrix 2026 sur la sécurité des données et des identités a révélé que seulement 36 % des organisations ont réalisé une évaluation complète de la sécurité AD au cours des 12 derniers mois.
Dans la même enquête, 74 % n’étaient pas totalement confiants que leur AD était exempt de mauvaises configurations permettant l’escalade de privilèges. La plupart des équipes ignorent actuellement la situation réelle de leur AD.
Purple Knight et Tenable One Identity Exposure visent tous deux à combler cette lacune de visibilité, mais de manières différentes.
Comparaison rapide entre Purple Knight et Tenable One Identity Exposure
Le tableau ci-dessous compare le coût, la cadence, la couverture des annuaires, la réponse aux attaques, la remédiation et les preuves d’audit pour Purple Knight et Tenable One Identity Exposure.
Dimension | Purple Knight | Tenable One Identity Exposure |
|---|---|---|
|
Cost model |
Free download |
Licensed per identity, quote-based |
|
Assessment cadence |
On-demand scans |
Live monitoring |
|
Directory coverage |
AD, Entra ID, Okta |
AD and Entra ID |
|
Attack response |
Reports what a scan finds |
Alerts on attacks in progress |
|
Remediation |
Guidance only |
Guidance plus scripts |
|
Audit evidence |
Scan-date snapshot |
Alert history |
Pourquoi les acheteurs comparent Purple Knight et Tenable One Identity Exposure
Les deux produits analysent Active Directory et Microsoft Entra ID, évaluent leurs résultats et publient des catalogues d’indicateurs, les plaçant ainsi sur la même liste pour des tâches vraiment différentes.
Gratuit ou sous licence, cela impose une discussion budgétaire
Purple Knight est gratuit à télécharger, tandis que Tenable One Identity Exposure nécessite une licence sur devis par identité et une étape d’activation avant la première détection. Les responsables budgétaires veulent savoir ce que la version gratuite offre avant d’approuver une dépense récurrente, et cette question place ces deux outils dans la même évaluation.
Des recherches plus larges pour alternatives à Purple Knight et alternatives à Semperis couvrent plusieurs catégories de produits, car les deux outils se situent sur des marchés adjacents ; une décision à deux outils limite la question à ce que les 90 prochains jours doivent produire.
Les analyses ponctuelles et la surveillance continue ont des cadences différentes
Purple Knight s’exécute à la demande, une analyse à la fois, capturant l’annuaire tel qu’il était à ce moment. Tenable One Identity Exposure fonctionne sans interruption et associe cela à la détection des menaces d’identité et réponse en temps réel (ITDR).
Il peut détecter un changement de groupe privilégié ou une modification d’un objet de stratégie de groupe dès qu’elle se produit, sans attendre la prochaine analyse programmée. Les équipes qui comparent les deux choisissent en fait un rythme opérationnel, pas seulement une liste de fonctionnalités.
Les catalogues d'indicateurs qui se chevauchent invitent à une comparaison inappropriée
Les acronymes sur les deux pages produits semblent interchangeables, ce qui explique pourquoi les comparaisons de chiffres bruts induisent les acheteurs en erreur. Chaque terme engage un propriétaire différent à une réponse distincte :
- Indicateur d’exposition (IOE) : une mauvaise configuration persistante et non exploitée, telle qu’une délégation Kerberos risquée ou un compte privilégié obsolète. Cela revient au propriétaire de l’annuaire comme tâche en attente.
- Indicateur de compromission (IOC) : preuve qu'un événement s'est déjà produit. Le NIST définit un IOC comme un artefact technique suggérant qu'une attaque est imminente ou en cours, ou qu'une compromission a peut-être déjà eu lieu, déclenchant une réponse aux incidents.
- Indicateur d’attaque (IoA) : un comportement détecté pendant une attaque, qui génère une alerte en direct à traiter.
Purple Knight rapporte les expositions et preuves de compromission, tandis que Tenable One Identity Exposure rapporte les expositions et attaques. Comparer le total des indicateurs de Semperis avec le catalogue d'expositions de Tenable plus ses 17 indicateurs d'attaque documentés oppose des unités incompatibles.
Une seule vérification d’exposition peut signaler zéro objet ou des milliers, et un indicateur d’attaque représente une séquence d’événements corrélés.
Netwrix PingCastle réalise le même type d’évaluation gratuite pour Active Directory. Demander une démo.
Semperis Chevalier Pourpre
Semperis Purple Knight est un outil gratuit d’évaluation de la sécurité pour Active Directory sur site, Entra ID et Okta. Il effectue des analyses à la demande et fournit un rapport noté avec des conseils de remédiation.
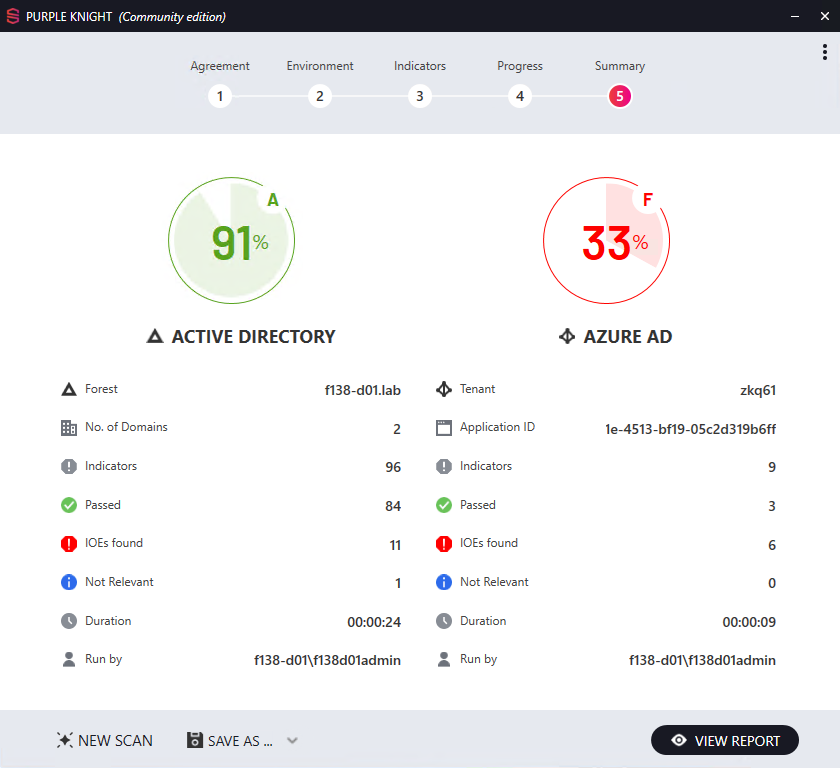
Source : semperis.com
Ce qui ressort
- Un bulletin regroupe les résultats en cinq catégories avec un score global et des conseils de correction.
- Les indicateurs correspondent à MITRE ATT&CK et au cadre de l'agence nationale française de cybersécurité (ANSSI), ainsi qu'à une évaluation de la probabilité de compromission.
- Le score prend en compte la gravité de l’indicateur selon le nombre d’objets affectés, pas seulement un simple compte de réussite/échec.
- L’outil ne modifie jamais Active Directory ; il exécute uniquement des requêtes PowerShell et LDAP en lecture seule pour produire ses résultats.
À considérer
- Les analyses manuelles à la demande rendent la dérive de l'annuaire invisible entre les exécutions et nécessitent un produit Semperis payant ou une automatisation personnalisée pour les analyses planifiées et une vue combinée multi-forêts.
- Un domaine tout neuf sans personnalisations ni délégations héritées affiche toujours des résultats, considérez donc le premier score comme un plancher, pas comme un certificat de bonne santé.
- Certaines analyses nécessitent un accès suffisant pour exécuter des requêtes PowerShell et LDAP via RPC, et chaque correction revient à un administrateur ayant assez de connaissances Active Directory pour interpréter correctement une découverte telle qu'une délégation risquée.
- Les totaux des indicateurs publiés ont augmenté avec les mises à jour du produit, donc les comptes bruts ne se comparent pas clairement entre les versions.
Idéal pour : Équipes ayant besoin d'une base de référence gratuite notée avec une expertise Active Directory interne.
Exposition d’Identité Tenable One
Tenable One Identity Exposure est une plateforme sous licence de gestion de la posture de sécurité des identités (ISPM) pour Active Directory et Entra ID, anciennement Tenable.ad puis Tenable Identity Exposure. Elle utilise deux moteurs. L’un signale en continu les expositions dans les deux annuaires, l’autre détecte les attaques en temps réel.
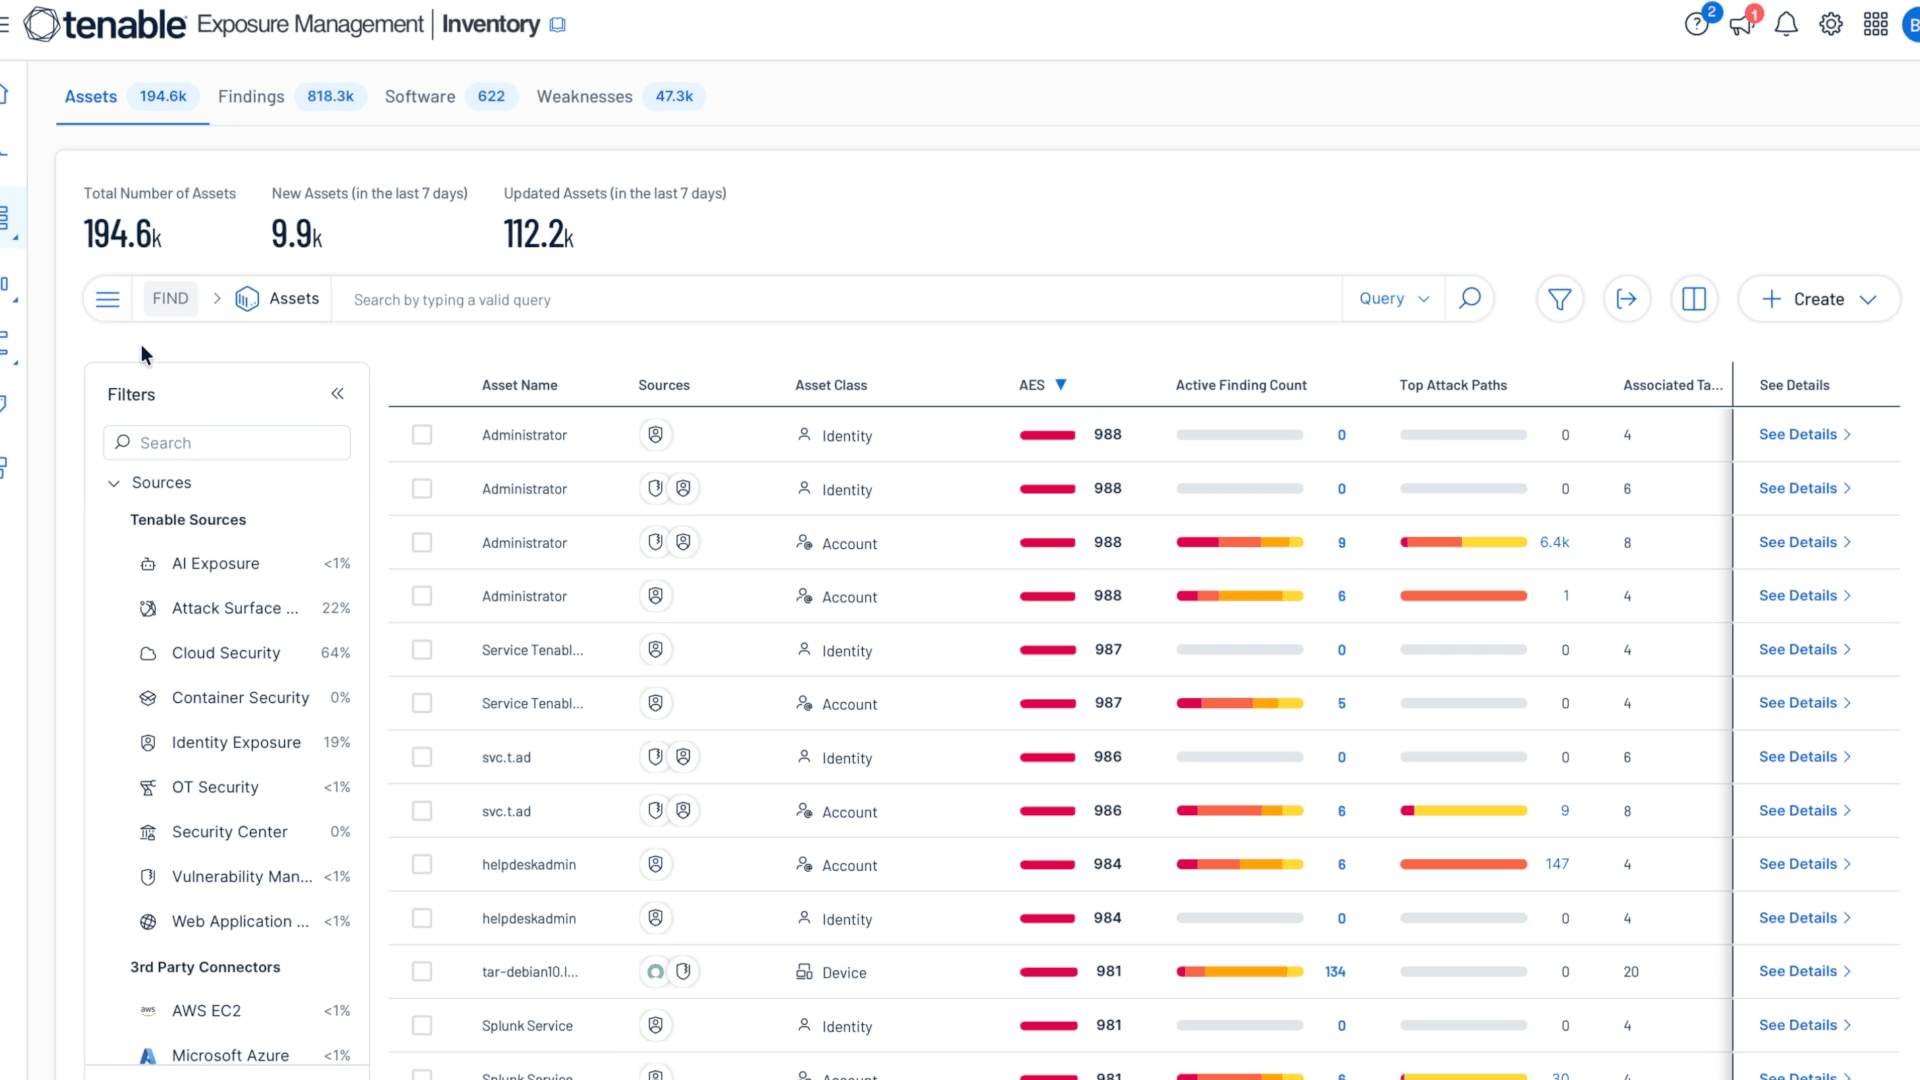
Source : tenable.com
Ce qui ressort
- Le moteur d’exposition signale en continu les mauvaises configurations dans Active Directory et Entra ID.
- Le moteur d’attaque détecte en temps réel 17 techniques documentées d’Active Directory, y compris DCSync, DCShadow, Kerberoasting, Golden Ticket, pulvérisation de mots de passe et attaques par force brute.
- Identity 360 unifie les identités humaines et machines dans les deux annuaires avec classement des risques, scripts de remédiation et analyse des chemins d’attaque montrant comment un attaquant pourrait atteindre une cible.
- Les alertes sont transmises via syslog au format Common Event aux collecteurs tels que Splunk, IBM QRadar et ArcSight.
- Le déploiement s’exécute en SaaS ou en installation sur site gérée par le client, se connectant sans agent avec un compte utilisateur standard et sans droits administratifs.
À prendre en compte
- La licence basée sur les citations et une étape d’activation ajoutent du temps d’approvisionnement avant la première découverte.
- Le moteur d’attaque détecte en temps réel uniquement dans Active Directory ; le moteur d’exposition couvre Entra ID, mais pas le moteur d’attaque.
- Trois exceptions échappent à ce modèle sans agent. L’objet de stratégie de groupe alimentant le moteur d’attaque nécessite des identifiants administratifs, l’indicateur Kerberoasting dépend d’un compte honey, et l’analyse privilégiée requiert des droits élevés.
- Les déploiements uniquement identitaires renoncent aux fonctionnalités inter-surfaces qui justifient le prix de la plateforme, notamment les Signaux d’Exposition, la Vue d’Exposition et le Chemin d’Attaque au niveau plateforme.
- Le support Okta dans Identity 360 semble plus restreint que la surveillance native d'Active Directory et Entra ID de Tenable, donc les équipes centrées sur Okta doivent confirmer la portée exacte avant de signer.
Idéal pour : Organisations disposant d’équipes de sécurité qui acheminent les alertes d’identité vers un SIEM.
Purple Knight et Tenable One Identity Exposure face à face
La fréquence à laquelle chaque outil analyse le répertoire détermine sa profondeur de détection, son coût et ce qu’il peut prouver à un auditeur.
Cadence d'évaluation
Purple Knight capture l’annuaire tel qu’il était au moment où le scan a été lancé. Si un groupe privilégié change le lendemain matin, ou qu’un objet de stratégie de groupe est modifié le mois suivant, cela reste invisible jusqu’à la prochaine exécution, et le détecter dépend alors d’un administrateur comparant manuellement deux rapports. Tenable maintient plutôt une base de référence continue et alerte dès que ces mêmes changements surviennent, sans attendre le scan programmé suivant.
Profondeur de détection des menaces
Les preuves de compromission de Purple Knight apparaissent après coup, preuve que quelque chose s’est déjà produit, parfois découvertes des semaines plus tard lors du scan suivant. Le moteur d’attaque de Tenable peut se déclencher alors qu’une attaque comme DCSync est toujours en cours, quand il est encore possible de l’interrompre. Aucune des deux approches ne résout à elle seule l’arriéré de mauvaise configuration sous-jacent, et les deux outils laissent cette file à celui qui possède le répertoire.
Coût et délai jusqu’à la première découverte
Purple Knight ne coûte rien et ne nécessite pas de bon de commande, donc un rapport noté peut être disponible le jour même où quelqu’un décide de le lancer. Les licences Tenable sont basées sur un devis par identité activée et n’activent pas automatiquement Identity Exposure, même pour les clients existants de Tenable One. L’achat et l’activation précèdent donc la première découverte.
La mesure la plus utile est le temps pour atteindre un rythme opérationnel efficace, car un rapport noté que personne ne planifie et un flux d’alertes que personne ne regarde produisent le même résultat. Les équipes doivent évaluer le modèle de personnel avec la licence.
Preuve que la correction a tenu
Les auditeurs n’acceptent pas une seule date comme preuve qu’un contrôle a fonctionné. Un test d’SOC 2 efficacité opérationnelle demande des preuves sur toute la période d’examen, et le test des contrôles généraux IT suit chaque modification échantillonnée de la demande à l’approbation puis à la clôture.
Le scan de Purple Knight prouve qu'un contrôle a été validé à la date du scan, et l'alerte de Tenable prouve que la plateforme a détecté une attaque. Aucun ne fournit l'enregistrement avant-après montrant qu'une exposition signalée a été corrigée et est restée corrigée, ce que les directives d'audit continu demandent aux équipes de maintenir pendant la période d'observation.
Purple Knight indique où en est l’annuaire aujourd’hui, Tenable One Identity Exposure ce qui s’y passe actuellement, et aucun ne dit si la correction du dernier trimestre est toujours en place.
Comment choisir entre Purple Knight et Tenable One Identity Exposure
Le choix dépend de ce que les 90 prochains jours doivent accomplir, et les deux outils excellent dans des domaines vraiment différents.
Choisissez Purple Knight si :
- Okta fonctionne comme un annuaire principal aux côtés d’Active Directory et d’Entra ID, et la couverture de posture doit concerner les trois.
- La direction a besoin cette semaine d’un rapport noté et cartographié selon le cadre, et les achats prendraient plus de temps que la remédiation.
- L'équipe possède une expertise interne en Active Directory, et le travail à venir est un retard de mauvaises configurations sans incident actif.
Choisissez Tenable One Identity Exposure si :
- Quelqu’un est de service pour traiter les alertes d’identité, et ces alertes doivent être envoyées à un SIEM existant.
- La détection en temps réel des techniques d’attaque d’Active Directory compte plus que la couverture des fournisseurs d’identité non Microsoft.
- Un déploiement plus large de Tenable One active déjà les fonctionnalités d’exposition inter-surface.
Pour les équipes réduites sans fonction dédiée aux opérations de sécurité, la capacité d’alerte détermine le choix avant la profondeur des fonctionnalités. Une plateforme de détection a besoin de quelqu’un pour surveiller et agir sur ses résultats afin de justifier son utilisation. Les évaluations programmées ou un fournisseur géré de détection et réponse conviennent souvent mieux qu’une détection que personne n’a le temps de traiter.
Quand choisir Netwrix plutôt que Purple Knight ou Tenable One Identity Exposure
Netwrix ne propose aucun produit unique remplaçant l’un ou l’autre outil. Netwrix PingCastle est l’équivalent direct de Purple Knight, Netwrix Threat Prevention et Netwrix Threat Manager couvrent le travail d’attaque en temps réel effectué par le moteur d’attaque de Tenable, et Netwrix Auditor fournit le registre des modifications que aucun des deux outils ne génère.
Lorsque l’équipe a besoin d’une évaluation gratuite et répétable plutôt que d’un scan unique
Netwrix PingCastle évalue le risque Active Directory avec plus de 170 contrôles mappés MITRE ATT&CK et identifie les mauvaises configurations, les chemins d’attaque et l’exposition des privilèges. L’outil est gratuit, donc une deuxième ou troisième évaluation ne coûte que le temps d’exécution, et il fournit une feuille de route de remédiation priorisée. Les équipes qui le relancent régulièrement réduisent la fenêtre qu’un scan annuel laisse ouverte.
Quand la détection doit devenir un blocage, pas seulement une alerte
Netwrix Threat Prevention bloque en temps réel les tentatives DCSync, Kerberoasting et pass-the-hash sur Active Directory, avant qu’elles ne réussissent. Pour les équipes qui utilisent déjà la détection, Netwrix Threat Manager couvre la détection des menaces d’identité telles que le vol d’identifiants, le mouvement latéral et l’escalade de privilèges. Il a ajouté les techniques de mauvaise configuration des services de certificats Active Directory ESC1 à ESC7 fin avril 2026.
AppRiver utilise Netwrix Auditor pour recevoir des alertes sur les modifications critiques d’Active Directory et de la stratégie de groupe dès qu’elles se produisent, et peut revenir à l’état précédent en seulement cinq minutes pour 250 utilisateurs dans six domaines.
Lorsque la preuve doit démontrer qu’une correction a tenu, pas seulement qu’elle s’est produite une fois
Netwrix Auditor enregistre chaque modification d’Active Directory et d’Entra ID avec le contexte qui, quoi et quand, ainsi que les valeurs avant et après. La piste est consultable et reste disponible pendant la période d’observation.
Ses rapports prédéfinis correspondent à SOX, HIPAA, PCI DSS et GDPR, donc l'audit des modifications d'Active Directory les preuves proviennent de la piste, pas des captures d'écran. Lorsqu'un examinateur vérifie une exposition corrigée, la chaîne du changement à la clôture est déjà enregistrée.
Avec Netwrix Auditor, First National Bank and Trust of Beloit peut se préparer aux audits de l'Office of the Comptroller of the Currency (OCC) en une heure au lieu d'une semaine.
La séparation des produits a un coût propre. Couvrir l’évaluation, la détection, le blocage et les preuves d’audit signifie définir le périmètre de déploiement, de licence et de propriété pour chacun. La couverture Netwrix est aussi la plus approfondie dans les annuaires Microsoft, donc les organisations centrées sur Okta doivent vérifier l’adéquation avant achat.
Adapter l’outil au modèle opérationnel
Purple Knight contre Tenable One Identity Exposure est une décision de cadence avant d’être une décision fonctionnelle. Aucun outil ne montre si une correction a tenu pendant toute la période d’examen, qui est l’échantillon que l’examinateur est le plus susceptible de choisir.
Évalue le modèle opérationnel auquel chaque option engage l’équipe, puis choisis la tâche la plus importante pour les deux prochains trimestres.
Demandez une démo pour voir comment Netwrix PingCastle et Netwrix Auditor transforment une évaluation gratuite en preuve de contrôle sur votre propre annuaire.
Avertissement : Les informations de cet article ont été vérifiées en octobre 2026. Vérifiez les capacités actuelles directement auprès de chaque fournisseur.
Questions fréquentes sur Purple Knight vs. Tenable One Identity Exposure
Partager sur
En savoir plus
À propos de l'auteur

Netwrix Team
En savoir plus sur ce sujet
Netwrix Innovation Week : 1Secure™ avec sécurité de l'IA agentique
Bring Your Own Vault : pourquoi le « rip and replace » n'est pas la seule option
Au-delà du coffre : le privilège permanent zéro neutralise plus que les attaques sur les mots de passe
Le mot de passe n'a jamais été le seul problème : PAM traditionnel contre PAM moderne
Netwrix Innovation Week : Pourquoi la sécurité de l'IA agentique est importante