
Il suffit de jetons d'IA pour devenir hacker
Oct 23, 2026
L'IA a supprimé les barrières de compétence, de personnalisation et de vitesse qui limitaient autrefois les cyberattaques. Les attaquants utilisent des modèles de langage à chaque étape de la kill chain, de la reconnaissance à la persistance, et des outils clandestins vendent un accès déjà débridé (jailbreak) aux modèles grand public pour à peine 50 $ par semaine. Mais comme toute attaque doit tout de même modifier un fichier, une configuration ou un script sur un système réel, détecter les changements imprévus fonctionne quel que soit le modèle qui a écrit la charge utile.
Les dépôts de code publics regorgent déjà de scripts d'attaque. Les outils d'IA clandestins génèrent à la demande des leurres de phishing et des malwares fonctionnels, si bien que l'accès à l'API d'un modèle est presque le seul obstacle restant. Avec une exigence de compétence proche de zéro, attendez-vous à voir davantage d'attaques arriver dans votre boîte mail, votre help desk et votre page de connexion. Savoir quel modèle se cache derrière une attaque devient aussi un signal de menace plus utile que de savoir qui l'a menée.
Trois barrières supprimées par l'IA
Compétence. Écrire un malware exigeait autrefois de connaître un langage de programmation, de comprendre le fonctionnement des signatures antivirus et de tester le code jusqu'à ce qu'il tourne. Aujourd'hui, l'attaquant décrit en langage courant ce qu'il veut et un modèle l'écrit. Le phishing fonctionne de la même façon. Le modèle sait déjà ce qui rend un message crédible, urgent et sûr à ouvrir, donc l'attaquant n'a pas besoin de rédiger un texte persuasif.
Personnalisation. Le phishing à l'ancienne envoyait des milliers d'e-mails génériques en espérant que quelques pour cent y tombent. Donnez à un modèle le profil LinkedIn d'une personne, un communiqué de presse de son entreprise et quelques publications sur les réseaux sociaux, et il rédige un leurre qui cite son véritable poste, le nom de son responsable et ses relations avec les fournisseurs. Un ingénieur social expérimenté avait besoin de plusieurs heures pour étudier une seule cible. Un modèle n'a besoin que de quelques secondes et peut traiter toute une liste de cibles d'un coup.
Vitesse. Les défenses traditionnelles reposent sur des schémas connus : signatures de malwares, domaines de phishing répertoriés et références comportementales. Les attaques générées par l'IA mutent plus vite que personne ne peut cataloguer ces schémas. Le temps qu'une signature existe pour une version, le modèle en a produit dix autres qui n'y correspondent pas.
Ensemble, ces changements brouillent la frontière entre un script kiddie et un acteur de la menace sérieux.
Comment l'IA transforme la kill chain
La kill chain elle-même reste la même. C'est l'échelle qui a changé.
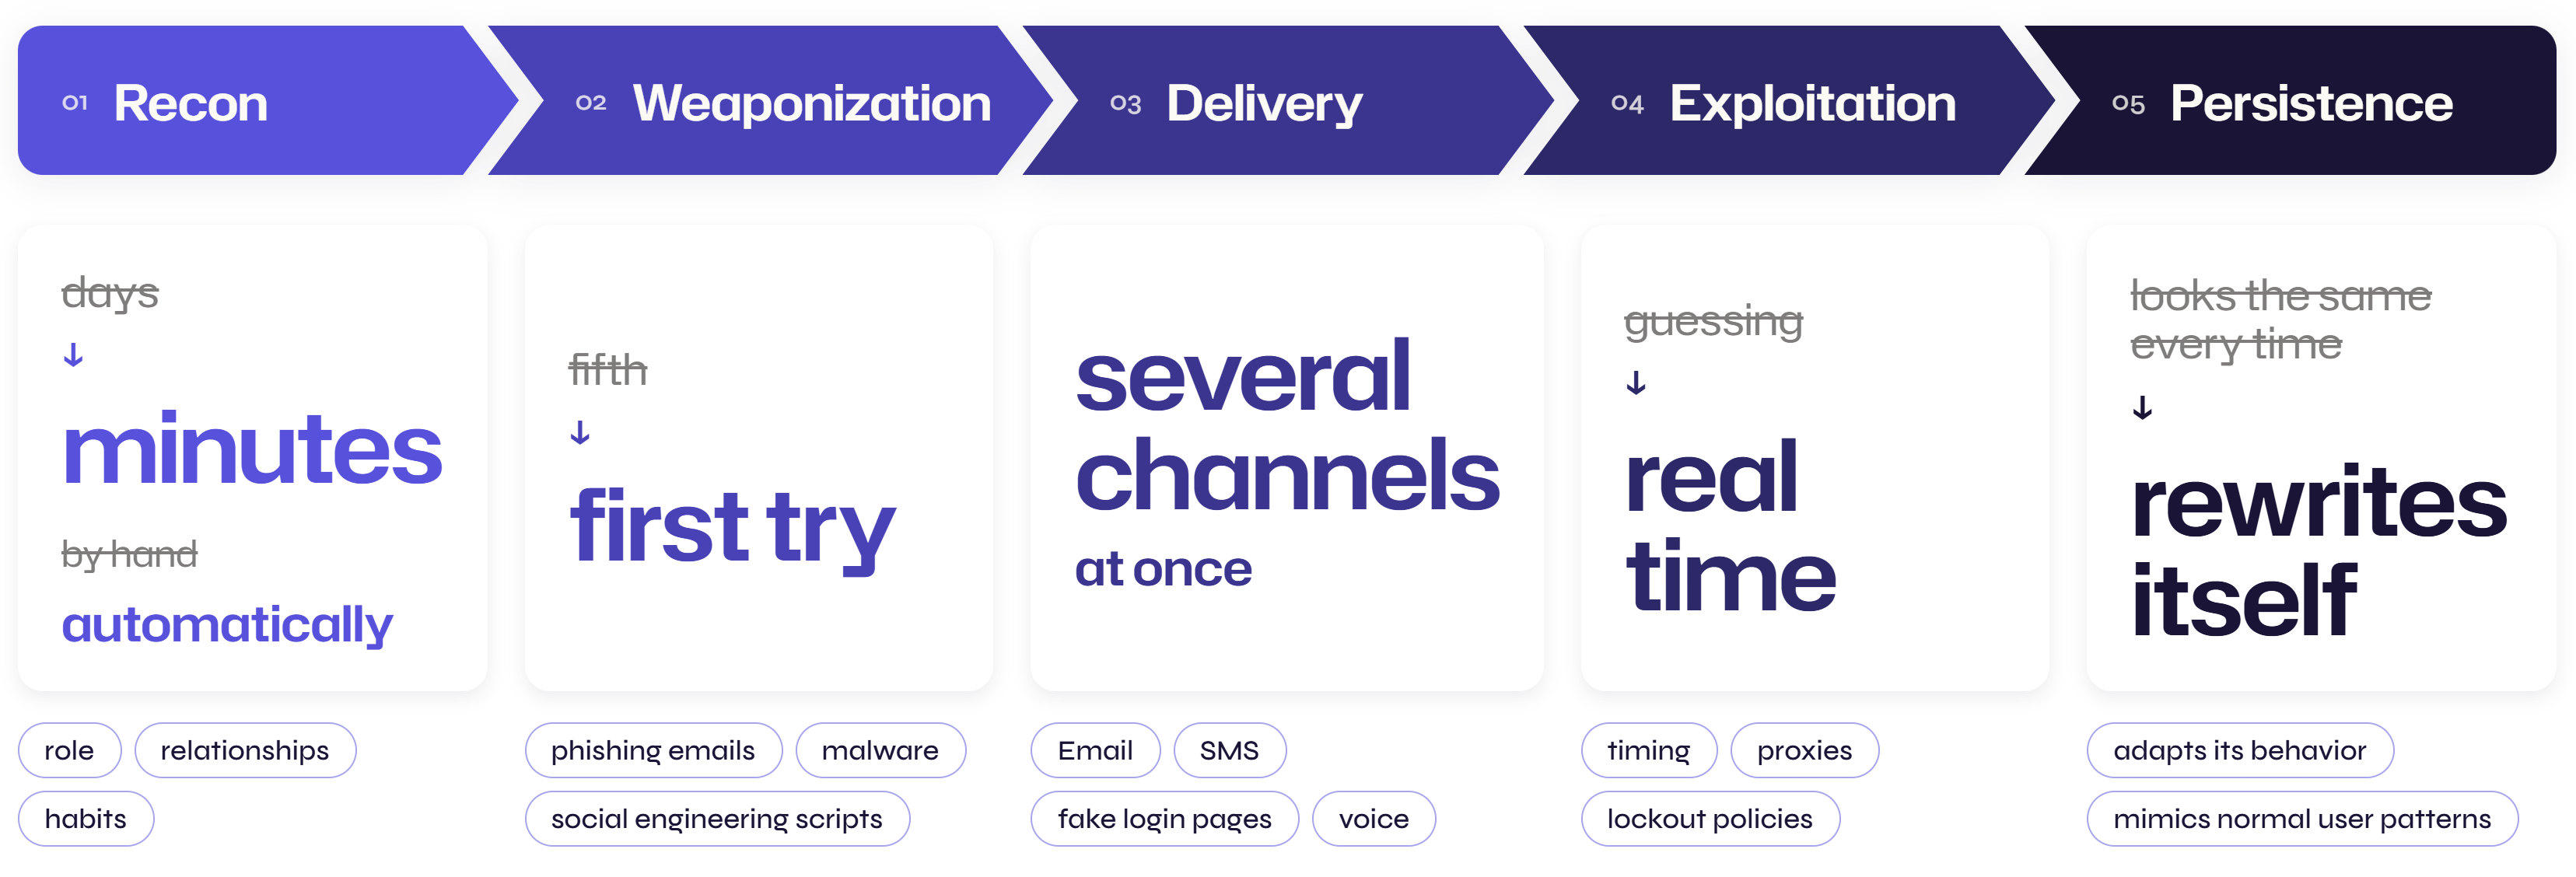
- Reconnaissance. Les attaquants fouillaient autrefois à la main LinkedIn, les annuaires d'entreprise et d'anciennes fuites de données. Les outils d'IA extraient et recoupent désormais ces données automatiquement, et dressent le profil du poste, des relations et des habitudes d'une cible en quelques minutes au lieu de plusieurs jours.
- Weaponization (armement). Le modèle rédige le matériel d'attaque : e-mails de phishing calibrés sur un ton précis, malwares qui fonctionnent du premier coup au lieu du cinquième et scripts d'ingénierie sociale qui imitent la façon dont un service s'exprime en interne.
- Livraison. Les attaquants atteignent leurs cibles par e-mail, SMS, fausses pages de connexion et voix. Générer du contenu coûte peu, ils frappent donc plusieurs canaux à la fois pour voir ce qui fonctionne.
- Exploitation. Une fois un point d'entrée obtenu, grâce à des identifiants volés ou à une vulnérabilité, l'IA aide à automatiser la suite. Elle optimise le timing, fait tourner les proxys et s'adapte en temps réel aux politiques de verrouillage au lieu de tâtonner.
- Persistance. Un malware statique se fait repérer parce qu'il a toujours le même aspect. Un malware assisté par l'IA se réécrit, adapte son comportement et imite les habitudes normales des utilisateurs pendant qu'il exfiltre discrètement des données.
L'IA intervient aux cinq étapes, ce qui distingue cette vague des outils de cybercriminalité précédents.
Quels modèles d'IA les attaquants utilisent, et pour quoi faire
Les modèles grand public comme ChatGPT, Claude, Gemini et Grok sont livrés avec des garde-fous, si bien que les attaquants investissent beaucoup d'efforts dans des prompts de jailbreak et de la prompt injection pour obtenir des résultats que le modèle ne devrait pas produire. L'enjeu, c'est la qualité. Ce sont les modèles les plus performants du marché : un jailbreak réussi donne donc des résultats de premier ordre.
Il y a ensuite le niveau clandestin : WormGPT, FraudGPT et GhostGPT. Malgré leur réputation « maléfique », beaucoup ne sont que de simples services d'enrobage : une interface de chat et un prompt système réglé pour le jailbreak posés sur des modèles légitimes comme Grok ou Mixtral. Les acheteurs obtiennent un modèle déjà débridé et s'évitent ce travail.
Les usages se répartissent selon les capacités. Les modèles de code performants s'occupent des malwares et des exploits, car la qualité du résultat détermine si la charge utile fonctionne. Les modèles conversationnels performants s'occupent du phishing et de la compromission de messagerie d'entreprise (BEC), car le ton et le contexte rendent un leurre convaincant. À mesure que la génération de voix et de vidéo progresse, attendez-vous à davantage de vishing assisté par deepfake, y compris de faux messages vocaux et de faux appels vidéo d'un « fournisseur » ou d'un « responsable » demandant un virement.
Les attaquants font leur marché parmi les modèles et choisissent l'outil le plus puissant pour chaque étape de la kill chain, comme un développeur choisit le bon outil pour la tâche.
L'économie des attaques pilotées par l'IA
Chaque prompt et chaque résultat généré a un coût réel côté backend, que l'attaquant utilise une API légitime ou un service d'enrobage criminel. Les tarifs des outils clandestins sont désormais publics. Les offres sur Telegram démarrent autour de 50 $ par semaine, et les services plus établis coûtent environ 200 $ par mois, soit près de 1 700 $ par an.
Comparez cela au gain. Une seule attaque BEC réussie peut rapporter des dizaines de milliers de dollars en un seul virement, et un déploiement de ransomware peut valoir bien davantage. Face à ce potentiel, 200 $ par mois sont une goutte d'eau. L'IA rend les attaques peu coûteuses à construire et rentables à un volume qui n'existait pas il y a cinq ans.
Comment Netwrix Change Tracker détecte ce que les attaques créées par l'IA laissent derrière elles
Chaque étape de la kill chain, de l'armement d'une charge utile à la persistance sur un système, finit par toucher quelque chose de réel : un fichier, un paramètre de configuration, un script ou une clé de registre. L'IA peut rendre une attaque plus rapide et plus difficile à repérer à l'œil nu, mais cette dernière étape reste visible. Netwrix Change Tracker signale un changement dès qu'il se produit, le compare à ce qui est prévu et approuvé, et conserve un historique complet de ce qui a bougé, quand, et si cela respectait la politique. Il traite de la même façon le changement d'un administrateur junior, d'un script kiddie qui paie 50 $ par semaine et d'un modèle débridé qui opère à grande échelle.
La même logique s'applique aux systèmes d'IA que votre propre organisation exploite. Vous ne pouvez pas observer directement le comportement d'un modèle, mais les prompts système, les filtres de sécurité et les fichiers de configuration qui le gouvernent résident sur des serveurs, et Change Tracker peut les surveiller.
La boîte à outils de l'attaquant change chaque semaine, mais une détection fondée sur ce à quoi vos systèmes sont censés ressembler n'a pas besoin de suivre le rythme. Il lui suffit de remarquer quand ils diffèrent.
Découvrez Change Tracker en actionExplorez toutes les conversations de l'Innovation Week pour écouter Netwrix et des experts du secteur parler de sécurité des données et des identités.
Partager sur
En savoir plus
À propos de l'auteur
Dan Piazza
Responsable de la gestion des produits
Dan Piazza est un Responsable de la Gestion de Produit chez Netwrix, en charge de plusieurs produits Endpoint, DSPM et Directory. Il travaille dans des rôles techniques depuis 2013, avec une passion pour la cybersécurité, la protection des données, l'automatisation et le code. Avant son poste actuel, il a travaillé comme Chef de Produit et Ingénieur Systèmes pour une entreprise de logiciels de stockage de données, gérant et mettant en œuvre des solutions B2B logicielles et matérielles.
En savoir plus sur ce sujet
Qu'est-ce que l'exécution de code à distance (RCE) ? Comment l'IA accélère l'exploitation et comment limiter les dégâts
Netwrix Innovation Week : innovations en sécurité des identités
Qu'est-ce que le détournement de DLL et pourquoi votre nouveau plugin IA pourrait être la voie d'entrée la plus facile
Le problème du jailbreak de l'IA ne disparaît pas, et les cadres de conformité doivent rattraper leur retard
Automatisation de la destruction des locataires Entra ID avec l'IA