
Soluzione per la password dell'amministratore locale (LAPS): consigli e best practice
Soluzione per la password dell'amministratore locale (LAPS): consigli e best practice
Oct 22, 2026
Una soluzione per la password dell'amministratore locale (LAPS) limita la diffusione di credenziali rubate, poiché ogni computer ha una propria password ruotata automaticamente. LAPS, una funzione Microsoft che memorizza ogni password in Active Directory o Microsoft Entra ID, ora è integrata in Windows come Windows LAPS e sostituisce il prodotto legacy deprecato. Limita i movimenti laterali ma mantiene un account amministratore attivo.
L'account amministratore locale di Windows è un obiettivo ambito per hacker e malware. Ci sono potenzialmente molte cose negative che possono accadere se un hacker riesce a violare l'account admin locale di uno dei tuoi server.
Di solito accadono cose terribili quando qualcuno scarica una versione maligna di malware utilizzando anche l'account amministratore. La gravità di questi problemi è ancora più amplificata se si utilizza l'account amministratore predefinito per ogni macchina simile che utilizza la stessa password.
Puoi avere la password più complessa del mondo, ma una volta che è compromessa su una macchina, diventa un bersaglio facile per tutti gli altri dispositivi che utilizzano le stesse credenziali di amministratore locale.
Naturalmente, potresti personalizzare le credenziali dell'amministratore locale per ogni dispositivo Windows, ma ciò può rivelarsi molto dispendioso in termini di tempo senza contare il compito di inventariare i numerosi set di credenziali. Il processo diventa praticamente ingestibile quando abiliti l'aggiornamento delle password (cosa che dovresti fare naturalmente). Ecco perché molti amministratori spesso semplicemente lo disabilitano.
Ma è comprensibile avere un tipo di account amministratore locale per “avvicinarsi e riparare la macchina” come reimpostare la relazione di fiducia del suo dominio o impostare manualmente un indirizzo IP, e così via.
Se avere la stessa password di amministratore locale su ogni macchina è una pessima idea, cosa si può fare al riguardo?
Suggerimento 1: Utilizzare Microsoft Local Administrator Password Solution (LAPS)
Microsoft Local Administrator Password Solution (LAPS) è uno strumento Microsoft che offre agli amministratori di AD la capacità di gestire la password dell'account locale dei computer uniti al dominio e di memorizzarle in AD.
When implemented via Group Policy, LAPS creates a random password of a defined length and complexity that is cryptographically secure and different every time, on every machine. It then applies the newly created password to the Local Administrator account and records the password in a secure field in your Active Directory schema. They can then be retrieved when access is needed to the account. The process is done automatically whenever a Group Policy defined password refresh is due.
LAPS ha alcuni requisiti per la sua implementazione:
- Si applica solo ai dispositivi Windows
- I dispositivi devono essere uniti a un dominio
- Richiede un'estensione client-side gratuita di Group Policy
- Richiede un'estensione dello schema (non allarmarti).
- Funziona solo per l'account dell'amministratore locale
- Funziona solo per UN account amministratore locale (nel caso in cui ne abbiate più di uno.)
Suggerimento 2: LAPS e Group Policy
Come accennato, LAPS viene distribuito utilizzando Group Policy, il che significa che richiede la creazione di un GPO. Prima di tutto è necessario scaricare LAPS, che si può fare qui.
Quindi utilizzare la procedura guidata per installarlo sulla macchina di Group Policy Management. Si consiglia di farlo manualmente e tipicamente NON in modo automatizzato.
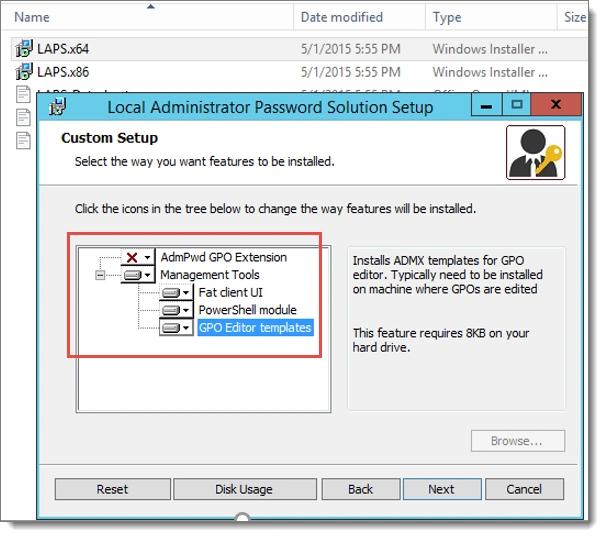
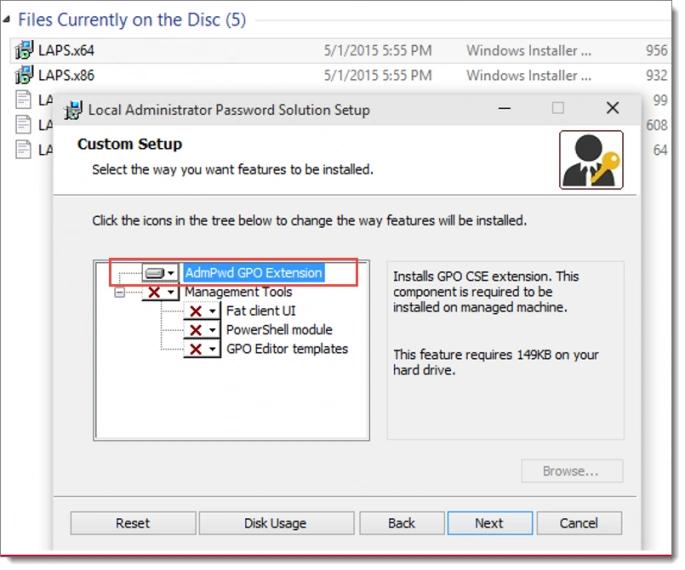
Assicurati di selezionare almeno i Modelli Editor GPO per accedere ai necessari file ADMX. Il client pesante è un'interfaccia grafica che fornisce all'utente con i diritti applicabili la capacità di interrogare la password per un dispositivo designato. È necessario installare solo gli Strumenti di Gestione, e non l'“Estensione GPO AdmPwd” sulla tua macchina (quella con la GPMC).
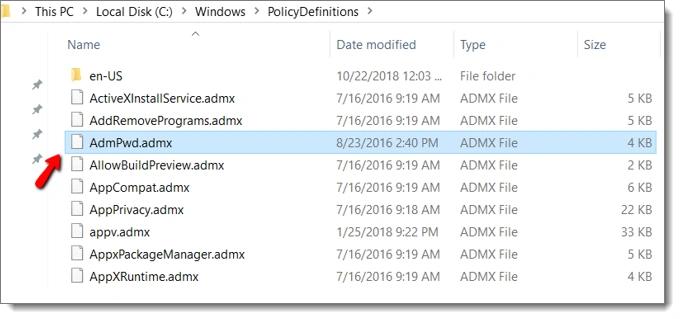
Dovrai quindi accedere alla cartella PolicyDefinitions locale e copiare i file AdmPwd.admx e AdmPwd.adml e incollarli nel tuo archivio centrale di AD. (Guarda questo video su questo processo).
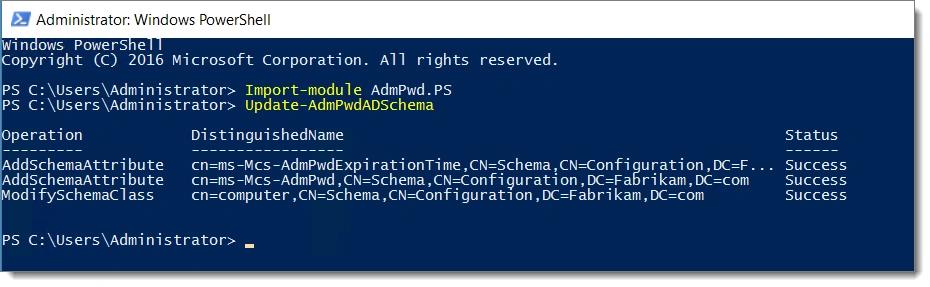
Successivamente, dobbiamo estendere lo Schema AD per poter gestire le password locali.
I due attributi richiesti sono:
- ms-Mcs-AdmPwd – Memorizza la password in chiaro
- ms-Mcs-AdmPwdExpirationTime – Memorizza il momento per reimpostare la password
Per aggiornare lo schema, importa semplicemente il modulo PowerShell AdmPwd e utilizza il comando update-AdmPwdADSchema come mostrato di seguito.
Il passaggio successivo consiste nel creare un GPO lato computer. Per questo esempio, lo chiamerò LAPS Policy. Le impostazioni LAPS saranno ora visibili sotto Configurazione computer > Modelli amministrativi > LAPS dove sono disponibili 4 impostazioni come mostrato di seguito.
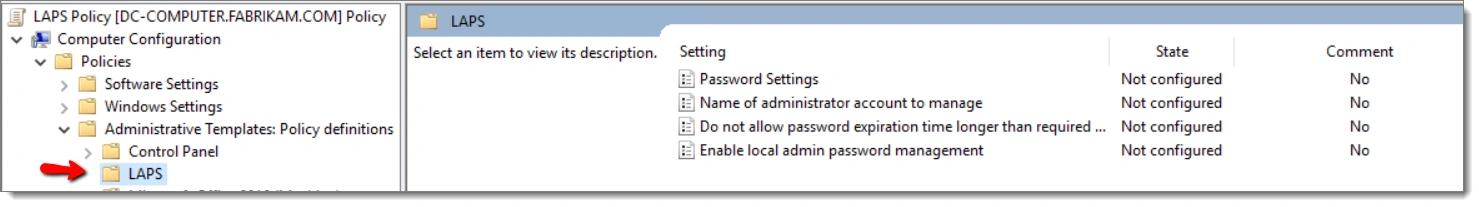
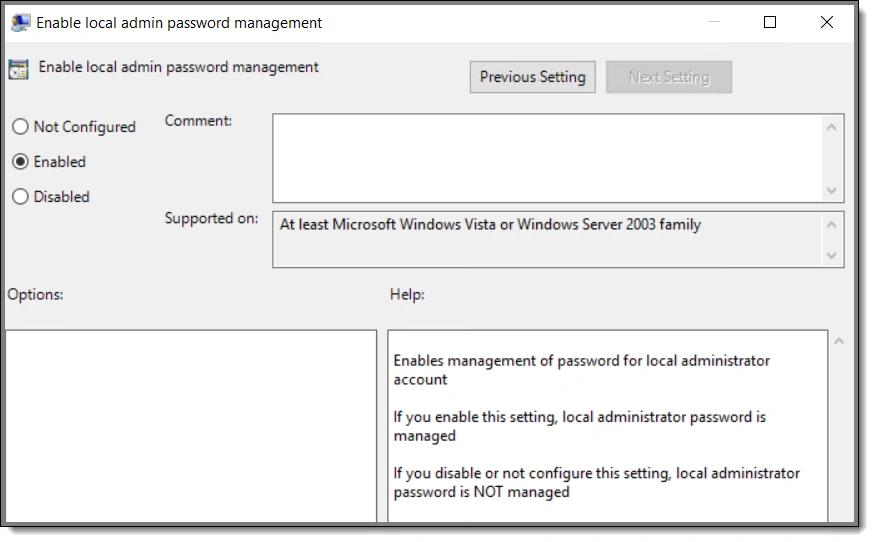
Puoi utilizzare il tuo LAPS GPO per gestire la password sia per l'amministratore locale predefinito sia per un account amministratore locale personalizzato. Qui sotto ho abilitato l'impostazione “Enable local admin password management”.
Se hai rinominato l'account amministratore locale, (cosa che dovresti fare) puoi poi specificare il nome aggiornato. Una volta selezionato l'account amministratore, l'ultimo passo è abilitare la Group Policy setting che configura le impostazioni della password (che includono lunghezza e durata della password.)
Una volta configurato, distribuisci semplicemente il software dell'estensione lato client LAPS tramite il metodo di distribuzione software desiderato, come PDQ Deploy. Hai bisogno solo della parte “GPO Extension” se intendi fare un test iniziale manualmente. Puoi vedere questo qui.
Puoi anche utilizzare PolicyPak per avere un maggiore controllo sul processo di distribuzione. Ne parleremo più approfonditamente tra un minuto.
Suggerimento #3: Ottenere le password quando necessario tramite LAPS
Quindi, arriva il giorno in cui devi sapere quale sia la password generata attualmente per una delle tue macchine Windows. Come fai? Ci sono diversi modi. Uno è utilizzare il seguente comando PowerShell.
Get-AdmPwdPassword -Computername “nome del computer”
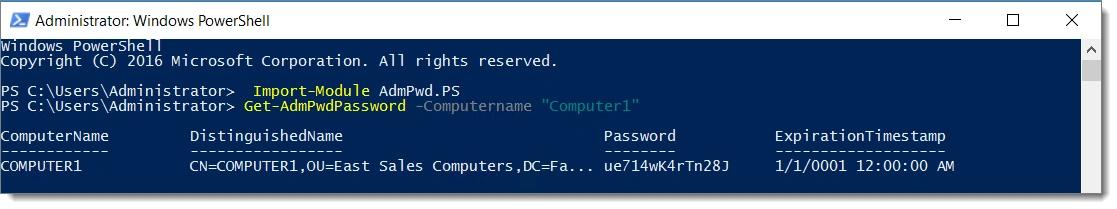
Se hai installato il LAPS Fat Client, puoi accedere all'applicazione LAPS UI dal tuo menu di avvio.
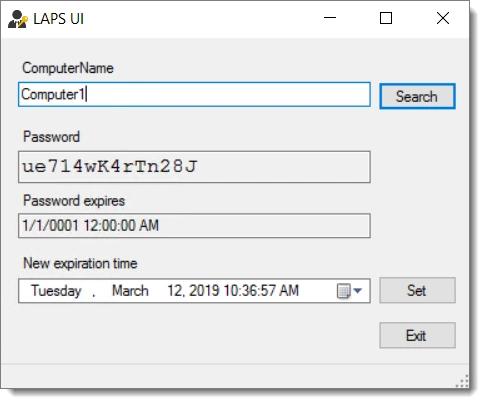
Suggerimento #4: Assegnare politiche LAPS granulari agli utenti tramite il targeting a livello di elemento
PolicyPak offre tutte le impostazioni dei template ADMX nel suo PolicyPak Admin Templates Manager e li aggiorna ogni volta che viene rilasciata una nuova versione ADMX. Ci sono molti vantaggi nell'utilizzare Admin Templates Manager rispetto alla standard Group Policy.
PolicyPak utilizza l'Editor di Criteri di Gruppo come mostrato di seguito, ma aggiunge un superpotere segreto.
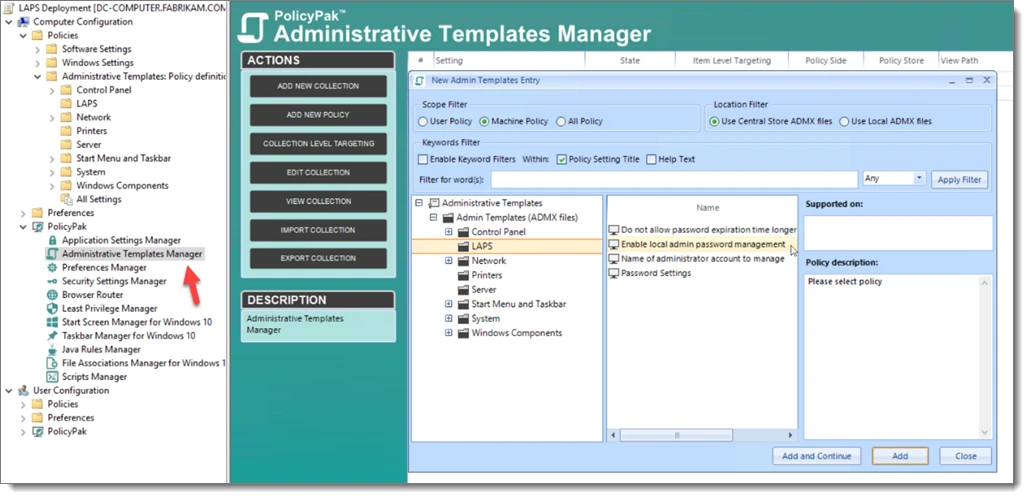
Il vantaggio principale è che PolicyPak può utilizzare l'Item-level Targeting per qualsiasi impostazione di Group Policy, inclusi LAPS.
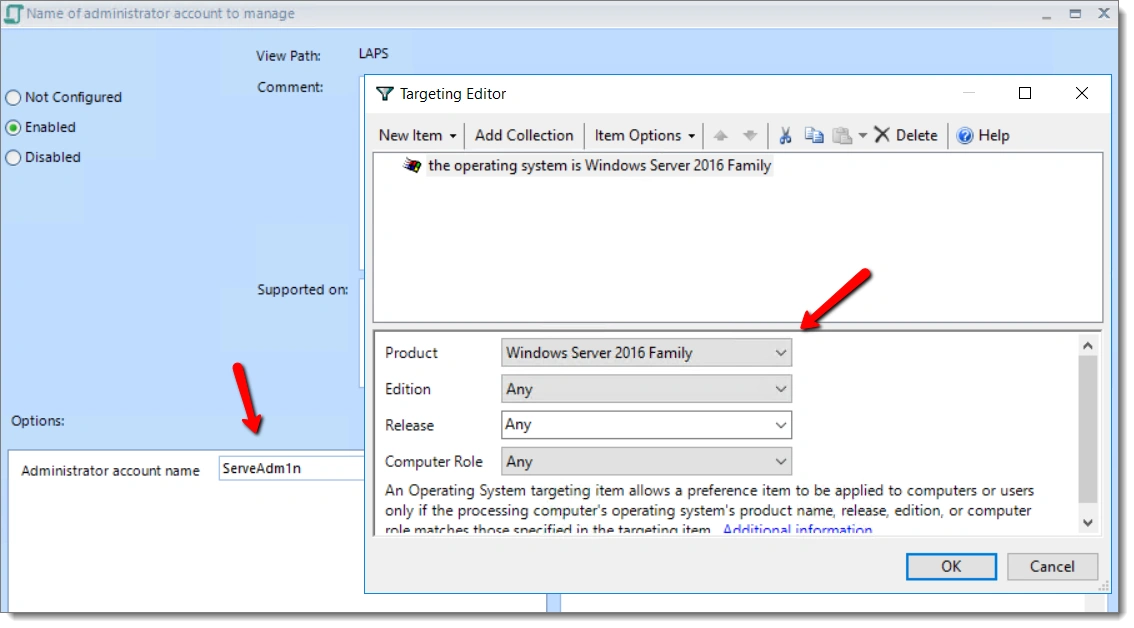
Se sei familiare con le Preferenze di Criteri di Gruppo, allora sai già come ILT offre molta più granularità riguardo l'assegnazione delle policy. Ad esempio, diciamo che tutti gli account amministratore locali presenti sui tuoi server sono denominati ServAdm1n e vuoi creare una policy LAPS separata per quegli amministratori. Poiché non si tratta di account amministratore di dominio, non puoi prenderli di mira usando i criteri di gruppo ma puoi utilizzare ILT per indirizzare quelle macchine che eseguono Windows Server 2016.
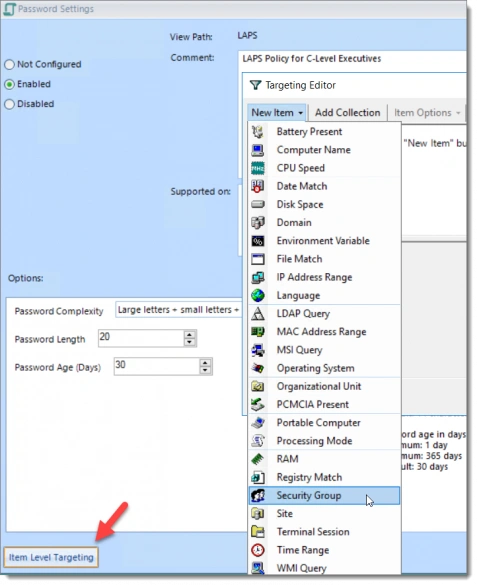
Ora creiamo una policy LAPS per i laptop degli esecutivi di livello C. Naturalmente, vorremmo avere una password forte per quegli account amministratore locali. In questo caso, voglio imporre password di 20 caratteri utilizzando la massima complessità. Poi userò ILT per prendere di mira il gruppo di sicurezza di livello C. Come potete vedere nello screenshot qui sotto, ci sono molte opzioni targetizzabili tra cui il nome del computer, OU Match, Site Match, il fattore di forma del computer (Laptop vs. Desktop) e altro ancora!
Come vantaggio aggiuntivo, mentre i GPO tradizionali creati all'interno dell'Editor di Criteri di Gruppo possono normalmente essere distribuiti solo utilizzando i Criteri di Gruppo, le impostazioni di PolicyPak possono essere distribuite in diversi modi, come SCCM, KACE o il tuo servizio MDM preferito.
Puoi saperne di più su questo processo guardando questo video che dimostra il processo di consegna delle impostazioni dei Criteri di Gruppo, senza il motore dei Criteri di Gruppo stesso.
Suggerimento 5: Abbina LAPS con PolicyPak Least Privilege Manager
Local Administrator Password Solution è uno strumento eccellente per rafforzare l'accesso amministrativo alle tue macchine più importanti. Infatti, si abbina perfettamente anche con PolicyPak Least Privilege Manager. PolicyPak Least Privilege Manager elimina completamente la necessità di avere diritti di amministratore locale, consentendo agli Utenti Standard di eseguire funzioni speciali come un amministratore... ma senza diritti di amministratore effettivi.
Insieme, potreste applicare LAPS su tutte le macchine aziendali ... poiché non avrete più bisogno dell'accesso amministratore locale.
Alla fine, qualsiasi cosa tu possa fare con Group Policy, puoi farla meglio con PolicyPak. Implementa LAPS e aggiungi PolicyPak per ottenere più sicurezza, potenza e agilità.
Le password condivise degli amministratori locali trasformano una macchina compromessa in accesso a tutte le macchine che le utilizzano, un problema che una soluzione per password di amministratore locale risolve. Impostare una password unica su ogni dispositivo previene questo riutilizzo ma crea un problema di inventario, perché ogni credenziale necessita di archiviazione e aggiornamenti regolari.
Cos'è LAPS?
Come funziona LAPS
Generazione della password
Gestirlo manualmente diventa impraticabile, quindi molti amministratori disabilitano l’account, e il 76% delle organizzazioni non può revocare immediatamente l’accesso permanente quando non è più necessario, secondo il Netwrix 2026 Data and Identity Security Report.
Ogni dispositivo gestito esegue lo stesso ciclo, guidato da un'attività in background che elabora la policy attiva ogni ora indipendentemente dal ciclo di aggiornamento di Group Policy.
Archiviazione di Directory
L’account mantiene il suo ruolo per riparazioni immediate, come il reset di una relazione di trust di dominio interrotta o la codifica fissa di un indirizzo IP quando altre opzioni falliscono. Windows LAPS conserva quell’accesso di recupero e automatizza la gestione delle password correlata.
Rotazione
LAPS è uno strumento Microsoft che consente agli amministratori di gestire la password dell'amministratore locale dei computer uniti al dominio e di archiviarla in Active Directory. Nella sua versione attuale, Windows LAPS può anche eseguire il backup della password su Microsoft Entra ID. Ogni dispositivo genera una propria password casuale che soddisfa i requisiti definiti di lunghezza e complessità, quindi nessuna macchina condivide una credenziale.
Recupero
Quando una policy che abilita Windows LAPS raggiunge il dispositivo tramite Group Policy o Microsoft Intune, il dispositivo genera una password casuale che soddisfa i requisiti di lunghezza e complessità della policy e la applica all'account amministratore locale gestito.
Il dispositivo quindi memorizza la password nella directory configurata, insieme a un tempo di scadenza basato sull'età della password della policy. In Active Directory, la password si trova in un attributo riservato sull'oggetto computer, in chiaro o crittografata. Ogni dispositivo scrive la propria, quindi il computer necessita del permesso di scrittura sui suoi attributi LAPS mentre un gruppo separato e più piccolo ha il permesso di lettura.
Quando arriva il momento di scadenza, il dispositivo genera e memorizza una nuova password. La rotazione può avvenire anche in anticipo, sia che un amministratore esegua Reset-LapsPassword sul dispositivo, imposti il tempo di scadenza nella directory o si affidi alla policy per ruotare la password dopo che l’account gestito ha effettuato l’accesso.
Da cosa protegge LAPS
Un amministratore autorizzato recupera la password quando deve accedere a quella macchina, tramite PowerShell o Active Directory Users and Computers.
LAPS mira a una debolezza nella credenziale dell'amministratore locale: la stessa password su molte macchine, una password che rimane valida dopo l'uso e una password leggibile da troppe persone.
Netwrix Privilege Secure crea un account con ambito task per ogni sessione amministrativa e lo rimuove al termine della sessione. Richiedi una demo.
Pass-the-hash e movimento laterale
Credenziali condivise nel lavoro di help desk
Dispositivi irraggiungibili
Letture di password non autorizzate
Il lavoro remoto di help desk richiede l'accesso come amministratore locale, e una password che molti tecnici conoscono e che nessuno cambia mantiene quell'accesso aperto molto tempo dopo la chiusura del ticket. Con LAPS, un tecnico recupera la password di una macchina, effettua l'accesso e la password viene cambiata dopo l'uso, quindi la credenziale appresa smette di funzionare.
Un dispositivo con una fiducia di dominio interrotta, o con account di dominio che non possono accedere, è ancora raggiungibile tramite il suo account amministratore locale finché qualcuno conosce la password corrente. LAPS conserva quella password nella directory, così gli amministratori possono accedere e recuperare dispositivi altrimenti inaccessibili.
Windows LAPS vs legacy Microsoft LAPS
Le password memorizzate diventano esse stesse un bersaglio, quindi il access control model è importante. I permessi di Active Directory e la crittografia opzionale decidono chi può leggere o decrittare ogni password, e Microsoft Entra ID utilizza il controllo accessi basato sui ruoli, quindi solo i lettori autorizzati recuperano una password specifica.
Un attacco pass-the-hash riutilizza un hash di password rubato senza decifrarlo, e una password condivisa dell'amministratore locale rende quell'hash valido su ogni macchina che la usa, quindi una workstation compromessa apre movimenti laterali sull'intera rete. Con LAPS, ogni dispositivo ha una password diversa, quindi un hash rubato da una macchina autentica solo quella macchina.
Due prodotti condividono il nome LAPS, e le differenze decidono dove risiedono le password, se sono criptate e per quanto tempo Microsoft risolverà i problemi.
Cosa aggiunge Windows LAPS
Windows LAPS è un’implementazione separata, non un aggiornamento del prodotto legacy, quindi i due possono funzionare su un unico dispositivo solo se gestiscono account diversi.
Windows LAPS è stato distribuito negli aggiornamenti di Windows dell'11 aprile 2023 ed è integrato nel sistema operativo, quindi non è necessario distribuire un pacchetto client.
- Il backup su Microsoft Entra ID è diventato generalmente disponibile il 23 ottobre 2023, unificando i dispositivi Entra-joined e hybrid-joined sotto lo stesso modello.
- In Active Directory, Windows LAPS può crittografare le password memorizzate e mantenere una cronologia delle password, e i controller di dominio possono eseguire il backup della password dell’account DSRM.
- Windows 11 24H2 e Windows Server 2025 aggiungono la generazione di passphrase e la gestione automatica degli account.
Cosa significa la deprecazione per LAPS legacy
Quale versione usare
Microsoft ha deprecato il legacy Microsoft LAPS a partire da Windows 11 23H2 e versioni successive. I sistemi operativi più recenti bloccano il programma di installazione legacy e Microsoft non considera più modifiche al codice per il prodotto. Il supporto continua solo sulle versioni più vecchie di Windows fino al loro termine del supporto.
- Ogni versione scrive in un registro eventi dedicato e include un modulo PowerShell,
LAPS, che sostituisce i cmdlet legacy diAdmPwd.
Windows LAPS include una modalità di emulazione legacy che rispetta una policy esistente durante la migrazione. Considerala un ponte, perché memorizza la password in chiaro e non può usare la crittografia o la cronologia delle password.
Usa Windows LAPS per nuove distribuzioni su Windows 11 23H2 e versioni successive e Windows Server 2025 e versioni successive. Le versioni precedenti supportate, inclusi Windows 11 22H2 e 21H2, Windows Server 2022 e 2019 e Windows 10, necessitano dell’aggiornamento dell’11 aprile 2023 o successivo.
Come configurare e utilizzare Windows LAPS
Netwrix Privilege Secure sostituisce gli account amministrativi permanenti con sessioni privilegiate just-in-time che si revocano automaticamente. Richiedi una demo.
Windows 10 ha raggiunto la fine del supporto il 14 ottobre 2025, e Windows LAPS rimane disponibile solo sui dispositivi Windows 10 che ricevono ancora aggiornamenti, come tramite il programma Extended Security Updates. Per nuove distribuzioni, usa Windows 11 o una versione supportata di Windows Server.
Passo 1: Verifica i requisiti
Esegui i passaggi successivi da un server o workstation che dispone del modulo Windows LAPS PowerShell, incluso nell’aggiornamento.
Questi passaggi distribuiscono Windows LAPS su dispositivi uniti al dominio che eseguono il backup delle password in Active Directory.
Conferma che ogni dispositivo esegua un sistema operativo supportato con l’aggiornamento dell’11 aprile 2023 o successivo e che sia unito o ibrido-unito ad Active Directory. La crittografia delle password richiede un livello funzionale di dominio 2016 o successivo, e il backup DSRM richiede controller di dominio con Windows Server 2019 o successivo.
Passo 2: Aggiorna lo schema di Active Directory
Passo 3: Concedi le autorizzazioni
Estendi lo schema una volta per foresta affinché Windows LAPS possa memorizzare le password in nuovi attributi sull'oggetto computer. Esegui il cmdlet su un controller di dominio Windows Server 2019 o successivo, o su un server che ha il modulo:
Quindi verifica chi ha già diritti estesi su quell’OU. Ogni attributo password di Windows LAPS è riservato, quindi qualsiasi principale con diritti estesi può leggerli:
Una distribuzione necessita di dispositivi che scrivano le proprie password, un gruppo che le legga e un gruppo (spesso lo stesso) che possa forzare una scadenza. Concedi ciascuno contro l'unità organizzativa che contiene i computer:
Passo 4: Configurare la policy in Group Policy
Rimuovere i diritti estesi da qualsiasi principale che non dovrebbe leggere le password.
Il cmdlet aggiunge attributi di schema come msLAPS-Password, msLAPS-EncryptedPassword e msLAPS-PasswordExpirationTime. Non è necessario ripeterlo in altri domini della stessa foresta.
Passo 5: Verifica la policy applicata
Su un dispositivo di destinazione, cerca nel registro eventi di Windows LAPS l'ID evento 10018, che conferma che la password è stata scritta in Active Directory. Se non vuoi aspettare il ciclo orario, elabora subito la policy:
Impostare BackupDirectory su 2 per Active Directory e lasciare AdministratorAccountName non configurato per gestire l'account amministratore integrato, che Windows LAPS identifica tramite il suo identificatore relativo noto anziché tramite il nome, e configurarlo solo per un account personalizzato. Windows LAPS non crea quell'account personalizzato, quindi crealo prima, a meno che non abiliti la gestione automatica degli account su Windows 11 24H2 o Windows Server 2025.
Passo 6: Recuperare una password
Crea un oggetto Criteri di gruppo (GPO) lato computer, apri Configurazione computer > Criteri > Modelli amministrativi > Sistema > LAPS e configura le impostazioni della policy di Windows LAPS policy settings. Il modello LAPS.admx è incluso nella cartella locale PolicyDefinitions e, se usi un central store, copialo manualmente perché gli aggiornamenti di Windows non lo fanno per te.
Le stesse persone possono leggere la password dalle proprietà dell'oggetto computer in Active Directory Users and Computers.
Recupera la password corrente di una macchina specifica quando hai bisogno di accedervi, utilizzando un account nel gruppo reader del passo 3:
Passo 7: ruota una password su richiesta
Quindi verifica che l'oggetto computer abbia un attributo msLAPS-PasswordExpirationTime nuovo o aggiornato. Se l'evento 10018 non compare mai o l'attributo rimane vuoto, ricontrolla il collegamento GPO e il permesso di auto-scrittura del passaggio 3.
Rinomina anche l'account integrato per renderlo leggermente più difficile da indovinare, anche se l'identificatore noto dell'account limita il vantaggio. Quando lasci le impostazioni della password non configurate, PasswordAgeDays predefinito a 30, PasswordLength a 14, e PasswordComplexity a 4.
Dopo che un tecnico usa una password, o dopo qualsiasi evento che potrebbe averla esposta, cambiala. Sul dispositivo stesso, esegui:
Windows LAPS con Microsoft Entra ID
Con questi sette passaggi, ogni dispositivo nell'unità organizzativa ha la propria password in Active Directory. Il gruppo di lettura può recuperarla e ruotarla, e il ciclo orario della policy mantiene il programma di rotazione senza ulteriore lavoro.
Dal lato della directory, imposta il tempo di scadenza a ora, e il dispositivo ruoterà al suo prossimo ciclo di policy, o immediatamente se esegui Invoke-LapsPolicyProcessing su di esso:
Un amministratore deve prima abilitare Windows LAPS per il tenant, perché Entra ID non accetta nuove password dai dispositivi gestiti per impostazione predefinita.
Il controllo degli accessi basato sui ruoli di Entra protegge le password e, per impostazione predefinita, solo i ruoli Global Administrator, Cloud Device Administrator e Intune Administrator possono recuperarle, quindi verifica chi detiene questi ruoli altamente privilegiati.
Come migrare da LAPS legacy a Windows LAPS
La policy proviene da Microsoft Intune e dal provider di servizi di configurazione Windows LAPS con BackupDirectory impostato a 1, e il recupero avviene tramite Microsoft Graph con Get-LapsAADPassword o i portali Entra e Intune.
I dispositivi uniti solo a Microsoft Entra ID eseguono il backup solo su Entra ID, i dispositivi uniti solo ad Active Directory eseguono il backup solo su Active Directory, e i dispositivi ibridi scelgono uno dei due, mai entrambi. Entra ID non necessita di estensione dello schema o permessi di Active Directory, quindi i passaggi di configurazione sopra indicati non si applicano a questi dispositivi.
Funziona su dispositivi Windows uniti al dominio, con l’estensione su ogni macchina gestita, un’estensione dello schema e un singolo account locale amministratore gestito.
- Criterio: il criterio di gruppo legacy ha quattro impostazioni, inclusa "Abilita la gestione della password dell'amministratore locale."
- Client: l'interfaccia utente di LAPS, un client pesante nel menu Start, consente a un utente con diritti di interrogare la password di un dispositivo.
- Attributi: la password si trova in
ms-Mcs-AdmPwdin chiaro, ems-Mcs-AdmPwdExpirationTimecontiene il tempo per resettarla. - Distribuzione: gli amministratori di solito distribuiscono l’estensione agli endpoint con uno strumento di distribuzione software.
- Comandi:
Update-AdmPwdADSchemaestende lo schema, eGet-AdmPwdPassword -ComputerName "nome del computer"recupera una password.
Le implementazioni legacy sono ancora comuni, quindi identificala prima di migrare. Un’implementazione legacy utilizza l’installer Microsoft scaricabile, la sua estensione client di Group Policy (la AdmPwd extension), gli strumenti di gestione per la Group Policy Management Console e i modelli AdmPwd.admx e AdmPwd.adml.
Passo 1: Scegli un approccio di migrazione
Completa l'aggiornamento dello schema Windows LAPS e le concessioni di autorizzazioni dalla sezione di configurazione prima della migrazione.
Passo 2: Disabilita la policy legacy e applica una policy Windows LAPS
Passo 3: Conferma la transizione
- Controlla il registro eventi di Windows LAPS per eventi di aggiornamento password riusciti.
Scollega o disabilita il GPO legacy per l'unità organizzativa che stai migrando e collega il GPO di Windows LAPS il più vicino possibile allo stesso momento. Quando un dispositivo applica per la prima volta una policy di Windows LAPS, ruota immediatamente la password dell'account gestito, quindi programma la modifica in una finestra in cui nessuno ha bisogno di una password immediata per quelle macchine.
Verifica la transizione su un dispositivo di prova:
Una transizione immediata sposta un dispositivo dalla gestione legacy alla gestione Windows LAPS dello stesso account in un solo cambiamento. Un approccio affiancato mantiene legacy LAPS sull'account esistente mentre Windows LAPS gestisce un secondo account locale, e rimuovi l'account extra alla fine. La policy legacy e la policy Windows LAPS non devono mai mirare allo stesso account sullo stesso dispositivo.
Passo 4: Rimuovere il software legacy
- Conferma che
msLAPS-PasswordExpirationTimeabbia un nuovo valore sull'oggetto computer. - Recupera la password con
Get-LapsADPasswordper dimostrare che il nuovo percorso funziona end to end.
Una volta che tutti i dispositivi in ambito riportano sotto Windows LAPS, disinstallare l'estensione legacy dagli endpoint e gli strumenti di gestione dalle workstation amministrative. Per un'installazione MSI, eseguire questo da un prompt dei comandi elevato:
Come proteggere la tua distribuzione di LAPS
Limitare chi può leggere le password
Una distribuzione funzionante e una sicura differiscono in chi può leggere le password, come vengono archiviate e quanto presto scade una password usata.
Cripta le password in Active Directory
Esegui di nuovo Find-LapsADExtendedRights dopo ogni modifica della delega, perché i titolari di diritti estesi possono leggere gli attributi riservati della password.
Concedi il permesso di lettura a un gruppo di sicurezza dedicato, come il livello di help desk che esegue riparazioni in loco, e tieni fuori i gruppi IT ampi. I Domain Admins possono già leggere le password, quindi il gruppo si aggiunge a loro, e i suoi membri meritano le stesse revisioni degli accessi di qualsiasi gruppo privilegiato.
Imposta impostazioni password robuste
Abilita ADPasswordEncryptionEnabled in modo che il dispositivo crittografi la password prima di scriverla nell'attributo msLAPS-EncryptedPassword. La crittografia richiede un livello funzionale di dominio 2016 o successivo.
Il permesso di lettura non conferisce diritti di decrittazione, e ADPasswordEncryptionPrincipal indica l'unico utente o gruppo autorizzato a decrittare, che per impostazione predefinita è Domain Admins se non impostato. Impostatelo sul vostro gruppo di lettori, perché un help desk che può leggere un attributo che non può decrittare non ottiene nulla.
Reimposta le password dopo l'uso
La crittografia sblocca anche la cronologia delle password, quindi imposta ADEncryptedPasswordHistorySize (predefinito 0; accetta fino a 12) se i tecnici a volte hanno bisogno della password precedente.
Usa politiche diverse per dispositivi diversi
Riduci il ritardo per i dispositivi sensibili e abbinalo alla rotazione on-demand del passaggio 7 quando un tecnico termina in 10 minuti, così la credenziale non dura tutto il pomeriggio.
Un utente con una password valida di Windows LAPS può ottenere privilegi amministrativi e impedire o aggirare questi meccanismi, quindi il reset limita l'esposizione senza imporla.
PostAuthenticationActions controlla cosa succede dopo che qualcuno si autentica con l'account gestito, e PostAuthenticationResetDelay controlla quanto tempo il dispositivo aspetta. Per impostazione predefinita, il dispositivo reimposta la password e esce dall'account gestito 24 ore dopo l'autenticazione, e un ritardo di 0 disabilita queste azioni.
Eseguire il backup dell'account di ripristino del controller di dominio
I server il cui account amministratore locale si chiama ServAdm1n possono utilizzare una politica, mentre i laptop esecutivi possono usarne un'altra che impone password di 20 caratteri, con ogni GPO collegata all'unità organizzativa corrispondente o filtrata a un gruppo di sicurezza.
Usa politiche separate anche per i sistemi operativi più vecchi e più recenti, poiché le passphrase, la gestione automatica degli account e l’azione post-autenticazione 11 si applicano solo a Windows 11 24H2 e Windows Server 2025.
Limiti di LAPS
LAPS lascia un account amministratore attivo
Nei controller di dominio, abilita ADBackupDSRMPassword affinché Windows LAPS esegua il backup della password dell'account DSRM, che richiede la crittografia della password e controller di dominio Windows Server 2019 o successivi.
LAPS protegge le credenziali dell'amministratore locale e lascia l'accesso permanente, i flussi di approvazione e la copertura non Windows ad altri controlli.
Aumenta PasswordLength oltre il valore predefinito di 14 caratteri quando i dispositivi lo richiedono, fino a 64, e mantieni PasswordComplexity a 4 o più. Su Windows 11 24H2 e Windows Server 2025, i valori di complessità da 6 a 8 generano passphrase più facili da leggere al telefono, e PassphraseLength imposta il numero di parole. Abbina ogni impostazione alla politica locale delle password del dispositivo, perché un valore incompatibile fa fallire la creazione della password in Windows LAPS e registra l'evento 10027.
L'account gestito rimane un account amministratore locale che può essere disabilitato tra un utilizzo e l'altro, mentre LAPS rende la sua password unica e la ruota. Il Netwrix 2026 Data and Identity Security Report ha rilevato che i tassi di violazione aumentano di altri 7 punti quando l'accesso privilegiato permanente è la norma.
LAPS non ha flusso di lavoro per approvazioni o sessioni
LAPS copre solo Windows
Windows LAPS non può eseguire il backup delle password DSRM su Microsoft Entra ID. Quando tutti i controller di dominio sono inattivi, Get-LapsADPassword con il parametro -Port legge le password da un backup montato della directory.
Come Netwrix aiuta a ridurre l’accesso permanente dell’amministratore locale
Sostituisci l'accesso permanente dell'amministratore locale con l'accesso just-in-time
Eliminare la necessità di local administrator rights del tutto è l'opzione più efficace, perché gli utenti standard possono gestire compiti speciali senza di esse e l'account gestito da LAPS diventa una credenziale di emergenza usata raramente. LAPS e least privilege lavorano insieme, con LAPS che protegge gli account rimanenti.
Windows LAPS gestisce gli account locali sui dispositivi Windows uniti ad Active Directory o Microsoft Entra ID e non supporta i client Microsoft Entra workplace-joined. Host Linux, laptop macOS e dispositivi di rete ne sono esclusi, così come qualsiasi macchina Windows non unita alla directory.
Chiunque abbia il permesso di lettura può recuperare una password nel proprio ambito delegato, e una password recuperata concede diritti di amministratore locale fino alla sua rotazione. Il ritardo post-autenticazione limita questa finestra, e l'elenco dei permessi identifica chi può recuperare una password. LAPS gestisce la credenziale e non registra cosa fa un amministratore dopo l'accesso, quindi un audit separato mostra le sue azioni.
L'amministrazione di routine spesso lascia un account attivo, e Netwrix Privilege Secure prende di mira quell'account.
Registra ciò che fanno gli amministratori con accesso elevato
Trova account privilegiati permanenti
Netwrix Privilege Secure sostituisce i diritti amministrativi permanenti con accesso just-in-time, creando accesso solo per il compito e rimuovendolo al termine. L'elevazione è limitata nel tempo e scade automaticamente, quindi nessuna credenziale elevata permanente resta inattiva tra un utilizzo e l'altro.
Abbina LAPS con accesso just-in-time per l’amministrazione di routine
Eastern Carver County Schools ha visto i Red Teams ottenere ripetutamente l'accesso a sistemi critici tramite accessi privilegiati eccessivi e non necessari. Con Netwrix Privilege Secure, il distretto concede l'accesso al volo tramite account temporanei che vengono rimossi una volta completato il compito, e ha implementato Privileged Access Management per i suoi sistemi critici in giorni anziché mesi.
Netwrix Privilege Secure, un prodotto di Privileged Access Management, registra e monitora le sessioni privilegiate, così un revisore che chiede cosa è successo durante una sessione elevata ottiene la sessione stessa. La registrazione fornisce a un investigatore una traccia di audit per il lavoro forense, cosa che LAPS non offre.
Netwrix Privilege Secure esegue la scansione dell'ambiente per scoprire account privilegiati nascosti. Usa i risultati per decidere quali account devono essere gestiti da LAPS, quali devono passare all'accesso just-in-time e quali rimuovere.
Una corretta implementazione di LAPS utilizza Windows LAPS invece del prodotto legacy, cripta le password nella directory corretta, limita chi può leggerle, le ruota dopo l’uso e migra i dispositivi che eseguono ancora il vecchio client.
Protegge gli account che devono restare. Per tutto il resto, chiedi se ogni attività amministrativa necessita davvero di un account permanente e adatta il controllo alla durata dell’attività, alla revoca automatica e alle prove della sessione.
Netwrix Privilege Secure copre il lato dell’amministrazione di routine di quella decisione con accesso just-in-time, registrazione delle sessioni e scoperta degli account privilegiati permanenti.
Richiedi una demo per vedere come Netwrix Privilege Secure sostituisce gli account amministratore permanenti con sessioni just-in-time, registra le azioni degli amministratori e individua gli account privilegiati permanenti ancora presenti.
Domande frequenti sulla soluzione per la password dell'amministratore locale (LAPS)
Condividi su
Scopri di più
Informazioni sull'autore

Netwrix Team
Scopri di più su questo argomento
Nessuno chiede se hai ancora bisogno di quell'accesso
Migliaia di rischi e nessuna idea da dove cominciare: il redesign di Risk Assessment in 1Secure™
Microsoft RAMP si ferma al confine della tua autorità di certificazione
Compromissione delle email aziendali: come l'IA cambia gli attacchi BEC e come prevenirli
Il gioco dell'acchiappa la talpa sugli accessi non finisce mai. C'è un motivo