
DSPM vs DLP: differenze e come usare entrambi
Oct 24, 2026
DSPM vs DLP è una decisione di sequenza tra sapere dove si trovano i dati sensibili e controllare dove vanno. Data Security Posture Management (DSPM) scopre e classifica i dati sensibili e mappa l’accesso a essi, mentre la prevenzione della perdita di dati (DLP) applica le policy durante lo spostamento dei dati, e ogni regola DLP è accurata quanto la sua classificazione. I team senza inventario dovrebbero iniziare con DSPM, mentre quelli con canali di perdita noti dovrebbero iniziare con DLP.
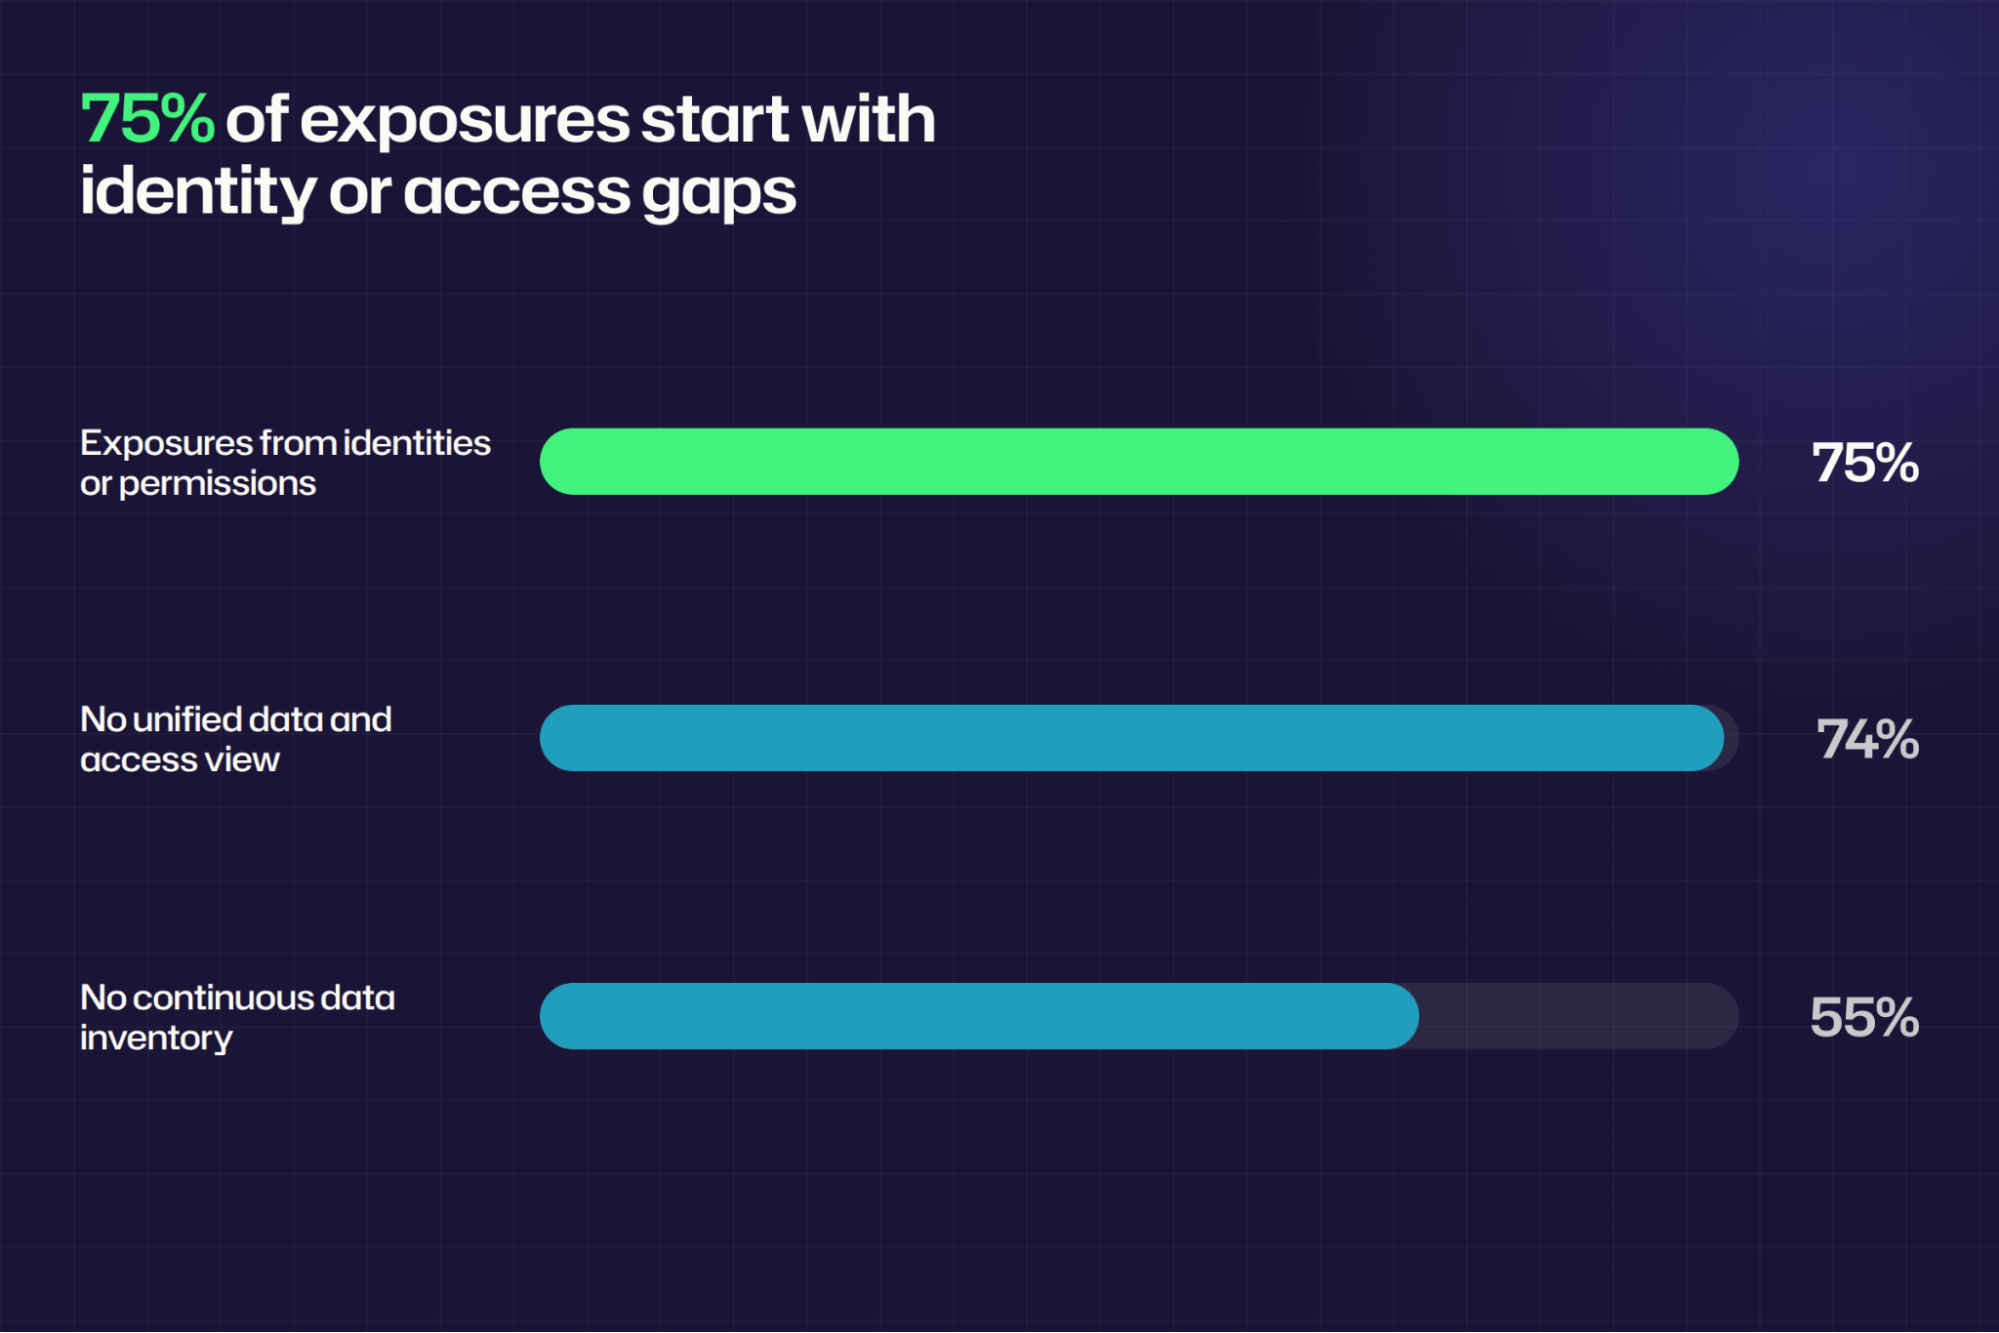
La maggior parte delle organizzazioni non riesce a rispondere alle due domande fondamentali per una politica DLP: dove si trovano i dati sensibili e chi può accedervi. Tra i 2.317 professionisti IT e della sicurezza intervistati per il Netwrix 2026 Data and Identity Security Report, il 74% non ha una visione unica e unificata dei dati sensibili e delle identità che vi hanno accesso.
Quel problema di visibilità determina la decisione tra DSPM e DLP. DLP applica le policy sui contenuti mentre si muovono attraverso canali monitorati, e ogni regola presume che il team sappia già cosa sono i dati.
DSPM produce l'inventario e la mappa degli accessi dietro quelle regole, e DLP blocca i trasferimenti. Le due categorie rispondono a domande diverse, e l'ordine giusto dipende da quale il team non riesce a rispondere oggi.
La tabella confronta DSPM e DLP su scoperta, accesso, applicazione e prioritizzazione, le quattro aree in cui divergono.
Question | DSPM | DLP |
|---|---|---|
|
Where does sensitive data sit? |
Discovers and classifies it across repositories |
Reports matches in the locations and channels it monitors |
|
Who can reach it? |
Maps permissions and identifies excessive or open access |
Evaluates the user and action at the moment of use |
|
What happens when someone moves it? |
Reports the exposure for cleanup at the source |
Warns, blocks, encrypts, quarantines, or logs |
|
Which risks need action first? |
Ranks exposure by sensitivity and access |
Ranks by policy-match alerts |
Seguire un file attraverso la tabella mostra come i due si integrano. DSPM trova un foglio di calcolo con gli ID fiscali dei dipendenti salvato in un sito di team, lo classifica, mostra che tutto il reparto può aprirlo e classifica il sito per la pulizia.
DLP interviene quando qualcuno prova a inviare quel foglio di calcolo via email fuori dall’azienda, avvertendo, bloccando o registrando il tentativo.
Perché i team confrontano DSPM e DLP
DSPM e DLP proteggono entrambi i dati sensibili, quindi finiscono nella stessa lista ristretta anche se agiscono in momenti diversi del loro ciclo di vita.
Una voce di bilancio impone una scelta
Un team con spazio per un nuovo controllo deve decidere se costa di più non sapere dove si trovano i dati sensibili o non controllare dove vanno. DSPM risponde alla prima domanda, e DLP alla seconda, quindi la risposta mancante dovrebbe decidere l'acquisto.
Entrambe le categorie dipendono dalla classificazione
Le regole DLP confrontano il contenuto con tipi di informazioni sensibili, etichette di sensibilità e altri classificatori, quindi l'accuratezza di una regola dipende dall'accuratezza della classificazione dietro di essa. DSPM fornisce tale classificazione attraverso i repository, consentendo alle regole DLP di mirare sia ai contenuti etichettati che ai modelli.
Il Rapporto sulla Sicurezza dei Dati e dell'Identity Netwrix 2026 ha rilevato che il 55% delle organizzazioni non mantiene continuamente un inventario dei dati sensibili, quindi molte regole DLP iniziano senza l'inventario che presumono.
Gli strumenti di IA sollevano entrambe le domande contemporaneamente
Microsoft 365 Copilot si basa su contenuti a cui l'utente può accedere, quindi la condivisione eccessiva diventa una questione di accesso ai dati che DSPM for Copilot readiness affronta prima che diventi una questione di trasferimento.
Il testo sensibile digitato o incollato in uno strumento di chat diventa una domanda di trasferimento che solo un controllo di applicazione può vedere. DSPM copre la prima domanda, e DLP copre la seconda, rendendo l’adozione di strumenti AI il caso più chiaro per la necessità di entrambi.
Netwrix DSPM individua e classifica i dati sensibili in ambienti on-premises, ibridi e cloud. Richiedi una demo.
Cos'è DSPM?
Data Security Posture Management scopre e classifica continuamente i dati sensibili, mappa chi e cosa può accedervi e dà priorità all’esposizione per la risoluzione. Trova dati precedentemente sconosciuti in data center on-premises e provider cloud, classifica dati strutturati e non strutturati e valuta l’accesso per mostrare quanto ogni archivio sia esposto a rischi di privacy, sicurezza e IA.
Caratteristiche principali di DSPM
- Scoperta continua: Trova dati sensibili in data center on-premises e provider cloud, inclusi repository senza policy, così l'inventario riflette ciò che esiste.
- Classificazione automatica: Etichetta dati strutturati e non strutturati in base a sensibilità, privacy e requisiti di conformità su larga scala, garantendo a ogni controllo successivo la stessa definizione di sensibile.
- Mappatura degli accessi: Stabilisce chi e cosa può raggiungere ogni posizione, inclusa la membership annidata nei gruppi, così l'accesso permanente è visibile prima di qualsiasi modifica.
- Prioritizzazione dell'esposizione: Classifica le posizioni in base alla sensibilità e all'accesso attivo, così la correzione mira prima ai rischi più elevati.
- Rimediamento alla fonte: Indica condivisioni sovraesposte e dati sensibili obsoleti che possono essere puliti prima che venga attivata qualsiasi regola.
Cos'è DLP?
La prevenzione della perdita di dati è un insieme di controlli che rilevano e bloccano i dati sensibili dall’uscire attraverso canali monitorati come endpoint, email, caricamenti web e app cloud. Quando il contenuto corrisponde a una policy, il controllo avvisa l’utente, blocca l’azione, cripta l’elemento, lo mette in quarantena o registra l’evento.
Caratteristiche principali di DLP
- Monitoraggio multicanale: Sorveglia endpoint, email, caricamenti web e app cloud per contenuti sensibili.
- Applicazione basata su policy: Avvisa, blocca, cripta, mette in quarantena o registra quando il contenuto corrisponde a una regola, fermando i dati al momento del trasferimento.
- Copertura attraverso gli stati dei dati: Protegge i dati in uso, in transito e a riposo con azioni su endpoint, network e storage, come definito da NIST per DLP.
- Ambito granulare: Applica regole a canali, destinazioni e tipi di dati specifici, come trasferimenti USB, email in uscita, caricamenti dal browser e incolla in strumenti AI.
- Prova di applicazione: Registra ogni corrispondenza e l'azione intrapresa, supportando audit e report.
La differenza tra DSPM e DLP in quattro domande
DSPM parte dai dati, mentre DLP parte dalla politica.
Dove si trova il dato sensibile?
DSPM esamina i repository indipendentemente dal fatto che sia stata scritta una policy e crea l'inventario da ciò che trova. DLP segnala ciò che rileva nelle posizioni e nei canali che monitora, quindi un repository fuori da ogni policy rimane invisibile.
Chi può raggiungerlo?
Le regole di trasferimento DLP valutano l'azione di un utente su un elemento, mentre DSPM valuta l'accesso permanente al repository. Una voce Everyone in una condivisione delle buste paga crea esposizione prima che venga attivata qualsiasi regola di trasferimento, e DSPM legge le autorizzazioni, risolve l'annidamento dei gruppi e segnala tale accesso per la pulizia come parte di data access governance.
Il rapporto Netwrix 2026 Data and Identity Security Report ha rilevato che il 75% delle esposizioni di dati sensibili inizia con identità compromesse o permessi configurati in modo errato, quindi un'identità con accesso condiviso esistente può rappresentare un rischio prima che avvenga qualsiasi trasferimento.
Cosa succede quando qualcuno lo sposta?
DLP applica le politiche di trasferimento sui canali che monitora, mentre DSPM agisce a monte riducendo gli accessi rischiosi prima che avvenga qualsiasi movimento.
Ad esempio, Purview endpoint DLP limita i caricamenti ai domini di servizi cloud ristretti e l'accesso da browser non consentiti su Windows e macOS, e limita l'incolla nei browser supportati su Windows, con macOS in anteprima.
Purview's Edge for Business e i controlli di rete coprono destinazioni AI come ChatGPT, Google Gemini, DeepSeek e Microsoft Copilot. I trasferimenti USB, le email personali, gli upload dal browser e gli incolli di prompt AI necessitano ciascuno di un controllo su quel canale specifico.
Quali rischi richiedono azione prima?
DSPM classifica una posizione in base a cosa si trova lì e chi può raggiungerla, quindi una condivisione piena di record clienti aperta a Domain Users supera una cartella bloccata con un solo file sensibile.
DLP si classifica in base a quanti eventi corrispondono a una regola, misurando sia l'ampiezza della regola che il rischio. Ad esempio, una espressione regolare (regex) per numeri a 16 cifre corrisponde a ID ordine, numeri di parte e dati di test insieme ai dati della carta, e ogni corrispondenza gonfia la coda degli avvisi senza aumentare il rischio reale.
Dove si inserisce Microsoft Purview DLP
Molte organizzazioni Microsoft 365 iniziano con Purview DLP. Copre nativamente Exchange, SharePoint, OneDrive e Teams; le app di Office; dispositivi Windows 10 e 11; le ultime tre versioni di macOS; e gli spazi di lavoro Fabric e Power BI, oltre ad app connesse non Microsoft e Microsoft 365 Copilot in anteprima.
La copertura oltre quelle posizioni dipende dalla configurazione, dall'età dell'elemento e dal sistema operativo, ed è soggetta alle limitazioni documentate.
- Le condivisioni di file on-premises e SharePoint Server necessitano dello scanner Microsoft Purview Information Protection, che esegue la scansione dei file in un ciclo configurato e non li scopre o etichetta in tempo reale.
- Exchange DLP esamina i nuovi messaggi e non esamina né confronta le email già archiviate in una casella o archivio.
- Endpoint DLP supporta Windows 10 e 11, Windows Server 2019 e versioni successive, e le tre ultime versioni di macOS; esclude Domain Controller e installazioni Server Core, e non elenca supporto per Linux, iOS o Android.
Quale dovresti scegliere prima, DSPM o DLP?
Inizia con il controllo che risponde alla domanda mancante e posiziona il secondo controllo subito dopo.
Quando scegliere Data Security Posture Management
Scegli DSPM per primo quando il team non sa dove si trovano i dati sensibili o chi vi ha accesso, perché ogni regola DLP scritta prima si basa su ipotesi.
Un pass di Data Security Posture Management fornisce inventario e risultati di accesso, e la correzione della sovraesposizione riduce l’ambito prima di scrivere una singola regola di applicazione. Queste situazioni indicano Data Security Posture Management.
- Il team non può produrre un inventario aggiornato dei dati sensibili su richiesta.
- Nessuno ha recentemente esaminato l'accesso permanente a shares, sites e database.
- Una nota sovraesposizione, come le voci Everyone o Authenticated Users, rimane non risolta.
- Un rollout di AI o Copilot necessita di una mappa di ciò che il modello potrebbe raggiungere.
Quando scegliere DLP
Scegli prima DLP quando i dati sensibili stanno già uscendo tramite canali noti come unità USB, email personali e caricamenti su strumenti di AI, perché questi trasferimenti necessitano ora di controlli sull'endpoint o sul canale email.
Definisci le prime policy in modo ristretto ai canali noti per le fughe e ai tipi di dati già identificati dal team, poi allarghiale man mano che la scoperta avanza. Queste situazioni indicano DLP.
- Incidenti o riscontri di audit, inclusi i casi di insider threat, mostrano dati sensibili che escono attraverso canali specifici.
- Gli obblighi normativi richiedono controlli dimostrabili sul trasferimento di email, endpoint o app cloud.
- Il team sa già quali tipi di dati proteggere e dove si trovano.
- L'uso dello strumento AI è attivo e necessita di controlli immediati per incollare e caricare.
Quando aggiungere DSPM a un programma DLP esistente
Esamina i tipi di dati e i repository dietro le corrispondenze delle attuali policy DLP e verifica se le regole basate su etichette seguono la data classification policy. Aggiungi DSPM quando la messa a punto delle policy necessita di una migliore classificazione o di rilevamenti di accesso permanente che una corrispondenza di policy DLP non fornisce.
Come far funzionare insieme DSPM e DLP
Sequenzia il lavoro in modo che l'ambito DLP segua i dati classificati e gli accessi noti, quindi lascia che gli incidenti guidino la successiva esecuzione di scoperta.
1. Classificare i dati sensibili nei repository che DLP monitorerà
Esegui la data classification su ogni repository coperto da DLP, quindi scrivi condizioni di policy contro etichette e classificatori oltre che pattern.
In Purview, ad esempio, le condizioni DLP possono corrispondere a tipi di informazioni sensibili, etichette di sensibilità ed etichette di conservazione. Completa questo passaggio dopo che ogni repository in ambito è stato scansionato e le regole basate sulle etichette hanno etichettato i contenuti da valutare.
2. Mappa chi può raggiungere ogni posizione classificata e rimuovi l'accesso aperto
Allega i risultati degli accessi a ogni posizione classificata prima di decidere cosa protegge una policy. Una posizione con dati sensibili e permessi restrittivi necessita di una regola stretta, mentre gli stessi dati aperti agli Utenti Autenticati necessitano prima di una pulizia, guidata dai permessi efficaci in ogni posizione.
Rimuovere le esportazioni HR obsolete e altri dati sensibili obsoleti prima di impostare l'ambito di applicazione. L'azione DLP on-premises di Purview può anche rimuovere gli identificatori di sicurezza (SID) Everyone, Authenticated Users e Domain Users dalla lista di controllo accessi di un file. Eseguire questo passaggio quando ogni posizione classificata ha un elenco aggiornato di chi ha accesso effettivo.
3. Limita le policy DLP ai dati classificati e alle destinazioni ad alto rischio
Inizia dalle posizioni con la massima sensibilità e dai priorità a email esterne, supporti rimovibili e caricamenti su strumenti AI. Esegui ogni nuova DLP policy in modalità simulazione per valutarne l’impatto prima di passare all’applicazione. Completa questo passaggio quando ogni tipo di dato incluso ha una policy che ne nomina posizioni, destinazioni e modalità di applicazione.
4. Rivedere gli incidenti e rieseguire la scoperta secondo un programma
Usa incidenti DLP ripetuti da un sito o un tipo di dati per scegliere quali posizioni scansionare o correggere successivamente e rieseguire la scoperta quando compaiono nuovi repository e tipi di dati.
Ad esempio, la classificazione on-demand di Purview può esaminare i file storici in SharePoint, OneDrive e endpoint, impostando come predefiniti i file creati o modificati nell'ultimo anno. Pianifica revisioni mensili, trimestrali o a ogni onboarding del repository, a seconda delle esigenze del team.
Come Netwrix aiuta con Data Security Posture Management e DLP
Netwrix DSPM, alimentato da Netwrix Access Analyzer, copre la postura per i dati archiviati, mentre Netwrix Endpoint Protector gestisce l'applicazione per i dati in transito.
Scopri e classifica i dati sensibili
Netwrix DSPM scopre e classifica i dati sensibili in ambienti on-premises, ibridi e cloud. Netwrix Access Analyzer fornisce scoperta e classificazione in oltre 40 fonti di dati supportate, offrendo tag precisi per le regole DLP.
Identificare accessi eccessivi e aperti
Netwrix DSPM identifica accessi eccessivi o aperti e dà priorità ai rischi che necessitano di correzione. Netwrix Access Analyzer mappa i permessi effettivi su server di file, siti SharePoint, database e archiviazione cloud, offrendo al team una vista degli accessi permanenti al di fuori delle corrispondenze delle policy DLP.
Blocca i dati sensibili dall'uscire dagli endpoint
Netwrix Endpoint Protector applica politiche DLP consapevoli del contenuto su endpoint Windows, macOS e Linux per controllare dispositivi USB e supporti rimovibili e bloccare caricamenti sensibili.
Con Netwrix Endpoint Protector, Alloy blocca i trasferimenti di file non autorizzati e applica la crittografia USB su sistemi operativi misti.
Per gli strumenti di IA, Netwrix Endpoint Protector esamina i prompt digitati e il contenuto dei file allegati per destinazioni come ChatGPT, Microsoft Copilot, Google Gemini, DeepSeek, X AI Grok e Claude.
Abbina il controllo alla risposta mancante
I programmi più efficaci gestiscono le due categorie come un unico ciclo, in cui DSPM stabilisce cosa protegge una regola DLP e gli incidenti DLP mostrano a DSPM quali repository ispezionare successivamente.
Scegli il primo controllo in base alla domanda a cui il team non riesce a rispondere oggi e introduci il secondo non appena il primo produce risultati su cui agire.
Richiedi una demo per vedere come Netwrix DSPM scopre dati sensibili e identifica accessi aperti, e come Netwrix Endpoint Protector applica le policy quando i dati lasciano l'endpoint.
Domande frequenti su DSPM vs DLP
Condividi su
Scopri di più
Informazioni sull'autore
