
PingCastle vs. BloodHound: Analisi dei percorsi di attacco AD
Sep 2, 2026
Una configurazione debole o una catena di privilegi non rilevata può fornire a un attaccante un accesso completo al dominio. La valutazione della configurazione e l’analisi dei percorsi di attacco chiudono questa esposizione da diverse angolazioni: una valuta le configurazioni errate e restituisce una lista ordinata di correzioni, mentre l’altra mappa come i permessi esistenti si collegano agli account privilegiati. La scelta giusta dipende dalla profondità dell’analisi, dallo sforzo di implementazione e dall’integrazione in un programma continuo di identity.
Secondo il Netwrix 2026 Data and Identity Security Report, il 75% delle esposizioni di dati sensibili inizia con identità compromesse o permessi configurati in modo errato.
Active Directory è al centro di questa esposizione: il joint advisory della National Security Agency (NSA), della Cybersecurity and Infrastructure Security Agency (CISA) e delle agenzie informatiche di Australia, Nuova Zelanda, Canada e Regno Unito definisce la superficie di attacco di AD "eccezionalmente ampia e difficile da difendere."
Questo avvertimento influenza quasi tutte le valutazioni di PingCastle rispetto a BloodHound. I due strumenti rispondono a domande diverse sullo stesso ambiente Active Directory.
PingCastle chiede dove la configurazione è debole, mentre BloodHound chiede come un attaccante concatenerebbe i privilegi esistenti per raggiungere Domain Admin.
Questo confronto considera la profondità della valutazione della configurazione, l'analisi dei percorsi di attacco, lo sforzo di implementazione e la gestione continua.
Netwrix PingCastle vs. BloodHound a colpo d'occhio
Dimension | Netwrix PingCastle | BloodHound |
|---|---|---|
|
Primary focus |
AD security assessment and configuration risk scoring |
AD and Microsoft Entra ID attack path graphing and attack path management |
|
Core problem addressed |
Misconfigurations, outdated objects, insecure policies, privilege sprawl |
Chained permissions and relationships that form exploitable attack paths |
|
Output style |
HTML reports and risk scorecards: Domain Risk Score, Maturity Assessment, Global Risk Score |
Attack path graphs and pre-built queries showing routes to privileged groups; Enterprise adds historical tracking |
|
Attack path analysis depth |
Flags access control list (ACL) vulnerabilities, Kerberos delegation misconfigurations, and privileged-account risks; full path graphs require a graphing platform |
Models chained abuses, nested groups, and lateral movement at every tier |
|
Ease of setup |
Single offline executable that delivers a scored report within minutes, at every tier |
Community Edition requires collectors, a graph database, and tuning; Enterprise is SaaS |
|
Continuous monitoring |
Community Edition runs on demand; Netwrix identity security posture management adds ongoing risk scoring across AD and Entra ID |
Community Edition runs on demand; Enterprise adds continuous attack path management |
|
Deployment model and licensing |
Offline, single executable; Community Edition is free for personal use, and commercial use requires a Service Provider or Enterprise license |
Community Edition is self-hosted, Docker-based, and free; Enterprise is SaaS |
|
Best for |
Admins needing fast, scored AD health checks or a supported assessment program with AD and Entra ID context |
Security teams that need deep attack path analysis and ongoing path management |
Perché gli acquirenti confrontano PingCastle e BloodHound
Le linee guida governative raccomandano i due strumenti nella stessa frase, ma rispondono a domande adiacenti, quindi la maggior parte delle valutazioni serie di hardening di AD li considera insieme.
Le linee guida governative congiunte raccomandano entrambi gli strumenti
L'avviso congiunto del 2024 di NSA, CISA e delle agenzie informatiche di Australia, Nuova Zelanda, Canada e Regno Unito sulla rilevazione e mitigazione delle compromissioni di AD raccomanda esplicitamente BloodHound, Netwrix PingCastle e Purple Knight insieme. Descrive BloodHound per la visualizzazione grafica dei percorsi di attacco, Netwrix PingCastle per la reportistica sulla sicurezza e Purple Knight per la valutazione della sicurezza dell'ambiente. Questa singola raccomandazione mette i due strumenti fianco a fianco in quasi tutte le valutazioni serie di rafforzamento di AD.
Gli strumenti nativi di Microsoft lasciano ancora delle lacune di esposizione
La copertura nativa di Microsoft sta migliorando, ma gli acquirenti hanno ancora dubbi sull'esposizione ibrida. Microsoft Defender for Identity aggiunge valutazioni della postura, ma le sue raccomandazioni per l'ibrido richiedono un sensore sui server che eseguono Microsoft Entra Connect.
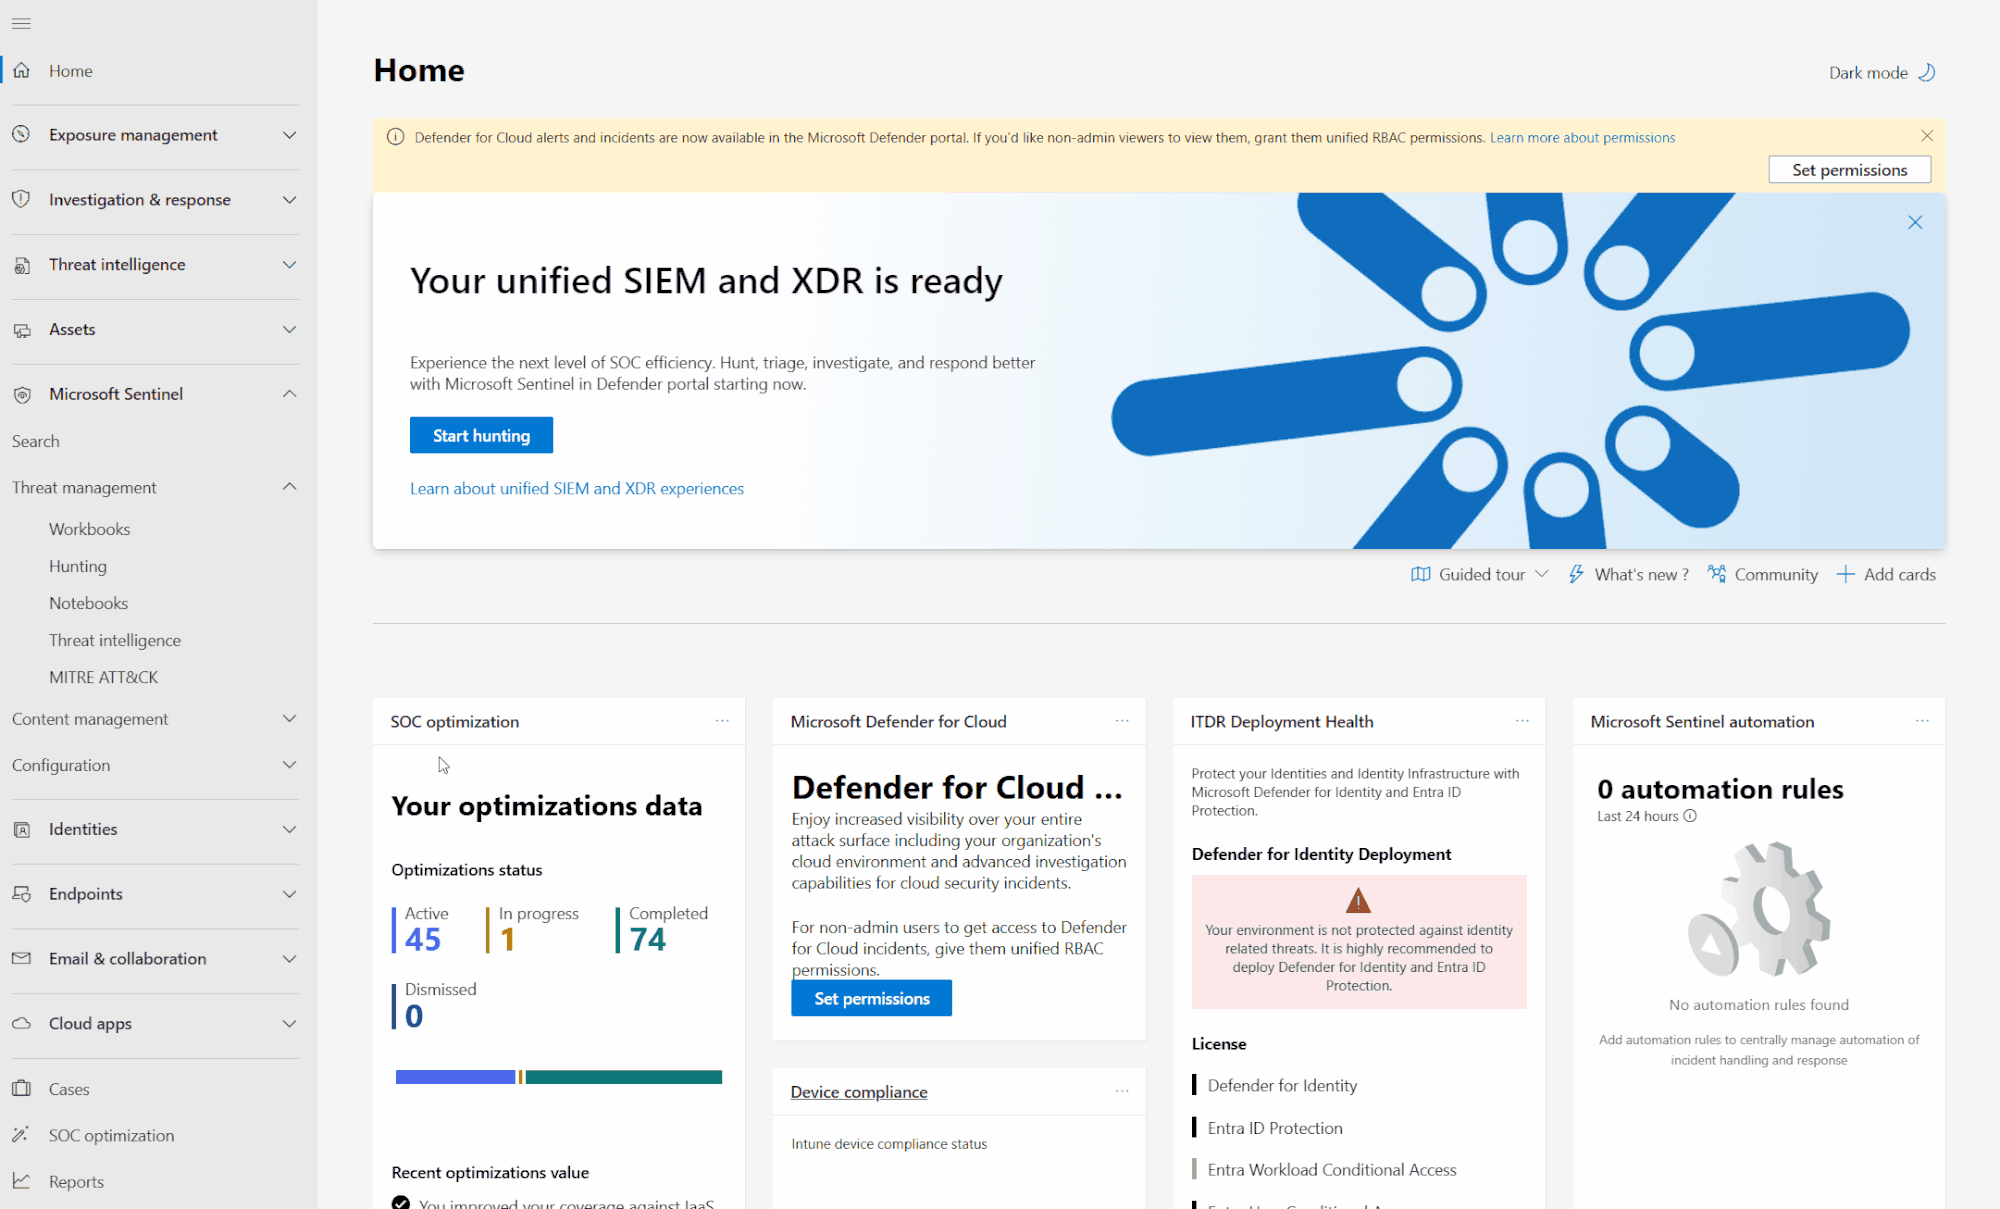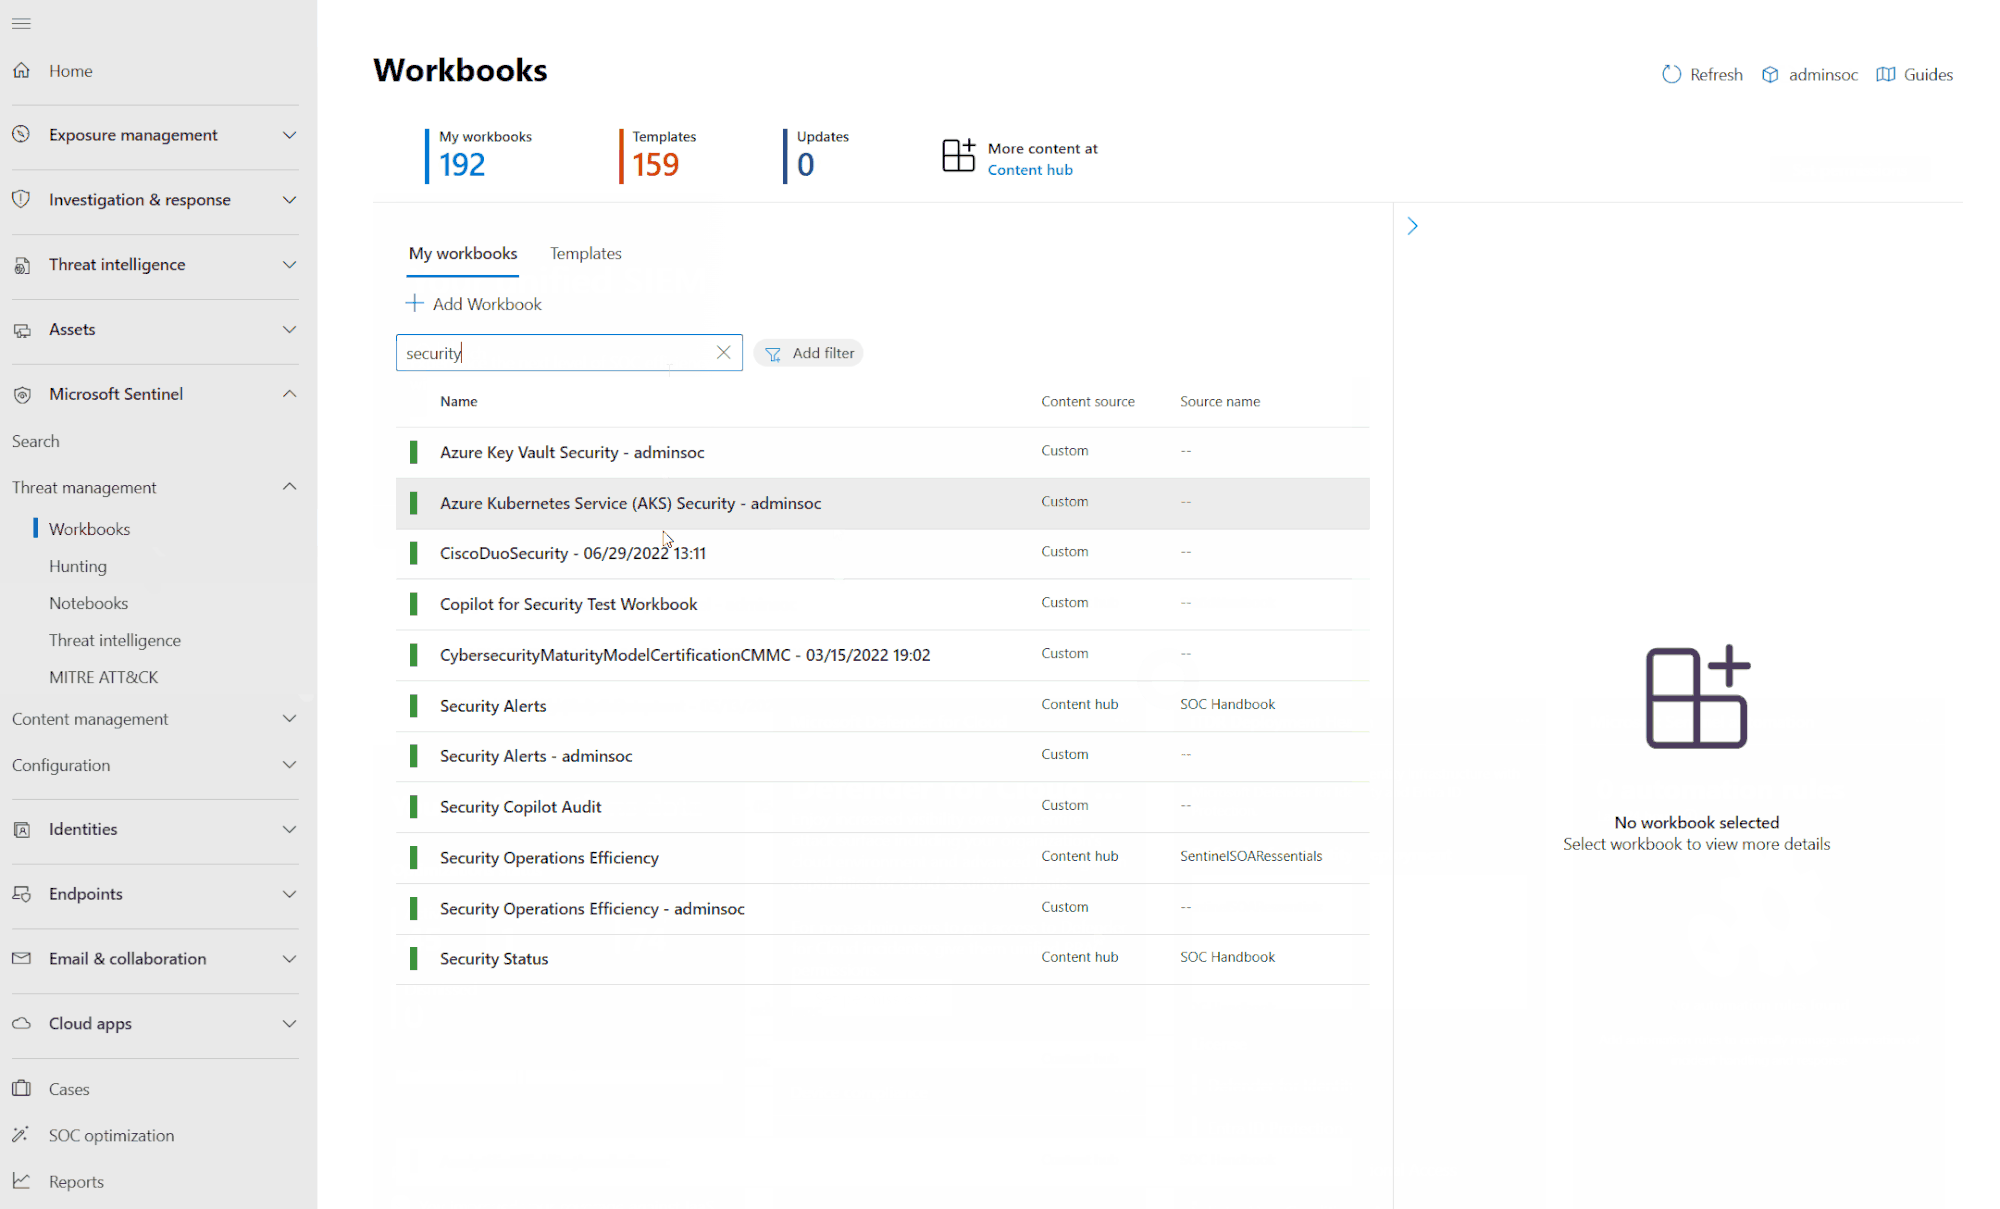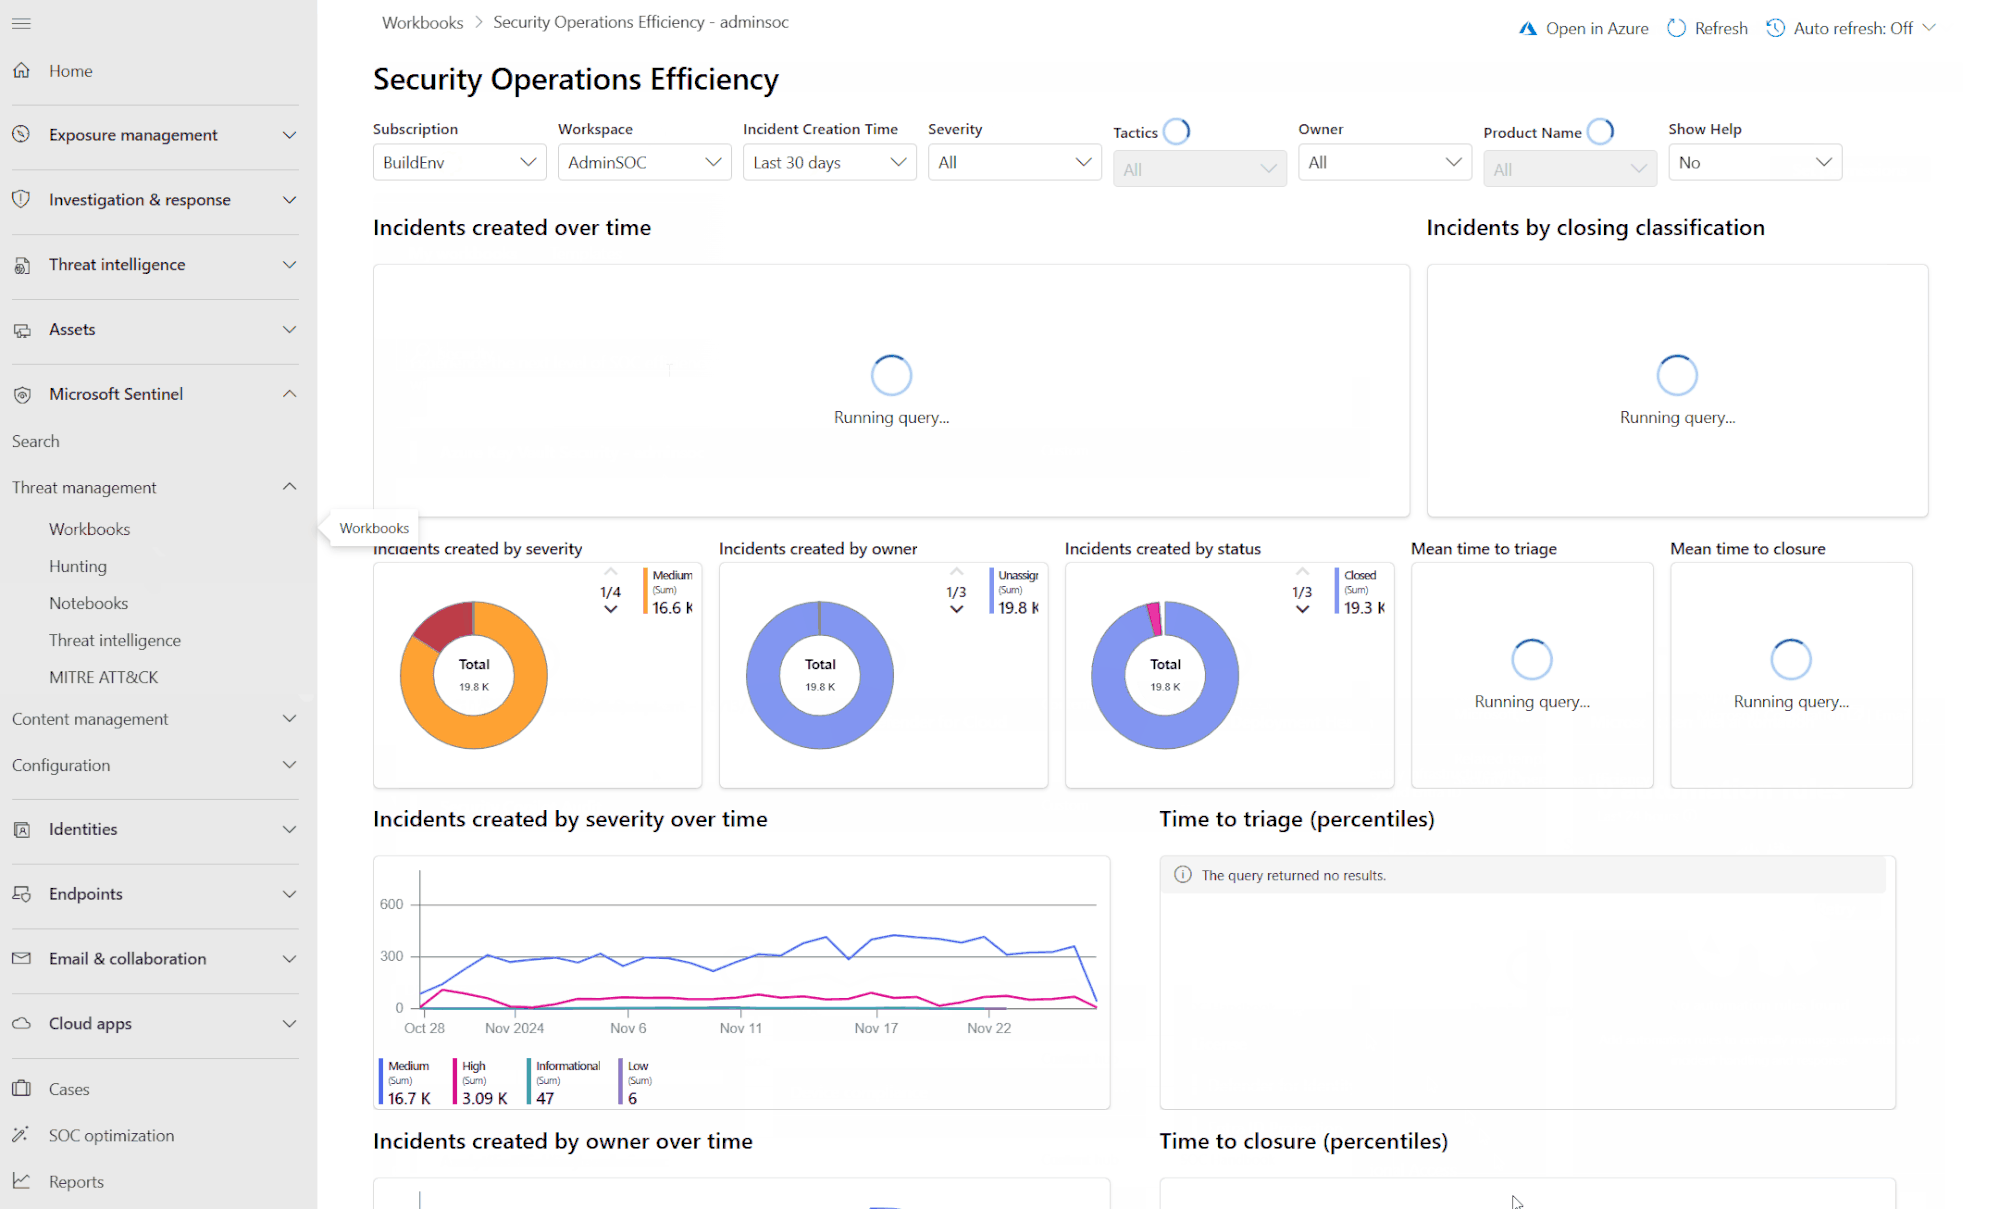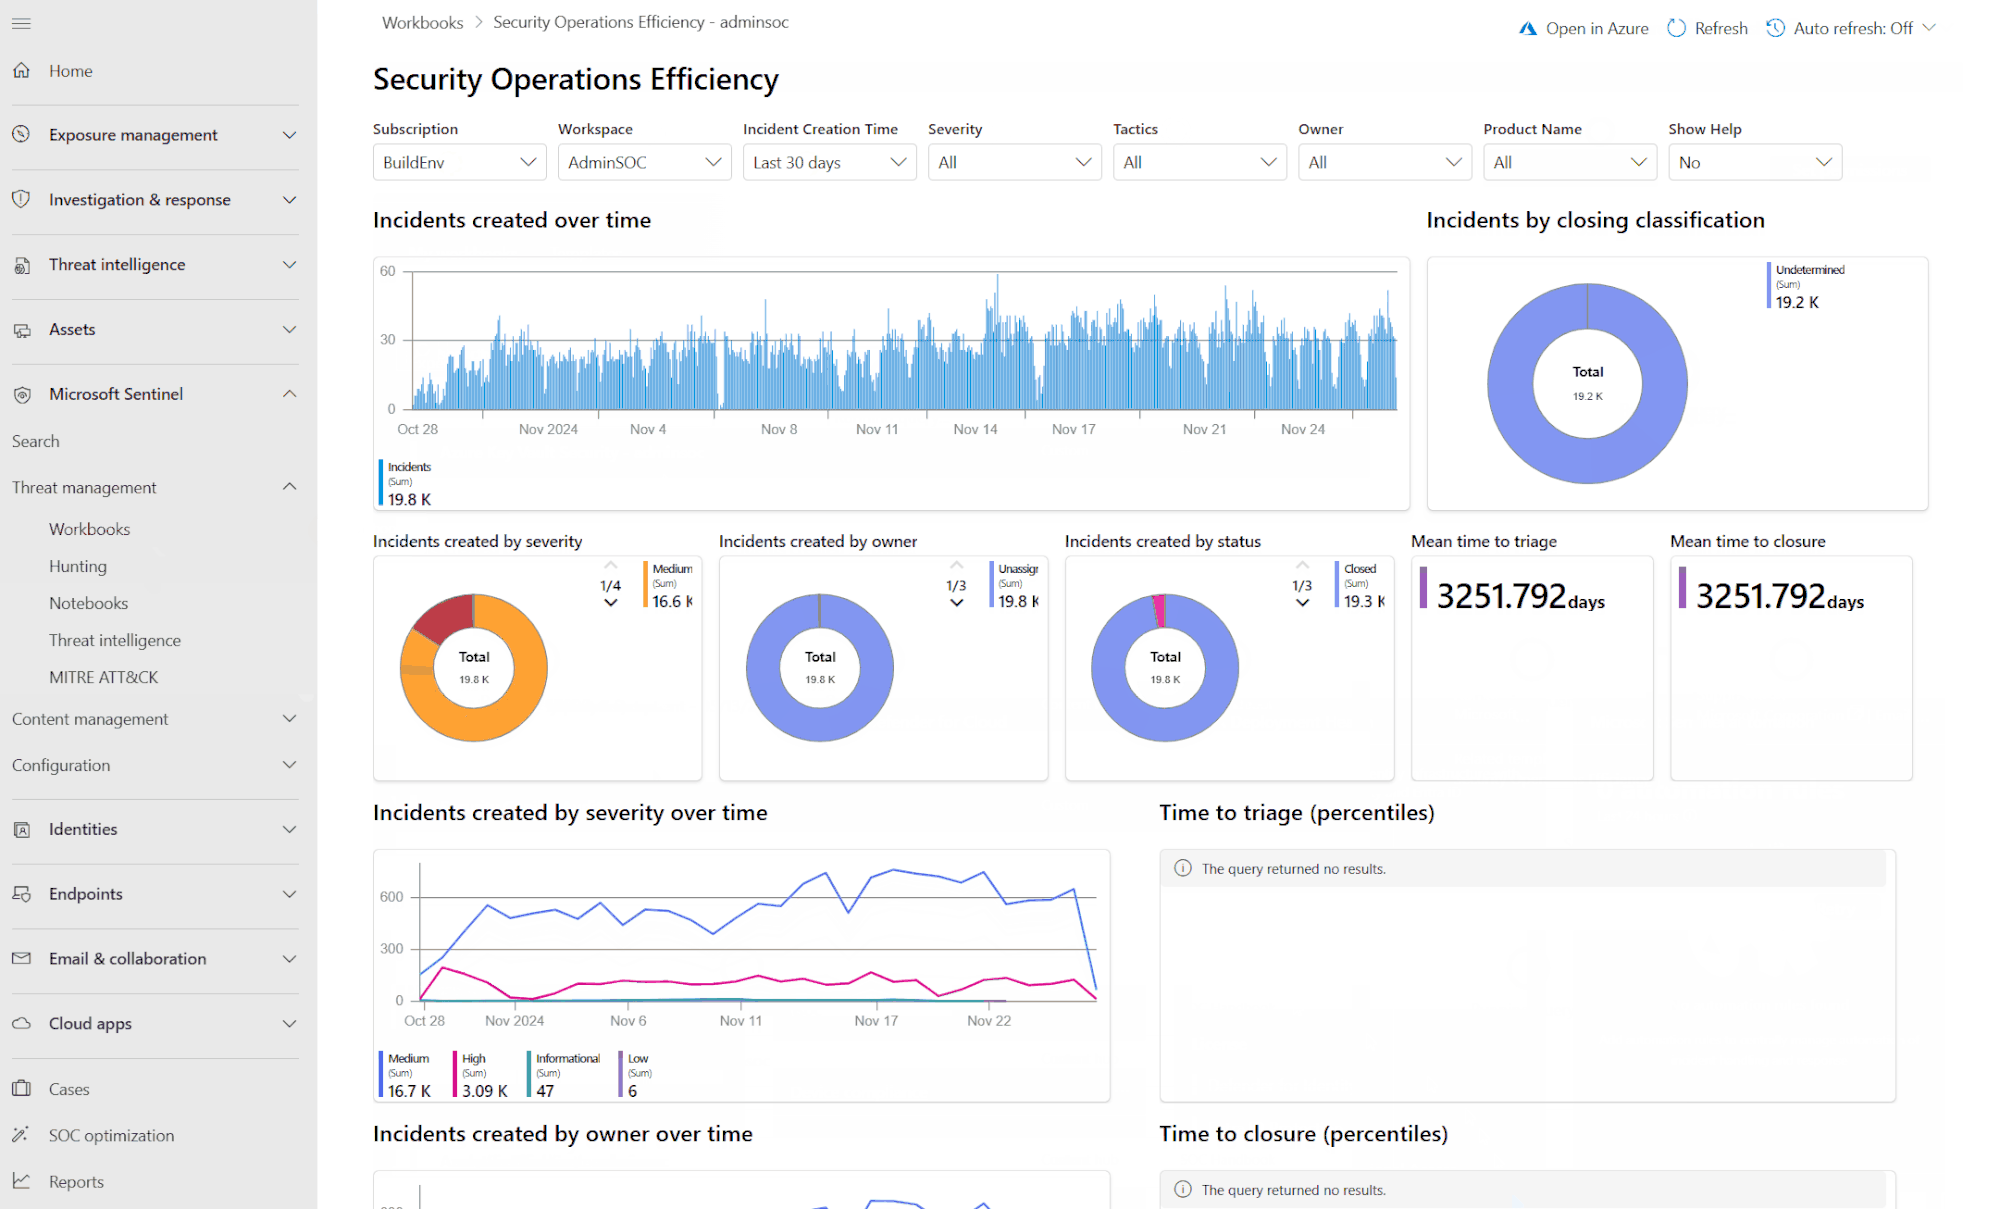
Fonte: learn.microsoft.com. Il identity attack graph di Microsoft Sentinel è ancora in anteprima.
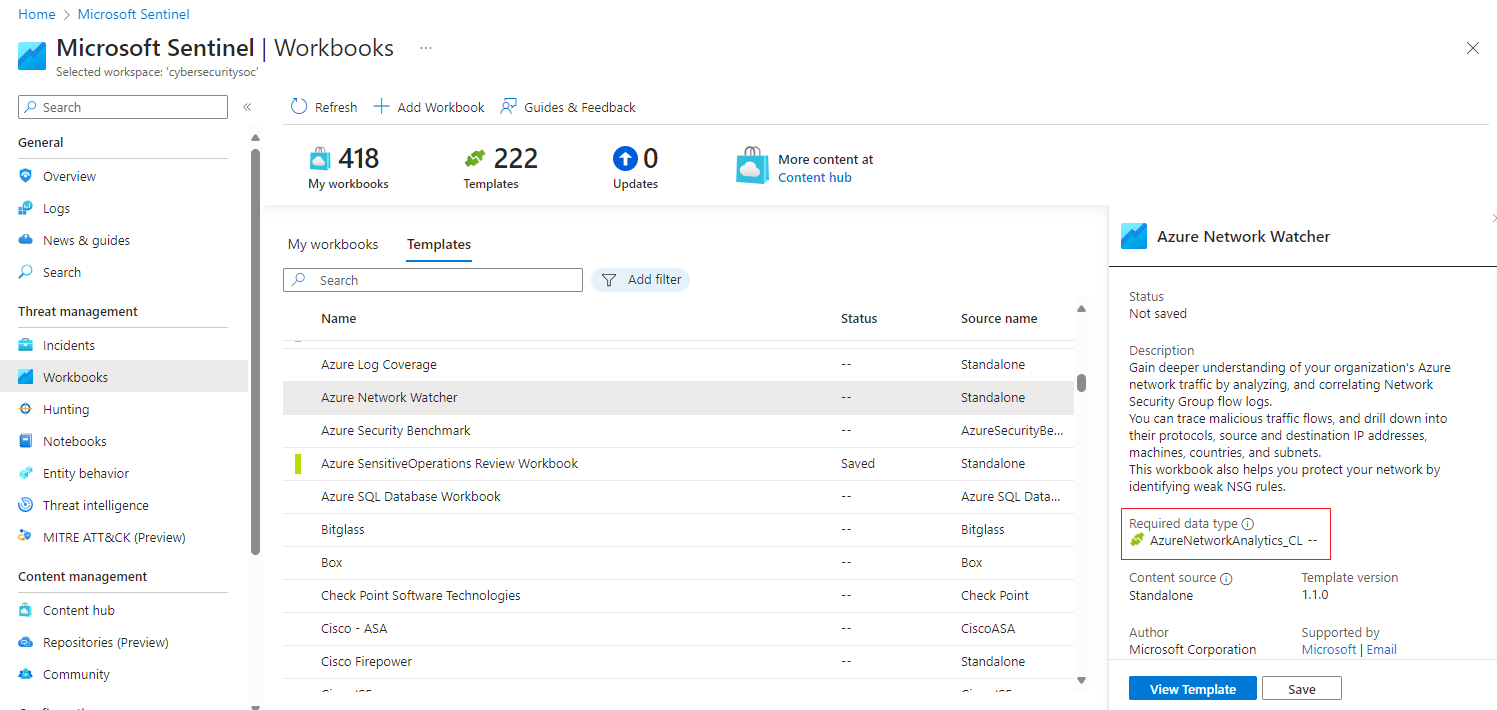
Fonte: techcommunity.microsoft.com
Per i team che necessitano di un contesto di identità continuo oltre le scansioni puntuali, Netwrix PingCastle valuta il rischio di sicurezza di AD, mentre identity security posture management collega il rischio di identità tra AD e Microsoft Entra ID.
Il rischio di configurazione e il rischio del percorso di attacco sono domande diverse
Gli acquirenti spesso si rendono conto che questi strumenti risolvono problemi adiacenti solo dopo aver confrontato le liste delle funzionalità fianco a fianco. Uno strumento valuta singoli oggetti e Group Policy impostazioni rispetto a configurazioni note come errate. L'altro collega le relazioni in percorsi multi-hop che una scansione per singolo oggetto raramente evidenzia da sola.
Gli ambienti ibridi AD e Entra ID alzano la posta in gioco
As on-premises AD and Entra ID blend, the cost of an unnoticed misconfiguration or an unmapped escalation path grows. According to the Netwrix 2025 Cybersecurity Trends Report, 77% of organizations operate in a hybrid IT environment, making exposure to AD and Entra ID a mainstream operational reality.
I componenti di sincronizzazione come Entra Connect, Password Hash Sync e Active Directory Federation Services (AD FS) creano ponti di fiducia persistenti che gli aggressori utilizzano per pivotare tra gli ambienti.
Abuso del service principal, dove un’identità applicativa riceve permessi eccessivi, Golden SAML, dove asserzioni SAML contraffatte concedono accesso al cloud, e SyncJacking, dove gli attaccanti abusano dei percorsi di sincronizzazione delle directory, attraversano il confine on-prem-to-cloud.
Molte di queste identità non sono umane e raramente ricevono la stessa attenzione degli account utente: il Netwrix 2026 Data and Identity Security Report ha rilevato che il 76% delle organizzazioni non gestisce completamente le identità non umane.
La proprietà e la roadmap di PingCastle sono cambiate
Netwrix ha acquisito PingCastle nell'agosto 2024. Da allora, il contesto di valutazione è cambiato: PingCastle rimane uno strumento di valutazione della sicurezza AD, e Netwrix identity security posture management abbina PingCastle a Netwrix 1Secure™ per collegare il rischio di AD e Entra ID. Gli acquirenti che stanno facendo ricerche oggi dovrebbero riconsiderare i vecchi consigli di "usare entrambi" alla luce della roadmap attuale di PingCastle.
Netwrix PingCastle: valutazione della configurazione e dello stato di AD
Netwrix PingCastle è uno strumento di valutazione della sicurezza di Active Directory che esegue la scansione di AD per configurazioni errate, oggetti obsoleti, politiche insicure e proliferazione dei privilegi. Funziona come un singolo eseguibile offline .NET 8, con una Community Edition gratuita e livelli a pagamento per Service Providers e Enterprise.
Ogni scansione restituisce un Domain Risk Score da 0 a 100, che riflette la scoperta a rischio più elevato tra account privilegiati, trust, oggetti obsoleti e anomalie di sicurezza.
I controlli coprono account inattivi, sistemi operativi obsoleti, debolezze nella policy delle password, configurazioni errate della delega Kerberos, vulnerabilità ACL e minacce note come MS17-010 e account Kerberoastable, ciascuno con passaggi di rimedio nel rapporto HTML.
Cosa che risalta:
- Le scansioni automatiche di AD rilevano vulnerabilità, configurazioni errate e impostazioni rischiose che gli aggressori potrebbero sfruttare.
- Report dettagliati in HTML e schede riassuntive sintetizzano la salute di AD e monitorano la postura nel tempo.
- La valutazione del rischio e la priorità aiutano gli amministratori a concentrarsi prima sui problemi più critici.
- I controlli di vulnerabilità ACL e delega Kerberos segnalano il sovra-approvvigionamento prima che alimenti un percorso di attacco.
- L'esecuzione offline in un singolo file non richiede traffico in uscita, cosa importante in reti regolamentate o isolate, e i report supportano la crittografia RSA per il trasferimento.
- All'interno di un programma di postura di sicurezza dell'identità Netwrix, 1Secure aggiunge una valutazione continua del rischio su AD e Entra ID, tendenze della postura e rimedi classificati per rischio.
Cosa da considerare:
- PingCastle dà priorità alla configurazione e alla salute, quindi i team che necessitano di percorsi completi del grafo potrebbero richiedere un'analisi complementare.
- Community Edition consente solo l'uso personale; le valutazioni commerciali richiedono licenze Service Provider o Enterprise.
- Una governance dell'identità più ampia e la sicurezza a livello di dati richiedono strumenti aggiuntivi, quindi gli acquirenti dovrebbero pianificare la loro architettura.
Ideale per: amministratori di AD e Entra ID che necessitano di valutazioni rapide e punteggiate dei rischi di configurazione.
BloodHound: piattaforma di analisi dei percorsi di attacco di AD e Entra ID
BloodHound crea un modello grafico di identità, gruppi, sessioni e permessi in AD e Entra ID per mostrare percorsi concreti che un attaccante potrebbe usare per raggiungere Domain Admin o altri asset di Tier Zero, ovvero sistemi di identity dove una compromissione concede il controllo dell’ambiente.
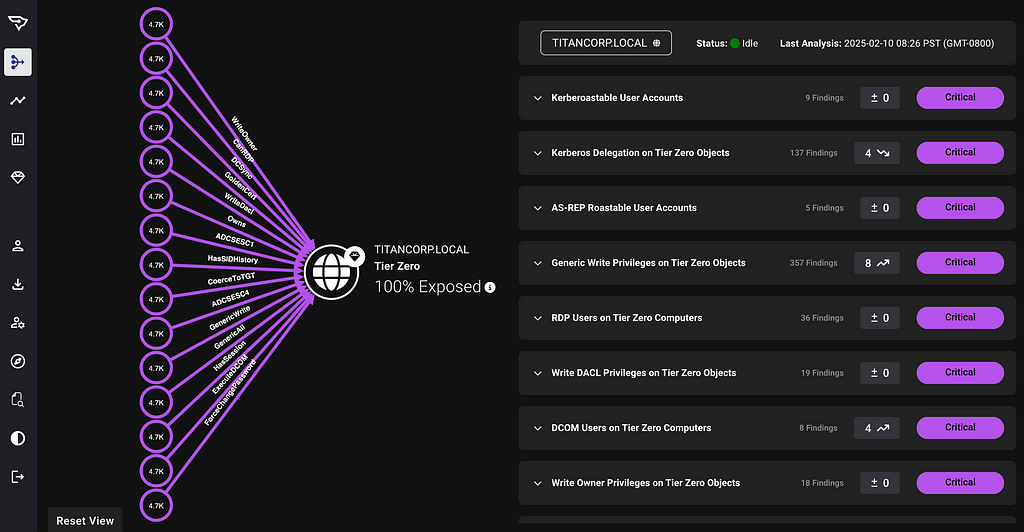
Fonte: posts.specterops.io
Il meccanismo è la teoria dei grafi: utenti, computer, gruppi e permessi diventano nodi, e le relazioni tra di essi diventano archi che l'algoritmo di ricerca può attraversare per abilitare il movimento laterale o l'escalation dei privilegi. BloodHound deriva anche archi compositi, come DCSync e ADCSESC1, combinando diverse relazioni in un unico percorso azionabile che la scansione della configurazione per oggetto raramente rileva.
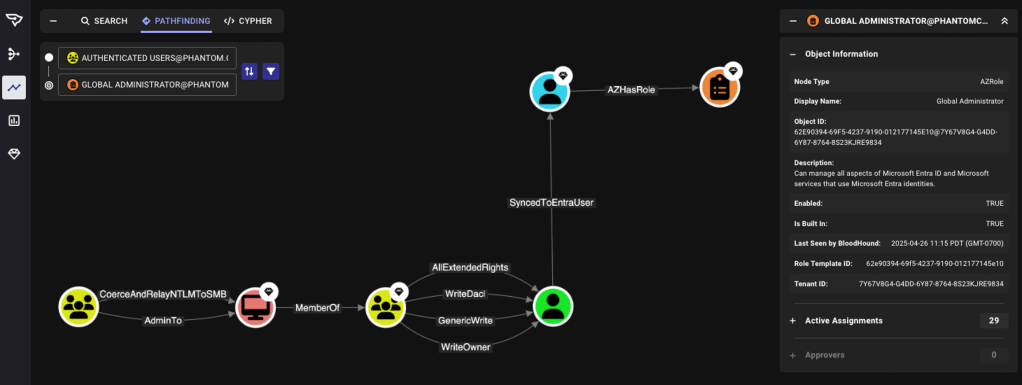
Fonte: specterops.io
Ciò che spicca:
- I collector SharpHound e AzureHound raccolgono le relazioni e i permessi di AD e Entra ID per costruire il grafo di attacco.
- Una vista grafica visualizza i percorsi dei privilegi, evidenziando le rotte verso Domain Admins e altri asset Tier Zero.
- Le query Cypher selezionate identificano i percorsi più brevi, i punti critici e le configurazioni ad alto rischio.
- I percorsi di attacco ibridi vengono generati automaticamente quando i collector raccolgono dati sincronizzati di Entra ID e AD.
- I flussi di lavoro per la gestione dei percorsi di attacco supportano la priorità e la risoluzione dei percorsi ad alto impatto.
- Community Edition è gratuita, self-hosted e basata su Docker; Enterprise è SaaS con tracciamento storico e supporto del vendor.
Cosa da considerare:
- Community Edition richiede collectors, PostgreSQL, Neo4j e tuning, quindi i team snelli affrontano un overhead maggiore durante i pilot.
- Gli ambienti AD più piccoli possono trarre abbastanza valore da valutazioni più semplici prima di adottare le operazioni di grafo come pratica.
- SpecterOps ha progettato la Community Edition per un uso puntuale, quindi la governance continua richiede un percorso di valutazione Enterprise.
- Gli acquirenti devono convalidare il costo operativo totale durante la pianificazione e l'approvazione degli acquisti.
Insieme, questi output grafici aiutano i team di sicurezza a dare priorità ai percorsi che espongono più privilegi.
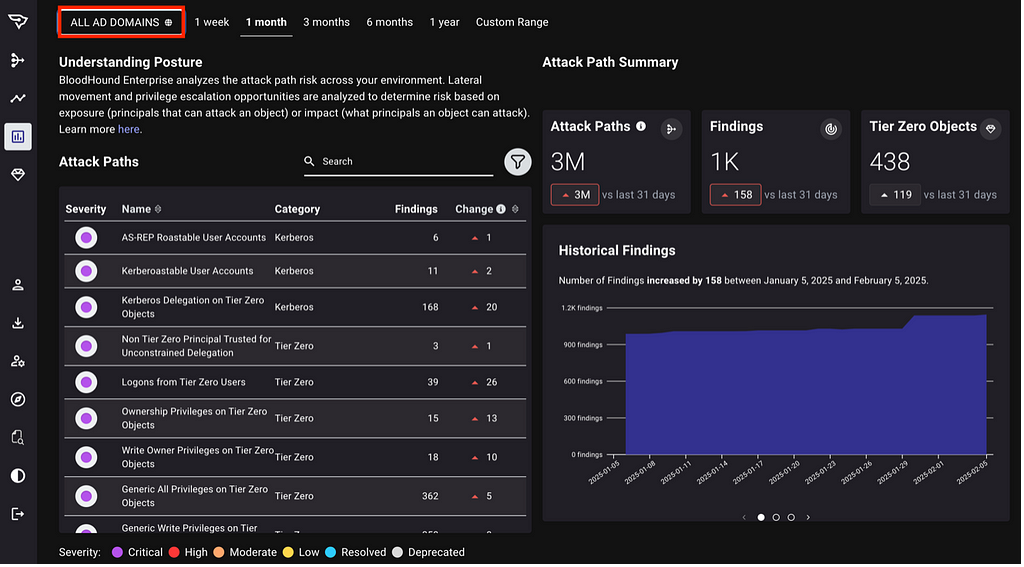
Ideale per: Team di sicurezza che necessitano di un’analisi approfondita dei percorsi di attacco in AD e Entra ID.
Netwrix PingCastle vs. BloodHound: confronto diretto
L'analisi dello stato della configurazione e del percorso di attacco risponde a diverse domande operative. Il confronto seguente mostra dove ogni strumento eccelle, ha limiti o è assente.
Rischio di configurazione vs. rischio del percorso di attacco
Netwrix PingCastle si concentra sulla salute della configurazione: oggetti obsoleti, politiche insicure, configurazioni errate e over-provisioning, fornito come schede di valutazione con indicazioni per la risoluzione. BloodHound modella i percorsi di attacco tracciando relazioni e permessi per mostrare come queste vulnerabilità si concatenano in percorsi di escalation dei privilegi.
Per "dove è debole la mia configurazione AD?" PingCastle è la risposta più diretta. Per "come si muoverebbe realmente un attaccante nel mio ambiente?" BloodHound è la risposta.
Netwrix PingCastle individua e valuta le vulnerabilità sottostanti; BloodHound mostra come si collegano.Netwrix identity security posture management rende operativa la valutazione con punteggi di rischio continui e priorità di rimedio in AD e Entra ID.
Facilità di distribuzione e tempo per il valore
Netwrix PingCastle è un eseguibile offline singolo che fornisce un rapporto valutato a ogni livello in pochi minuti dall’esecuzione. Questa rapidità nel valore è importante per team snelli che necessitano di un punto di partenza pratico senza infrastruttura di database. BloodHound Community Edition richiede collector, un database a grafo e ottimizzazioni prima di produrre output utilizzabile. BloodHound Enterprise elimina l’infrastruttura locale ma aggiunge un processo di onboarding SaaS.
Per controlli rapidi iniziali di AD health checks, Netwrix PingCastle è la scelta vincente; per un'analisi approfondita dei percorsi di attacco, BloodHound vince nonostante l'installazione più complessa.
Profondità dell'analisi e pianificazione della rimedio
L'analisi di Netwrix PingCastle è ampia su configurazione e policy; correggere i suoi risultati spesso chiude molte vie prima che diventino percorsi di attacco utilizzabili. L'analisi di BloodHound è profonda sulla meccanica dei percorsi, abusi concatenati, gruppi nidificati e movimenti laterali, con enfasi sulle relazioni tra i percorsi. PingCastle copre problemi di configurazione più ampi al di fuori di quei percorsi.
Le indicazioni di remediation di Netwrix PingCastle possono chiudere molte vie di attacco alla fonte, e il monitoraggio continuo della postura tramite 1Secure trasforma quella remediation in un programma ripetibile.
Scansione puntuale vs. monitoraggio continuo
Le edizioni gratuite e Community di entrambi gli strumenti generalmente funzionano su richiesta, rendendoli utili per revisioni periodiche. BloodHound Enterprise aggiunge la gestione continua dei percorsi di attacco come livello SaaS a pagamento, mentre Netwrix identity security posture management aggiunge una valutazione continua del rischio di identità in AD e Entra ID con tendenze della postura nel tempo.
Entrambi i livelli gratuiti richiedono esecuzioni manuali, e il percorso Enterprise in ogni categoria è la soluzione a pagamento per una copertura continua.
Come scegliere tra PingCastle e BloodHound
Entrambi gli strumenti affrontano lo stesso problema di esposizione di AD da estremi opposti, quindi la scelta dipende solitamente da quale domanda si desidera rispondere per prima.
Scegli PingCastle se:
- Il compito immediato è una baseline di configurazione AD valutata con passaggi di correzione classificati.
- Il team ha bisogno di valore in pochi minuti da un singolo eseguibile offline, senza dover allestire un'infrastruttura di database.
- L'ambiente è regolamentato o isolato, e il traffico in uscita è una preoccupazione.
Scegli BloodHound se:
- Il rischio urgente sono i privilegi concatenati: gruppi nidificati, diritti delegati e percorsi di movimento laterale verso gli asset Tier Zero.
- Il team ha la capacità operativa di eseguire collectors e un database a grafo, o il budget per Enterprise SaaS.
- La gestione dei percorsi di attacco deve diventare una pratica continua, non un audit una tantum.
La decisione solitamente si riduce a due domande: hai bisogno che i risultati vengano valutati o che i percorsi vengano mappati prima, e quanta complessità di implementazione può assorbire il team? Un team snello di mercato medio senza infrastruttura container dedicata sentirà subito la differenza.
I programmi di identità raramente si fermano alla valutazione. La riduzione dei percorsi di attacco spesso porta alla governance dei privilegi, Privileged Access Management, credenziali just-in-time (JIT) a breve durata, certificazione degli accessi, e il lavoro di revisione degli accessi gestito da strumenti più ampi di identity governance tools.
Eastern Carver County Schools mostra come appare il passo successivo: il distretto ha eliminato l'accesso amministrativo permanente ai sistemi che contengono dati di 9.300 studenti passando ai privilegi just-in-time con Netwrix Privilege Secure e ha completato il rollout in pochi giorni.
I clienti esistenti di PingCastle possono estendere la valutazione a quel programma più ampio con monitoraggio continuo di AD, Identity Threat Detection and Response (ITDR), e recupero di AD.
Richiedi una demo per vedere come PingCastle e Netwrix 1Secure collegano i dati di rischio di AD e Entra ID in un'unica visualizzazione della postura di sicurezza dell'identità.
Avvertenza: Le informazioni in questo articolo sono state verificate a luglio 2026. Le funzionalità del prodotto, le roadmap e i prezzi possono variare; verificare direttamente con ogni fornitore prima dell'acquisto.
Domande frequenti su PingCastle vs. BloodHound
Condividi su
Scopri di più
Informazioni sull'autore

Netwrix Team
Scopri di più su questo argomento
Cos'è il DLL hijacking e perché il tuo nuovo plugin AI potrebbe essere il modo più semplice per entrare
Automatizzare la distruzione del tenant Entra ID con l'IA
Individuazione di permessi di Active Directory sfruttabili con BloodHound
Servizi certificati AD: Impostazioni rischiose e loro rimedio
Cos'è un attacco DCSync: rilevamento e prevenzione