
피싱, 비싱, 그리고 도난당한 자격 증명이 2025년 Wavestone 컴퓨터 긴급 대응팀이 처리한 주요 사건의 38%를 차지했으며, 이는 전년의 20%보다 거의 두 배에 달한다고 회사의 2025년 사건 대응 보고서.
탈취된 자격 증명은 점점 더 Active Directory 침해를 의미합니다Active Directory, 도난당한 로그인 정보는 공격자가 디렉터리를 탐색하는 데 필요한 전부인 경우가 많기 때문입니다.
그러한 변화에도 불구하고, Netwrix 2026 데이터 및 신원 보안 보고서에 따르면 조직의 단 36%만이 지난 12개월 동안 포괄적인 AD 보안 평가를 실시한 것으로 나타났습니다.
같은 설문조사에서 74%는 자신의 AD에 권한 상승을 허용하는 잘못된 구성이 없다고 완전히 확신하지 못했습니다. 대부분의 팀은 현재 자신의 AD 상태를 정확히 알지 못합니다.
Purple Knight와 Tenable One Identity Exposure는 모두 가시성 격차를 해소하는 것을 목표로 하지만, 방식은 다릅니다.
Purple Knight와 Tenable One Identity Exposure의 빠른 비교
아래 표는 Purple Knight와 Tenable One Identity Exposure의 비용, 주기, 디렉터리 범위, 공격 대응, 수정 및 감사 증거를 정리한 것입니다.
Dimension | Purple Knight | Tenable One Identity Exposure |
|---|---|---|
|
Cost model |
Free download |
Licensed per identity, quote-based |
|
Assessment cadence |
On-demand scans |
Live monitoring |
|
Directory coverage |
AD, Entra ID, Okta |
AD and Entra ID |
|
Attack response |
Reports what a scan finds |
Alerts on attacks in progress |
|
Remediation |
Guidance only |
Guidance plus scripts |
|
Audit evidence |
Scan-date snapshot |
Alert history |
구매자가 Purple Knight와 Tenable One Identity Exposure를 비교하는 이유
두 제품 모두 Active Directory와 Microsoft Entra ID를 스캔하고, 발견한 내용을 평가하며, 지표 카탈로그를 게시하여 서로 다른 작업에 동일한 후보군에 올립니다.
무료와 라이선스는 예산 논의를 요구합니다
Purple Knight는 다운로드가 무료인 반면, Tenable One Identity Exposure는 아이덴티티별 견적 기반 라이선스와 첫 결과 도출 전 활성화 단계가 필요합니다. 예산 담당자는 반복 비용을 승인하기 전에 무료 기본 버전이 무엇을 제공하는지 알고 싶어 하며, 이 질문만으로도 두 도구가 동일한 평가 대상이 됩니다.
더 넓은 범위의 검색은 Purple Knight 대안 및 Semperis 대안을 여러 제품 카테고리에 걸쳐 있으며, 두 도구가 인접 시장에 위치해 있기 때문입니다; 두 도구를 선택하는 결정은 향후 90일 동안 필요한 결과에 초점을 맞춥니다.
시점 스캔과 지속적인 모니터링은 서로 다른 주기를 설정합니다
Purple Knight는 필요할 때마다 한 번에 한 번씩 실행되어 해당 순간의 디렉터리를 캡처합니다. Tenable One Identity Exposure는 중단 없이 실행되며 이를 실시간 신원 위협 탐지 및 대응(ITDR)과 결합합니다.
특권 그룹 변경이나 그룹 정책 개체 수정을 즉시 감지할 수 있어 다음 예정된 스캔을 기다리지 않습니다. 두 가지를 비교하는 팀은 단순한 기능 목록이 아닌 운영 주기를 선택하는 것입니다.
중복된 지표 카탈로그는 부적절한 비교를 초래합니다
두 제품 페이지의 약어는 서로 바꿔 쓸 수 있는 것처럼 보여, 단순 수치 비교가 구매자를 오도하는 이유입니다. 각 용어는 서로 다른 소유자에게 서로 다른 대응을 요구합니다:
- 노출 지표(IOE): 지속적이고 악용되지 않은 잘못된 구성, 예를 들어 위험한 Kerberos 위임 또는 오래된 권한 계정입니다. 디렉터리 소유자에게 미처리 항목으로 할당됩니다.
- 침해 지표(IOC): 무언가 이미 발생했다는 증거입니다. NIST는 IOC를 공격이 임박하거나 진행 중임을 나타내거나, 이미 침해가 발생했을 수 있음을 시사하는 기술적 증거로 정의하며, 이는 사고 대응을 촉발합니다.
- 공격 지표(IoA): 공격 진행 중에 감지되는 행동 패턴으로, 실시간 경고로 전달되어 대응이 필요합니다.
Purple Knight는 노출 및 침해 증거를 보고하고, Tenable One Identity Exposure는 노출 및 공격을 보고합니다. Semperis의 지표 총합을 Tenable의 노출 카탈로그와 17개의 문서화된 공격 지표와 비교하는 것은 호환되지 않는 단위를 비교하는 것입니다.
단일 노출 검사로는 객체가 없을 수도 있고 수천 개일 수도 있으며, 하나의 공격 지표는 상관된 이벤트 순서를 나타냅니다.
Netwrix PingCastle은 Active Directory에 대해 동일한 종류의 무료 평가를 실행합니다. 데모 요청.
셈페리스 퍼플 나이트
Semperis Purple Knight는 온프레미스 Active Directory, Entra ID 및 Okta용 무료 보안 평가 도구입니다. 필요 시 스캔하며 점수화된 보고서와 수정 안내를 제공합니다.
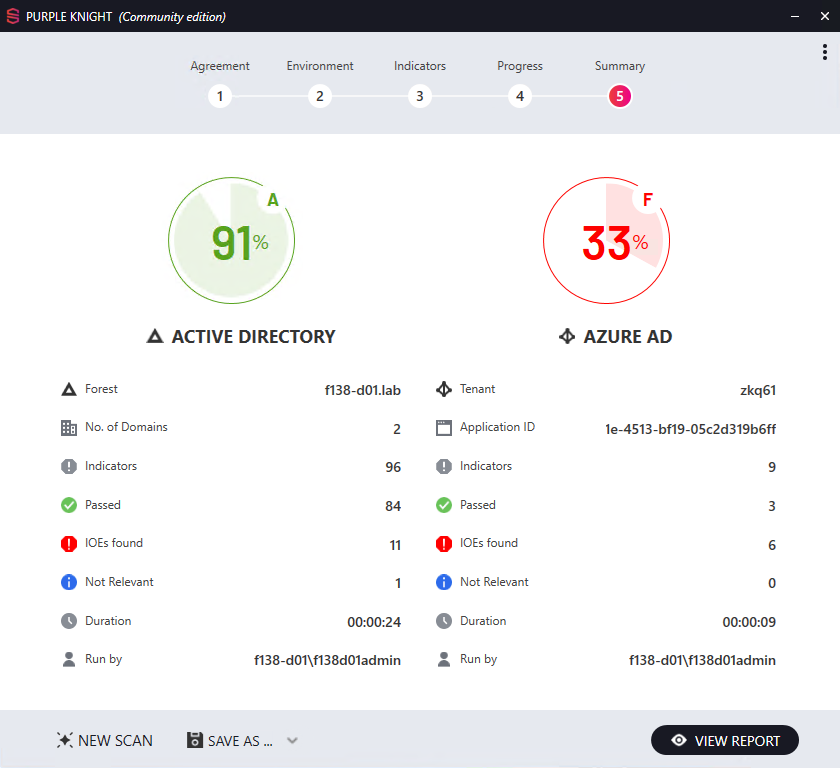
출처: semperis.com
눈에 띄는 점
- 보고서는 결과를 다섯 가지 범주로 나누고 전체 점수와 개선 지침을 제공합니다.
- 지표는 MITRE ATT&CK와 프랑스 국가 사이버 보안 기관(ANSSI)의 프레임워크, 그리고 침해 가능성 평가에 대응합니다.
- 점수는 단순 합격/불합격 수가 아니라 영향을 받는 객체 수에 따라 지표의 심각도를 평가합니다.
- 이 도구는 Active Directory를 절대 수정하지 않으며, 읽기 전용 PowerShell 및 LDAP 쿼리만 실행하여 결과를 생성합니다.
고려할 사항
- 수동 온디맨드 스캔은 실행 간 디렉터리 변화를 감지하지 못하며, 예약 스캔과 다중 포리스트 통합 뷰를 위해서는 유료 Semperis 제품 또는 맞춤 자동화가 필요합니다.
- 맞춤 설정이나 이전 위임이 없는 새 도메인도 결과가 나오므로 첫 점수를 최저점으로 보고 건강 진단서로 보지 마십시오.
- 일부 스캔은 RPC를 통해 PowerShell 및 LDAP 쿼리를 실행할 수 있는 충분한 접근 권한이 필요하며, 모든 수정은 위험한 위임과 같은 결과를 정확히 해석할 수 있는 충분한 Active Directory 지식을 가진 관리자가 담당합니다.
- 제품 업데이트와 함께 게시된 지표 총계가 증가하여 원시 수치는 버전 간에 명확하게 비교되지 않습니다.
추천 대상: 사내 Active Directory 전문 지식을 갖춘 무료 평가 기준이 필요한 팀.
Tenable One 신원 노출
Tenable One Identity Exposure는 Active Directory 및 Entra ID용 라이선스된 신원 보안 태세 관리(ISPM) 플랫폼으로, 이전에는 Tenable.ad 및 Tenable Identity Exposure로 알려졌습니다. 두 개의 엔진을 실행합니다. 하나는 두 디렉터리 전반의 노출을 지속적으로 표시하고, 다른 하나는 실시간으로 라이브 공격을 탐지합니다.
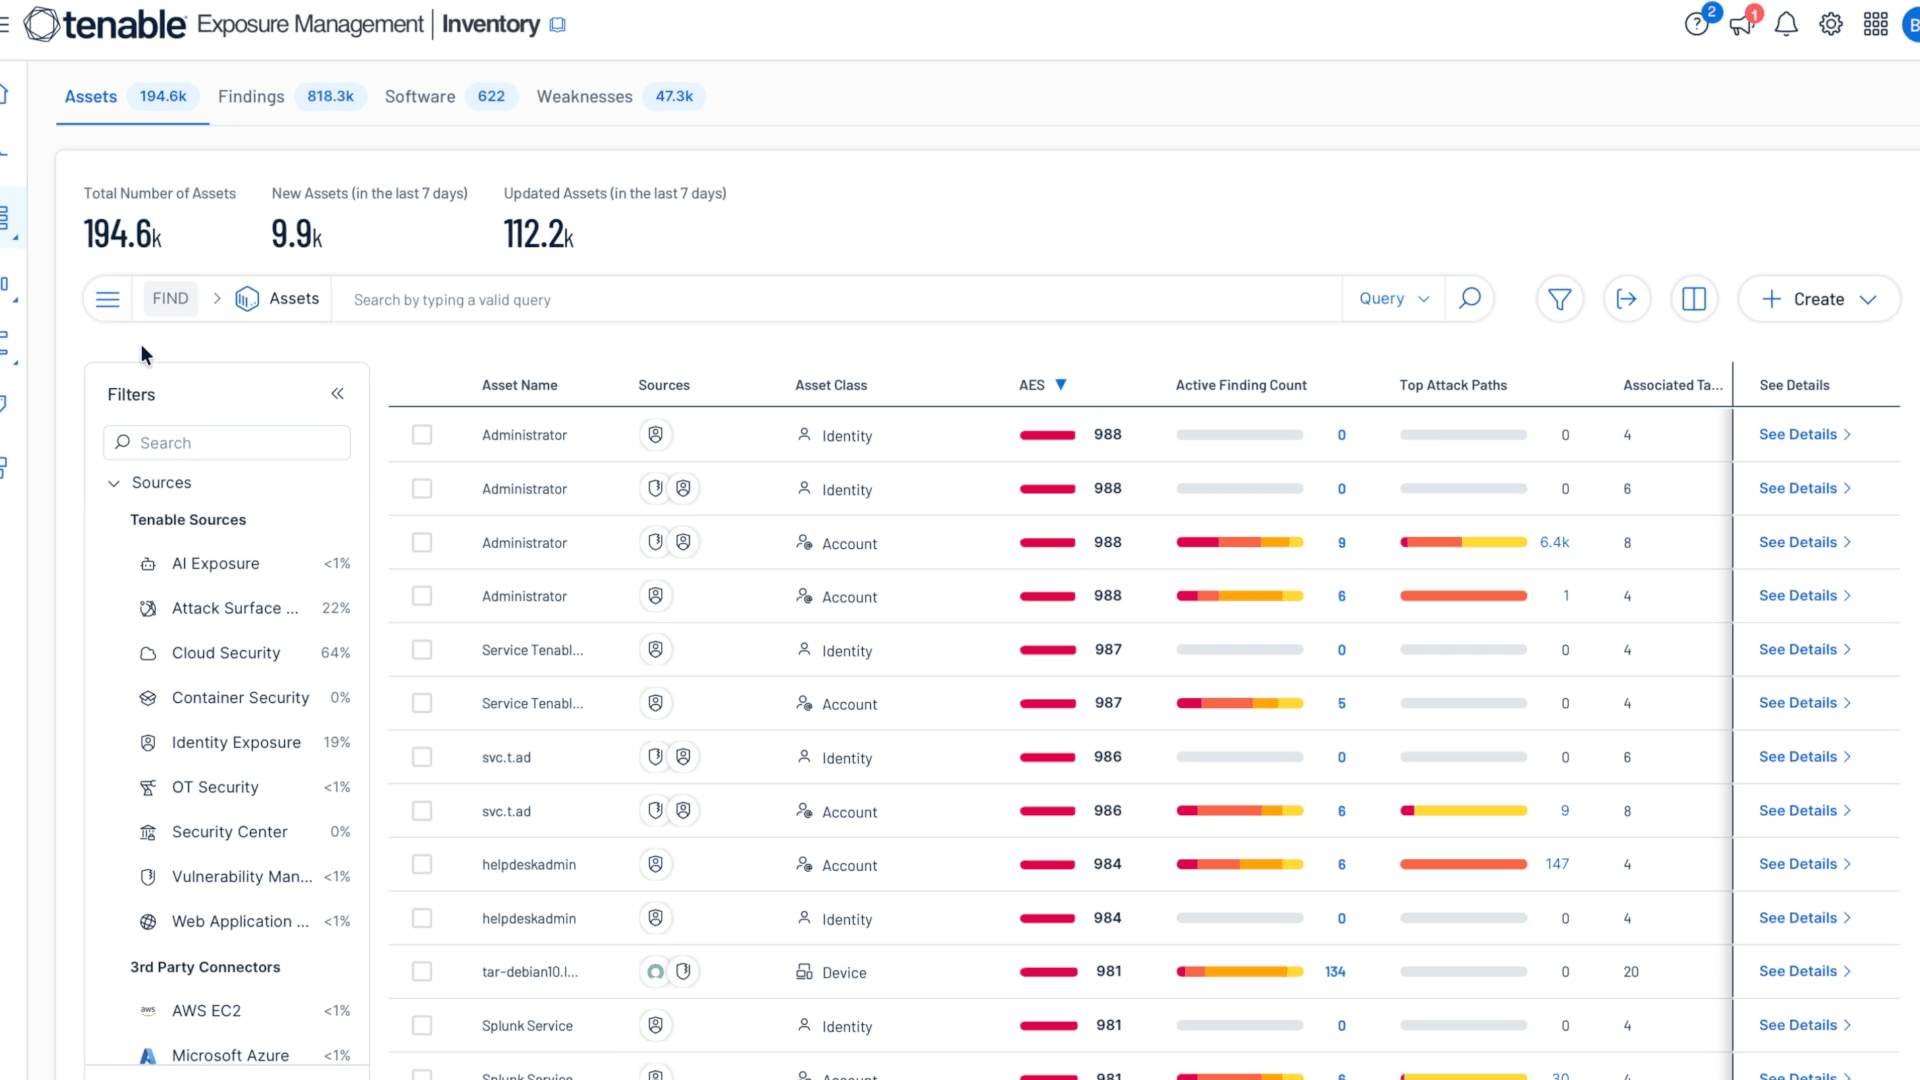
출처: tenable.com
눈에 띄는 점
- 노출 엔진은 Active Directory 및 Entra ID 전반의 잘못된 구성을 지속적으로 표시합니다.
- 공격 엔진은 실시간으로 문서화된 17가지 액티브 디렉토리 기법을 탐지하며, 그중에는 DCSync, DCShadow, Kerberoasting, Golden Ticket, 패스워드 스프레이 및 무차별 대입 공격이 포함됩니다.
- Identity 360은 위험 순위 지정, 수정 스크립트 및 공격 경로 분석을 통해 공격자가 대상 자산에 도달할 수 있는 방법을 보여주며, 두 디렉터리의 인간 및 기계 신원을 통합합니다.
- 경고는 Common Event 형식의 syslog를 통해 Splunk, IBM QRadar, ArcSight 등 수집기로 전달됩니다.
- 배포는 SaaS 또는 고객이 관리하는 온프레미스 설치로 실행되며, 일반 사용자 계정으로 에이전트 없이 연결되고 관리자 권한이 필요 없습니다.
고려할 사항
- 인용 기반 라이선스와 활성화 단계가 첫 결과 도출 전 구매 시간을 추가합니다.
- 공격 엔진은 Active Directory 내에서만 실시간으로 탐지하며, 노출 엔진은 Entra ID를 포함하지만 공격 엔진은 포함하지 않습니다.
- 세 가지 예외가 에이전트 없는 모델 밖에 있습니다. 공격 엔진에 정보를 제공하는 그룹 정책 객체는 관리자 자격 증명이 필요하며, 케르베로스팅 지표는 허니 계정에 의존하고, 권한 분석에는 높은 권한이 필요합니다.
- 신원 전용 배포는 Exposure Signals, Exposure View, 플랫폼 수준의 Attack Path 등 플랫폼 가격을 정당화하는 교차 기능을 포기합니다.
- Identity 360 내 Okta 지원은 Tenable의 기본 Active Directory 및 Entra ID 모니터링보다 범위가 좁아 보이므로, Okta 중심 팀은 서명 전에 정확한 범위를 확인해야 합니다.
적합 대상: SIEM으로 신원 경고를 전달하는 보안 운영 인력이 있는 조직.
퍼플 나이트와 테너블 원 아이덴티티 익스포저 정면 대결
각 도구가 디렉터리를 스캔하는 빈도는 탐지 깊이, 비용 및 감사자에게 증명할 수 있는 내용을 결정합니다.
평가 주기
Purple Knight는 스캔이 실행된 순간의 디렉터리를 캡처합니다. 다음 날 아침에 권한 그룹이 변경되거나 다음 달에 그룹 정책 개체가 수정되면 다음 실행까지 보이지 않으며, 이를 발견하려면 관리자가 두 보고서를 수동으로 비교해야 합니다. 반면 Tenable은 지속적인 기준선을 유지하며 이러한 변경 사항이 발생하는 즉시 알림을 제공합니다. 다음 예약 스캔을 기다리지 않습니다.
위협 탐지 깊이
Purple Knight의 침해 증거는 사건 이후에 나타나며, 이미 무언가가 발생했다는 증거로, 때로는 다음 스캔에서 몇 주 후에 발견됩니다. Tenable의 공격 엔진은 DCSync와 같은 공격이 아직 진행 중일 때 작동할 수 있으며, 이때 중단이 가능합니다. 어느 방법도 근본적인 잘못된 구성 누적을 단독으로 해소하지 못하며, 두 도구 모두 해당 대기열을 디렉터리 소유자에게 맡깁니다.
첫 발견까지의 비용과 시간
Purple Knight는 비용이 없고 구매 주문이 필요 없으므로, 누군가 실행을 결정한 당일에 점수화된 보고서를 받을 수 있습니다. Tenable 라이선스는 활성화된 ID별 견적 기준이며, 기존 Tenable One 고객에게도 Identity Exposure를 자동으로 활성화하지 않습니다. 따라서 조달과 활성화가 첫 발견 이전에 이루어집니다.
더 유용한 지표는 작동하는 운영 리듬에 도달하는 시간입니다. 아무도 일정에 넣지 않는 점수화된 보고서와 아무도 보지 않는 알림 스트림은 같은 결과를 낳기 때문입니다. 팀은 라이선스와 함께 인력 모델의 비용을 산정해야 합니다.
수정이 효과가 있었음을 입증
감사인은 단일 날짜만으로 통제가 효과적이었다고 인정하지 않습니다. SOC 2 운영 효과성 테스트는 전체 검토 기간 동안 증거를 요구하며, IT 일반 통제 테스트는 샘플링된 변경 사항을 요청부터 승인, 종료까지 추적합니다.
Purple Knight의 스캔은 스캔 날짜에 통제가 통과되었음을 증명하며, Tenable의 경고는 플랫폼이 공격을 감지했음을 증명합니다. 둘 다 표시된 노출이 수정되어 유지되었음을 보여주는 전후 기록을 제공하지 않으며, 이는 지속적인 감사 지침이 관찰 기간 동안 팀이 유지하도록 요구합니다.
Purple Knight는 현재 디렉터리 상태를 알려주고, Tenable One Identity Exposure는 지금 무슨 일이 일어나고 있는지 알려주며, 둘 다 지난 분기 수정이 여전히 적용 중인지 알려주지 않습니다.
Purple Knight와 Tenable One Identity Exposure 중 선택하는 방법
선택은 향후 90일 동안 달성해야 할 목표에 달려 있으며, 두 도구는 각각 전혀 다른 분야에서 뛰어납니다.
다음과 같은 경우 Purple Knight를 선택하세요:
- Okta는 Active Directory 및 Entra ID와 함께 핵심 디렉터리로 작동하며, 포지처 커버리지는 세 가지 모두를 포함해야 합니다.
- 경영진은 이번 주에 점수화되고 프레임워크에 매핑된 보고서가 필요하며, 조달은 수정 작업보다 더 오래 걸릴 것입니다.
- 팀은 사내에 Active Directory 전문 지식을 보유하고 있으며, 앞으로의 작업은 활성 사고 없이 잘못된 구성의 누적입니다.
다음과 같은 경우 Tenable One Identity Exposure를 선택하세요:
- 누군가가 교대 근무 중이며, 신원 경고가 기존 SIEM에 전달되어야 합니다.
- Active Directory 공격 기법의 실시간 탐지가 비마이크로소프트 아이덴티티 공급자 전반보다 더 중요합니다.
- 더 광범위한 Tenable One 배포는 이미 교차 표면 노출 기능을 활성화합니다.
전담 보안 운영 기능이 없는 소규모 팀의 경우, 기능 깊이보다 경고 용량이 선택을 좌우합니다. 탐지 플랫폼은 결과를 감시하고 대응할 사람이 있어야 그 가치를 인정받습니다. 정기 평가나 관리형 탐지 및 대응 제공자가 아무도 처리할 시간이 없는 탐지보다 더 적합한 경우가 많습니다.
Purple Knight 또는 Tenable One Identity Exposure 대신 Netwrix를 선택해야 할 때
Netwrix에는 두 도구 중 어느 하나를 대체하는 단일 제품이 없습니다. Netwrix PingCastle는 Purple Knight와 동일한 역할을 하며, Netwrix Threat Prevention과 Netwrix Threat Manager는 Tenable의 공격 엔진이 수행하는 실시간 공격 작업을 담당하고, Netwrix Auditor는 두 도구 모두 제공하지 않는 변경 기록을 제공합니다.
팀이 일회성 스캔 대신 무료로 반복 가능한 평가가 필요할 때
Netwrix PingCastle는 170개 이상의 MITRE ATT&CK 매핑 검사로 Active Directory 위험을 평가하며, 잘못된 구성, 공격 경로 및 권한 노출을 식별합니다. 이 도구는 무료이며, 두 번째나 세 번째 평가도 실행 시간만 소요되며 우선순위가 지정된 수정 로드맵을 제공합니다. 정기적으로 실행하는 팀은 연 1회 스캔이 남기는 위험 창을 줄입니다.
탐지가 단순 경고가 아닌 차단으로 전환되어야 할 때
Netwrix Threat Prevention는 Active Directory에서 DCSync, Kerberoasting, 패스더해시 시도를 실시간으로 차단하여 성공하기 전에 막습니다. 이미 탐지를 실행하는 팀을 위해, Netwrix Threat Manager는 자격 증명 탈취, 측면 이동, 권한 상승 등 신원 위협 탐지를 다룹니다. 2026년 4월 말에 Active Directory 인증서 서비스 오작동 기법 ESC1부터 ESC7까지를 추가했습니다.
AppRiver는 Netwrix Auditor를 사용하여 중요 Active Directory 및 그룹 정책 변경 사항이 발생하는 즉시 알림을 받고, 6개 도메인 내 250명의 사용자에 대해 단 5분 만에 이전 상태로 복구할 수 있습니다.
증거가 한 번 발생했음을 넘어서 수정이 유지되었음을 증명해야 할 때
Netwrix Auditor는 누가, 무엇을, 언제 변경했는지와 변경 전후 값을 포함하여 모든 Active Directory 및 Entra ID 변경 사항을 기록합니다. 기록은 검색 가능하며 관찰 기간 동안 유지됩니다.
사전 정의된 보고서는 SOX, HIPAA, PCI DSS, GDPR에 맞춰져 있어 Active Directory 변경 감사 증거는 스크린샷이 아닌 기록에서 나옵니다. 검사자가 수정된 노출을 샘플링할 때 변경부터 종료까지의 연결 고리가 이미 기록되어 있습니다.
Netwrix Auditor를 사용하면 First National Bank and Trust of Beloit는 통화감독관실(OCC) 감사를 일주일 대신 한 시간 만에 준비할 수 있습니다.
제품 분리는 자체 비용이 발생합니다. 평가, 탐지, 차단 및 감사 증거를 포함하려면 각 항목에 대한 배포 범위, 라이선스 및 소유권을 정의해야 합니다. Netwrix의 적용 범위는 Microsoft 디렉터리에서 가장 깊으므로 Okta 중심 조직은 구매 전에 적합성을 확인해야 합니다.
도구를 운영 모델에 맞추기
Purple Knight와 Tenable One Identity Exposure는 기능 결정보다 주기 결정입니다. 두 도구 모두 검토 기간 전체에 걸쳐 수정이 유지되었는지 보여주지 않으며, 이는 검사관이 가장 많이 선택할 샘플입니다.
각 옵션이 팀에 약속하는 운영 모델의 가치를 평가한 후, 다음 두 분기 동안 가장 중요한 업무를 선택하세요.
데모 요청하여 Netwrix PingCastle와 Netwrix Auditor가 무료 평가를 자체 디렉터리에 대한 통제 증거로 전환하는 방식을 확인하세요.
면책 조항: 이 기사에 있는 정보는 2026년 10월 기준으로 확인되었습니다. 각 공급업체에 현재 기능을 직접 확인하세요.
Purple Knight와 Tenable One Identity Exposure에 관한 자주 묻는 질문
공유하기
더 알아보기
저자 소개
