
PingCastle vs. BloodHound: Análise de caminho de ataque AD
Sep 2, 2026
Uma configuração fraca ou uma cadeia de privilégios despercebida pode dar a um invasor acesso total ao domínio. A avaliação de configuração e a análise do caminho de ataque fecham essa exposição por diferentes ângulos: uma avalia as configurações incorretas e retorna uma lista classificada de correções, enquanto a outra mapeia como as permissões existentes se encadeiam às contas privilegiadas. A escolha certa depende da profundidade da análise, do esforço de implantação e da adequação a um programa contínuo de identidade.
De acordo com o Netwrix 2026 Data and Identity Security Report, 75% das exposições de dados sensíveis começam com identidades comprometidas ou permissões mal configuradas.
Active Directory está no centro dessa exposição: o joint advisory da National Security Agency (NSA), da Cybersecurity and Infrastructure Security Agency (CISA) e das agências cibernéticas da Austrália, Nova Zelândia, Canadá e Reino Unido chama a superfície de ataque do AD de "excepcionalmente grande e difícil de defender."
Esse aviso molda quase todas as avaliações de PingCastle vs. BloodHound. As duas ferramentas respondem a perguntas diferentes sobre o mesmo ambiente Active Directory.
PingCastle pergunta onde a configuração é fraca, enquanto BloodHound pergunta como um atacante encadearia privilégios existentes para alcançar Domain Admin.
Esta comparação avalia a profundidade da avaliação de configuração, a análise do caminho de ataque, o esforço de implantação e a gestão contínua.
Netwrix PingCastle vs. BloodHound num relance
Dimension | Netwrix PingCastle | BloodHound |
|---|---|---|
|
Primary focus |
AD security assessment and configuration risk scoring |
AD and Microsoft Entra ID attack path graphing and attack path management |
|
Core problem addressed |
Misconfigurations, outdated objects, insecure policies, privilege sprawl |
Chained permissions and relationships that form exploitable attack paths |
|
Output style |
HTML reports and risk scorecards: Domain Risk Score, Maturity Assessment, Global Risk Score |
Attack path graphs and pre-built queries showing routes to privileged groups; Enterprise adds historical tracking |
|
Attack path analysis depth |
Flags access control list (ACL) vulnerabilities, Kerberos delegation misconfigurations, and privileged-account risks; full path graphs require a graphing platform |
Models chained abuses, nested groups, and lateral movement at every tier |
|
Ease of setup |
Single offline executable that delivers a scored report within minutes, at every tier |
Community Edition requires collectors, a graph database, and tuning; Enterprise is SaaS |
|
Continuous monitoring |
Community Edition runs on demand; Netwrix identity security posture management adds ongoing risk scoring across AD and Entra ID |
Community Edition runs on demand; Enterprise adds continuous attack path management |
|
Deployment model and licensing |
Offline, single executable; Community Edition is free for personal use, and commercial use requires a Service Provider or Enterprise license |
Community Edition is self-hosted, Docker-based, and free; Enterprise is SaaS |
|
Best for |
Admins needing fast, scored AD health checks or a supported assessment program with AD and Entra ID context |
Security teams that need deep attack path analysis and ongoing path management |
Por que os compradores comparam PingCastle e BloodHound
As orientações governamentais recomendam as duas ferramentas na mesma frase, mas elas respondem a perguntas adjacentes, então a maioria das avaliações sérias de hardening de AD acaba abrangendo-as juntas.
Orientação conjunta do governo recomenda ambas as ferramentas
O aviso conjunto de 2024 da NSA, CISA e das agências cibernéticas da Austrália, Nova Zelândia, Canadá e Reino Unido sobre a detecção e mitigação de comprometimentos de AD recomenda explicitamente BloodHound, Netwrix PingCastle e Purple Knight juntos. Ele descreve BloodHound para visualização gráfica de caminhos de ataque, Netwrix PingCastle para relatórios de segurança e Purple Knight para avaliação de segurança do ambiente. Essa recomendação única coloca as duas ferramentas lado a lado em quase todas as avaliações sérias de endurecimento de AD.
As ferramentas nativas da Microsoft ainda deixam lacunas de exposição
A cobertura nativa da Microsoft está melhorando, mas os compradores ainda têm dúvidas sobre a exposição híbrida. Microsoft Defender for Identity adiciona avaliações de postura, mas suas recomendações para híbridos exigem um sensor em servidores executando Microsoft Entra Connect.
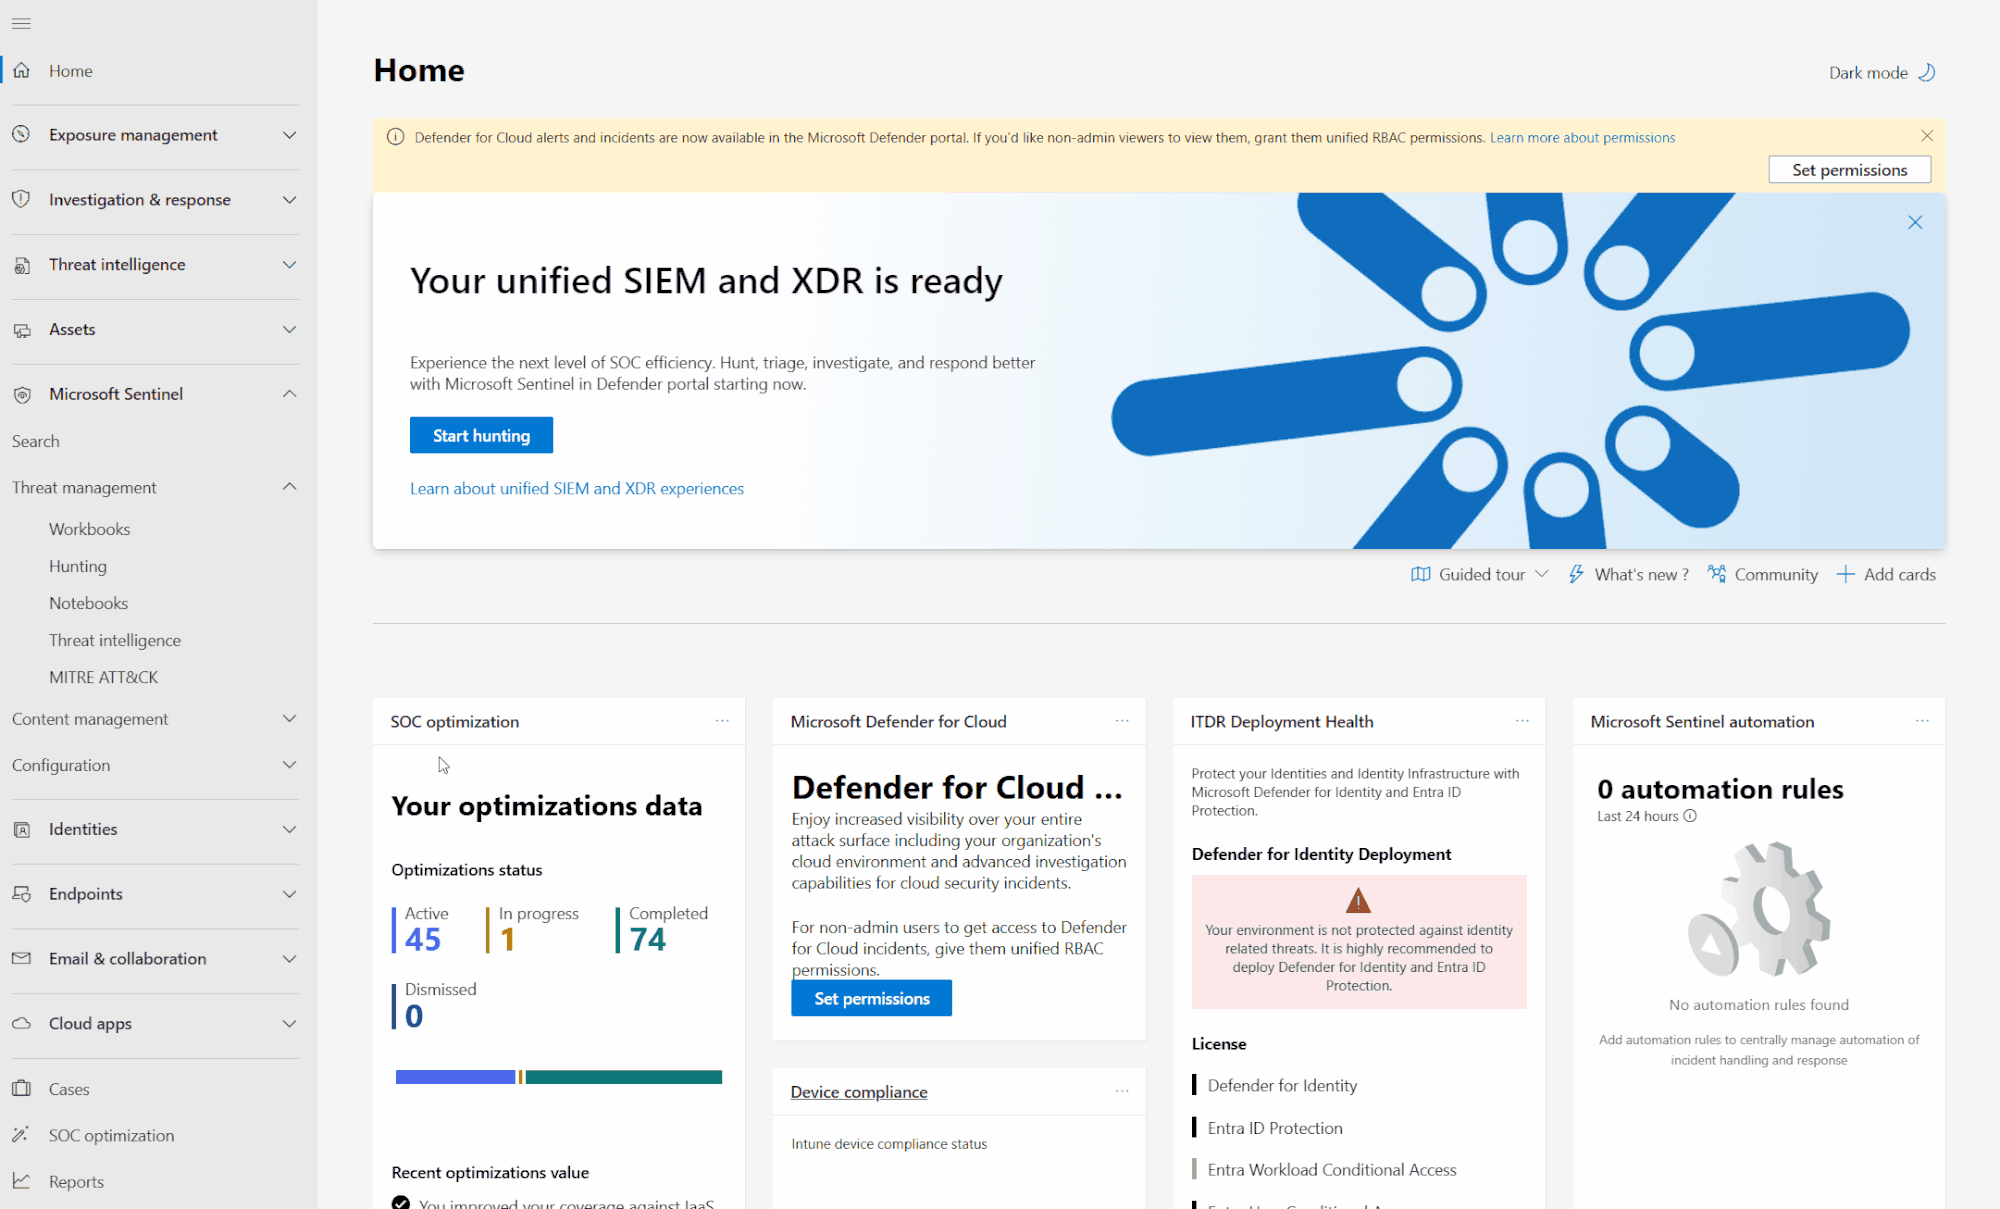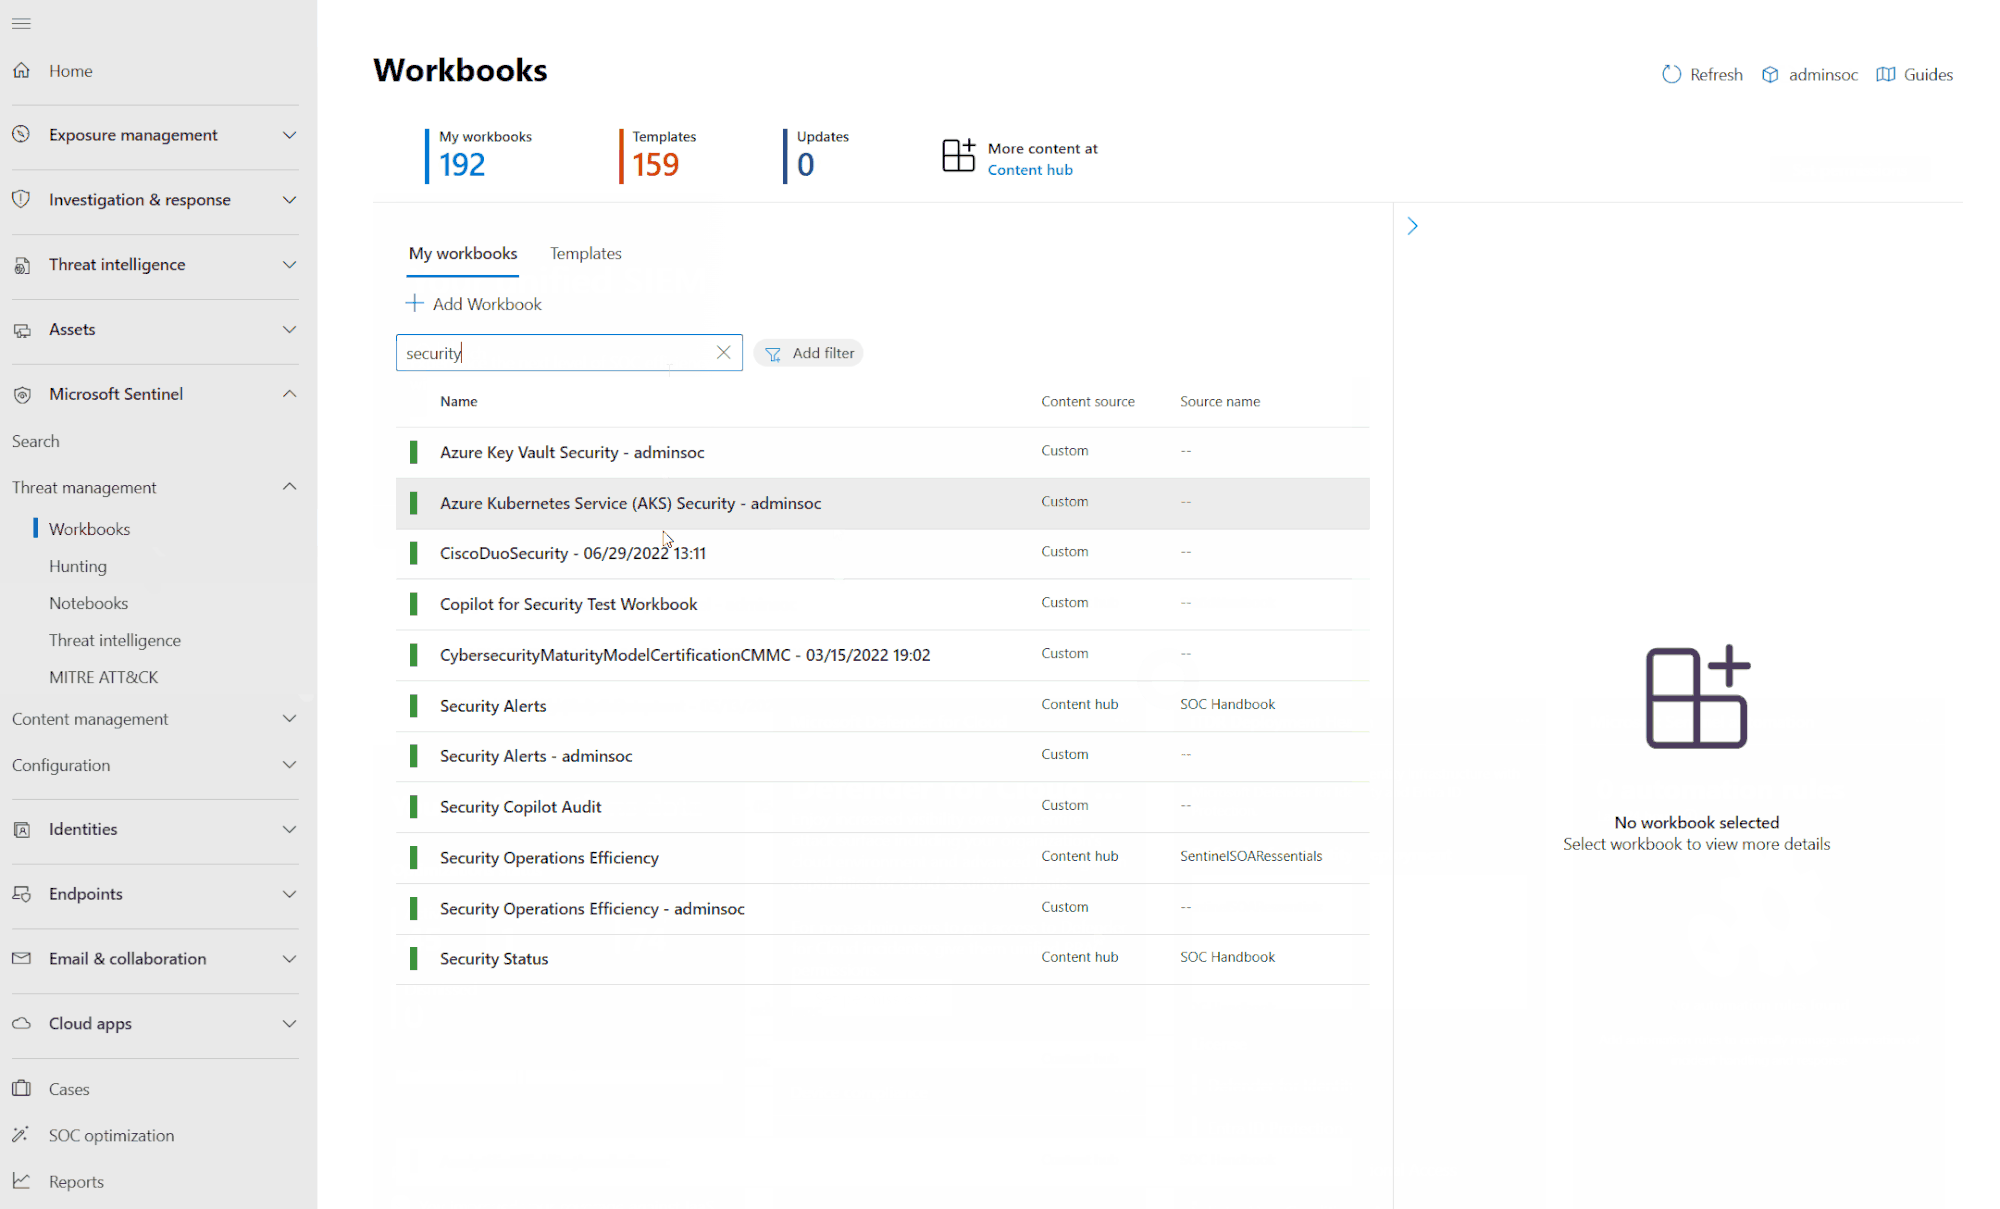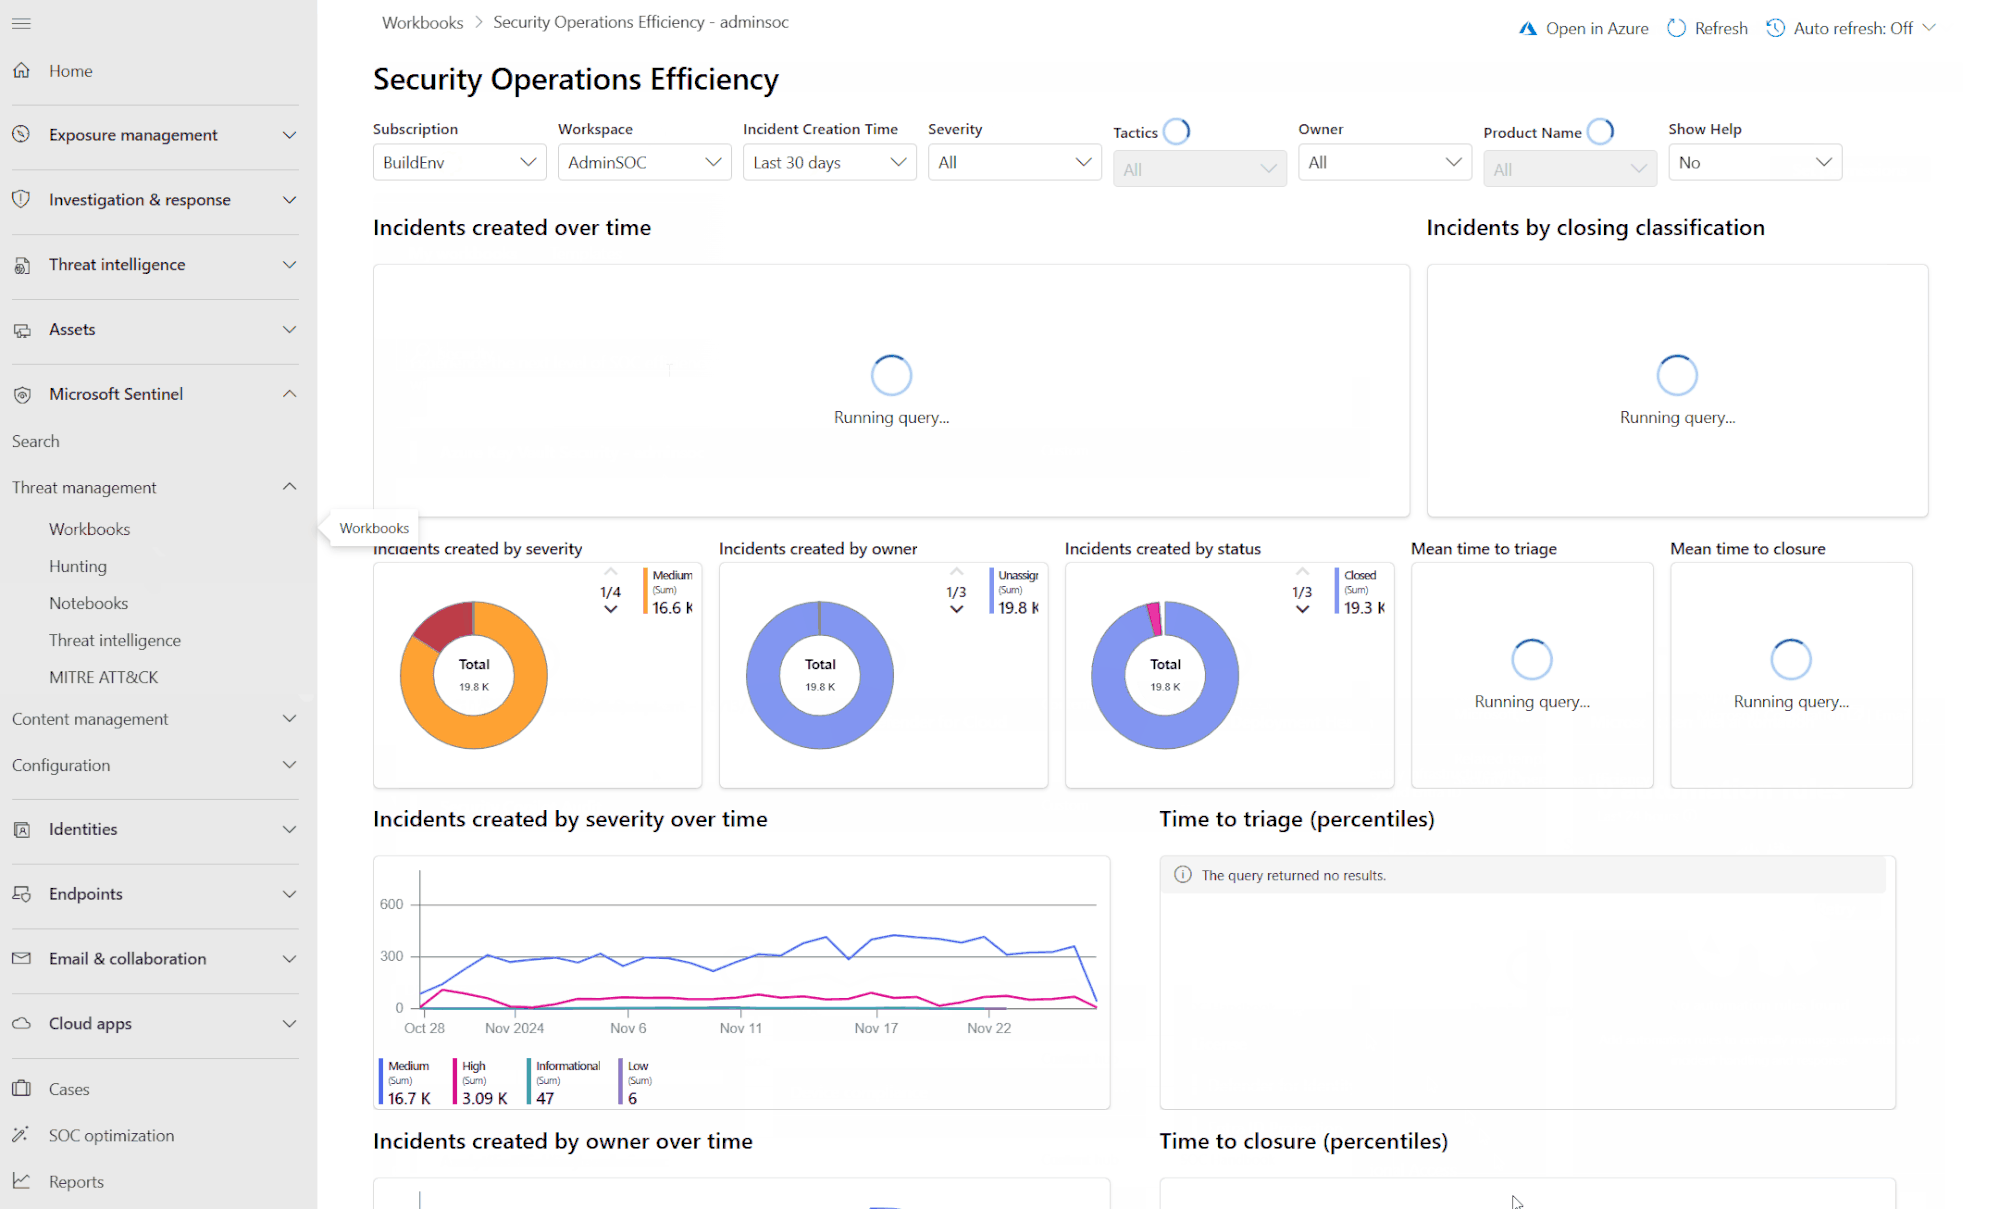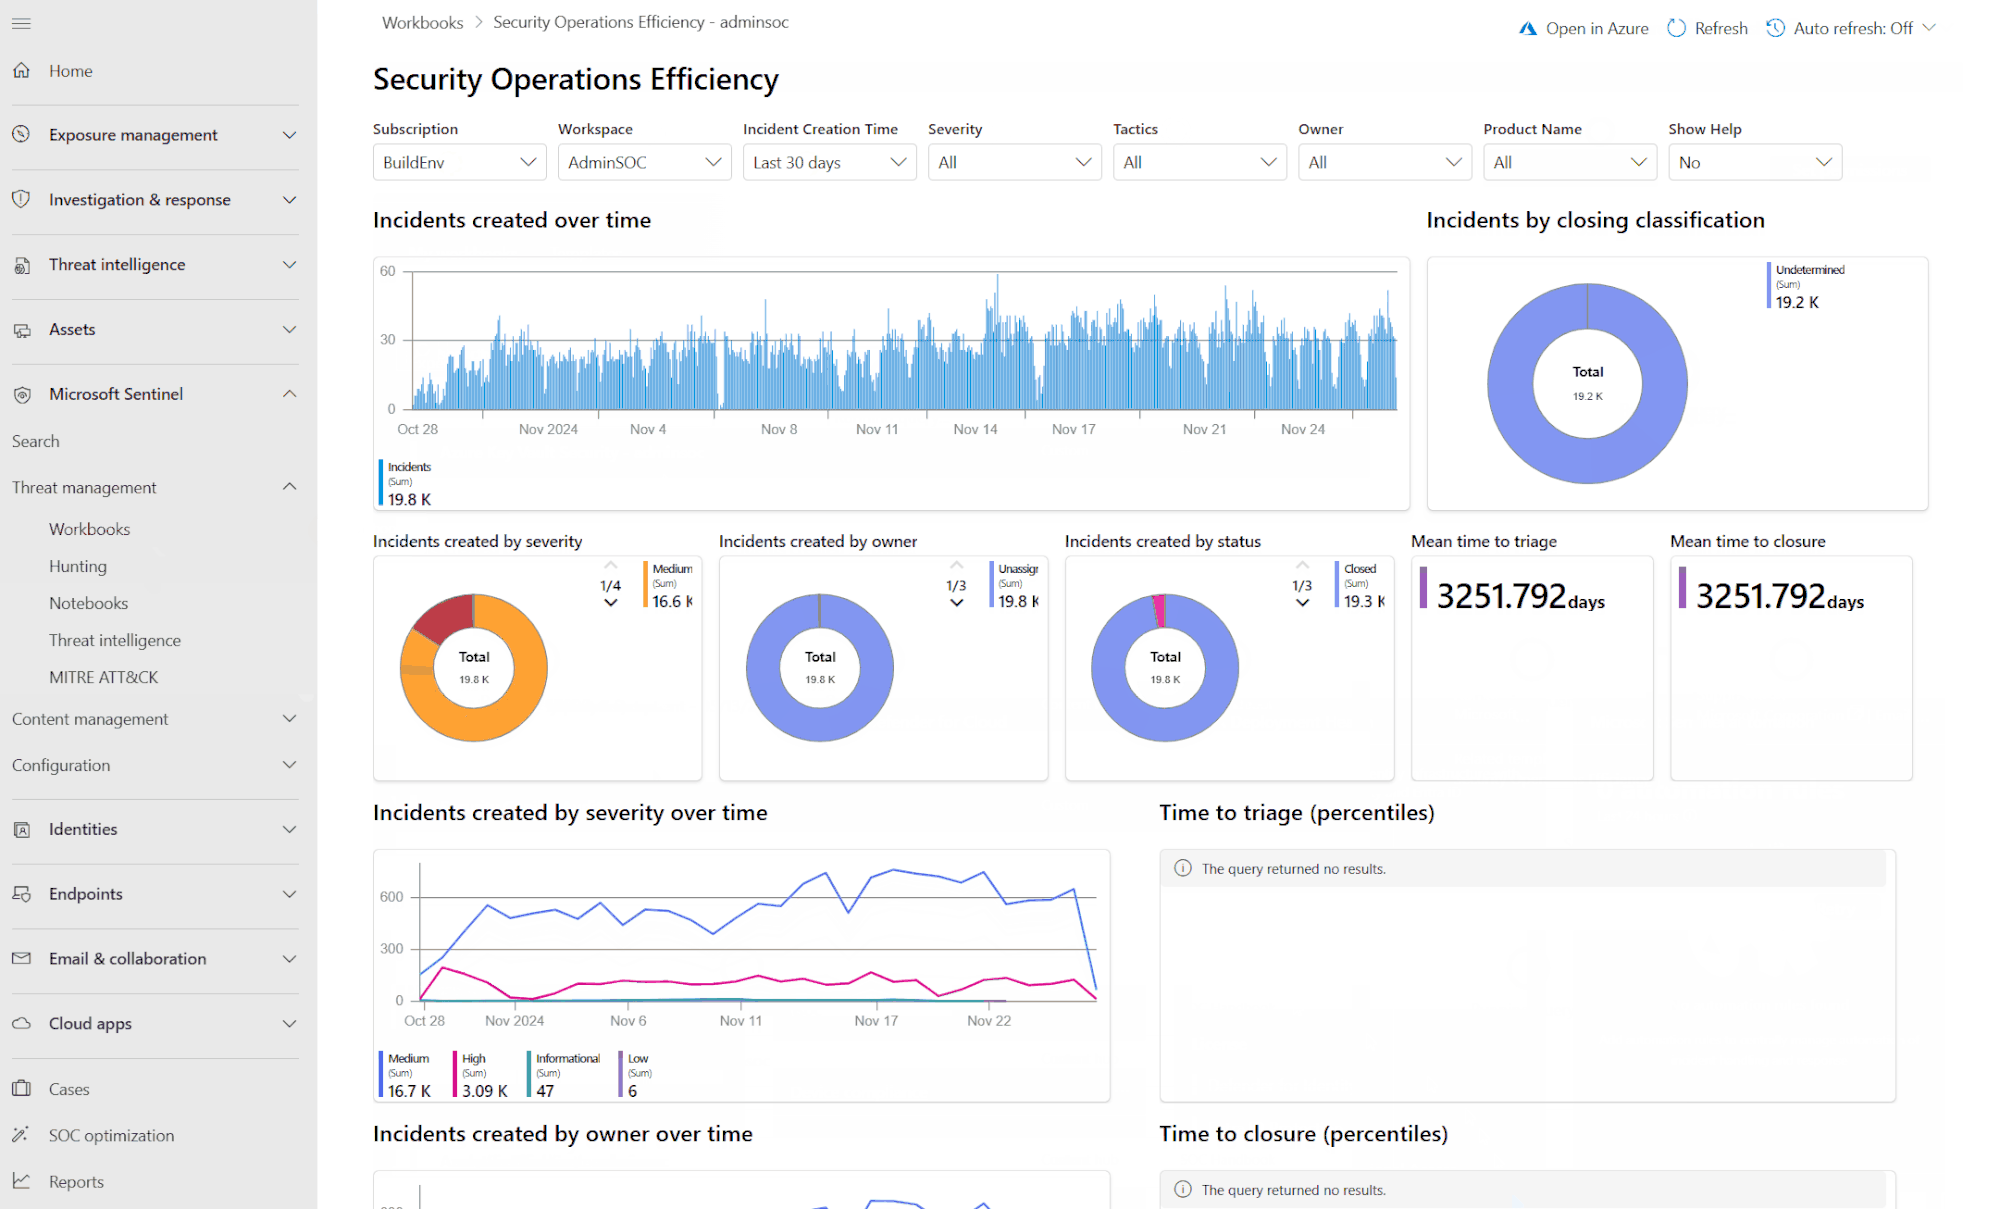
Fonte: learn.microsoft.com. O identity attack graph do Microsoft Sentinel continua em pré-visualização.
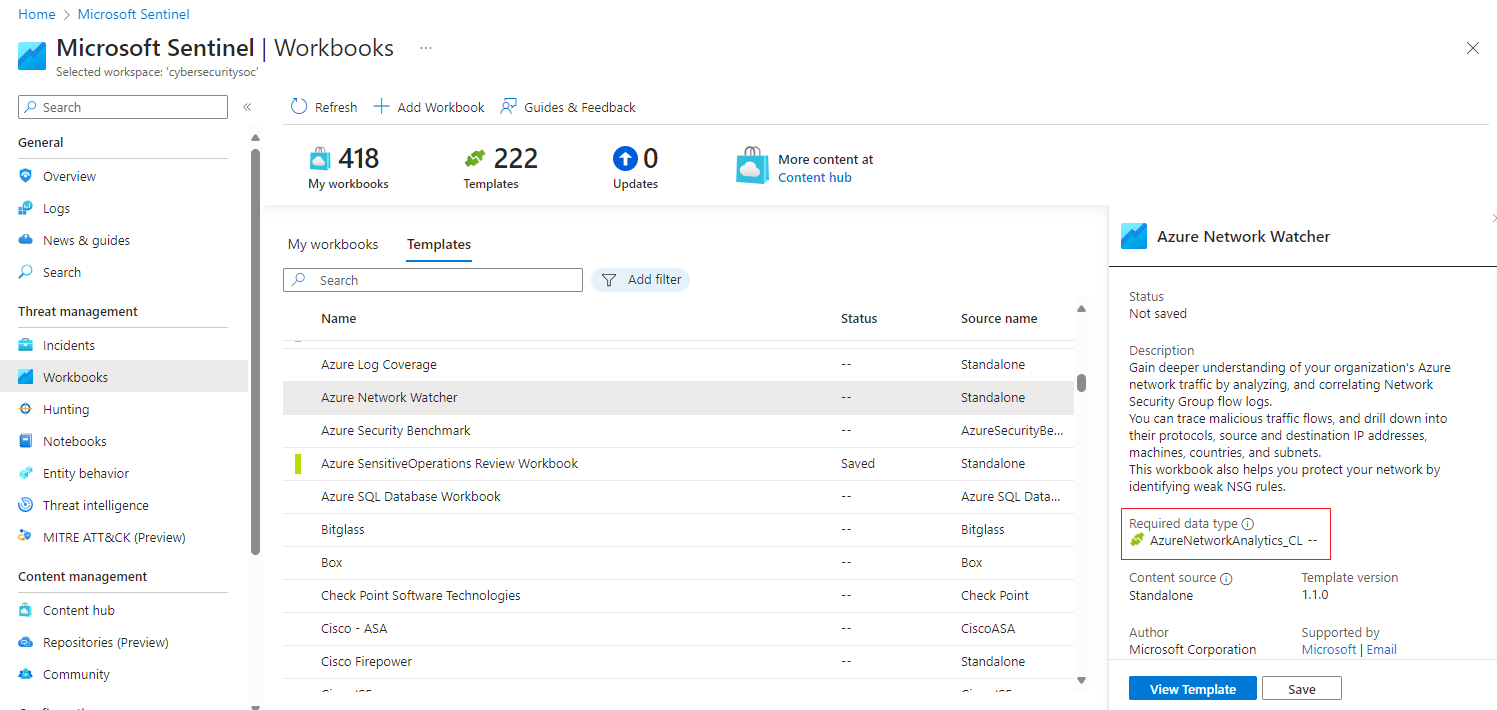
Fonte: techcommunity.microsoft.com
Para equipes que precisam de contexto contínuo de identidade além de varreduras pontuais, Netwrix PingCastle avalia o risco de segurança do AD, enquanto identity security posture management conecta o risco de identidade entre AD e Microsoft Entra ID.
O risco de configuração e o risco do caminho de ataque são questões diferentes
Os compradores frequentemente percebem que essas ferramentas resolvem problemas adjacentes somente após comparar as listas de recursos lado a lado. Uma ferramenta avalia objetos individuais e Group Policy configurações contra configurações conhecidas como ruins. A outra encadeia relacionamentos em rotas multi-hop que uma varredura por objeto raramente revela sozinha.
Ambientes híbridos de AD e Entra ID aumentam a aposta
As on-premises AD and Entra ID blend, the cost of an unnoticed misconfiguration or an unmapped escalation path grows. According to the Netwrix 2025 Cybersecurity Trends Report, 77% of organizations operate in a hybrid IT environment, making exposure to AD and Entra ID a mainstream operational reality.
Componentes de sincronização como Entra Connect, Password Hash Sync e Active Directory Federation Services (AD FS) criam pontes de confiança persistentes que os atacantes usam para pivotar entre ambientes.
Abuso de service principal, onde uma identidade de aplicação recebe permissões excessivas, Golden SAML, onde asserções SAML forjadas concedem acesso à nuvem, e SyncJacking, onde atacantes abusam dos caminhos de sincronização de diretórios, todos cruzam a fronteira on-prem-to-cloud.
Muitas dessas identidades não são humanas e raramente recebem o mesmo escrutínio que as contas de usuário: o Netwrix 2026 Data and Identity Security Report constatou que 76% das organizações não gerenciam totalmente as identidades não humanas.
A propriedade e o roteiro do PingCastle mudaram
Netwrix adquiriu PingCastle em agosto de 2024. Desde então, o contexto de avaliação mudou: PingCastle continua sendo uma ferramenta de avaliação de segurança AD, e Netwrix identity security posture management combina PingCastle com Netwrix 1Secure™ para conectar o risco de AD e Entra ID. Os compradores que pesquisam hoje devem reavaliar os conselhos antigos de "usar ambos" à luz do roteiro atual do PingCastle.
Netwrix PingCastle: avaliação da configuração e integridade do AD
Netwrix PingCastle é uma ferramenta de avaliação de segurança do Active Directory que verifica o AD em busca de configurações incorretas, objetos desatualizados, políticas inseguras e proliferação de privilégios. Funciona como um único executável offline .NET 8, com uma edição Community gratuita e níveis pagos para Service Providers e Enterprise.
Cada varredura retorna uma Pontuação de Risco de Domínio de 0 a 100, refletindo a descoberta de maior risco entre contas privilegiadas, trusts, objetos obsoletos e anomalias de segurança.
As verificações abrangem contas inativas, sistemas operacionais obsoletos, fraquezas na política de senhas, configurações incorretas de delegação Kerberos, vulnerabilidades de ACL e ameaças conhecidas como MS17-010 e contas Kerberoastable, cada uma com etapas de remediação no relatório HTML.
O que se destaca:
- Scans automáticos de AD detectam vulnerabilidades, configurações incorretas e ajustes arriscados que invasores podem explorar.
- Relatórios detalhados em HTML e cartões resumem a saúde do AD e acompanham a postura ao longo do tempo.
- A pontuação de risco e a priorização focam os administradores nos problemas mais críticos primeiro.
- As verificações de vulnerabilidade ACL e delegação Kerberos sinalizam o excesso de provisão antes que ele alimente um caminho de ataque.
- A execução offline em arquivo único não requer tráfego de saída, o que é importante em redes reguladas ou isoladas, e os relatórios suportam criptografia RSA para transferência.
- Dentro de um programa de postura de segurança de identidade Netwrix, 1Secure adiciona pontuação contínua de risco em AD e Entra ID, tendências de postura e remediação classificada por risco.
O que considerar:
- PingCastle prioriza configuração e saúde, portanto, equipes que precisam de caminhos completos no grafo podem exigir uma análise complementar.
- Community Edition permite apenas uso pessoal; avaliações comerciais requerem licenciamento Service Provider ou Enterprise.
- Uma governança de identidade mais ampla e segurança na camada de dados exigem ferramentas adicionais, por isso os compradores devem planejar sua arquitetura.
Ideal para: administradores de AD e Entra ID que precisam de avaliações rápidas e pontuadas de risco de configuração.
BloodHound: plataforma de análise de caminhos de ataque AD e Entra ID
BloodHound cria um modelo gráfico de identidades, grupos, sessões e permissões no AD e Entra ID para mostrar rotas concretas que um atacante poderia usar para alcançar Domain Admin ou outros ativos Tier Zero, ou seja, sistemas de identity onde a violação concede controle do ambiente.
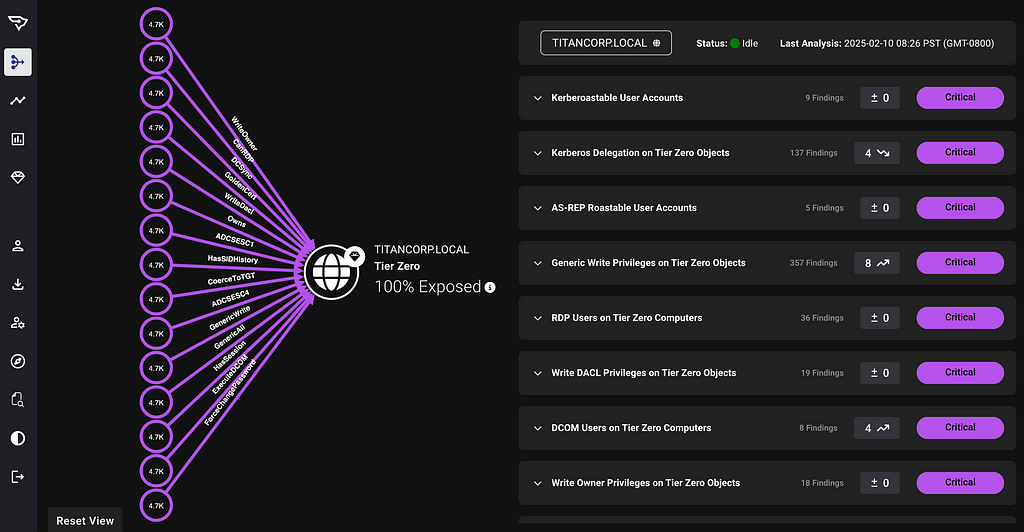
Fonte: posts.specterops.io
O mecanismo é a teoria dos grafos: usuários, computadores, grupos e permissões tornam-se nós, e as relações entre eles tornam-se arestas que a busca de caminho pode percorrer para permitir o movimento lateral ou escalonamento de privilégios. BloodHound também deriva arestas compostas, como DCSync e ADCSESC1, combinando várias relações em um único caminho acionável que a varredura de configuração por objeto raramente revela.
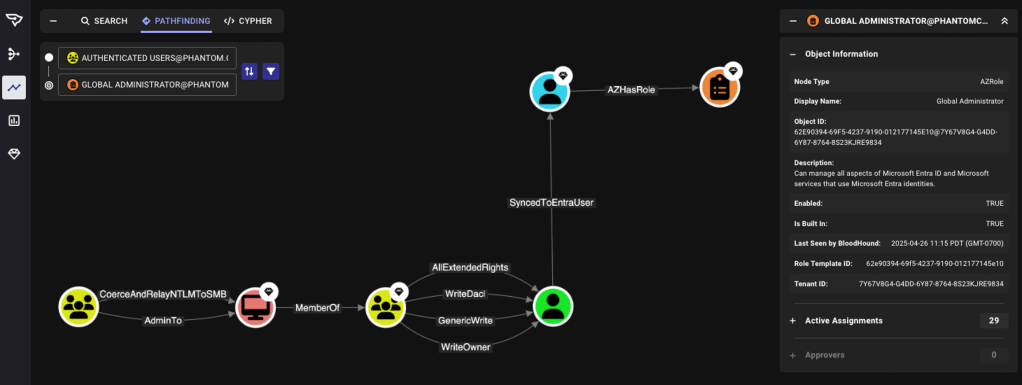
Fonte: specterops.io
O que se destaca:
- Os coletores SharpHound e AzureHound reúnem relacionamentos e permissões do AD e Entra ID para construir o gráfico de ataque.
- Uma visualização em gráfico mostra os caminhos de privilégios, destacando rotas para Domain Admins e outros ativos Tier Zero.
- Consultas Cypher selecionadas identificam os caminhos mais curtos, pontos críticos e configurações de alto risco.
- Caminhos de ataque híbridos são gerados automaticamente quando os coletores reúnem dados sincronizados do Entra ID e AD.
- Os fluxos de trabalho de gerenciamento de caminhos de ataque suportam a priorização e a correção de caminhos de alto impacto.
- Community Edition é gratuita, self-hosted e baseada em Docker; Enterprise é SaaS com rastreamento histórico e suporte do fornecedor.
O que considerar:
- Community Edition requer collectors, PostgreSQL, Neo4j e tuning, então equipes enxutas enfrentam maior sobrecarga durante os pilotos.
- Ambientes AD menores podem obter valor suficiente de avaliações mais simples antes de adotar operações de grafo como prática.
- A SpecterOps projetou a Community Edition para uso pontual, portanto a governança contínua requer uma avaliação Enterprise.
- Os compradores devem validar o custo operacional total durante o planejamento e aprovação da aquisição.
Juntos, esses resultados gráficos ajudam as equipes de segurança a priorizar os caminhos que expõem mais privilégios.
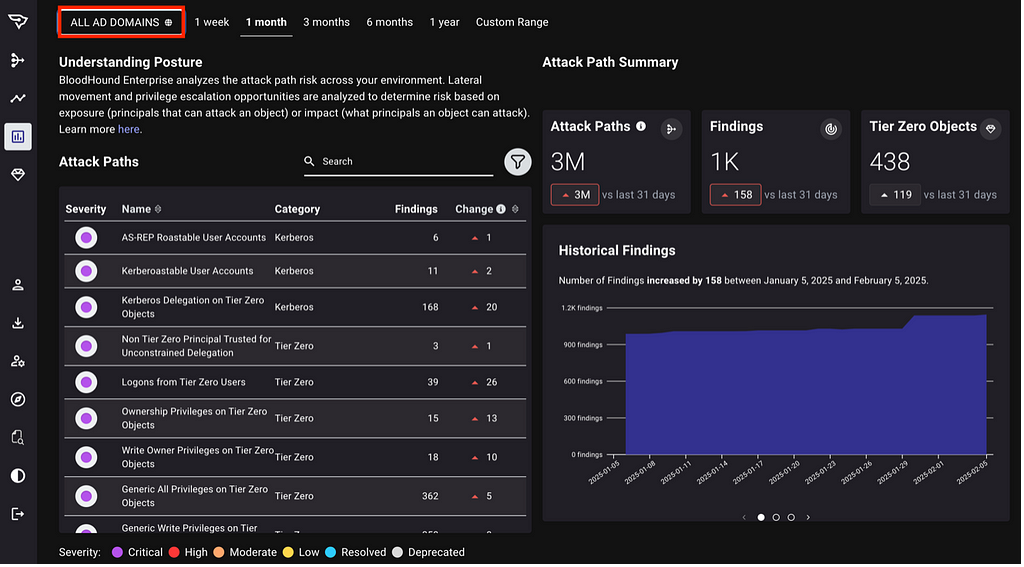
Ideal para: Equipes de segurança que precisam de análise profunda dos caminhos de ataque em AD e Entra ID.
Netwrix PingCastle vs. BloodHound: comparação direta
A análise da saúde da configuração e do caminho de ataque responde a diferentes questões operacionais. A comparação abaixo mostra onde cada ferramenta se destaca, tem limites ou está ausente.
Risco de configuração vs. risco do caminho de ataque
Netwrix PingCastle concentra-se na saúde da configuração: objetos desatualizados, políticas inseguras, configurações incorretas e over-provisioning, fornecido como cartões de pontuação com orientações para remediação. BloodHound modela caminhos de ataque ao mapear relacionamentos e permissões para mostrar como essas vulnerabilidades se conectam em rotas de escalonamento de privilégios.
Para "onde minha configuração de AD é fraca?" PingCastle é a resposta mais direta. Para "como um atacante realmente se moveria pelo meu ambiente?" BloodHound é a resposta.
Netwrix PingCastle encontra e avalia as vulnerabilidades subjacentes; BloodHound mostra como elas se conectam.Netwrix identity security posture management operacionaliza a avaliação com pontuação contínua de riscos e priorização de remediação em AD e Entra ID.
Facilidade de implantação e tempo para valor
Netwrix PingCastle é um executável offline único que entrega um relatório pontuado em todos os níveis em minutos após a execução. Essa rapidez no valor é importante para equipes enxutas que precisam de um ponto de partida prático sem infraestrutura de banco de dados. BloodHound Community Edition requer coletores, um banco de dados gráfico e ajustes antes de produzir saída utilizável. BloodHound Enterprise remove a infraestrutura local, mas adiciona um processo de onboarding SaaS.
Para verificações iniciais rápidas de AD health checks, Netwrix PingCastle é o vencedor; para análise detalhada de caminhos de ataque, BloodHound vence apesar da configuração mais complexa.
Profundidade da análise e planejamento da remediação
A análise do Netwrix PingCastle é ampla, abrangendo configuração e políticas; corrigir suas descobertas frequentemente fecha muitas rotas antes que se tornem caminhos de ataque utilizáveis. A análise do BloodHound é profunda na mecânica dos caminhos, abusos encadeados, grupos aninhados e movimento lateral, com ênfase nas relações dos caminhos. O PingCastle cobre questões de configuração mais amplas fora desses caminhos.
As orientações de remediação do Netwrix PingCastle podem fechar muitos caminhos de ataque na origem, e o acompanhamento contínuo da postura por meio do 1Secure transforma essa remediação em um programa repetível.
Verificação pontual vs. monitoramento contínuo
As edições gratuitas e Community de ambas as ferramentas geralmente funcionam sob demanda, o que as torna valiosas para revisões periódicas. BloodHound Enterprise adiciona gerenciamento contínuo de caminhos de ataque como um nível SaaS pago, enquanto Netwrix identity security posture management adiciona pontuação contínua de risco de identidade em AD e Entra ID com tendências de postura ao longo do tempo.
Ambos níveis gratuitos exigem execuções manuais, e o caminho Enterprise em cada categoria é a opção paga para cobertura contínua.
Como escolher entre PingCastle e BloodHound
Ambas as ferramentas abordam o mesmo problema de exposição do AD por ângulos opostos, então a escolha normalmente depende de qual pergunta você precisa responder primeiro.
Escolha PingCastle se:
- A tarefa imediata é uma linha de base de configuração do AD pontuada com etapas de remediação classificadas.
- A equipe precisa de valor em minutos a partir de um único executável offline, sem montar infraestrutura de banco de dados.
- O ambiente é regulamentado ou isolado, e o tráfego de saída é uma preocupação.
Escolha BloodHound se:
- O risco urgente são privilégios encadeados: grupos aninhados, direitos delegados e rotas de movimento lateral em direção aos ativos Tier Zero.
- A equipe tem a capacidade operacional para executar collectors e um banco de dados gráfico, ou o orçamento para Enterprise SaaS.
- O gerenciamento do caminho de ataque precisa se tornar uma prática contínua, não uma auditoria única.
A decisão geralmente se resume a duas perguntas: você precisa que os resultados sejam pontuados ou que os caminhos sejam mapeados primeiro, e quanto overhead de implantação a equipe pode absorver? Uma equipe enxuta de mercado médio sem infraestrutura dedicada de contêineres sentirá imediatamente a diferença.
Os programas de identidade raramente param na avaliação. A redução do caminho de ataque frequentemente leva à governança de privilégios, Privileged Access Management, credenciais just-in-time (JIT) de curta duração, certificação de acesso, e o trabalho de revisão de acesso realizado por ferramentas mais amplas de identity governance tools.
Eastern Carver County Schools mostra como é o próximo passo: o distrito eliminou o acesso administrativo permanente aos sistemas que armazenam dados de 9.300 alunos ao migrar para privilégios just-in-time com Netwrix Privilege Secure e concluiu a implementação em dias.
Os clientes existentes do PingCastle podem estender a avaliação para esse programa mais amplo com monitoramento contínuo de AD, Identity Threat Detection and Response (ITDR), e recuperação de AD.
Solicite uma demonstração para ver como PingCastle e Netwrix 1Secure conectam os dados de risco do AD e Entra ID em uma única visão da postura de segurança de identidade.
Aviso: As informações neste artigo foram verificadas em julho de 2026. Capacidades do produto, roteiros e preços podem mudar; verifique diretamente com cada fornecedor antes da compra.
Perguntas frequentes sobre PingCastle vs. BloodHound
Compartilhar em
Saiba Mais
Sobre o autor

Netwrix Team
Saiba mais sobre este assunto
O que é DLL hijacking e por que seu novo plugin de IA pode ser a forma mais fácil de entrar
Automatizando a destruição do locatário Entra ID com IA
Encontrando Permissões do Active Directory que Podem Ser Abusadas com BloodHound
AD Certificate Services: Configurações de Risco e Sua Remediação
O que é um ataque DCSync: detecção e prevenção