
Netwrix Data Access Governance + Netwrix Identity Management
自动化并治理最重要的事项
统一数据访问治理与身份及访问管理
您的敏感数据和关键基础设施值得的不只是“拼凑式”的身份治理。Netwrix Access Analyzer + Netwrix Identity Manager Solution Accelerator 将 Access Analyzer 对敏感数据和权限(entitlements)的可视性,与 Identity Manager 的自动化能力结合起来,把发现扩展到生命周期治理,并用干净的权限数据与所有权上下文来丰富认证流程。这样可以确保每一项权限都是有意而为、每一项权限都得到审查,并且每个用户的访问权限只包含其真正需要的内容——不多不少。
Netwrix 如何在实践中实现统一治理
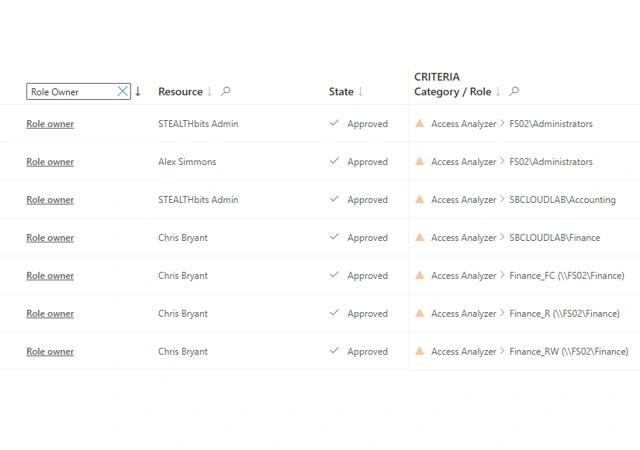
为什么要集成 Netwrix DAG 和 IGA 解决方案?
结合 DAG 和 IGA,可实现可扩展、安全且自动化的访问治理。具体方法如下:
良好的 Identity Management 始于优质数据
Netwrix Access Analyzer 可发现并分类敏感数据,为 Identity Manager 提供做出准确决策所需的干净权限数据。
集中式策略管理
使用 Netwrix Identity Manager 在一个位置定义并执行访问策略,确保本地和云系统之间的治理保持一致。
集中式权限认证
统一文件、应用和数据中的访问认证,消除信息孤岛,减少审查疲劳。
实时角色同步
即时同步角色、组织结构和策略触发器的变更——不会出现过期角色。
完整的权限审批与认证审计追踪
每一项决策都会记录、可追踪,并可导出用于审计就绪的报告。
面向治理生命周期的整体化方法
从访问请求到离职(offboarding)——每一步都受治理、可见且受控。
热门用例
敏感数据的自动离职(Offboarding)
当用户离开时,立即撤销其对与关键数据相关的文件、共享和系统的访问权限。
基于角色的访问权限(Provisioning)
根据角色和业务逻辑自动分配权限(entitlements),减少手工错误。
权限(entitlements)认证活动
借助内置提醒和升级(escalation)工作流,启动覆盖全部门或全组织的审查。
认证所有类型的访问权限:人类与非人类
无论是承包商、机器人账号还是集成——都要确保只有有效的身份保留访问权限。
自动化访问保护与审批
通过自动化工作流强制执行策略检查与审批流程,确保访问符合要求,并防止权限过度。