
Active Directory (AD) 仍然是大多数组织的主要身份存储,这也使其成为入侵者首先查看的地方。在 The Netwrix 2026 Data and Identity Security Report 调查中,73%的安全和IT领导者表示他们不完全相信自己的AD没有权限升级配置错误,只有36%在过去12个月内进行了全面的AD安全评估。
工具是这一差距的重要部分。合适的AD工具能缩短例行工作,在审计员之前发现问题,并让小团队覆盖本来需要更多人手的环境。错误的工具则会产生虚假的覆盖感。
此列表涵盖了值得了解的Active Directory管理工具,按其成本和实际功能分组。有些永久免费,有些免费至对象数量上限,有些是有期限的试用版。
工具 | 收费模式 | 最适用于 |
|---|---|---|
|
Active Directory Explorer |
免费 |
浏览、编辑和快照比较 |
|
Microsoft AdRestore |
免费 |
还原已删除(tombstoned)对象 |
|
Netwrix Auditor for Active Directory Community Edition |
免费 |
每日变更和登录摘要 |
|
Netwrix Account Lockout Examiner |
免费 |
追查账户锁定的根本原因 |
|
Netwrix Effective Permissions Reporting Tool |
免费 |
特定时间点的权限报告 |
|
Netwrix Bulk Password Reset |
免费 |
大规模重置本地管理员密码 |
|
Netwrix Inactive User Tracker |
免费 |
查找本地环境中的过期账户 |
|
Netwrix Password Expiration Notifier |
免费 |
密码到期提醒和报告 |
|
Cjwdev Active Directory Info |
免费版 |
属性级 AD 查询 |
|
Cjwdev AD Permissions Reporter |
免费版 |
权限报告 |
|
Cjwdev AD Tidy |
免费版 |
批量账户清理 |
|
LDAPSoft AD Browser |
免费 |
只读浏览和 SQL-LDAP 查询 |
|
wiseDATAman Password Control |
免费 |
服务台密码重置 |
|
SysOp Tools AD Query |
免费,非商业用途 |
对象和架构属性查找 |
|
SysAdmin Anywhere |
免费,开源 |
基于 Web 的 AD 管理 |
|
AlbusBit AD FastReporter |
免费版,专业版起价 149 美元 |
预定义的 AD 报告 |
|
ManageEngine ADManager Plus |
最多 100 个对象免费 |
批量管理和委派 |
|
MaxPowerSoft AD Reports |
最多 200 个对象免费 |
跨 AD 和 Entra ID 的报告 |
|
SolarWinds Access Rights Manager |
30 天试用 |
访问权限审计和配置 |
|
Adaxes |
试用 |
统一管理 AD、Entra ID 和 Microsoft 365 |
|
Softerra LDAP Administrator |
30 天试用 |
直接管理 LDAP 目录 |
|
ENow AD Monitoring and Reporting |
试用 |
实时监控 AD 基础设施 |
|
Zohno Z-Hire and Z-Term |
试用 |
入职和离职自动化 |
|
CENTREL Solutions XIA Automation |
试用 |
从 CSV 批量配置 |
Netwrix PingCastle 在攻击者发现之前,对 Active Directory 域进行已知攻击路径和错误配置的评分。
如何选择免费的Directory Management工具
明智的选择取决于四个标准,而大多数安装后被遗忘的工具至少未能满足其中一个。
范围是首要考虑因素,因为单一任务的工具能很好地解决一个问题,比如追踪被锁定的账户,而更广泛的产品则涵盖了配置、报告和审计。大多数团队最终会在一个授权产品旁边运行多个工具。
访问模型同样重要,因为只读工具可以安全地交给初级员工和服务台团队,而任何写入AD的操作都需要更严格的控制,因为对错误的组织单位(OU)执行批量操作很难撤销。适当的 Active Directory delegation 减少了任何人需要广泛权限的频率。
“免费”在此列表中有三种不同含义,供应商很少明确说明适用哪一种。有些工具永久免费,有些是按对象数量限制的免费版,还有些是会过期的试用版。在基于此构建定期流程前,请确认您获得的是哪一种。
审计跟踪往往是团队事后才发现的漏洞。报告工具显示当前状态,因此如果您需要显示谁在何时更改了什么,则需要一个跟踪AD中更改的解决方案。
用于管理Active Directory的Microsoft工具
Microsoft 提供了一套针对特定管理任务定制的 AD 工具。这些工具可直接在 Windows Server 中使用,也可以通过安装 Remote Server Administration Tools (RSAT) 在 Windows 10 或 Windows 11 上运行。
最常用的Microsoft AD工具包括以下内容:
- Active Directory Users and Computers (ADUC): 这个Microsoft Management Console (MMC) 插件处理日常工作,如用户配置和管理组、计算机及OU。 安装和使用ADUC 只需在工作站上启用RSAT功能即可。
- Active Directory Administrative Center (ADAC): 作为ADUC的现代替代方案,ADAC增加了Active Directory回收站、细粒度密码策略管理以及显示界面中每个操作背后cmdlet的PowerShell历史查看器。最后一项功能使ADAC成为学习AD脚本的实用方式。
- Group Policy Management Console (GPMC): 此控制台创建并管理 Group Policy objects (GPOs),集中配置网络中的用户和计算机环境,从安全设置到软件部署。Group Policy管理终极指南提供更深入的内容。
- Active Directory Sites and Services: 该工具管理域控制器(DC)之间的复制并配置AD网络拓扑。
- ADSI Edit: 一个低级编辑器,显示每个AD对象的所有属性,包括其他控制台隐藏的属性。它功能强大且不留情面,因此请将其作为最后手段使用。
- System Center Configuration Manager (SCCM): SCCM涵盖更大规模的环境,从部署应用程序、更新和操作系统到管理库存和合规性。
这些工具处理基本的AD管理,但未达到自动化和报告深度。
免费的第三方Active Directory管理工具
以下工具使用不收费,但“免费”在每种情况下条件不同。
Active Directory 浏览器
Active Directory Explorer(AD Explorer)是一个免费的Sysinternals实用程序,用于查看和编辑AD。它可以浏览目录,保存收藏位置,并检查对象属性和属性。管理员可以修改权限,查看对象的架构,并构建复杂的搜索以保存和重复使用。
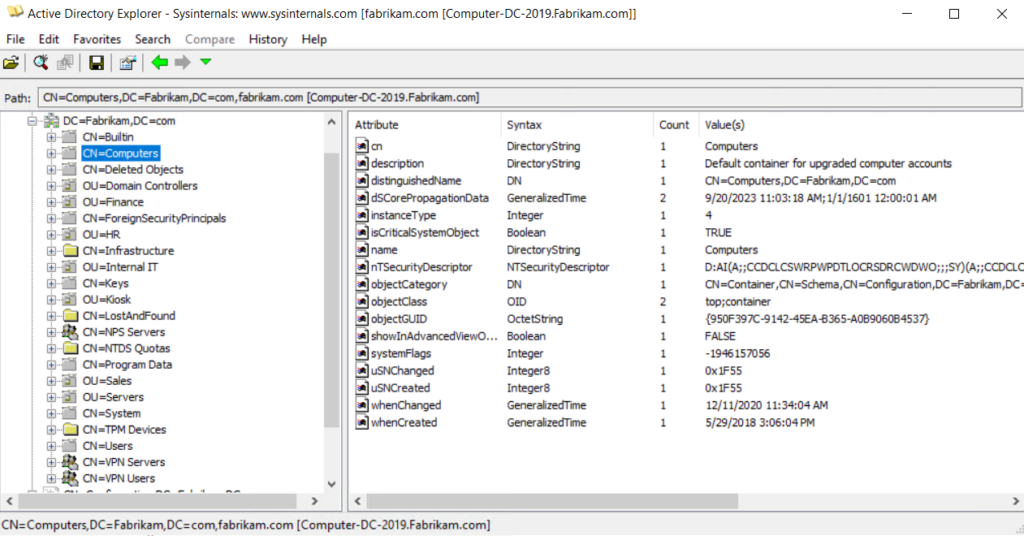
Active Directory Explorer 浏览目录对象和属性
其最有用的功能是快照。AD Explorer 捕获 AD 数据库以供离线分析,然后加载快照,就像连接到实时目录一样。内置的比较工具突出显示两个快照之间对象、属性和权限的差异,为您提供无需监控产品的大致变更记录。
Microsoft AdRestore
Windows Server 2003 引入了恢复已删除或 tombstoned 对象的功能。Microsoft AdRestore 是一个单任务命令行工具,用于枚举域中的 tombstoned 对象并逐个恢复。在 Windows Server 2008 R2 及更高版本中,ADAC 中的 Active Directory 回收站更干净地处理大部分恢复工作,因此 AdRestore 主要用于较旧的环境。
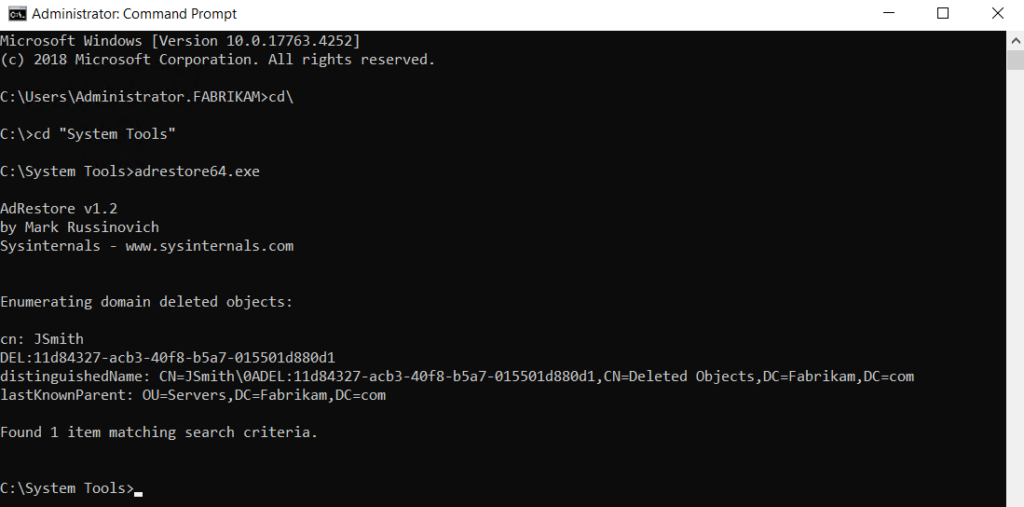
Microsoft AdRestore 在命令行中枚举 tombstoned AD 对象
Netwrix Auditor for Active Directory 社区版
Netwrix Auditor for Active Directory Community Edition 跟踪用户登录以及 AD 用户、组、OU、GPO 链接和策略的更改,然后通过电子邮件发送过去 24 小时的每日摘要。免费下载,无过期日期。
免费版报告了什么内容发生了变化以及何时发生,但不会识别是哪一个账户进行了更改。它还不包含交互式搜索、映射到 PCI DSS、HIPAA 和 GDPR 等标准的预定义合规报告、警报、仪表板、长期存储和基于角色的访问控制,并且只将摘要发送给一个接收者。因此,它更适合作为日常故障排除工具,而非合规档案。
Netwrix Account Lockout Examiner
Netwrix Account Lockout Examiner 减少解决 AD 账户锁定问题所花费的时间。只需一次点击,即可追踪原因,无论是映射错误的网络驱动器、使用过期凭据运行的服务或计划任务,还是缓存于移动设备上的过期密码。通常最难诊断的锁定服务账户正是它的用武之地。
这是免费下载,无试用期或过期时间,且需要 Windows 8.1 或更高版本及 .NET Framework 4.5。
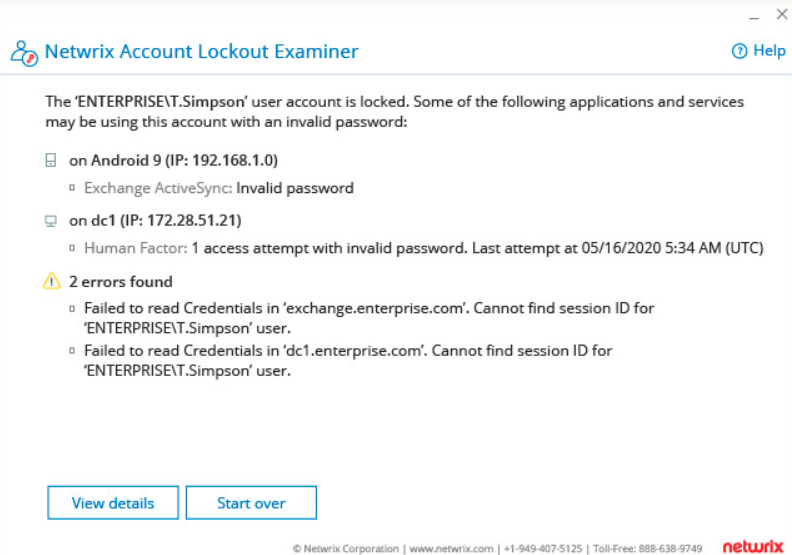
Netwrix Account Lockout Examiner 显示被锁定 AD 账户的根本原因。
Netwrix 有效权限报告工具
Netwrix Effective Permissions Reporting Tool 报告 Active Directory 和文件服务器中的用户权限,区分明确分配的权限和通过组成员身份继承的权限。正是这种区分使得输出在访问审查中可用。
该工具免费,无需许可费用或时间限制。它提供当前谁拥有访问权限的即时视图,不记录谁何时更改了访问权限,因此如果需要历史记录,请与变更跟踪配合使用。定期审查有效权限是迈向最小权限原则的实用步骤。
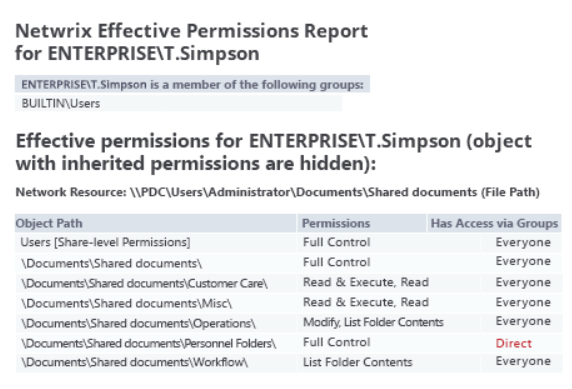
Netwrix Effective Permissions Reporting Tool 对 AD 和文件服务器权限的输出
Netwrix 批量密码重置
Netwrix Bulk Password Reset可一次远程重置多台工作站的本地管理员和用户密码,无需登录每台机器。您可以针对特定计算机、OU或整个域,或从文本文件导入自定义计算机列表。免费使用,无需许可费,且永不过期。
Netwrix Auditor 在免费 Community Edition 结束的地方接手,增加了变更归属、合规映射报告和长期保留功能。开始免费试用。
Netwrix Inactive User Tracker
Netwrix Inactive User Tracker 查找休眠用户账户并报告其创建时间和不活跃期限,帮助您决定禁用或删除哪些账户。设置如90天的阈值,工具将按计划禁用匹配账户或将其移动到指定的OU。
它直接查询本地域控制器,不涵盖 Entra ID,如果您的清理需要同时涵盖两者,这一点很重要。陈旧账户是持续的风险,因为每个拥有有效凭据的休眠账户都是 privilege escalation 的候选对象。
Netwrix Password Expiration Notifier
Netwrix Password Expiration Notifier在密码过期前向用户及其管理者发送电子邮件,并发送即将过期的汇总报告。过期密码减少意味着帮助台电话减少,并且无需手动跟进即可保持密码轮换符合策略。免费下载,无过期限制。
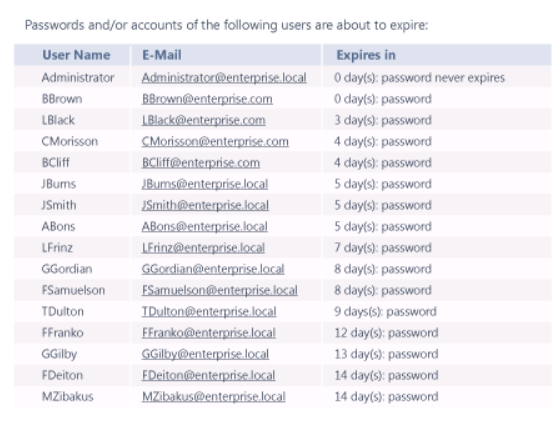
Netwrix Password Expiration Notifier即将到期密码的摘要报告
清理过期账户和审查权限是最常被推迟的两项工作,直到审计迫使执行。如果您上一次全面的AD评估已超过一年,请从那里开始,而不是添加另一个工具。
Cjwdev Active Directory Info,免费版
Cjwdev Active Directory Info 免费版针对您选择的属性运行查询。它解析直接和嵌套的组成员身份,并查询每个域控制器的非复制属性,从而在多域控制器环境中保持结果准确。
多域查询支持简单的域名和凭据输入,报告可导出为CSV、HTML或TXT,涵盖锁定账户、已禁用用户、标记为“password never expires”的账户,以及过去30天内修改的GPO。
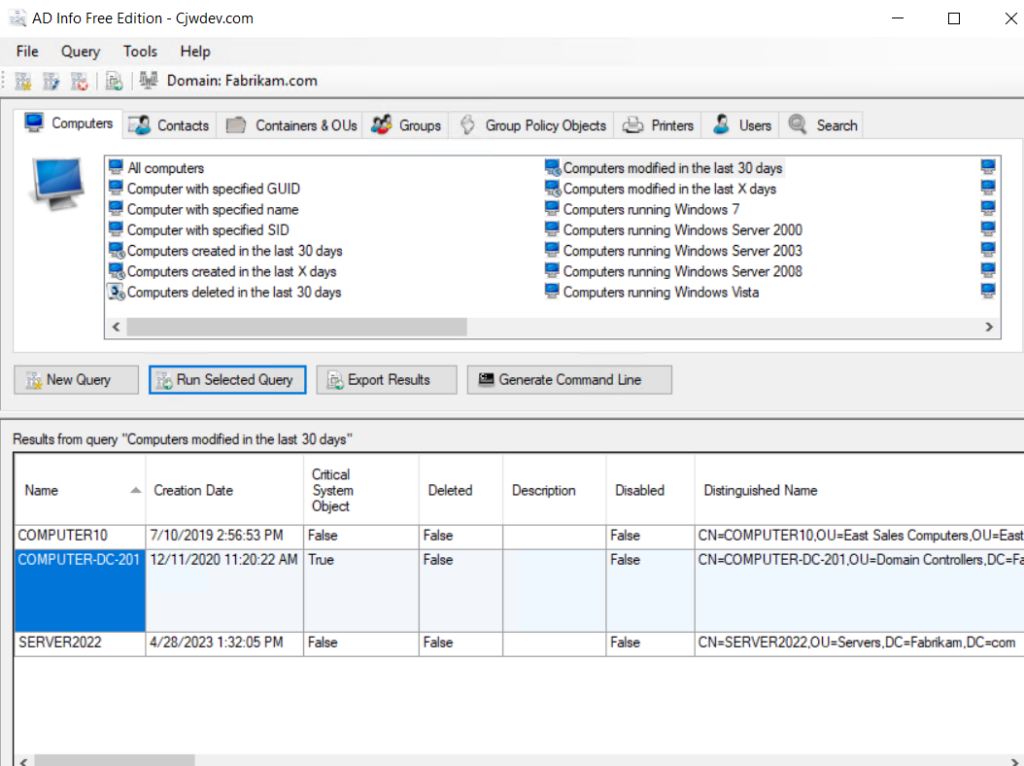
Cjwdev Active Directory Info 生成属性级别的 AD 报告
Cjwdev AD Permissions Reporter,免费版
Cjwdev AD Permissions Reporter 免费版报告 AD 对象的安全权限,并将结果导出为 CSV 或 HTML。付费的标准版增加了更多报告选项。
Cjwdev 组管理器
Cjwdev Group Manager 允许群组所有者管理该群组的成员资格和设置,包括添加和移除成员以及将成员列表导出为 CSV。以这种方式委派群组管理,可以避免日常成员变更涉及域管理员账户。
Cjwdev Managed Service Accounts GUI
Cjwdev Managed Service Accounts GUI通过界面配置group managed service accounts,而非使用PowerShell,并且在拥有正确凭据的情况下支持多个域。
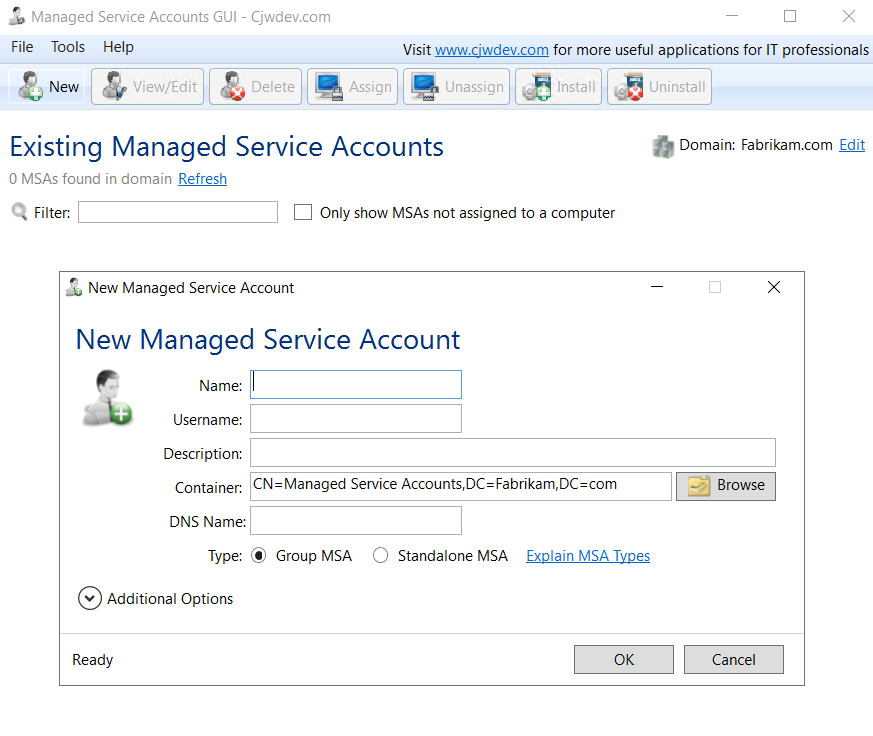
Cjwdev 托管服务账户 GUI 配置 MSA
Cjwdev AD Tidy
Cjwdev AD Tidy 批量管理 AD 账户,并清理过时或不活跃的账户。典型任务包括将多个账户添加到安全组,或为一组账户设置随机密码或特定的过期日期。
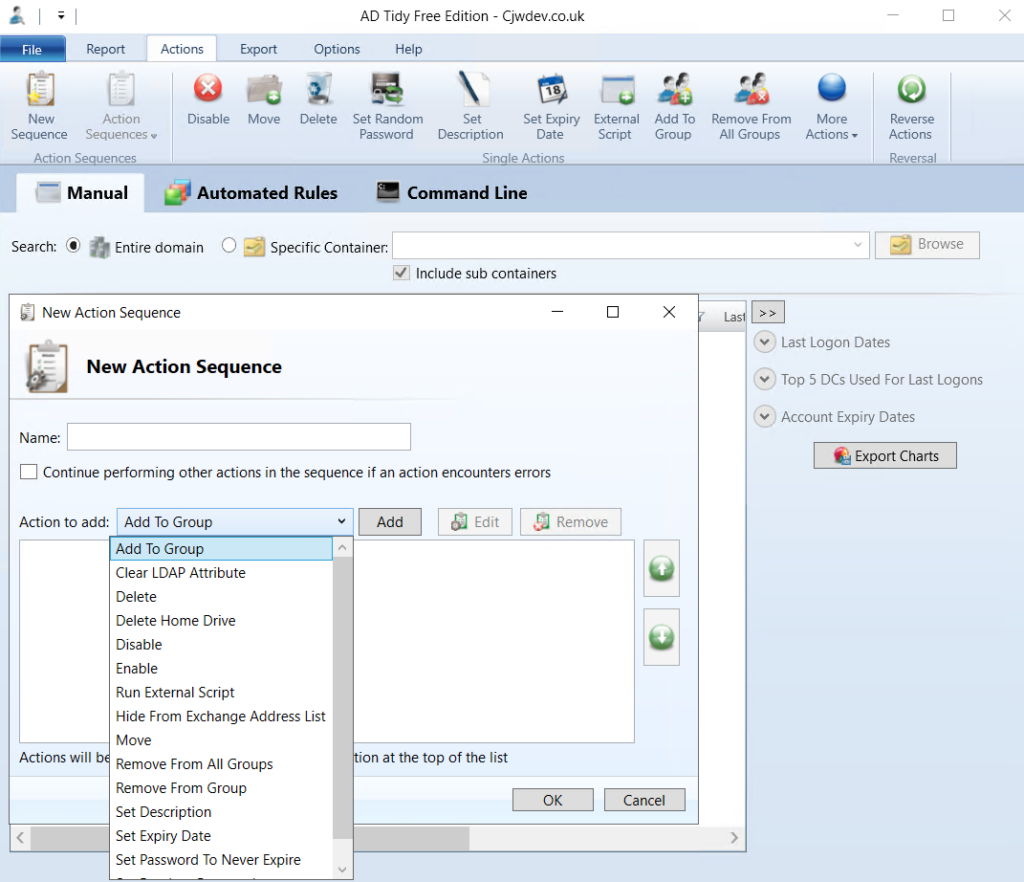
Cjwdev AD Tidy 识别非活动账户以进行批量清理
LDAPSoft AD Browser
LDAPSoft AD Browser 提供对 AD 层级结构的只读访问,支持文本和可视化搜索,包括用于常见查询(如员工电子邮件和姓名)的快速搜索栏。它显示所有可用属性,执行 SQL-LDAP 语句,并支持多个目录中的 Lightweight Directory Access Protocol (LDAP) 版本 2 和 3。
当前版本是仅以64位形式分发的Windows桌面应用程序,商业和非商业用途均免费。只读访问使其安全,可提供给需要查询但不更改任何内容的员工使用。
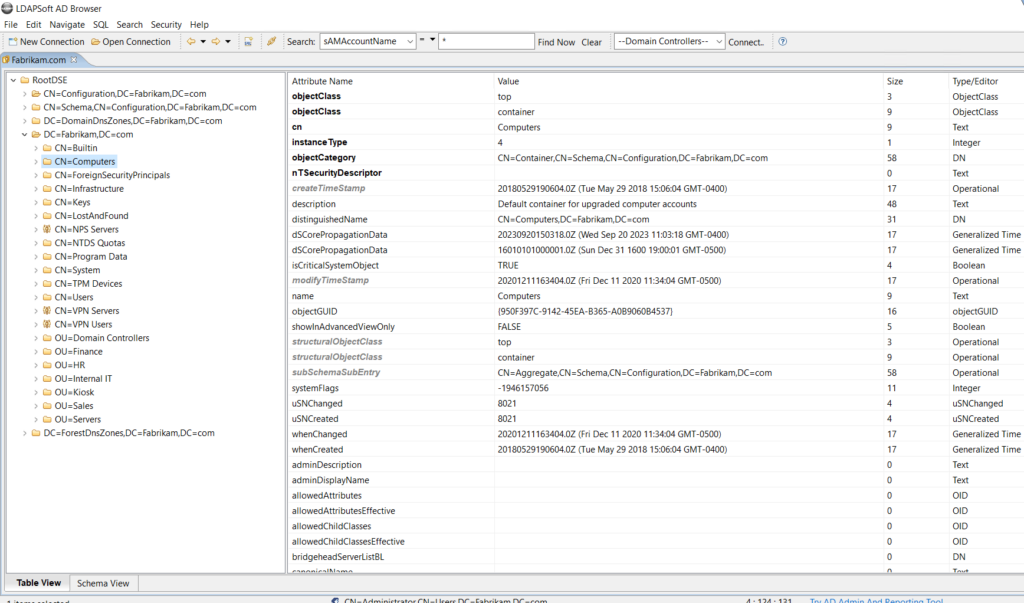
LDAPSoft AD Browser以只读模式显示AD对象属性
wiseDATAman 密码控制
wiseDATAman Password Control为帮助台团队提供了MMC控制台的替代方案,用于密码重置,包括节省服务账户维护时间的批量重置。该工具随其发布者从已关闭的wisesoft.co.uk网站迁移至wisedataman.com,保持免费且无需注册。配合健全的Active Directory password policy使用,确保重置不会重新引入弱凭证。
SysOp Tools AD 查询
SysOp Tools AD Query 可查询特定用户或计算机,包括通常不可读取的架构属性,并将结果导出为 XML。无需安装即可运行。适用两个条件。仅限非商业用途免费,且供应商在下载前会要求提供大量个人信息。
随处SysAdmin
SysAdmin Anywhere 是一款免费的多功能工具,用于管理基于 AD 的网络,涵盖密码重置、对象查询和对象管理,以及超出 AD 本身的清单和报告。该项目现已开源,源码连同打包版本一同发布在 GitHub 上。
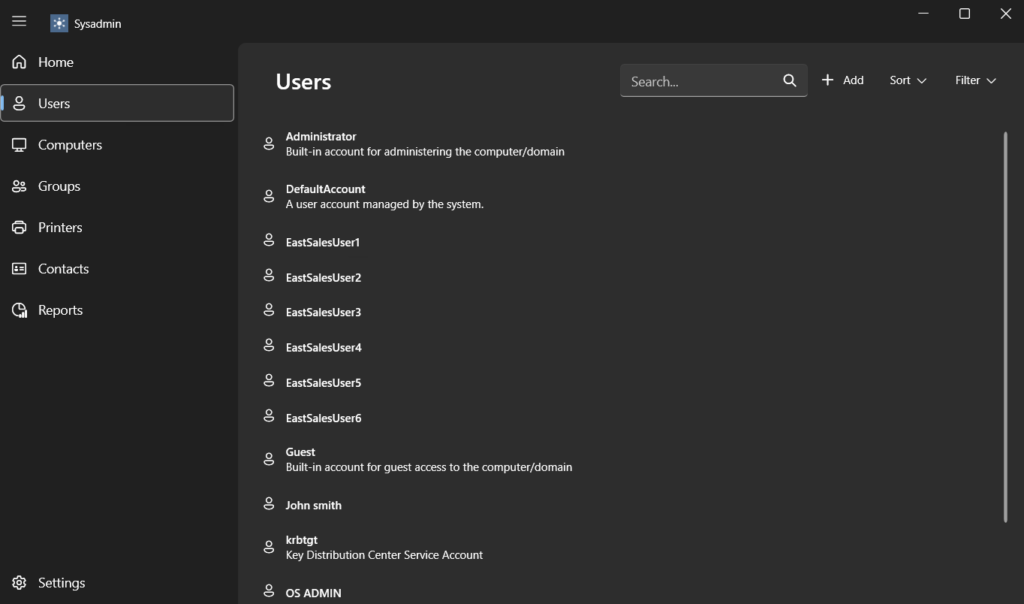
用于 Active Directory 管理的 SysAdmin Anywhere 网络界面
免费工具承担了这里大部分的日常工作:账户锁定、权限快照、过期账户清理。当问题从“当前状态是什么”转变为“证明何时发生了什么变化”时,就出现了差距,这正是Netwrix Auditor从其免费Community Edition开始发挥作用的地方。申请一对一演示,以查看针对您自己域的可搜索审计跟踪
付费的Active Directory管理工具
以下多个产品在提供许可版本的同时,还附带免费版本,而不仅仅是试用版,如适用时所示。
ManageEngine ADManager Plus
ManageEngine ADManager Plus 处理用户账户及其他 AD 对象的批量管理、详细报告以及配置和撤销配置的自动化。基于角色的访问控制支持委派,内置工作流程涵盖工单管理。
ADManager Plus现提供免费版,取代试用版。免费版支持最多100个域对象,包含200多个AD报告以及用户和计算机管理,适合小型域或全面评估。授权的Standard和Professional版本取消对象限制并增加自动化功能。
AlbusBit AD FastReporter
AlbusBit AD FastReporter 生成、存储、安排和共享 AD 报告,提供大量预定义报告和三步生成流程。
免费版没有时间限制。涵盖八个类别中超过250份报告,支持370个字段的自定义和多个域连接。导出、报告存储、自定义过滤器、自动调度和优先支持包含在起价为149美元的专业版中。仅需在屏幕上查看报告的团队可无限期使用免费版。
MaxPowerSoft Active Directory 报告
MaxPowerSoft Active Directory Reports 生成有关用户帐户、组成员资格、OU 和权限的报告,支持安全审查和合规证据。管理员可以识别异常更改,查找不活跃或过期的帐户,检查密码状态并审查登录活动,然后以多种格式导出。最近的版本将覆盖范围扩展到 Entra ID 以及本地 AD。
完整许可证下有两个选项。AD Reports Lite 是一个限制为200个对象的免费版本,完整产品提供为期两周的试用,支持无限对象且无需信用卡。许可按管理员用户计。
SolarWinds Access Rights Manager
SolarWinds Access Rights Manager (ARM) 自动化了 AD 任务,包括用户和组管理、密码管理、合规性和审计报告以及 Group Policy 管理。该产品是原先的 8MAN,SolarWinds 收购并重新命名了它,因此旧的评论和文档仍使用该名称。
30天试用包含完整版的所有内容。Full Edition 解锁了配置、权限更改、工作流自动化和委派,起价为3,448美元。
Adaxes
Adaxes 提供统一管理 Active Directory、Entra ID、Exchange 和 Microsoft 365 的单一界面。它处理管理权限的委派、主动监控和自助服务功能,减轻帮助台负担,其报告支持合规和审计工作。适合运行多个 AD 域或混合环境的组织。提供免费试用。
该产品现仅以 Adaxes 名称销售,而非 Softerra Adaxes,其文档中提及的是 Entra ID,而非 Azure AD。
Softerra LDAP 管理员
Softerra LDAP Administrator 直接管理 LDAP 目录,允许管理员浏览、搜索和修改目录条目。它支持多种 LDAP 服务,并增加了模式编辑、访问控制管理、目录同步以及数据导入导出。供应商提供30天免费试用。
ENow AD 监控与报告
ENow AD Monitoring and Reporting 从一个控制台实时监控 AD 环境,识别域控制器、DNS 和复制中的故障,使问题在用户注意到之前显现。没有免费版本,但提供试用版,属于更广泛的Active Directory 监控工具,旨在实现持续的基础设施可见性,而非一次性检查。
Zohno Z-Hire 和 Z-Term
Zohno Z-Hire 和 Z-Term 是覆盖员工生命周期两端的单任务工具。Z-Hire 自动化新员工在 Active Directory、Exchange 和 Microsoft 365 中的账户创建,而 Z-Term 在员工离职时撤销账户并移除连接系统的访问权限。两者均可试用。
CENTREL 解决方案 XIA 自动化
CENTREL Solutions XIA Automation在Active Directory、Exchange和Microsoft 365中配置用户账户,并自动化或委派例行任务,如批量配置和密码更改,包括从CSV批量配置。管理员通过网页界面或移动设备操作,提供无承诺试用。
Netwrix Access Analyzer 一次性计算 Active Directory 和文件系统的有效权限,准确显示在审计员询问之前谁可以访问什么。申请免费试用。
当免费工具不再足够时
免费工具适合执行特定任务:查找过期账户、解除锁定或导出权限报告。但它们不提供跨域的持续变更记录,不会在不应变更时发出警报,也不会生成审计员无需后续提问即可接受的报告。
团队通常在三个时刻中的一个越过那条线。第一个是审计,当有人问谁在八个月前授予了账户 privileged access,而堆栈中没有任何东西能回答。第二个是规模,当你的AD环境域超过上述免费版本的对象上限。第三个是委派,当帮助台人员需要执行AD任务而不拥有允许他们做其他事情的权限时。
根本问题在于,大多数AD损害发生时看起来像普通管理,这是最常见的AD管理错误背后的模式,即使在已经实施监控的环境中也不断出现。
Netwrix如何帮助Active Directory的管理与安全
Netwrix通过独立产品覆盖AD管理和AD安全,而非一体化工具,因此正确选择取决于您要完成的任务。
Netwrix Auditor
Netwrix Auditor 以无代理方式记录每次 AD 和 Entra ID 变更的前后值,形成可搜索的审计轨迹,并将该历史记录保留为长期合规证据。它回答了谁在何时何地更改了什么的问题,这是 Community Edition 未解决的问题,并提供映射到 PCI DSS、HIPAA、GDPR 及其他标准的预定义报告。部署大约需要 30 分钟。
在Bank of Botetourt,用Netwrix Auditor的风险评估仪表盘替换MSSP的200页报告,使一个小型IT团队能够清晰地看到哪些变更真正重要,将每日安全检查时间从两个多小时缩短到20分钟。
Netwrix Directory Manager
Netwrix Directory Manager 自动化组和用户生命周期管理,包括基于目录属性的动态组成员资格和基于工作流的自助请求,允许用户在经理或同事批准下加入或离开组。委派管理进一步扩展,允许组所有者自行处理成员变更和密码重置,而无需通过域管理员账户处理每个请求。
Netwrix Access Analyzer
Netwrix Access Analyzer计算 Active Directory、文件系统及其他数据存储中的有效权限,将嵌套组和继承权限解析为单一视图,显示谁可以访问什么。它还识别导致过度访问的条件,包括开放共享、继承中断和直接分配的权限。
Netwrix PingCastle
Netwrix PingCastle 对AD域进行已知攻击路径和错误配置的评分,生成风险报告,映射攻击者可能采取的权限提升路径。对于Netwrix调查中73%不确定其AD是否无权限提升错误配置的团队,此评估解决了这一问题。
Netwrix Identity Recovery
Netwrix Identity Recovery 在意外删除或破坏性攻击后恢复Active Directory对象、属性和整个域,包括通常需手动运行脚本的forest恢复。覆盖免费恢复工具无法处理的失败情况。
构建合适的 Active Directory 工具堆栈
构建合适的Active Directory工具组合意味着将每项工作匹配到合适的产品:日常工作使用免费工具,关键任务使用有授权的工具以证明投资的合理性。
没有通用答案,但从永久免费的版本开始,让真正的差距而非功能列表决定您授权什么,可以快速缩小范围。
对于需要证明变更内容并弥补免费工具留下的可见性漏洞的团队,Netwrix Auditor 和 Netwrix PingCastle 提供可搜索的变更历史和攻击路径评分,无需完整企业平台部署所需的数周时间。
请求 Netwrix 演示,以查看针对您自己的域而非示例环境的变更历史和攻击路径评分。
免责声明: 本文中的工具定价、免费层限制和试用条款截至2026年8月;请在承诺前核实各供应商的详细信息。
分享到
了解更多
关于作者
Ian Andersen
Pre Sales Engineering 副总裁(VP)
Ian 拥有超过二十年的 IT 经验,专注于数据与访问治理。作为 Netwrix 的 Pre Sales Engineering 副总裁(VP),他负责确保为全球客户顺利部署产品,并实现身份管理集成。凭借长期的职业经历,他能够满足各类规模组织的需求,其经历包括为美国财富 100 强金融机构领导安全架构团队,以及为中小型企业提供安全解决方案。