
尽管许多组织已将其基础设施的部分内容迁移到了云端, Active Directory (AD) 仍然是主要的身份存储(identity store),负责监督用户、计算机以及权限。因此,拥有管理 AD 的合适工具,可以在效率、安全性和合规性方面带来显著提升,尤其适用于由经验丰富的专业人员与相对较少接触网络管理的新手共同组成的 IT 团队。
不过,对于预算和资源有限的中小企业来说,找到合适的工具可能并不容易。这就是为什么我们整理了这份最佳 Active Directory 管理工具清单——提供免费版本,或至少提供可让您先“试用一下”的免费试用期。
我们将通过洞察各种工具,为您揭开 AD tool领域的神秘面纱。我们的精选聚焦于 Active Directory tools,帮助您更快速地完成日常管理任务,让团队有时间专注于其他优先事项。从内置于 Windows Server 的强大功能,到提供高级特性的更复杂的第三方解决方案,我们将探讨这些工具如何帮助您维护秩序、落实安全协议,并让网络保持平稳运行。
请求一对一演示:
用于管理 Active Directory 的 Microsoft 工具
Microsoft 提供了一套针对特定管理任务定制的 AD 工具。 这些工具可直接在 Windows Server 操作系统中访问,也可以通过安装 System Administrator Tools (RSAT) 在 Windows 10 或 Windows 11 上使用。
最常用的 Microsoft AD 工具包括以下内容:
- Active Directory Users and Computers (ADUC) — 这是最常用的 Microsoft Management Console (MMC) 独立管理单元,适用于日常管理任务,例如用户预配,以及创建和管理组、计算机和组织单位(OU)。
- Group Policy Management Console — 该管理控制台用于创建和管理 Group Policy objects(GPO),使 IT 团队能够在整个网络中集中配置和控制用户与计算机环境。例如,可以使用 GPO 来强制实施安全设置、部署软件并配置系统设置。
- Active Directory Sites and Services — 该工具用于管理域控制器(DC)之间的数据复制,并配置 Active Directory 的网络拓扑结构。
- System Center Configuration Manager (SCCM) — 在大型环境中,SCCM 提供更全面的管理能力:从部署应用程序、软件更新和操作系统,到管理资产清单与合规性。
尽管这些工具足以完成基本的 AD 管理任务,但它们缺少更高级的功能。Microsoft 提供的更稳健的选项是 Windows PowerShell。
Windows PowerShell 可用于自动化广泛的 AD 任务,例如创建、管理和移除用户、组以及计算机。你还可以执行一些高级功能,例如管理密码、查询 AD 对象以及修改各种 AD 属性。
观看网络研讨会:
尽管 PowerShell 非常灵活,但要有效使用它需要具备相当的脚本编写专业知识。为了快速上手,IT 专业人员可以下载这份免费的 Windows PowerShell Scripting Tutorial for Beginners.
为了获得更强大的功能(例如自动化、大批量操作、高级报告以及安全增强),而无需精通复杂的 PowerShell 脚本编写,IT 团队需要考虑第三方解决方案。
下面列出了目前可用的一些第三方 AD 管理工具。我们将它们分为两组:免费版和付费版。请注意,其中许多工具只提供其他工具所没有的单一功能,因此并不总是能够进行直接对比。最优的做法是尝试其中的多款工具,以确定哪些工具能够有效地优化你的工作流程。
免费的第三方 Active Directory 管理工具
下面是一些许多组织认为有用的免费 Active Directory 工具。
Active Directory Explorer
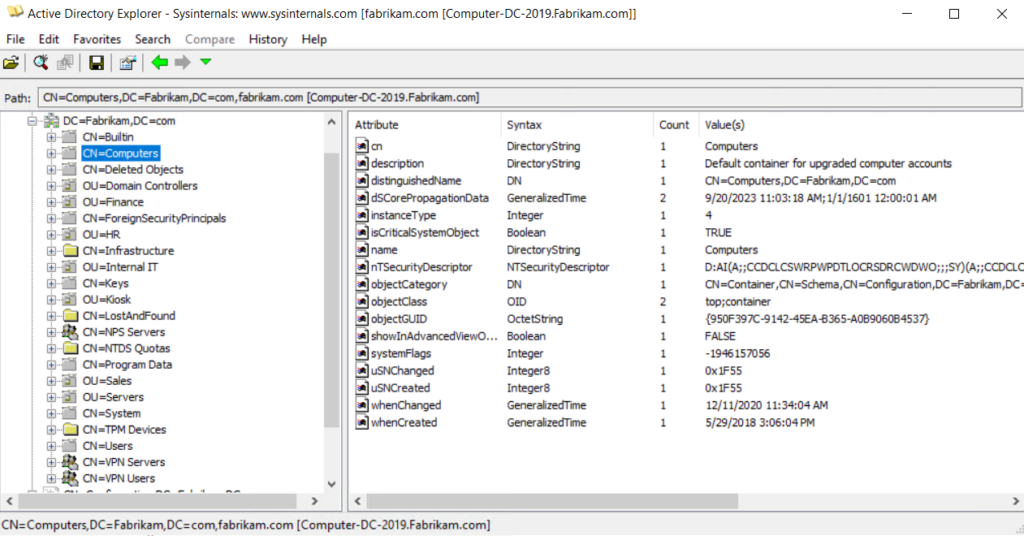
Active Directory Explorer(AD Explorer)是一款免费的工具,旨在用于在 AD 环境中进行查看与编辑。它提供了用户友好的界面,可让你无缝浏览 AD 数据库、设置收藏位置,并检查对象属性和特性。用户可以轻松修改权限、分析对象的架构,并通过保存和重复使用这些搜索参数的便利性来执行复杂搜索。
AD Explorer 的一个关键功能是能够创建并存储 AD 数据库的快照,以便进行离线探索与分析——用户可以像连接着实时数据库一样加载并与这些快照进行交互。此外,AD Explorer 还提供了一款独特的比较工具,用于突出显示两个数据库快照之间在对象、属性以及安全权限方面的差异,从而清晰呈现一段时间内的变更情况。
下载免费指南:
Microsoft AdRestore
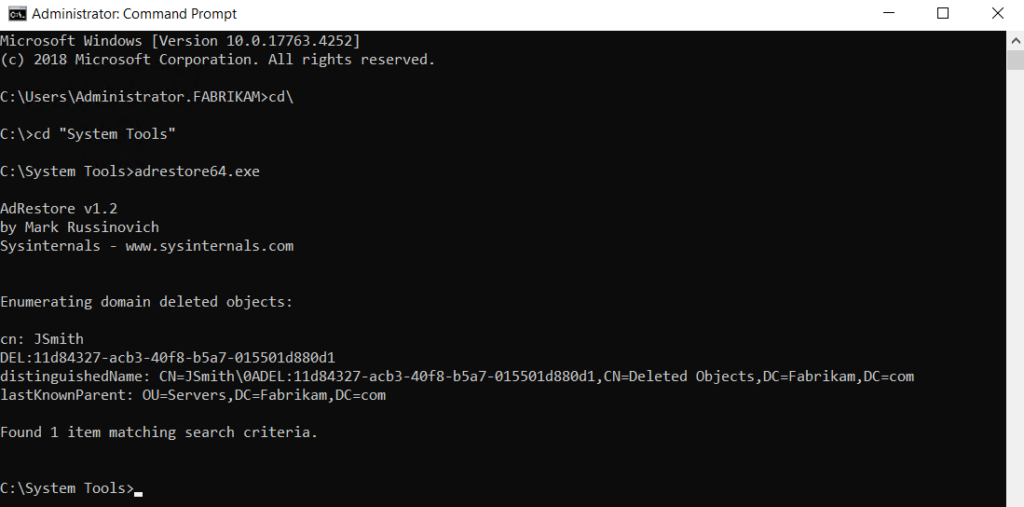
Windows Server 2003 引入了恢复已删除(“tombstoned”)对象的能力。 Microsoft AdRestore 是一个单任务的命令行界面(CLI)工具,用于枚举你 AD 域 中所有 tombstoned 对象,并让你在需要时逐个恢复它们。
Netwrix Auditor for Active Directory (Community Edition)
Netwrix Auditor for Active Directory Community Edition 可轻松且全面地监控 Active Directory 中的活动。它会跟踪所有用户登录,以及对 AD 用户、组、OU、GPO 链接和策略所做的更改,并为每个事件提供关键的“是什么”“何时”与“何地”细节。
这款灵活的免费 Active Directory reporting 工具通过自动汇总来自各类来源的数据并发送每日电子邮件报告,简化了审计流程。报告将概述过去 24 小时内的活动,并包含所有更改的更改前与更改后数值。借助这种自动化方法,无需再筛查大量原生日志及其他耗时任务,从而提升了运营效率。
请求一对一演示:
如需更全面的 AD monitoring,还提供 Netwrix Auditor for Active Directory 的付费版本。

Netwrix Account Lockout Examiner
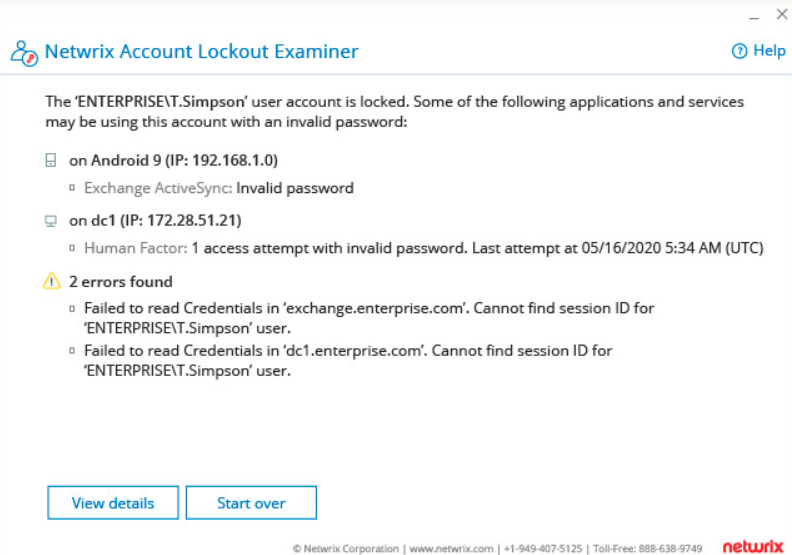
Netwrix Account Lockout Examiner 通过为 IT 团队提供一种简单直观的方法来快速查找并解决,哪怕是很复杂的问题,从而降低排查 AD 帐户锁定所花费的时间。只需点击一次,便可直达问题根源:无论是映射不正确的网络驱动器、以过期凭据运行的服务或计划任务,还是存储在移动设备上的过时密码。该功能对于被锁定的服务帐户尤其有价值。
下载免费软件:
Netwrix Account Lockout Examiner 提供易于使用的界面:IT 管理员只需输入相关用户名,即可找出账号锁定问题的原因,从而将精力集中在其他重要任务上。
Netwrix Effective Permissions Reporting Tool
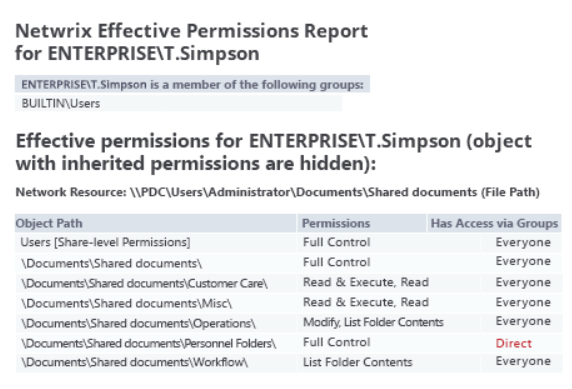
Netwrix Effective Permissions Reporting Tool 简化了在 Active Directory 和文件服务器上跟踪与报告用户权限的流程,从而让 IT 团队更轻松地有效管理访问权限,并确保用户仅拥有其岗位所必需的权限。
下载免费软件:
该工具提供全面的报告,详细说明用户访问的具体情况以及该访问是如何授予的——无论是通过直接分配还是通过继承。IT 团队可以在一份统一的报告中轻松查看 Active Directory 组成员资格以及文件共享权限。通过识别并撤销不必要的访问权限,IT 团队能够加强安全性并最大限度地降低发生安全漏洞的风险。该工具还通过表明权限与岗位职责说明及组织角色一致,来简化合规工作。
Netwrix Bulk Password Reset
Netwrix Bulk Password Reset 使用户能够在不登录到各个终端的情况下,通过远程方式一次性重置多台工作站上的本地管理员和用户密码。此功能能够增强 Windows Server 的安全性 ,因为它允许在多台服务器上快速重置本地管理员密码,从而降低组织遭受网络攻击的脆弱性,并强化其整体安全态势。
下载免费软件:
Netwrix Inactive User Tracker
Netwrix Inactive User Tracker 是一款专注于识别处于非活动状态的用户帐户的免费工具。它提供关于这些帐户的创建时间(年龄)以及非活动时长的详细报告,可为采取行动提供关键信息:确定应禁用或删除哪些帐户,以降低发生数据泄露的风险以及 privilege escalation 的可能性。
下载免费软件:
Netwrix Password Expiration Notifier
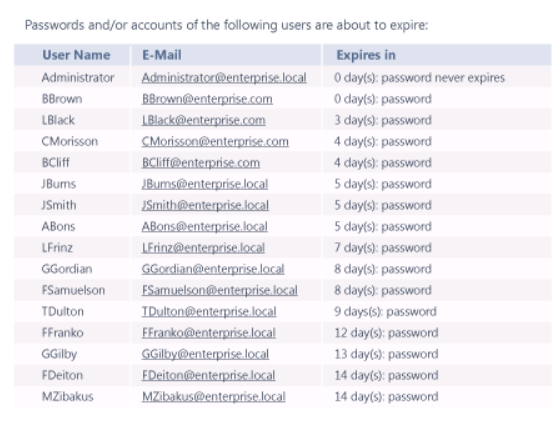
Netwrix Password Expiration Notifier 通过自动向用户及其管理者发送电子邮件来提醒他们在密码过期前更新密码,从而简化 AD 密码管理流程。它还会将有关即将到期密码的定期汇总报告直接发送到你的收件箱。借此,该工具帮助组织在遵循密码安全最佳实践的同时,减少帮助台的工作量。
下载免费软件:
Netwrix Password Policy Enforcer
Netwrix Password Policy Enforcer 是一款免费的工具,可轻松创建复杂的 密码策略 ,以满足您独特的安全需求。它提供数百种可自定义的策略,覆盖用户、组和组织单位;同时还包含 20 多条可灵活调整的规则,用于制定精确的策略,从而阻止凭据填充(credential stuffing)和暴力破解攻击。用于阻止 弱密码 的选项包括对字符替换的分析,以及与泄露密码哈希的大型数据库进行比对。
下载免费试用:
Netwrix Password Policy Enforcer 提供现成可用的模板,用于支持符合 CIS、HIPAA、NERC CIP、NIST 和 PCI DSS 等标准的监管要求。此外,它还包含用于验证策略有效性与合规性的集成测试,确保能够适应不断变化的密码要求以及新的法规。

Cjwdev Active Directory Info, Free Edition
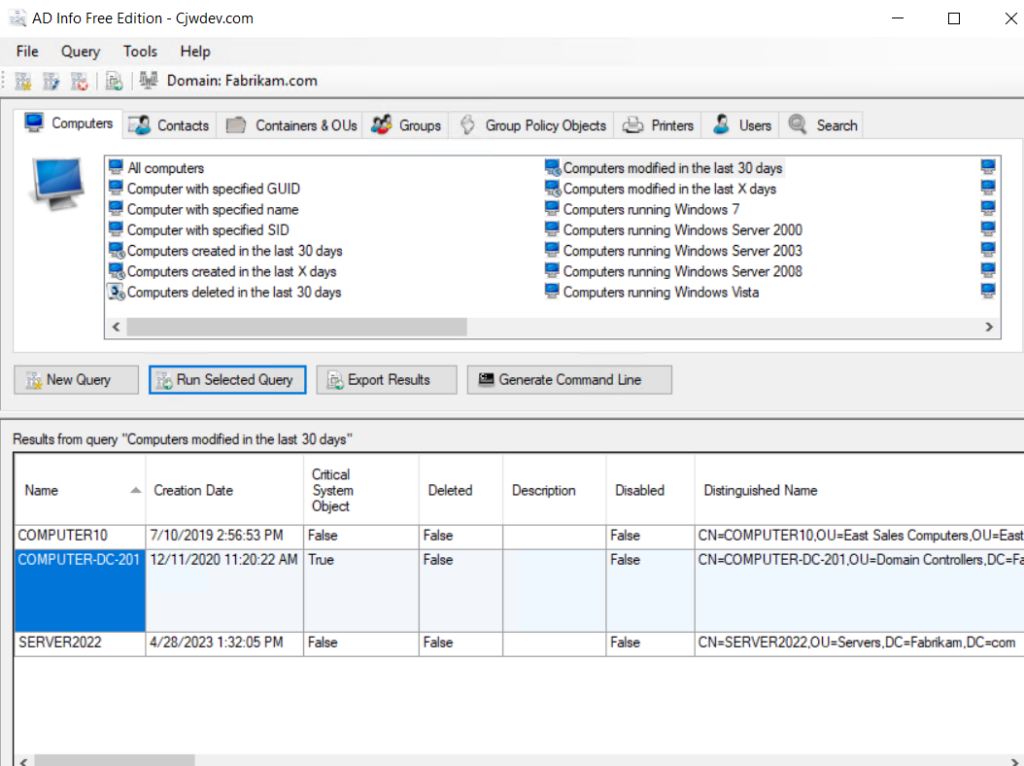
Cjwdev Active Directory Info 的免费版是一款 Active Directory 报告工具,可让你对选择的属性运行查询。其查询能够处理直接和嵌套的组成员关系,并通过对每台域控制器查询非复制属性来帮助确保准确性。该工具还支持使用简单的域名和凭据输入进行多域查询,从而保证在各种 IT 环境中的灵活性与广泛适用性。用户可以快速生成 CSV、HTML 或 TXT 报告,以深入了解诸如被锁定的账户、已禁用的用户、启用了“password never expires”标志的用户,以及 Group Policy object在过去 30 天内被修改的情况。
你可以购买提供更多功能的标准版。
Cjwdev AD Permissions Reporter,免费版
Cjwdev AD Permissions Reporter 的免费版可简化对所有 Active Directory 对象的安全权限进行报告的工作。你可以在几秒钟内运行报表,并将结果导出为 CSV 或 HTML 文件。你还可以购买提供更多功能的标准版。
Cjwdev Group Manager
Cjwdev Group Manager 允许组的管理员管理该组的角色和设置,包括添加和移除成员,并将组成员列表导出为 CSV 文件。
免费版仅支持管理一个组,并且您无法从其他域添加新的成员。您可以购买提供更多功能的标准版。
Cjwdev Managed Service Accounts GUI
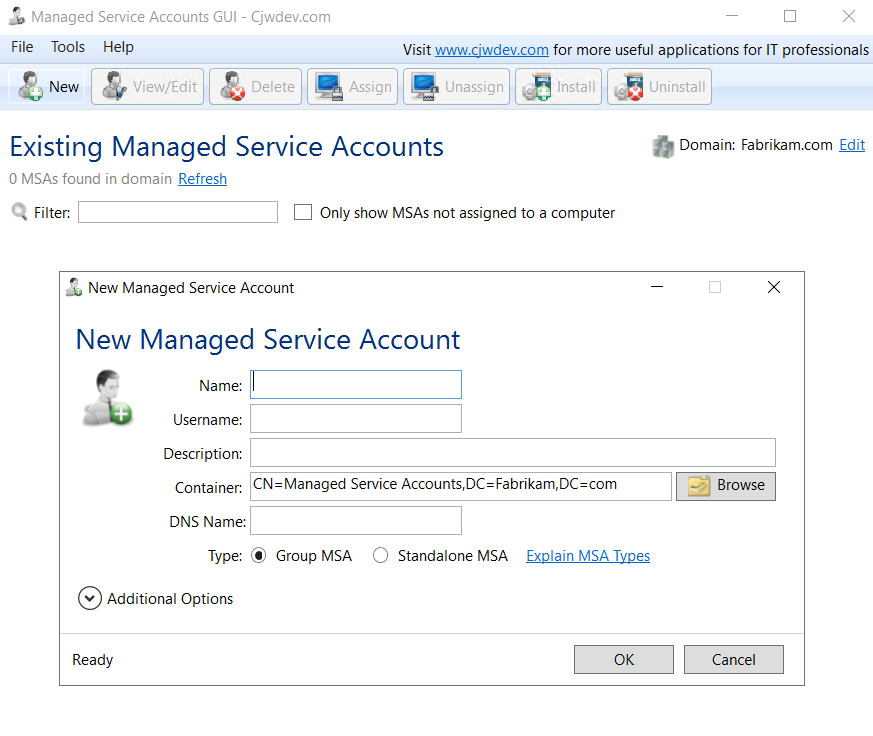
Cjwdev Managed Service Accounts GUI 可帮助你使用直观的图形界面来配置托管服务帐户(MSA),从而无需 PowerShell 命令。该工具可在使用适当凭据的情况下,实现对多个域的管理。
Cjwdev AD Tidy
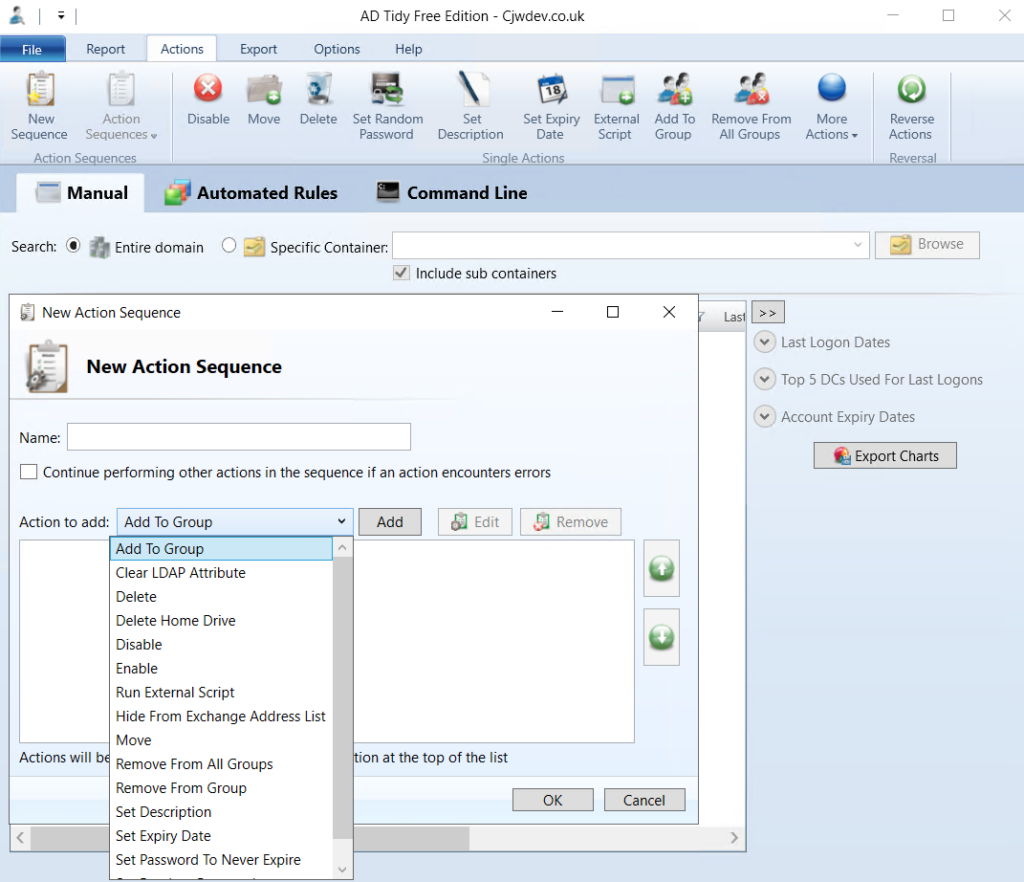
Cjwdev AD Tidy 使管理员能够轻松批量管理 AD 账户,并清理已过时或处于非活动状态的账户。它提供了简洁的界面,可执行诸如将多个账户添加到特定安全组,或为一组账户设置随机密码或特定的到期日期等任务。
该工具提供可自定义的搜索筛选器,用于定位在指定时间段内未被使用的用户账户和计算机账户,并提供停用或删除它们、或将它们移动到另一个 OU 的选项。AD Tidy 简化了确保 Active Directory 保持有序且不杂乱无章的流程。
LDAPSoft AD Browser
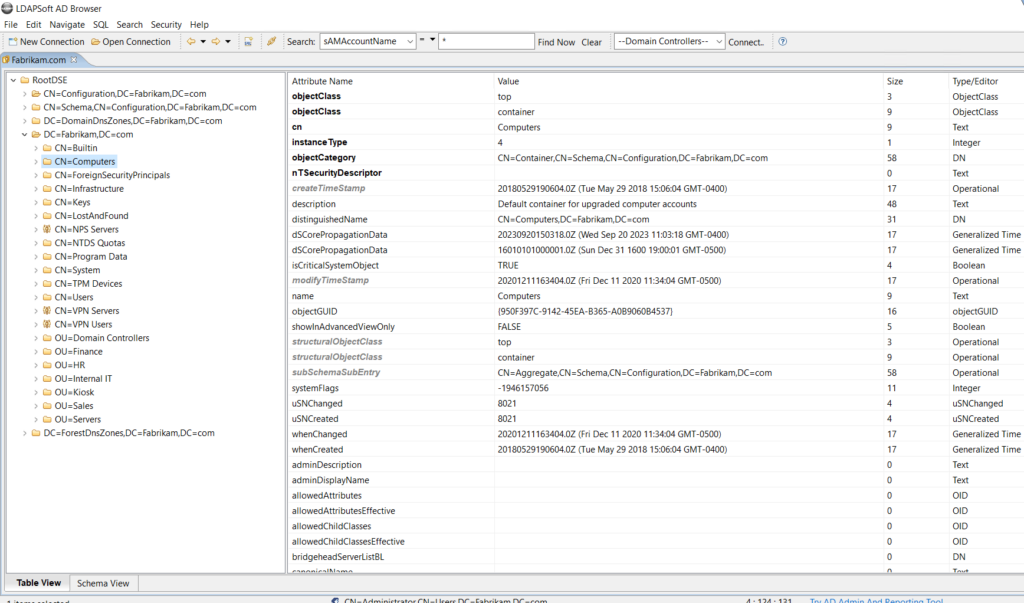
LDAPSoft AD Browser 通过提供基于 Web 的 AD 视图,简化了以只读方式浏览 AD 层级结构的流程。它提供强大的文本和可视化搜索功能,包括一个方便的快速搜索栏,可用于查找诸如员工电子邮件和姓名等常见信息。AD Browser 允许你查看所有可用属性,并运行 SQL-LDAP 语句。它支持多种目录,并兼容 LDAP 的 v2 和 v3,便于通过单一界面无缝访问多个目录。
wiseDATAman Password Control
wiseDATAman Password Control 通过为 IT 支持团队提供一种易于使用的替代方案(替代 MMC 控制台),简化了密码重置流程。他们还可以批量重置密码,在管理服务帐户密码时可节省时间和精力。
该工具针对 Active Directory 域进行了优化,还允许启用和禁用用户帐户,并且可在配置文件中进行定制选项设置。它提供一个用于生成随机密码的按钮,默认情况下生成的密码包含大写字母、小写字母和数字的混合。
SysOps Tools AD Query
SysOps Tools AD Query 使用户能够快速在 AD 中搜索有关特定用户或计算机的信息,包括通常无法读取的架构(schema)属性。尽管该工具是免费的,但要获取下载,厂商确实需要相当多的个人信息。
下载电子书:
RIA-Media SysAdmin Anywhere
RIA-Media SysAdmin Anywhere 一款用于管理基于 Active Directory 的网络的免费多用途工具。它可以帮助重置用户密码并查询对象,还能通过添加、编辑和删除照片来管理 AD 对象。此外,它还提供多种其他功能,超出 Active Directory 任务范围。
Spiceworks People View
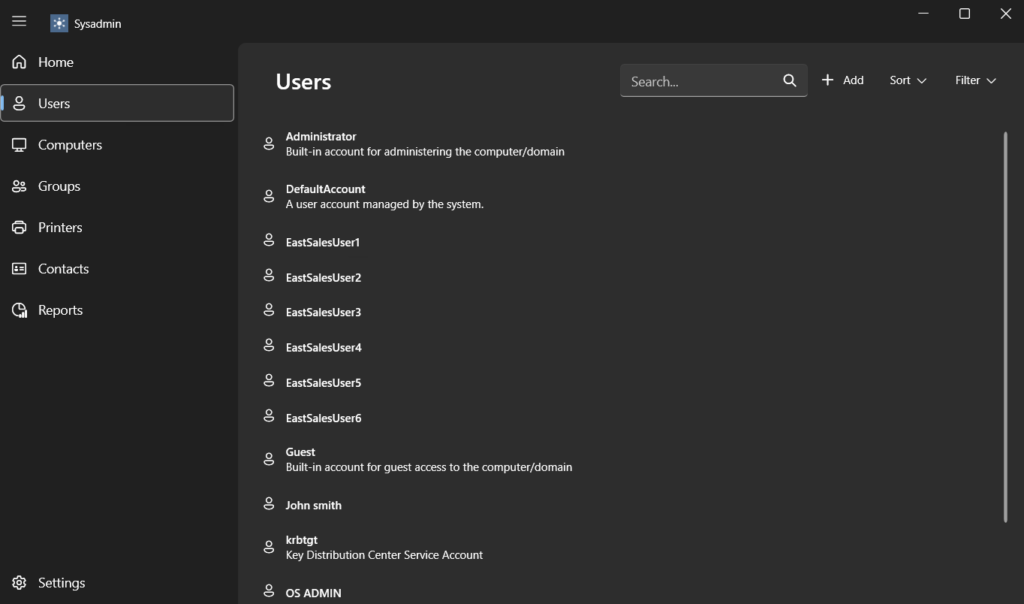
Spiceworks People View 允许你查看并更新 AD 用户账户的属性,例如电子邮件、电话号码、职位和部门。你可以为用户配置文件添加设备,以监控已安装的软件程序,并在需要时进行更新。你还可以重置密码并启用或禁用用户账户。该工具还提供用于密码和用户配置文件管理的自助式 Web 门户,以及对所有设备进行实时状态监控。
付费的 Active Directory 管理工具
以下是一些需要许可证、但确实提供某种形式免费试用的 AD 管理工具。
MaxPowerSoft Active Directory Reports
MaxPowerSoft Active Directory Reports 可帮助管理员管理并审计其 Active Directory 基础设施。通过直观的界面,用户能够生成关于用户账户、组成员身份、组织单位、权限等方面的详细报告。这些报告可用于提升安全性,并证明符合内部政策及外部法规。例如,用户可以识别异常变更,准确定位不活跃或已过期的账户,检查密码状态,并查看登录活动。报告可导出为多种格式,以满足不同的审计与合规要求,使该工具成为任何希望优化 AD 管理的组织的灵活选择。你可以注册免费的两周试用。
ENow
ENow AD Monitoring & Reporting 可从单一界面(单窗格)对您的 AD 环境进行实时监控。它帮助您识别覆盖所有关键 AD 组件(包括域控制器、DNS 和域复制)中的故障与失败。通过在问题演变成更严重的问题之前尽早发现,您可以在其恶化前将风险降到更低。该公司不提供该工具的免费版本,但用户可以注册 14 天的免费试用。
阅读相关博文:
AlbusBit AD FastReporter
AlbusBit AD FastReporter 让 IT 人员轻松生成、存储、计划并共享 AD 报告。它包含针对您的 AD 基础架构的多种预定义报告,并将报告生成压缩为简单的 3 步流程。不过,只有 Pro 版本允许您输入条件和标准来创建自定义报告。您可以下载 7 天免费试用。
Softerra LDAP Administrator
Softerra LDAP Administrator 是一款用于管理 LDAP(Lightweight Directory Access Protocol)目录的多功能工具。其直观的界面使管理员能够轻松地浏览、搜索并修改目录条目。该应用支持多种 LDAP 服务,并提供高级功能,例如强大的搜索能力、架构(schema)编辑以及 访问控制管理 。此外,它还能简化目录同步、数据导入/导出和安全配置等复杂任务。它非常适合具备不同专业水平的 IT 人员。厂商提供 30 天免费试用。
SolarWinds Active Directory 管理工具
SolarWinds 提供一套工具,可简化并自动化各种复杂的 AD 任务,以增强安全性和合规性。覆盖的范围包括用户账户管理、组管理、密码管理、合规性与审计报告以及 组策略(Group Policy)管理。建议访问 SolarWinds 网站并浏览其内容,以找到最适合您需求的工具。您可以在 30 天试用期内测试其中任意一款。
Softerra Adaxes
Softerra Adaxes 是一款用于统一管理 AD、Azure AD、Exchange 和 Microsoft 365 的强大解决方案。它简化了管理权限的委派,通过主动监控增强安全性,并提供自助服务功能以降低帮助台负担。其高级报表功能有助于合规与审计,而可自定义的界面能够适配 IT 团队中的特定角色。对于拥有多个 AD 域或混合环境的组织来说,它是一个不错的选择。您可以免费试用 30 天。
Zohno Z-Hire 和 Z-Term
Zohno Z-Hire 和 Z-Term 是单一任务工具。Z-Hire 通过自动化为 Exchange 邮箱以及 Active Directory 和 Lync 账户创建 IT 用户账户,加快新员工的用户账户创建流程。Zohno 宣称,Z-hire 能将账户部署时间减少 600%。
Z-Term 允许 IT 管理员在员工离开公司时,从单一界面执行常见任务。两款工具都提供免费试用。
ManageEngine ADManager Plus
ManageEngine ADManager Plus 可简化各类 AD 管理任务。它支持对用户账户和其他 AD 对象进行批量管理,提供详细报表,并自动化用户配置(provisioning)和解除配置(de-provisioning)等日常任务。其基于角色的访问控制在确保安全的同时简化了权限委派。该工具还提供用于管理工单(ticketing)的工作流。你可以免费使用 ADManager Plus 30 天。
CENTREL Solutions XIA Automation
CENTREL Solutions XIA Automation可自动在 Active Directory、Exchange 和 Microsoft 365 中预配用户账户。你还可以自动化或委派常见的管理任务,例如批量账户预配和密码更改。你可以使用 Web 界面或移动设备完成所有这些操作,使其成为一款高度灵活的工具。你可以下载并使用 30 天试用版。
Netwrix Auditor for Active Directory
结论
由于可供选择的选项太多,想为你的需求找到合适的 AD 管理工具组合可能会很有挑战性。最有效的策略是在你的 AD 环境中安装不同的工具并加以测试。这样你就能深入了解它们在满足你的具体需求和偏好方面的实际表现。
常见问题
一种非常流行的高级 AD 管理工具是什么?
Windows PowerShell 的 Active Directory 模块可能是最受欢迎、也最先进的 AD 工具。它借助命令行外壳与脚本来实现任务自动化和配置管理。你可以使用 PowerShell 管理 AD 域、计算机、用户、组等。
用于管理 AD 用户的两个 Microsoft 工具是什么?
Microsoft 提供了两个工具,你可以用它们来管理 AD 用户:
- Active Directory Users and Computers(ADUC)用于管理用户帐户、组和计算机帐户。你可以创建和删除用户帐户,修改用户帐户属性,重置密码,添加和移除组成员等。
- The Active Directory Administrative Center 使您能够执行与 ADUC 相同的所有任务,并且还可以完成更多工作。它提供图形用户界面,用于管理 Active Directory 的各个方面,包括用户、组、计算机、域和站点。
如何选择免费的Directory Management工具
Netwrix PingCastle 在攻击者发现之前,对 Active Directory 域进行已知攻击路径和错误配置的评分。
此列表涵盖了值得了解的Active Directory管理工具,按其成本和实际功能分组。有些永久免费,有些免费至对象数量上限,有些是有期限的试用版。
工具是这一差距的重要部分。合适的AD工具能缩短例行工作,在审计员之前发现问题,并让小团队覆盖本来需要更多人手的环境。错误的工具则会产生虚假的覆盖感。
明智的选择取决于四个标准,而大多数安装后被遗忘的工具至少未能满足其中一个。
范围是首要考虑因素,因为单一任务的工具能很好地解决一个问题,比如追踪被锁定的账户,而更广泛的产品则涵盖了配置、报告和审计。大多数团队最终会在一个授权产品旁边运行多个工具。
Active Directory (AD) 仍然是大多数组织的主要身份存储,这也使其成为入侵者首先查看的地方。在 The Netwrix 2026 Data and Identity Security Report 调查中,73%的安全和IT领导者表示他们不完全相信自己的AD没有权限升级配置错误,只有36%在过去12个月内进行了全面的AD安全评估。
用于管理Active Directory的Microsoft工具
审计跟踪往往是团队事后才发现的漏洞。报告工具显示当前状态,因此如果您需要显示谁在何时更改了什么,则需要一个跟踪AD中更改的解决方案。
访问模型同样重要,因为只读工具可以安全地交给初级员工和服务台团队,而任何写入AD的操作都需要更严格的控制,因为对错误的组织单位(OU)执行批量操作很难撤销。适当的 Active Directory delegation 减少了任何人需要广泛权限的频率。
“免费”在此列表中有三种不同含义,供应商很少明确说明适用哪一种。有些工具永久免费,有些是按对象数量限制的免费版,还有些是会过期的试用版。在基于此构建定期流程前,请确认您获得的是哪一种。
Microsoft 提供了一套针对特定管理任务定制的 AD 工具。这些工具可直接在 Windows Server 中使用,也可以通过安装 Remote Server Administration Tools (RSAT) 在 Windows 10 或 Windows 11 上运行。
最常用的Microsoft AD工具包括以下内容:
- Active Directory Administrative Center (ADAC): 作为ADUC的现代替代方案,ADAC增加了Active Directory回收站、细粒度密码策略管理以及显示界面中每个操作背后cmdlet的PowerShell历史查看器。最后一项功能使ADAC成为学习AD脚本的实用方式。
- Active Directory Sites and Services: 该工具管理域控制器(DC)之间的复制并配置AD网络拓扑。
- Active Directory Users and Computers (ADUC): 这个Microsoft Management Console (MMC) 插件处理日常工作,如用户配置和管理组、计算机及OU。 安装和使用ADUC 只需在工作站上启用RSAT功能即可。
- Group Policy Management Console (GPMC): 此控制台创建并管理 Group Policy objects (GPOs),集中配置网络中的用户和计算机环境,从安全设置到软件部署。Group Policy管理终极指南提供更深入的内容。
- ADSI Edit: 一个低级编辑器,显示每个AD对象的所有属性,包括其他控制台隐藏的属性。它功能强大且不留情面,因此请将其作为最后手段使用。
免费的第三方Active Directory管理工具
Active Directory 浏览器
这些工具处理基本的AD管理,但未达到自动化和报告深度。
以下工具使用不收费,但“免费”在每种情况下条件不同。
- System Center Configuration Manager (SCCM): SCCM涵盖更大规模的环境,从部署应用程序、更新和操作系统到管理库存和合规性。
Active Directory Explorer 浏览目录对象和属性
Microsoft AdRestore
Active Directory Explorer(AD Explorer)是一个免费的Sysinternals实用程序,用于查看和编辑AD。它可以浏览目录,保存收藏位置,并检查对象属性和属性。管理员可以修改权限,查看对象的架构,并构建复杂的搜索以保存和重复使用。
其最有用的功能是快照。AD Explorer 捕获 AD 数据库以供离线分析,然后加载快照,就像连接到实时目录一样。内置的比较工具突出显示两个快照之间对象、属性和权限的差异,为您提供无需监控产品的大致变更记录。
Microsoft AdRestore 在命令行中枚举 tombstoned AD 对象
Netwrix Auditor for Active Directory 社区版
Windows Server 2003 引入了恢复已删除或 tombstoned 对象的功能。Microsoft AdRestore 是一个单任务命令行工具,用于枚举域中的 tombstoned 对象并逐个恢复。在 Windows Server 2008 R2 及更高版本中,ADAC 中的 Active Directory 回收站更干净地处理大部分恢复工作,因此 AdRestore 主要用于较旧的环境。
Netwrix Auditor for Active Directory Community Edition 跟踪用户登录以及 AD 用户、组、OU、GPO 链接和策略的更改,然后通过电子邮件发送过去 24 小时的每日摘要。免费下载,无过期日期。
Netwrix Account Lockout Examiner
这是免费下载,无试用期或过期时间,且需要 Windows 8.1 或更高版本及 .NET Framework 4.5。
Netwrix Account Lockout Examiner 显示被锁定 AD 账户的根本原因。
免费版报告了什么内容发生了变化以及何时发生,但不会识别是哪一个账户进行了更改。它还不包含交互式搜索、映射到 PCI DSS、HIPAA 和 GDPR 等标准的预定义合规报告、警报、仪表板、长期存储和基于角色的访问控制,并且只将摘要发送给一个接收者。因此,它更适合作为日常故障排除工具,而非合规档案。
Netwrix Account Lockout Examiner 减少解决 AD 账户锁定问题所花费的时间。只需一次点击,即可追踪原因,无论是映射错误的网络驱动器、使用过期凭据运行的服务或计划任务,还是缓存于移动设备上的过期密码。通常最难诊断的锁定服务账户正是它的用武之地。
Netwrix 有效权限报告工具
Netwrix Effective Permissions Reporting Tool 对 AD 和文件服务器权限的输出
Netwrix Effective Permissions Reporting Tool 报告 Active Directory 和文件服务器中的用户权限,区分明确分配的权限和通过组成员身份继承的权限。正是这种区分使得输出在访问审查中可用。
Netwrix 批量密码重置
Netwrix Inactive User Tracker
Netwrix Auditor 在免费 Community Edition 结束的地方接手,增加了变更归属、合规映射报告和长期保留功能。开始免费试用。
该工具免费,无需许可费用或时间限制。它提供当前谁拥有访问权限的即时视图,不记录谁何时更改了访问权限,因此如果需要历史记录,请与变更跟踪配合使用。定期审查有效权限是迈向最小权限原则的实用步骤。
Netwrix Bulk Password Reset可一次远程重置多台工作站的本地管理员和用户密码,无需登录每台机器。您可以针对特定计算机、OU或整个域,或从文本文件导入自定义计算机列表。免费使用,无需许可费,且永不过期。
Netwrix Password Expiration Notifier
Netwrix Inactive User Tracker 查找休眠用户账户并报告其创建时间和不活跃期限,帮助您决定禁用或删除哪些账户。设置如90天的阈值,工具将按计划禁用匹配账户或将其移动到指定的OU。
Netwrix Password Expiration Notifier即将到期密码的摘要报告
它直接查询本地域控制器,不涵盖 Entra ID,如果您的清理需要同时涵盖两者,这一点很重要。陈旧账户是持续的风险,因为每个拥有有效凭据的休眠账户都是 privilege escalation 的候选对象。
Cjwdev Active Directory Info,免费版
清理过期账户和审查权限是最常被推迟的两项工作,直到审计迫使执行。如果您上一次全面的AD评估已超过一年,请从那里开始,而不是添加另一个工具。
Netwrix Password Expiration Notifier在密码过期前向用户及其管理者发送电子邮件,并发送即将过期的汇总报告。过期密码减少意味着帮助台电话减少,并且无需手动跟进即可保持密码轮换符合策略。免费下载,无过期限制。
Cjwdev Active Directory Info 生成属性级别的 AD 报告
Cjwdev Active Directory Info 免费版针对您选择的属性运行查询。它解析直接和嵌套的组成员身份,并查询每个域控制器的非复制属性,从而在多域控制器环境中保持结果准确。
Cjwdev AD Permissions Reporter,免费版
多域查询支持简单的域名和凭据输入,报告可导出为CSV、HTML或TXT,涵盖锁定账户、已禁用用户、标记为“password never expires”的账户,以及过去30天内修改的GPO。
Cjwdev 组管理器
Cjwdev AD Permissions Reporter 免费版报告 AD 对象的安全权限,并将结果导出为 CSV 或 HTML。付费的标准版增加了更多报告选项。
Cjwdev Managed Service Accounts GUI
Cjwdev AD Tidy
Cjwdev 托管服务账户 GUI 配置 MSA
Cjwdev Group Manager 允许群组所有者管理该群组的成员资格和设置,包括添加和移除成员以及将成员列表导出为 CSV。以这种方式委派群组管理,可以避免日常成员变更涉及域管理员账户。
Cjwdev Managed Service Accounts GUI通过界面配置group managed service accounts,而非使用PowerShell,并且在拥有正确凭据的情况下支持多个域。
Cjwdev AD Tidy 识别非活动账户以进行批量清理
LDAPSoft AD Browser
Cjwdev AD Tidy 批量管理 AD 账户,并清理过时或不活跃的账户。典型任务包括将多个账户添加到安全组,或为一组账户设置随机密码或特定的过期日期。
LDAPSoft AD Browser以只读模式显示AD对象属性
LDAPSoft AD Browser 提供对 AD 层级结构的只读访问,支持文本和可视化搜索,包括用于常见查询(如员工电子邮件和姓名)的快速搜索栏。它显示所有可用属性,执行 SQL-LDAP 语句,并支持多个目录中的 Lightweight Directory Access Protocol (LDAP) 版本 2 和 3。
当前版本是仅以64位形式分发的Windows桌面应用程序,商业和非商业用途均免费。只读访问使其安全,可提供给需要查询但不更改任何内容的员工使用。
wiseDATAman 密码控制
SysOp Tools AD 查询
随处SysAdmin
用于 Active Directory 管理的 SysAdmin Anywhere 网络界面
wiseDATAman Password Control为帮助台团队提供了MMC控制台的替代方案,用于密码重置,包括节省服务账户维护时间的批量重置。该工具随其发布者从已关闭的wisesoft.co.uk网站迁移至wisedataman.com,保持免费且无需注册。配合健全的Active Directory password policy使用,确保重置不会重新引入弱凭证。
SysOp Tools AD Query 可查询特定用户或计算机,包括通常不可读取的架构属性,并将结果导出为 XML。无需安装即可运行。适用两个条件。仅限非商业用途免费,且供应商在下载前会要求提供大量个人信息。
SysAdmin Anywhere 是一款免费的多功能工具,用于管理基于 AD 的网络,涵盖密码重置、对象查询和对象管理,以及超出 AD 本身的清单和报告。该项目现已开源,源码连同打包版本一同发布在 GitHub 上。
付费的Active Directory管理工具
以下多个产品在提供许可版本的同时,还附带免费版本,而不仅仅是试用版,如适用时所示。
ManageEngine ADManager Plus
AlbusBit AD FastReporter
免费工具承担了这里大部分的日常工作:账户锁定、权限快照、过期账户清理。当问题从“当前状态是什么”转变为“证明何时发生了什么变化”时,就出现了差距,这正是Netwrix Auditor从其免费Community Edition开始发挥作用的地方。申请一对一演示,以查看针对您自己域的可搜索审计跟踪
ManageEngine ADManager Plus 处理用户账户及其他 AD 对象的批量管理、详细报告以及配置和撤销配置的自动化。基于角色的访问控制支持委派,内置工作流程涵盖工单管理。
ADManager Plus现提供免费版,取代试用版。免费版支持最多100个域对象,包含200多个AD报告以及用户和计算机管理,适合小型域或全面评估。授权的Standard和Professional版本取消对象限制并增加自动化功能。
AlbusBit AD FastReporter 生成、存储、安排和共享 AD 报告,提供大量预定义报告和三步生成流程。
MaxPowerSoft Active Directory 报告
免费版没有时间限制。涵盖八个类别中超过250份报告,支持370个字段的自定义和多个域连接。导出、报告存储、自定义过滤器、自动调度和优先支持包含在起价为149美元的专业版中。仅需在屏幕上查看报告的团队可无限期使用免费版。
完整许可证下有两个选项。AD Reports Lite 是一个限制为200个对象的免费版本,完整产品提供为期两周的试用,支持无限对象且无需信用卡。许可按管理员用户计。
SolarWinds Access Rights Manager
MaxPowerSoft Active Directory Reports 生成有关用户帐户、组成员资格、OU 和权限的报告,支持安全审查和合规证据。管理员可以识别异常更改,查找不活跃或过期的帐户,检查密码状态并审查登录活动,然后以多种格式导出。最近的版本将覆盖范围扩展到 Entra ID 以及本地 AD。
30天试用包含完整版的所有内容。Full Edition 解锁了配置、权限更改、工作流自动化和委派,起价为3,448美元。
Adaxes
SolarWinds Access Rights Manager (ARM) 自动化了 AD 任务,包括用户和组管理、密码管理、合规性和审计报告以及 Group Policy 管理。该产品是原先的 8MAN,SolarWinds 收购并重新命名了它,因此旧的评论和文档仍使用该名称。
该产品现仅以 Adaxes 名称销售,而非 Softerra Adaxes,其文档中提及的是 Entra ID,而非 Azure AD。
Softerra LDAP 管理员
ENow AD 监控与报告
Adaxes 提供统一管理 Active Directory、Entra ID、Exchange 和 Microsoft 365 的单一界面。它处理管理权限的委派、主动监控和自助服务功能,减轻帮助台负担,其报告支持合规和审计工作。适合运行多个 AD 域或混合环境的组织。提供免费试用。
Zohno Z-Hire 和 Z-Term
Softerra LDAP Administrator 直接管理 LDAP 目录,允许管理员浏览、搜索和修改目录条目。它支持多种 LDAP 服务,并增加了模式编辑、访问控制管理、目录同步以及数据导入导出。供应商提供30天免费试用。
CENTREL 解决方案 XIA 自动化
Zohno Z-Hire 和 Z-Term 是覆盖员工生命周期两端的单任务工具。Z-Hire 自动化新员工在 Active Directory、Exchange 和 Microsoft 365 中的账户创建,而 Z-Term 在员工离职时撤销账户并移除连接系统的访问权限。两者均可试用。
ENow AD Monitoring and Reporting 从一个控制台实时监控 AD 环境,识别域控制器、DNS 和复制中的故障,使问题在用户注意到之前显现。没有免费版本,但提供试用版,属于更广泛的Active Directory 监控工具,旨在实现持续的基础设施可见性,而非一次性检查。
当免费工具不再足够时
Netwrix Access Analyzer 一次性计算 Active Directory 和文件系统的有效权限,准确显示在审计员询问之前谁可以访问什么。申请免费试用。
CENTREL Solutions XIA Automation在Active Directory、Exchange和Microsoft 365中配置用户账户,并自动化或委派例行任务,如批量配置和密码更改,包括从CSV批量配置。管理员通过网页界面或移动设备操作,提供无承诺试用。
免费工具适合执行特定任务:查找过期账户、解除锁定或导出权限报告。但它们不提供跨域的持续变更记录,不会在不应变更时发出警报,也不会生成审计员无需后续提问即可接受的报告。
Netwrix如何帮助Active Directory的管理与安全
Netwrix Auditor
Netwrix通过独立产品覆盖AD管理和AD安全,而非一体化工具,因此正确选择取决于您要完成的任务。
根本问题在于,大多数AD损害发生时看起来像普通管理,这是最常见的AD管理错误背后的模式,即使在已经实施监控的环境中也不断出现。
团队通常在三个时刻中的一个越过那条线。第一个是审计,当有人问谁在八个月前授予了账户 privileged access,而堆栈中没有任何东西能回答。第二个是规模,当你的AD环境域超过上述免费版本的对象上限。第三个是委派,当帮助台人员需要执行AD任务而不拥有允许他们做其他事情的权限时。
Netwrix Directory Manager
Netwrix Access Analyzer
Netwrix Auditor 以无代理方式记录每次 AD 和 Entra ID 变更的前后值,形成可搜索的审计轨迹,并将该历史记录保留为长期合规证据。它回答了谁在何时何地更改了什么的问题,这是 Community Edition 未解决的问题,并提供映射到 PCI DSS、HIPAA、GDPR 及其他标准的预定义报告。部署大约需要 30 分钟。
在Bank of Botetourt,用Netwrix Auditor的风险评估仪表盘替换MSSP的200页报告,使一个小型IT团队能够清晰地看到哪些变更真正重要,将每日安全检查时间从两个多小时缩短到20分钟。
Netwrix PingCastle
Netwrix Directory Manager 自动化组和用户生命周期管理,包括基于目录属性的动态组成员资格和基于工作流的自助请求,允许用户在经理或同事批准下加入或离开组。委派管理进一步扩展,允许组所有者自行处理成员变更和密码重置,而无需通过域管理员账户处理每个请求。
Netwrix Access Analyzer计算 Active Directory、文件系统及其他数据存储中的有效权限,将嵌套组和继承权限解析为单一视图,显示谁可以访问什么。它还识别导致过度访问的条件,包括开放共享、继承中断和直接分配的权限。
Netwrix Identity Recovery
构建合适的 Active Directory 工具堆栈
Netwrix PingCastle 对AD域进行已知攻击路径和错误配置的评分,生成风险报告,映射攻击者可能采取的权限提升路径。对于Netwrix调查中73%不确定其AD是否无权限提升错误配置的团队,此评估解决了这一问题。
Netwrix Identity Recovery 在意外删除或破坏性攻击后恢复Active Directory对象、属性和整个域,包括通常需手动运行脚本的forest恢复。覆盖免费恢复工具无法处理的失败情况。
构建合适的Active Directory工具组合意味着将每项工作匹配到合适的产品:日常工作使用免费工具,关键任务使用有授权的工具以证明投资的合理性。
没有通用答案,但从永久免费的版本开始,让真正的差距而非功能列表决定您授权什么,可以快速缩小范围。
对于需要证明变更内容并弥补免费工具留下的可见性漏洞的团队,Netwrix Auditor 和 Netwrix PingCastle 提供可搜索的变更历史和攻击路径评分,无需完整企业平台部署所需的数周时间。
请求 Netwrix 演示,以查看针对您自己的域而非示例环境的变更历史和攻击路径评分。
免责声明: 本文中的工具定价、免费层限制和试用条款截至2026年8月;请在承诺前核实各供应商的详细信息。
分享到
了解更多
关于作者
Ian Andersen
Pre Sales Engineering 副总裁(VP)
Ian 拥有超过二十年的 IT 经验,专注于数据与访问治理。作为 Netwrix 的 Pre Sales Engineering 副总裁(VP),他负责确保为全球客户顺利部署产品,并实现身份管理集成。凭借长期的职业经历,他能够满足各类规模组织的需求,其经历包括为美国财富 100 强金融机构领导安全架构团队,以及为中小型企业提供安全解决方案。