
传统 PAM 解决方案的不足
二十年前,“PAM”代表 privileged account management(特权账户管理)。这是因为 PAM 软件希望通过密码库(password vault)来保护具有更高权限、可访问关键资产的特权账户。多年来,PAM 软件演进为使用代理服务器来处理这些存放在密码库中的凭据,而 “PAM” 也最终代表 privileged access management(特权访问管理)。
尽管术语有所变化,传统的 PAM 解决方案依然会让组织面临这样的问题:仍然存在几十到上百个“常驻账户”,这些账户拥有管理员或其他更高权限。事实上,我们分析了成千上万的网络,发现大多数环境中,每个物理管理员用户对应 3–5 个管理员账户。也就是说,如果一个环境有 25 位管理员,那么常驻管理员账户很可能轻松达到 75–125 个!
这些常驻管理员账户很容易被其所有者滥用,而且由于它们是你“王国”的钥匙(即 Active Directory 和域控制器),因此也是攻击者的首要目标。更重要的是,每次使用特权账户,都可能在其登录的计算机内存中留下痕迹(例如 Kerberos 票据),而攻击者可以利用这些痕迹进行横向移动。
要尽量降低这些风险,唯一的方法是尽可能移除常驻权限,并清理特权账户使用之后留下的所有痕迹(工件/Artifacts)。这正是 ephemeral accounts 发挥作用的地方。
Ephemeral accounts 如何解决 PAM 的核心问题
临时账户(Ephemeral accounts)是指仅在执行已授权任务期间短时间存在的账户。在 Netwrix SbPAM 中,这些账户称为 Activity Tokens,并且会在“恰好需要时”创建,同时只授予完成当前管理任务所需的最小权限。任务完成后,Activity Token 以及其创建的任何痕迹(artifact)都会被删除。
Activity Tokens 的妙处在于:当它们未被使用时,不会在环境中“久留”,从而避免成为可被攻击的目标——这会显著降低环境的攻击面(attack surface area)。
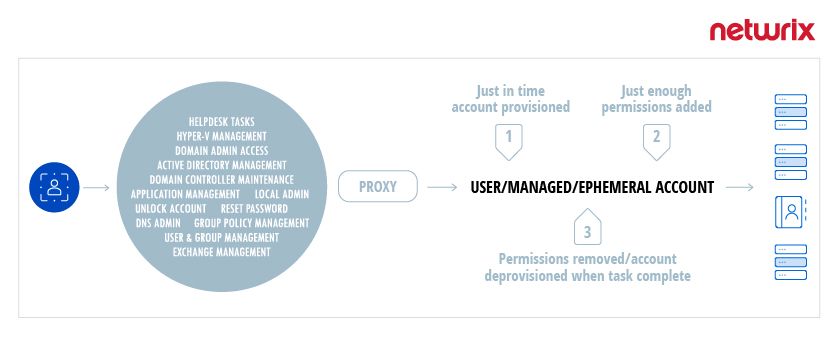
对于日常的管理任务,Netwrix SbPAM 提供了一种安全机制,使管理员无需承受传统 PAM 解决方案带来的开销(overhead)或复杂的访问策略,就能访问所需资源。下面是该流程如何运作:
- 当管理员需要执行某项任务时,Netwrix SbPAM 会创建一个 Activity Token。
- Netwrix SbPAM 会向 Activity Token 添加“恰好足够”的权限,以完成该任务。
- 用户已连接到适当的服务器以执行任务,并且所有活动都会被记录下来,供后续回放使用。
- 一旦任务完成,SbPAM 会删除会话创建的 Activity Token 以及任何工件,例如 Kerberos tickets。
这种方法的目标是 零常驻权限——在无法移除的内置账户之外,彻底移除所有易受攻击的特权账户。
临时(Ephemeral)账户如何显著降低风险
攻击者试图攻破特权账户,因为这些账户能够使他们在网络中横向移动,以窃取敏感数据,并访问关键系统来植入后门或发起攻击,包括 ransomware。
借助 zero standing privilege,通过泄露普通用户凭据成功进入网络的攻击者,在努力提升权限并进行横向移动时会遭到阻碍。因此,组织遭受 数据泄露 或 ransomware 感染的风险要小得多。
Netwrix Privileged Access Management Solution – Netwrix SbPAM
Privileged Access Management tools 已被证明是信息安全与合规计划的关键组成部分;然而,尽管已广泛采用密码库(password vault),特权账户沦陷仍然是一个挥之不去的问题。
Netwrix 针对 Privileged Access Management (PAM) 的方法弥补了传统 PAM 解决方案的空白,并克服了其面临的挑战:为组织的特权账户足迹(privileged account footprint)提供全面可视性,对特权账户的使用进行精细化控制,并能够有效降低特权账户所允许的威胁面以及横向移动攻击。
分享到
了解更多
关于作者
Dan Piazza
产品管理经理
Dan Piazza 是 Netwrix 的产品管理经理,负责多种 Endpoint、DSPM 和 Directory 产品。他自 2013 年起从事技术岗位工作,热衷于网络安全、数据保护、自动化和代码。在担任现职之前,他在一家数据存储软件公司担任产品经理和系统工程师,管理并落地了软件与硬件的 B2B 解决方案。