
如何让特权用户为其行为承担责任?
Aug 26, 2025
控制特权用户具有挑战性,因为共享账号会掩盖责任归属,并增加数据泄露或 数据泄露停机的风险。将 Netwrix Auditor 与 CyberArk Privileged Access Security Solution 集成,可将操作绑定到个人身份,并捕获视频以及按键级别(keystroke-level)的活动。通过这种可视性,组织能够检测可疑行为、解决访问问题并证明合规性,确保特权用户对其行为保持责任。
为什么难以控制特权用户的活动?
在一项 近期调查 中,34% 的受访者承认曾与同事共享密码或账号。共享凭据是一项潜在风险较高的活动,可能导致数据泄露和系统停机。当所涉及的是特权账号时,这些风险会显著增大,因为它们对敏感数据和关键业务系统的访问权限远高于普通账号。你需要确定使用由你 privileged access management (PAM) solution 管理的强大账号的具体人员是谁,以及每个人在获得提升权限后究竟在做什么。
Netwrix Auditor 能如何提供帮助?
通过整合 Netwrix Auditor 和 CyberArk Privileged Access Security Solution,你可以防止特权用户借共享账号“隐身”,并及时发现可疑活动,从而避免真正造成损害。具体而言,你可以:
- 密切关注特权用户。
通过对 CyberArk 解决方案中的每个操作进行审计,你可以确信特权用户正在遵循内部策略,且不会滥用提升后的权限。例如,你可以知道哪位员工使用了生产服务器的凭据,并利用 CyberArk 的 privileged session management 功能,收集该用户确切操作的“视频”和“按键/击键级”录制内容
- 快速发现并调查特权用户的不当行为。
及时发现异常活动,以便在其引发安全事件或系统停机之前作出响应。由于所有安全情报都与负责任的个人关联起来,你可以轻松识别使用特权账号的“内鬼”,而不必费力地拼凑复杂的特权滥用模式。
- 在问题真正变成严重隐患之前,先解决用户遇到的问题。
在 CyberArk 中监控所有特权账号活动,以限制因用户无法访问所需资源而导致的高风险操作和业务中断。
- 用更少的精力证明合规性。
将来自不同系统的所有审计数据整理到一个可搜索的界面中,并在需要的时间内保存数据;当审计人员随时请求特定信息时,可快速筛选查看。
它是如何运作的?
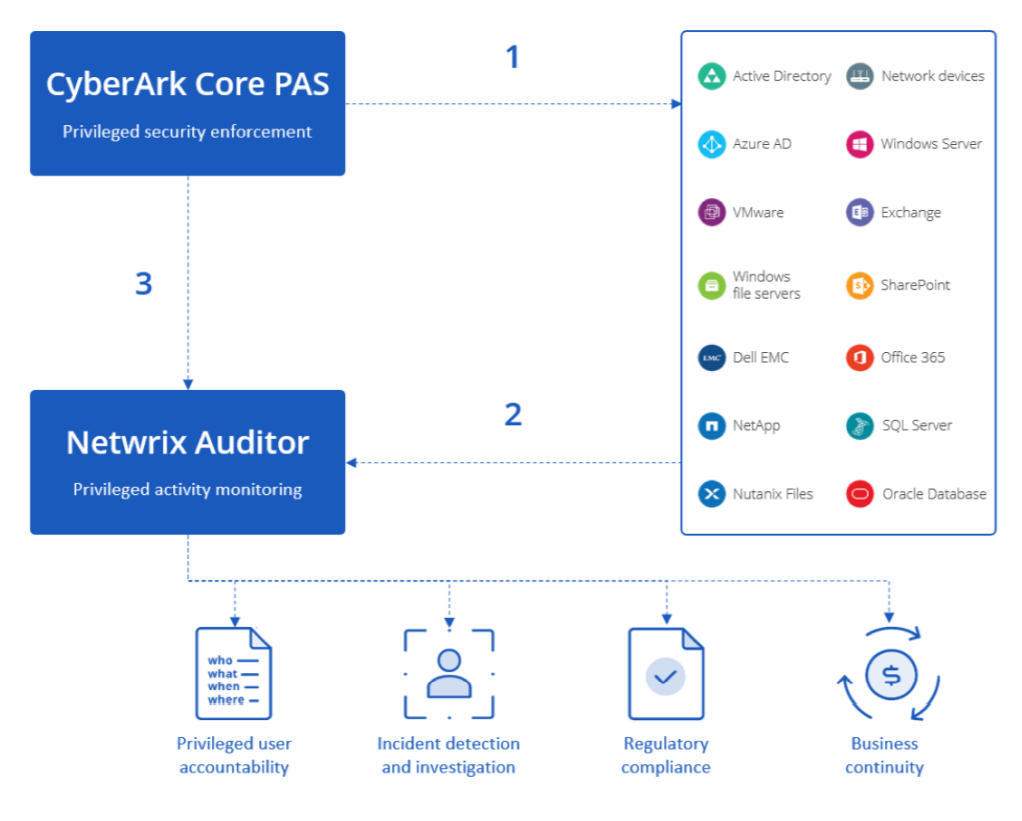
- 特权用户使用由 CyberArk 生成的凭据执行操作。
- Netwrix Auditor 会持续监控 IT 生态系统中的可疑活动,并对关键事件向您发出警报。通过集成,此审计还包括从 CyberArk Privileged Access Security Solution 收集数据。
- Netwrix Auditor 会从 CyberArk 收集数据,以揭示使用共享账号的具体个人身份,从而实现对特权用户的全面责任追踪。
关键要点
将 CyberArk 在保障特权访问方面的专业能力与 Netwrix 在 data-centric security 方面的强大实力相结合,可带来一种解决方案:它不仅能够保护特权凭据,还能帮助组织确保强大的权限不会被滥用。借助对特权用户活动的完整上下文,您将能够在安全事件导致数据泄露或合规失败之前,及时检测并展开调查,避免业务陷入停摆。
如需了解有关此集成的更多信息,请访问 Netwrix Add-on Store 或 CyberArk Marketplace。
分享到
了解更多
关于作者
Jeff Melnick
系统工程总监
Jeff 是 Netwrix 的前 Global Solutions Engineering 总监。他是一位长期的 Netwrix 博主、演讲者和讲解员。在 Netwrix 博客中,Jeff 分享各种生活技巧,以及可以显著提升您系统管理体验的提示与技巧。