
理解 SharePoint 组
Microsoft SharePoint 组可让你管理一组用户,而不是单个用户。组可以包含单个 SharePoint 用户,也可以包含来自任何身份管理或域服务系统的用户或组,例如 Active Directory Domain Services (AD DS)、基于 LDAPv3 的目录、特定于应用程序的数据库以及诸如 Windows Live ID 之类的身份模型。
你可以根据组织或站点的规模和复杂程度,将用户组织到任意数量的组中。不过,SharePoint 组不能包含其他 SharePoint 组(也就是说,不能进行嵌套)。
通过组为 SharePoint 站点分配 permissions 有两种方式:第一种是将用户添加到 SharePoint 组中,第二种是将 AD security 组的访问权限直接授予站点,或将其放入一个对该站点具有权限的 SharePoint 组中。
精选的相关内容:
内置的 SharePoint 组
SharePoint 包含多个内置组。这些组存在于 SharePoint 的站点级别,并且可以在它们所属的站点集合内为其分配权限。预定义组的集合取决于您正在使用的站点模板。例如,下面是团队站点的预定义组以及它们对 SharePoint 站点的默认权限:
- 访问者 — 具有“读取”权限
- 成员 — 具有“编辑”权限
- 所有者 — 具有“完全控制”权限
- 查看者 — 具有“仅查看”权限
以下是新闻提要网站模板的预定义组及其默认权限:
- 企业阅读者 — 具有读取权限,可查看页面和文档,并且可以下载文档
- 企业成员 — 具有协作权限,可查看、打开、添加、更新和删除列表项以及文档
- 设计师 — 可使用浏览器或 SharePoint Designer 查看、添加、更新、删除、审批并自定义网站页面的布局
- 编辑者 — 可以添加、编辑和删除列表,并且可以查看、添加、更新和删除 SharePoint 列表项和文档
- Enterprise Owners — 在该网站上拥有完全控制权限
请注意,所有这些内置组都可以通过分配不同的权限级别来进行更改。
最佳实践
管理权限的最佳实践是:将只需要读取信息的普通用户添加到 Visitors 组;将需要创建或编辑文档的用户添加到 Members 组。原因是 Members 组中的用户可以添加、修改或删除项目或文档,但不能更改网站结构、设置或外观。类似地,Visitors 组中的用户可以查看页面、文档和项目,但不能执行添加或删除操作。
创建 SharePoint 组
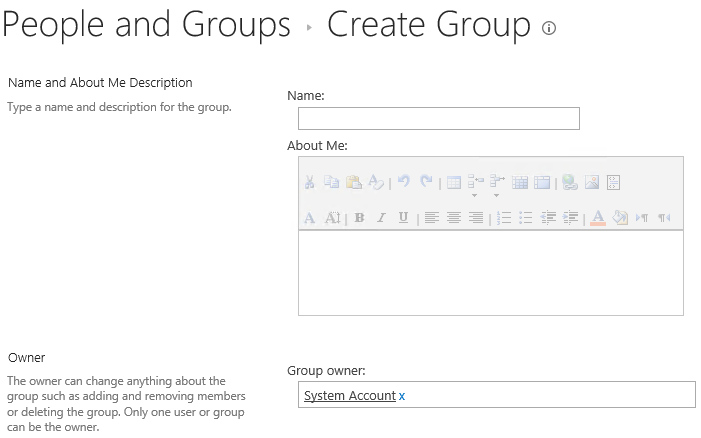
要创建 SharePoint 组,请在“站点设置”中找到“站点权限(Site Permissions)”,然后单击“创建组(Create Group)”按钮。为该组输入名称和说明。接着指定组所有者;可以查看和编辑该组成员资格的用户;是否允许用户申请成为该组成员或申请退出该组;以及该组在该站点上的权限。最后单击“创建(Create)”以创建该组。
删除 SharePoint 组
要删除组,请在“站点设置(Site Settings)”中使用“人员和组(People and Groups)”菜单。选择该组,单击“编辑(Edit)”按钮,然后单击“删除(Delete)”按钮。
更改组成员资格
要向 SharePoint 组添加成员,请从“People and Groups”菜单中先点击左侧窗格里的组名,然后如下图所示依次点击“New”和“Add Users”。输入一个或多个要添加到该组的用户名,然后点击“Share”。
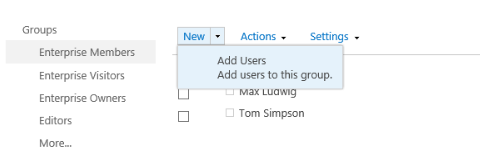
要从组中移除用户,请先选择要删除的用户,点击“Actions”,然后点击“Remove Users from Group”。
结论
使用 SharePoint 组是一种比为用户帐户分配唯一的逐项权限更轻松、也更安全的访问控制方式。通过正确设置组,并跟踪权限以及组成员身份的所有变更,你可以帮助确保数据安全。
常见问题
如何排查 SharePoint 的“访问被拒绝”错误?
SharePoint 的“访问被拒绝”错误通常由权限继承问题、组成员资格问题或身份验证失败引起。排查时,先在 Site Settings 中使用 Check Permissions 功能,核对该用户实际拥有的权限与应当拥有的权限是否一致。常见原因包括权限继承被破坏(当具有唯一权限时会阻止访问),或者在管理员不知情的情况下用户被从安全组中移除。清除浏览器缓存,并尝试在无痕窗口中访问,以排除身份验证令牌(token)相关问题。检查该用户是否存在于网站的 People and Groups 部分,并验证其组成员资格是否正确。对于持续存在的问题,请查看 SharePoint 日志以获取详细错误信息,并核对 Microsoft 365 中该用户的许可证状态。请记住,权限变更可能需要一段时间才能传播,尤其是在大型环境中。排查访问问题时,务必先进行身份验证,再检查组权限与继承设置。
如何有效创建和管理 SharePoint 组?
创建 SharePoint 组需要周密规划,以避免权限蔓延和安全漏洞。进入 Site Settings,点击 People and Groups 创建新组,并制定清晰的命名规范:应体现业务功能,而不是个人姓名。根据最小权限原则分配合适的权限级别(Full Control、Contribute、Read),确保用户仅拥有其角色所需的最低访问权限。避免创建过多的组,因为这会增加管理复杂度并带来安全风险。相反,尽可能使用 Active Directory security groups 与 SharePoint 同步,以实现集中化管理。记录组的用途以及所有权责任,便于问责。定期审计组成员资格,识别未使用的账户或过高的权限。对于大型环境,建议实施自动化的配置(provisioning)与取消配置(deprovisioning)流程,以确保组成员始终保持最新。请记住,有效的 SharePoint 组管理始于对“谁需要访问哪些数据、原因是什么”的理解。
如何安全地更改 SharePoint 权限?
更改 SharePoint 权限 需要采用系统化的方法,以避免中断访问或产生安全漏洞。在进行更改之前,请使用权限报告或 PowerShell 脚本等工具记录当前权限。尤其是在打破继承或修改权限级别时,请务必先在开发环境中测试权限变更。打破继承时,请仔细检查将丢失哪些权限,并规划如何恢复所需的访问权限。尽可能使用 SharePoint 组而不是单个用户权限,以便于管理并提升安全性。在非高峰时段进行更改,以尽量减少对用户的影响,并在之前将变更通知给受影响的用户。修改权限后,需验证用户仍能访问所需资源,并确保满足安全要求。监控 SharePoint 日志中的“访问被拒绝”错误,这可能表明存在权限问题。为权限修改实施变更审批流程,以维持安全治理并满足合规要求。
如何审计 SharePoint 权限以满足合规要求?
审计 SharePoint 权限需要同时使用内置工具和第三方解决方案,以实现对访问权限的全面可视化。通过站点设置(Site Settings)使用 SharePoint 的原生权限报告功能,为单个站点生成基础权限报告。对于企业环境,可部署 PowerShell 脚本或专用工具,以便能够同时审计多个站点集合(site collections)中的权限。重点识别具备过度权限的用户、孤立账号(orphaned accounts)以及继承关系已中断(broken inheritance)的站点——这些站点可能拥有非预期的访问权限。记录谁可以访问敏感数据,并验证访问与业务需求和合规要求一致。建立定期的审计计划:通常高风险环境按季度进行,标准业务站点按年进行。查找权限异常,例如绕过组控制的单个用户权限,或具有不恰当访问级别的外部用户。为处理权限违规创建整改流程,并为合规报告保留审计追踪(audit trails)。请记住,SharePoint 审计 不仅仅是检查权限,还包括理解数据访问模式和潜在的安全风险。
SharePoint 权限继承的最佳实践是什么?
应尽可能保持 SharePoint 权限继承,以简化管理并降低安全风险。只有在业务需求确实要求使用“独特权限”(unique permissions)的情况下,才应打破继承,因为这会带来额外的管理开销,并可能造成安全漏洞。若必须打破继承,请记录业务上的合理性,并为持续的权限管理建立清晰的责任归属。避免在整个站点层级中连锁打破继承,因为这会形成复杂的权限结构,难以审计和维护。即使在继承已断开的站点上,也应持续使用 SharePoint 组,而不是分配单个用户权限。对具有独特权限的站点实施定期复核,确保它们仍然满足业务要求和安全标准。考虑使用具有不同权限要求的子站点(sub-sites)或文档库(libraries),而不是在更高层级处打破继承。对站点所有者进行培训,说明打破继承带来的安全影响,并对权限修改要求审批流程。请记住,与多次打破继承的复杂层级相比,更简单的权限结构更安全,也更容易管理。
分享到
了解更多
关于作者
Jeff Melnick
系统工程总监
Jeff 是 Netwrix 的前 Global Solutions Engineering 总监。他是一位长期的 Netwrix 博主、演讲者和讲解员。在 Netwrix 博客中,Jeff 分享各种生活技巧,以及可以显著提升您系统管理体验的提示与技巧。