
2026 年企业身份安全的 8 个 Ping Identity 替代方案
Jul 22, 2026
Ping Identity 覆盖企业访问管理:SSO、MFA、联合登录(federation)以及客户身份与访问管理(Customer Identity and Access Management,CIAM)。同时提供身份生命周期治理与 Active Directory 安全,但特权访问管理不在其适用范围内。正确的替代方案取决于评估要解决的差距类型:是直接更换 IdP,还是增加治理层,或为访问管理层之下的身份基础设施提供安全平台。
根据 The Netwrix 2026 Data and Identity Security Report ,76% 的组织在不再需要访问权限时并不会立即或自动移除该权限——这是一个治理方面的缺口,而 Ping Identity 的访问管理架构并未覆盖这一点。Ping 在 SSO、MFA、联合认证(federation)以及 CIAM 方面表现良好,而且其覆盖范围是经过刻意设定的。
重新评估通常源自三种压力中的一种。第一是供应商集中风险:Thoma Bravo 在 2022 年 10 月将 Ping Identity 私有化,随后在 2023 年 8 月与 ForgeRock 合并,并且还拥有 Imprivata。第二是 PingFederate 的短期支持周期,这会迫使组织进行频繁且扰动较大的升级,但却不会增加任何身份治理层。第三是合规审计发现,暴露了身份治理方面的缺口。Ping 的架构并非为弥补这一点而设计。
更换 IdP 并不能弥补治理方面的缺口、Active Directory 的安全问题,或 PAM(特权访问管理)方面的漏洞。下面的替代方案涵盖多种类型:从直接替换访问管理,到能够弥补 Ping 所未覆盖维度的身份治理与安全平台。
为什么组织正在评估 Ping Identity 的替代方案
大多数对 Ping 的评估都由五种压力中的一种触发;弄清楚适用哪一种,将决定组织是否需要更换访问管理、增加治理层,还是两者都需要。
- 供应商集中风险: Thoma Bravo 对 Ping Identity、ForgeRock 和 Imprivata 的共同持有方式,与单一供应商构建集成平台不同。三个产品仍作为独立收购保留定价与协商,定价和谈判方式是按“打包组合”的投资组合来进行,而不是统一套件。对于正在进行续约或计划开展多年度扩张的组织而言,预计将因而降低议价能力:因为放弃其中一个产品意味着要就这三个产品中同一所有者重新进行谈判。
- PingFederate EOL 时间线: PingFederate 采用短期支持周期,并设有明确的产品停服日期(end-of-life)。同时,Ping 的路线图也在推动客户转向其 PingOne 云产品。需要继续使用本地部署(on-premises)的组织,在从 Ping 本身进行迁移方面将缺乏清晰的路径。
- 合规审计发现: Ping 的访问管理架构缺少身份生命周期治理、访问认证,或 SoD(职责分离)强制层;针对 SOX ITGC、HIPAA 或 CMMC 要求的审计发现,经常会在正式评审周期中首次暴露这一差距。
- Active Directory 安全盲区: Ping 与 Active Directory 进行联邦(federates),但并不对其进行治理、审计或在其内部检测威胁;无论前面使用的是哪种 IdP,AD 的攻击面(DCSync、Kerberoasting、Golden Ticket)都会保持暴露状态。这是因为 Ping 只在登录时刻验证 Kerberos 或 SAML 的握手过程。经过 Kerberoasting 的服务账号哈希、由 DCSync 复制出来的密码哈希,或者伪造的 Golden Ticket,都会在 IdP 看来像是有效凭据——因为盗取发生在 AD 内部、且在 Ping 监控的那一层之下。
- 缺少 Privileged Access Management: Ping 缺乏 PAM 功能;在 Ping 旁边再运行一个独立的 PAM 平台的组织,往往会演变为“三点式”方案,而整合式的治理与安全平台则可能弥补这些不足。
在 Ping Identity 替代方案中需要关注什么
合适的替代方案取决于您的需求:您是否需要一对一的访问管理替换、Ping 从未提供过的治理层,还是能够加固您的 IdP 下方身份基础设施的平台。
- 访问管理范围: 确认该替代方案是否覆盖您的主要 Ping 用例:员工 SSO 和 MFA、CIAM、B2B 联邦以及 API 访问管理。并非每个替代方案都能同时满足全部四项。
- 混合部署支持: 使用 PingFederate 部署在本地(on-premises)的客户应验证该替代方案是否能够原生支持本地应用,或通过代理方式支持;在数据驻留或隔离(air-gap)要求的情况下,强制迁移到 SaaS 可能不可行。
- 身份治理深度: Ping 提供身份验证和访问策略,但不提供 identity governance and administration (IGA)。如果合规发现推动了评估,请确认替代方案涵盖生命周期自动化、 access certifications 以及职责分离(SoD)执行。
- Active Directory 安全性: Ping 可与 Active Directory 进行联邦,但不会对其进行治理或保护;评估替代方案是否涵盖 AD 变更审计、 identity threat detection and response (ITDR) 以及与 IdP 独立的特权账户监控。
- 特权访问管理: Ping 没有 privileged access management (PAM) 这一层;请确认替代方案是否原生涵盖即时(JIT)访问和会话监控,还是需要单独的专用 PAM 平台。
Netwrix Identity Manager 可在混合 Active Directory 与 Entra ID 范围内,无需代码自动化入职-调岗-离职(joiner-mover-leaver)生命周期、访问认证(access certifications)以及职责分离(SoD)。申请演示
Ping Identity 替代方案一览
下表将每种工具映射到本次评估最关键的维度:访问管理范围、IGA 深度、AD 与 Entra 混合安全、PAM 能力,以及部署模型。
Tool | Primary focus | SSO / MFA / federation | IGA depth | AD / Entra hybrid security | PAM | Deployment model |
|---|---|---|---|---|---|---|
|
Identity governance and security: configure-not-code IGA, PAM, ITDR, AD/Entra hardening, compliance auditing |
Not a direct IdP replacement: complements existing SSO/MFA |
Strong: configure-not-code JML automation, access certifications, SoD via Netwrix Identity Manager |
Very strong: change auditing, ITDR, and behavioral threat detection; Netwrix PingCastle for AD security posture (unrelated to Ping Identity) |
Strong: Netwrix Privilege Secure (Zero Standing Privilege (ZSP), JIT, session recording) |
On-prem, SaaS, hybrid |
|
|
Microsoft Entra ID |
Cloud IAM and native governance for Microsoft ecosystems |
Very strong: SSO and MFA, conditional access, federation |
Moderate: lifecycle workflows, access reviews, entitlements; lighter SoD |
Moderate: cloud-native security; hybrid via Entra Connect introduces sync delays |
Limited: Entra PIM covers cloud roles only |
Cloud-native; hybrid via Entra Connect |
|
Okta Workforce Identity |
Cloud IAM and SaaS access management |
Very strong: 8,000+ integrations, adaptive MFA, SAML/OIDC/OAuth |
Moderate: Okta Identity Governance add-on; lighter SoD enforcement |
Moderate: Access Gateway for hybrid; cloud-first architecture |
None natively |
Cloud-only |
|
CyberArk Identity |
Enterprise identity security: IAM and PAM convergence |
Strong: SSO, adaptive MFA, lifecycle management |
Moderate: Zilla Security IGA (acquired Feb 2025) adds governance; maturing post-acquisition |
Moderate: intelligent privilege controls across AD/Entra |
Strong: CyberArk PAM offerings (vaulting, JIT, session recording) |
Cloud, SaaS, hybrid |
|
Omada Identity Cloud |
IGA-first: lifecycle, certifications and SoD |
None: must deploy alongside Entra ID or Okta |
Strong: full IGA lifecycle, certifications, SoD enforcement |
Moderate: AD and Entra ID directory connectors; not an AD security platform |
None |
SaaS, on-prem, Docker |
|
Saviynt Identity Cloud |
Cloud-native IGA with converged PAM |
None: must deploy alongside Entra ID or Okta |
Strong: lifecycle, certifications, preventive and detective SoD |
Limited: SaaS-first; native on-prem AD connector not confirmed |
Moderate: converged IGA+PAM; PAM depth lighter than enterprise-grade |
SaaS-only |
|
JumpCloud |
Cloud directory, device management, mid-market IAM |
Strong for mid-market: SSO, adaptive MFA, SCIM, SAML/OIDC |
Basic: group-based access; no certification campaigns or SoD |
Moderate: bidirectional AD sync; not an AD security platform |
None |
Cloud-native |
|
Cisco Duo |
MFA and access security |
Strong for MFA: adaptive MFA, device trust, ZTNA; SSO via SAML/OIDC IdP |
None: MFA and access security only |
Moderate: deployable alongside any directory; directory sync for MFA policy |
None |
Cloud-native |
1. Netwrix Identity Manager
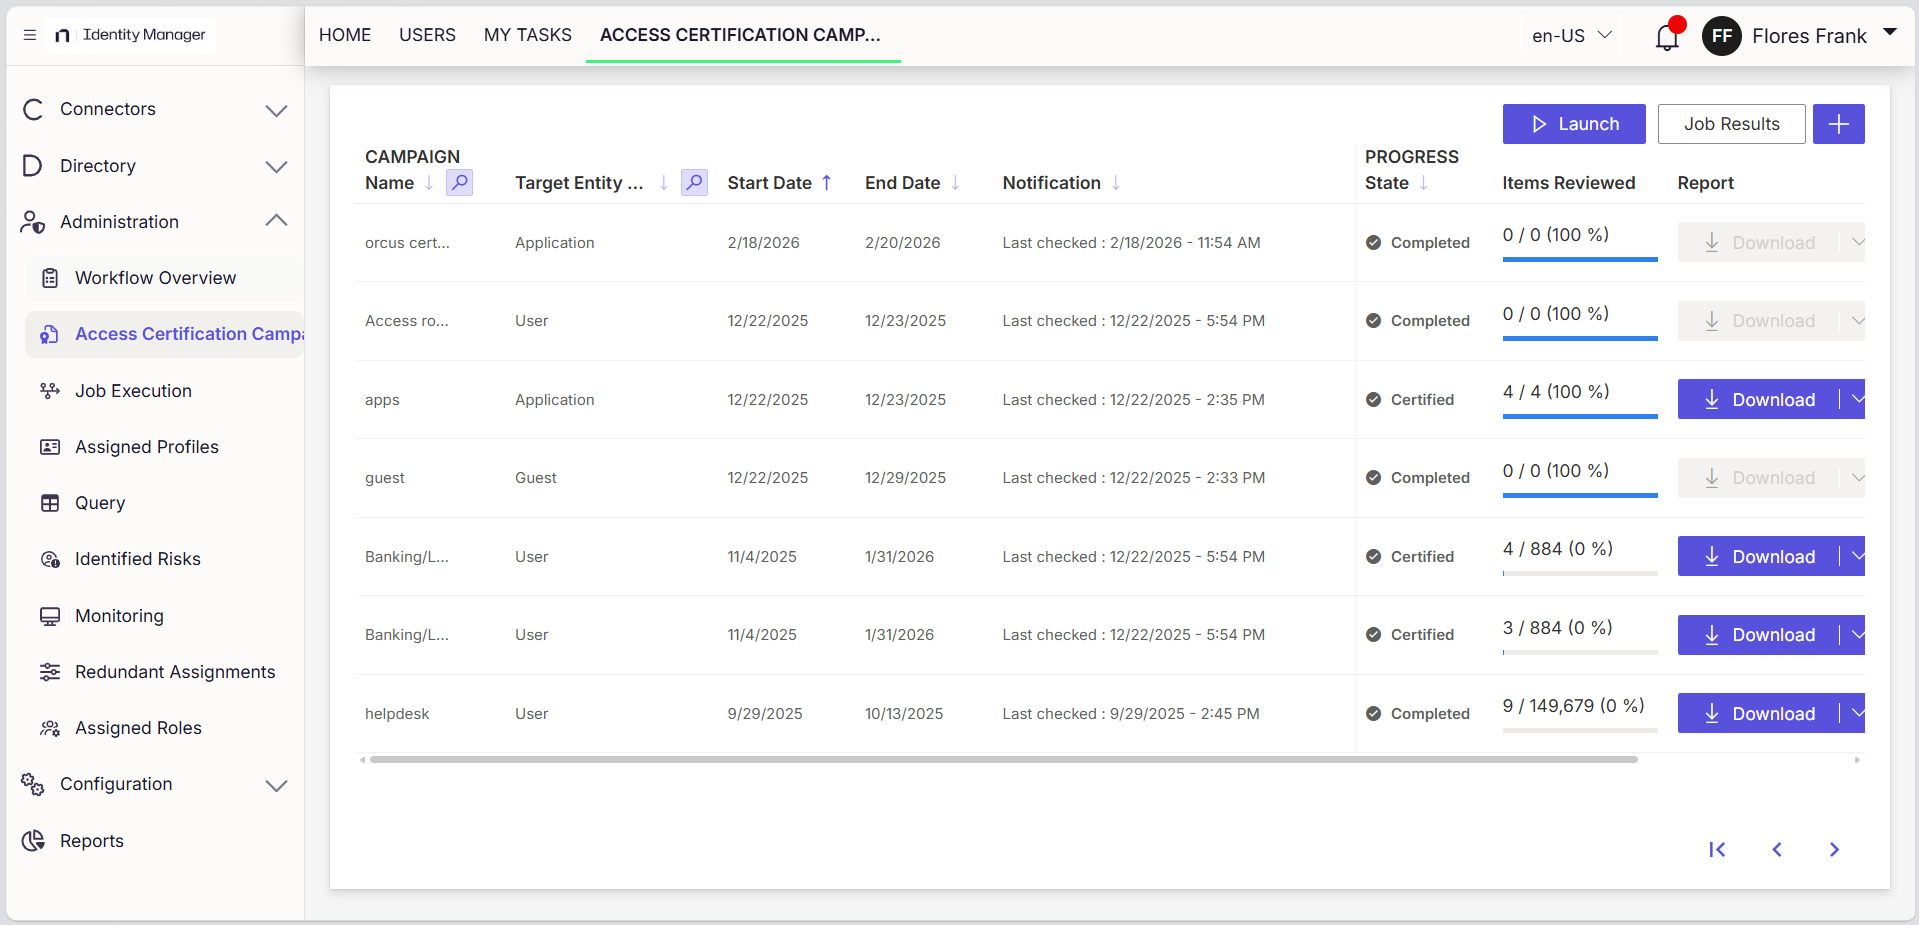
Netwrix Identity Manager 是一款 configure-not-code 的身份治理与管理(IGA)平台,围绕 Active Directory and Entra ID 作为主要身份存储构建。它填补了 Ping Identity 以身份验证为中心的架构所留下的生命周期治理与合规差距。
突出的特点:
- 无代码 JML 自动化:预构建的 AD、Entra ID 和 Workday 连接器会处理配置(Provisioning)、取消配置(deprovisioning)、访问请求以及审批链;同时还支持面向 Oracle 等系统的通用 SQL、CSV 和 PowerShell 连接器,并按需提供 REST API 扩展。
- 由人力资源驱动的生命周期自动化:角色分配在入职时触发、在调岗时更新、在离职(终止)时撤销,并通过与 Workday、SAP SuccessFactors 或其他 HRIS 平台进行增量同步实现,频率大约为每 15 分钟一次,无需自定义连接器。
- 访问认证与 SoD 强制执行: 认证活动 按部门、角色或对象类型确定范围,将每一项分派给负责的经理或所有者,并在截止日期前未完成再次认证的情况下撤销访问权限。SoD 证据对应于 SOX ITGC 的逻辑访问控制、HIPAA 的访问管理要求以及 PCI DSS 要求 7。
- 基于角色的访问控制: 角色挖掘 会分析现有的授权(entitlements),根据位置或职位名称等属性提出角色规则建议;RBAC 强制执行会按建议自动应用这些规则,或在进行验证后自动应用,以便逐步推行,而不是“一刀切”。
- 对原生 AD 与 Entra ID 的覆盖:Active Directory 通过原生的读/写连接器进行连接;Entra ID 通过 Microsoft Graph API 以基于增量(delta)的增量同步方式连接,因此任一目录中的变更都会在不需要额外工具的情况下传播。
需要考虑的事项:
- Netwrix Identity Manager 负责生命周期管理和治理,而不是身份验证;请保留现有的 IdP,用于员工的 SSO 和 MFA。
- 覆盖范围最深入的是 混合 Microsoft 环境;在确定采用之前,请先验证非 Microsoft 系统的连接器深度。
- 本地部署需要专用的 SQL Server 数据库以及由 DBA 管理的服务账户,这意味着所需基础设施通常比仅 SaaS 的 IGA 平台更多。
Ingerop,一家拥有 1,900 名员工的工程公司,曾通过并购实现增长;其身份管理采用基于手动脚本的预配置(provisioning)流程,无法跟上新员工、自由职业者以及新收购团队的需求。
Netwrix Identity Manager 用自动的预配置(provisioning)和取消配置(deprovisioning)取代了原有脚本,让 IT 能够立即了解谁拥有什么访问权限,并减少了识别孤立账户所需的手工工作量。
最适合: 希望在现有 IdP 的基础上,弥补 Ping 的生命周期治理与 SoD 缺口的混合 AD 企业。
2. Microsoft Entra ID
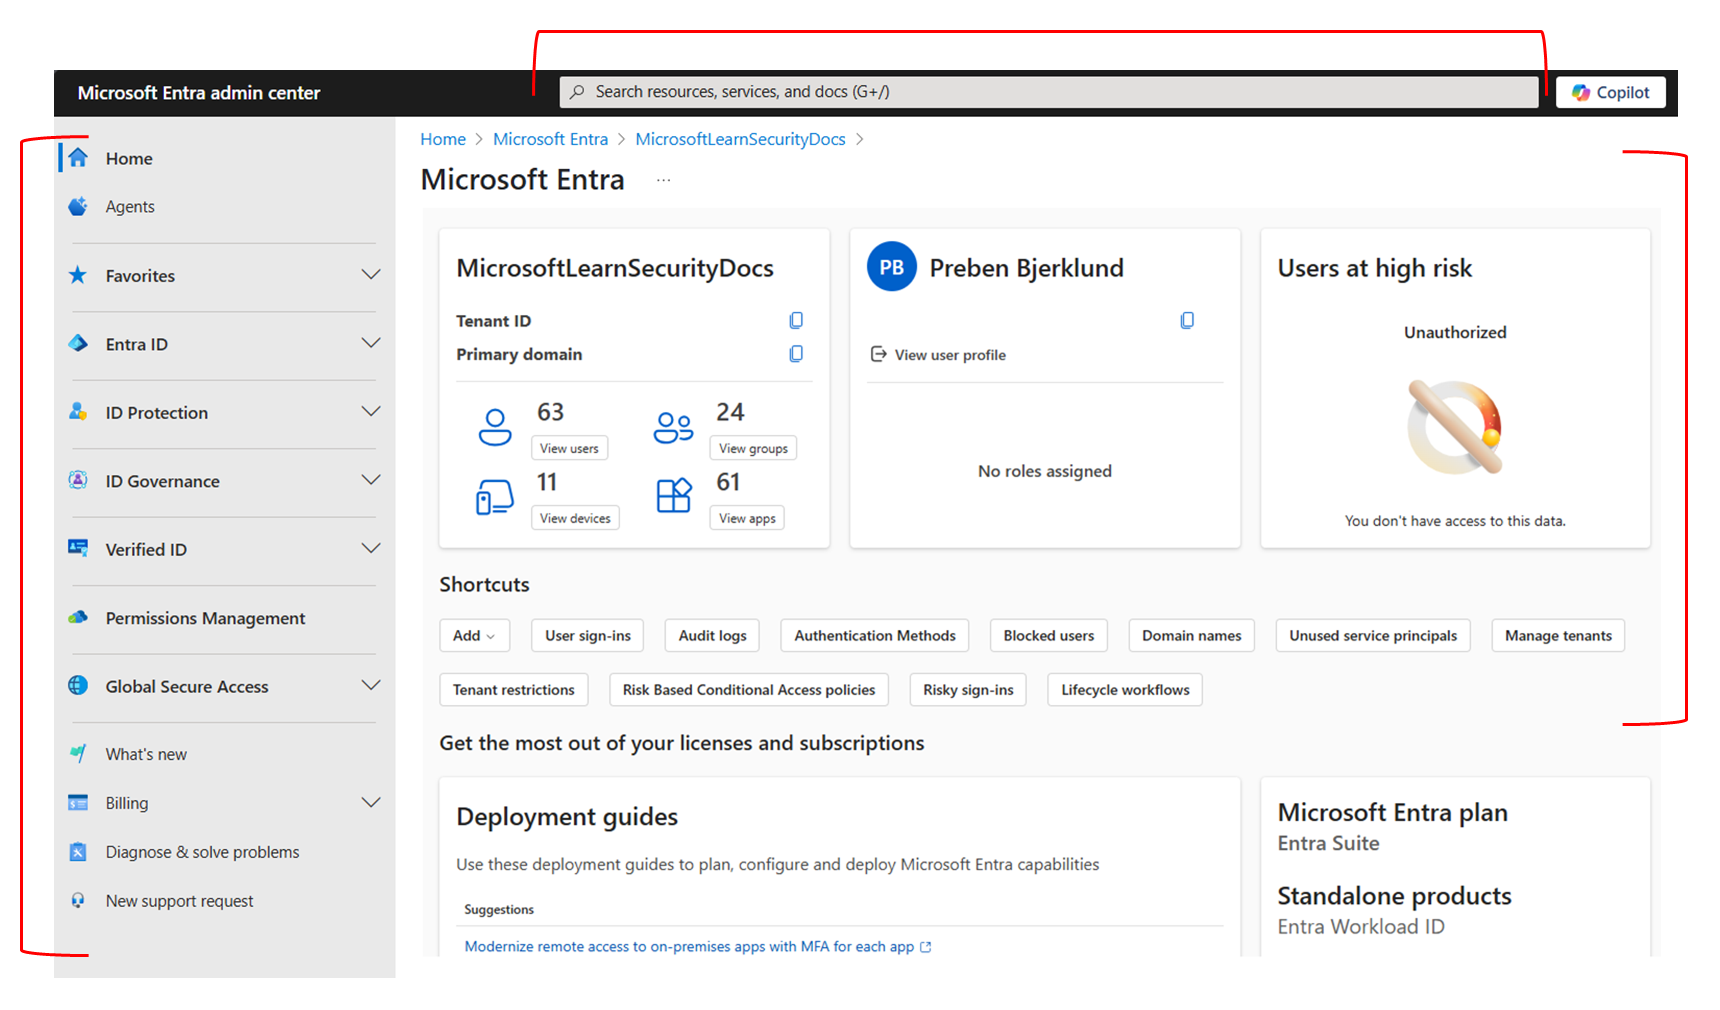
Microsoft Entra ID 是原生于 Microsoft 365、Azure 和 Entra ID 的云端 IAM 与治理平台,也是已使用 Microsoft 堆栈的组织的默认替代方案。对于以 Microsoft 为中心的环境,它可以直接替代 Ping Identity 的员工 SSO、MFA 和条件访问,并由 Entra ID Governance 增加生命周期工作流与访问审查。
突出之处:
- 覆盖 Microsoft 365、Azure 和 SaaS 应用的 SSO、MFA 以及条件访问。
- 支持 SAML 2.0 和 OpenID Connect 联邦。
- 通过 Entra ID 实现生命周期工作流、访问包和权益管理。治理。
- 通过 Microsoft Entra ID Protection 进行身份风险检测以及条件访问策略。
- Microsoft 365 E5 包含 Entra ID P2,并且部分治理功能需单独授权。
需要考虑:
- Entra Connect 通过本地(on-premises)服务器按默认 30 分钟的计划同步混合 AD 的更改,因此更改不会立即反映。
- SoD 强制执行本质上是“访问包不兼容”的配置,而不是跨系统的“交易级 SoD”;要满足复杂的 SOX IT 通用控制(ITGC)计划,需要专门构建的 IGA。
- Entra PIM 仅覆盖云端和 Azure 资源角色;本地(on-premises)AD 的特权访问以及 ITDR 需要单独的平台。
最适合:以 Microsoft 为优先的团队,用于用原生 SSO、MFA 和条件访问替代 Ping。
3. Okta Workforce Identity
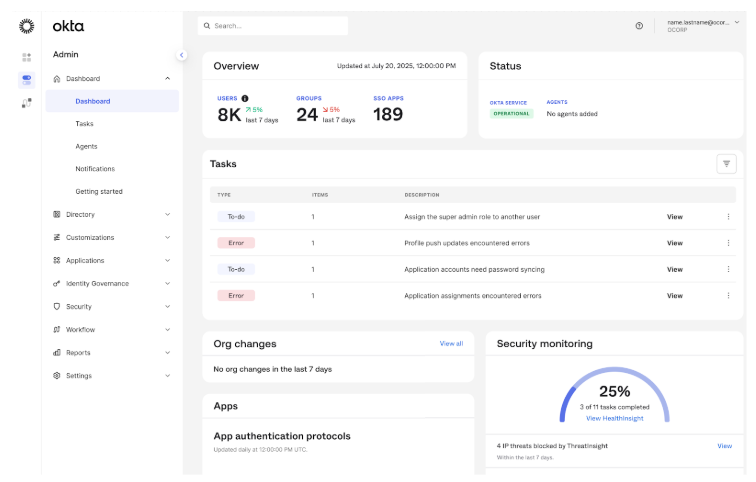
Okta Workforce Identity 是面向希望从 PingFederate 迁移、但又不想完全投入微软生态系统的组织,对 Ping Identity 最直接的云原生替代方案。其 8,000+ 的集成目录显著降低了推动众多 PingFederate 退出的连接器摩擦。
来源: support.okta.com
突出的地方:
- 覆盖 SaaS 与本地(on-premises)应用的集中式 SSO 与 MFA;SaaS 集成可通过 Okta Integration Network 获取。
- Okta Integration Network 中的广泛单点登录(SSO)集成。
- 结合设备信任、行为风险信号以及基于策略的分步式身份验证(step-up authentication)的自适应 MFA。
- 通过 Workday 和 SuccessFactors 连接器,由 HR 信息系统(HRIS)事件驱动的生命周期自动化。
- 用于访问认证、访问请求和权限(entitlement)管理的 Okta Identity Governance 增强组件。
需要考虑的事项:
- 仅云端部署需要为本地应用配置 Okta Access Gateway,从而增加了 PingFederate 不需要的组件。
- 混合 AD 集成通过 Windows Server 上的轻量级代理运行,这是一个本地组件,可与云租户并行进行打补丁和监控。
- 深度 SoD 强制执行缺乏完善的文档;复杂的 SOX ITGC 项目需要配套的 IGA 工具。
最适合:希望通过广泛的 SaaS 覆盖实现云原生 SSO/MFA 的 PingFederate 或 PingOne 迁移用户。
4. CyberArk Identity
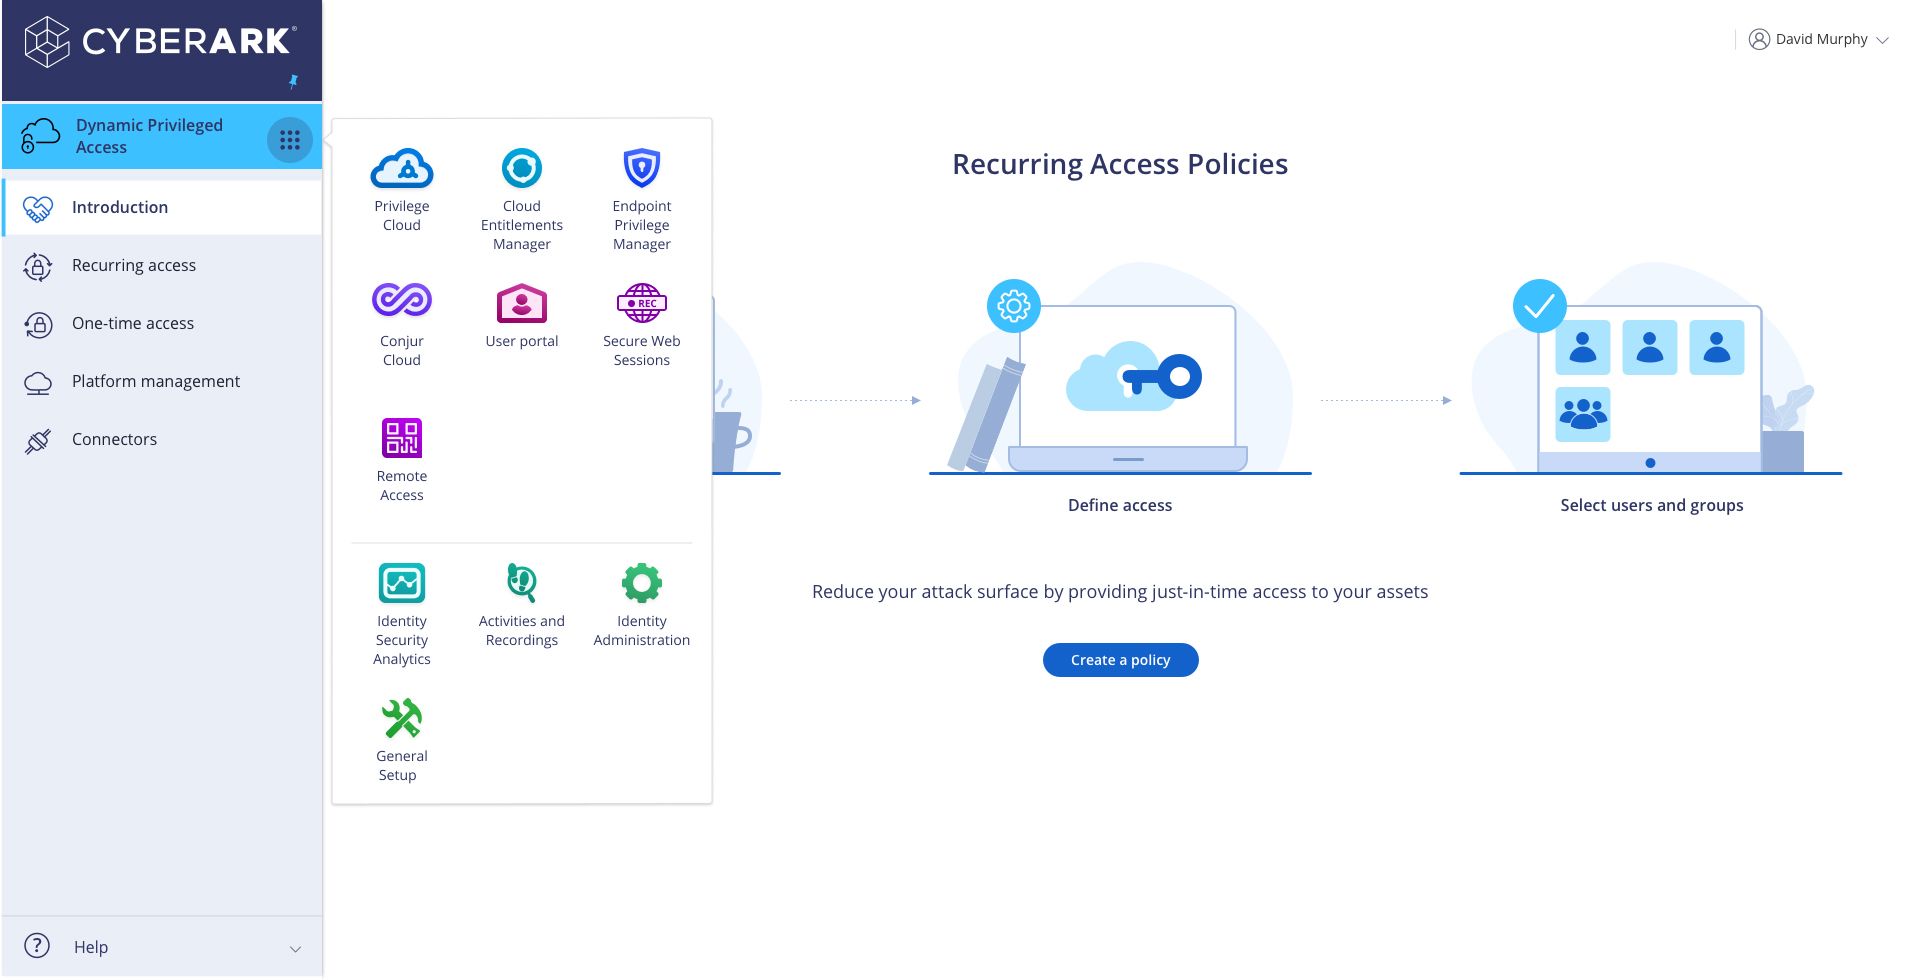
CyberArk Identity(现已成为 Palo Alto Networks 的一部分)是一款企业级身份安全平台,将员工身份与访问管理(IAM)与智能权限控制相结合。当购买方的驱动因素是企业级身份安全,而不仅仅是访问便利性时,它是 Ping Identity 目前最强的同类替代方案。Palo Alto Networks 于 2026 年 2 月 11 日以约 250 亿美元完成了对 CyberArk 的收购。
来源:cybersecurity-excellence-awards.com
突出的亮点:
- 面向员工、第三方、机器与 AI 身份的 SSO、自适应 MFA,以及生命周期管理。
- Endpoint Privilege Manager 会移除本地管理员权限,并在 Windows、Mac 和 Windows Server 终端上强制实施应用控制,将相同的最小特权模型扩展到基础设施、云和应用层。
- 通过收购 Zilla Security(2025 年 2 月)实现的 IGA 生命周期、自动化访问审查以及由 AI 驱动的角色管理,仍在完成收购后的成熟过程中;在做出承诺之前请验证其覆盖深度。
- 以保管库为中心的企业 Privileged Access Manager(保管库托管、JIT、会话录制),是 CyberArk 最成熟的能力。
需要考虑:
- CyberArk 的积累源于 PAM;请先将其访问管理的覆盖深度与 Ping 的 CIAM 和 B2B 联邦(federation)范围进行验证。
- 完整部署通常需要 12 到 18 个月,在实现价值之前需要投入大量基础设施和资源。
- Palo Alto Networks 的收购在签署多年度承诺之前,会带来路线图不确定性和采购风险。
- CyberArk 会将并轮换凭证,用于在两次轮换之间仍持续存在的“常驻(standing)”特权账户;而像 Netwrix Privilege Secure 这类“零常驻特权(zero-standing-privilege)”平台会生成在会话结束时被销毁的临时(ephemeral)账户。
最适合:希望将员工(workforce)IAM与PAM整合到同一企业级供应商下的安全团队。
5. Omada Identity Cloud
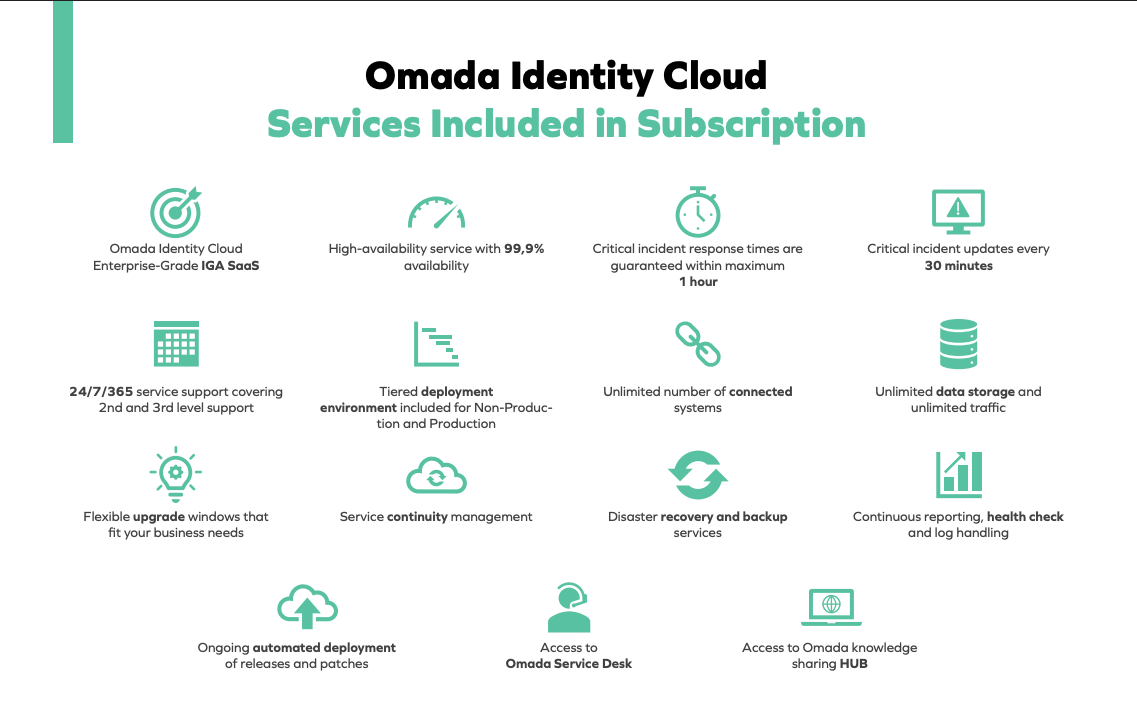
Omada Identity Cloud 是一款以 IGA 为先的平台,覆盖生命周期自动化、 访问认证(access certifications)、角色管理以及 SoD 执行(职责分离),以结构化的 12 周初始部署包来弥补 Ping Identity 完全敞开的治理差距。
突出的特点:
- 具备自动化供给、访问请求和审批工作流的完整 IGA 生命周期管理。
- 通过跨应用的权限控制实现访问认证和 SoD 策略。
- 结合角色挖掘(role mining)与分析的基于角色的访问模型。
- 支持使用 AD 和 Entra ID 连接器的混合部署与 SaaS 部署选项。
- 用于治理与合规证据的预制审计报告模板。
需要考虑:
- Omada 不会替代 Ping 的 SSO、MFA 或联合身份;为实现全面覆盖,请与 IdP 一同部署。
- 默认情况下,预配通过定时或触发的导入/导出任务执行,而不是持续同步;接近实时的传播效果取决于连接器配置。
- 为期 12 周的实施时间表假设范围可控;一旦扩大范围,时间表将延长,并且会增加对专业服务的依赖。
- 官方产品文档中未确认 CMMC 覆盖范围;在选择用于 CMMC 项目之前,请先直接与 Omada 进行核验。
最适合:以 IGA 为先进行评估、用于弥补 Ping 在 SOX 或 HIPAA 合规方面治理能力空缺的团队。
6. Saviynt Identity Cloud
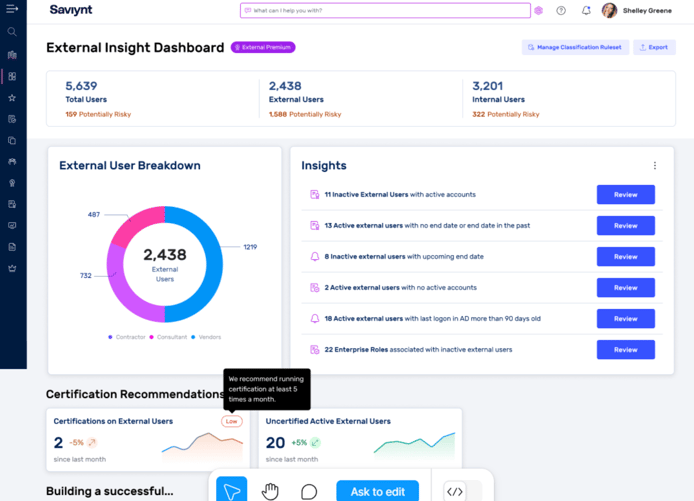
Saviynt Identity Cloud 是一款云原生 SaaS IGA 平台,具备融合式 PAM 能力。它提供了 Ping Identity 所不具备的治理深度,同时提供强大的应用级权限分析,并采用将 IGA 与 PAM 结合的架构,从而减少点状解决方案带来的扩张蔓延。
来源: saviynt.com
突出的地方:
- 在一个单一的 SaaS 平台中集成身份生命周期、访问请求、认证以及 SoD。
- 面向应用程序、权限所有者、服务账户和角色所有者的微认证。
- 覆盖云端 ERP 和 SaaS 的应用程序中心化权限分析。
- 融合 IGA 和 PAM,在单一平台上覆盖治理与特权访问。
- 适用于主要企业应用程序和人力资源系统的预构建连接器。
需要考虑的事项:
- 仅提供 SaaS 交付,不支持本地部署;有数据驻留要求的组织应确认该模式可行。
- 尚未确认是否存在原生的本地 Active Directory 连接器;用于混合 AD 环境前,请在实施前直接验证。
- 融合式 PAM 在本地部署和 OT 系统方面缺乏企业级规模以及会话录制的深度;如果必须采用专用 PAM,请分别评估。
最适合: 采用云优先、且无需本地基础设施、需要融合式 IGA 和 PAM 的组织。
7. JumpCloud
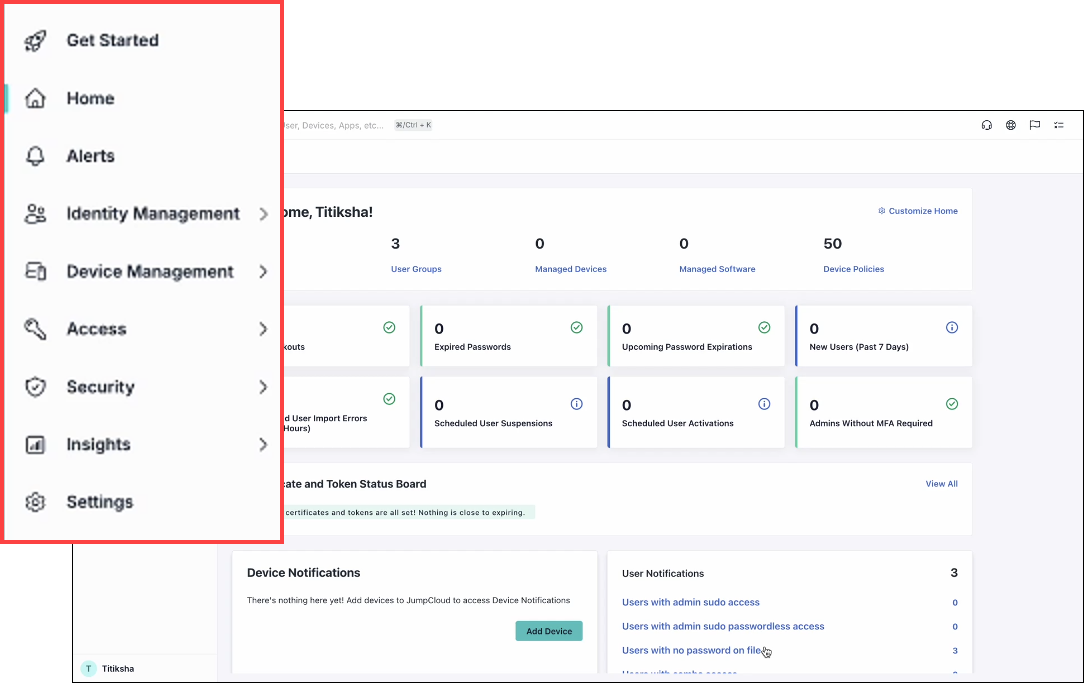
JumpCloud 的云端目录是一个云端目录与访问管理平台,用于为云原生的中端市场组织替代本地的 Active Directory。对于那些将 Ping 的主要使用场景聚焦在员工目录和 SSO,而不是企业级联合(federation)或 CIAM 的组织,它可作为 Ping 的替代方案。
突出的特点:
- 面向跨设备与 SaaS 应用的用户、组和策略的云目录。
- 通过 SAML 2.0 和 OIDC 实现 SSO,并使用基于 SCIM 的自动配置。
- 适用于 Windows、macOS、Linux、iOS 和 Android 的集成设备管理与条件访问。
- 双向 AD 同步,覆盖用户、组和密码。
- 针对员工目录、SSO、MFA 和设备管理提供直观的覆盖范围。
需要考虑的事项:
- 不适用于复杂的 B2B 联邦、CIAM 或 API 访问管理;这些场景需要完整的 IAM 平台。
- 双向 AD 同步需要在每台域控制器上部署代理,并且每 5 秒进行一次轮询;与仅使用云的目录相比,开销更大。
- 访问评审在 2026 年上半年(H1 2026)路线图中;受监管的企业需要补充的 IGA,用于认证活动和 SoD 强制执行。
最适合: 中型团队,用于以 Ping 为替代,来实现员工 SSO、MFA 和设备管理。
8. Cisco Duo
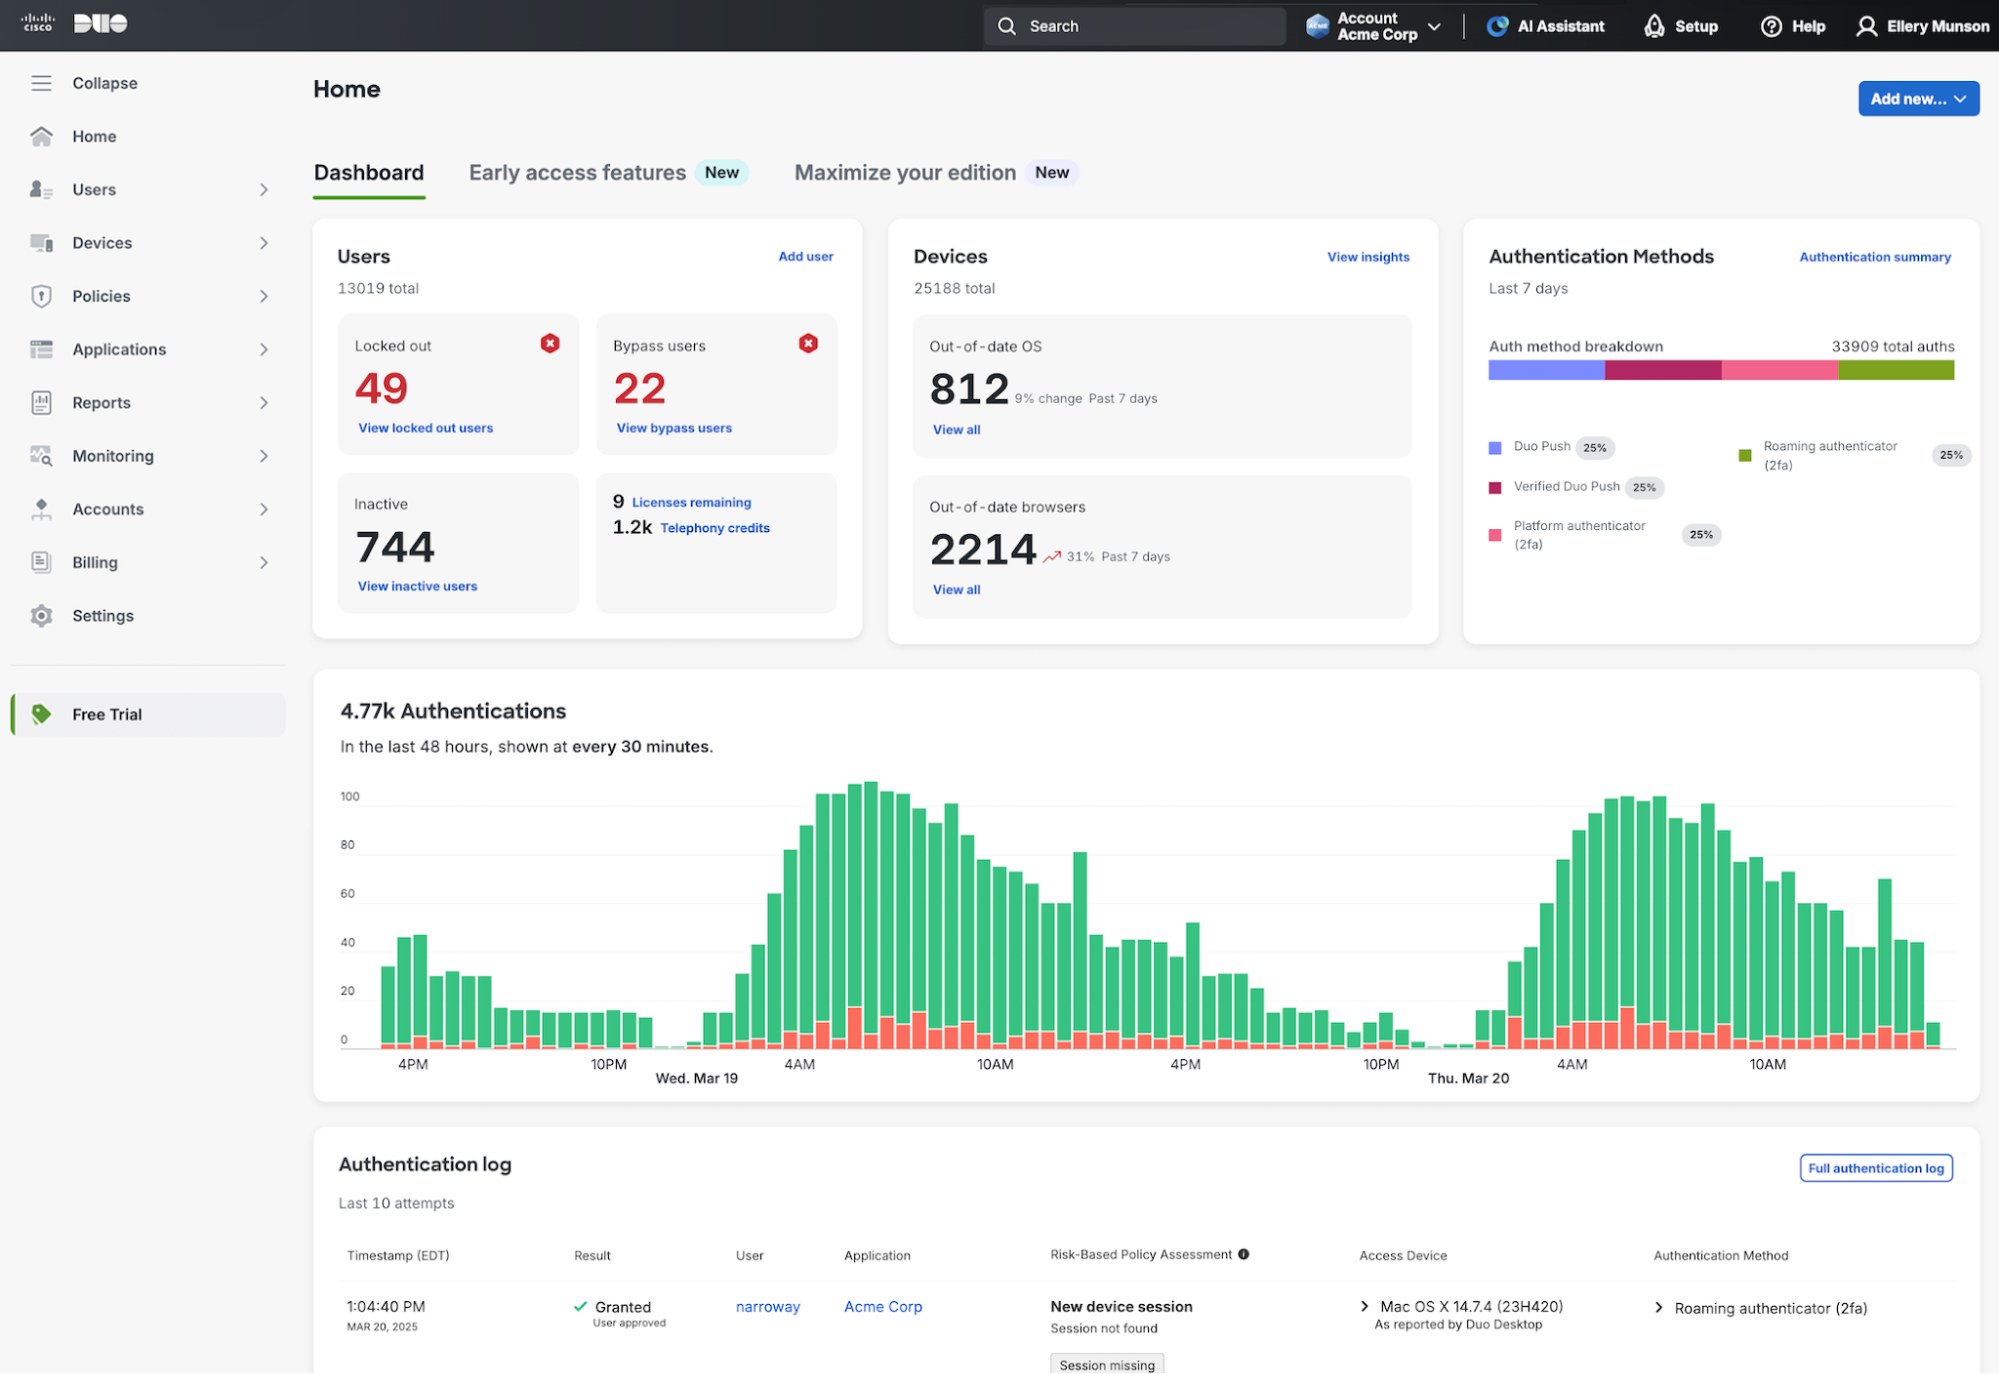
Cisco Duo 是一款 MFA 与访问安全平台,可在任何现有 IdP 或目录之上叠加自适应认证、设备信任以及零信任网络访问(ZTNA)。它既可以作为 Ping Identity 的补充方案,也可以为那些主要使用 Ping 的场景是 MFA 与安全访问的组织提供替代。
来源:duo.com
突出的地方:
- 带设备健康检查的自适应 MFA,以及基于风险的升级式身份验证。
- 通过 Duo Network Gateway 进行远程访问:用于 Web 应用、远程桌面和安全外壳。
- 面向遗留系统、VPN、远程桌面和 SaaS 的应用无关保护。
- 通用 Prompt 与 Auth API 集成。
- 对未受管理或不符合要求的设备强制执行 Trusted Endpoints 策略。
需要考虑的事项:
- Duo 不提供基于 SCIM 的生命周期自动化配置(provisioning)或 IGA;请与 Entra ID 或 Okta 一同部署,以实现完整的访问管理。
- Duo Network Gateway 需要在 DMZ 中部署专用的 Linux 服务器,并打开特定的防火墙端口;而云原生 MFA 工具通常不需要这类基础设施。
最适合:在 Ping 迁移期间,需要覆盖传统系统与云端系统的广泛 MFA(多因素认证)范围的组织。
为你的环境选择合适的 Ping Identity 替代方案
合规审计发现指向一个方向:先从触发你评估的那种压力入手。
如果是合规审计发现,差距在于治理,而不是你的 IdP。Netwrix Identity Manager 它自动化入职-调岗-离职的全生命周期,并在你现有的认证平台之上运行访问认证活动,从而产出审计人员所要求的证据。
如果问题是 Active Directory 暴露,那么差距就在 IdP 之后,因为 Ping 负责管理认证,但并不保护目录本身。Netwrix Threat Manager 可检测横向移动、凭据盗窃以及在 AD 和 Entra ID 之间发生的权限提升,并且 Netwrix Privilege Secure 用在工作结束时自动过期的按需(Just-in-Time)访问,替换长期存在的管理员账户。
如果是供应商集中风险,或是 PingFederate 的生命周期终止(EOL)期限——那就是一次真正的 IdP 置换。请根据上面列出的替代方案在联邦协议覆盖范围、部署模式以及 CIAM 范围方面进行权衡。
请求演示 了解 Identity Manager、Threat Manager 和 Privilege Secure 如何填补 Ping Identity 留下的治理、AD 安全以及特权访问方面的空白。
竞争对手信息截至 2026 年 7 月。如需了解,产品能力、路线图和定价可能会发生变化。在采购前,请直接与每家供应商核实。
关于 Ping Identity 替代方案的常见问题
分享到
了解更多
关于作者
