
根据 The Netwrix 2026 Data and Identity Security Report,75% 的事件暴露始于被攻陷的身份或权限配置错误。弥合这一差距意味着同时回答两个问题:敏感数据存储在哪里,以及谁可以访问它。
Varonis 采用第一种方式:从文件层面的数据向外延伸。Veza 采用第二种方式:从身份向内延伸,并映射每个账户在各系统中可以执行的操作。
这两个平台从相反的方向来解决同一个问题:一方面在文件层对内容进行分类并跟踪行为,另一方面则在各系统之间计算有效权限,并对身份风险进行评分。两者都没有覆盖对方所做的事情,因此评估其中一个平台的团队往往会把另一个也纳入评估。
各供应商也处在过渡阶段:Varonis 正在转向仅 SaaS 的模式,而 Veza 则进入 ServiceNow。
快速对比:Varonis vs Veza vs Netwrix
下表将每个平台映射到本次评估中最关键的维度:数据安全深度、访问情报、部署连续性和合规证据。
Dimension | Varonis | Veza from ServiceNow | Netwrix |
|---|---|---|---|
|
Current status |
Moving to SaaS-only; on-premises support ends December 31, 2026 |
Acquired by ServiceNow (March 2026), now integrating into Autonomous Security & Risk |
On-premises, SaaS, and hybrid, with a sustained commitment to all three |
|
Primary discipline |
Data-centric security: discover, classify, monitor, and remediate at the file layer |
Access graph: map what every identity can do across connected systems |
Data and identity security via Access Analyzer, Auditor, and Identity Manager |
|
Data security depth |
Very strong: classification, UEBA, automated permission cleanup |
Moderate: maps access to data systems, no content classification or behavioral detection |
Strong for Microsoft: file and SharePoint access visibility, classification and auditing |
|
Access and identity depth |
Limited: surfaces over-privileged identities in the data context only |
Strong: effective-permission mapping, access reviews, posture scoring, non-human identity governance |
Strong: access certifications and joiner-mover-leaver lifecycle via Netwrix Identity Manager |
|
Deployment and continuity |
SaaS-only after 2026, with a hard migration deadline |
SaaS, with a ServiceNow platform dependency forming |
On-premises, SaaS, and hybrid, with no forced migration |
|
Threat detection |
UEBA and behavioral detection at the data layer |
Limited: posture and visibility-focused, no behavioral analytics |
Real-time alerting and response for AD and Entra privilege changes |
|
Compliance evidence |
Strong at the data layer: GDPR, HIPAA, PCI DSS, SOX |
Strong at the identity layer: access certifications and posture findings |
Strong across both: AD and Entra auditing, plus certification evidence for SOX, HIPAA, PCI DSS, and CMMC |
|
Best for |
Teams chasing data exposure and insider risk at the file layer |
Teams needing cross-system access intelligence, especially ServiceNow customers |
Microsoft-centric teams needing data and identity security from one vendor |
为什么采购方会比较 Varonis 和 Veza
这两者通过不同的“入口”得出相同的评估,而一对平台变更正在加速这一进程。
同一个问题,从两个角度切入
共同的问题很简单:谁能够访问敏感数据?他们是否应该能够访问?Varonis 用数据来回答,展示哪些内容是敏感的,以及谁可以访问这些内容。Veza 则从身份(identity)出发,计算任何账户在每个已连接系统中能做什么。两者都归入“访问风险”,因此即便它们作用于不同的层面,也会被一同呈现。
两次过渡同时到来
Varonis 正在淘汰其自托管平台,而 ServiceNow 于 2026 年 3 月收购了 Veza。在过渡期间对其中一家供应商进行评估的团队,往往会在技术栈已经处于审查阶段时,把另一家也一并纳入考虑。
独立可视化与平台整合
正在评估 Veza 的买家如今还必须把 ServiceNow 一并纳入考量;评估 Varonis 的买家则必须权衡被迫迁移到 SaaS。推动决策的因素,既有能力,也有持续性。
Netwrix Access Analyzer 通过解析嵌套 AD 组与 SharePoint 继承关系,揭示暴露过度的敏感数据。申请免费试用
Varonis
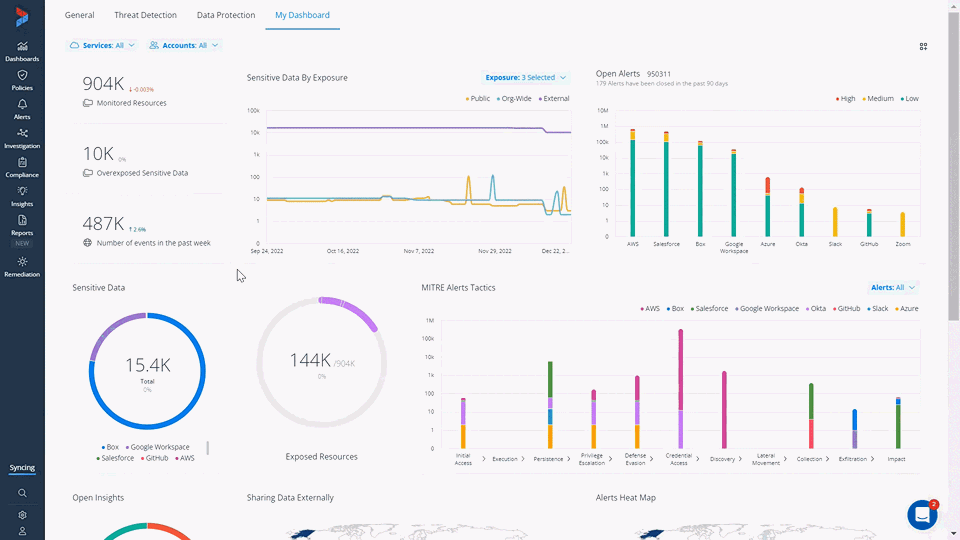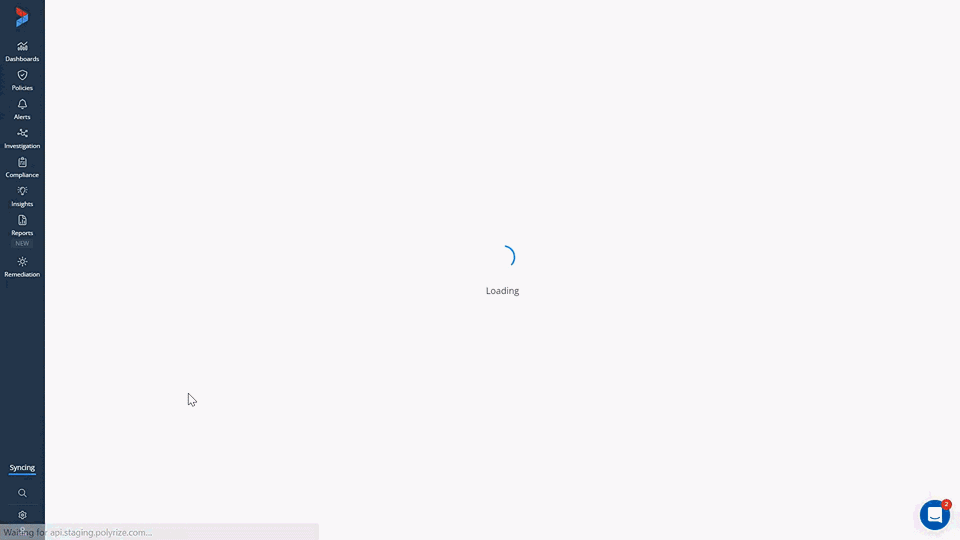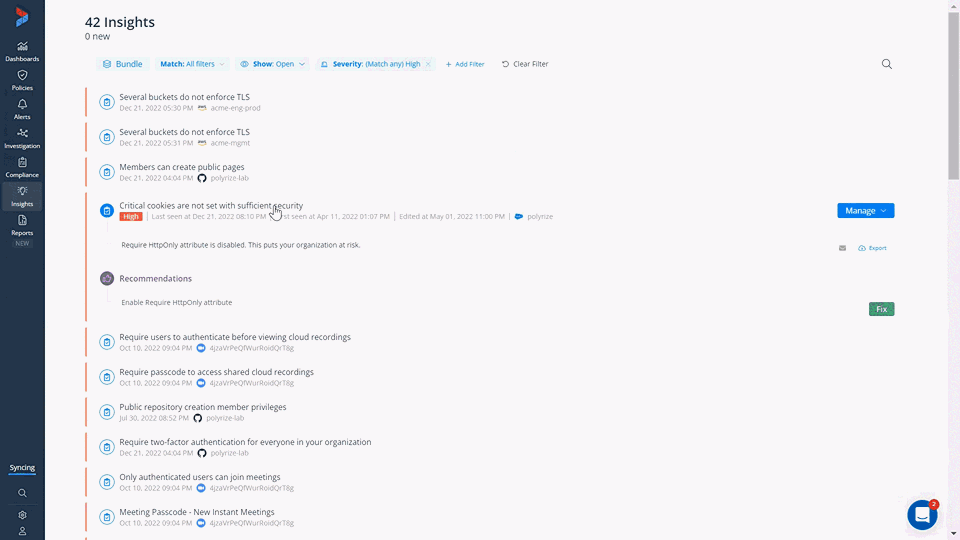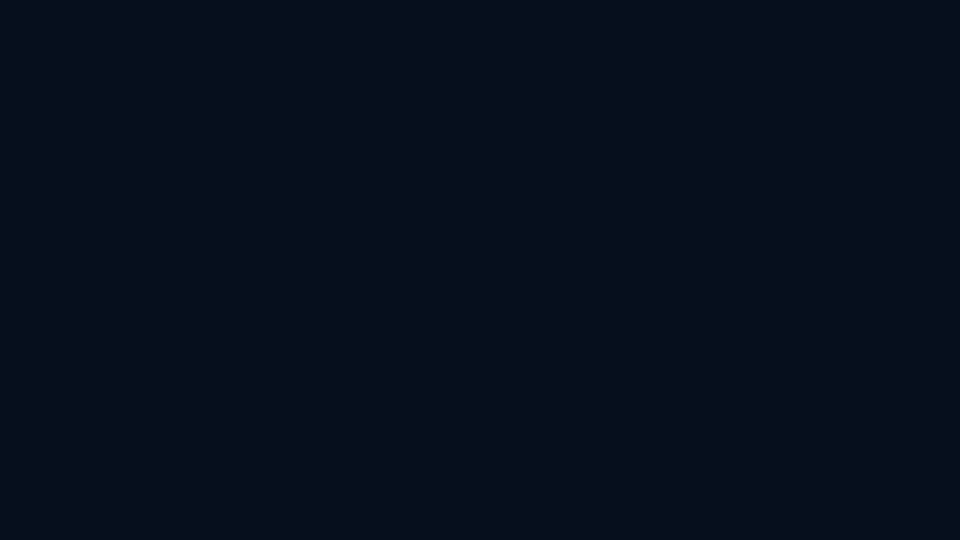
Varonis 是一个围绕数据本身构建的 data security 平台。它在文件服务器、网络附加存储(NAS)、SharePoint、OneDrive 以及云端存储中运行 sensitive data discovery 和分类。
它还会通过用户和实体行为分析(UEBA)对人们如何与其交互建立基线,并自动将过量访问权限回调到 least privilege 。
其引擎会解析嵌套组和继承关系,以回答究竟是谁能够实际打开某个给定文件。由于其大部分收入已来自 SaaS,Varonis 将 2026 年 12 月 31 日定为自托管时代的结束日期。
来源:varonis.com
突出的地方
- 在本地和云端文件库中发现并分类 PII、PHI 和 PCI。
- 通过 UEBA 建立行为基线,并标记异常的文件访问、大量下载和权限更改。
- 自动清理权限:无需逐文件夹处理,即可清除多余访问权限、过期的组以及公开共享。
- 具备身份感知的检测,将 Entra ID 和 Active Directory 的信号与数据的实际使用方式关联起来。
- 基于数据访问证据构建的 GDPR、HIPAA、PCI DSS 和 SOX 框架仪表盘。
需要考虑什么
- 自托管支持 将于 2026 年 12 月 31 日结束,因此,受数据驻留要求约束或处于隔离(air-gapped)的环境,需要制定迁移或替换计划——即使启用了 Varonis 提供的区域和收集器选项。
- 它侧重审查对数据的访问,而不是审查身份(identity),因此,生命周期管理、全应用范围的认证以及职责分离(SoD)需要使用单独的平台。
- Value 会跟踪数据源的数量以及其“杂乱程度”,因此规模较大的环境应提前规划范围界定(scoping)与调优(tuning)。
ServiceNow 的 Veza
Veza 是一个访问图(access-graph)平台,可在连接的系统中绘制出每个身份(无论是人类还是非人类)实际上能够执行的操作,并将错综复杂的权限(entitlements)转换为清晰易懂的创建(create)、读取(read)、更新(update)和删除(delete)术语。
它会计算有效权限、为身份风险评分,并在规模化环境中管控访问。ServiceNow 在 2026 年 3 月完成了对 Veza 的收购,并将其纳入 Autonomous Security & Risk。
目前该独立产品将继续以 ServiceNow 的 Veza 名称提供,未来方向是实现更深度的平台集成。
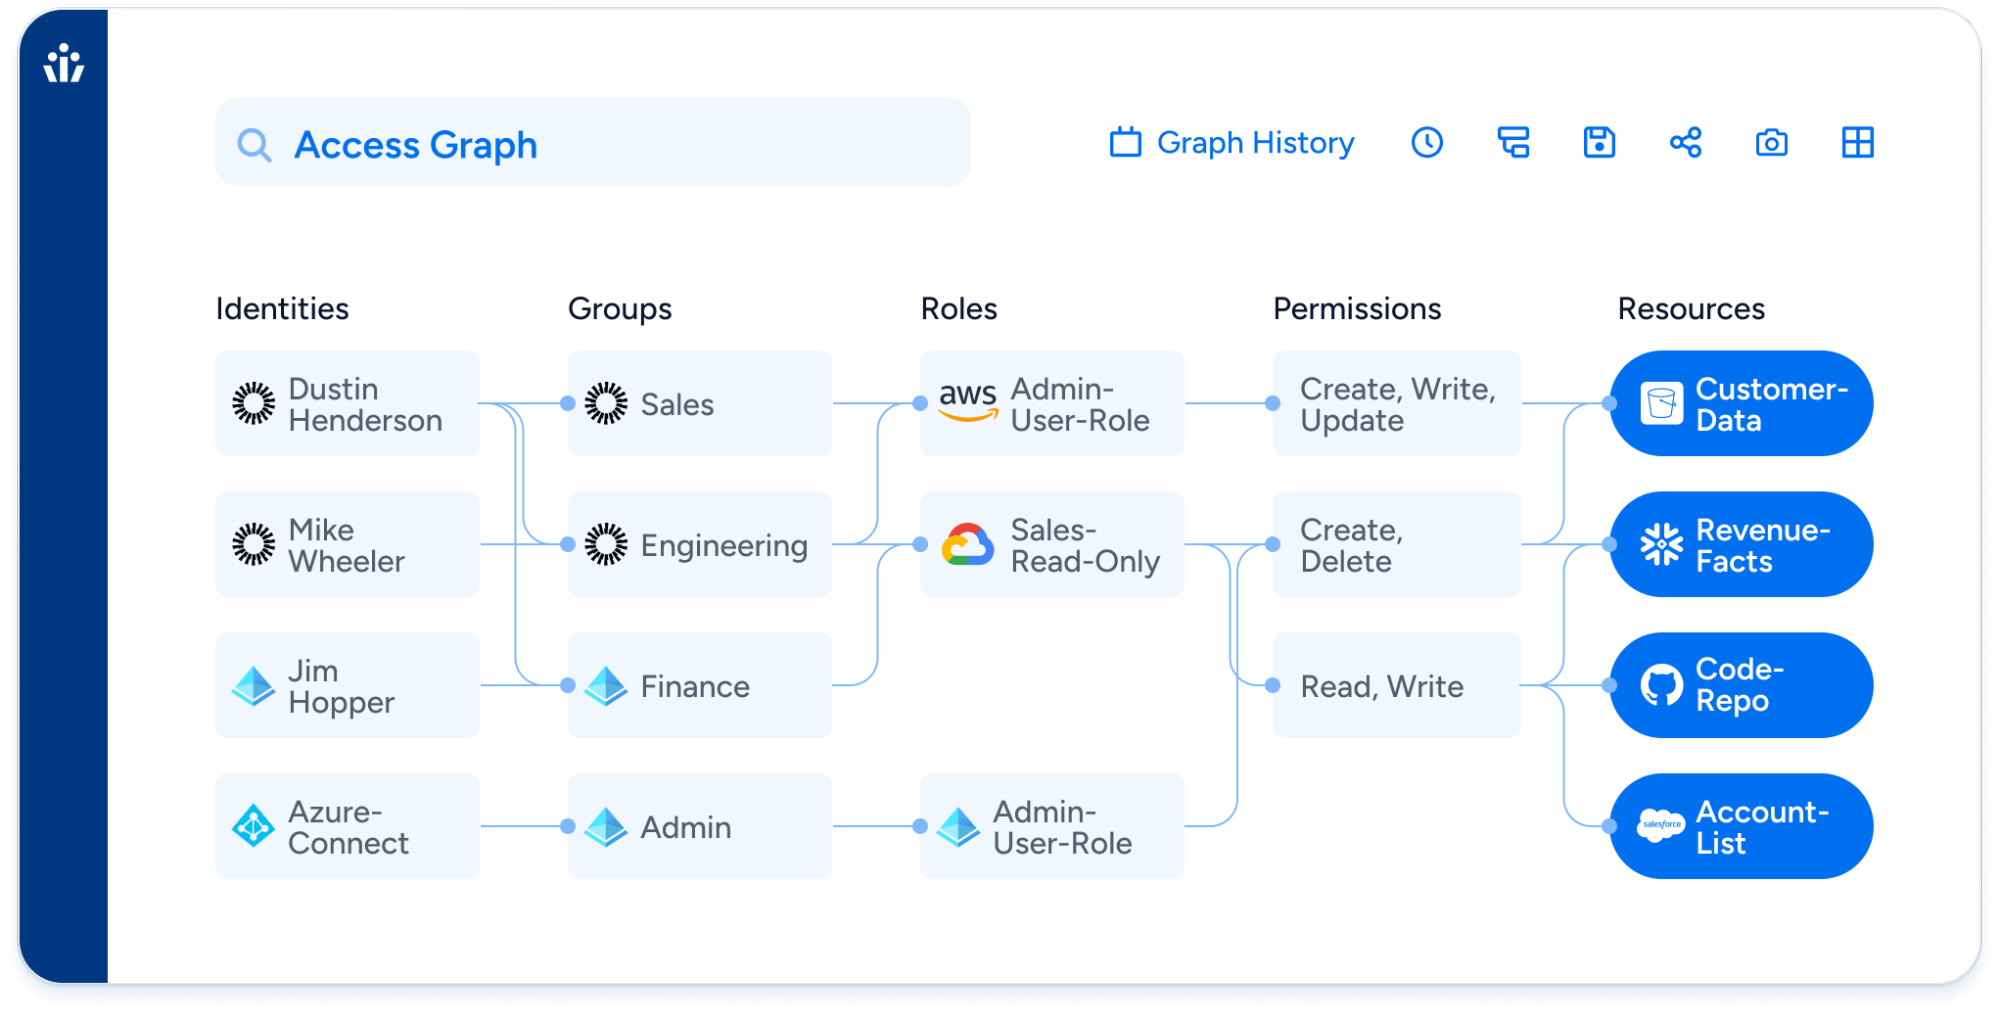
来源:veza.com
亮点
- 从数百个集成中汇入权限信息,构建访问图,覆盖云平台、SaaS、数据库和数据系统。
- 带有持续风险评分、休眠账户检测,以及有害组合与 SoD 标记(Identity security posture management (ISPM))。
- 非人类身份(Non-human identity,NHI)治理:盘点服务账户、密钥和机密信息,并指定所有者。
- 通过 Veza Actions 和自动撤销实现原生访问撤销与修复,并以 ServiceNow、Jira 和 Slack 作为额外渠道。
- 访问审查 以及认证活动,已集成到 ServiceNow 工作流中,并由 AI 辅助提供审查建议。
需要考虑什么
- 该平台现在在 ServiceNow 的路线图中运行,因此并未承诺使用 ServiceNow 的组织应权衡整合与锁定(lock-in)带来的影响,并评估其相对于单一控制平面价值的利弊。
- 并购之后,定价和打包方案正在积极调整中;因此请确认是否提供独立版本,以及哪些能力包含在套餐中、哪些是作为附加组件(add-ons)提供。
- 它映射的是访问(access),而不是数据:没有内容分类、文件层级 UEBA,或在数据层面对内部威胁(insider threat)进行检测。
正面对比:Varonis vs Veza
两者都在处理访问(access)这一问题,但起点相反,因此每个维度通常会更清晰地归属于其中之一。
数据层安全与最小权限修复
这就是 Varonis 深入发挥的地方。它会对内容进行分类,以内容为基线来对行为进行对照规范化,并在文件与协作层面清理过多的访问权限——这些工作需要直接读取数据本身。Veza 能够将对 Snowflake、AWS 和 SharePoint 等数据系统的访问进行准确映射,但它读取的是权限(entitlements),而不是内容,因此无法判断某个文件是否敏感,或其访问刚刚是否变得异常。在“暴露了哪些数据,以及这种行为是否正常”这个问题上,Varonis 能回答,而 Veza 则够不到。
跨系统的访问洞察
这是 Veza 的主场。它的访问图(access graph)会计算服务账户和 AI 代理等任意身份在数百个互联系统中实际上能有效完成什么工作,随后标记“有毒组合”和过期的权限(stale entitlements)。Varonis 可以揭示拥有过高权限的身份,但仅限于数据访问层面,尚未达到生成通用授权映射(authorization map)的程度。“在整个环境中,每个身份都能做什么,以及哪里存在危险”这一问题上,Veza 能够原生处理,而 Varonis 则与其相邻。
部署连续性
在这里,对比的关键落在“风险”而非“功能”。Varonis 通过其自托管版本的生命周期终止(end-of-life)迫使用户做出取舍,使那些无法在截止日期前顺利迁移到 SaaS 的部署陷入困境。Veza 则移除了另一种确定性:从独立平台转向与 ServiceNow 捆绑的能力,但路线图与定价仍在尘埃落定中。需要混合式灵活性、同时又不想把治理绑定到某一家供应商平台发展方向的采购方,在这两者中都找不到满足需求的答案。
合规证据
每个平台都分别生成审计员越来越希望在一起拿到的“整套材料”的一半。Varonis 生成数据层证据:谁可以访问受监管的文件,以及这如何映射到 GDPR、HIPAA、PCI DSS 和 SOX。Veza 生成身份层证据:访问认证、权限历史记录以及态势(posture)发现结果。如今,SOX IT 通用控制、HIPAA 和 CMMC 项目都会并行测试访问认证与数据访问证据;只运行一个工具,就意味着另一半需要手工拼装。
如何在 Varonis 与 Veza 之间做出选择
这两个平台从相反的方向来回答“访问风险”这一问题,因此选择通常取决于主要差距所在。
如果符合以下情况,请选择 Varonis:
- 最迫切的风险是敏感数据在文件、协作平台以及非结构化存储中发生暴露。
- 您希望在数据层实现内容分类、行为检测,以及自动清理权限。
- 到 2026 年 12 月 31 日为止,您的基础设施已经基于或可以迁移到 Varonis SaaS。
如果符合以下情况,请选择 Veza:
- 最迫切的风险是授权蔓延(authorization sprawl):身份数量过多、权限数量过多,且遍布过多系统。
- 您需要一张有效的权限地图,覆盖人类、服务以及 AI 代理(AI-agent)身份。
- 您已经在使用 ServiceNow,或对在那里整合治理感到得心应手。
通常在两个问题上分出胜负:您的核心差距是数据还是授权?另外,您能否接受每家厂商的过渡方式——强制迁移到 SaaS,还是依赖 ServiceNow。
何时选择 Netwrix 而不是 Varonis 或 Veza
Netwrix 适合那些需要同时覆盖基础设施两个部分、且目前并非处于过渡期的采购方。
当数据层与访问视图真正属于同一体系时
Netwrix Auditor 捕获 Varonis 不会提供的身份层证据:包括更改前后 变更与访问证据 ,用于 AD 和 Entra ID,免代理 agentless,并以可搜索的审计追踪 audit trail 形式提供,便于调查人员直接查询。
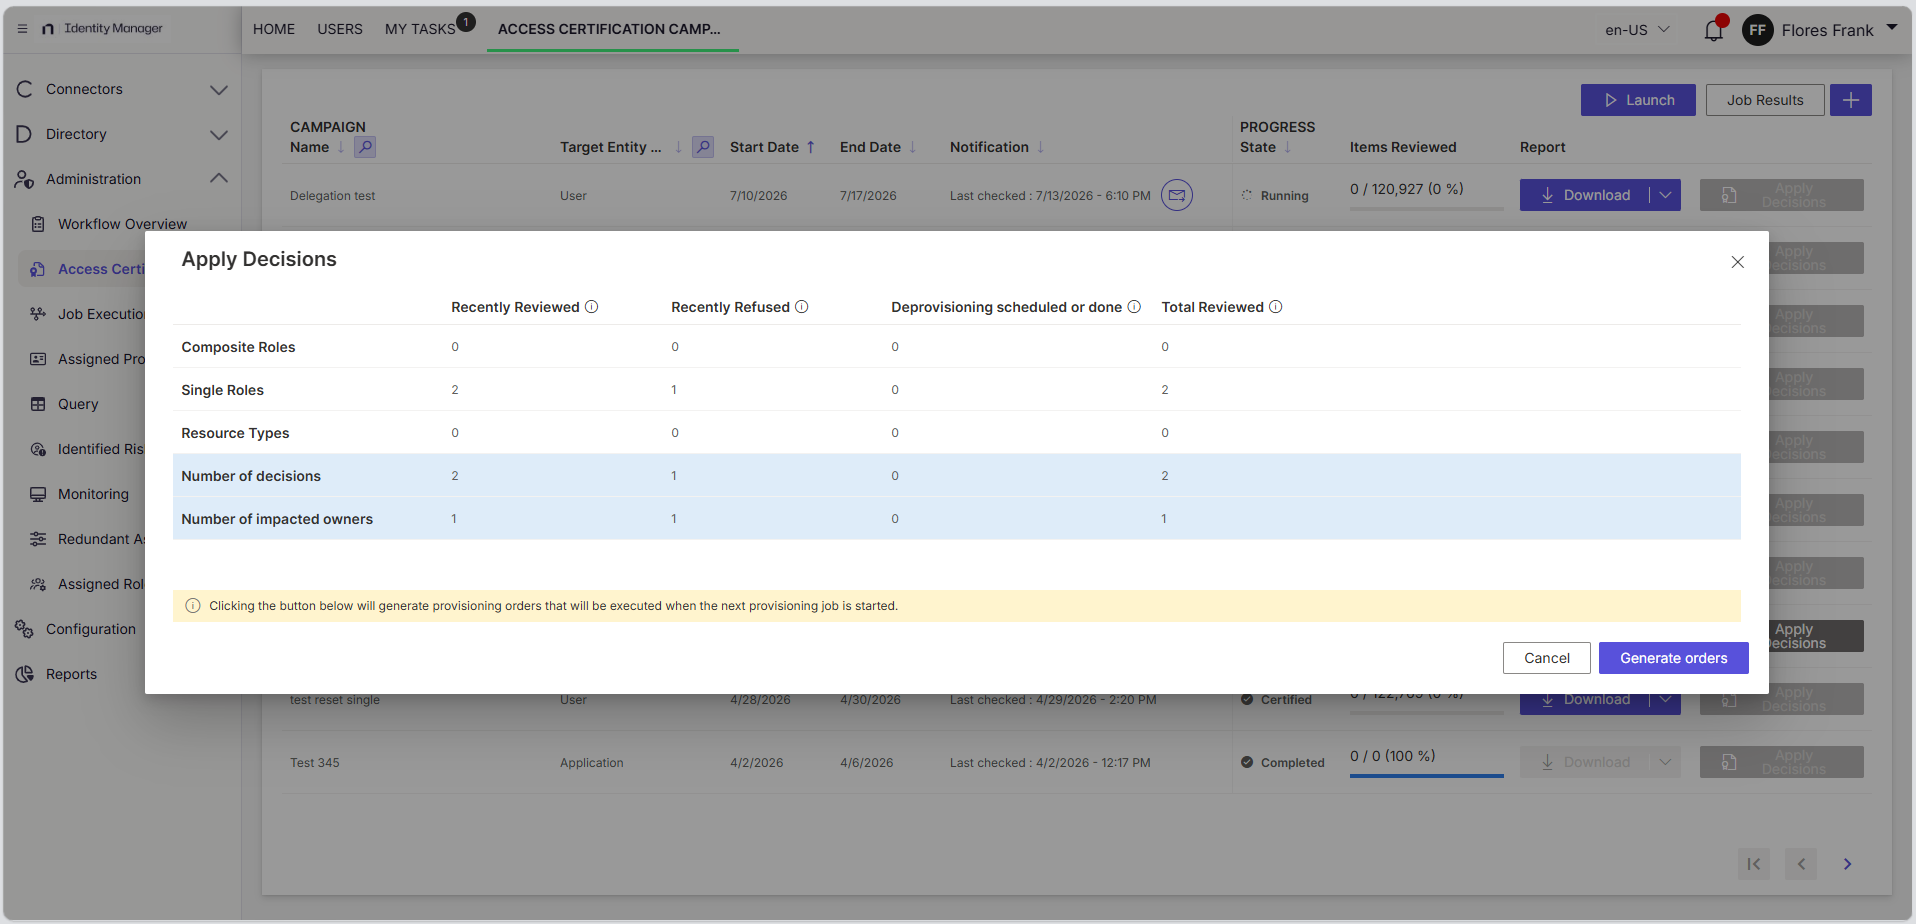
Netwrix Access Analyzer 将该能力延伸到数据层:通过解析嵌套的 AD 组以及 SharePoint 的继承关系,展示哪些用户可以访问某个文件;随后对过度暴露的 数据访问 进行修复,覆盖文件服务器、SharePoint 以及 Microsoft 365。
Netwrix Threat Prevention 会实时阻止诸如 DCSync 和 LSASS injection 之类的 AD 攻击,而不仅仅是在事后检测到。Netwrix Identity Manager 负责 identity governance and administration (IGA) 认证以及 joiner-mover-leaver 生命周期的管理。
该 Netwrix 2026 Data and Identity Security Report 发现,74% 的组织无法获得单一视图来了解敏感数据位于何处,以及哪些身份可以访问它——而这个堆栈正是用来弥补这一差距的。
当平台连续性的重要性不亚于功能本身
两家对比厂商都在改变形态。Netwrix 支持本地部署、SaaS 和混合部署,并且无需强制迁移,因此团队可以在不押注某一家厂商路线图或单一平台锁定的情况下,治理 identity and access risk 覆盖本地和云端环境。
当审计人员希望将身份与数据证据放在一起时
HIPAA、SOX、IT 通用控制以及 CMMC 越来越要求在同一次审计中同时纳入访问认证以及数据访问的证据。Netwrix 可在同一个平台上同时生成两者,并且其报表已预先映射到这些框架,此外还支持 PCI DSS 和 ISO 27001。
First National Bank Minnesota 使用 Netwrix Auditor 将其 Active Directory 在三周内重建完成,而不是原本估计的六个月;在此过程中发现并保护了敏感的客户数据。
需要同时具备数据层的深度与身份层的广度、且在任一厂商的迁移过程中都不必站队的团队,可以通过一次 Netwrix 部署同时获得两者,而不是把两个平台拼接在一起。
申请演示 了解 Netwrix Access Analyzer、Auditor 和 Netwrix Identity Manager 如何覆盖混合 Active Directory 与 Entra ID 之上的数据与身份治理。
免责声明:本文信息已在 2026 年 7 月进行核实。请直接与各服务提供商确认其当前能力。
关于 Varonis vs Veza:数据安全 vs 访问图谱 的常见问题
分享到
了解更多
关于作者
