
Netwrix Auditor for Exchange
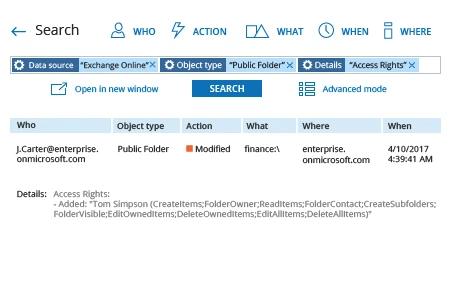
- 运行 Netwrix Auditor → 导航到“Search(搜索)”→ 选择“Advanced(高级)”,并指定以下条件:
- 筛选条件 – "Data Source";
运算符 – "=(Equals)";
值 – "Exchange Online" - 筛选条件 – "Object type";
运算符 – "Contains";
值 – "Public Folder" - 筛选条件 – "Details";
运算符 – "Contains";
值 – "Access Rights"
- 筛选条件 – "Data Source";
- 选择 "Modify" → 点击 "Search"。
之后,您将看到哪些公用文件夹权限被修改、是谁做的以及何时完成。
报告示例
了解更多:Netwrix Auditor for Exchange
原生审计
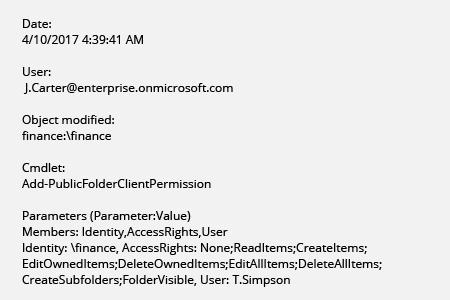
- 在 Internet Explorer 中打开 Exchange 管理控制台 → 转到“Compliance management”→ 选择“Auditing”→ 选择“Run the admin audit log report… “
- 选择开始日期和结束日期 → 点击“Search”。
你将看到在指定时间段内进行的所有配置更改。 - 按 cmdlet 对列表进行排序,并查找“Add-PublicFolderPermission”→ 单击它以查看详细信息。
- 您将看到是谁更改了权限("User")、更改了哪些公用文件夹权限以及如何更改("Parameters")。
报告示例
密切关注对 Exchange Online 公用文件夹的权限更改
许多组织使用 Exchange Online 公用文件夹来收集和共享数据,包括高度敏感的数据。只要某个人拥有足够的 Exchange Online 公用文件夹权限,就可以轻松访问其中的内容,修改和删除信息、移动内容,甚至将其转发给不应该看到的人——这可能导致安全漏洞或数据丢失。对于 IT 管理员而言,持续掌握公用文件夹权限的变更(尤其是包含关键数据的文件夹)是必不可少的,这样他们才能迅速识别未经授权的更改并降低威胁。
Netwrix Auditor for Exchange 是一款用于在云端 IT 环境中进行用户行为分析和风险缓解的软件应用。该应用提供具有洞察力的报告,让您能够清楚了解托管的 Exchange 组件中正在发生的情况,包括谁在 Exchange Online 和 Exchange Server 中对公用文件夹更改了哪些权限以及更改发生的时间,从而使您能够快速响应,并加强对威胁的敏感资产安全防护。Interactive Search 功能可帮助您快速发现整个 Exchange Online 环境中公用文件夹权限的可疑变更,而基于威胁模式的警报则会让您及时了解您认为存在风险的活动。
分享到