
适用于 Windows Server 的 Netwrix Auditor
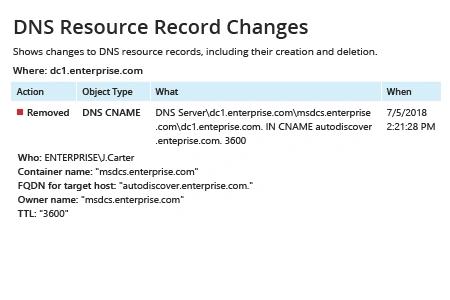
- 运行 Netwrix Auditor → 转到 "Reports" → 展开 "Windows Server" 部分 → 进入 "Windows Server Changes" → 选择 "DNS Resource Record Changes" → 点击 "View"。
如果您希望定期通过电子邮件获取此报告,只需选择“Subscribe”选项,并设置计划和收件人即可。
原生审计
运行 gpmc.msc → 编辑“Default Domain Policy”→ 计算机配置 → 策略 → Windows 设置 → 安全设置 → 本地策略 → 审核策略 → 转到“审核目录服务访问”的“属性”→ 定义 → 成功。
- 计算机配置 → 策略 → Windows 设置 → 安全设置 → 事件日志 → 在以下所提到的策略的“属性”中定义:
- 将安全日志的最大大小设置为 1GB
- 安全日志的保留方式:按需覆盖事件。
- 打开 ADSI Edit → 连接到默认命名上下文 → 使用你的域名展开 DomainDNS 对象 → System → 右键单击 MicrosoftDNS → Properties → Security(选项卡)→ Advanced(按钮)→ Auditing(选项卡)→ 添加主体 "Everyone" → 输入 "Success" → 适用于 "此对象及所有子对象" → Permissions → 选择以下复选框:Write all properties、Delete、Delete subtree → 单击 "OK"。
- 打开 DNS Manager → 展开你的服务器名 → Forward Lookup Zone → 右键单击要审核的区域 → Properties → Security(选项卡)→ Advanced(按钮)→ Auditing(选项卡)→ 添加主体 "Everyone" → 输入 "Success" → 适用于 "此对象及所有子对象" → Permissions → 选择以下复选框:Write all properties、Delete、Delete Subtree → 单击 "OK"。
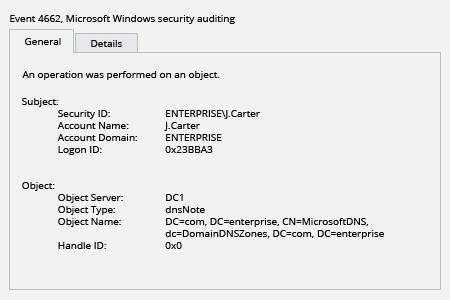
- 为了跟踪 DNS 记录的删除,请在 Security 事件日志中查找包含 Object Type: dnsNode 的 Event ID 4662。
了解更多:Netwrix Auditor for Windows Server
追踪 DNS 记录的删除,避免服务不可用
DNS 记录的意外或恶意删除是导致 IT 服务不可用的重要原因之一。例如,如果从域控制器中删除某条 DNS 记录,用户可能无法登录;而删除 SharePoint 的 DNS 记录则可能使内部企业资源变得不可用。对 DNS 记录删除情况进行持续监控,可让 IT 管理员快速发现此类事件,从而及时修复可能导致系统停机、身份验证错误以及访问尝试失败的变更。
Netwrix Auditor for Windows Server 可提供有关 Windows 服务器上活动的关键细节,包括 DNS 记录的删除。它会对每一次变更提供详细信息,包括发生时间、执行者以及具体更改了什么内容。该应用还会在每次 DNS 记录被删除时,通过发送电子邮件警报通知 IT 人员。此外,你还可以将完整的审计追踪安全地存储在经济高效的两层结构(基于文件 + SQL 数据库)的 AuditArchive 中,保存时间超过 10 年。
分享到