
Netwrix Auditor for Active Directory
- 运行 Active Directory 的 Netwrix Auditor Object Restore → 单击“Next”→ 选择要回滚的更改所发生的时间段,然后单击“Next”→ 选择回滚源:选择 Netwrix Auditor 采集的按时间点的快照,或选择 Active Directory tombstones,然后单击“Next”→ 等待分析完成,然后单击“Next”。
- “Select Changes for Rollback(为回滚选择更改)”部分将列出在指定时间范围内发生的所有更改。通过勾选相应的复选框,选择要恢复到先前状态的属性 → 要查看将应用到所选属性的更改内容,请高亮该属性并单击“Details”按钮 → 单击“Next”,并等待恢复过程完成。
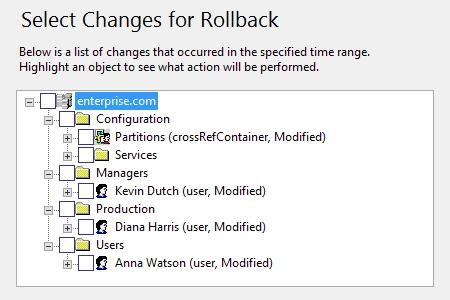
- 查看回滚结果 → 单击“Finish”退出向导。
原生审计
要还原 AD 对象(包括用户),需要启用 Active Directory Recycle Bin 功能。(注意:启用后无法禁用!)
- 依次进入“开始”,选择“管理工具”,右键单击“Active Directory Module for Windows PowerShell”,然后点击“以管理员身份运行”。
- 使用以下命令检查域和林功能模式。两者都必须为 Windows Server 2008R2 或更高版本。
(Get-ADDomain).DomainMode
(Get-ADForest).ForestMode
- 要启用回收站(Recycle Bin)功能,请运行以下脚本。启用回收站后,任何被删除的 Active Directory 对象都会存储到回收站中。
      $cfgNameCtx = (Get-ADRootDSE).ConfigurationNamingContext
$recBin = "CN=Recycle Bin Feature,CN=Optional Features,"
$recBin = $recBin + "CN=Directory Service,CN=Windows NT,CN=Services,"
$recBin = $recBin + $cfgNameCtx
$target = (Get-ADDomain).Forest
Enable-ADOptionalFeature -Identity $recBin -Scope ForestOrConfigurationSet -Target $target -Confirm:$false
- 要恢复一个或多个 Active Directory 用户帐户,请使用此脚本:
       $deletedUsers = Get-ADObject -Filter 'name -like "User Name" -and isDeleted -eq $true' -IncludeDeletedObjects
 $deletedUsers | Restore-ADObject
- 启动“Active Directory 用户和计算机”工具,以查看所有已恢复的用户帐户。
了解更多:Netwrix Auditor for Active Directory
无停机时间恢复 Active Directory 用户
AD 管理员需要能够恢复 Active Directory 对象,例如用户帐户,并能够修复错误的修改内容,回滚对 AD 对象的任何不必要更改。原因在于,不必要的更改或不当删除可能会导致生产力中断以及系统不可用。举例来说,如果某些组织单位 (OU) 或 Active Directory 组或用户被不恰当地更改或删除,组织内的员工可能无法登录,或在访问其完成工作所需的应用程序时遇到困难。原生工具对需要恢复已删除 Active Directory 用户的 IT 专业人员帮助很少;他们必须通过一个困难、耗时且容易出错的流程来恢复已删除的 AD 帐户。为了将停机风险和业务中断的影响降到最低,IT 管理员需要一种工具,使他们能够快速高效地 恢复已删除的对象,并从任意时间点开始恢复。
Netwrix Auditor for Active Directory 可让您全面了解 Active Directory 和组策略中发生了什么。该应用 跟踪更改,生成易于阅读的报告,其中包含“谁-做了什么-何时”的详细信息,并提供关键的更改前后值。同时,它还使 IT 专业人员能够恢复已删除的 Active Directory 用户和其他对象。该应用帮助您快速识别不必要的 Active Directory 更改,并将其回滚到先前状态。借助 Netwrix Auditor for Active Directory,IT 管理员可以轻松修复不必要的更改,例如在无需任何停机时间或重启 Windows 服务器的情况下,恢复 Active Directory 用户。
分享到